ISO/IEC 27701:2025 átállási terv GDPR-alapú PIMS-hez

Az igazgatósági kérdés, amely feltárja az adatvédelmi bizonyítékhiányt
Anya, egy gyorsan növekvő fintech vállalat információbiztonsági vezetője, az igazgatósági ülés napirendjét nézte. A bevételi előrejelzések és a piaci terjeszkedés között ott szerepelt az a pont, amely egész héten lekötötte: a GDPR-megfelelés és az ISO/IEC 27701:2025-re való felkészültség.
A vállalatnak volt GDPR-programja. Volt adatvédelmi tisztviselő, adatvédelmi tájékoztatók, adatfeldolgozási megállapodások, DPIA-sablon és folyamat az érintetti kérelmek kezelésére. Az értékesítés már jelezte a nagyvállalati ügyfeleknek, hogy a cég egy ISO/IEC 27701:2025 szerinti adatvédelmi információirányítási rendszer, azaz PIMS felé halad. A termékcsapat egy mesterséges intelligenciával támogatott analitikai funkciót készített elő, amely ügyfélfelhasználói viselkedést, támogatási jegyeket, számlázási metaadatokat és fióktevékenységet kezelne. Egy jelentős uniós ügyfél bizonyítékot kért arra, hogy az adatkezelői és adatfeldolgozói kötelezettségeket elkülönítetten kezelik.
A kényelmetlen igazság nem az volt, hogy hiányzott az adatvédelmi dokumentáció. A probléma a bizonyítékok hiánya volt.
Az adatkezelési tevékenységek nyilvántartása nem mutatta következetesen a jogalapot, a megőrzést, az al-adatfeldolgozói függőségeket, a személyes adatok nemzetközi továbbítását, illetve azt, hogy a vállalat adatkezelőként vagy adatfeldolgozóként jár-e el az egyes adatkezelési célok esetében. A beszállítói felülvizsgálatok a biztonságra összpontosítottak, de nem kellő mértékben tértek ki az adatvédelmi ügyfélutasításokra, a törlésre, az adatsértési támogatásra, az auditálási jogra és az al-adatfeldolgozókra továbbadott követelményekre. A mérnöki terület végzett biztonsági felülvizsgálatokat, de a beépített adatvédelem nem mindig lépett működésbe, amikor egy funkció megváltoztatta az adatkezelés célját. A belső audit magas szinten tesztelte a GDPR-megfelelést, de nem mindig tudott egy kötelezettséget felelőshöz, kontrollhoz, nyilvántartáshoz, teszthez és vezetőségi felülvizsgálati döntéshez visszakövetni.
Ez az ISO/IEC 27701:2025 átállás valódi kihívása. Nem pusztán tanúsítási projektről van szó. Érettségi próba: képes-e a szervezet az adatvédelmet irányított rendszerként működtetni, nem pedig jogi dokumentumokat tartalmazó mappaként?
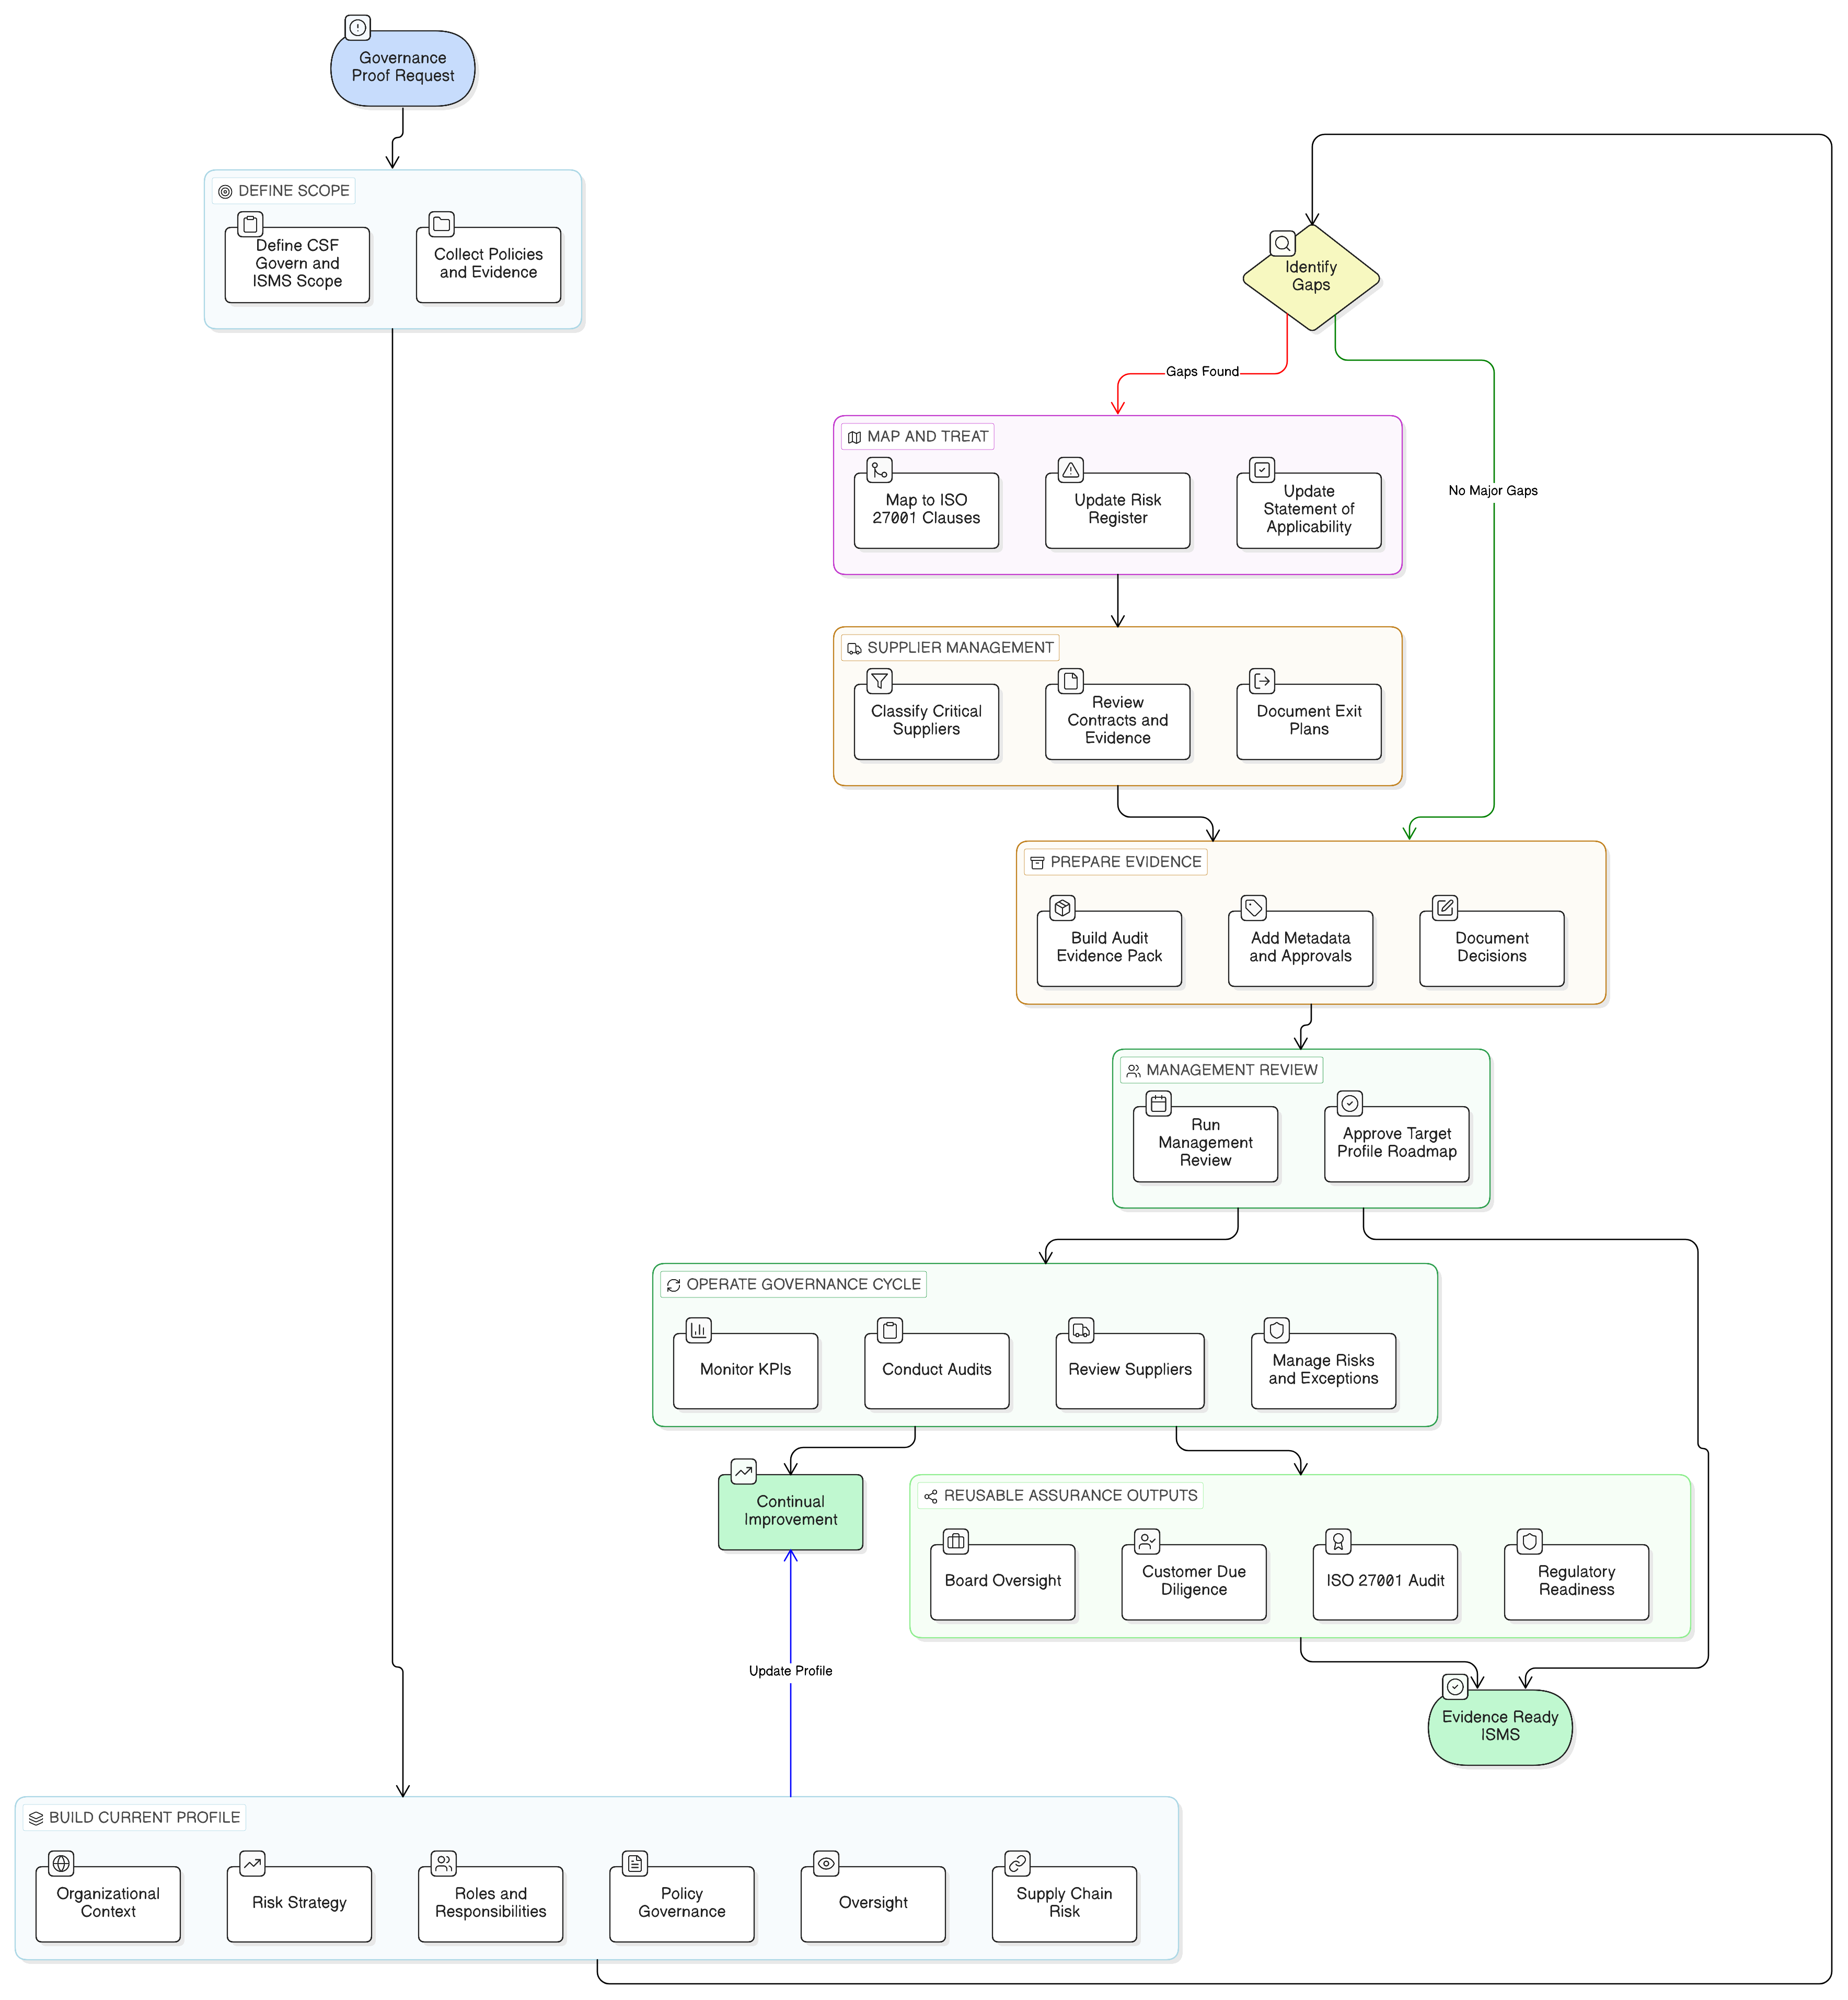
A GDPR által vezérelt szervezetek számára a válasz az ISO/IEC 27001:2022 szerinti információbiztonság-irányítási rendszer kiterjesztése olyan adatvédelmi irányítási rendszerré, amely integrálja a PIMS alkalmazási területét, az adatkezelési tevékenységek nyilvántartását, az adatvédelmi kockázatértékelést, a DPIA-kat, a beszállítói irányítást, az adatsértések kezelését, a kontrollok megfeleltetését, a belső auditot és a folyamatos fejlesztést.
Miért roppan meg a széttagolt GDPR-megfelelés auditnyomás alatt?
Sok szervezet az adatvédelmi megfelelést az információbiztonságtól elkülönült munkafolyamatként kezeli. A jogi terület kezeli a szerződéseket. Az IT kezeli a titkosítást. A beszerzés kezeli a beszállítókat. Az adatvédelmi tisztviselő válaszol az érintetti hozzáférési kérelmekre. A termékcsapatok funkciókat vezetnek be. A biztonsági terület kezeli az incidenseket. Minden funkció végezhet hasznos munkát, de egységes működési modell nélkül az adatvédelmi bizonyítékok széttagolódnak.
Ez négy visszatérő problémát okoz.
Először: a csapatok párhuzamos munkát végeznek. A biztonsági és adatvédelmi kockázatértékelések eltérő módszereket, eltérő pontozást és eltérő felelősöket használhatnak.
Másodszor: hiányosságok jelennek meg a harmadik felek szolgáltatásaiban, a felhőkonfigurációkban, az analitikai adatfolyamokban, a támogatási eszközökben és az új fejlesztési projektekben, mert senkinek nincs teljes rálátása a személyesadat-áramlásokra.
Harmadszor: az igazgatósági és ügyféloldali bizonyosság biztosítása nehézzé válik. Az egymástól elszigetelt szabályzatok gyűjteménye nem bizonyítja, hogy az adatvédelmi kötelezettségeket végrehajtják, nyomon követik és fejlesztik.
Negyedszer: a modern szabályozói elvárások közelednek egymáshoz. A GDPR elszámoltathatóságot és bizonyítékokat vár el. A NIS2 irányítási rendszert, kockázatkezelést, incidenskezelést, hozzáférés-szabályozást, eszközkezelést és ellátásilánc-biztonságot vár el. A DORA elvárja, hogy a pénzügyi szervezetek kezeljék az IKT-kockázatot, az incidenseket, a rezilienciatesztelést, a harmadik felekkel kötött szerződéseket és a kilépési stratégiákat. Egy silószerű adatvédelmi program ezeket nem tudja hatékonyan támogatni.
Az erősebb megközelítés az, ha az ISO/IEC 27701:2025 átállás az ISO/IEC 27001:2022 szerinti IBIR-re épül. Az ISO/IEC 27001:2022 biztosítja az irányítási rendszer szerkezetét a szervezeti környezet, az érdekelt felek, az alkalmazási terület, a kockázatértékelés, a kockázatkezelés, a célkitűzések, a működéstervezés, a belső audit, a vezetőségi felülvizsgálat, a helyesbítő intézkedés és a folyamatos fejlesztés számára. Az ISO/IEC 27002:2022 kontrollalapot ad a jogi kötelezettségekhez, az eszköznyilvántartáshoz, a beszállítói kapcsolatokhoz, a felhőszolgáltatásokhoz, a hozzáférés-szabályozáshoz, a naplózáshoz, a monitoringhoz, a törléshez, az adatmaszkoláshoz, valamint a személyes adatok adatvédelméhez és védelméhez.
Az átállásnak öt kérdésre kell választ adnia:
- Mi a PIMS alkalmazási területe, beleértve az adatkezelői, adatfeldolgozói, közös adatkezelői és al-adatfeldolgozói szerepeket?
- Mely adatkezelési tevékenységek, adatkategóriák, célok, jogalapok, címzettek, adattovábbítások és megőrzési szabályok tartoznak az alkalmazási területbe?
- Mely adatvédelmi kockázatok igényelnek DPIA-t, kockázatkezelést, jóváhagyást és maradványkockázat-elfogadást?
- Mely szabályzatok, kontrollok, szerződések, technikai védelmi intézkedések és nyilvántartások bizonyítják a GDPR szerinti elszámoltathatóságot?
- Hogyan fogja a belső audit és a vezetőségi felülvizsgálat megerősíteni, hogy a PIMS működik és fejlődik?
1. fázis: a PIMS alkalmazási területének jóváhagyása a szabályzatok átírása előtt
Egy erős ISO/IEC 27701:2025 átállási terv nem az összes adatvédelmi szabályzat átírásával kezdődik. Az irányítással és az alkalmazási területtel kezdődik.
A meglévő IBIR alkalmazási területe a kiindulópont, de a PIMS alkalmazási területének kifejezetten azonosítania kell a személyesadat-kezelést, az üzleti egységeket, szolgáltatásokat, rendszereket, régiókat, felhőkörnyezeteket, beszállítókat és adatvédelmi szerepeket. Az igazgatóságnak vagy a felső vezetésnek értenie kell, miért fontos az átállás, különösen akkor, ha az ügyfelek, szabályozó hatóságok vagy ágazati kötelezettségek, például a DORA, igazolható adatvédelmi és rezilienciabizonyítékoktól függnek.
A Clarysec Privacy Information Management System Policy [PIMS Policy] szabályzata kötelezővé teszi az alkalmazási terület jóváhagyását:
[Mindkét szerepkör] A felső vezetés KÖTELES jóváhagyni a PIMS alkalmazási területét a REG01-ben az első PIMS-bevezetés előtt, valamint bármely lényeges változást követő 30 napon belül.
Azoknál az átállási programoknál, amelyek a Clarysec szabályzattár pontszámozását használják, ez a 4.1.1 pont szerinti alapvető elvárás. Ez azért fontos, mert a vélelmezett adatvédelmi alkalmazási terület az egyik leggyakoribb auditgyengeség. Ha egy termékvonal, joghatóság, adatkezelési szerep, beszállító, felhőrégió vagy üzleti folyamat lényegesen megváltozik, a PIMS alkalmazási területe nem maradhat értelmezés kérdése.
Ugyanez a szabályzat az átállást irányított programmá is alakítja:
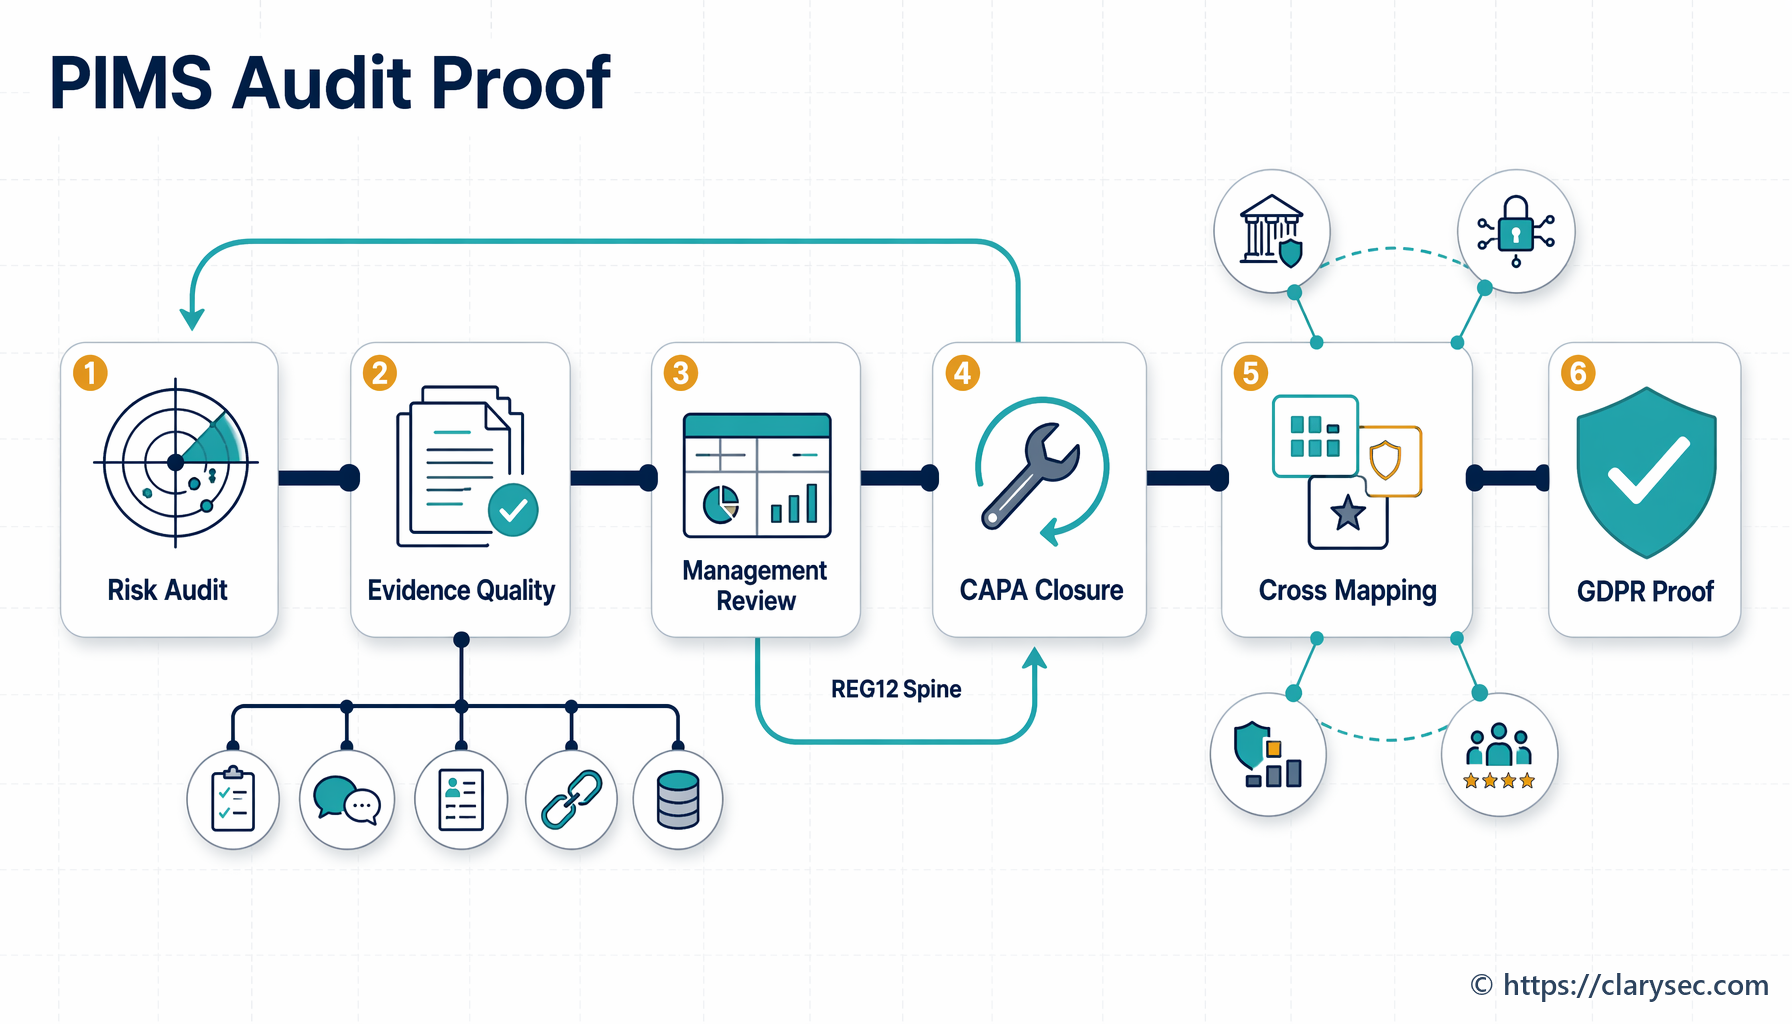
[Mindkét szerepkör] Az adatvédelmi vezető / PIMS-vezető KÖTELES rögzíteni a PIMS bevezetési tervét a REG12-ben a PIMS bevezetése vagy jelentős PIMS-változás előtt.
A REG12 nem adminisztratív többletteher. Ez az átállás kontrollközpontja. Meg kell mutatnia, mi változik, miért fontos, ki a felelős, milyen bizonyíték szükséges, mely kockázatok nyitottak, és mikor tesztelik a felkészültséget.
2. fázis: nyilvántartásvezérelt átállási leltár kialakítása
A GDPR-alapú adatvédelmi irányítási rendszereknél az első gyakorlati teljesítésnek bizonyítékleltárnak kell lennie, nem szabályzatátírásnak. A Clarysec nyilvántartásvezérelt megközelítést alkalmaz, mert a nyilvántartások az adatvédelmi szándékot auditálható bizonyítékokká alakítják.
A REG01-ben rögzített PIMS alkalmazási terület kapcsolódik a REG02-ben szereplő adatkezelési tevékenységekhez, a REG03 szerinti kontrollalkalmazhatósághoz, a REG04 szerinti adatvédelmi kockázat- és DPIA-előszűréshez, valamint a REG12 szerinti bevezetési tervezéshez.
A Data Protection and Privacy Policy - SME [SME Privacy Policy] meghatározza az alapkövetelményt:
Az adatvédelmi koordinátor köteles nyilvántartást vezetni minden személyesadat-kezelési tevékenységről, beleértve az adatkategóriákat, a célt, a jogalapot és a megőrzési időket.
Nagyobb környezeteknél a Data Protection and Privacy Policy [P17 Data Protection and Privacy Policy] magasabb irányítási elvárást határoz meg:
A szervezet köteles formális adatvédelmi irányítási keretrendszert fenntartani, amely az információbiztonság-irányítási rendszerbe (IBIR) integrálva érvényesíti ezt a szabályzatot.
Ez az integráció az átállás alapelve. A kockázatkezelés nélküli adatkezelési nyilvántartás csak táblázat. A kontrollgazda nélküli DPIA jogi feljegyzés. A monitoring nélküli beszállítói adatfeldolgozási megállapodás szerződéses irattár. Az ISO/IEC 27701:2025 átállási munkának ezeket az artefaktumokat egyetlen irányított PIMS-be kell rendeznie.
| Átállási elem | Gyűjtendő bizonyíték | Clarysec-artefaktum |
|---|---|---|
| PIMS alkalmazási terület | Üzleti egységek, rendszerek, régiók, adatkezelési szerepek, kizárások, függőségek | REG01 PIMS alkalmazási terület |
| Adatkezelési tevékenységek | Cél, jogalap, adatkategóriák, érintettek, megőrzés, címzettek, adattovábbítások | REG02 adatkezelési tevékenységek nyilvántartása |
| Kontrollalkalmazhatóság | Bevont kontrollok, kizárt kontrollok, bevezetési állapot, indokolás | REG03 PIMS kontrollalkalmazhatóság |
| DPIA-kiváltó tényezők | Magas kockázatú adatkezelés, új célok, különleges adatkategóriák, megfigyelés, automatizált döntések | REG04 adatvédelmi kockázat- és DPIA-előszűrés |
| Átállási terv | Felelősök, mérföldkövek, auditütemezés, vezetőségi felülvizsgálati bemenetek, helyesbítő intézkedések | REG12 PIMS bevezetési terv |
Ez a leltár támogatja a NIST Cybersecurity Framework 2.0 szerinti jelenlegi profil és célprofil megközelítést is. A jelenlegi profil dokumentálja a meglévő adatvédelmi folyamatokat, kontrollokat és bizonyítékokat. A célprofil meghatározza a kívánt, ISO/IEC 27701:2025-höz igazított PIMS-t. A kettő közötti eltérésből lesz az átállási feladatlista.
3. fázis: a GDPR szerinti elszámoltathatóság megfeleltetése a PIMS-ben
A GDPR szerinti elszámoltathatóság az adatvédelmi bizonyítékok gerince. A GDPR alkalmazandó az uniós letelepedés keretében végzett adatkezelésre, és alkalmazható olyan nem uniós adatkezelőkre vagy adatfeldolgozókra is, amelyek árukat vagy szolgáltatásokat kínálnak az EU-ban tartózkodó személyeknek, vagy megfigyelik viselkedésüket. A személyes adat fogalmát tágan határozza meg, beleértve a közvetlen és közvetett azonosítókat. Megkülönbözteti az adatkezelőket az adatfeldolgozóktól, és a személyesadat-sértést olyan biztonsági sérülésként határozza meg, amely a személyes adatok véletlen vagy jogellenes megsemmisítéséhez, elvesztéséhez, megváltoztatásához, jogosulatlan közléséhez vagy az azokhoz való jogosulatlan hozzáféréshez vezet.
Az átállási tervezés szempontjából a lényeg az, hogy a GDPR nem teljesül azzal, hogy a szervezet kijelenti: „vannak biztonsági kontrolljaink”. Article 5 jogszerű, tisztességes és átlátható adatkezelést, célhoz kötöttséget, adattakarékosságot, pontosságot, tárolási korlátozást, sértetlenséget és bizalmasságot, valamint igazolható elszámoltathatóságot követel meg. Article 6 jogalapot követel meg. Article 9 szigorúbb feltételeket határoz meg a személyes adatok különleges kategóriáira. Article 25 beépített és alapértelmezett adatvédelmet követel meg. Article 28 adatfeldolgozói irányítást követel meg. Article 32 az adatkezelés biztonságát követeli meg.
A Clarysec Legal and Regulatory Compliance Policy - SME [SME Legal and Regulatory Compliance Policy] szabályzata egyszerű kiindulópontot ad kisebb szervezeteknek:
Az ügyvezető köteles egyszerű, strukturált megfelelési nyilvántartást vezetni, amely felsorolja:
A nagyvállalati Legal and Regulatory Compliance Policy [P37 Legal and Regulatory Compliance Policy] kifejezettebb követelményt tartalmaz:
Minden jogi és szabályozási kötelezettséget konkrét szabályzatokhoz, kontrollokhoz és felelősökhöz kell rendelni az információbiztonság-irányítási rendszeren (IBIR) belül.
Ez a mondat jelenti a különbséget az informális GDPR-megfelelés és az auditra felkészült adatvédelmi irányítás között. Minden lényeges GDPR-kötelezettséget szabályzathoz, kontrollhoz, felelőshöz, nyilvántartási mezőhöz és bizonyítékforráshoz kell kapcsolni.
| GDPR-kötelezettségi terület | PIMS átállási bizonyíték | Operatív felelős |
|---|---|---|
| Jogalap és célhoz kötöttség | REG02 adatkezelési bejegyzés céllal, jogalappal, szereppel és felülvizsgálati dátummal | Adatvédelmi vezető és folyamatgazda |
| Beépített és alapértelmezett adatvédelem | Változásbefogadási ellenőrzőlista, DPIA-előszűrés, architektúra-felülvizsgálat, jóváhagyási feljegyzés | Terméktulajdonos és biztonsági architekt |
| Adatfeldolgozói irányítás | Adatfeldolgozási megállapodás, beszállítói kockázatértékelés, al-adatfeldolgozói lista, auditálási jog, adatsértési támogatási záradék | Beszerzés és jogi terület |
| Érintetti jogok | Kérelemnapló, személyazonosság-ellenőrzési feljegyzés, teljesítési bizonyíték, kivételi döntések | Adatvédelmi műveletek |
| Személyesadat-sértés kezelése | Incidensbejegyzés, súlyossági értékelés, bejelentési döntés, levont tanulságok | Incidensmenedzser és DPO |
| Megőrzés és törlés | Megőrzési ütemterv, törlési bizonyíték, kivétel jóváhagyása | Adatgazda és informatikai üzemeltetés |
Az adatkezelői és adatfeldolgozói bizonyítékokat el kell választani. Az adatkezelőnek igazolnia kell a jogalapot, az átlátható tájékoztatást, a joggyakorlási kérelmek kezelését, a célokra vonatkozó döntéseket és a megőrzést. Az adatfeldolgozónak igazolnia kell a dokumentált utasítások szerinti adatkezelést, az al-adatfeldolgozói irányítást, az adatkezelő támogatását, a biztonsági intézkedéseket, az adatsértési bejelentési támogatást, valamint a szolgáltatás végén történő visszaadást vagy törlést. Ha a szervezet mindkét szerepben eljár, egy általános bizonyítékmodell nem elegendő.
4. fázis: az SoA használata adatvédelmi kontrollhídként
Gyakori átállási hiba, hogy önálló PIMS-kontrolltáblázat készül, miközben az IBIR alkalmazhatósági nyilatkozata változatlan marad. Ez két versengő kontrolluniverzumot hoz létre.
Az ISO/IEC 27001:2022 előírja, hogy a kockázatkezelési döntések jelenjenek meg az alkalmazhatósági nyilatkozatban. A Clarysec Risk Management Policy [Risk Management Policy] így rendelkezik:
Az alkalmazhatósági nyilatkozatnak (SoA) tükröznie kell minden kockázatkezelési döntést, és frissíteni kell minden alkalommal, amikor a kontrolllefedettség módosul.
Az ISO/IEC 27701:2025 átállásban az SoA a híd az IBIR és a PIMS között. Ha egy DPIA vagy adatvédelmi kockázatkezelés titkosítást, adatmaszkolást, törlési kontrollokat, hozzájárulási mechanizmusokat, adatfeldolgozói átvilágítást, hozzáférési korlátozásokat vagy az érintetti joggyakorlási munkafolyamat nyomon követését adja hozzá, az SoA-nak és a REG03-nak tükröznie kell a döntést.
A Zenith Blueprint: An Auditor’s 30-Step Roadmap [Zenith Blueprint] ezt erősíti meg a 6. lépésben:
✓ További kontrollok: Vannak-e az Annex A-n kívüli kontrollok, amelyeket bevonna? Az ISO 27001
lehetővé teszi más kontrollok hozzáadását az SoA-ban. Például bevonhatja
a NIST CSF-nek való megfelelést vagy az ISO 27701 specifikus adatvédelmi kontrolljait.
Az adatvédelmi kötelezettségeket nem szabad olyan kontrollokba kényszeríteni, amelyek nem illeszkednek hozzájuk. Szükség esetén adatvédelmi specifikus kontrollokat kell hozzáadni, de ugyanazon kockázatkezelési, felelősségi, bevezetési állapot-, bizonyíték- és auditmodell szerint kell irányítani őket.
Az átállást megalapozó ISO/IEC 27002:2022 kontrollok
A Zenith Controls: The Cross-Compliance Guide [Zenith Controls] szerint két ISO/IEC 27002:2022 kontroll központi jelentőségű az ISO/IEC 27701:2025 átállásban: 5.31 Jogi, törvényi, szabályozási és szerződéses követelmények, valamint 5.34 A PII adatvédelme és védelme.
Az 5.31 kontroll a megfelelési központ. Támogatja a jogi, szabályozási, törvényi és szerződéses követelmények azonosítását, dokumentálását, felelőshöz rendelését és felülvizsgálatát. Természetesen kapcsolódik a GDPR szerinti elszámoltathatósághoz, a NIS2 szerinti irányításhoz, a DORA IKT-kockázati kötelezettségeihez, az ügyféloldali adatvédelmi záradékokhoz és a felhőalapú adatkezelési vállalásokhoz.
Az 5.34 kontroll az operatív adatvédelem horgonya. A Zenith Controls egyértelműen magyarázza a függőséget:
Az információs vagyon nyilvántartásának (5.9) tartalmaznia kell a PII-adatkészleteket (ügyfél-adatbázisok, HR-fájlok). Ez alapozza meg az 5.34-et azzal, hogy biztosítja: a szervezet tudja, milyen PII-vel rendelkezik és hol, ami ezek védelmének első lépése.
A kontrollmegfeleltetési táblát gyakorlati tervezési ellenőrzőlistaként kell használni.
| ISO/IEC 27002:2022 kontroll | Átállási jelentőség GDPR-alapú PIMS esetén |
|---|---|
| 5.9 Információk és egyéb kapcsolódó vagyonelemek nyilvántartása | Azonosítja a személyesadat-tárakat, rendszereket, felelősöket és adatáramlásokat |
| 5.12 Információosztályozás | Címkézi a személyes adatokat és a különleges adatkategóriákat, hogy erősebb kontrollok legyenek alkalmazhatók |
| 5.14 Információátadás | Kontrollálja a személyes adatok belső és külső továbbítását |
| 5.15 Hozzáférés-szabályozás | Érvényesíti a szükséges ismeret elvét a személyes adatokhoz való hozzáférésnél |
| 5.16 Identitáskezelés | Biztosítja, hogy a személyes adatokhoz hozzáférő identitások irányítottak és visszakövethetők legyenek |
| 5.19 Információbiztonság a beszállítói kapcsolatokban | Támogatja a beszállítói adatvédelmet, az adatfeldolgozói bizonyosságot és a harmadik felek monitoringját |
| 5.20 Az információbiztonság kezelése beszállítói megállapodásokban | Beépíti a biztonsági és adatvédelmi követelményeket a szerződésekbe |
| 5.21 Az információbiztonság kezelése az IKT-ellátási láncban | Támogatja az al-adatfeldolgozói és IKT-függőségi irányítást |
| 5.23 Információbiztonság a felhőszolgáltatások használatához | Biztosítja, hogy a felhőszolgáltatók megfeleljenek az adatvédelmi, helymeghatározási, törlési és szerződéses elvárásoknak |
| 5.31 Jogi, törvényi, szabályozási és szerződéses követelmények | Megfelelteti a GDPR-, DORA-, NIS2-, ügyfél- és szerződéses kötelezettségeket |
| 5.33 Nyilvántartások védelme | Támogatja a bizonyítékként szolgáló feljegyzések megőrzését, sértetlenségét és védelmét |
| 5.34 A PII adatvédelme és védelme | Megalapozza az adatvédelmi kontrollokat a PII teljes életciklusában |
| 5.35 Az információbiztonság független felülvizsgálata | Támogatja a belső auditot és a külső bizonyosságot |
| 5.36 Megfelelés az információbiztonsági szabályzatoknak, szabályoknak és szabványoknak | Teszteli, hogy az adatvédelmi kontrollokat betartják-e |
| 5.8 Információbiztonság a projektmenedzsmentben | Beépíti az adatvédelmet és a biztonságot a projektirányításba |
| 8.10 Információtörlés | Támogatja a tárolási korlátozást és a törlési vállalásokat |
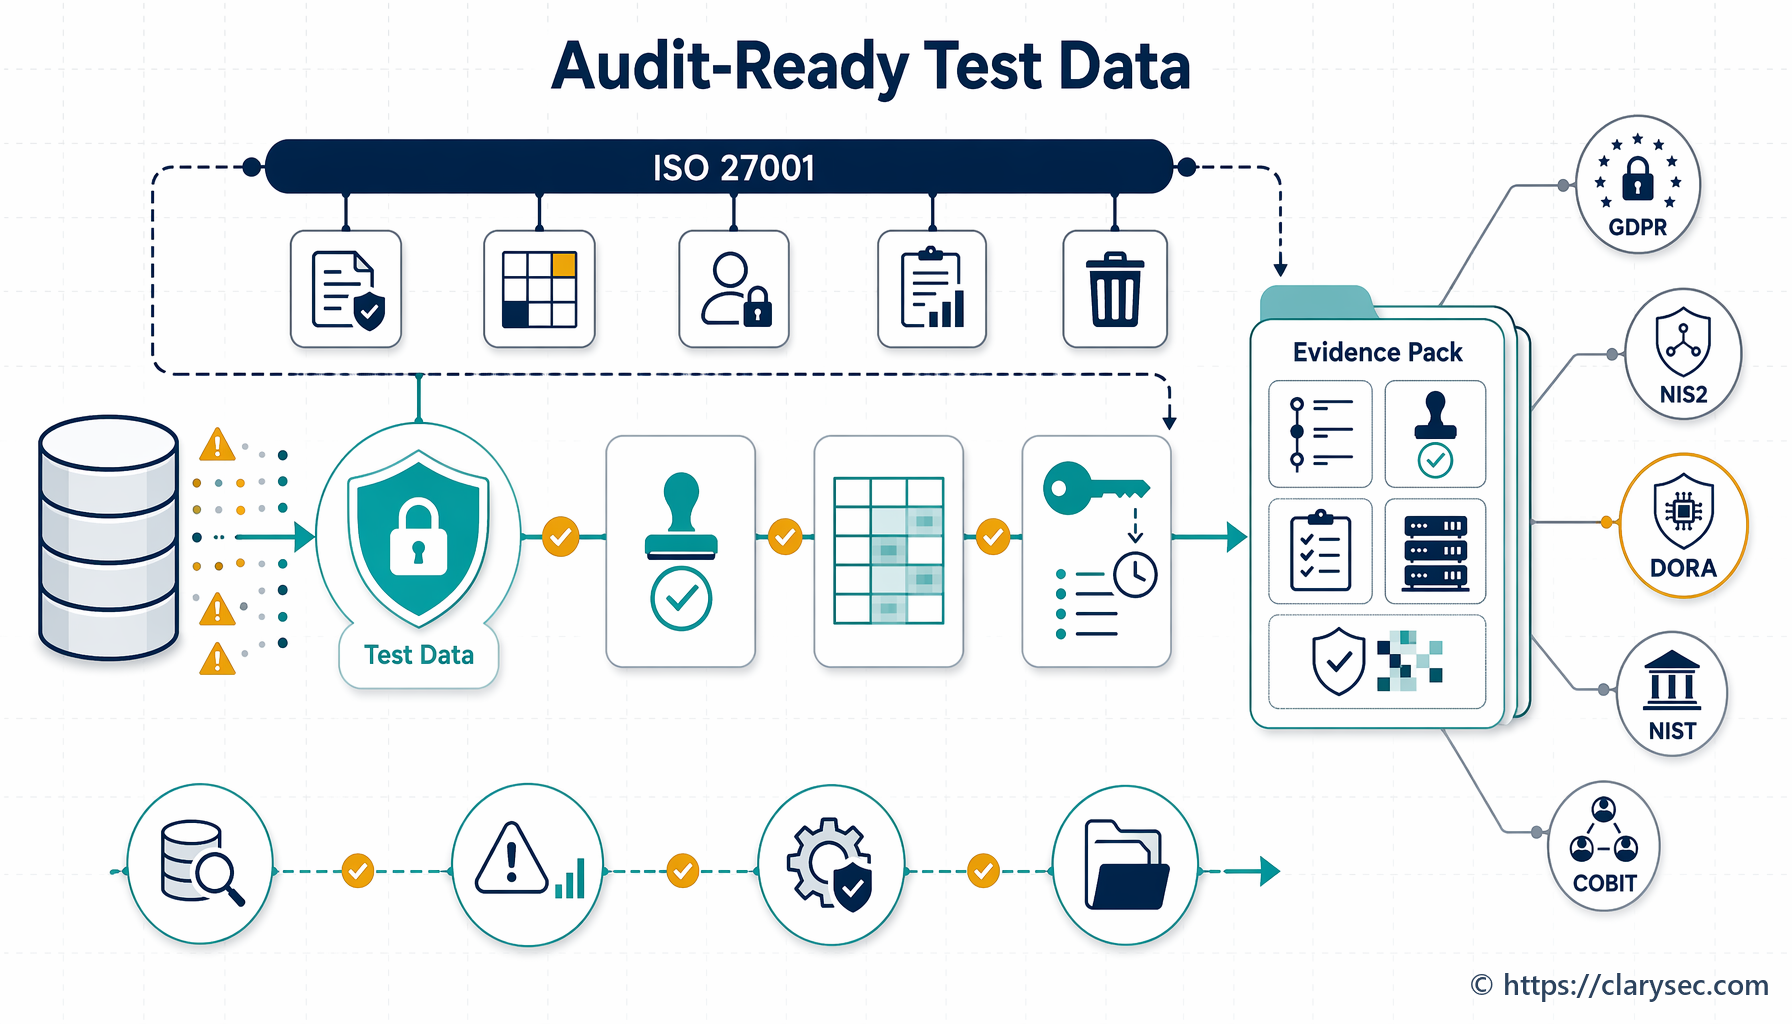
| 8.11 Adatmaszkolás | Védi a személyes adatokat nem éles környezetekben és analitikai felhasználási esetekben |
| 8.15 Naplózás | Bizonyítékot szolgáltat a személyes adatokat érintő hozzáférésről és tevékenységről |
| 8.16 Tevékenységek nyomon követése | Észleli a gyanús tevékenységet és támogatja az incidenskivizsgálást |
| 8.32 Változáskezelés | Biztosítja az adatvédelmi hatás felülvizsgálatát az éles változtatások előtt |
Itt válik az adatvédelem operatívvá. Minden magas kockázatú adatkezelési tevékenységnél tegye fel a kérdéseket: mely vagyonelemek tárolják a személyes adatokat, hogyan osztályozzák, ki férhet hozzá, hová továbbítják, mely felhőszolgáltatások kezelik, milyen megőrzési szabály vonatkozik rájuk, milyen monitoring észleli a visszaélést, és milyen bizonyíték igazolja, hogy ezek a kontrollok működnek?
Példafolyamat: mesterséges intelligenciával támogatott analitikai funkció bevezetése
Térjünk vissza Anya fintech vállalatához. A termékcsapat mesterséges intelligenciával támogatott analitikai funkciót kíván bevezetni, amely felhasználói azonosítókat, fióktevékenységet, támogatási metaadatokat, számlázási metaadatokat és viselkedési jelzéseket kezel. Egyes nagyvállalati ügyfelek a kimeneteket munkaerő-megfigyelésre használhatják, ami növeli az adatvédelmi kockázatot.
A PIMS-átállási munkafolyamatnak a bevezetést szabályozott adatvédelmi eseményként kell kezelnie.
1. lépés: a REG02 frissítése adatkezelési szerepekre és célokra
A folyamatgazda létrehozza vagy frissíti az adatkezelési bejegyzést. A kötelező mezők közé tartozik a cél, az adatkategóriák, az érintetti kategóriák, a jogalap vagy adatfeldolgozói ügyfélutasítás, a megőrzési idő, a rendszerek, beszállítók, címzettek, adattovábbítások és a szerepkörnyezet.
Ha a vállalat ügyfélanalitika esetén adatfeldolgozó, a REG02-nek ügyfélutasítás szerinti adatkezelést kell mutatnia. Ha ugyanakkor aggregált adatokat használ saját termékének fejlesztésére, ez az elkülönült cél másodlagos adatkezelés esetén adatkezelővé teheti. A bejegyzés nem moshatja össze a szerepeket.
2. lépés: a REG04-előszűrés elvégzése
A Clarysec Privacy Risk Assessment and DPIA Policy [Privacy Risk Assessment and DPIA Policy] szabályzata előírja:
[Mindkét szerepkör] A folyamatgazda / üzlettulajdonos KÖTELES elvégezni az alap REG04-előszűrést minden alkalmazási területbe tartozó aktív REG02 adatkezelési tevékenységre a PIMS alkalmazási területének jóváhagyásától vagy bővítésétől számított 30 munkanapon belül.
Az előszűrésnek azonosítania kell a megfigyelést, a profilalkotást, a különleges kategóriákat, a sérülékeny személyeket, az új technológiát, a nagymértékű adatkezelést, a határokon átnyúló adattovábbításokat vagy a megváltozott célt. Ha a küszöbértékek teljesülnek, DPIA-t kell indítani.
3. lépés: a DPIA elvégzése és a kockázatkezelés meghatározása
A P17 Data Protection and Privacy Policy előírja:
A személyes információkat (PII) érintő rendszerek vagy folyamatok minden jelentős változása dokumentált adatvédelmi hatásvizsgálatot (DPIA) igényel, amelyet az adatvédelmi tisztviselő (DPO) felülvizsgál.
A Clarysec könyvtárban ez az 5.6 ponthoz kapcsolódik. A DPIA-nak értékelnie kell az olyan kockázatokat, mint a túlzott adatgyűjtés, a nem egyértelmű cél, az újraazonosítás, az ügyféloldali rendszergazdai hozzáférés jogosulatlansága, a nem egyértelmű megőrzés és az al-adatfeldolgozói kitettség. A kockázatkezelések közé tartozhat a mezőszintű adattakarékosság, az álnevesítés, az ügyféloldali konfigurációs kontrollok, az alapértelmezett megőrzési beállítások, az erősebb auditnaplózás, az adatfeldolgozási megállapodások frissítése, a terméktájékoztatók és a modelltréningre vonatkozó korlátozások.
4. lépés: a REG03 és az SoA frissítése
A PIMS Policy előírja:
[Mindkét szerepkör] Az adatvédelmi vezető / PIMS-vezető KÖTELES fenntartani a REG03-at a bevont kontrollokkal, kizárt kontrollokkal, bevezetési állapottal és indokolással, évente, valamint minden adatvédelmi kockázatkezelési változást követő 30 napon belül.
Ha a DPIA maszkolást ad hozzá a nem éles analitikához, naplózást a rendszergazdai hozzáféréshez, törlési kontrollokat, beszállítói záradékokat vagy ügyféloldali konfigurációs védelmi intézkedéseket, a REG03-at és az SoA-t frissíteni kell.
5. lépés: a beépített adatvédelem bizonyítása
Az SME Privacy Policy tömören rögzíti az elvet:
A beépített és alapértelmezett adatvédelmet minden új rendszerben és szolgáltatásban érvényesíteni kell.
A bizonyítékoknak tartalmazniuk kell a DPIA-t, az architektúra-felülvizsgálatot, az adattakarékossági döntést, a hozzáférési modellt, a naplózási konfigurációt, a megőrzési beállítást, a teszteredményeket, a kiadási jóváhagyást és az élesítést követő felülvizsgálatot. Ez a funkcióbevezetést újrahasznosítható PIMS-bizonyítékká alakítja.
Beszállítói adatvédelmi irányítás DORA- és NIS2-környezetben
A beszállítói adatvédelmi irányítás az a terület, ahol sok átállás elakad. A GDPR Article 28 előírja, hogy az adatkezelők csak megfelelő garanciákat nyújtó adatfeldolgozókat vegyenek igénybe, és az adatfeldolgozói kötelezettségeket írásbeli szerződésekben rögzítsék. A DORA Articles 28 to 30 előírja, hogy a pénzügyi szervezetek kezeljék az IKT harmadik fél kockázatot, vezessenek nyilvántartásokat a szerződéses megállapodásokról, végezzenek kellő gondossági vizsgálatot, foglaljanak bele auditálási jogot és kilépési feltételeket, kezeljék az alvállalkozásba adást, valamint foglalkozzanak a kritikus vagy fontos funkciókkal. A NIS2 Article 21 ellátásilánc-biztonsági intézkedéseket ír elő, beleértve a beszállítói sérülékenységek, kiberbiztonsági gyakorlatok és biztonságos fejlesztési eljárások figyelembevételét.
Az ISO/IEC 27002:2022 5.19 kontrollja, az információbiztonság a beszállítói kapcsolatokban, az operatív horgony. A Zenith Controls ezt a területet beszállítói megállapodásokhoz, IKT-ellátásilánc-biztonsághoz, információátadáshoz, a megfelelés monitoringjához, elfogadható használathoz, GDPR szerinti adatfeldolgozói kötelezettségekhez, NIS2 szerinti ellátásilánc-kiberbiztonsághoz, DORA szerinti IKT harmadik fél kockázathoz, NIST beszállítói irányításhoz és COBIT beszállító-kezeléshez kapcsolja.
| Beszállítói kategória | Szükséges adatvédelmi bizonyíték |
|---|---|
| Ügyfél-személyes adatokat kezelő adatfeldolgozó | Adatfeldolgozási megállapodás, ügyfélutasítások, technikai és szervezeti intézkedések, al-adatfeldolgozói lista, adatsértési bejelentési támogatás, auditálási jog |
| Al-adatfeldolgozó SaaS-szolgáltatási láncban | Továbbadott követelmények, helyszín, adattovábbítási mechanizmus, törlési vállalás, változásértesítés |
| Felhőalapú tárhelyszolgáltató | Régióválasztás, titkosítás, hozzáférés-szabályozás, incidenssegítségnyújtás, törlési és visszaadási feltételek |
| Támogatási eszköz szolgáltatója | Hozzáférési korlátozás, jegyadatok anonimizálása vagy kitakarása, megőrzés, naplózás, támogatási munkatársak titoktartása |
| Analitikai vagy mesterségesintelligencia-szolgáltató | Célhoz kötöttség, modelltréning-korlátozás, álnevesítés, leiratkozás vagy konfigurációs kontrollok |
A DORA hatálya alá tartozó pénzügyi szervezeteknél ezeket a bizonyítékokat össze kell kapcsolni az IKT harmadik fél nyilvántartásokkal és a kritikus vagy fontos funkciókra vonatkozó értékelésekkel. NIS2 hatálya alá tartozó szervezeteknél ugyanezek a beszállítói bejegyzések támogatják az ellátási lánc kockázatkezelését. A NIST CSF 2.0 esetén a beszállítói irányítás a GOVERN funkcióhoz igazodik, különösen az ellátási lánc kockázatkezelési eredményeihez. A COBIT 2019 esetén a beszállítói irányítás olyan célkitűzésekhez igazodik, mint az APO10 Managed Vendors és a DSS beszállítókkal kapcsolatos operatív kontrolljai.
Az incidens- és adatsértési felkészültséget integrálni kell
Az adatvédelmi átállási tervek gyakran túlzottan a dokumentációra összpontosítanak, és alulkezelik az adatsértések kezelését. Ez veszélyes, mert a GDPR, a NIS2 és a DORA egyaránt fegyelmezett incidensfolyamatokat vár el, még akkor is, ha a küszöbértékek és jelentéstételi határidők eltérnek.
A GDPR megköveteli annak értékelését, hogy egy biztonsági esemény okozott-e személyesadat-sértést, és szükséges-e a felügyeleti hatóság vagy az érintett személyek értesítése. A NIS2 szakaszos jelentéstételt ír elő a jelentős incidensekre, beleértve a 24 órán belüli korai figyelmeztetést, a 72 órán belüli bejelentést és az egy hónapon belüli zárójelentést. A DORA előírja, hogy a pénzügyi szervezetek észleljék, kezeljék, osztályozzák, rögzítsék, jelentsék, megválaszolják az IKT-vel kapcsolatos incidenseket, és tanuljanak belőlük; a súlyos incidensekre szakaszos jelentéstétel vonatkozik.
| Incidensbizonyíték | GDPR-cél | NIS2- vagy DORA-cél |
|---|---|---|
| Incidensbesorolási bejegyzés | Meghatározza, történt-e személyesadat-sértés | Meghatározza a jelentős vagy súlyos IKT-incidens besorolását |
| Adathatás-vizsgálat | Azonosítja az érintetteket és a jogaikra, szabadságaikra vonatkozó kockázatot | Támogatja a súlyossági és hatásjelentést |
| Idővonalnapló | Bizonyítja a tudomásszerzés időpontját, az eszkalációt, a döntéseket és a bejelentési időzítést | Támogatja a szakaszos jelentéstételt és a hatósági kommunikációt |
| Gyökérok-elemzés | Támogatja a helyesbítő intézkedést és az elszámoltathatóságot | Támogatja a zárójelentést és a reziliencia fejlesztését |
| Levont tanulságok | Frissíti a DPIA-kat, kontrollokat, képzést, beszállítói felügyeletet | Bemenetet ad a teszteléshez, audithoz és vezetőségi felülvizsgálathoz |
A NIST CSF 2.0 ezt a ciklust a Detect, Respond, Recover és Govern eredményeken keresztül támogatja. Az átállási csapatnak biztosítania kell, hogy az adatvédelmi incidensbejelentési döntések beépüljenek a biztonsági incidens munkafolyamatába, és ne leválasztott jogi utólagos feladatként kezeljék őket.
Egy ütemterv, több megfelelési eredmény
Az ISO/IEC 27701:2025 átállás akkor válik értékesebbé, ha csökkenti a párhuzamos megfelelési munkát. A Zenith Blueprint 14. lépése a GDPR, a NIS2 és a DORA kereszthivatkozását javasolja, hogy a szervezetek bemutathassák: a kockázatkezelés és a kontrollok több kötelezettséget is teljesítenek:
Minden szabályozás esetében, ha alkalmazható, készíthet egy egyszerű megfeleltetési táblát (akár
jelentésmellékletként), amely felsorolja a szabályozás fő biztonsági követelményeit és az
azokhoz kapcsolódó kontrollokat/szabályzatokat az IBIR-ben.
Az adatvédelmi átállási tervezésnél a megfeleltetésnek gyakorlatiasnak és bizonyítékvezéreltnek kell lennie.
| Keretrendszer | Mit várnak az auditorok vagy értékelők? | PIMS átállási válasz |
|---|---|---|
| GDPR | Elszámoltathatóság, jogalap, DPIA-k, adatfeldolgozói irányítás, adatsértés-kezelés, érintetti jogok támogatása | REG02, REG04, DPIA-feljegyzések, adatfeldolgozási megállapodások nyilvántartása, adatsértési döntési naplók, érintetti kérelmek bizonyítékai |
| NIS2 | Kockázatelemzés, incidenskezelés, üzletmenet-folytonosság, ellátásilánc-biztonság, hozzáférés-szabályozás, eszközkezelés | IBIR kockázati nyilvántartás, beszállítói szintek, incidens-munkafolyamat, hozzáférés-felülvizsgálatok, eszköznyilvántartás |
| DORA | IKT-kockázati keretrendszer, incidensjelentés, rezilienciatesztelés, IKT harmadik fél kockázat, szerződéses záradékok | IKT-függőségi nyilvántartás, kritikus beszállítói megfeleltetés, incidensjelentések, tesztelési bizonyítékok, kilépési tervek |
| NIST CSF 2.0 | Irányítás, jogi és adatvédelmi kötelezettségek, kockázati profilok, beszállítói kockázat, incidens- és helyreállítási eredmények | Jelenlegi profil és célprofil, megfelelőségi megfeleltetés, beszállítók monitoringja, reagálási és helyreállítási bizonyítékok |
| COBIT 2019 | Adatvédelmi program irányítása, a megfelelés nyomon követése, beszállítói megállapodások, operatív adatvédelmi kontrollok | Igazgatósági jelentéstétel, megfelelési nyilvántartás, APO- és DSS-hez igazított bizonyítékok, belső auditmegállapítások |
A Zenith Controls szerint az ISO/IEC 27002:2022 5.31 kontroll támogatja a jogi és szabályozási visszakövethetőséget a GDPR szerinti elszámoltathatóság, a DORA szerinti megfelelési kötelezettségek, a NIS2 szerinti irányítási elvárások, a NIST CSF 2.0 GV.OC-03 és a COBIT szerinti külső megfelelés-monitorozás között. Az 5.34 kontroll támogatja a GDPR Articles 25 and 32 szerinti követelményeket, a PII-életciklus védelmét, a felhőalapú PII-adatkezelési elvárásokat és az adatvédelmi szempontokat figyelembe vevő biztonsági kontrollokat.
Az eredmény nem leegyszerűsített „egy kontroll egyenlő egy jogszabállyal” modell. Hanem igazolható bizonyítékmodell, amelyben egy jól kialakított kontrollkészlet több bizonyossági igényt támogat.
Hogyan tesztelik az auditorok az átállást?
Egy erős átállási terv előre számol az audittechnikákkal.
Egy ISO irányítási rendszer auditor az alkalmazási területtel, az érdekelt felekkel, a jogi követelményekkel, a kockázatokkal, a célkitűzésekkel, az operatív kontrollokkal, a belső auditokkal, a vezetőségi felülvizsgálatokkal, a meg nem felelésekkel és a fejlesztéssel kezd. Ellenőrzi, hogy a PIMS alkalmazási területét jóváhagyták-e, az adatvédelmi kötelezettségek szerepelnek-e a megfelelési nyilvántartásban, a kontrollok indokoltak-e az SoA-ban, és a bevezetési bizonyítékok megfelelnek-e a megadott alkalmazási területnek.
Egy adatvédelmi auditor mintavétellel ellenőrzi az adatkezelési bejegyzéseket, DPIA-kat, érintetti joggyakorlási kérelmeket, adatsértési döntéseket, adatfeldolgozói szerződéseket, megőrzési kontrollokat és projektbeléptetést. Nem fogad el szabályzati szándékot ott, ahol hiányzik a működési bizonyíték.
Egy NIST-hez igazított értékelő irányítást, jogi és szerződéses kötelezettségeket, célprofilokat, beszállítói kockázatot, monitoringot, reagálási és helyreállítási bizonyítékokat keres.
Egy COBIT 2019 auditor az igazgatósági felügyeletre, a megfelelési jelentéstételre, a beszállítói irányításra, a szerepekre és felelősségekre, valamint arra összpontosít, hogy az adatvédelmi kockázatot az információ-életciklus egészében kezelik-e.
A Clarysec PIMS Monitoring, Audit and Improvement Policy [PIMS Monitoring, Audit and Improvement Policy] szabályzata kötelezővé teszi az auditprogramot:
[Mindenki] A belső audit / megfelelőségi felülvizsgáló KÖTELES kockázatalapú PIMS belső auditprogramot készíteni a REG12-ben évente, az első tervezett PIMS auditciklus előtt.
Az Audit and Compliance Monitoring Policy [Audit and Compliance Monitoring Policy] ugyanezt a fegyelmet alkalmazza IBIR-szinten:
Kockázatalapú audittervet kell évente kidolgozni és jóváhagyni, figyelembe véve:
Kisebb szervezeteknél az Audit and Compliance Monitoring Policy - SME [SME Audit and Compliance Monitoring Policy] fókuszáltan tartja az audittervezést:
A tervnek azonosítania kell a felülvizsgálandó kulcsrendszereket és szabályzatokat, különös tekintettel a következőkre:
Az átállás során az első belső auditnak nem kell mindent tesztelnie. A legfontosabb átállási kockázatokat kell tesztelnie: hiányos adatkezelési bejegyzések, hiányzó DPIA-kiváltó tényezők, gyenge beszállítói adatvédelmi záradékok, nem tesztelt adatsértési döntések, nem egyértelmű adatkezelői és adatfeldolgozói szerepek, valamint SoA-eltérés.
Gyakorlati 90 napos ISO/IEC 27701:2025 átállási ütemterv
Egy reális ütemtervnek elég rövidnek kell lennie a végrehajtáshoz, ugyanakkor elég strukturáltnak a bizonyítékok létrehozásához.
| Időzítés | Átállási cél | Fő kimenetek |
|---|---|---|
| 1–15. nap | Alkalmazási terület és irányítás létrehozása | REG01-jóváhagyás, szponzor, szereptérkép, megfelelési nyilvántartás frissítése, REG12 átállási terv |
| 16–35. nap | Adatvédelmi bizonyítékalap kialakítása | REG02-rendezés, adatkategóriák, célok, jogalapok, megőrzés, rendszerek, beszállítók, adattovábbítások |
| 36–55. nap | Adatvédelmi kockázat- és DPIA-előszűrés végrehajtása | REG04-előszűrés, DPIA-kiváltó tényezők, kockázatkezelési döntések, maradványkockázati jóváhagyások |
| 56–70. nap | Kontrollok, szerződések és védelmi intézkedések frissítése | REG03-frissítés, SoA-frissítés, adatfeldolgozási megállapodások korrekciója, hozzáférés, törlés, maszkolás, naplózás, felhőkontrollok |
| 71–85. nap | Bizonyítékok tesztelése belső audittal | Mintavételes audit egy adatkezelői folyamatról, egy adatfeldolgozói szolgáltatásról, egy beszállítóról, egy DPIA-ról, egy érintetti kérelemről és egy adatsértési forgatókönyvről |
| 86–90. nap | Vezetőségi felülvizsgálat megtartása és felkészültségi döntés | Felülvizsgálati intézkedések, beszállítói problémák, incidensek, auditmegállapítások, adatvédelmi célkitűzések, külső értékelési döntés |
A 90 napos cél nem azt jelenti, hogy minden korrekciós tétel lezárul. Azt jelenti, hogy a vezetésnek jóváhagyott alkalmazási területtel, hiteles bizonyítékalappal, priorizált kockázatkezeléssel, fókuszált auditeredményekkel és felkészültségi vezetői döntéssel kell rendelkeznie.
Legyen az átállás bizonyítékvezérelt
Az ISO/IEC 27701:2025 átállásban sikeres szervezetek nem azok, amelyeknek a leghosszabb adatvédelmi szabályzatuk van. Hanem azok, amelyek bizonyítani tudják, hogyan jutnak el az adatvédelmi kötelezettségek a jogszabálytól az alkalmazási területig, az alkalmazási területtől az adatkezelési bejegyzésekig, az adatkezelési bejegyzésektől a kockázatértékelésig, a kockázatértékeléstől a kontrollokig, a kontrolloktól a bizonyítékokig, a bizonyítékoktól pedig a fejlesztésig.
A Clarysec segít a csapatoknak gyakorlati átállást megvalósítani. PIMS-szabályzatcsomagunk, GDPR-megfeleltetéseink, adatkezelői és adatfeldolgozói bizonyítéknyilvántartásaink, DPIA-munkafolyamataink, beszállítói adatvédelmi irányítási sablonjaink, adatsértés-kezelési anyagaink, vezetőségi felülvizsgálati napirendjeink, Zenith Blueprint és Zenith Controls strukturált utat adnak az információbiztonsági vezetőknek, DPO-knak, megfelelési vezetőknek, auditoroknak és üzleti tulajdonosoknak az adatvédelmi szándéktól az auditra felkészült működésig.
Ha szervezete ISO/IEC 27701:2025-re készül, kezdje ezen a héten három intézkedéssel: hagyja jóvá a PIMS átállási alkalmazási területét a REG01-ben, töltse fel a REG02-t a legmagasabb kockázatú szolgáltatására, és futtassa le az első REG04-előszűrést. Ezután használja a Clarysecet arra, hogy ezt a bizonyítékkészletet teljes, GDPR-hoz igazított PIMS átállási ütemtervvé alakítsa, amely készen áll az ügyfelek, auditorok, szabályozó hatóságok és az igazgatóság számára.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council