Posts
Explore our latest insights on cybersecurity compliance and best practices.
A NIS2 irányelv 24 órás bejelentési szabálya alapvető változást hoz. Ez az átfogó útmutató bemutatja az információbiztonsági vezetőknek és auditoroknak, hogyan alakítható ki olyan reziliens, megfelelő incidensreagálási terv, amely a szabályozói vizsgálatnak és a valós támadásoknak is megfelel, a Clarysec szabályzataira és keresztmegfelelési eszközkészleteire építve.
Gyakorlati útmutató CISO-k számára a tárolt adatok titkosítását helyettesítő kompenzáló kontrollok bevezetéséhez és dokumentálásához, amikor a titkosítás nem megvalósítható. Egy valós audithelyzeten keresztül mutatjuk be, hogyan térképezhetők fel a többrétegű védelmi intézkedések az ISO/IEC 27001:2022, GDPR, NIS2, DORA és NIST keretrendszerekhez.
Kiemelt cikkünk információbiztonsági vezetőknek szól a magas kockázatú beszállítói auditok magabiztos kezeléséről NIS2 és DORA környezetben. Ismerje meg, hogyan vezethető be kockázatalapú, folyamatos auditstratégia bevált keretrendszerek, szabályzati követelmények és gyakorlati ellenőrzőlisták alkalmazásával a szigorú szabályozói elvárások teljesítéséhez.
Ez a kiemelt cikk valós megközelítésen keresztül mutatja be a CISO-k és megfelelési vezetők számára, hogyan építhető fel egy NIS2-kompatibilis ellátási lánc kockázatkezelési program. Szabályozói szempontokat, végrehajtható kontrollokat és a Clarysec szakértői útmutatását ötvözi annak érdekében, hogy az ellátási lánc kritikus sérülékenységből reziliens, auditálható vagyonelemmé váljon.
Alakítsa a régi adatokból eredő kockázatot stratégiai előnnyé. Ez a részletes útmutató a szabályzatalkotástól és az adathordozó-tisztítástól az adatmegsemmisítés auditálló auditnyomának kialakításáig mindent bemutat, a Clarysec szakértői ütemterveinek és szabályzati eszköztárainak felhasználásával.
Egy zsarolóvírus-támadás éppen igazgatósági ülés közben következik be. A biztonsági mentések működnek, de a biztonság is? Ismerje meg, hogyan valósíthatók meg az ISO/IEC 27001:2022 rezilienciakontrolljai a biztonság nyomás alatti fenntartásához, az auditorok elvárásainak teljesítéséhez, valamint a szigorú DORA- és NIS2-követelményeknek való megfeleléshez a Clarysec szakértői ütemtervével.
A megfelelési ellenőrzőlisták nem előzik meg az incidenseket; az aktív irányítás igen. Egy valós incidensen keresztül bemutatjuk az információbiztonsági vezetők leggyakoribb irányítási tévhiteit, és ütemtervet adunk a valódi vállalati reziliencia kialakításához, gyakorlati lépésekkel, szabályzatpéldákkal és ISO 27001:2022, NIS2, DORA és további keretrendszerek közötti megfeleltetésekkel.
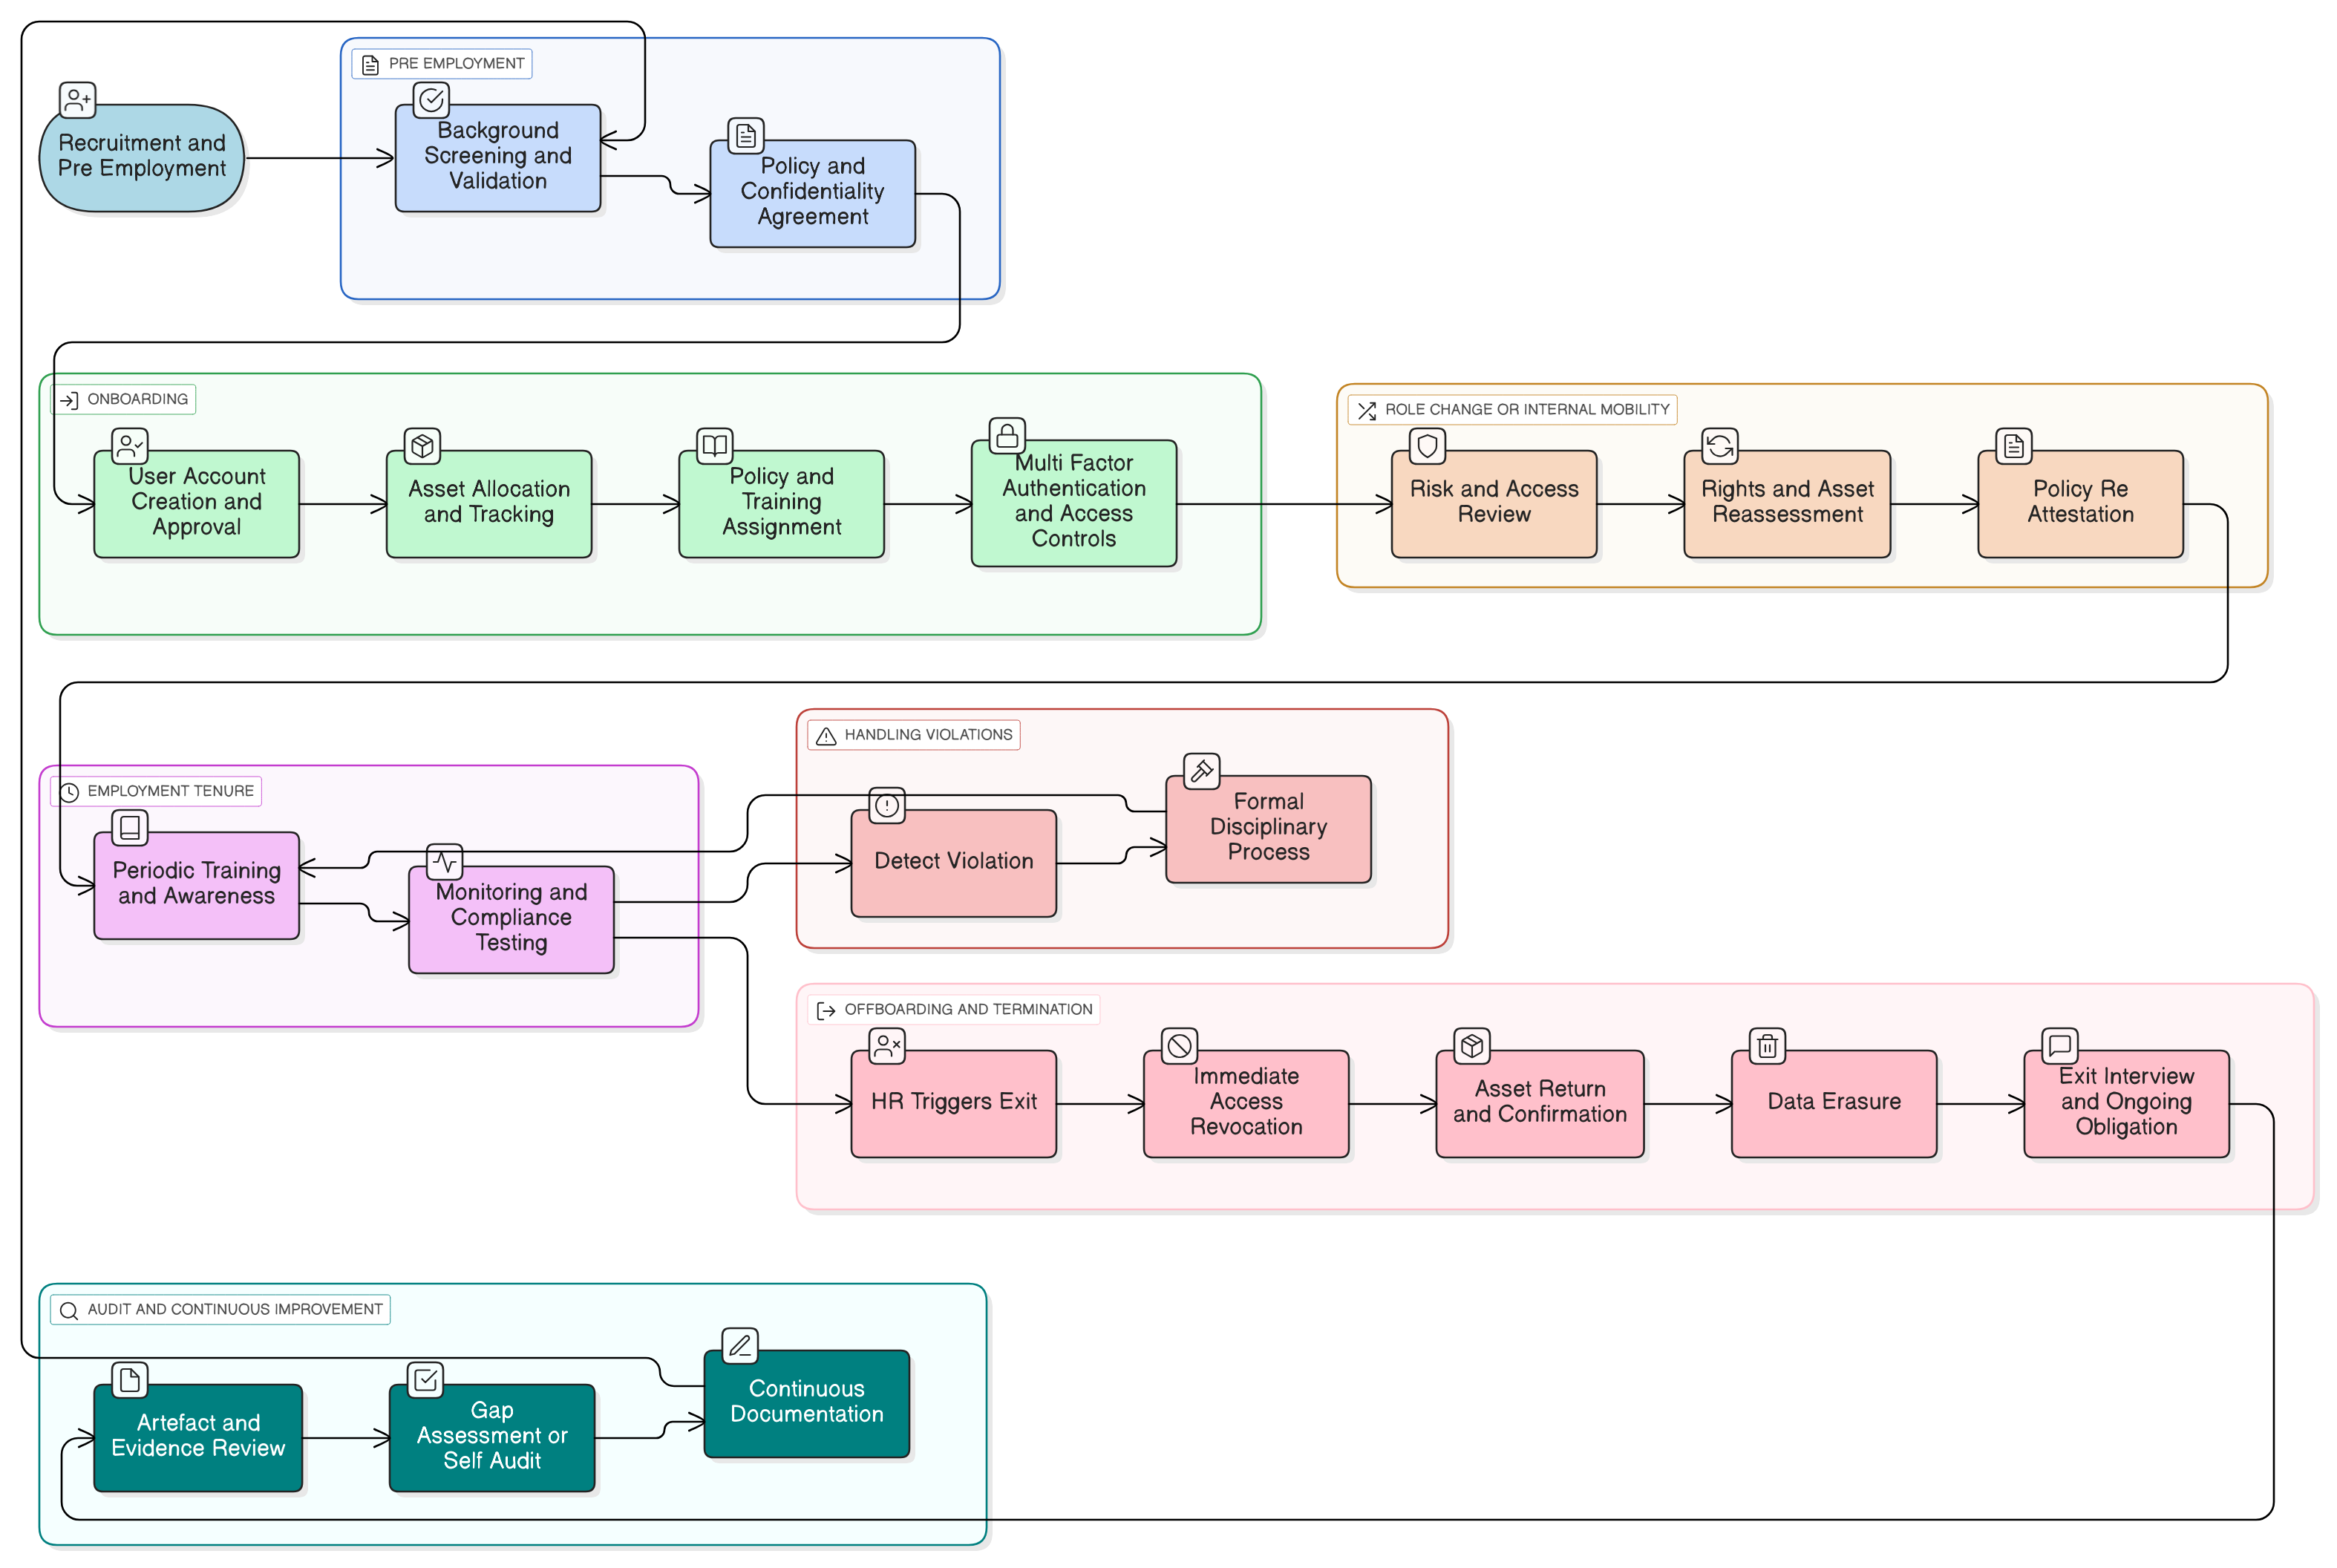
Ismerje meg, hogyan alakíthatók a HR-folyamatok biztonsági erősséggé végrehajtható kontrollokkal, gyakorlati szabályzat-megfeleltetésekkel, auditori szempontokkal és integrált eszközkészletekkel, a beléptetéstől a szerepkörváltozásokon át a kiléptetésig, az ISO 27001:2022, NIS2, DORA, GDPR, NIST és COBIT követelményei szerint.
Az auditkatasztrófákat nem a gyenge tűzfalak okozzák, hanem az, ha a megfelelést technológiai ellenőrzőlistaként kezelik. Ismerje meg Clarysec irányítási rendszerre épülő stratégiáit, megfeleltetett kontrolljait és gyakorlati szabályzatait a zökkenőmentes ISO 27001, NIS2 és DORA megfeleléshez.