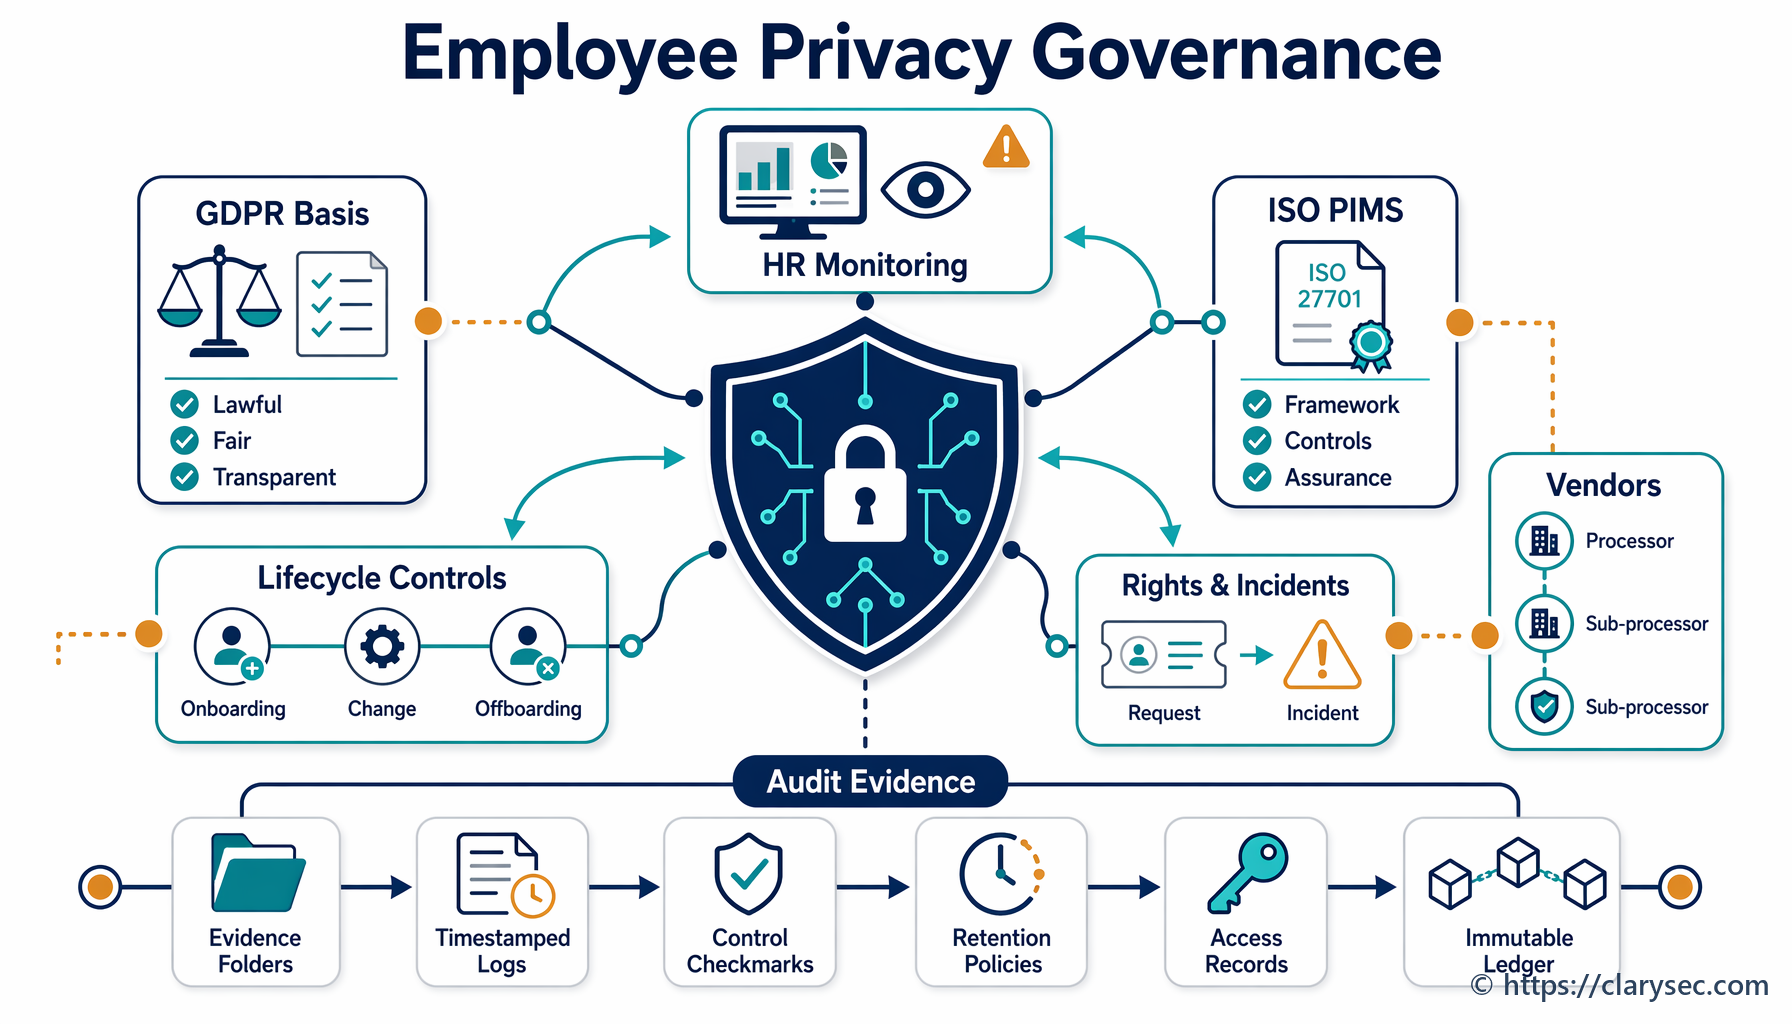
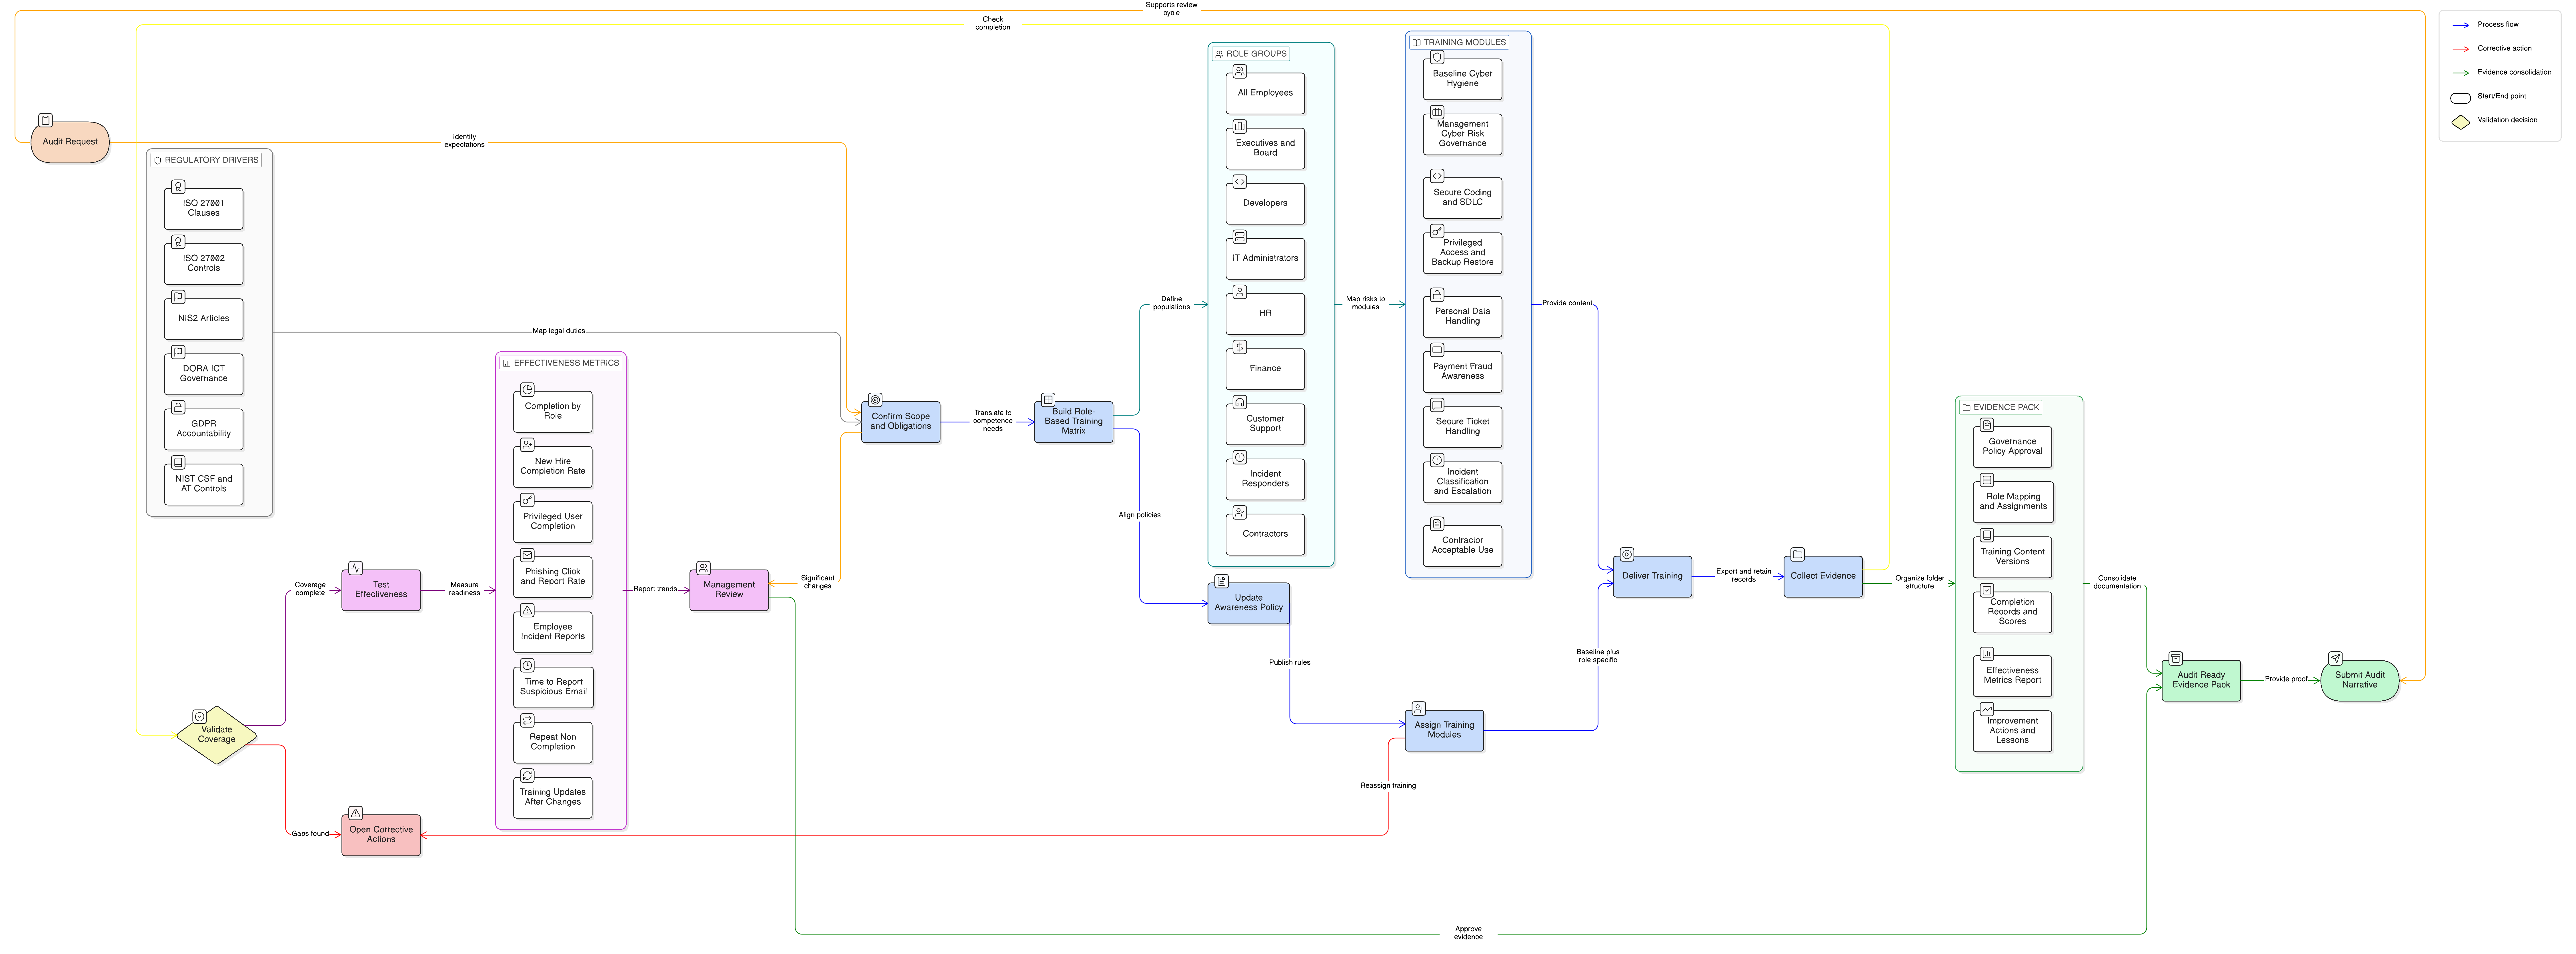
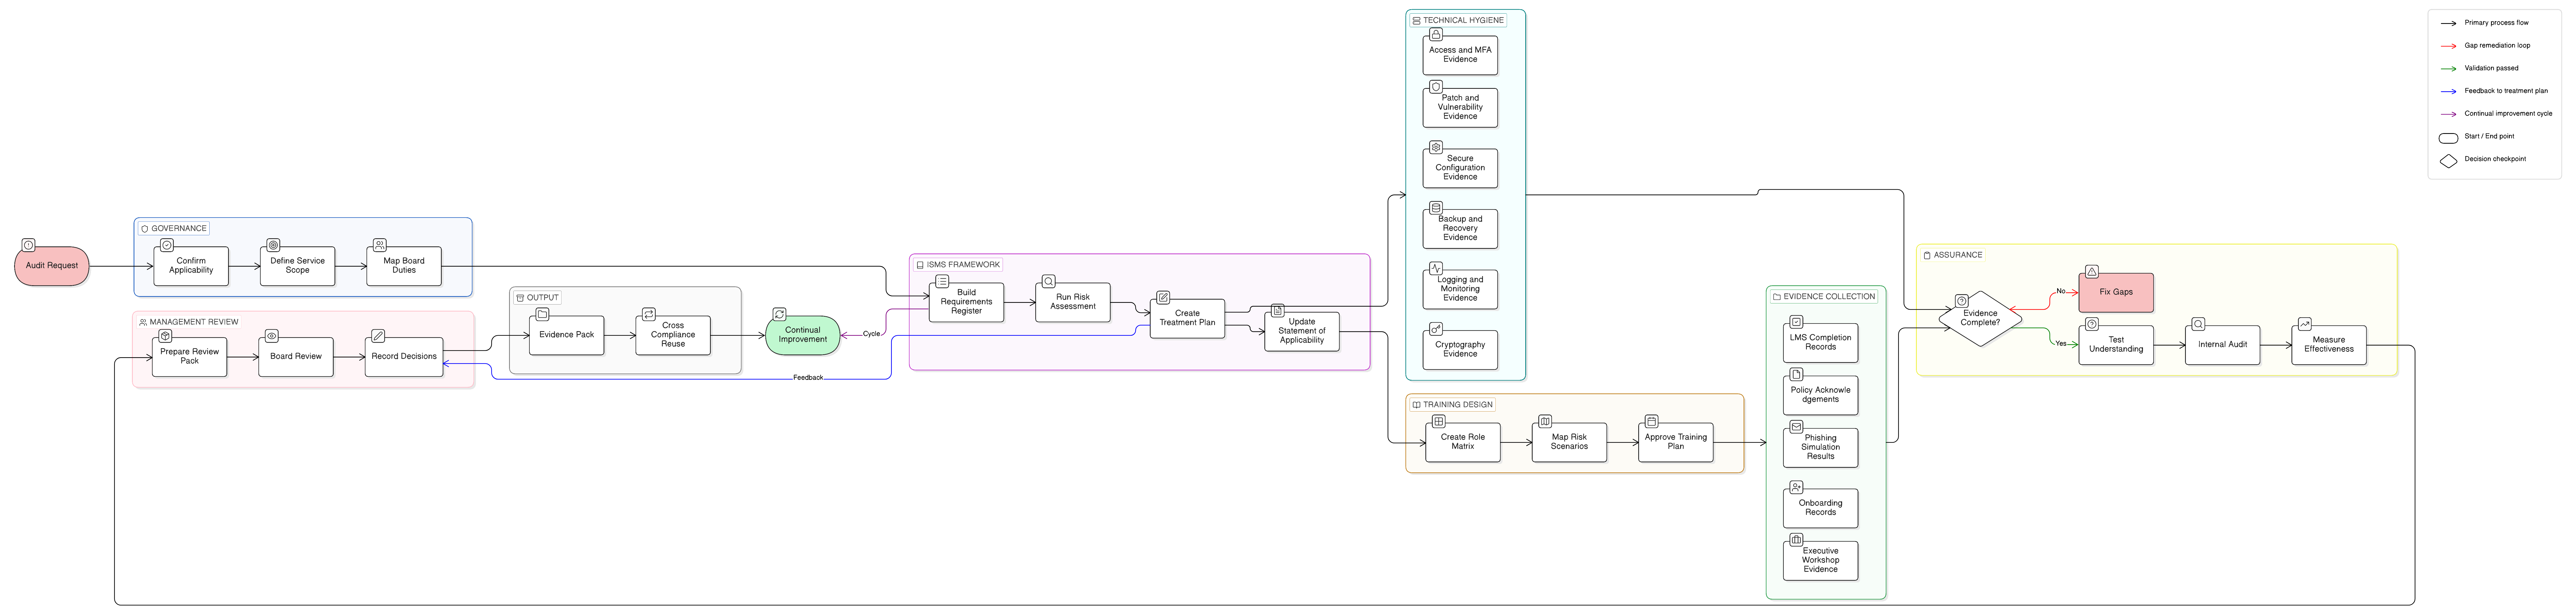
Szerepkör-alapú adatvédelmi képzés ISO 27701 és GDPR megfeleléshez

Szerepkör-alapú adatvédelmi képzés ISO 27701 és GDPR megfeleléshez
Sarah, egy gyorsan növekvő fintech vállalat információbiztonsági vezetője arra számított, hogy az ISO/IEC 27701:2025 szerinti PIMS-audit a szabályzatokat, nyilvántartásokat és kockázatértékeléseket fogja vizsgálni. A második napra az auditor már túllépett a komfortzónán.
Nem azt kérdezte, hogy a munkavállalók teljesítették-e az éves „Adatvédelem 101” modult. Az irányítópult 98 százalékos teljesítést mutatott, ami meggyőzőnek tűnt egészen addig, amíg a kérdések sebészi pontosságúvá nem váltak.
„A fejlesztőik érzékeny pénzügyi PII-t kezelnek, és biometrikus hitelesítést vezetnek be. Milyen konkrét képzést kaptak a beépített adatvédelemről, az API-tervezésben alkalmazott adattakarékosságról, a biztonságos naplózásról, a tesztadat-korlátozásokról és a GDPR szerinti különleges kategóriájú személyes adatokról?”
Ezután következett az ügyféltámogatás.
„Megtekinthetik a tranzakciós előzményeket. Hogyan kaptak képzést arra, hogy felismerjenek egy érintetti hozzáférési kérelmet, ellenőrizzék az identitást, elkerüljék a túlzott jegyzetelést a hibajegyekben, és eszkalálják a véletlen adatközlést?”
Majd a HR.
„Most vezettek be egy új, EU-n kívül hosztolt felhőalapú bérszámfejtési rendszert. Milyen adatvédelmi képzést kaptak az adatfeldolgozói átvilágításról, a határokon átnyúló adattovábbításokról, a munkavállalói nyilvántartásokról és a megőrzésről?”
Sarah rendelkezett szabályzatokkal, adatkezelési tevékenységek nyilvántartásával (RoPA), beszállítói záradékokkal, adatsértési eljárásokkal és meghatározott PIMS alkalmazási területtel. Amivel nem rendelkezett, az az igazolható bizonyíték volt arra, hogy a megfelelő emberek a megfelelő adatvédelmi felelősségeikhez kapcsolódó képzést kapták meg.
Ez az a hiányosság, amely sok adatvédelmi programot megtör. Az ISO/IEC 27701:2025 és a GDPR nem jutalmazza az általános tudatosságot. Elszámoltathatóságot, kompetenciát és működési bizonyítékot vár el. Ha a munkatársak PII-t tartalmazó rendszerekből adatot gyűjtenek, használnak, megtekintenek, tárolnak, megosztanak, törölnek, megfigyelnek vagy támogatnak, tudniuk kell, mi vonatkozik a szerepkörükre, mikor kell eszkalálniuk, és hol kerülnek rögzítésre a bizonyítékok.
A szerepkör-alapú adatvédelmi tudatossági képzés teszi a PIMS-et ténylegesen működő rendszerré.
Miért bukik el az egységes adatvédelmi képzés
A legtöbb szervezet már működtet valamilyen biztonságtudatossági képzést. A probléma az, hogy az adatvédelmi kötelezettségek nem egyenletesen oszlanak meg az üzleti területek között.
Egy fejlesztőnek beépített adatvédelemre, adatmaszkolásra, álnevesítésre, biztonságos kódolásra, a naplózás adattakarékosságára és a változások adatvédelmi hatásainak felismerésére van szüksége. Egy támogatási munkatársnak identitásellenőrzésre, hibajegybejegyzések adattakarékosságára, DSAR-felismerésre és a véletlen adatközlés eszkalálására van szüksége. A HR-nek munkavállalói adatvédelemre, különleges kategóriájú adatok kezelésére, bizalmasságra, megőrzésre és hozzáférési korlátozásokra van szüksége. A beszerzésnek tudnia kell, mikor minősül egy beszállító adatfeldolgozónak vagy al-adatfeldolgozónak. Az incidensreagálóknak meg kell tudniuk különböztetni a biztonsági incidenst a személyesadat-sértéstől.
Egyetlen éves GDPR-tudásteszt nem tud működési kompetenciát kialakítani mindezekben a szerepkörökben.
A GDPR ezt az Article 5 révén teszi láthatóvá, amely olyan elveket határoz meg, mint a jogszerűség, tisztességesség, átláthatóság, célhoz kötöttség, adattakarékosság, pontosság, korlátozott tárolhatóság, integritás és bizalmas jelleg. Az Article 5(2) ehhez hozzáadja az elszámoltathatóság elvét, amely előírja az adatkezelők számára a megfelelés igazolását. Az Article 32 megfelelő technikai és szervezési intézkedéseket ír elő az adatkezelés biztonsága érdekében. Az Article 4, 6 és 9 még fontosabbá teszi a szerepköri egyértelműséget az adatkezelés, az adatkezelői és adatfeldolgozói kapcsolatok, a jogalap és a különleges kategóriájú személyes adatok meghatározásával.
A gyakorlati auditkérdés egyszerű: tudja-e bizonyítani, hogy a munkatársak értik a szerepkörükhöz kapcsolódó PII-felelősségeket?
A Clarysec KKV-kra vonatkozó szabályzati álláspontja egyértelmű. Az Információbiztonsági tudatossági és képzési szabályzat – KKV 1.3 pontja kimondja:
„Ez a szabályzat támogatja az ISO/IEC 27001, NIS2, GDPR és DORA megfelelést azáltal, hogy a biztonságtudatosságot beépíti a napi munkavégzési gyakorlatokba és a szerepkör-alapú elvárásokba.”
A lényeg a „napi munkavégzési gyakorlatok” kifejezésben van. Az adatvédelmi tudatosság nem plakát. Láthatónak kell lennie az adatgyűjtésben, hozzáférésben, megosztásban, megőrzésben, törlésben, beszállítói beléptetésben, incidensbejelentésben és vezetőségi felülvizsgálatban.
A tudatosságtól a PIMS-kompetenciáig
A Clarysec az adatvédelmi képzést irányítási kontrollként kezeli, nem tanulás-fejlesztési mellékprojektként. Egy igazolható PIMS-képzési program négy rétegből áll:
- Alapszintű adatvédelmi tudatosság minden olyan munkatárs számára, aki PII-hozzáféréssel vagy PIMS-felelősséggel rendelkezik.
- Szerepkör-alapú képzés azoknak a csapatoknak, amelyek döntései befolyásolják az adatvédelmi eredményeket.
- Kiváltó eseményhez kötött képzés szerepkör-változások, új rendszerek, incidensek, auditmegállapítások vagy szabályozási változások után.
- Bizonyítékrögzítés a REG11-ben, célcsoporthoz, szerepkörhöz, képzéstípushoz, előírt teljesítési határidőhöz, tudomásulvételekhez, késedelmi nyilvántartásokhoz, ismétlő képzési bizonyítékokhoz és bizonyítékgazdákhoz kapcsolva.
Ez követi a Zenith Blueprint, a Clarysec auditra felkészített irányítási rendszerének bevezetéséhez készült 30 lépéses ütemterv felépítését. A 4. lépésben, „Szerepkörök és felelősségek az IBIR-ben”, a Blueprint hangsúlyozza a szerepkörök kommunikálását, hogy a munkatársak tudják, ki miért felel, kit kell megkeresni, és hogyan kell incidenseket jelenteni.
Az 5. lépés, „Kommunikáció, tudatosság és kompetencia”, még egyértelműbb:
„Az előírt kompetenciák azonosítása: Határozza meg, milyen ismeretekre és készségekre van szükség az IBIR különböző szerepköreiben… a fejlesztőknek ismerniük kell a biztonságos kódolás alapelveit, a HR-csapatnak tudnia kell, hogyan kezelje biztonságosan a személyes adatokat stb.”
Ugyanez a logika közvetlenül alkalmazható az ISO/IEC 27701:2025-re. Nem lehet PII-felelősségeket kiosztani, majd abban bízni, hogy az általános tudatosság lefedi azokat. A kompetenciát azonosítani, oktatni, mérni és bizonyítékokkal igazolni kell.
Az Adatvédelmi képzési, tudatossági és kompetencia szabályzat ezt PIMS-munkafolyamattá alakítja. A 4.1.6 pont előírja:
„[Mindenki] Az adatvédelmi vezető / PIMS-vezető KÖTELES minden éves képzési ciklus megkezdése előtt rögzíteni a kijelölt képzési célcsoportot, a képzéstípust, az előírt teljesítési határidőt és a bizonyítékgazdát a REG11-ben.”
Ez hidat teremt az adatvédelmi szerepkörök és az auditbizonyíték között. Az auditornak már nem kell következtetnie arra, kit kellett volna képezni. A REG11 megmutatja a hozzárendelést, a határidőt, a teljesítést, a késedelmi státuszt, a tudomásulvételt, az ismétlő ciklust és a felelőst.
Az adatvédelmi képzés mögötti ISO/IEC 27002:2022 kontrollok
Az adatvédelmi képzés akkor válik auditálhatóvá, ha kontrollokhoz kapcsolódik, nem csupán képzési teljesítésekhez. A Zenith Controls a szerepkör-alapú adatvédelmi képzést három központi ISO/IEC 27002:2022 kontrollon keresztül felelteti meg: 6.3, 5.2 és 5.34.
| ISO/IEC 27002:2022 kontroll | PIMS-jelentés | Miért fontos az ISO 27701:2025 és a GDPR szempontjából |
|---|---|---|
| 6.3 Információbiztonsági tudatosság, oktatás és képzés | A munkatársak általános és szerepkör-specifikus tudatosságot, oktatást és képzést kapnak | Az adatvédelmi kötelezettségeket napi magatartássá alakítja, és bizonyítékot biztosít a kompetenciára |
| 5.2 Információbiztonsági szerepkörök és felelősségek | Az adatvédelmi, biztonsági, kockázati, incidens-, beszállítói és rendszergazdai felelősségek ki vannak jelölve és kommunikálva vannak | Biztosítja, hogy a képzés elszámoltatható PIMS-szerepkörökhöz, ne pedig általános célcsoportokhoz kapcsolódjon |
| 5.34 Adatvédelem és a PII védelme | A PII védelme beépül a szabályzatokba, eljárásokba, rendszerekbe és működésbe | Biztosítja, hogy az adatvédelmi képzés valódi PII-kockázatokat, GDPR-elveket, incidensbejelentést és jogszerű kezelést fedjen le |
A Zenith Controls a 6.3 kontrollt megelőző kontrollként sorolja be, amely támogatja a bizalmasságot, sértetlenséget és rendelkezésre állást, a „Protect” kiberbiztonsági koncepcióhoz, a „Humánerőforrás-biztonság” működési képességhez, valamint irányítási és ökoszisztéma-területekhez kapcsolódva. Célja az emberi hibából, tisztázatlan elvárásokból és szerepköri bizonytalanságból eredő adatvédelmi és biztonsági hibák megelőzése.
A 6.3 kontroll kapcsolódó kontrolloktól is függ:
| Kapcsolódó ISO/IEC 27002:2022 kontroll | Kapcsolat az adatvédelmi képzéssel |
|---|---|
| 5.1 Információbiztonsági szabályzatok | A képzés úgy kommunikálja a szabályzatokat, hogy azokat megértsék és betartsák |
| 5.2 Információbiztonsági szerepkörök és felelősségek | A szerepkör-meghatározások vezérlik a szerepkör-specifikus adatvédelmi képzést |
| 5.36 Megfelelés az információbiztonsági szabályzatoknak, szabályoknak és szabványoknak | A képzés segíti a munkatársakat a belső és külső követelmények betartásában |
| 6.4 Fegyelmi eljárás | A munkatársak megértik a meg nem felelés következményeit |
| 6.8 Információbiztonsági események jelentése | A munkatársak megtanulják felismerni és jelenteni a biztonsági és adatvédelmi eseményeket |
| 8.16 Megfigyelési tevékenységek | A megfigyelést végző munkatársak értik a rendellenességeket, eszközöket és eszkalációs előírásokat |
Adatvédelemnél az 5.34 kontroll a horgony. A Zenith Blueprint 23. lépése a magatartási követelményt magyarázza az adatvédelem és a PII védelme mögött:
„A munkatársaknak érteniük kell, mi a PII, hogyan kell jelenteni a visszaélést, és mely gyakorlatok tiltottak – nem jogi megfogalmazásban, hanem napi munkavégzési magatartásként.”
Ez a mondat pontosan leírja, amit sok PIMS-bevezetés elmulaszt. Az adatvédelmi szabályzatok lehetnek jogi artefaktumok, de az adatvédelmi képzésnek működésorientáltnak kell lennie.
A szerepkör-alapú PIMS képzési mátrix kialakítása
Az adatvédelmi képzés irányításának leghasznosabb artefaktuma a szerepkör-alapú képzési mátrix. Összekapcsolja a szerepkört, a PII-kitettséget, a fő kockázatokat, az előírt képzést, az időzítést és a bizonyítékokat.
Az Adatvédelmi képzési, tudatossági és kompetencia szabályzat ezt a PIMS-felelősségek kijelölése előtt írja elő. A 4.3.1 pont kimondja:
„[Mindenki] Az adatvédelmi vezető / PIMS-vezető KÖTELES a REG11-ben meghatározni a szerepkör-alapú adatvédelmi képzési témákat, mielőtt PIMS-felelősségeket rendel egy szerepkörhöz.”
Egy gyakorlati mátrix így nézzen ki:
| Szerepkör vagy célcsoport | PII-kitettség | Előírt adatvédelmi képzési témák | Bizonyíték a REG11-ben |
|---|---|---|---|
| PII-hozzáféréssel rendelkező valamennyi munkatárs | PII megtekintése, tárolása, továbbítása vagy megvitatása előfordulhat | PII meghatározása, bizalmasság, adattakarékosság, biztonságos megosztás, incidensbejelentés, adathalászat, elfogadható használat | Alapképzési hozzárendelés, teljesítési dátum, tudásteszt pontszáma, tudomásulvétel |
| HR-csapat | Munkavállalói és jelölti nyilvántartások, bérszámfejtés, egészségügyi vagy távolléti adatok | Munkavállalói adatvédelem, különleges kategóriájú adatok kezelése, megőrzés, hozzáférési korlátozások, bizalmasság, biztonságos továbbítás | HR szerepköri modul, titoktartási tudomásulvétel, ismétlő képzési bizonyítékok |
| Ügyféltámogatás | Ügyfélazonosítók, hibajegyek, képernyőképek, fiókproblémák | Identitásellenőrzés, hibajegybejegyzések adattakarékossága, DSAR-felismerés, véletlen adatközlés, eszkaláció | Támogatási modul, forgatókönyv-alapú tudásteszt, eszkalációs gyakorlat bizonyítéka |
| Fejlesztők és tesztelők | Éles vagy teszt-adatkészletek, naplók, analitika, telemetria | Beépített adatvédelem, adatmaszkolás, álnevesítés, biztonságos naplózás, tesztadat-korlátozások, változásfelülvizsgálat | Fejlesztői modul, biztonságos SDLC-bizonyíték, projektadatvédelmi ellenőrzőlista |
| Rendszergazdák | Emelt jogosultságú hozzáférés PII-t tartalmazó rendszerekhez | Legkisebb jogosultság elve, megfigyelés, hozzáférés-jóváhagyások, naplózás, titkosítás, emelt jogosultságú tevékenységek kezelése | Adminisztrátori modul, emelt jogosultságú hozzáférés tudomásulvétele, hozzáférési felülvizsgálati bizonyíték |
| Beszerzés és beszállítói felelősök | Beszállítói szerződések és adatfeldolgozói kapcsolatok | Adatfeldolgozói átvilágítás, al-adatfeldolgozói tudatosság, szerződéses záradékok, adattovábbítási szempontok, beszállítói incidenskezelési kötelezettségek | Beszállítói modul, beszállítói ellenőrzőlista-képzés, beszerzési munkafolyamat tudomásulvétele |
| Incidensreagálási csoport | Biztonsági események és lehetséges személyesadat-sértések | Adatsértési triage, bizonyítékok megőrzése, bejelentési eszkaláció, kommunikáció, gyökérok, levont tanulságok | Incidensmodul, asztali gyakorlat részvételi adatai, forgatókönyv-eredmények |
| Felsővezetők és vezető testület | Irányítás, erőforrások, elszámoltathatóság, kockázatelfogadás | GDPR szerinti elszámoltathatóság, PIMS-célkitűzések, kockázatvállalási hajlandóság, szabályozói kitettség, mutatók, vezetőségi felülvizsgálat | Vezetői tájékoztató, részvételi adatok, vezetőségi felülvizsgálati jegyzőkönyvek |
Ez a mátrix az adatkezelői és adatfeldolgozói szerepkörök egyértelműségét is támogatja. Egy adatfeldolgozóként eljáró SaaS-szolgáltatónak képzést kell kapnia a dokumentált ügyfélutasításokról, az al-adatfeldolgozók bevonásáról, az adatsértési támogatásról, a visszaadásról és törlésről, valamint a továbbhárított szerződéses követelményekről. Ugyanennek a szervezetnek, amikor a HR és a marketing tekintetében adatkezelőként jár el, jogalapról, adatvédelmi tájékoztatókról, adott esetben hozzájárulásról, érintetti jogokról és megőrzésről szóló képzésre van szüksége.
Ez a különbségtétel azért lényeges, mert a GDPR Article 4 megkülönbözteti az adatkezelőket és az adatfeldolgozókat, az ISO/IEC 27701:2025 pedig elvárja, hogy ezeket az adatvédelmi szerepköröket működési szinten értsék.
Beléptetési, éves és kiváltó eseményhez kötött képzés alkalmazása
Egy PIMS-képzési programnak három időzítési kérdésre kell választ adnia: mi történik belépéskor, mi történik évente, és mi történik, amikor a kockázat megváltozik.
Az Adatvédelmi képzési, tudatossági és kompetencia szabályzat meghatározza az alapkövetelményt. A 4.2.1 pont előírja:
„[Mindenki] Az adatvédelmi vezető / PIMS-vezető KÖTELES a beléptetéstől számított 10 munkanapon belül alapszintű adatvédelmi tudatossági képzést kijelölni a REG11-ben azon munkatársak számára, akik PII-hozzáféréssel vagy PIMS-felelősséggel rendelkeznek.”
A 4.2.3 pont hozzáteszi:
„[Mindenki] Az adatvédelmi vezető / PIMS-vezető KÖTELES legalább 12 havonta éves adatvédelmi ismétlő képzést kijelölni a REG11-ben.”
A KKV-kra vonatkozó Információbiztonsági tudatossági és képzési szabályzat megerősíti a naprakészséget és a gyakorlatiasságot. A 6.1.1 pont kimondja:
„Az anyagoknak gyakorlatinak, szerepkörhöz illeszkedőnek és évente frissítettnek kell lenniük.”
Az érettebb megoldás a kiváltó eseményhez kötött képzés. Ugyanezen KKV-szabályzat 6.5.1 pontja kimondja:
„Munkakör-változás vagy új rendszerek bevezetése esetén célzott tudatossági képzés válhat szükségessé (például biztonságos fájlmegosztás, új adatvédelmi és adattakarékossági követelmények).”
Itt válik az adatvédelmi képzés kockázatalapúvá. Egy csoportvezetővé előléptetett támogatási munkatárs hozzáférés-jóváhagyási feladatokat kaphat. Egy új CRM exportokat, integrációkat, megőrzési mezőket és érintetti kérelemhatásokat vezethet be. Egy új analitikai eszköz nyomkövetést, profilalkotást vagy hozzájárulási következményeket hozhat. Egy új bérszámfejtési beszállító adatfeldolgozói átvilágítási és határokon átnyúló adattovábbítási követelményeket eredményezhet.
A képzést ezeknek a változásoknak kell kiváltaniuk, nem szabad az éves ismétlő képzésig halasztani.
A vállalati Információbiztonsági tudatossági és képzési szabályzat egyértelmű teljesítési időablakot ad hozzá. A 6.1.3 pont kimondja:
„A szerepkör-alapú képzést (például rendszergazdák, fejlesztők, felsővezetők esetében) a szerepkör hozzárendelésétől vagy a rendszerjogosultságok emelésétől számított 60 napon belül ki kell jelölni és teljesíteni kell.”
Magas kockázatú PII-szerepkörök esetében sok szervezet rövidebb határidőket választ, de az elv ugyanaz: a szerepkör-alapú képzés a felelősséget követi.
Hogyan zár le a REG11 egy auditmegállapítást
Vegyünk egy reális belső auditmegállapítást:
„Az ügyféltámogatási munkatársak hozzáférhetnek ügyfél-PII-hez, és érintetti hozzáférési kérelmeket is kaphatnak, de nincs bizonyíték szerepkör-alapú adatvédelmi képzésre a támogatási munkatársak és csoportvezetők számára.”
Egy Clarysec bevezetési csapat öt lépésben zárná le a megállapítást.
Elsőként az adatvédelmi vezető létrehoz egy REG11 képzési célcsoportot „Ügyféltámogatási PII-kezelők” néven. A bizonyítékgazda a támogatási műveletek vezetője. A képzéstípus „Szerepkör-alapú adatvédelmi képzés”. A teljesítési határidő 30 nap. A kapcsolódó felelősségek közé tartozik az identitásellenőrzés, a hibajegybejegyzések adattakarékossága, a biztonságos csatolmányhasználat, a DSAR-felismerés és a feltételezett adatsértés eszkalálása.
Másodszor az adatvédelmi vezető megfelelteti a tartalmat a szabályzati követelményeknek, beleértve az Adatvédelmi képzési, tudatossági és kompetencia szabályzat 4.3.1 pontját és a vállalati Információbiztonsági tudatossági és képzési szabályzat 6.1.3 pontját.
Harmadszor a képzés forgatókönyv-alapú tesztelést alkalmaz:
| Forgatókönyv | Elvárt kompetencia |
|---|---|
| Egy ügyfél hibajegyben kéri „az összes rólam tárolt adatot” | Felismeri a lehetséges DSAR-t, és eszkalálja a jóváhagyott munkafolyamaton keresztül |
| Egy támogatási munkatárs fizetési képernyőképet szeretne beilleszteni a chatbe | Minimalizálja a PII-t, és jóváhagyott biztonságos csatornákat használ |
| Egy ügyfél tévedésből más személy azonosító okmányát küldi el | Leállítja a szükségtelen adatkezelést, és eszkalálja a véletlen adatközlést |
| Egy jogosultságmódosítás váratlan ügyfélrekordokat tesz láthatóvá | Jelenti a lehetséges hozzáférés-szabályozási és adatvédelmi incidenst |
| Egy törlési kérelem jogi megőrzési zárolással ütközik | Intézkedés előtt adatvédelmi és jogi felülvizsgálatra eszkalál |
Negyedszer a teljesítés rögzítésre kerül a REG11-ben: résztvevő, szerepkör, modul, teljesítési időbélyeg, tudásteszt- vagy forgatókönyv-pontszám, tudomásulvétel, késedelmi státusz, ismétlő képzés dátuma és bizonyítékgazda.
Az Adatvédelmi képzési, tudatossági és kompetencia szabályzat 4.4.1 pontja előírja:
„[Mindenki] Az adatvédelmi vezető / PIMS-vezető KÖTELES minden előírt adatvédelmi képzési tevékenységhez a REG11-ben fenntartani a képzési hozzárendelési, teljesítési, késedelmi, tudomásulvételi és ismétlő képzési bizonyítékokat.”
Ötödször az auditmegállapítás bizonyítékokkal kerül lezárásra: REG11-export, képzési anyag, részvételi nyilvántartások, tudásteszt-eredmények, támogatási eljárás frissítése és belső eszkalációs útvonal.
A lényeg nem az, hogy a támogatás kapott egy diasort. A lényeg az, hogy a szerepkör-specifikus kompetencia ki lett jelölve, tesztelve lett, bizonyítékokkal alá lett támasztva, és PIMS-feladatokhoz kapcsolódik.
Megfelelőségi keretrendszerek közötti érték: GDPR, NIS2, DORA, NIST és COBIT
A szerepkör-alapú adatvédelmi képzés nem kizárólag ISO/IEC 27701:2025 kérdés. Keretrendszereken átívelő megfelelőségi kontroll.
A GDPR adja az adatvédelmi tartalmat. Az Article 5(2) elszámoltathatóságot ír elő. Az Article 32 megfelelő technikai és szervezési intézkedéseket követel meg az adatkezelés biztonságához. Az Article 39(1)(b) a tudatosságnövelést és a munkatársak képzését is a DPO nyomonkövetési szerepének részévé teszi ott, ahol DPO-t jelöltek ki.
A vállalati Információbiztonsági tudatossági és képzési szabályzat ezt a 11.4.1 pontban ismeri el:
„Article 32 – Az adatkezelés biztonsága: Előírja, hogy a személyes adatokat kezelő munkatársakat képezni kell a személyes információkat érintő kockázatok felismerésére, megelőzésére és jelentésére. Ez a szabályzat biztosítja, hogy az adatkezelésben részt vevő személyek és valamennyi érintett szerepkör ennek megfelelő képzésben részesüljön.”
A NIS2 a kiberrezilienciát adja hozzá. Az Article 20 előírja, hogy az alapvető és fontos szervezetek vezető testületének tagjai kiberbiztonsági képzésben részesüljenek, és ösztönzi a munkavállalók rendszeres képzését. Az Article 21(2)(i) a kockázatkezelési intézkedések között tartalmazza az alapvető kiberhigiéniai gyakorlatokat és a kiberbiztonsági képzést.
A DORA pénzügyi szektorra vonatkozó sajátosságot ad hozzá. Az Article 13 előírja a pénzügyi szervezetek számára, hogy az emberi erőforrásokra vonatkozó szabályzat részeként digitális működési reziliencia képzési programokat tartsanak fenn. Az Article 5 az IKT-kockázatirányítási kötelezettségeket is a vezető testületre telepíti. Pénzügyi szervezetek esetében a DORA 2025. január 17-től közvetlenül alkalmazandó, és ágazatspecifikus uniós jogi aktusként működik ott, ahol átfedésben van a NIS2 IKT-kockázati és incidensjelentési kötelezettségeivel.
A NIST CSF 2.0 szervezőréteget biztosít. A GOVERN funkció elvárja, hogy a jogi, szabályozási, szerződéses, adatvédelmi és polgári szabadságjogi kötelezettségek érthetők és kezeltek legyenek. A PROTECT funkció a PR.AT-01 szerinti általános munkatársi tudatosságon és a PR.AT-02 szerinti specializált szerepköri képzésen keresztül tartalmazza a tudatosságot és képzést.
A COBIT 2019 az irányításra és a képességekre összpontosít. Az APO07 támogatja a humánerőforrás-kezelést, a BAI05.07 a készségfejlesztést, az APO13.01 a biztonságirányítást, a DSS06.08 pedig az adatvédelmi irányítást. COBIT nézőpontból az adatvédelmi képzést össze kell kapcsolni a munkaerő képességeivel, az irányítási célkitűzésekkel, a vezetőségi felülvizsgálattal és a helyesbítő intézkedésekkel.
A Zenith Controls összekapcsolja ezeket a szálakat. A 6.3 kontrollt megfelelteti a GDPR képzési és tudatossági elvárásainak, a NIS2 Article 21(2)(i)-nek, a DORA Article 13-nak, a NIST SP 800-53 tudatossági és képzési kontrolljainak, valamint a COBIT készség- és munkaerő-szabályozási célkitűzéseinek. Az 5.2 kontrollt megfelelteti a GDPR elszámoltathatóságának és DPO-feladatainak, a NIS2 szervezeti intézkedéseinek, a DORA irányítási felelősségeinek, a NIST szerepkör-hozzárendelésének és a COBIT irányítási struktúráinak. Az 5.34 kontrollt megfelelteti a GDPR szerinti biztonságnak és beépített adatvédelemnek, a NIS2 biztonsági szabályzatainak, a DORA szerinti adatbizalmasságnak, a NIST adatvédelmi kontrolljainak és a COBIT adatvédelmi irányításának.
Az üzleti előny a hatékonyság. Egy irányított képzési rendszer több keretrendszerhez is képes bizonyítékot előállítani, ahelyett, hogy a csapatokat különálló megfelelési programok fenntartására kényszerítené.
A programot erősítő kapcsolódó ISO-iránymutatások
A szerepkör-alapú PIMS-képzés erősebbé válik, ha kapcsolódó ISO-iránymutatásokhoz kötjük.
Az ISO/IEC 27005:2024 az emberi tényezőből eredő kockázatokat, beleértve az adathalászatot, a szociális manipulációt és a gondatlan magatartást, kezelést igénylő kockázati forrásként kezeli. A képzés ezért kockázatkezelés, nem adminisztratív gyakorlat.
Az ISO/IEC 27035-1:2023 az incidenskezeléshez kapcsolódó tudatosságot hangsúlyozza. A munkatársaknak fel kell ismerniük és jelenteniük kell az incidenseket, beleértve a feltételezett PII-visszaélést vagy véletlen adatközlést. Adatvédelemben ez kritikus, mert az adatsértési értékelési határidők gyakran akkor indulnak, amikor a szervezet tudomást szerez az ügyről.
Az ISO/IEC 27017 támogatja a felhőspecifikus szerepköri egyértelműséget. A felhőcsapatoknak képzésre van szükségük a megosztott felelősségről, konfigurációról, hozzáféréskezelésről, biztonsági mentési felelősségekről, naplózásról, megfigyelésről és eszkalációról.
Az ISO/IEC 27018 támogatja a PII védelmét nyilvános felhőkörnyezetekben. A felhőszolgáltatóknak és ügyfeleknek képezniük kell a munkatársakat az ügyfélutasításokról, a jogosulatlan használatról, a PII visszaadásáról és törléséről, valamint az adatsértési támogatásról.
Az ISO/IEC 29100 olyan adatvédelmi elveket ad, mint a hozzájárulás, a korlátozás, az átláthatóság, az adattakarékosság és az elszámoltathatóság. Ezek az elvek segítenek a jogi nyelvezet gyakorlati magatartássá alakításában.
Az ISO/IEC 27014 támogatja az irányítási felelősség-átruházást és a döntéshozatalt, ami akkor fontos, amikor a felsővezetőknek, adatvédelmi vezetőknek, kockázattulajdonosoknak és rendszergazdáknak eltérő képzési mélységre van szükségük.
Az ISO/IEC 27036-2 támogatja a beszállítói kapcsolatokkal kapcsolatos felelősségeket. A beszerzésnek és a beszállítói felelősöknek adatvédelmi képzésre van szükségük, mert az adatfeldolgozói szerződések, al-adatfeldolgozói láncok, auditálási jogok és incidenszáradékok élő kockázatra hatnak.
Mit tesztelnek valójában az auditorok
Egy adatvédelmi képzési program csak akkor igazolható, ha átmegy a tesztelésen.
Egy ISO-orientált auditor az alkalmazási területtel, a szerepkörökkel, a kompetenciával, a tudatossággal és a nyilvántartásokkal kezdi. Mintát vehet új belépőkből, fejlesztőkből, kiemelt jogosultságú felhasználókból, HR-munkatársakból, támogatási munkatársakból, beszerzési felelősökből, vállalkozókból és incidensreagálókból.
Egy PIMS-auditor az adatvédelmi tartalmat fogja tesztelni. Megkérdezheti, hogy a munkatársak értik-e a PII-t, a DSAR-felismerést, az adatkezelői és adatfeldolgozói kötelezettségeket, az adatkezelési utasításokat, az adatsértési eszkalációt és a tiltott gyakorlatokat.
Egy NIST-orientált értékelő általános tudatosságot, specializált szerepköri képzést, képzési nyilvántartásokat és nyomon követett hiányosságokat keres. Összehasonlíthatja a jelenlegi profilt és a célprofilt, és felülvizsgálhatja az intézkedési terveket.
Egy COBIT-auditor azt értékeli, hogy a képzés támogatja-e az irányítási célkitűzéseket és a munkaerő képességeit. Rákérdezhet, hogy a vezetés felülvizsgálja-e a teljesítési arányokat, a késedelmes képzéseket, az adathalászati szimulációk trendjeit, az incidensbejelentési magatartást és a helyesbítő intézkedéseket.
Egy ISACA ITAF-jellegű auditor a teljesítési bizonyítékokra összpontosíthat: teljesítési arányokra, tudásteszt-pontszámokra, interjúkra, szimulációs eredményekre, incidenstrendekre és vezetői intézkedésekre.
A Zenith Controls ezt az auditnézőpontot rögzíti a 6.3 kontrollnál. Az auditorok felülvizsgálhatják a tanterveket, ütemezéseket, anyagokat, részvételi nyilvántartásokat, teljesítési tanúsítványokat, munkavállalói interjúkat, adathalászati szimulációs eredményeket és olyan mutatókat, mint a teljesítési arányok és a tudásteszt-pontszámok. Egy gyakorlati interjúteszt gyakran döntő: el tudják-e magyarázni a munkavállalók, mit tennének, ha gyanús üzenetet kapnak, jogosulatlan PII-hozzáférésre gyanakszanak, vagy adatvédelmi kérelmet kapnak?
A bizonyíték nem csak egy táblázat. Az is bizonyíték, hogy az emberek tudják, mit kell tenniük.
Gyakori PIMS képzési meg nem felelések
A Clarysec-bevezetések visszatérő adatvédelmi képzési hiányosságokat mutatnak:
- Van képzés, de általános, és nem szerepkör-alapú.
- A PII-kezelők nincsenek egyértelműen azonosítva.
- A PII- vagy rendszerhozzáféréssel rendelkező vállalkozók és harmadik felek kimaradnak.
- A fejlesztők kapnak biztonságos kódolási képzést, de nem kapnak képzést beépített adatvédelemről vagy tesztadat-korlátozásokról.
- A támogatási csapatokat szolgáltatásminőségre képzik, de DSAR-felismerésre vagy véletlen adatközlésre nem.
- A HR érzékeny munkavállalói adatokat kezel szerepkör-specifikus adatvédelmi képzési bizonyíték nélkül.
- A beszerzés beszállítói szerződéseket tárgyal adatfeldolgozói vagy al-adatfeldolgozói képzés nélkül.
- Az incidensreagálók ismerik a kibereszkalációt, de nem a személyesadat-sértési triage-t.
- Az új belépők teljesítik a biztonsági képzést, de az adatvédelmi képzés késik.
- A szerepkör-változások és új rendszerek nem váltanak ki célzott képzést.
- A teljesítést nyomon követik, de hiányoznak a késedelmi, tudomásulvételi és ismétlő képzési bizonyítékok.
- A vezetés irányítópultokat kap, de nem intézkedik a hiányosságok alapján.
Az Adatvédelmi és magánszféra-védelmi szabályzat egyértelművé teszi az elvárt vezetési fegyelmet. A 4.7.3 pont előírja a szervezetek számára, hogy:
„Tartsák fenn a munkatársi titoktartási megállapodásokat és az adatvédelmi tudatossági képzést.”
KKV-k esetében az Adatvédelmi és magánszféra-védelmi szabályzat – KKV közvetlenebb. A 4.5.2 pont kimondja:
„Az adatvédelmi képzést teljesíteni kell.”
A 7.2.2 pont a képzést a kockázatkezeléshez kapcsolja:
„A képzést és tudatosságot kontrollként kell használni az adatkezelésben előforduló emberi hibák csökkentésére.”
Ez a kérdés lényege. Az adatvédelmi képzés a kockázat csökkentésére tervezett kontroll.
Gyakorlati bevezetési ellenőrzőlista
Egy igazolható adatvédelmi képzési programnak nem kell bürokratikussá válnia. Világos működési modellre, megfelelő bizonyítékokra és rendszeres vezetői figyelemre van szüksége.
A program kialakításához vagy fejlesztéséhez használja ezt az ellenőrzőlistát:
| Lépés | Intézkedés | Bizonyíték |
|---|---|---|
| 1 | Határozza meg a PIMS-szerepköröket és PII-hozzáférési csoportokat | Szerepkör-nyilvántartás, hozzáférési csoportok, felelősségi mátrix |
| 2 | Feleltesse meg az egyes szerepköröket az adatvédelmi kötelezettségeknek és fő PII-kockázatoknak | PIMS-felelősségi mátrix, kockázatértékelés, RoPA-hivatkozások |
| 3 | Határozza meg az alapszintű és szerepkör-alapú képzési témákat | REG11-hozzárendelések, képzési katalógus, szabályzati megfeleltetés |
| 4 | Jelölje ki a beléptetési képzést az előírt határidőkön belül | REG11 beléptetési nyilvántartások, teljesítési dátumok |
| 5 | Jelölje ki az éves adatvédelmi ismétlő képzést | Éves képzési terv, ismétlő képzési nyilvántartások |
| 6 | Váltson ki képzést szerepkör-változások, új rendszerek, incidensek és auditmegállapítások után | Változásnyilvántartások, incidensekből levont tanulságok, frissített REG11-bejegyzések |
| 7 | Tesztelje a kompetenciát forgatókönyvekkel, tudástesztekkel, interjúkkal és asztali gyakorlatokkal | Pontszámok, részvételi adatok, interjújegyzetek, asztali gyakorlatjelentések |
| 8 | Eszkalálja a késedelmes képzéseket, és jelentse a mutatókat a vezetésnek | Késedelmi napló, vezetőségi felülvizsgálati jegyzőkönyvek, helyesbítő intézkedések |
| 9 | Frissítse az anyagokat évente és lényeges változások után | Verzióelőzmények, jóváhagyások, kommunikációk |
| 10 | Kapcsolja a bizonyítékokat kontrollokhoz és megfelelési kötelezettségekhez | Megfeleltetési táblák, auditcsomag, REG11-export |
A Zenith Blueprint ezt az életciklust vezetéssel, alkalmazási területtel, szerepkör-hozzárendeléssel, kompetenciával, kommunikációval és kontrollbevezetéssel támogatja. A „Kontrollok működésben” fázis 15. lépése, „Személyi biztonsági intézkedések I”, éves képzést, szerepkör-specifikus modulokat, új belépők beléptetési képzését, szimulált adathalászatot, közleményeket, csapattájékoztatókat, részvételi bizonyítékokat, valamint a képzés kiterjesztését ajánlja a rendszer- vagy adathozzáféréssel rendelkező vállalkozókra vagy harmadik felekre.
A szabályzatcsomag adja az irányítási alapot. Az adatvédelmi specifikus képzési szabályzat adja a REG11 bizonyítékmunkafolyamatot. Az adatvédelmi szabályzatok meghatározzák a felelősségeket és tudatossági elvárásokat. A Zenith Controls biztosítja az audit- és megfelelőségi keretrendszerek közötti megfeleltetési réteget.
Ezek az eszközök együtt segítik az információbiztonsági vezetőt, az adatvédelmi vezetőt, a DPO-t, a megfelelési vezetőt vagy a HR-felelőst annak bemutatásában, hogy egyetlen képzési program miért támogatja az ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST és COBIT elvárásait.
Az adatvédelmi elszámoltathatóság napi magatartássá alakítása
Ha az ISO/IEC 27701:2025 vagy GDPR programja általános éves tudatosságra épül, kezdjen egy egyszerű teszttel. Válasszon ki öt olyan szerepkört, amely PII-t érint: HR, ügyféltámogatás, fejlesztők, rendszergazdák és beszerzés.
Minden szerepkörnél tegye fel a kérdéseket:
- Milyen PII-t kezelnek?
- Milyen adatvédelmi döntéseket hoznak?
- Milyen hibák teremthetnek GDPR- vagy PIMS-kockázatot?
- Milyen képzéseket teljesítettek?
- Hol található a bizonyíték?
- Tudnák-e ma, hogyan kell eszkalálni egy feltételezett PII-incidenst?
- Frissült-e a képzés rendszerváltozások, incidensek vagy auditmegállapítások után?
Ha ezekre a kérdésekre nem tud dokumentált bizonyítékok alapján válaszolni, a képzési program még nem igazolható.
A Clarysec segít a szervezeteknek a teljesítési százalékoktól a mérhető kompetenciáig eljutni. Használja az Adatvédelmi képzési, tudatossági és kompetencia szabályzatot, az Információbiztonsági tudatossági és képzési szabályzatot, az Információbiztonsági tudatossági és képzési szabályzat – KKV, az Adatvédelmi és magánszféra-védelmi szabályzatot, az Adatvédelmi és magánszféra-védelmi szabályzat – KKV, a Zenith Blueprint és a Zenith Controls megoldást olyan auditra felkészített PIMS-képzési program kialakításához, amely az adatvédelmi elszámoltathatóságot napi magatartássá alakítja.
Töltse le a szabályzatcsomagot, feleltesse meg szerepköreit a REG11-nek, és ütemezzen Clarysec-értékelést annak bizonyítására, hogy munkatársai nem csupán tudatában vannak az adatvédelemnek. Kompetensek, elszámoltathatók és készen állnak az auditra.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council