#Üzletmenet-Folytonosság
Articles tagged with "Üzletmenet-Folytonosság"
31 articles
A szabályozói kapcsolattartási nyilvántartás már nem adminisztratív rendrakás. NIS2, DORA, GDPR és ISO/IEC 27001:2022 esetén operatív bizonyíték arra, hogy a szervezet a határidő lejárta előtt értesíteni tudja a megfelelő hatóságot, felügyeleti szervet, beszállítót vagy felsővezetőt.
Egységes kontrollmegfeleltetés az NIS2 2024/2690 végrehajtási rendelete és az ISO/IEC 27001:2022 között felhő-, MSP-, MSSP- és adatközpont-szolgáltatók számára. Tartalmazza a Clarysec szabályzati pontjait, az auditbizonyítékokat, a DORA és GDPR követelményeivel való összhangot, valamint egy gyakorlati bevezetési ütemtervet.
A DNS és a domainregisztrátori irányítás mára igazgatósági szintű rezilienciakérdéssé vált. Ez az útmutató bemutatja, hogyan alakítható a DNSSEC, a nyilvántartói zárolás, a regisztrátori hozzáférés, a zónamódosítások és a felügyelet igazolható megfelelési bizonyítékká.
Ismerje meg, hogyan használható az ISO 27001 alkalmazhatósági nyilatkozat auditkész hídként a NIS2, DORA, GDPR, kockázatkezelés, beszállítók, incidensreagálás és bizonyítékok között.
Gyakorlati útmutató információbiztonsági vezetőknek, megfelelőségi vezetőknek és igazgatóságoknak arról, hogyan fordíthatók le a kvalitatív kiberkockázatok pénzügyi kitettségre, ISO 27001 szerinti bizonyítékokra, NIS2 szerinti felügyeletre és DORA szerinti IKT-rezilienciadöntésekre.
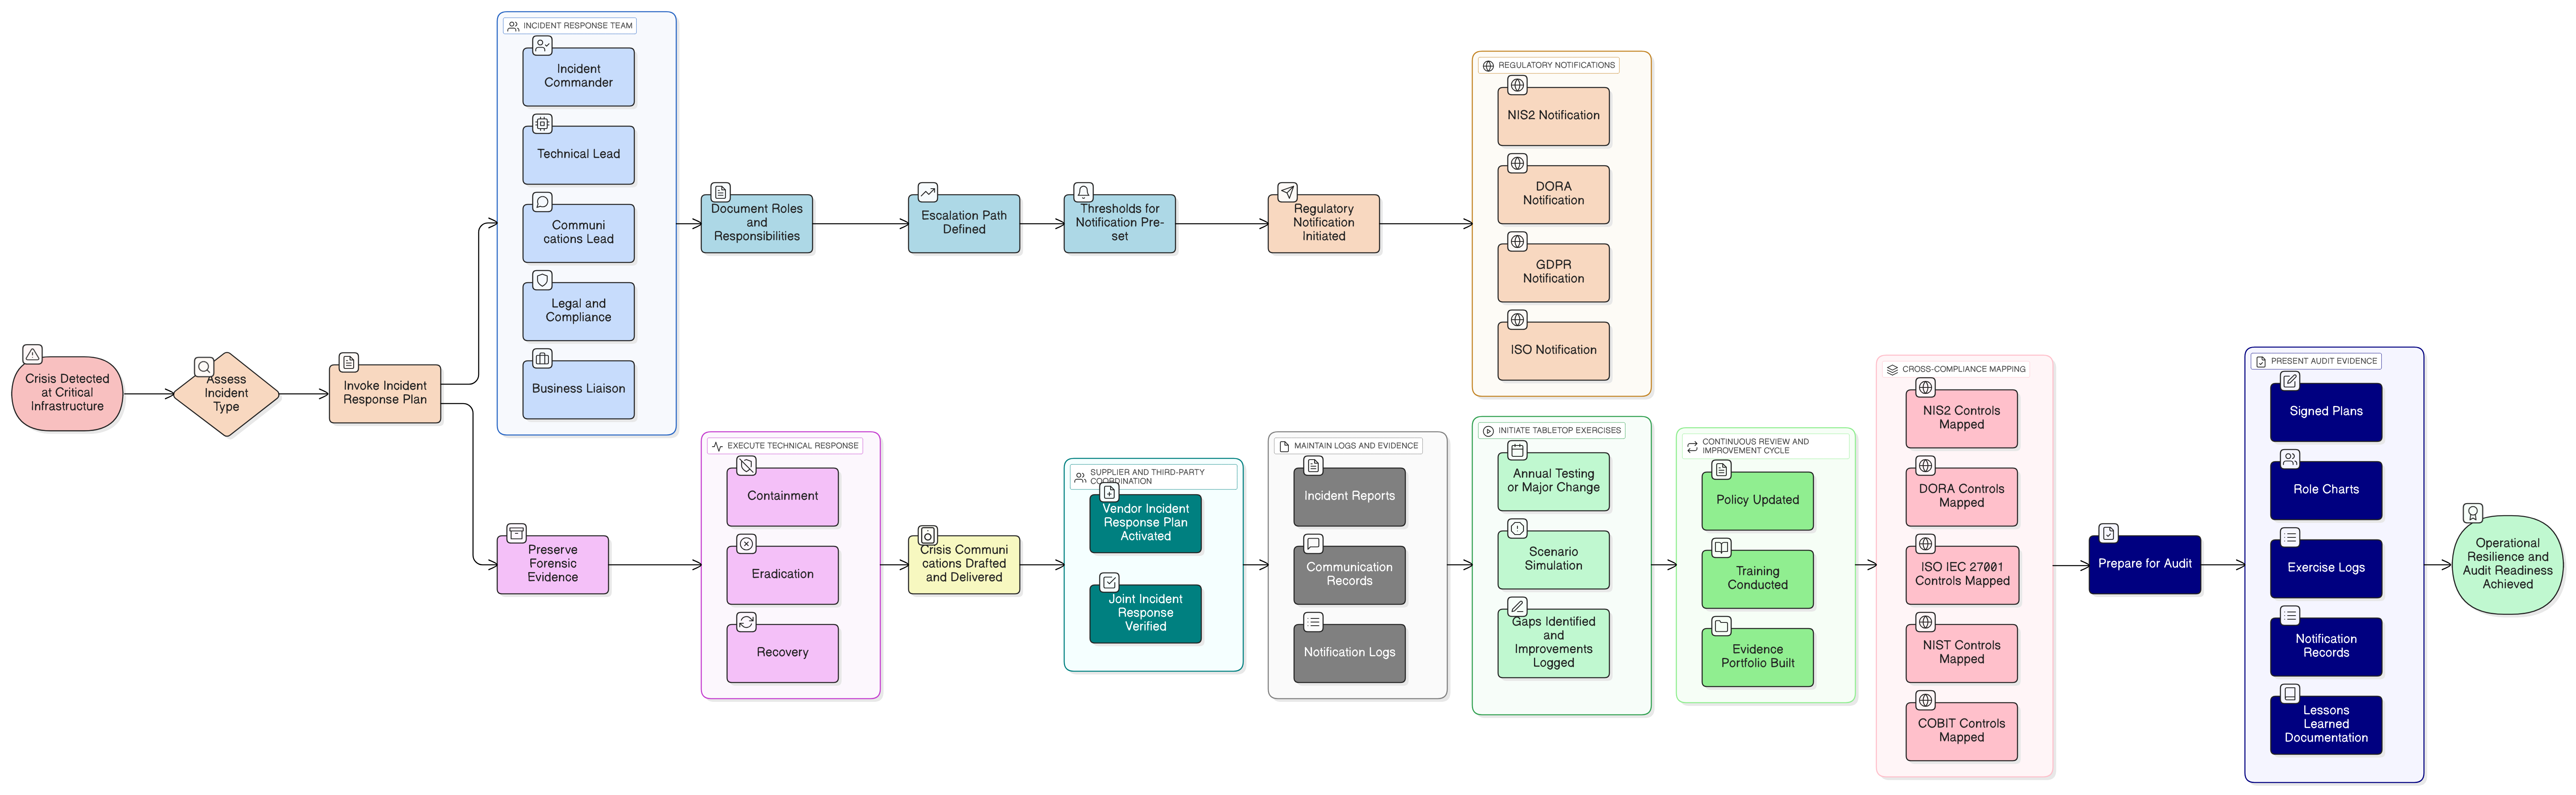
A NIS2 irányelv 24 órás bejelentési szabálya alapvető változást hoz. Ez az átfogó útmutató bemutatja az információbiztonsági vezetőknek és auditoroknak, hogyan alakítható ki olyan reziliens, megfelelő incidensreagálási terv, amely a szabályozói vizsgálatnak és a valós támadásoknak is megfelel, a Clarysec szabályzataira és keresztmegfelelési eszközkészleteire építve.
Egy zsarolóvírus-támadás éppen igazgatósági ülés közben következik be. A biztonsági mentések működnek, de a biztonság is? Ismerje meg, hogyan valósíthatók meg az ISO/IEC 27001:2022 rezilienciakontrolljai a biztonság nyomás alatti fenntartásához, az auditorok elvárásainak teljesítéséhez, valamint a szigorú DORA- és NIS2-követelményeknek való megfeleléshez a Clarysec szakértői ütemtervével.
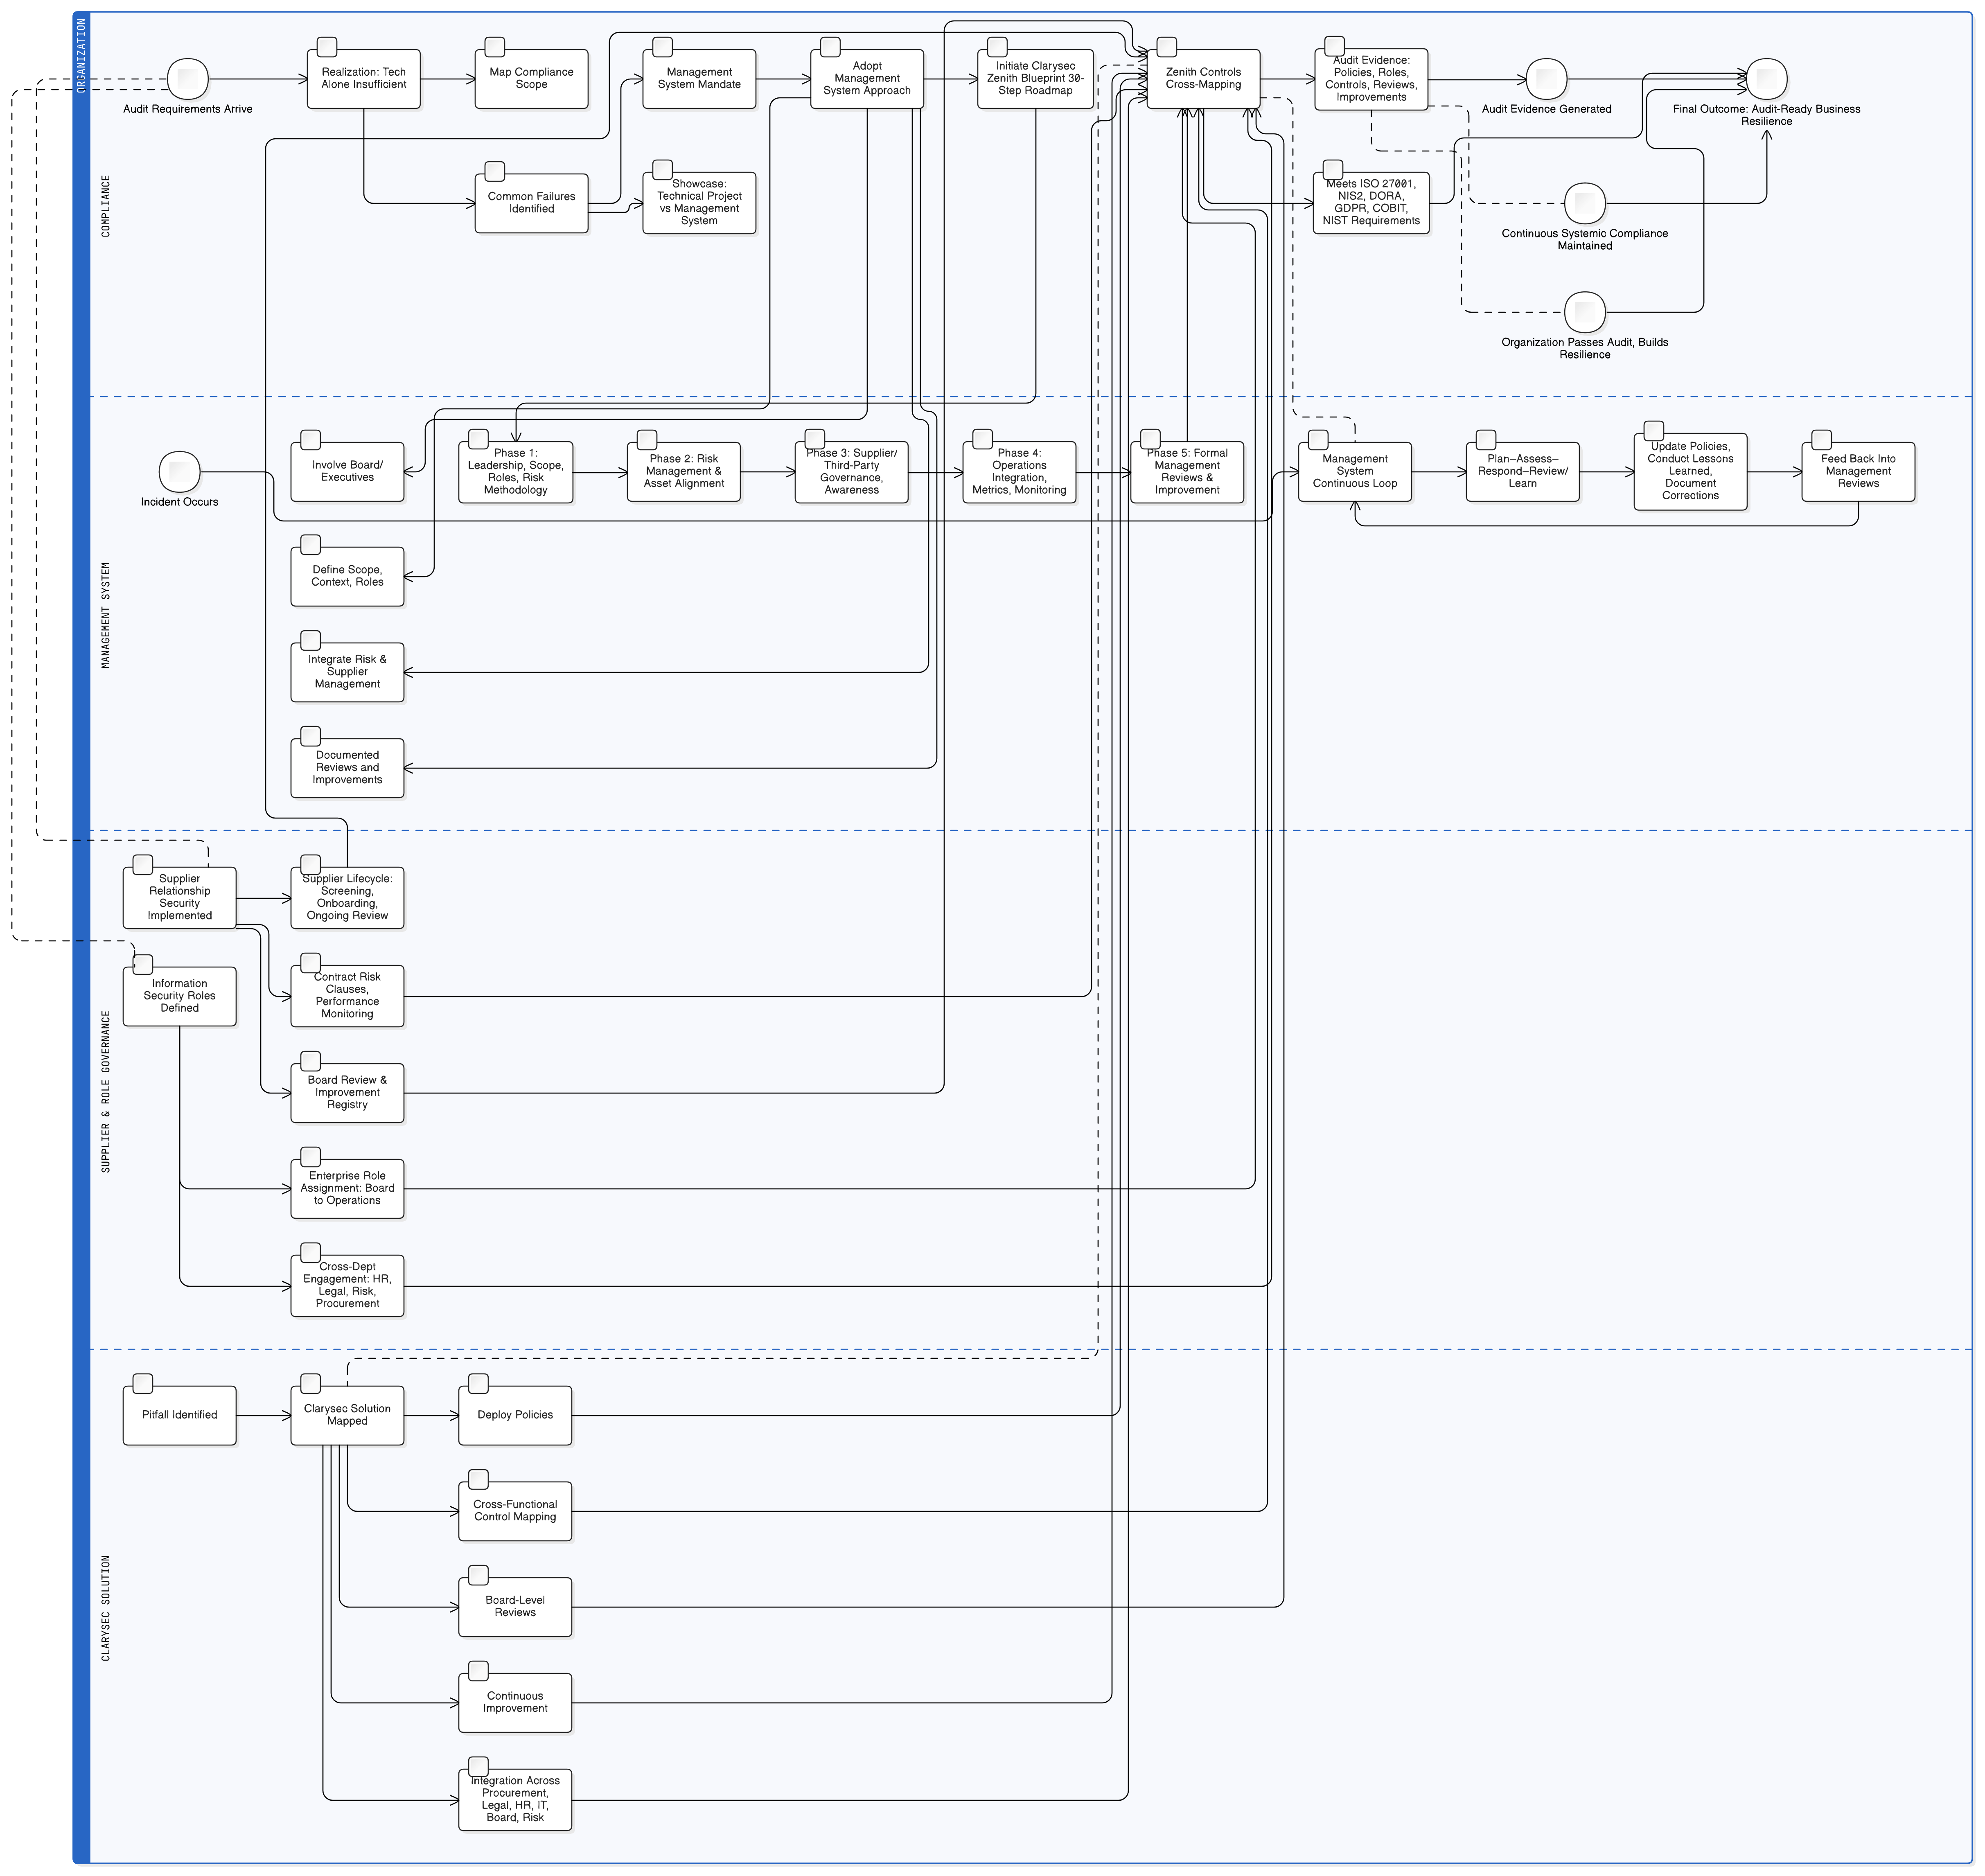
Az auditkatasztrófákat nem a gyenge tűzfalak okozzák, hanem az, ha a megfelelést technológiai ellenőrzőlistaként kezelik. Ismerje meg Clarysec irányítási rendszerre épülő stratégiáit, megfeleltetett kontrolljait és gyakorlati szabályzatait a zökkenőmentes ISO 27001, NIS2 és DORA megfeleléshez.
Egységesítse incidensreagálási stratégiáját a NIS2, DORA és ISO/IEC 27001:2022 szerinti megfeleléshez a Clarysec bevált gyakorlataival, gyakorlati leképezéseivel és robusztus szabályzataival. Valós forgatókönyveket, gyakorlati ellenőrzőlistákat és bizonyíték-előállítási lépéseket tartalmaz az auditra való felkészültséghez.