#Adatvédelem
Articles tagged with "Adatvédelem"
77 articles
Gyakorlati információbiztonsági vezetői útmutató egységes hozzáférés-szabályozási bizonyítékmodell kialakításához az ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST és COBIT követelményeihez.
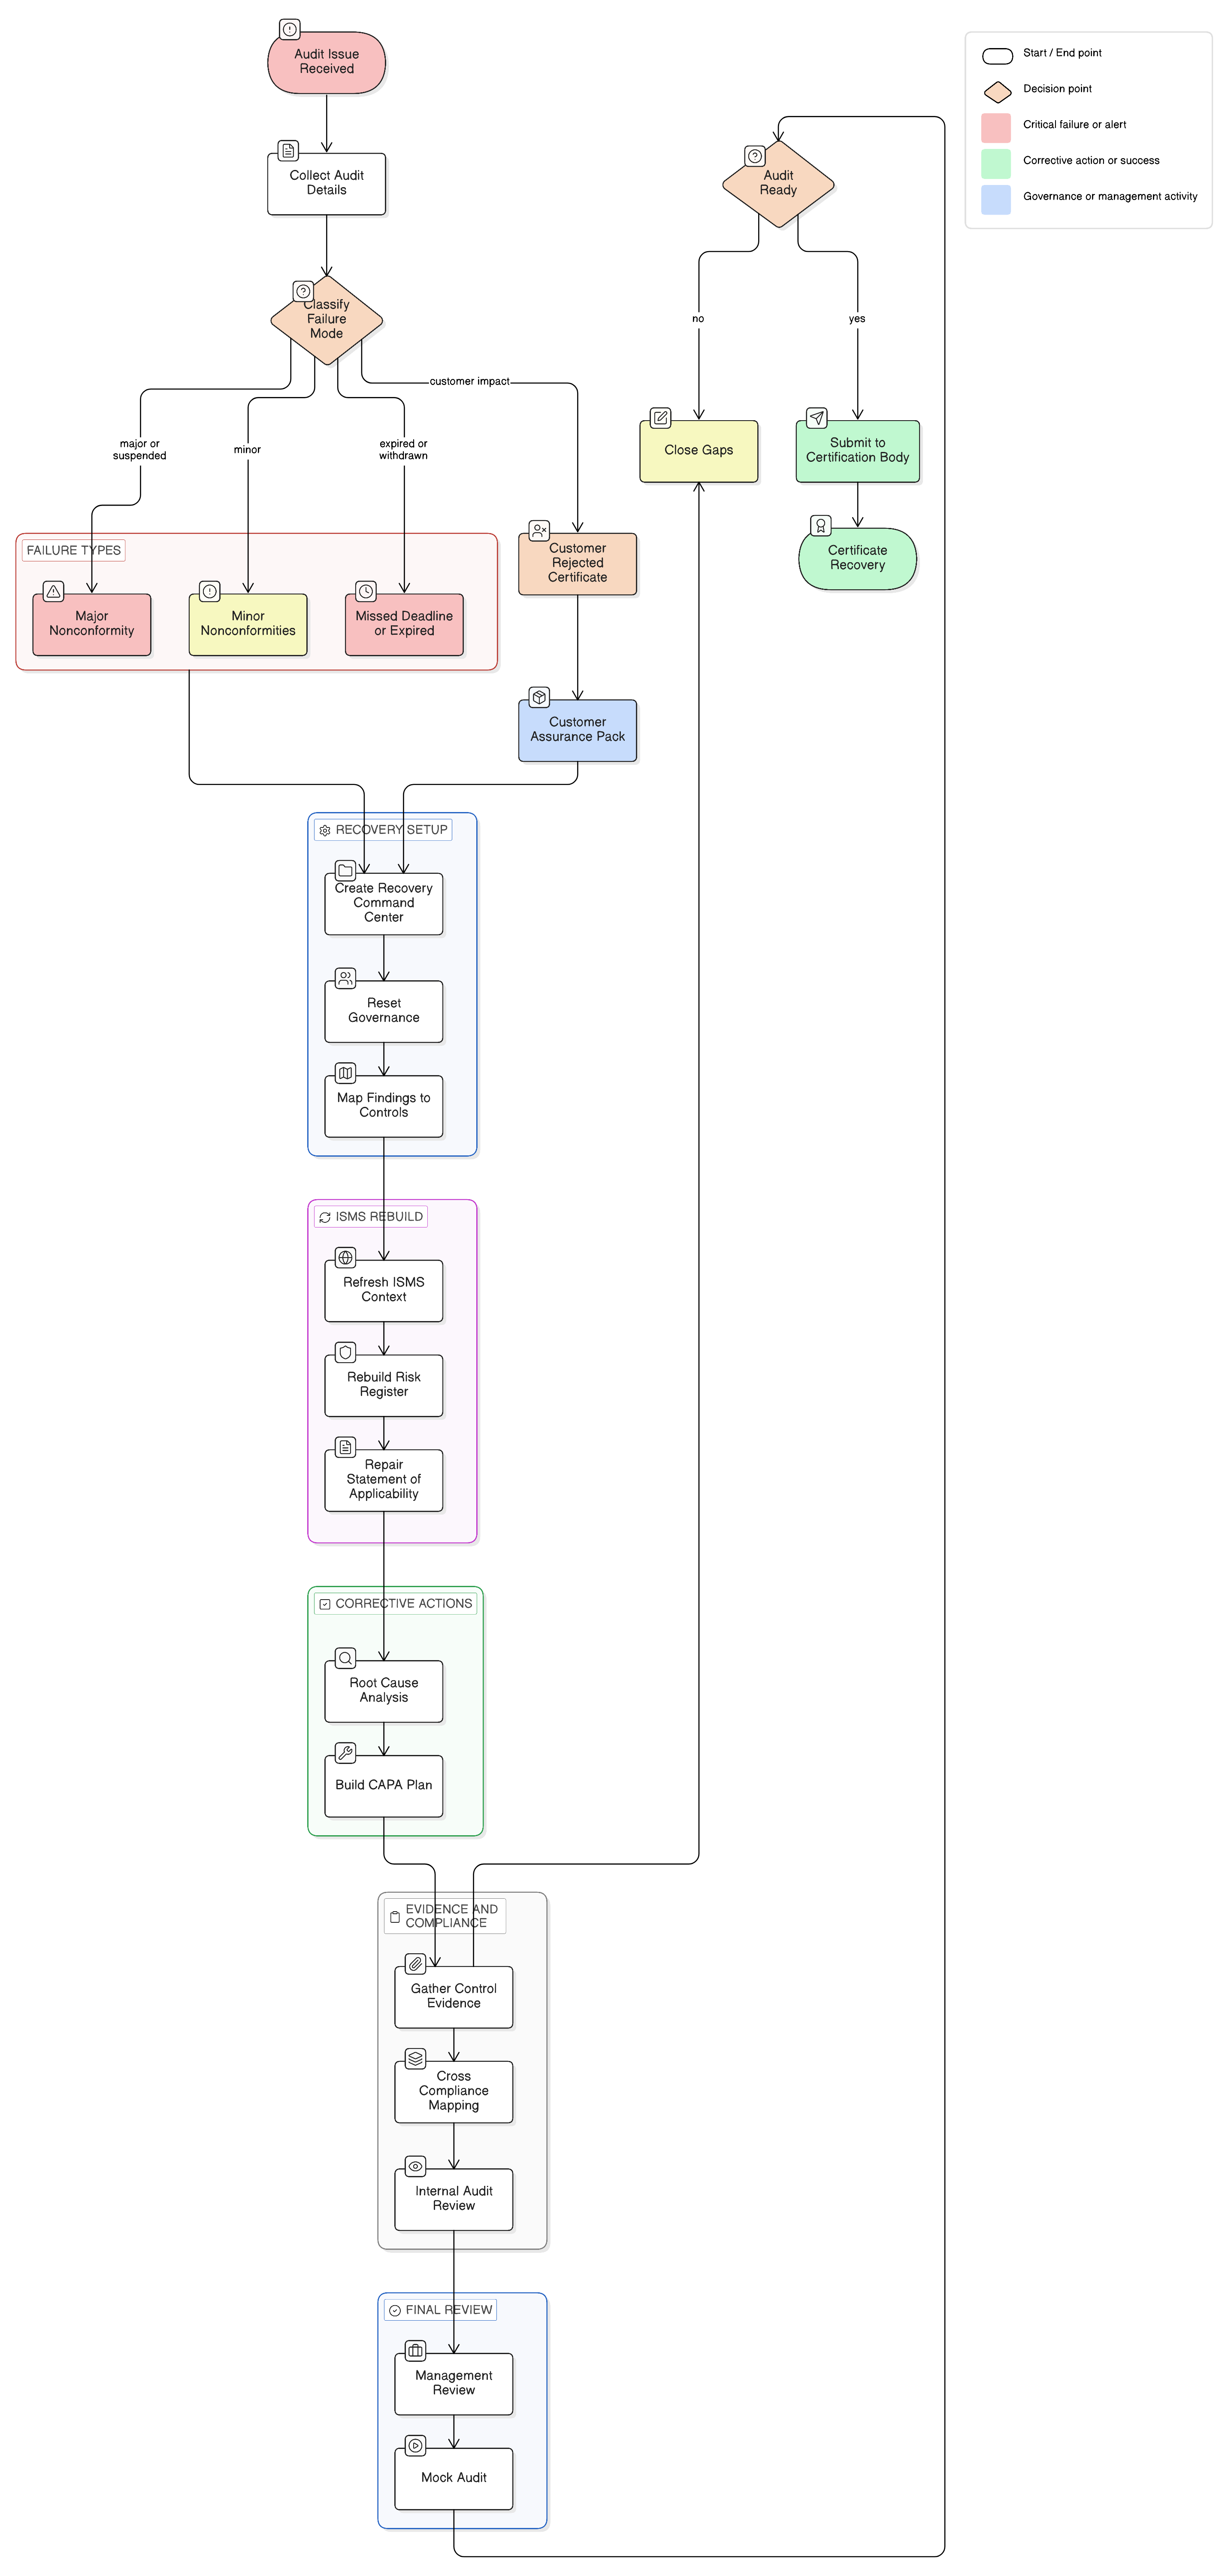
Ha az ISO 27001:2022 átállás elmaradt vagy sikertelen volt, a helyreállítás útja a fegyelmezett triázs, a bizonyítékok rendezése, a gyökérok-elemzés, a SoA újjáépítése és a helyesbítő intézkedések végrehajtása. Ez az útmutató bemutatja, hogyan állítja helyre a Clarysec az auditbizalmat a Zenith Blueprint, a szabályzatok és a Zenith Controls segítségével.
Használja az ISO 27001:2022 szabványt, az alkalmazhatósági nyilatkozatot és a Clarysec szabályzatleképezést auditra kész bizonyítékgerinc kialakításához NIS2, DORA, GDPR, beszállítók, incidensek és igazgatósági felügyelet esetén.
Gyakorlati CISO-útmutató a DORA szerinti jelentős IKT-vonatkozású incidensek jelentéstételének megfeleltetéséhez az ISO/IEC 27001:2022 A melléklet szerinti kontrollokhoz, auditbizonyítékokhoz, szabályzati pontokhoz és Clarysec bevezetési eszközökhöz.
A felhőalapú auditbizonyíték ott bukik el, ahol a szervezetek nem tudják igazolni a megosztott felelősséget, a SaaS-konfigurációt, az IaaS-kontrollokat, a beszállítói felügyeletet, a naplózást, a rezilienciát és az incidenskezelési felkészültséget. Ez az útmutató bemutatja, hogyan strukturálja a Clarysec a hatósági felülvizsgálatra kész bizonyítékokat ISO 27001:2022, NIS2, DORA és GDPR szerint.
A biztonsági mentések tesztelése már nem pusztán technikai higiénia. Az információbiztonsági vezetőknek igazolniuk kell a helyreállíthatóságot, az RTO/RPO teljesülését, a kontrollok visszakövethetőségét és a folyamatos fejlesztést.
Gyakorlati útmutató egységes incidenssúlyossági besorolási modell kialakításához, amely a DORA szerinti jelentős IKT-incidenseket, a NIS2 szerinti jelentős incidenseket és a GDPR szerinti adatsértési kockázatot ISO/IEC 27001:2022 bizonyítékokhoz rendeli.
A VEX és a CSAF az SBOM-ok, beszállítói tájékoztatók, sérülékenységi triázs és szabályozói bizonyítás közötti bizonyítékréteggé válnak. Ez az útmutató bemutatja, hogyan kell irányítás alá vonni a sérülékenységi státuszdöntéseket az ISO 27001, NIS2, DORA, GDPR és CRA keretei között.
Ismerje meg, hogyan használható az ISO/IEC 27001:2022 szerinti belső audit és vezetőségi átvizsgálás egységes bizonyítékmotorként a NIS2, DORA, GDPR, beszállítói kockázatkezelés, ügyfélbizonyosság és vezető testületi elszámoltathatóság támogatására.