#Adatvédelem
Articles tagged with "Adatvédelem"
77 articles
A NIS2 irányelv 24 órás bejelentési szabálya alapvető változást hoz. Ez az átfogó útmutató bemutatja az információbiztonsági vezetőknek és auditoroknak, hogyan alakítható ki olyan reziliens, megfelelő incidensreagálási terv, amely a szabályozói vizsgálatnak és a valós támadásoknak is megfelel, a Clarysec szabályzataira és keresztmegfelelési eszközkészleteire építve.
Gyakorlati útmutató CISO-k számára a tárolt adatok titkosítását helyettesítő kompenzáló kontrollok bevezetéséhez és dokumentálásához, amikor a titkosítás nem megvalósítható. Egy valós audithelyzeten keresztül mutatjuk be, hogyan térképezhetők fel a többrétegű védelmi intézkedések az ISO/IEC 27001:2022, GDPR, NIS2, DORA és NIST keretrendszerekhez.
Alakítsa a régi adatokból eredő kockázatot stratégiai előnnyé. Ez a részletes útmutató a szabályzatalkotástól és az adathordozó-tisztítástól az adatmegsemmisítés auditálló auditnyomának kialakításáig mindent bemutat, a Clarysec szakértői ütemterveinek és szabályzati eszköztárainak felhasználásával.
Információbiztonsági vezetők, megfelelőségi vezetők és felhőbiztonsági architektusok számára: ismerje meg, hogyan tehetők működésbe az ISO 27001:2022 felhőkontrolljai a folyamatos megfelelés érdekében. Valós példák, technikai leképezési táblázatok és gyakorlati blueprint-ek a Clarysec-től, amelyek egységbe rendezik a biztonságot, az irányítást és az auditfelkészültséget a különböző keretrendszerek között.
Átfogó útmutató a beszállítói kockázatkezelés működésbe ültetéséhez: vezetői szintű válsághelyzetektől a több keretrendszert lefedő sikeres auditig, valós példákkal, a Clarysec Zenith eszközkészleteivel és gyakorlati tervmintákkal, amelyek a teljes ellátási lánc életciklusa során támogatják a védelmet.
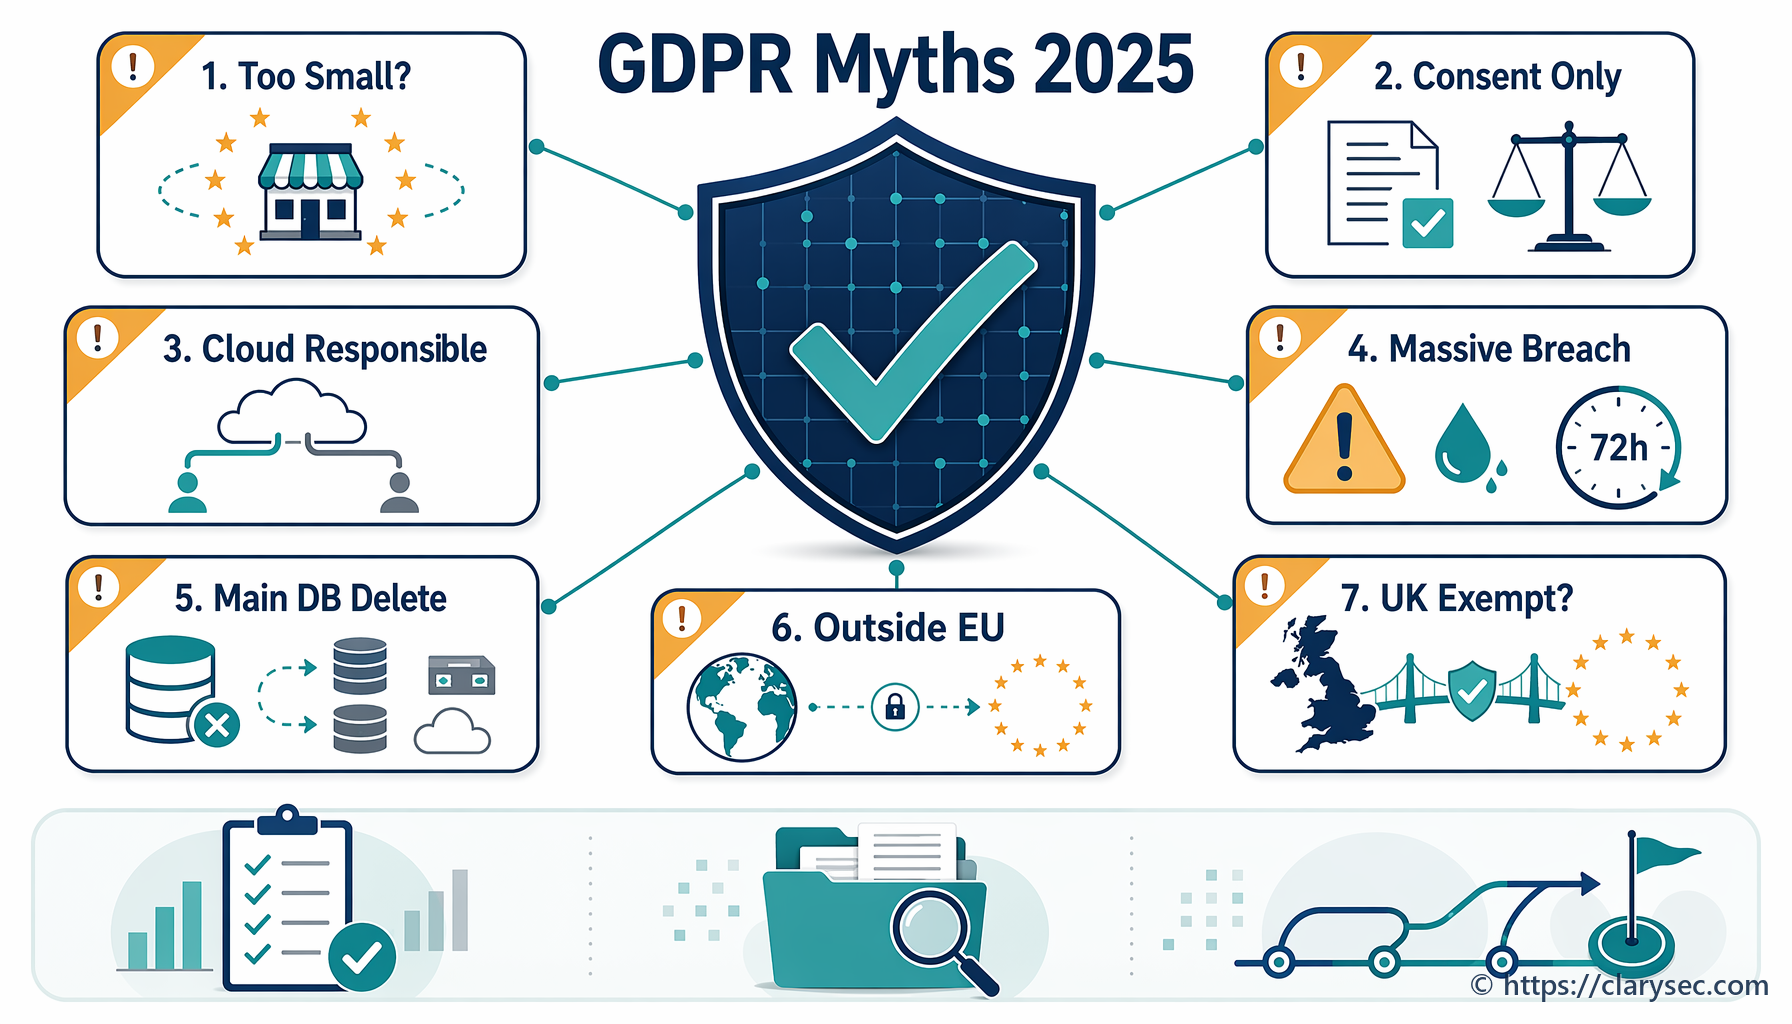
Ismerje meg a 2025-ben leggyakrabban előforduló hét GDPR-mítosz valóságtartalmát. Szakértői útmutatónk tisztázza a hozzájárulással, a személyesadat-sértésekkel és a megfeleléssel kapcsolatos gyakori tévhiteket.
Gyakorlati 2026-os útmutató arról, hogyan alakítható a RoPA és az adatáramlások feltérképezése egységes bizonyítéki réteggé a GDPR Article 30, a NIS2 szerinti kritikus szolgáltatások, a DORA szerinti IKT-függőségek és az ISO/IEC 27001:2022 auditok támogatására.
Gyakorlati útmutató információbiztonsági vezetők és kkv-tulajdonosok számára egy ISO 27001:2022, NIS2 és DORA követelményekkel összhangban álló, megbízható adathalászati rezilienciaprogram kialakításához.
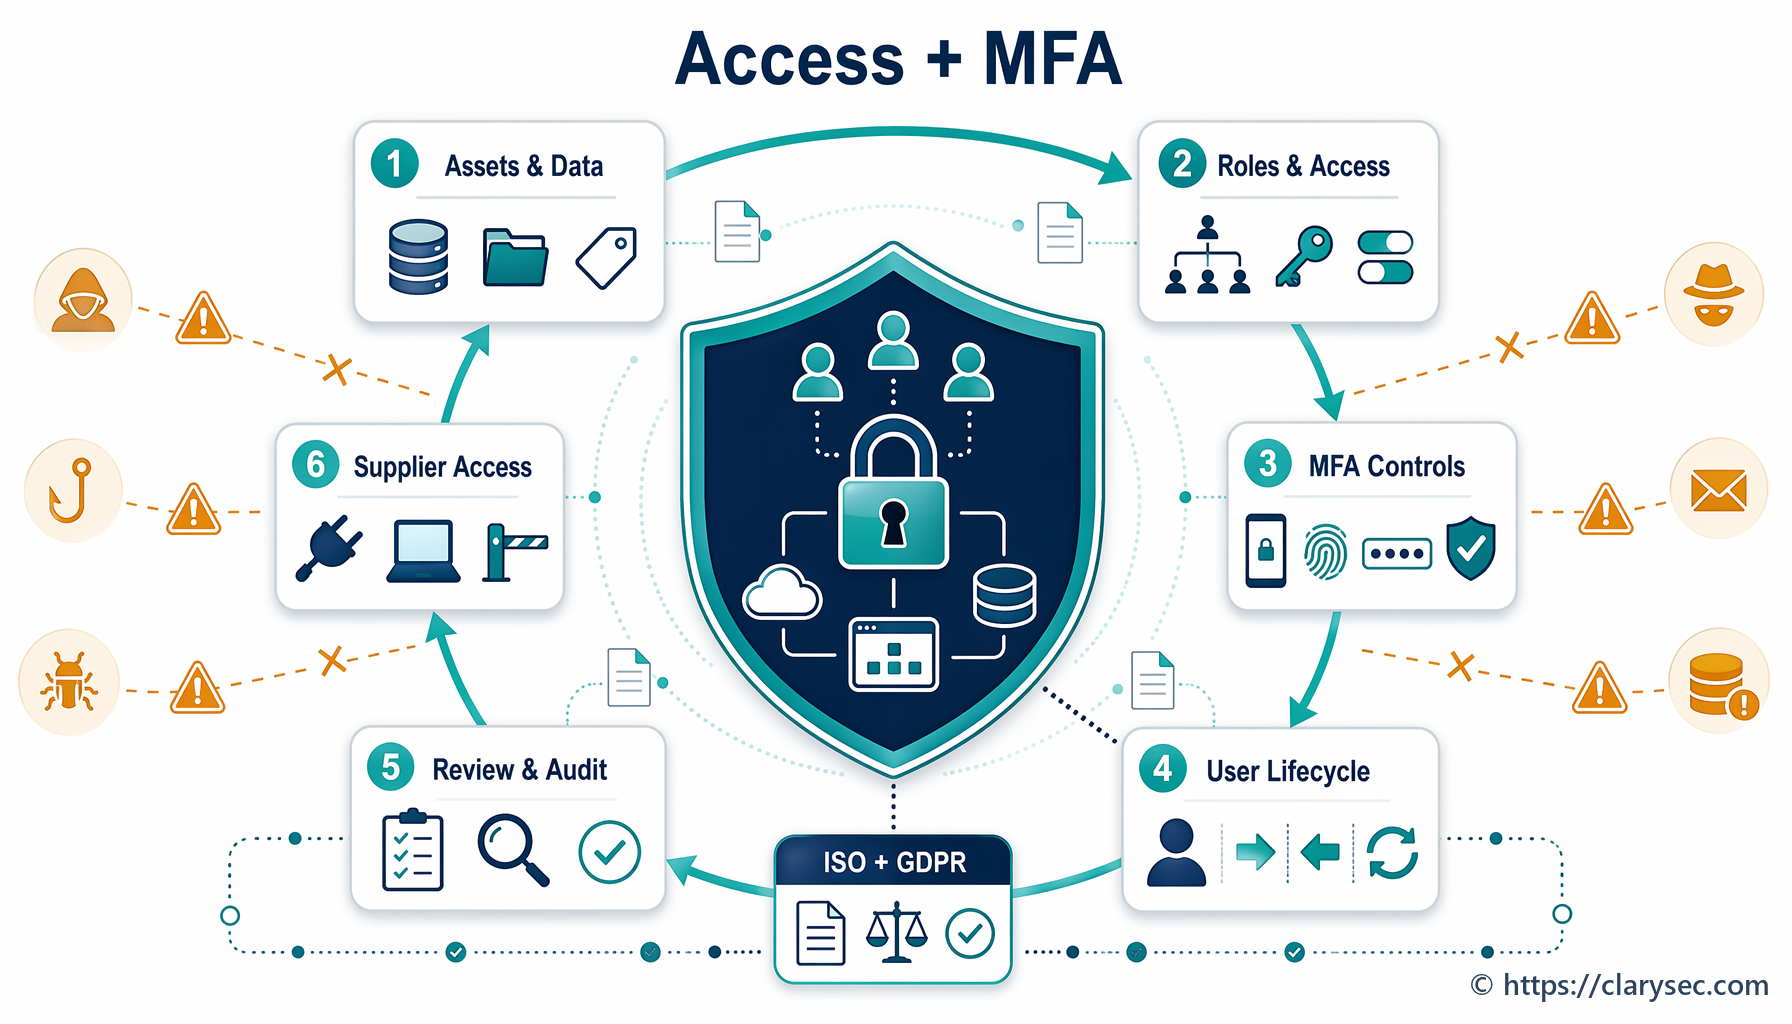
Hogyan vezethetik be a KKV-k a hozzáférés-szabályozást és a többtényezős hitelesítést az ISO 27001:2022 A.8.2, A.8.3 és a GDPR 32. cikkének követelményeivel összhangban, csökkentve a kockázatot és igazolva a jogszabályi megfelelést.