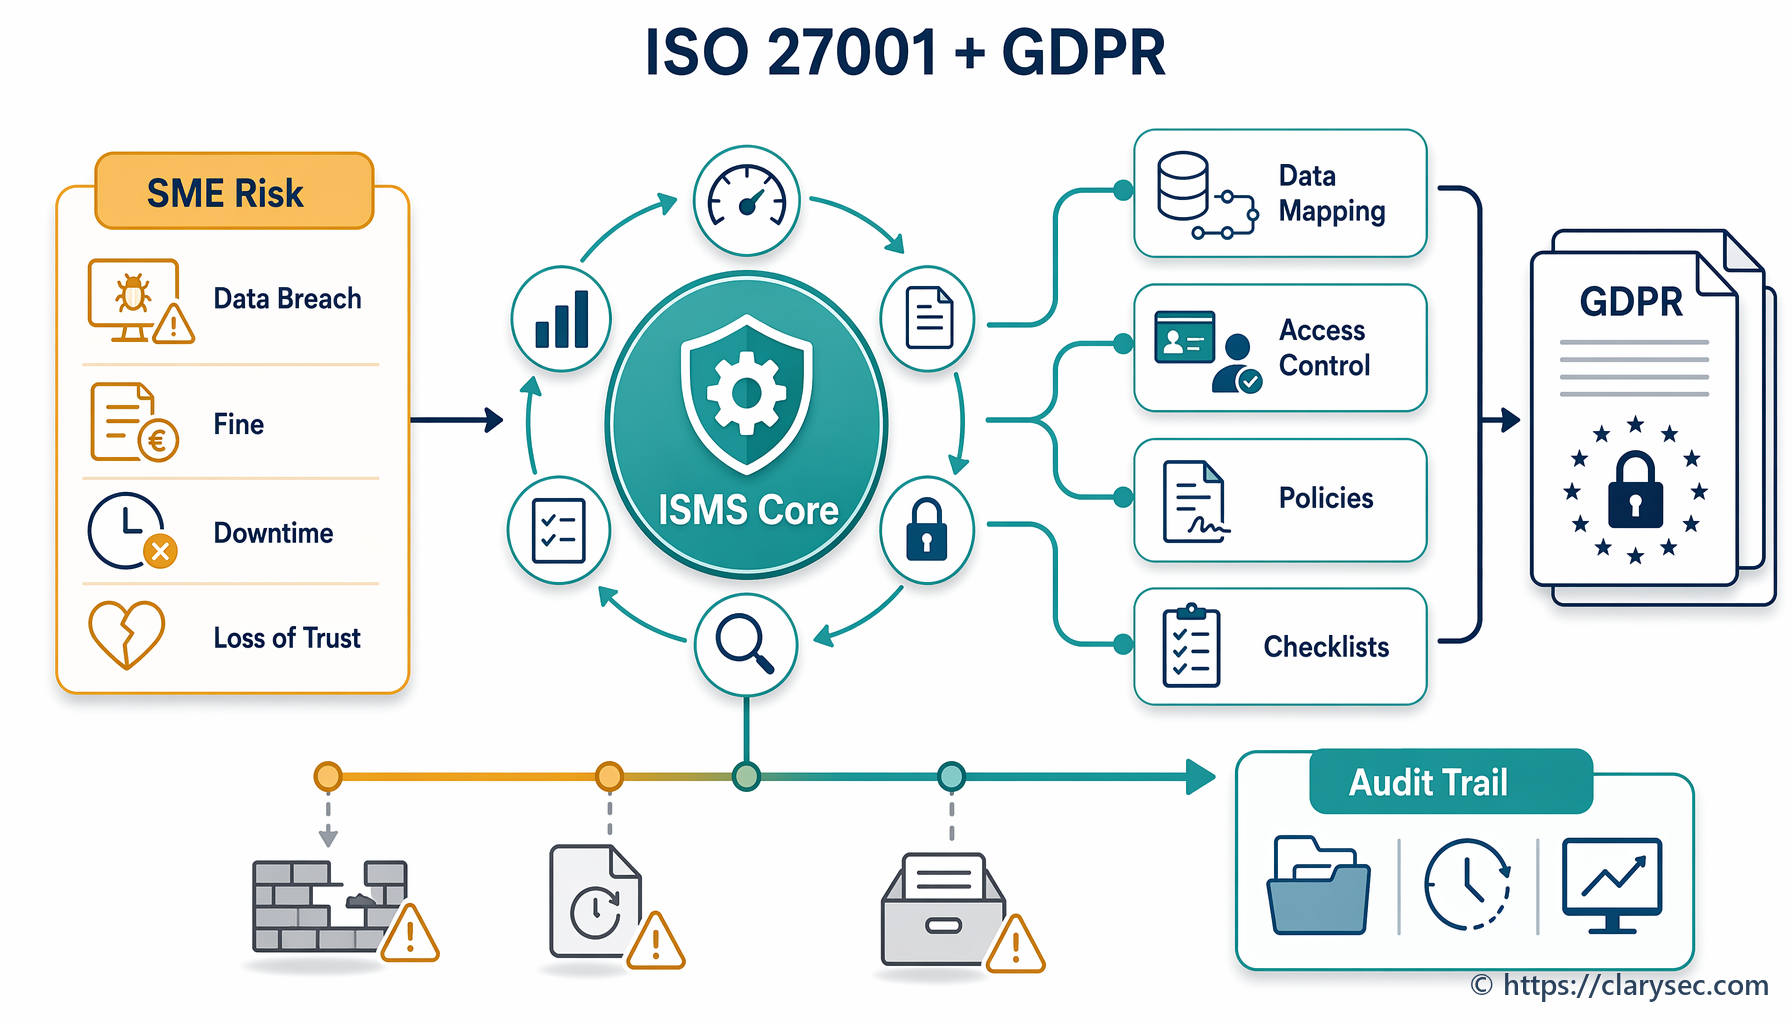
Hogyan támogatja az ISO/IEC 27001:2022 a GDPR-megfelelést a KKV-knál
Ismerje meg, hogyan használhatják a KKV-k az ISO/IEC 27001:2022 keretrendszerét egy robusztus IBIR kialakítására, amely rendszerszinten kezeli a GDPR adatvédelmi követelményeit.
Articles tagged with "Audit"
Ismerje meg, hogyan használhatják a KKV-k az ISO/IEC 27001:2022 keretrendszerét egy robusztus IBIR kialakítására, amely rendszerszinten kezeli a GDPR adatvédelmi követelményeit.
Az ISO 27001 az információbiztonság-irányítási rendszerek (IBIR) nemzetközi szabványa. Ez az átfogó útmutató végigvezeti az ISO 27001 szervezeti bevezetésének alapvető lépésein, a kezdeti tervezéstől a tanúsításig.
Az ISO 27001 rendszerezett megközelítést biztosít az érzékeny szervezeti információk kezeléséhez és biztonságuk fenntartásához. Kockázatkezelési folyamat alkalmazásával lefedi a munkatársakat, a folyamatokat és az informatikai rendszereket.
Kezdje alapos hiányelemzéssel a jelenlegi kockázati kitettség feltérképezése érdekében:
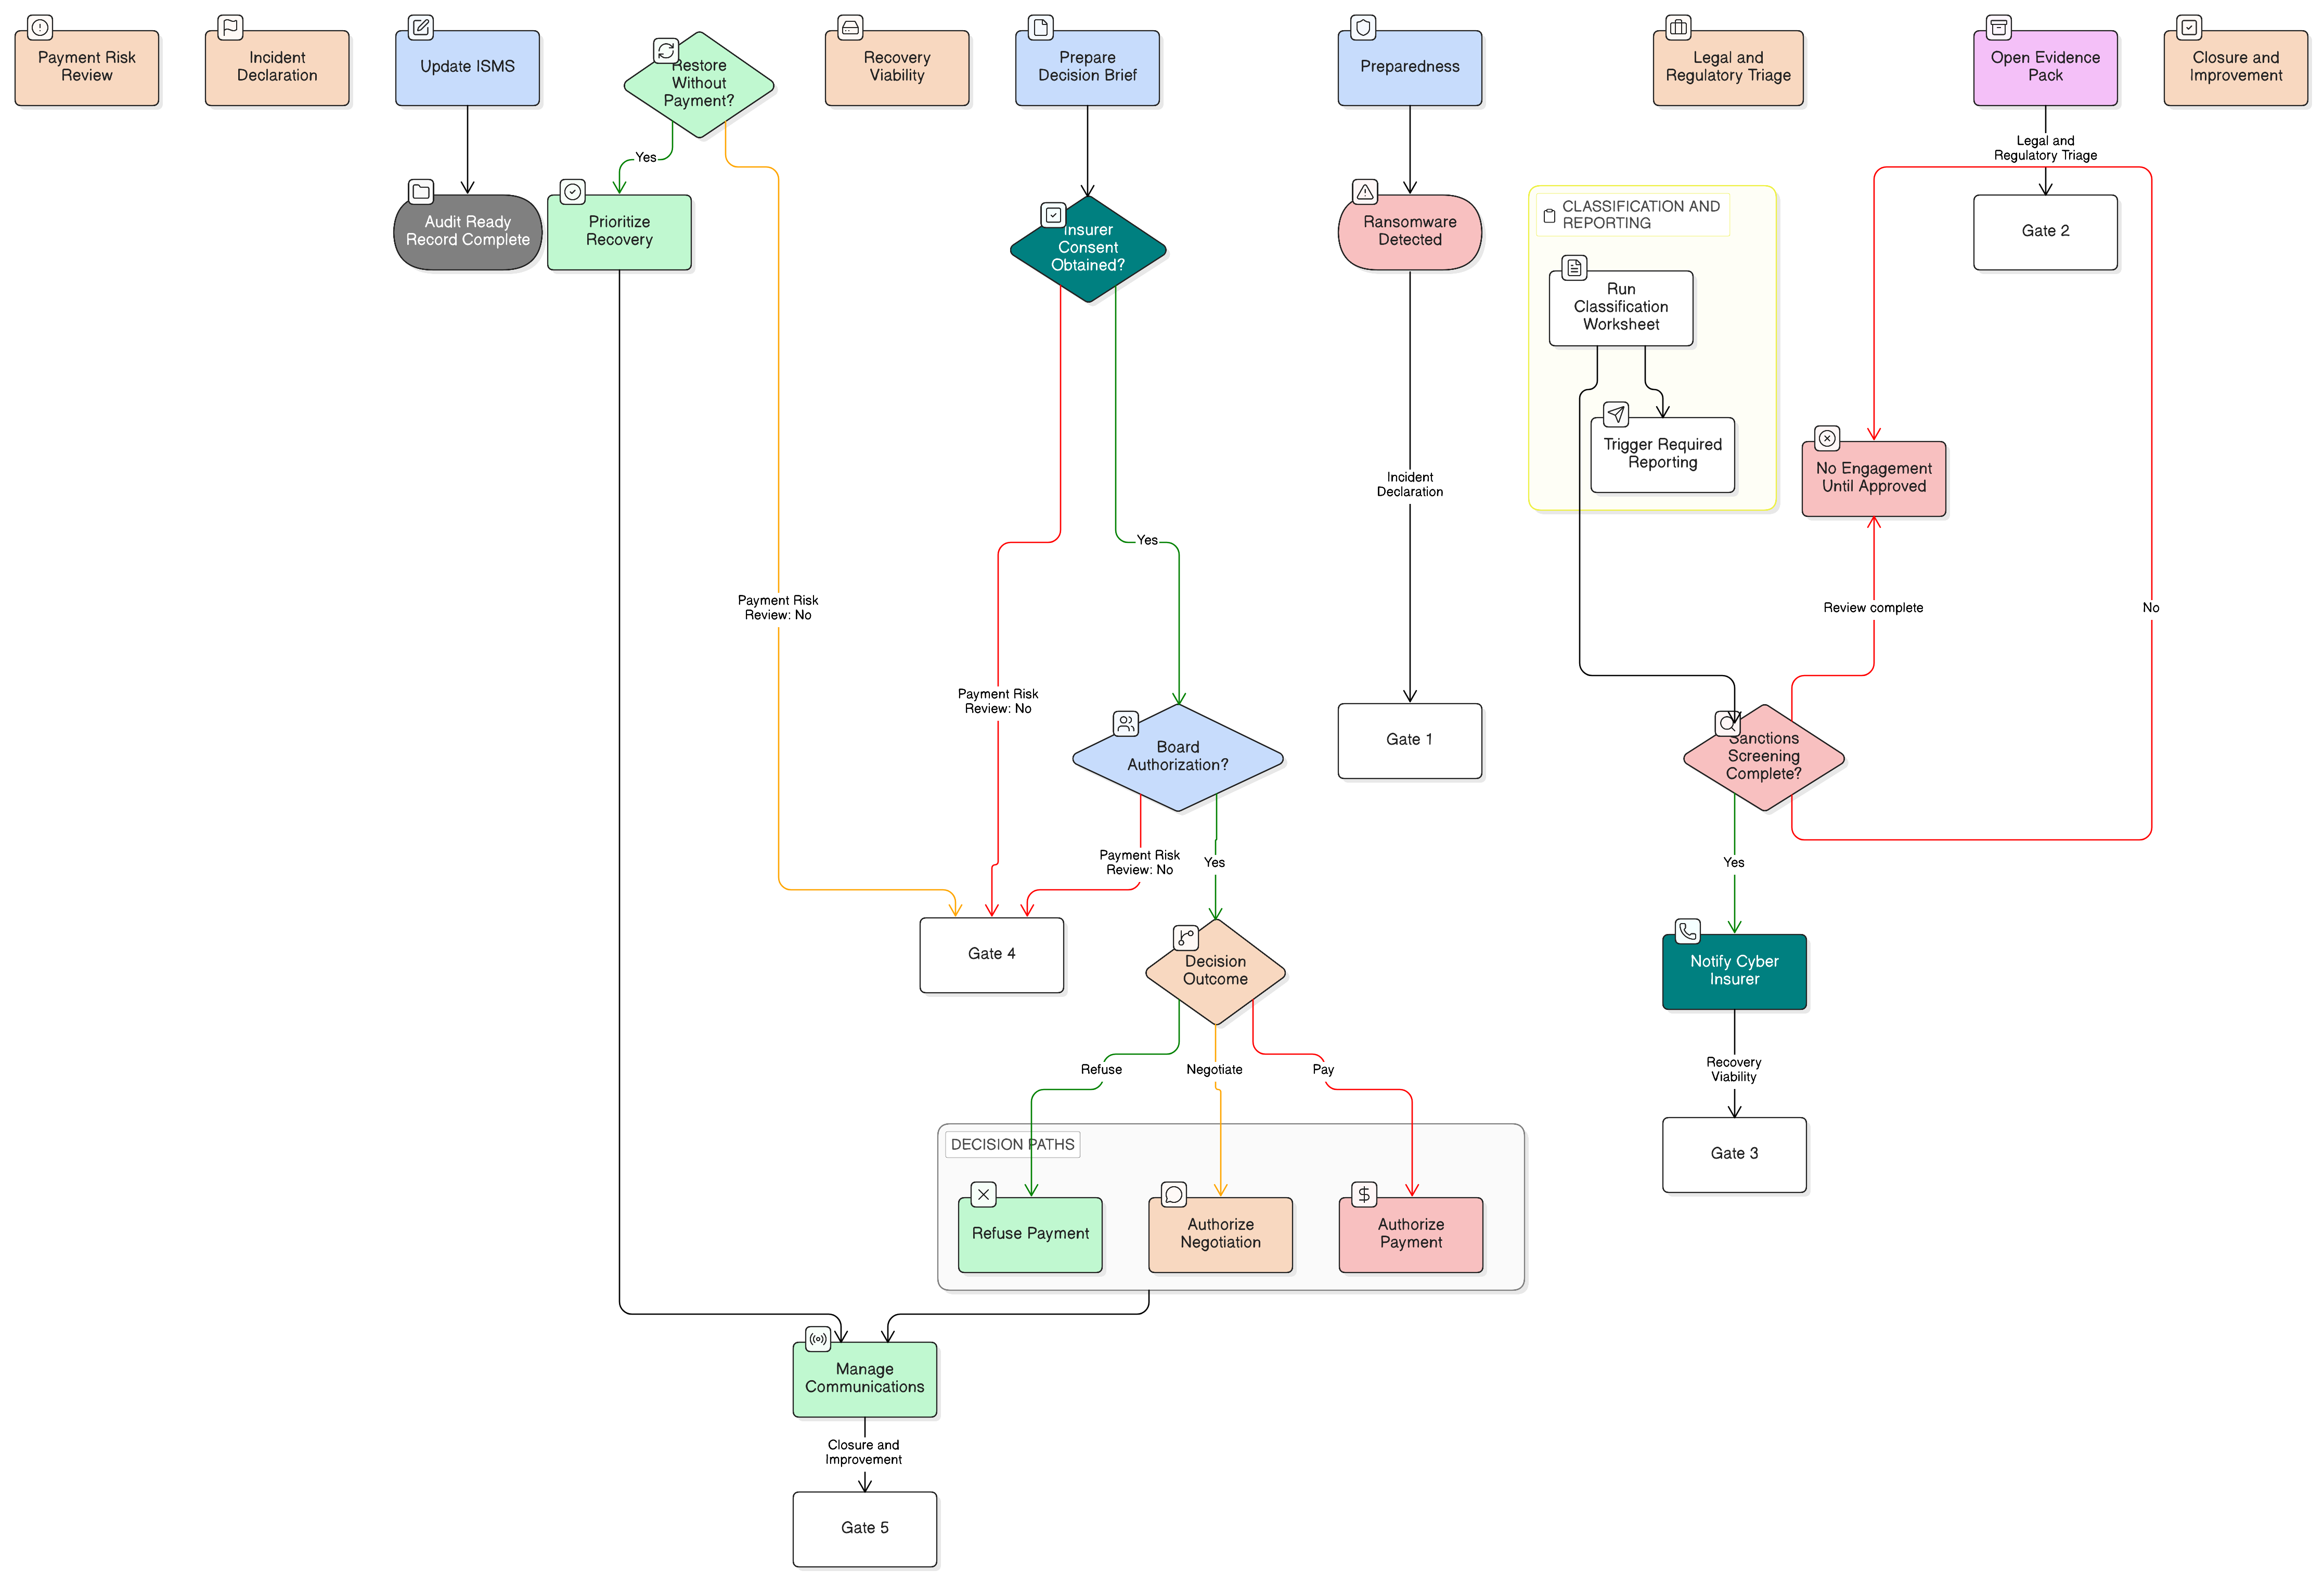
Gyakorlati, ISO 27001:2022-vel összhangban álló keretrendszer a zsarolóvírus-kifizetési döntések, szankcióellenőrzések, bizonyítékmegőrzés, biztosítói jóváhagyás, valamint NIS2, DORA és GDPR szerinti jelentéstétel irányításához.