#Beszállító-Kezelés
Articles tagged with "Beszállító-Kezelés"
23 articles
Gyakorlati útmutató információbiztonsági vezetőknek a NIS2 és DORA szerinti folyamatos megfelelőség-monitorozáshoz ISO/IEC 27001:2022, kontrollgazdai felelősség, KPI-k, KRI-k, bizonyítékgyűjtési ütemezés, szabályzatmegfeleltetés és auditra kész bizonyítékok alapján.
Gyakorlati útmutató auditra kész GDPR 32. cikk szerinti technikai és szervezési intézkedések kialakításához ISO 27001:2022, ISO 27005, NIS2, DORA és Clarysec eszközkészletek használatával.
Gyakorlati, auditra kész DORA 2026 ütemterv pénzügyi szervezetek számára az IKT-kockázatkezelés, a harmadik felek felügyelete, az incidensjelentés, a digitális működési rezilienciatesztelés és a TLPT bevezetéséhez Clarysec szabályzatok, a Zenith Blueprint és a Zenith Controls használatával.
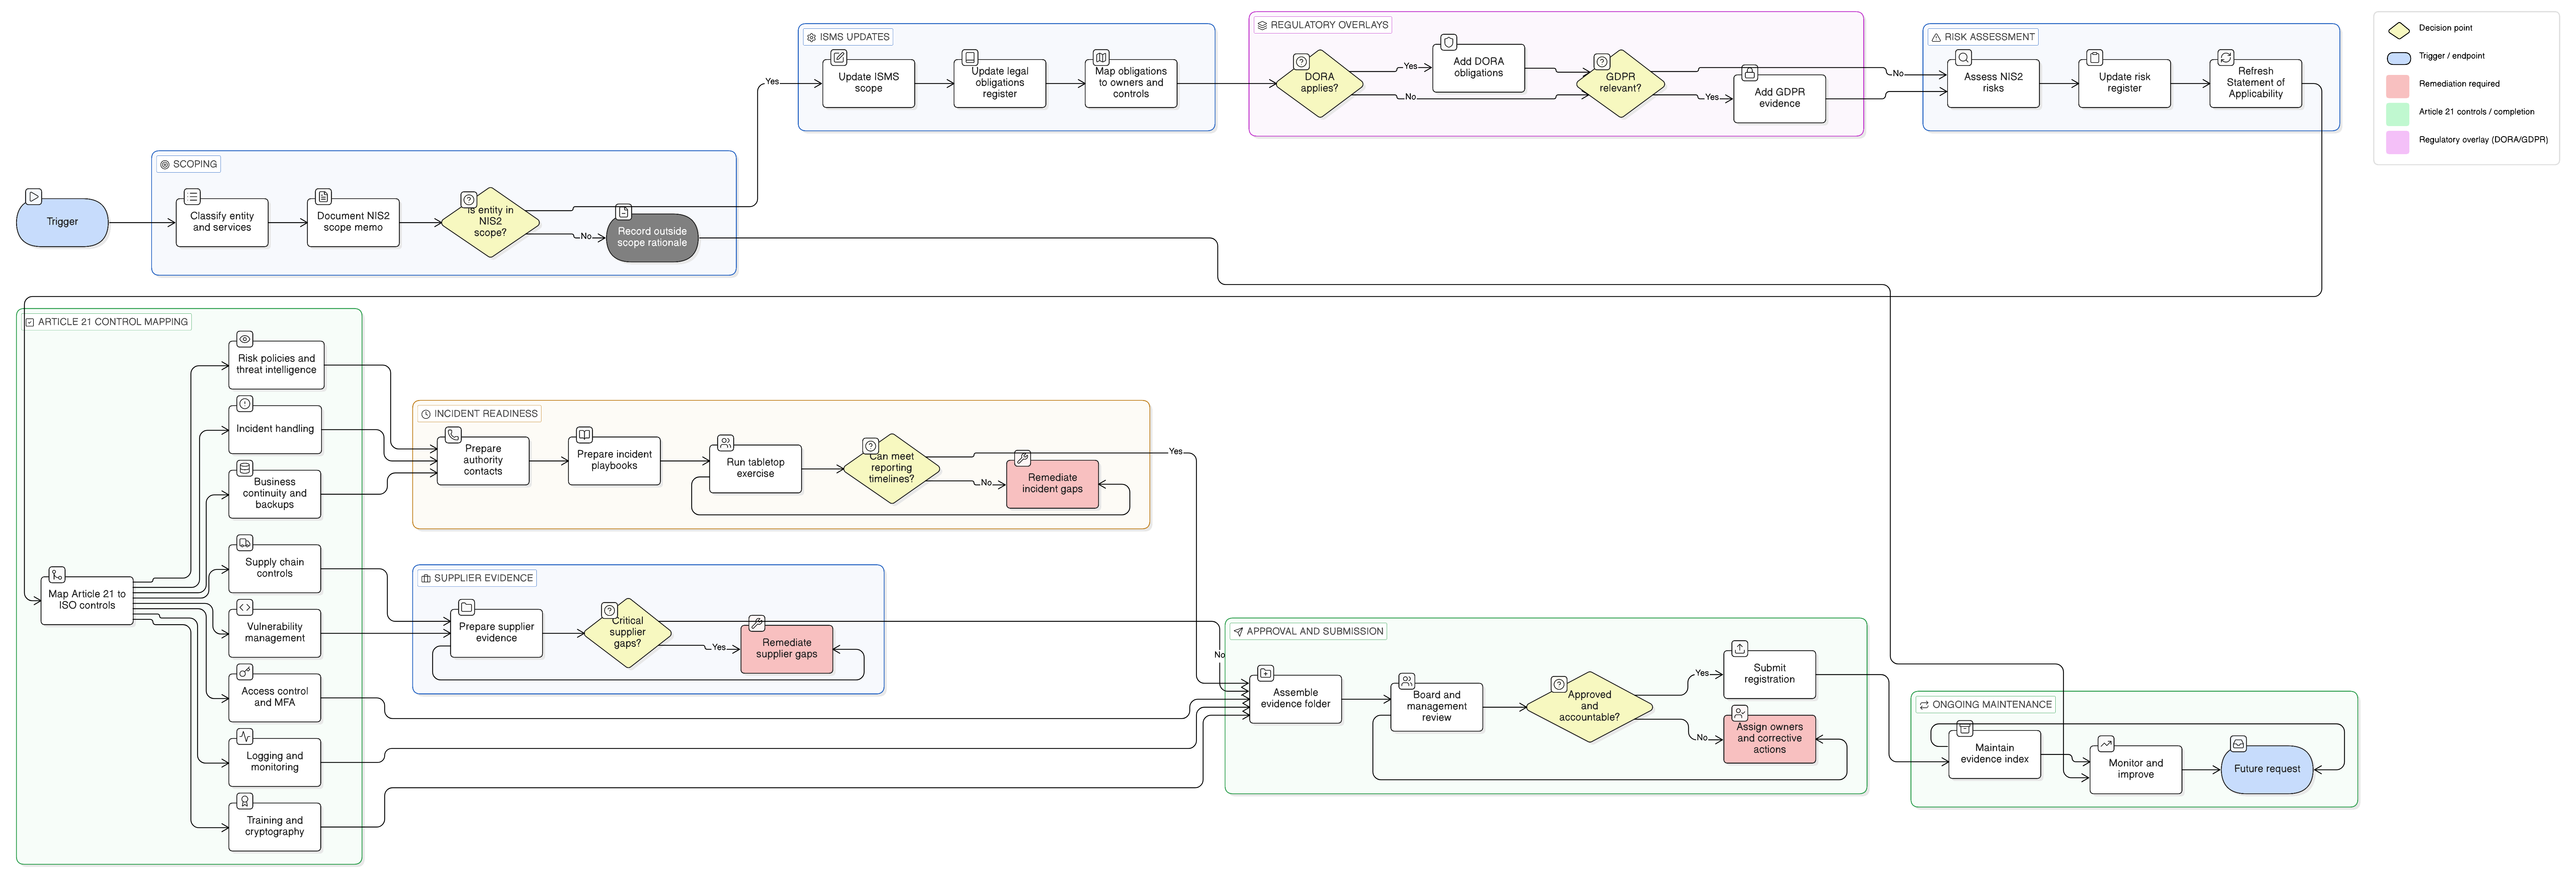
A NIS2 regisztráció nem pusztán portálon benyújtott adatszolgáltatás. Ez a hatósági felügyeleti láthatóság kezdete. Ismerje meg, hogyan alakítható az ISO 27001:2022 szerinti hatókör, kockázatkezelés, incidensreagálás, beszállítói kontrollok, DORA- és GDPR-megfeleltetés, valamint a megőrzött bizonyítékok hatósági ellenőrzésre alkalmas NIS2 bizonyítékcsomaggá.
Ismerje meg, hogyan alakíthatók ki auditkész PII-védelmi kontrollok az ISO/IEC 27001:2022 ISO/IEC 27701:2025 és ISO/IEC 29151:2022 szerinti kiterjesztésével, GDPR, NIS2, DORA, NIST-jellegű bizonyossági és COBIT 2019 irányítási elvárásokhoz megfeleltetve.
Gyakorlati útmutató információbiztonsági vezetőknek kvantumkész kriptográfiai migrációs terv kialakításához ISO/IEC 27001:2022, ISO/IEC 27002:2022, NIST PQC szabványok és a Clarysec auditkész eszközkészletei alapján.
A DNS és a domainregisztrátori irányítás mára igazgatósági szintű rezilienciakérdéssé vált. Ez az útmutató bemutatja, hogyan alakítható a DNSSEC, a nyilvántartói zárolás, a regisztrátori hozzáférés, a zónamódosítások és a felügyelet igazolható megfelelési bizonyítékká.
Gyakorlati útmutató információbiztonsági vezetőknek a NIST SP 800-61 és a NIST CSF 2.0 incidensreagálás ISO/IEC 27001:2022, NIS2, DORA és GDPR bizonyítékokhoz történő megfeleltetéséhez. Tartalmaz szabályzati pontokat, auditmegfeleltetéseket, jelentéstételi határidőket, bizonyítékcsomagokat és Clarysec eszköztári iránymutatást.
Gyakorlati CISO-útmutató a CI/CD-folyamatok auditálható szoftverellátási lánc rendszerekként történő irányításához, build-eredetigazolással, megerősített runner-környezetekkel, aláírt artefaktumokkal, telepítési bizonyítékokkal és Clarysec szabályzatleképezésekkel.