#Beszállító-Kezelés
Articles tagged with "Beszállító-Kezelés"
23 articles
Ez a cikk gyakorlati eljárásrendet ad az információbiztonsági vezetőknek a GDPR és az MI összetett metszetének kezeléséhez. Forgatókönyv-alapú áttekintést nyújtunk arról, hogyan tehetők megfelelők az LLM-eket használó SaaS-termékek, különös tekintettel a tanító adatokra, a hozzáférés-szabályozásra, az érintetti jogokra és a több keretrendszer szerinti auditkészültségre.
Ez a kiemelt cikk valós megközelítésen keresztül mutatja be a CISO-k és megfelelési vezetők számára, hogyan építhető fel egy NIS2-kompatibilis ellátási lánc kockázatkezelési program. Szabályozói szempontokat, végrehajtható kontrollokat és a Clarysec szakértői útmutatását ötvözi annak érdekében, hogy az ellátási lánc kritikus sérülékenységből reziliens, auditálható vagyonelemmé váljon.
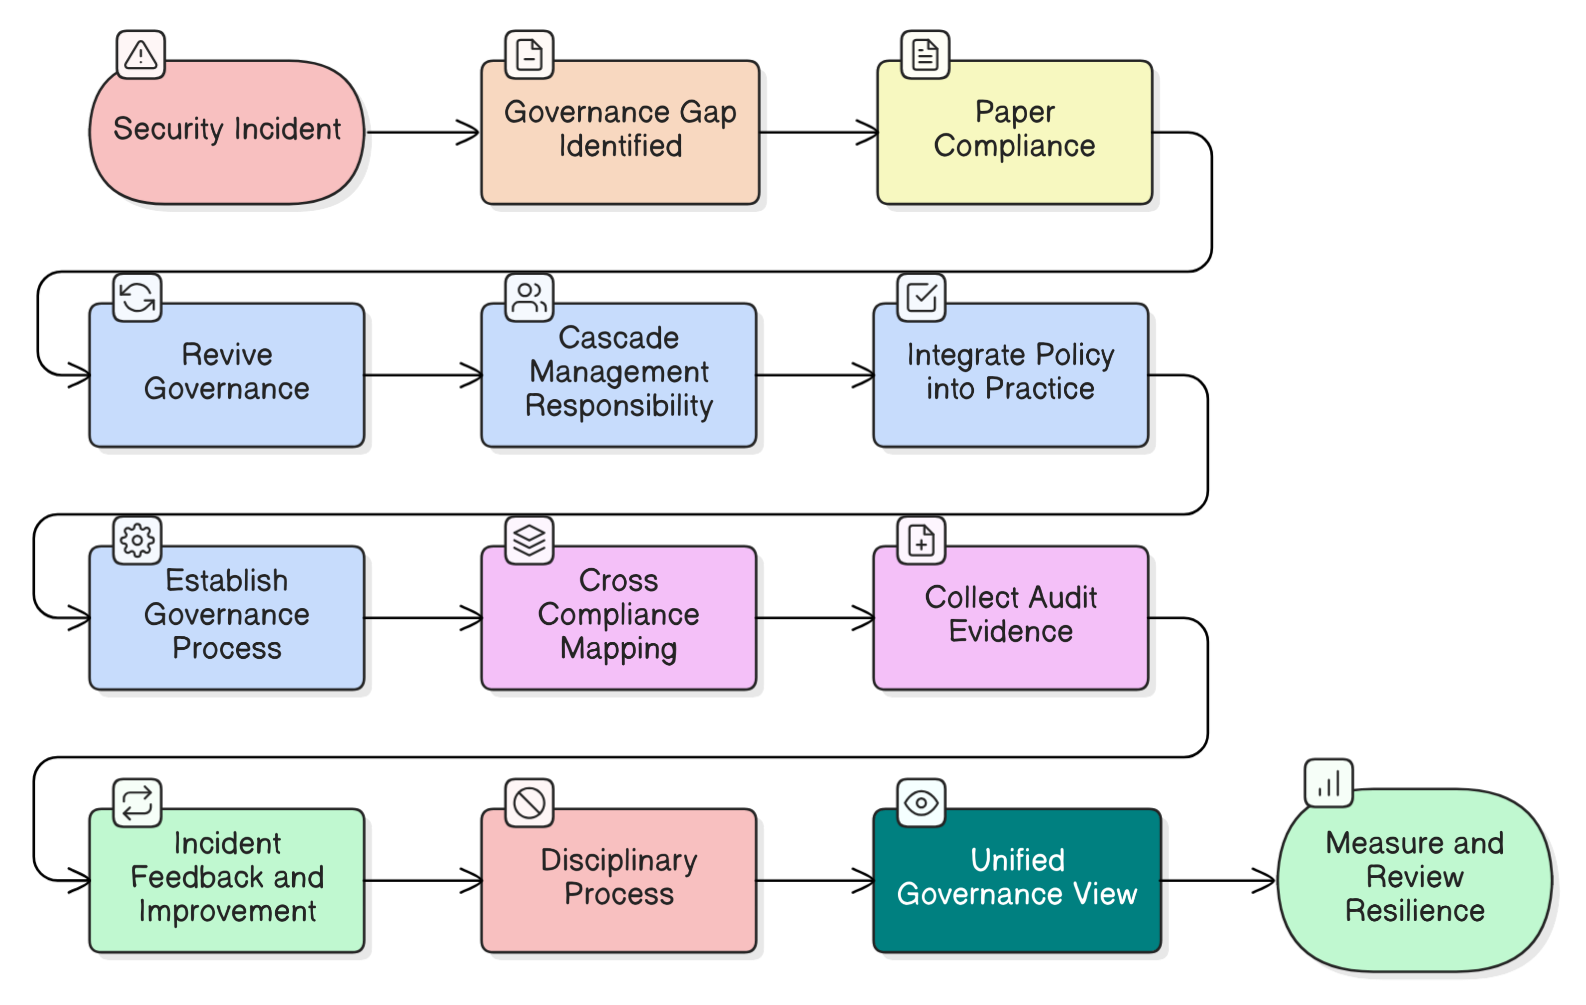
A megfelelési ellenőrzőlisták nem előzik meg az incidenseket; az aktív irányítás igen. Egy valós incidensen keresztül bemutatjuk az információbiztonsági vezetők leggyakoribb irányítási tévhiteit, és ütemtervet adunk a valódi vállalati reziliencia kialakításához, gyakorlati lépésekkel, szabályzatpéldákkal és ISO 27001:2022, NIS2, DORA és további keretrendszerek közötti megfeleltetésekkel.
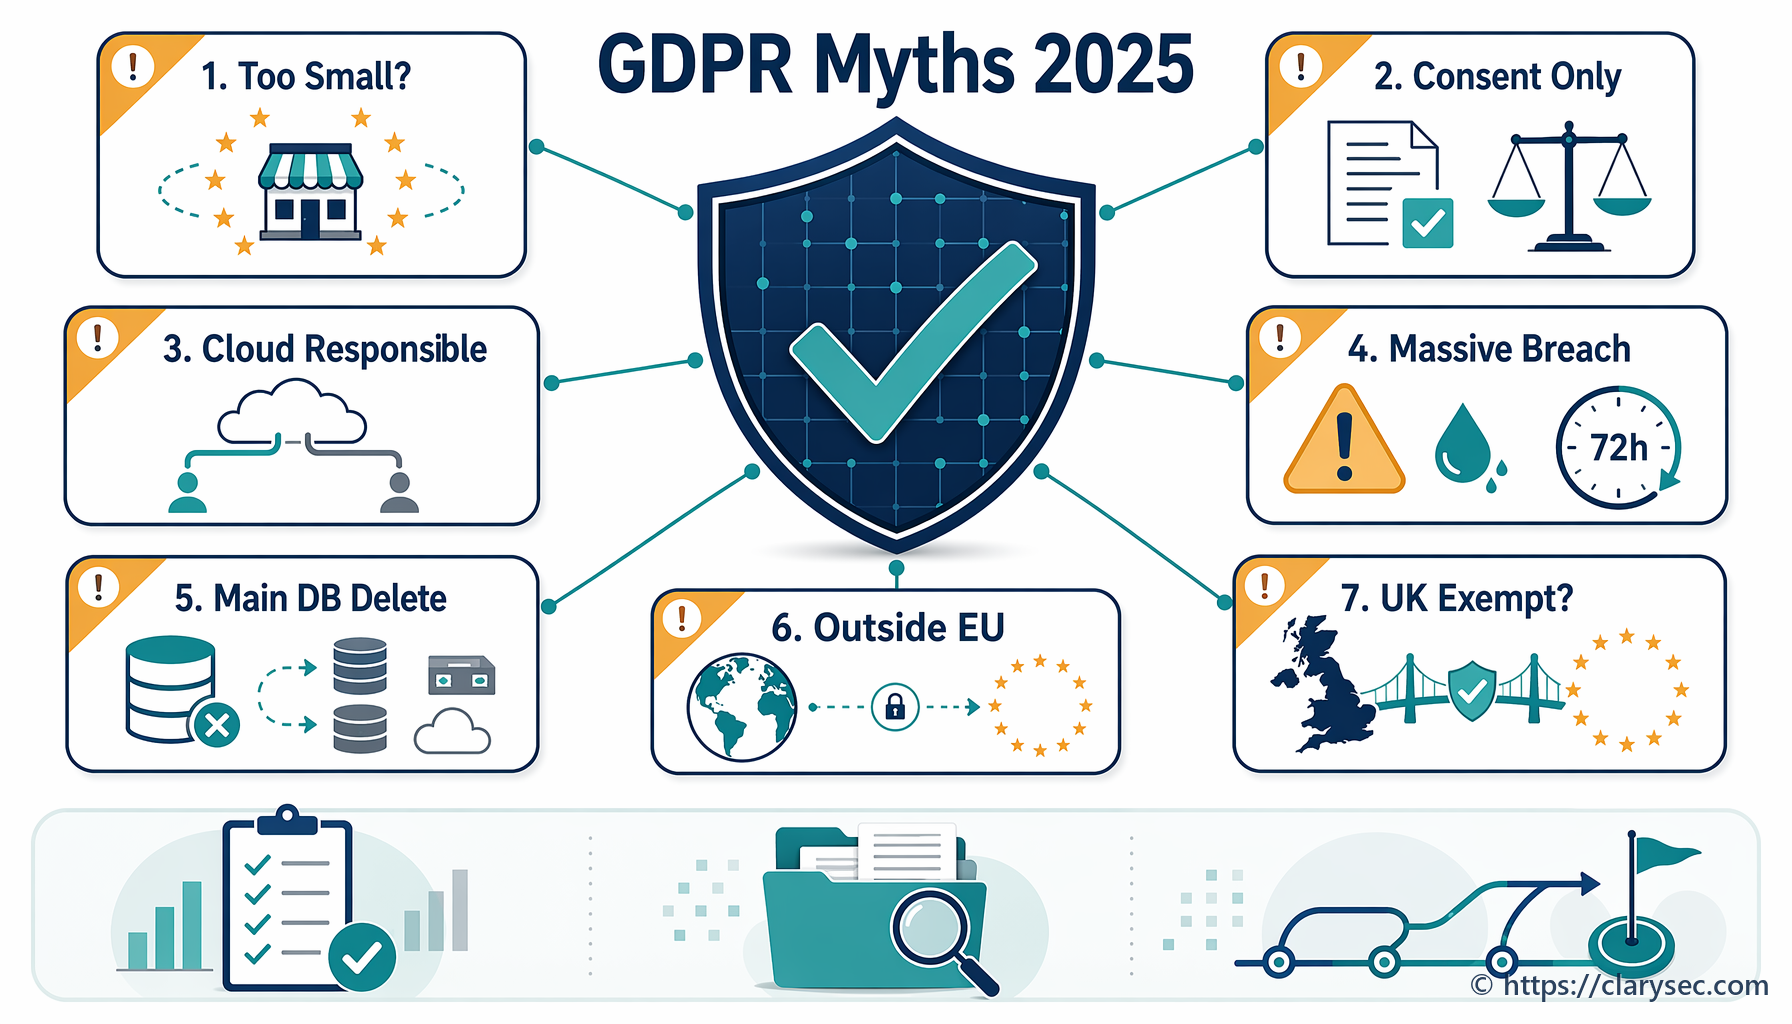
Ismerje meg a 2025-ben leggyakrabban előforduló hét GDPR-mítosz valóságtartalmát. Szakértői útmutatónk tisztázza a hozzájárulással, a személyesadat-sértésekkel és a megfeleléssel kapcsolatos gyakori tévhiteket.
Gyakorlati 2026-os útmutató arról, hogyan alakítható a RoPA és az adatáramlások feltérképezése egységes bizonyítéki réteggé a GDPR Article 30, a NIS2 szerinti kritikus szolgáltatások, a DORA szerinti IKT-függőségek és az ISO/IEC 27001:2022 auditok támogatására.