#Beszállítókezelés
Articles tagged with "Beszállítókezelés"
60 articles
Gyakorlati Clarysec-útmutató ISO 27001 által vezérelt kiberfenyegetettségi információmegosztás kialakításához, amely támogatja a DORA Article 45 követelményeit, a NIS2 szerinti együttműködést, a GDPR-nak megfelelő közzétételt, az ISAC-részvételt és az auditra alkalmas bizonyítékokat 2026-ban.
Ismerje meg, hogyan alakíthatók a GDPR szerinti érintetti jogok auditkész DSAR-, törlési és korlátozási munkafolyamatokká az ISO/IEC 27001:2022, a Clarysec szabályzatok, a Zenith Blueprint és a Zenith Controls használatával.
Gyakorlati CISO-útmutató az EU Cyber Resilience Act 2026 szerinti sérülékenység-bejelentésre való felkészüléshez az ISO 27001:2022, a CVD, az SBOM-ok, a NIS2, a DORA, a GDPR és a Clarysec bizonyítékfolyamatainak integrálásával.
Gyakorlati CISO-útmutató a felhőrégiók, a biztonsági mentések, a naplók, a támogatási hozzáférések és a beszállítók irányításához az ISO/IEC 27001:2022, GDPR, NIS2 és DORA keretében.
Az e-mail-hitelesítés már nem pusztán DNS-feladat. Ismerje meg, hogyan tehető a DMARC, SPF, DKIM, MTA-STS és TLS-RPT irányított, auditkész bizonyítékforrássá az ISO/IEC 27001:2022, NIS2, DORA, GDPR és NIST CSF 2.0 megfelelés támogatására.
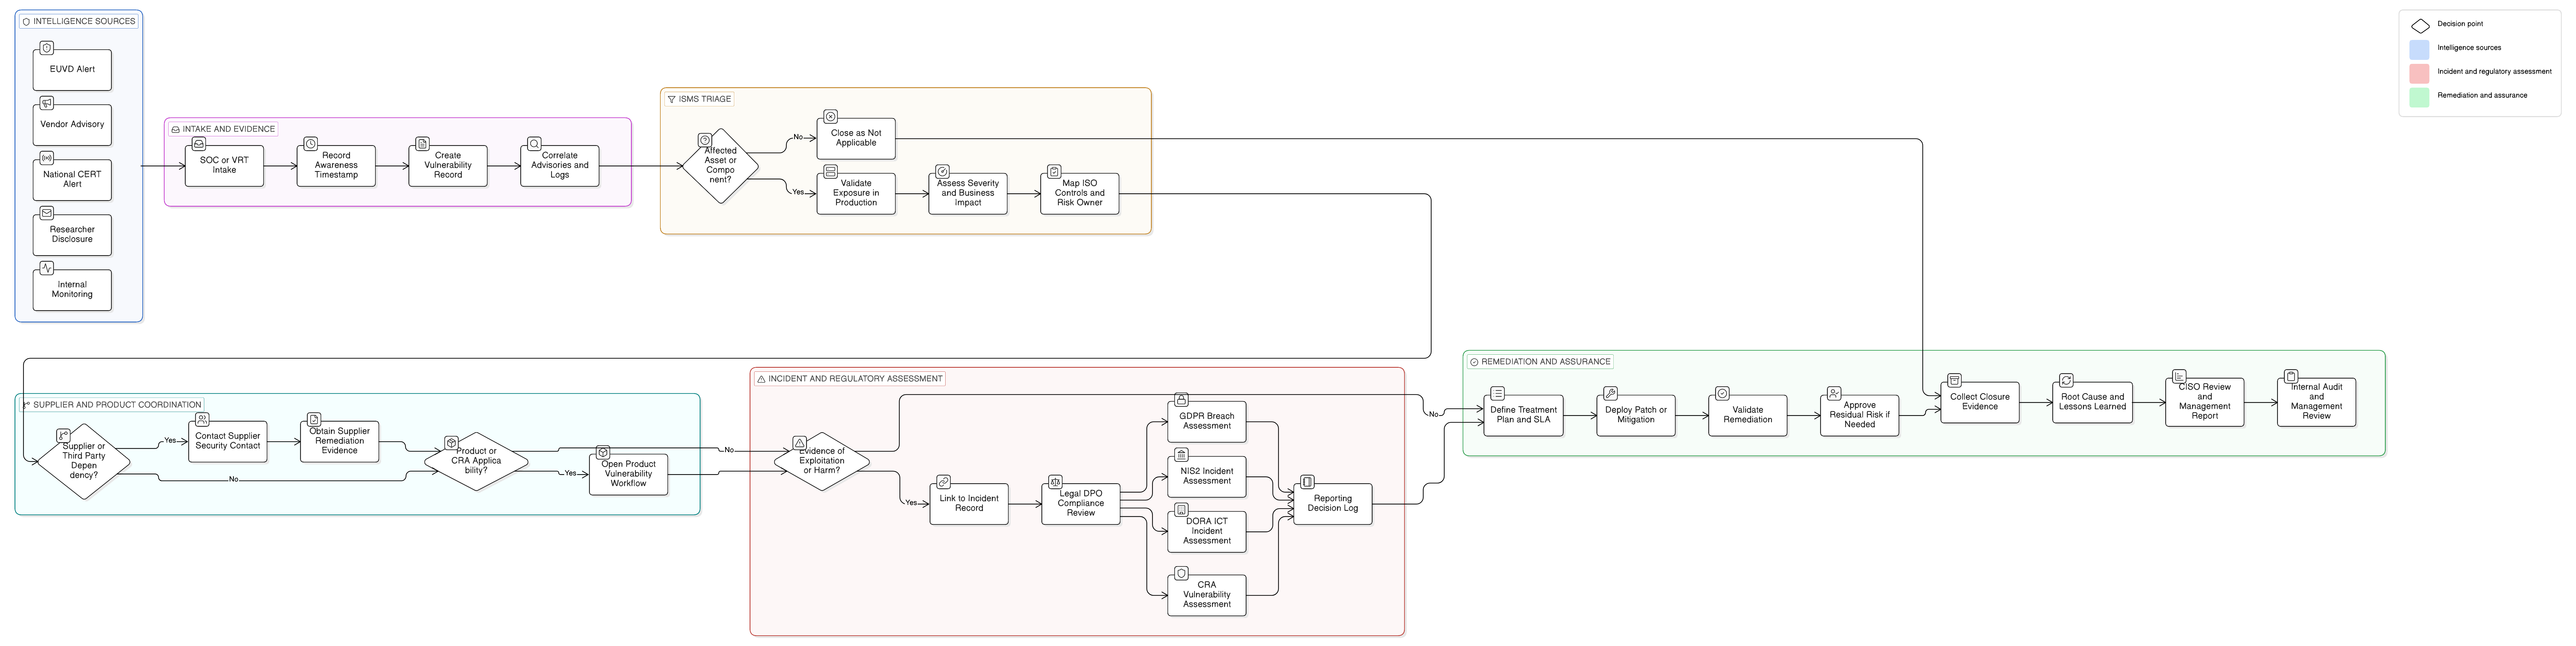
Az ENISA EUVD átalakítja, hogyan használják az uniós szervezetek a fenyegetettségi információkat, hogyan kezelik a CVD-t, hogyan koordinálnak a beszállítókkal, és hogyan támasztják alá a NIS2, DORA, GDPR és CRA szerinti jelentési döntéseket. Ez az útmutató bemutatja, hogyan alakítja az ISO/IEC 27001:2022, a Clarysec szabályzatai, a Zenith Blueprint és a Zenith Controls a sérülékenységi riasztásokat auditálható működési modellé.
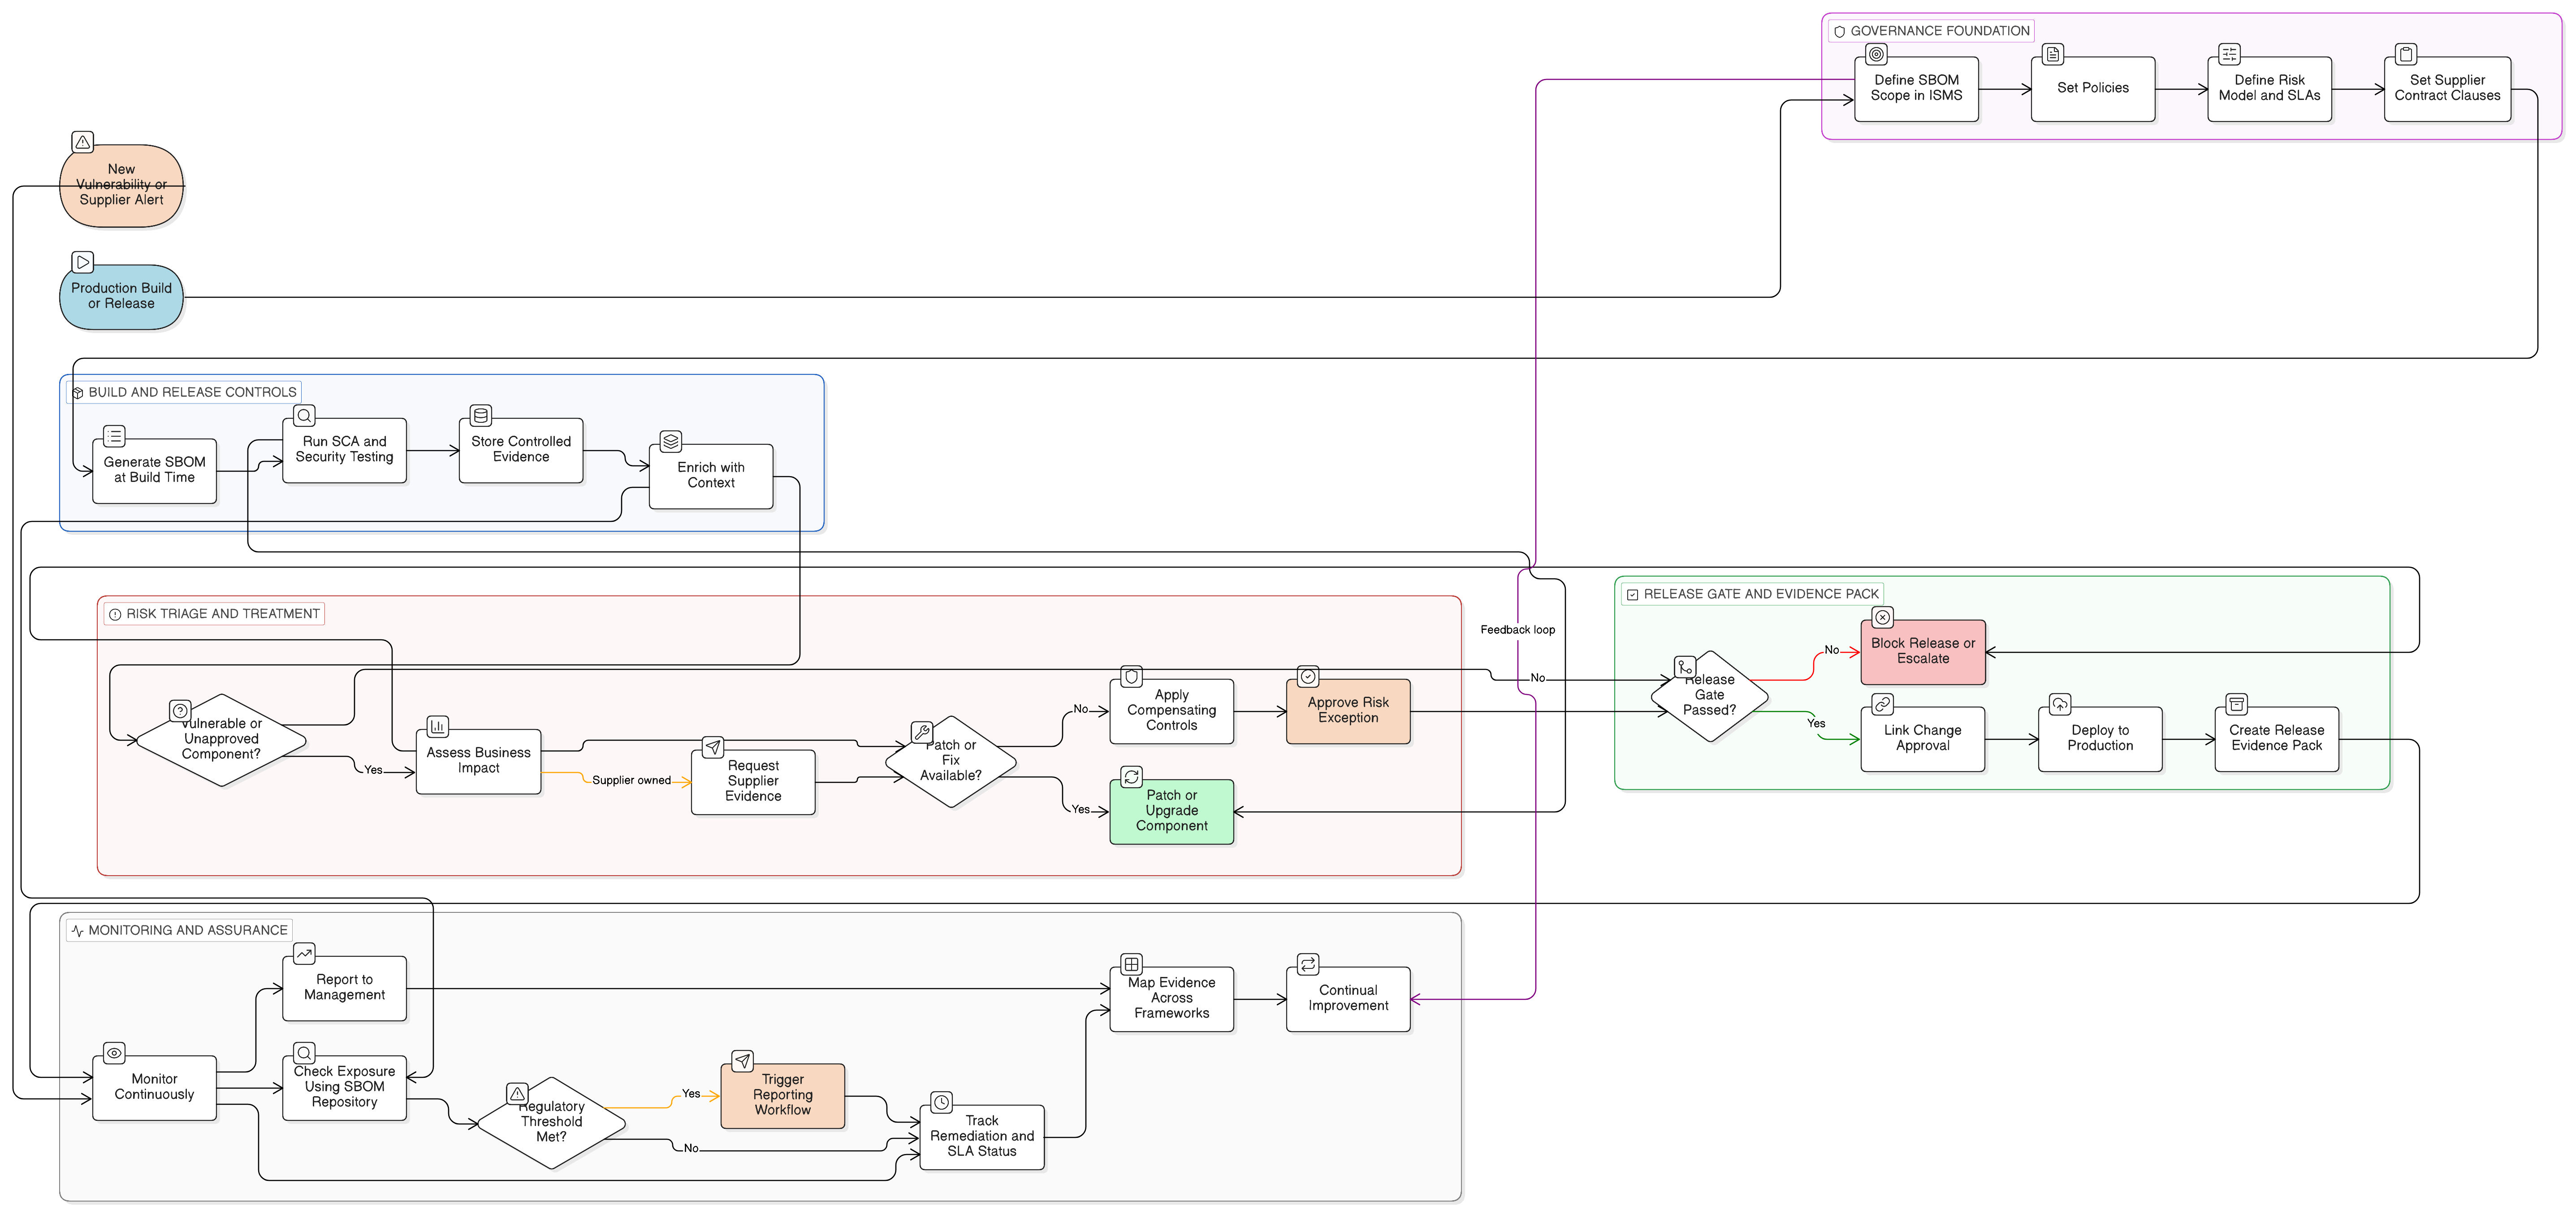
Az SBOM-ok ma már a szoftver-ellátási lánci bizonyosság alapvető bizonyítékai. Ez az útmutató bemutatja, hogyan lehet az SBOM-okat működésbe állítani ISO 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0, COBIT 2019 és Clarysec szabályzatok alapján.
A korszerű üzleti hatásvizsgálat a kritikus szolgáltatásokat, az IKT-eszközöket, a beszállítókat, a helyreállítási célkitűzéseket, a folytonossági tesztelést és a vezetői jóváhagyást egyetlen auditálható bizonyítékláncba rendezi ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 és COBIT 2019 megfeleléshez.
Gyakorlati, átfogó útmutató CISO-k, megfelelőségi vezetők és auditorok számára egységes ISO 27001:2022 belső auditprogram kialakításához, amely támogatja a NIS2, DORA, GDPR, NIST CSF és COBIT bizonyossági követelményeit. Tartalmazza az alkalmazási terület meghatározását, a mintavételt, az auditmegállapításokat, a helyesbítő intézkedéseket, a több keretrendszerre kiterjedő megfelelőségi leképezést és a 2026-os bizonyítéknaptárt.