#Beszállítókezelés
Articles tagged with "Beszállítókezelés"
60 articles
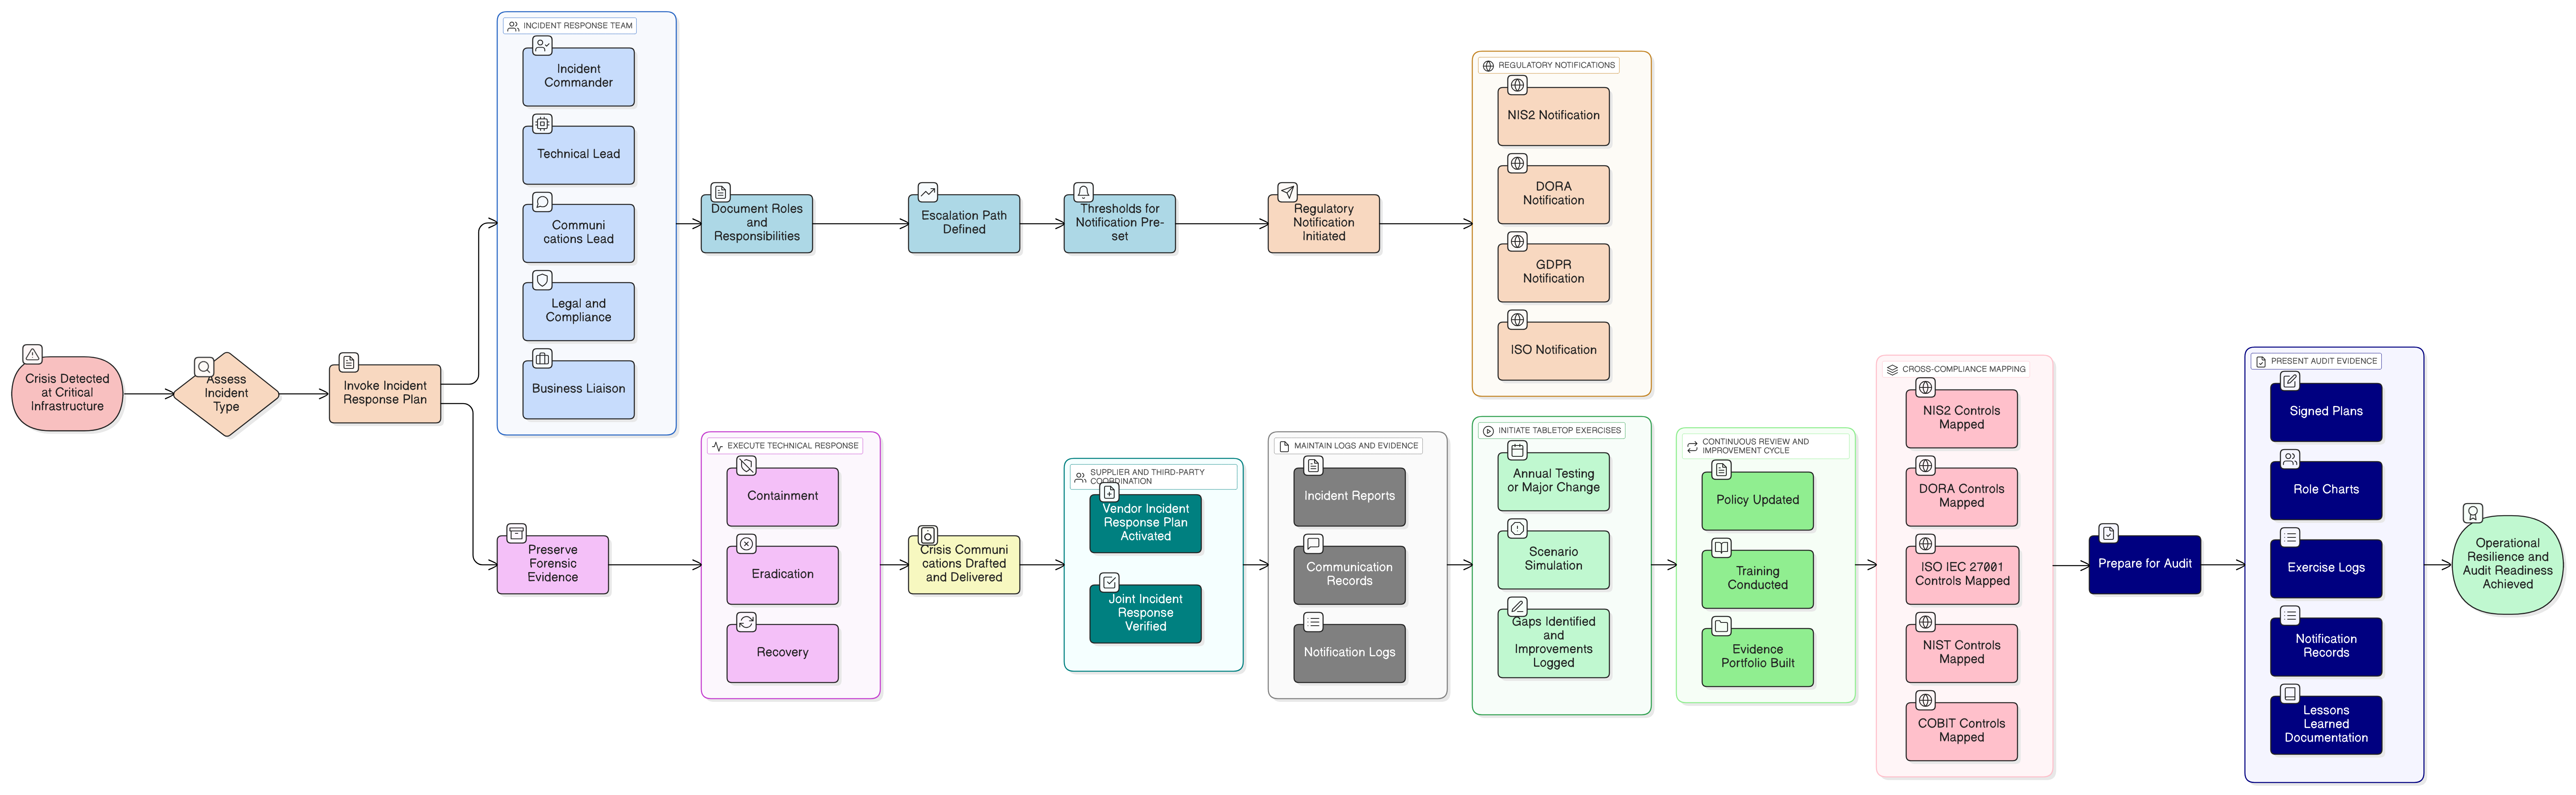
Egységesítse incidensreagálási stratégiáját a NIS2, DORA és ISO/IEC 27001:2022 szerinti megfeleléshez a Clarysec bevált gyakorlataival, gyakorlati leképezéseivel és robusztus szabályzataival. Valós forgatókönyveket, gyakorlati ellenőrzőlistákat és bizonyíték-előállítási lépéseket tartalmaz az auditra való felkészültséghez.
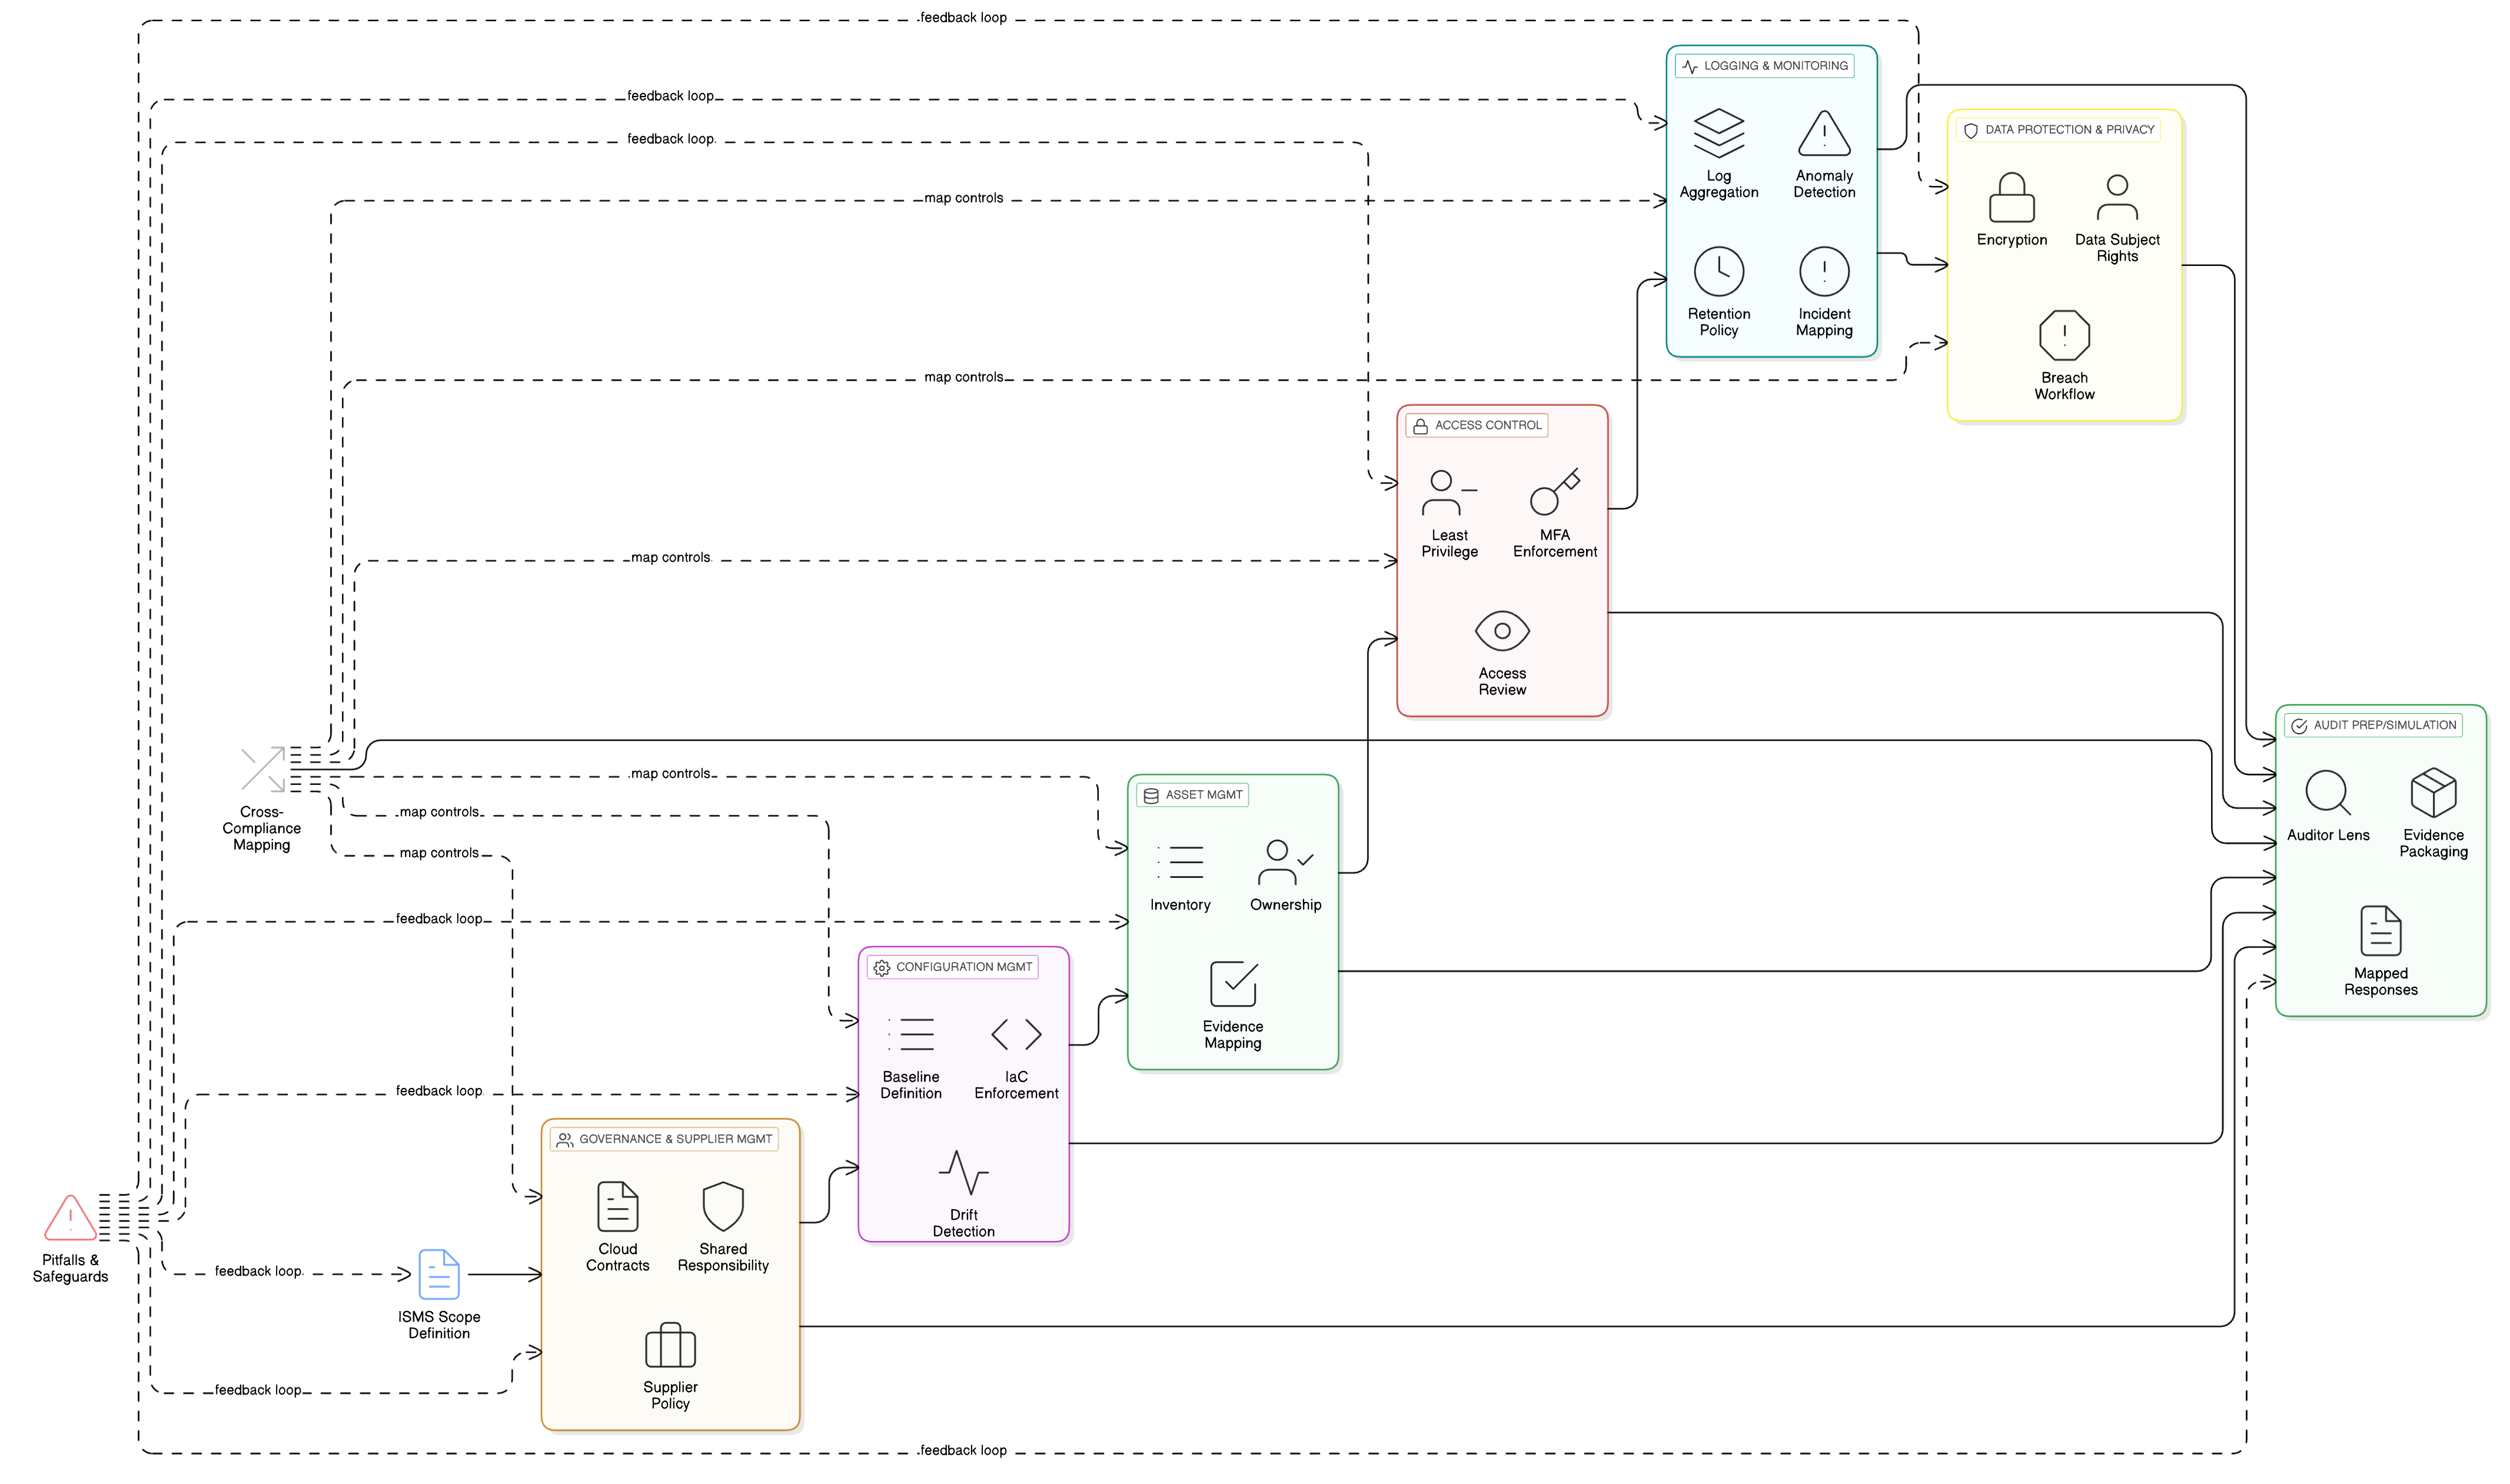
Információbiztonsági vezetők, megfelelőségi vezetők és felhőbiztonsági architektusok számára: ismerje meg, hogyan tehetők működésbe az ISO 27001:2022 felhőkontrolljai a folyamatos megfelelés érdekében. Valós példák, technikai leképezési táblázatok és gyakorlati blueprint-ek a Clarysec-től, amelyek egységbe rendezik a biztonságot, az irányítást és az auditfelkészültséget a különböző keretrendszerek között.
Átfogó útmutató a beszállítói kockázatkezelés működésbe ültetéséhez: vezetői szintű válsághelyzetektől a több keretrendszert lefedő sikeres auditig, valós példákkal, a Clarysec Zenith eszközkészleteivel és gyakorlati tervmintákkal, amelyek a teljes ellátási lánc életciklusa során támogatják a védelmet.
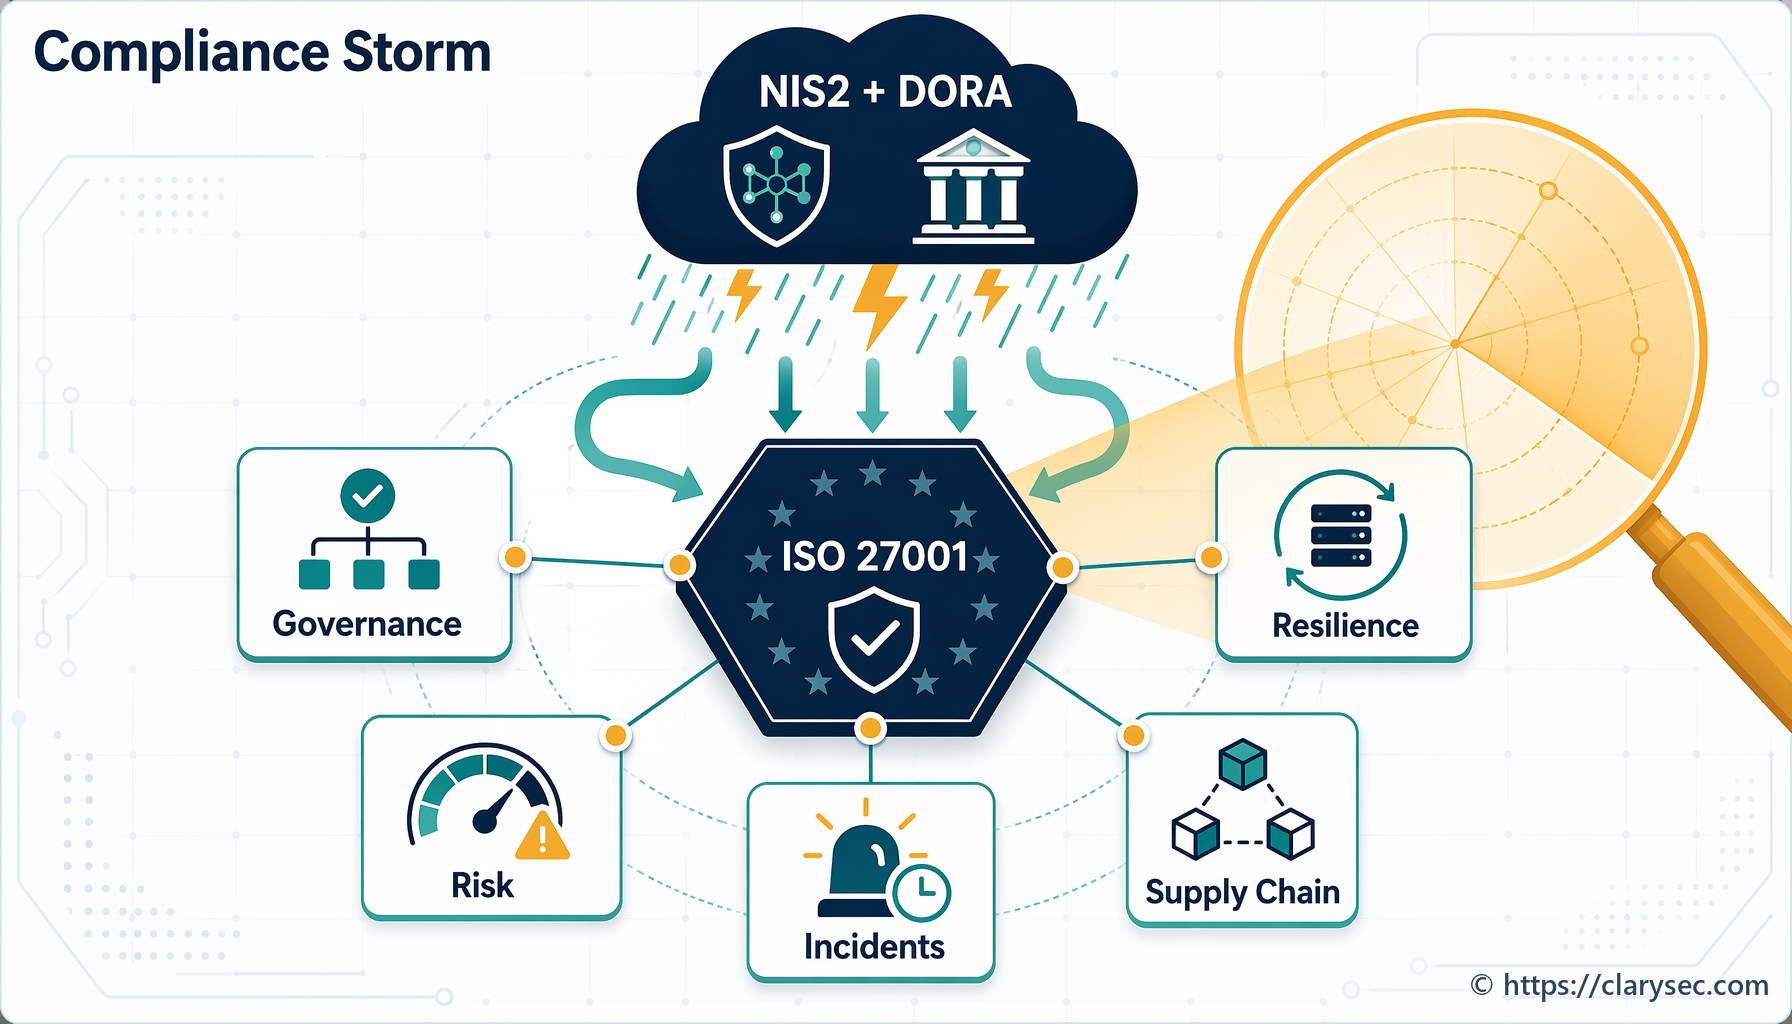
Az EU NIS2 irányelve és DORA-rendelete átalakítja a kiberbiztonsági megfelelést. Ez az útmutató bemutatja a hatásukat, és gyakorlati felkészülési útvonalat ad.
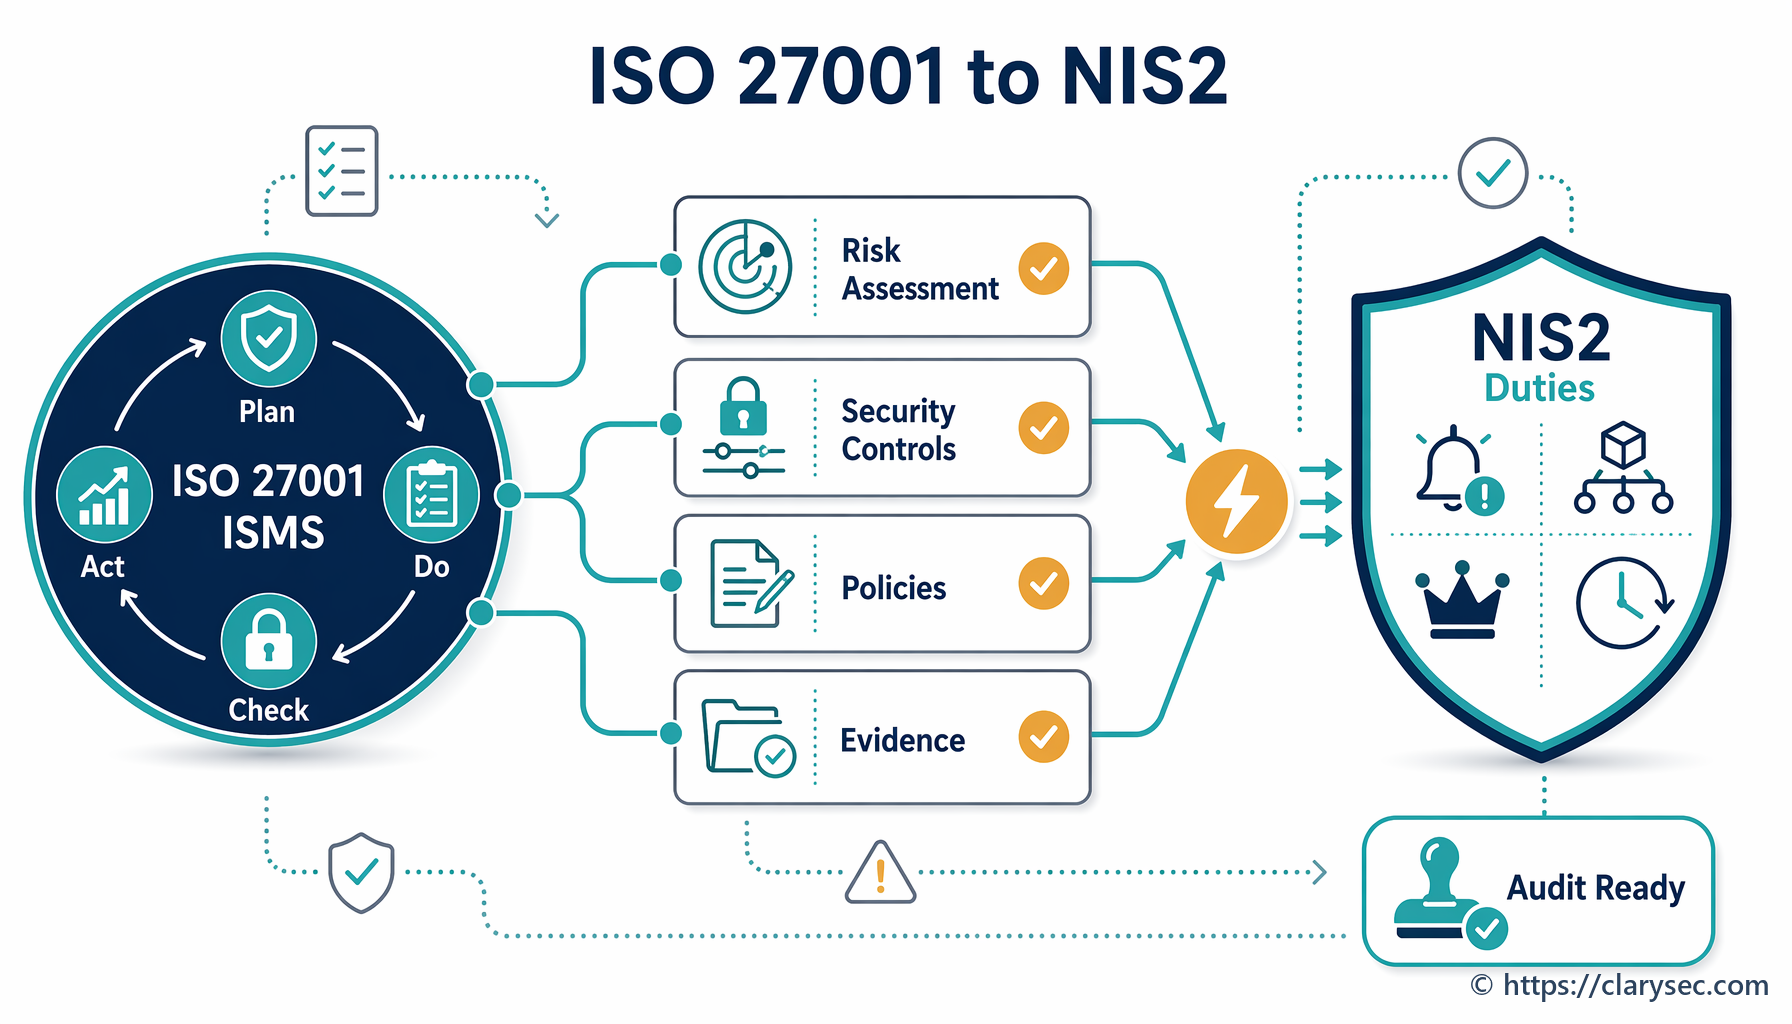
Ismerje meg, hogyan ad az ISO/IEC 27001:2022 szerinti IBIR bevezetése olyan erős irányítási keretrendszert, amely közvetlenül támogatja a NIS2 irányelv alapvető kiberbiztonsági követelményeinek teljesítését.
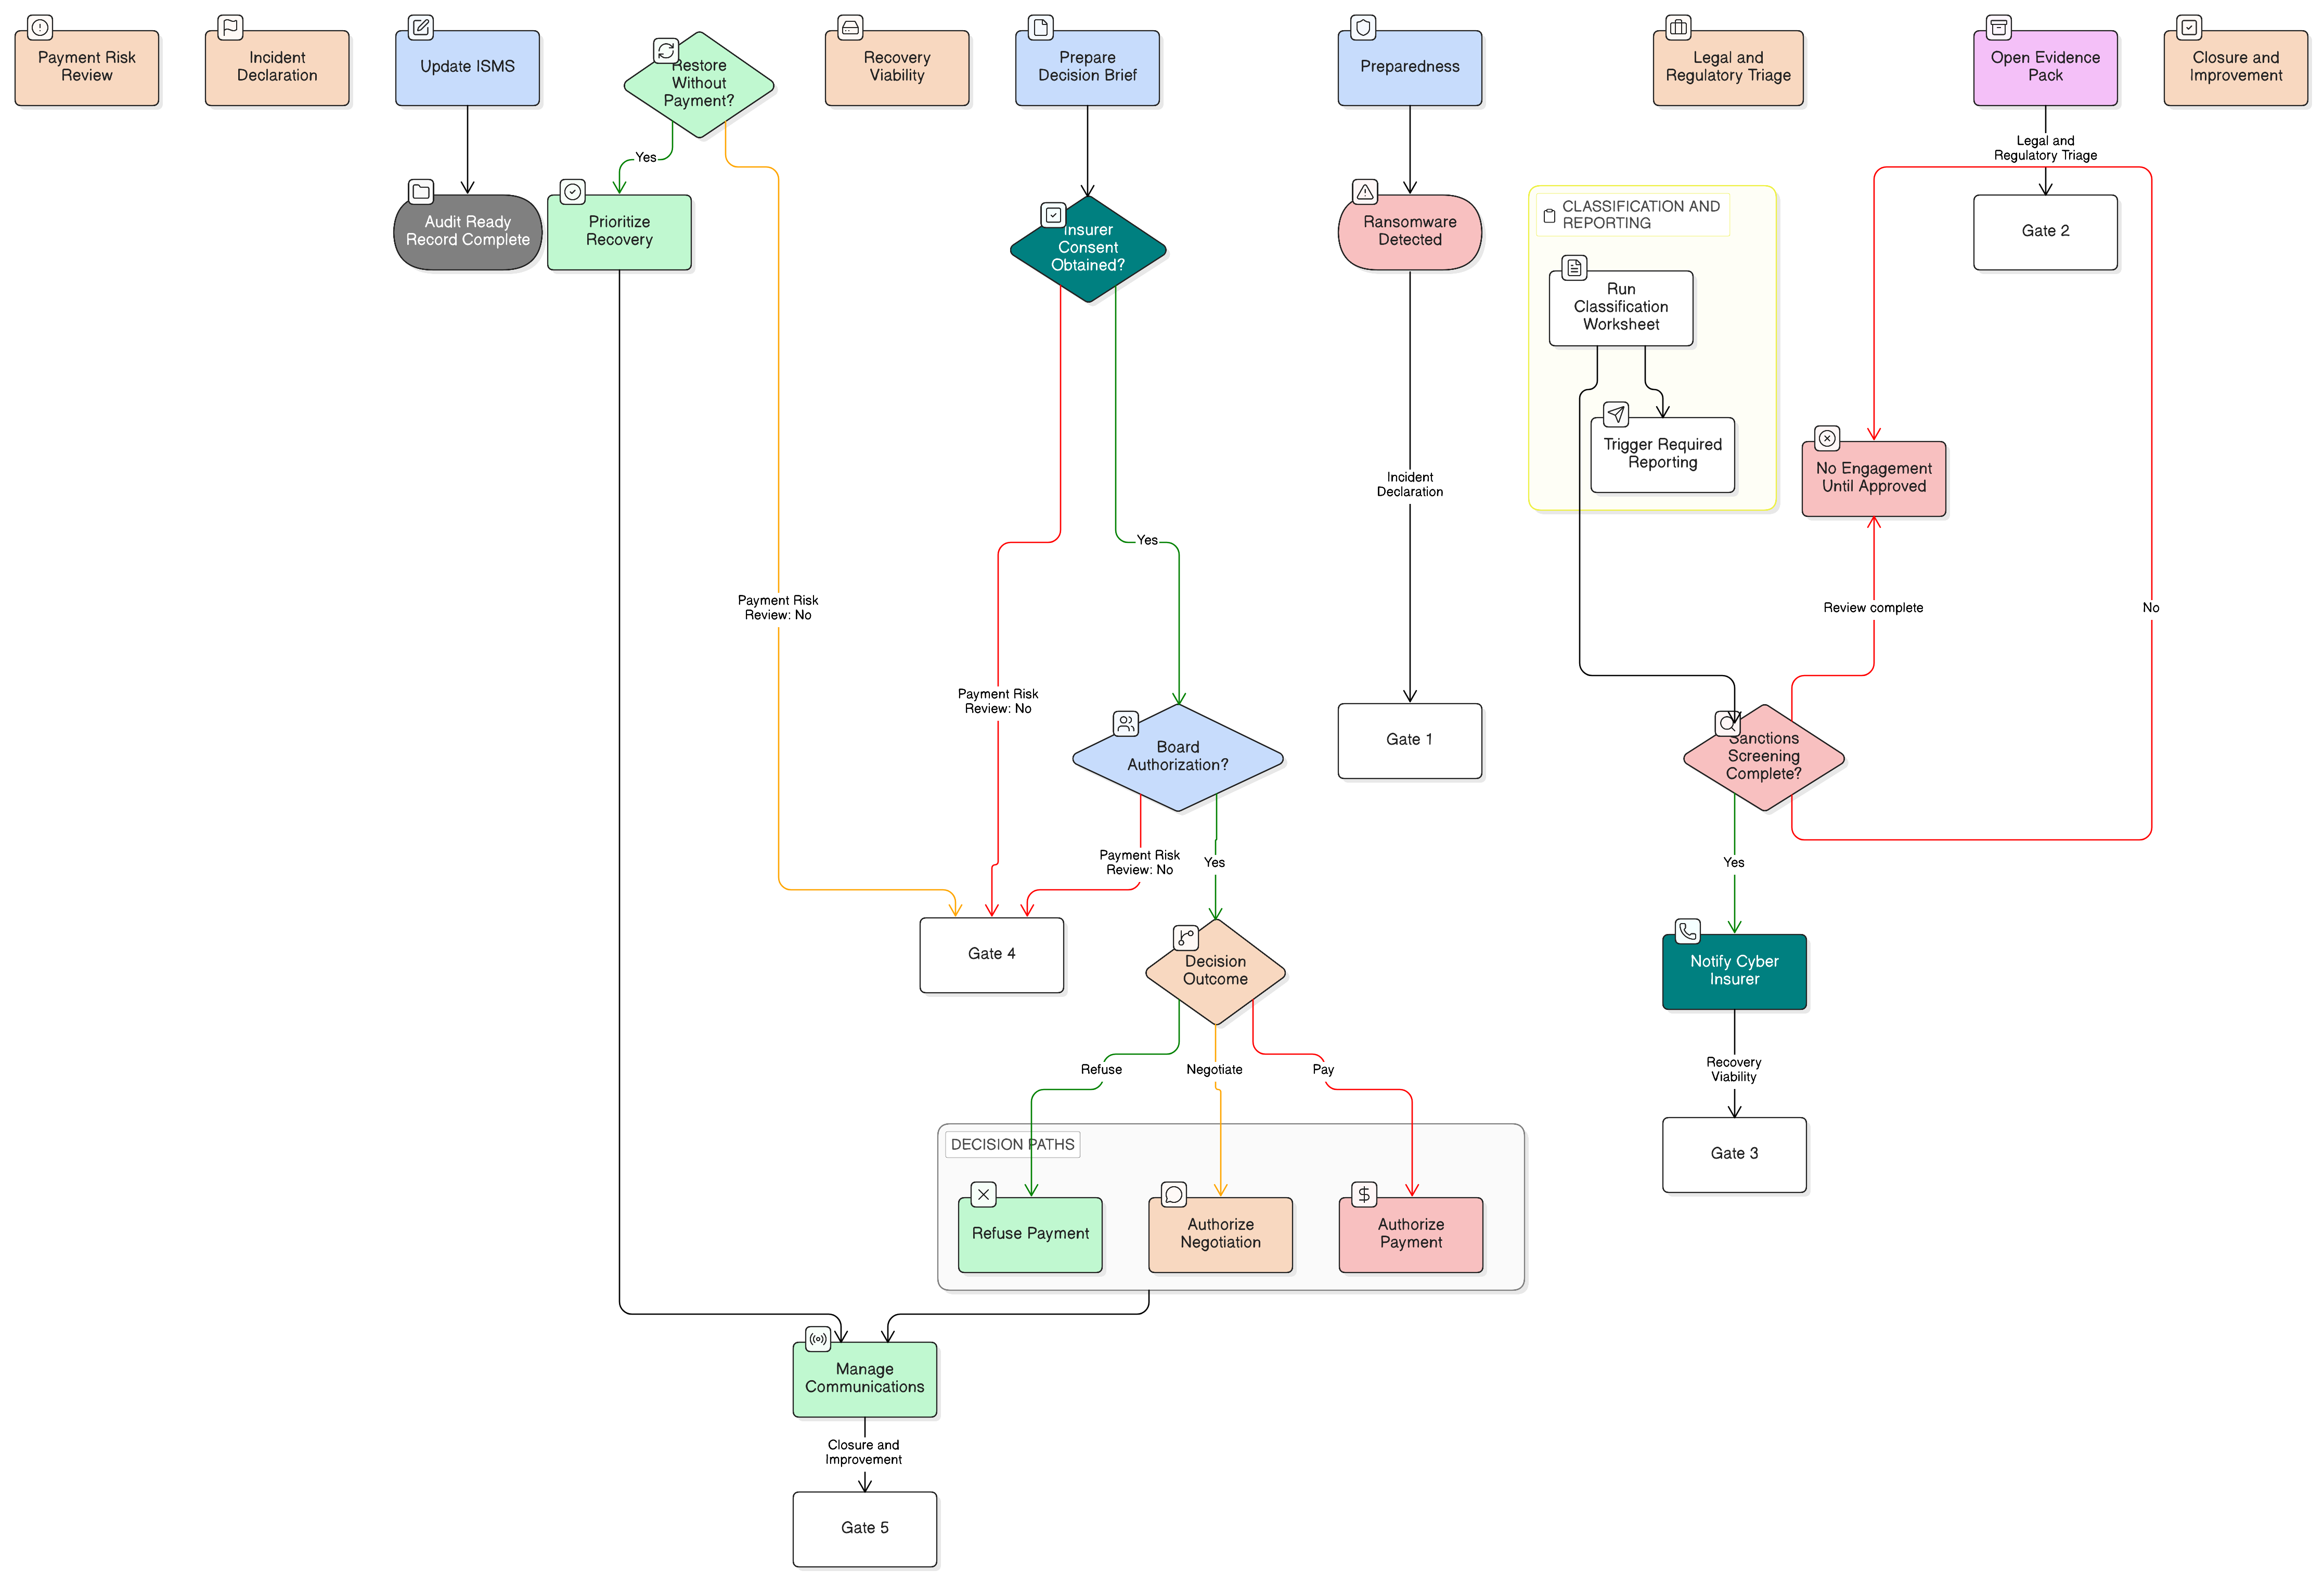
Gyakorlati, ISO 27001:2022-vel összhangban álló keretrendszer a zsarolóvírus-kifizetési döntések, szankcióellenőrzések, bizonyítékmegőrzés, biztosítói jóváhagyás, valamint NIS2, DORA és GDPR szerinti jelentéstétel irányításához.