#Hozzáférés-Szabályozás
Articles tagged with "Hozzáférés-Szabályozás"
30 articles
Ismerje meg, hogyan alakíthatók ki auditkész PII-védelmi kontrollok az ISO/IEC 27001:2022 ISO/IEC 27701:2025 és ISO/IEC 29151:2022 szerinti kiterjesztésével, GDPR, NIS2, DORA, NIST-jellegű bizonyossági és COBIT 2019 irányítási elvárásokhoz megfeleltetve.
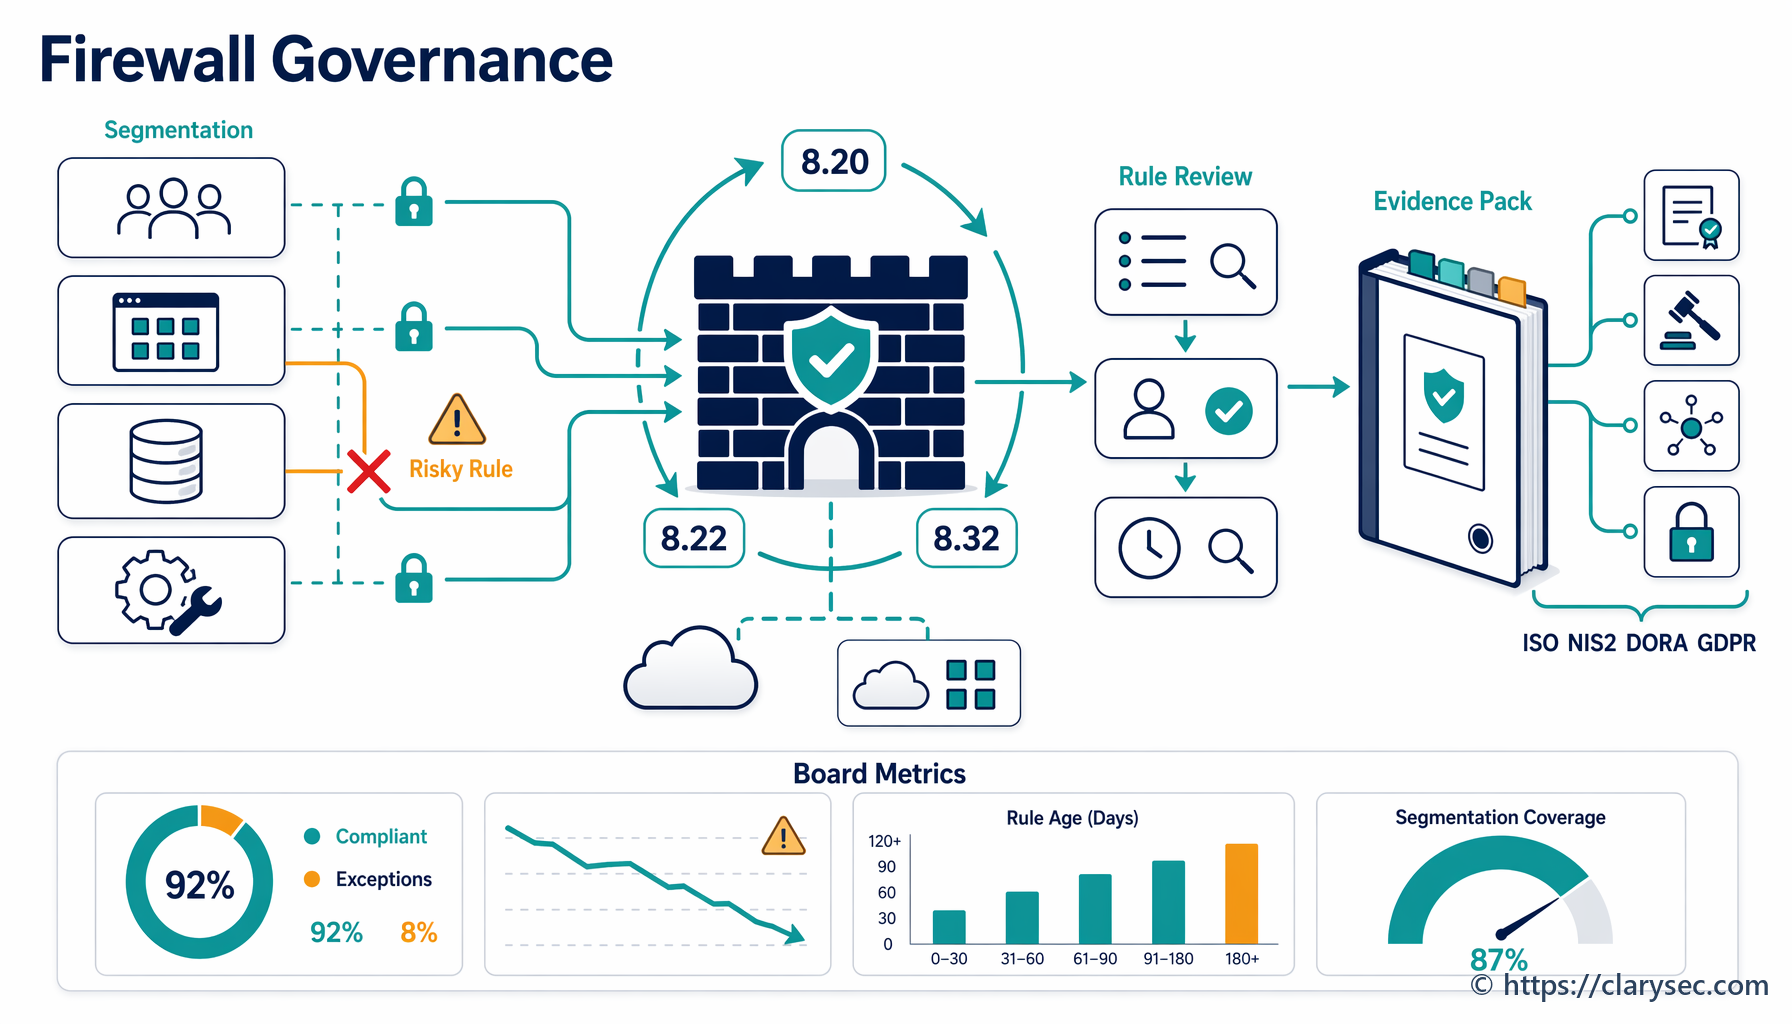
Gyakorlati útmutató a hálózati szegmentálás és a tűzfalszabály-felülvizsgálatok irányításához ISO/IEC 27001:2022 szerinti bizonyítékként, a NIS2 szerinti kiberhigiénia, a DORA szerinti IKT-kockázatkezelés és a GDPR Article 32 támogatására.
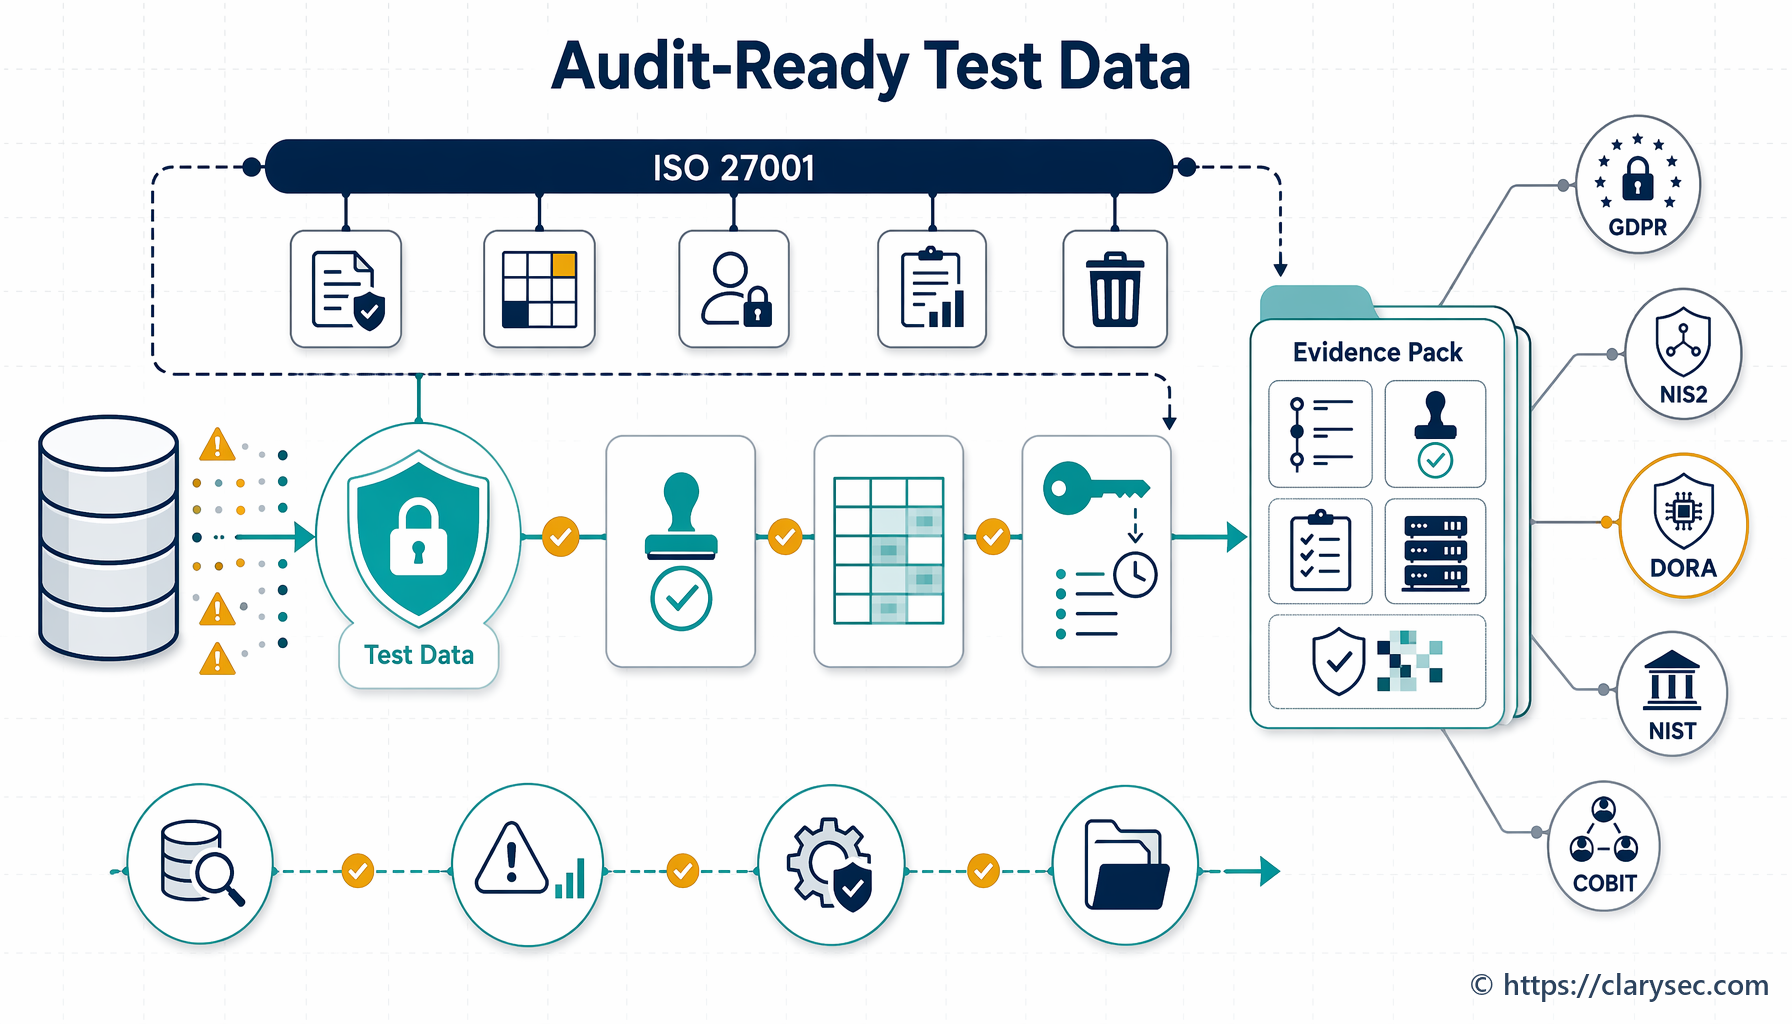
A nem éles környezetek ma már kiemelt auditcélpontok. Ez az útmutató bemutatja, hogyan védhetők a tesztadatok, az előéles rendszerek és a QA-munkafolyamatok ISO/IEC 27001:2022 bizonyítékokkal, valamint GDPR, NIS2, DORA, NIST és COBIT szerinti leképezéssel.
A DNS és a domainregisztrátori irányítás mára igazgatósági szintű rezilienciakérdéssé vált. Ez az útmutató bemutatja, hogyan alakítható a DNSSEC, a nyilvántartói zárolás, a regisztrátori hozzáférés, a zónamódosítások és a felügyelet igazolható megfelelési bizonyítékká.
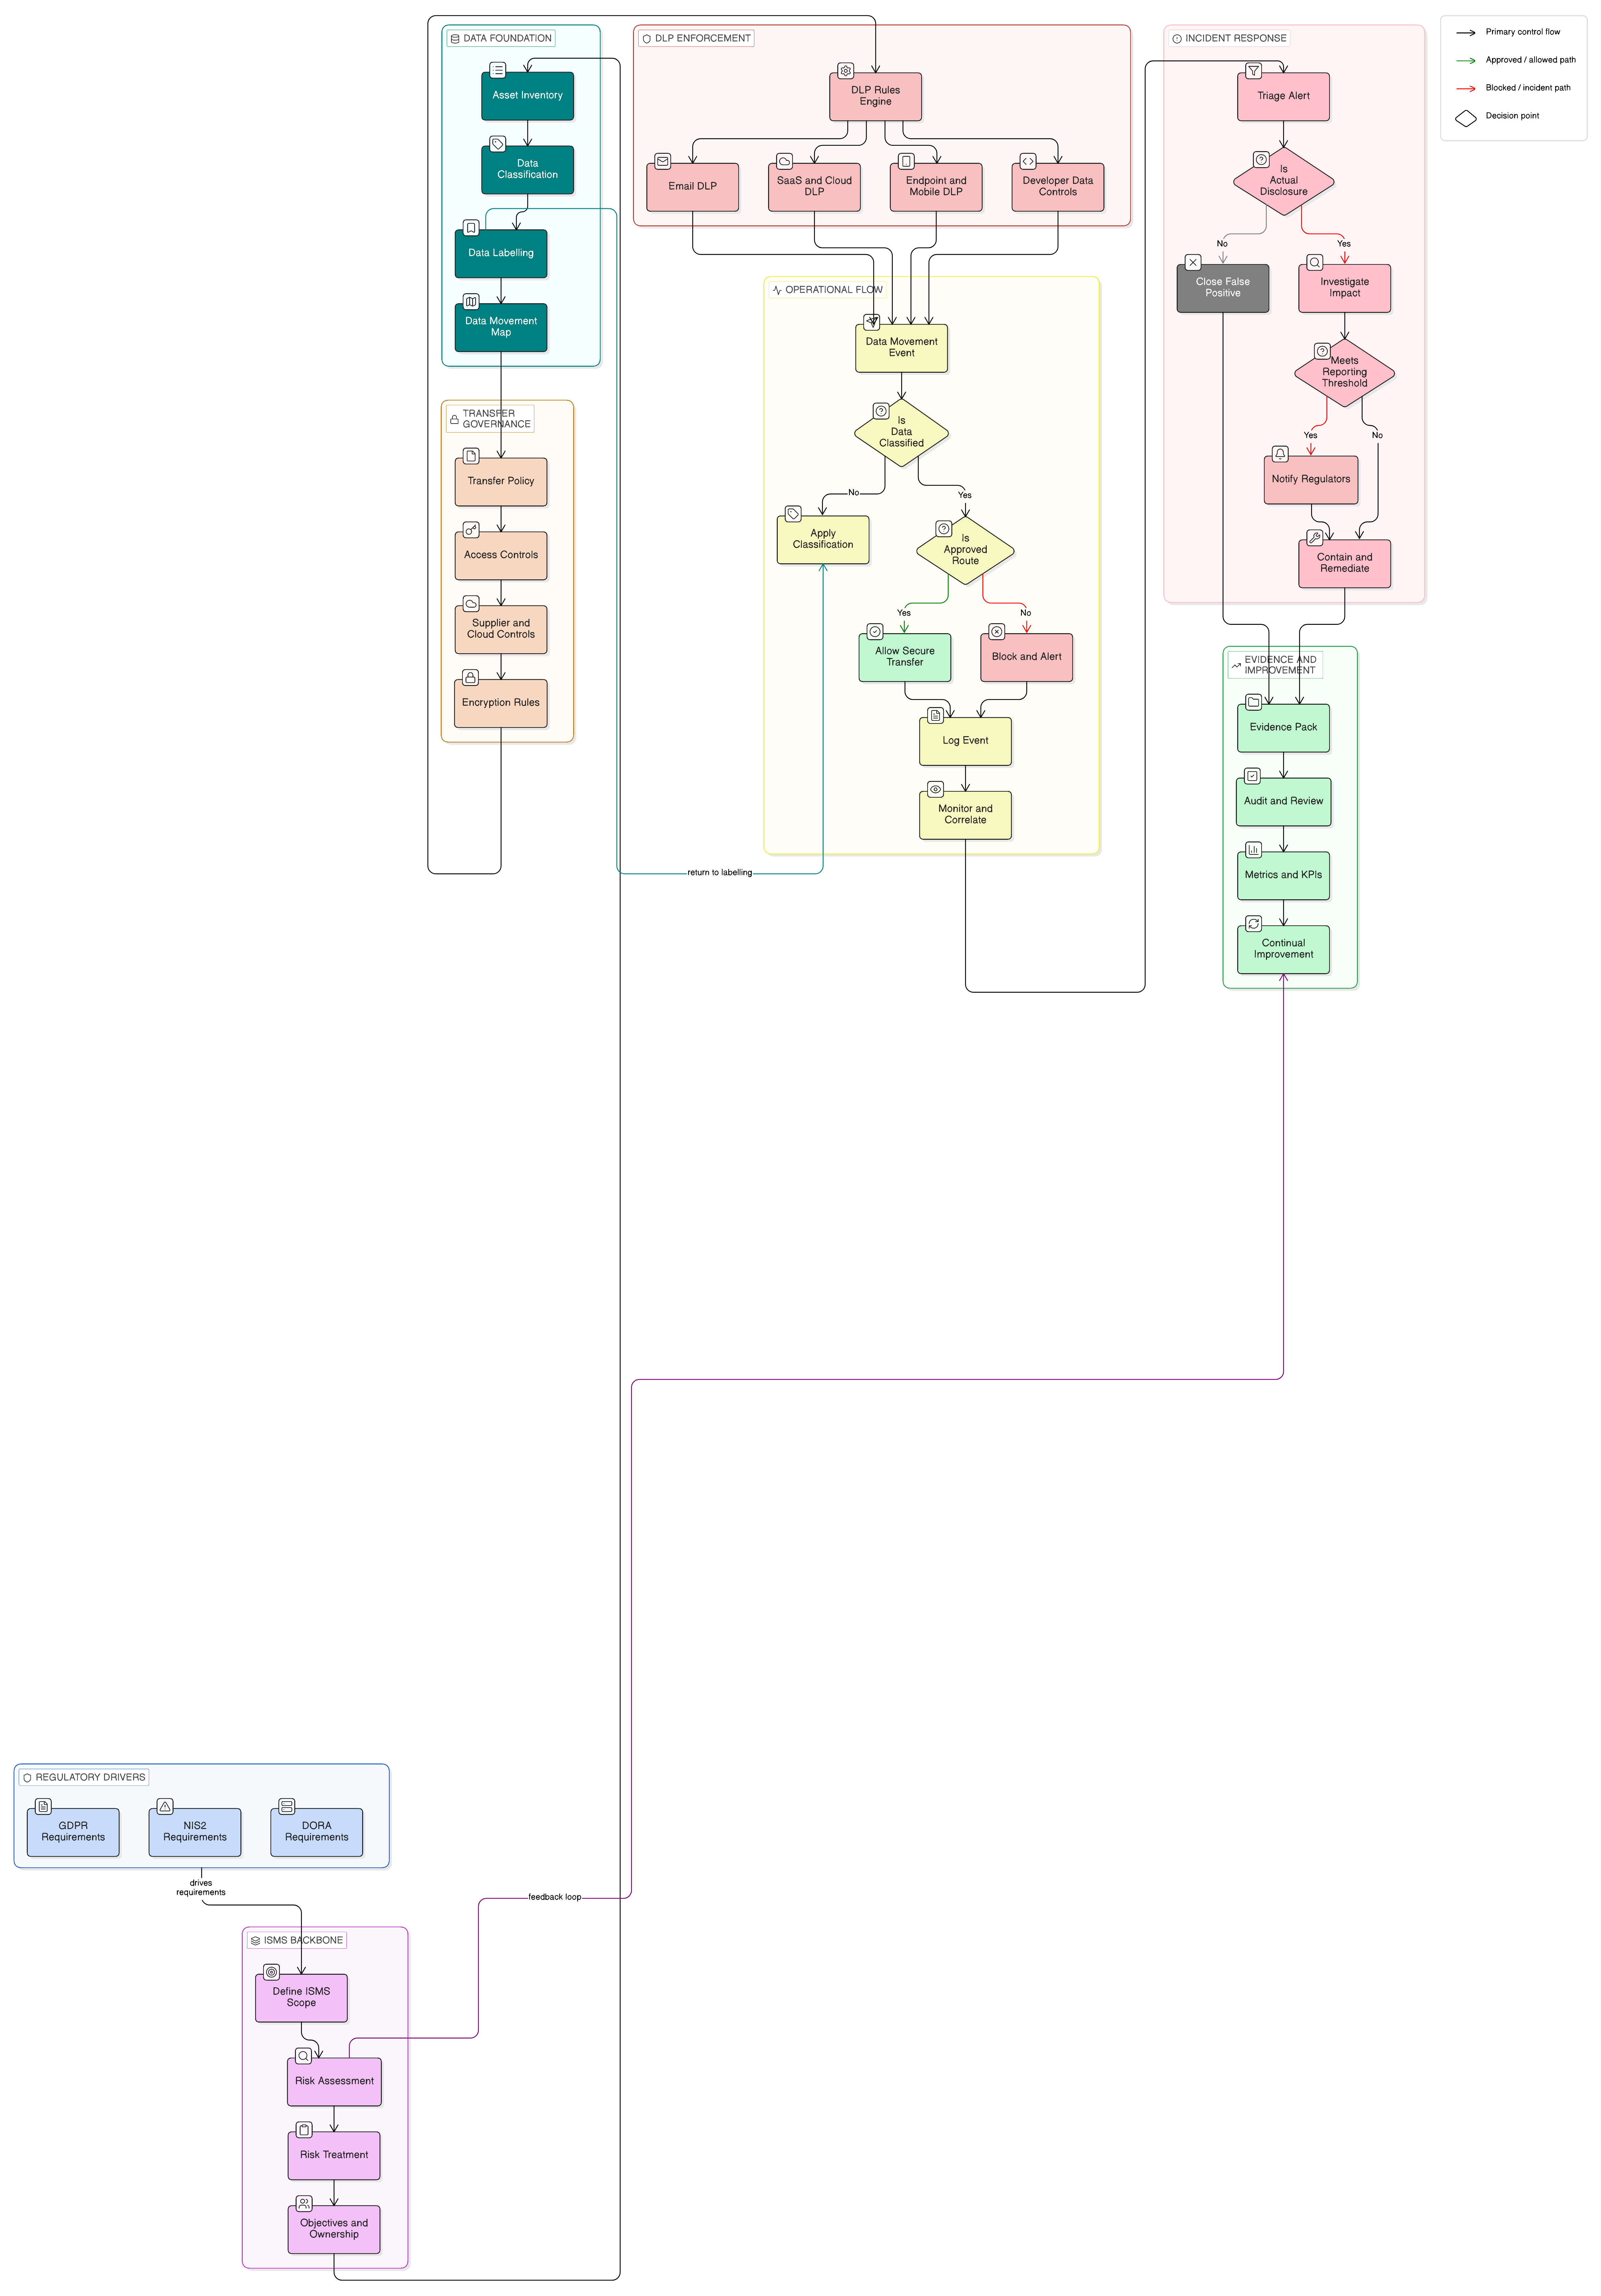
Az adatvesztés-megelőzés már nem önálló eszközkonfiguráció. 2026-ban a CISO-knak szabályzatvezérelt, bizonyítékokkal alátámasztott DLP-programra van szükségük, amely összekapcsolja az adatosztályozást, a biztonságos adatátvitelt, a naplózást, az incidensreagálást, a beszállítói irányítást és az ISO/IEC 27001:2022 kontrollokat a GDPR Article 32, a NIS2 és a DORA követelményeivel.
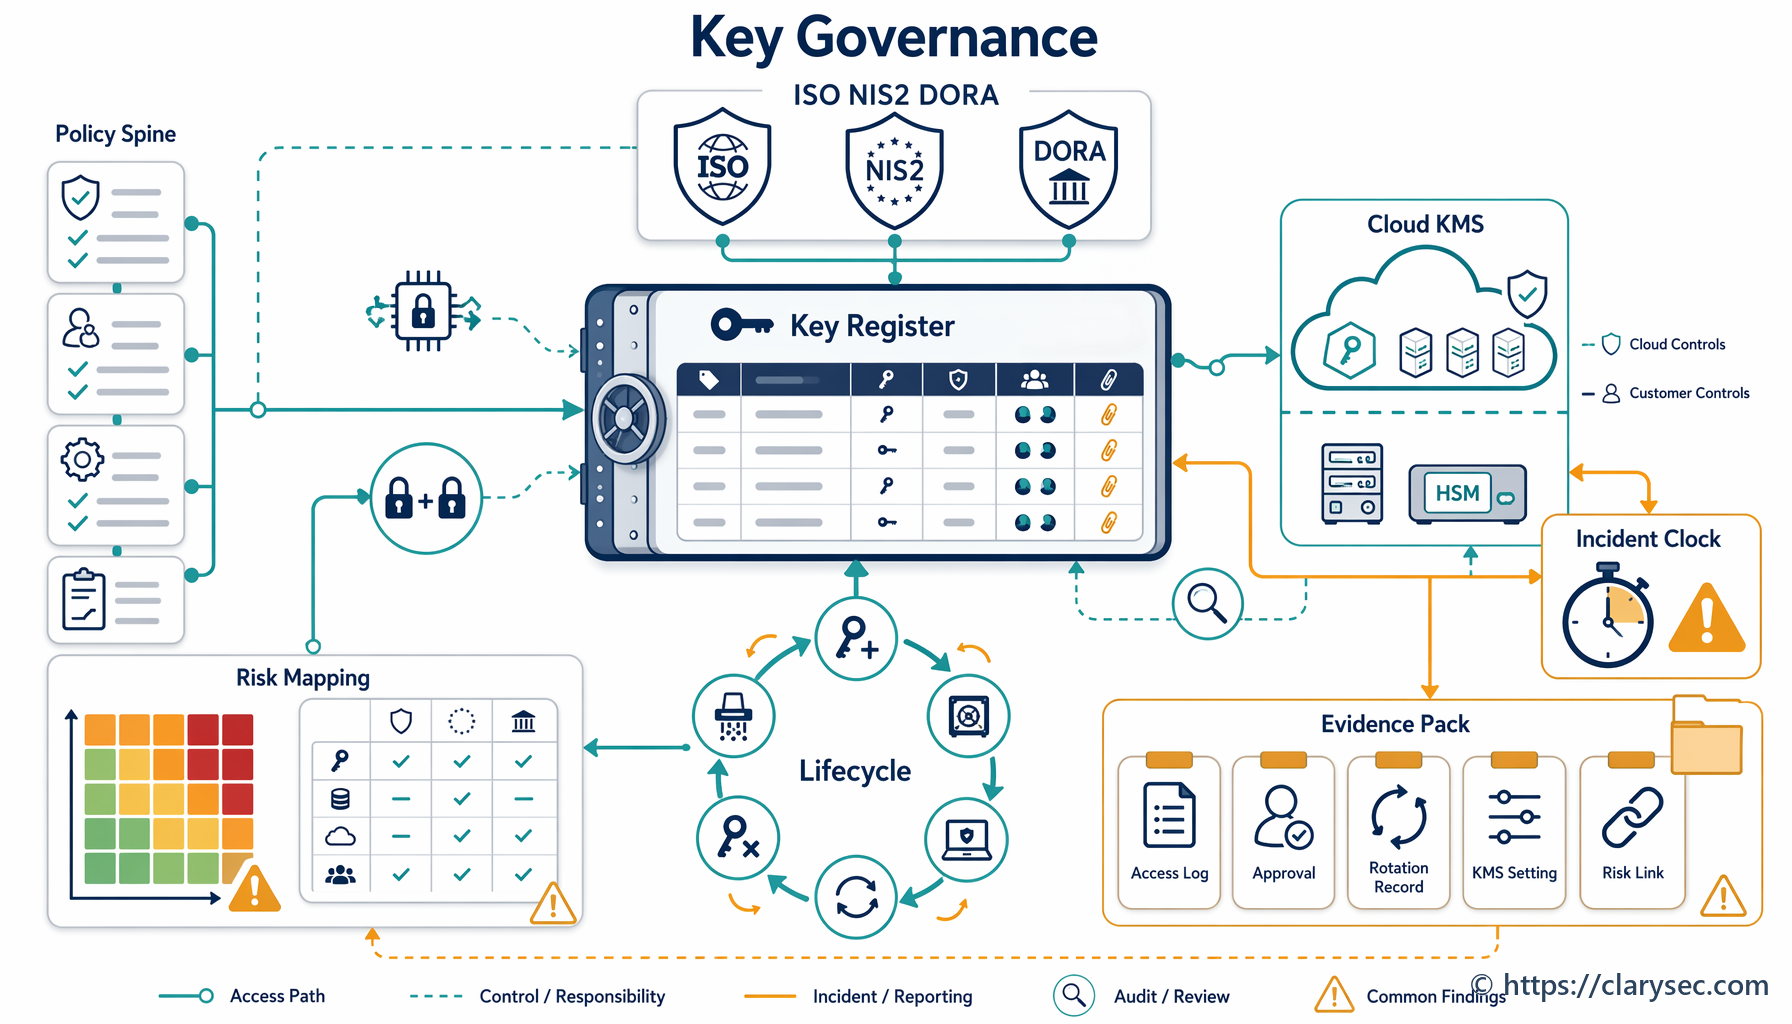
Gyakorlati útmutató a kriptográfiai kulcsok, felhőalapú KMS-ek, HSM-ek, kulcsrotáció, helyreállítás és auditbizonyítékok irányításához ISO/IEC 27001:2022, NIS2, DORA és GDPR Article 32 alapján.
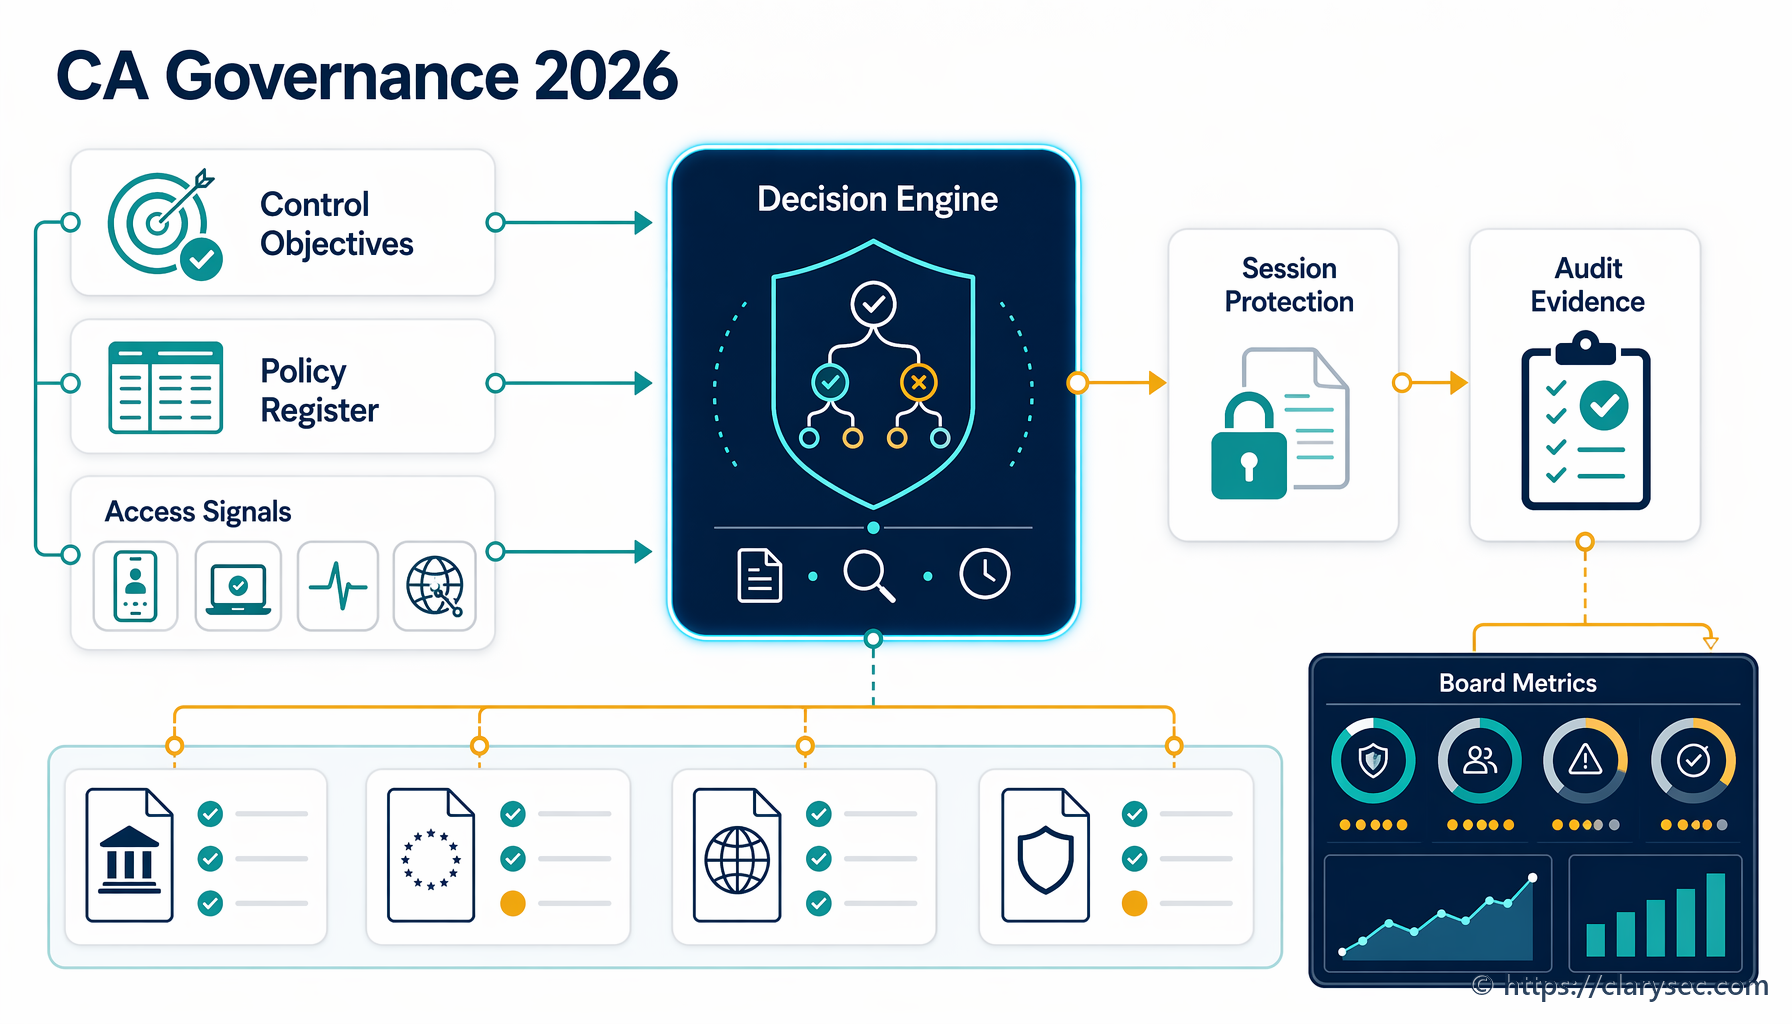
Gyakorlati útmutató a Microsoft Entra Conditional Access auditálható kontrollrendszerként történő irányításához, ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST és COBIT 2019 szerinti bizonyíték-megfeleltetéssel.
Ez a cikk gyakorlati eljárásrendet ad az információbiztonsági vezetőknek a GDPR és az MI összetett metszetének kezeléséhez. Forgatókönyv-alapú áttekintést nyújtunk arról, hogyan tehetők megfelelők az LLM-eket használó SaaS-termékek, különös tekintettel a tanító adatokra, a hozzáférés-szabályozásra, az érintetti jogokra és a több keretrendszer szerinti auditkészültségre.
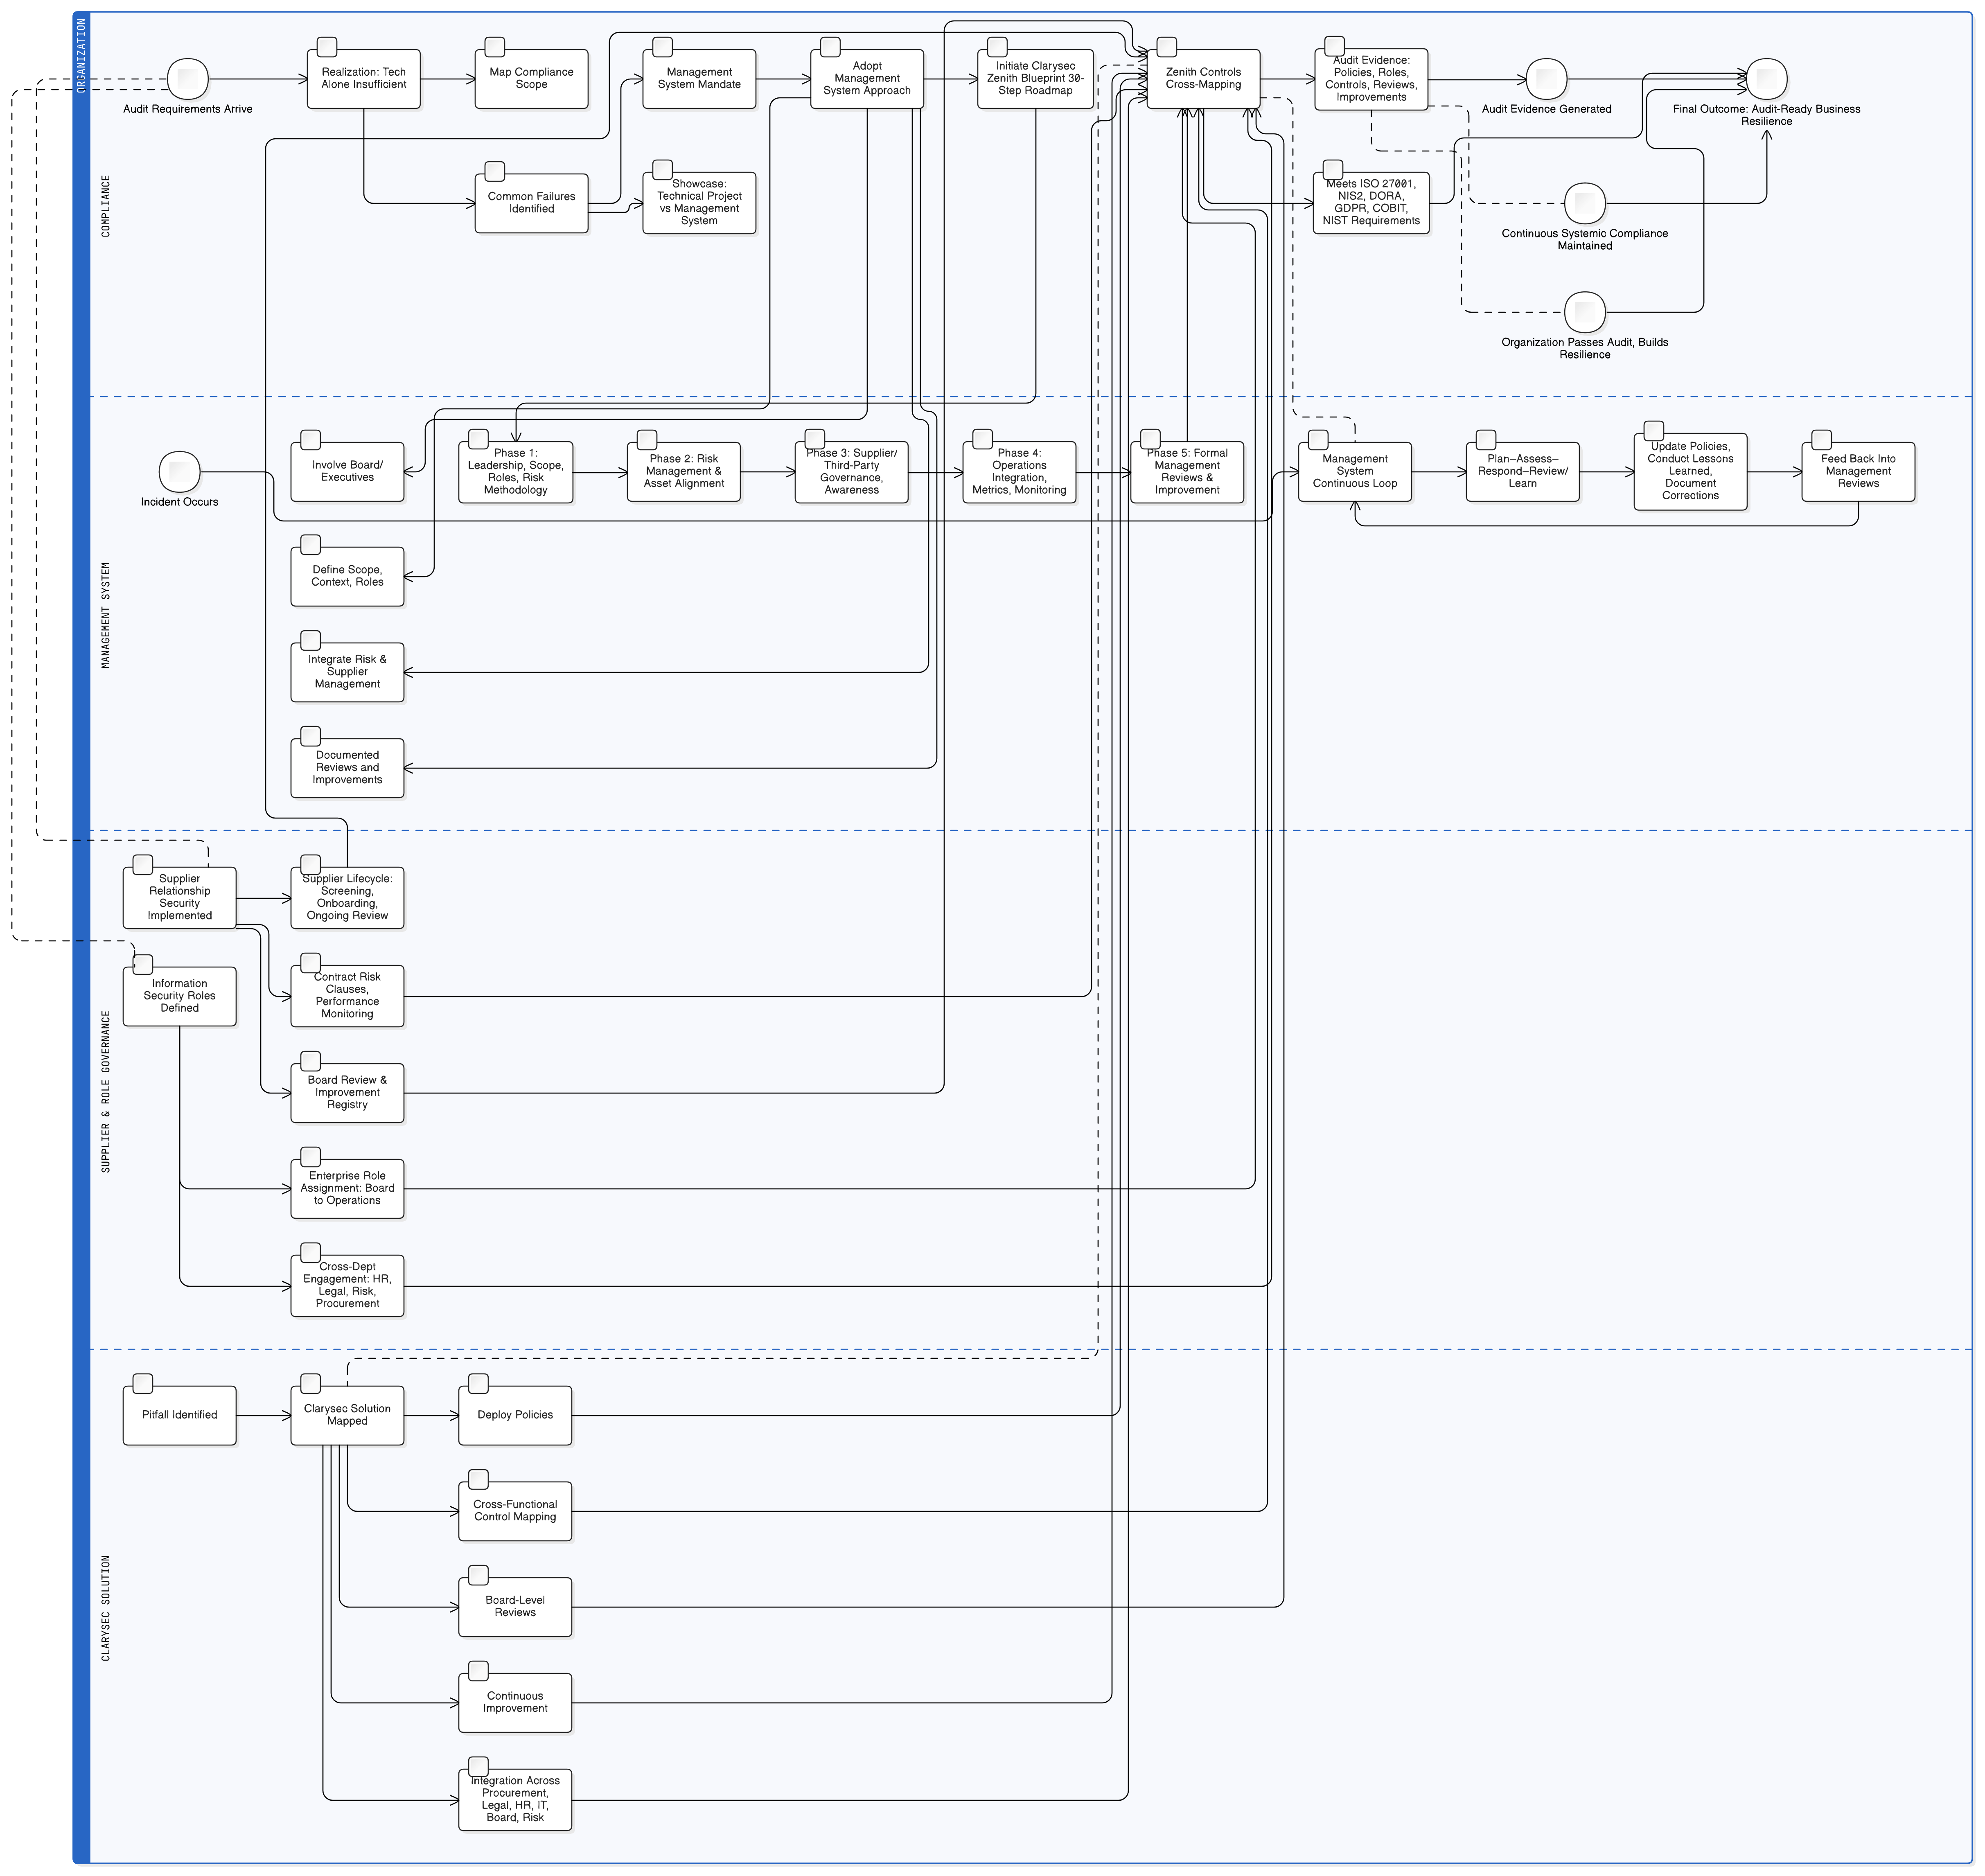
Az auditkatasztrófákat nem a gyenge tűzfalak okozzák, hanem az, ha a megfelelést technológiai ellenőrzőlistaként kezelik. Ismerje meg Clarysec irányítási rendszerre épülő stratégiáit, megfeleltetett kontrolljait és gyakorlati szabályzatait a zökkenőmentes ISO 27001, NIS2 és DORA megfeleléshez.