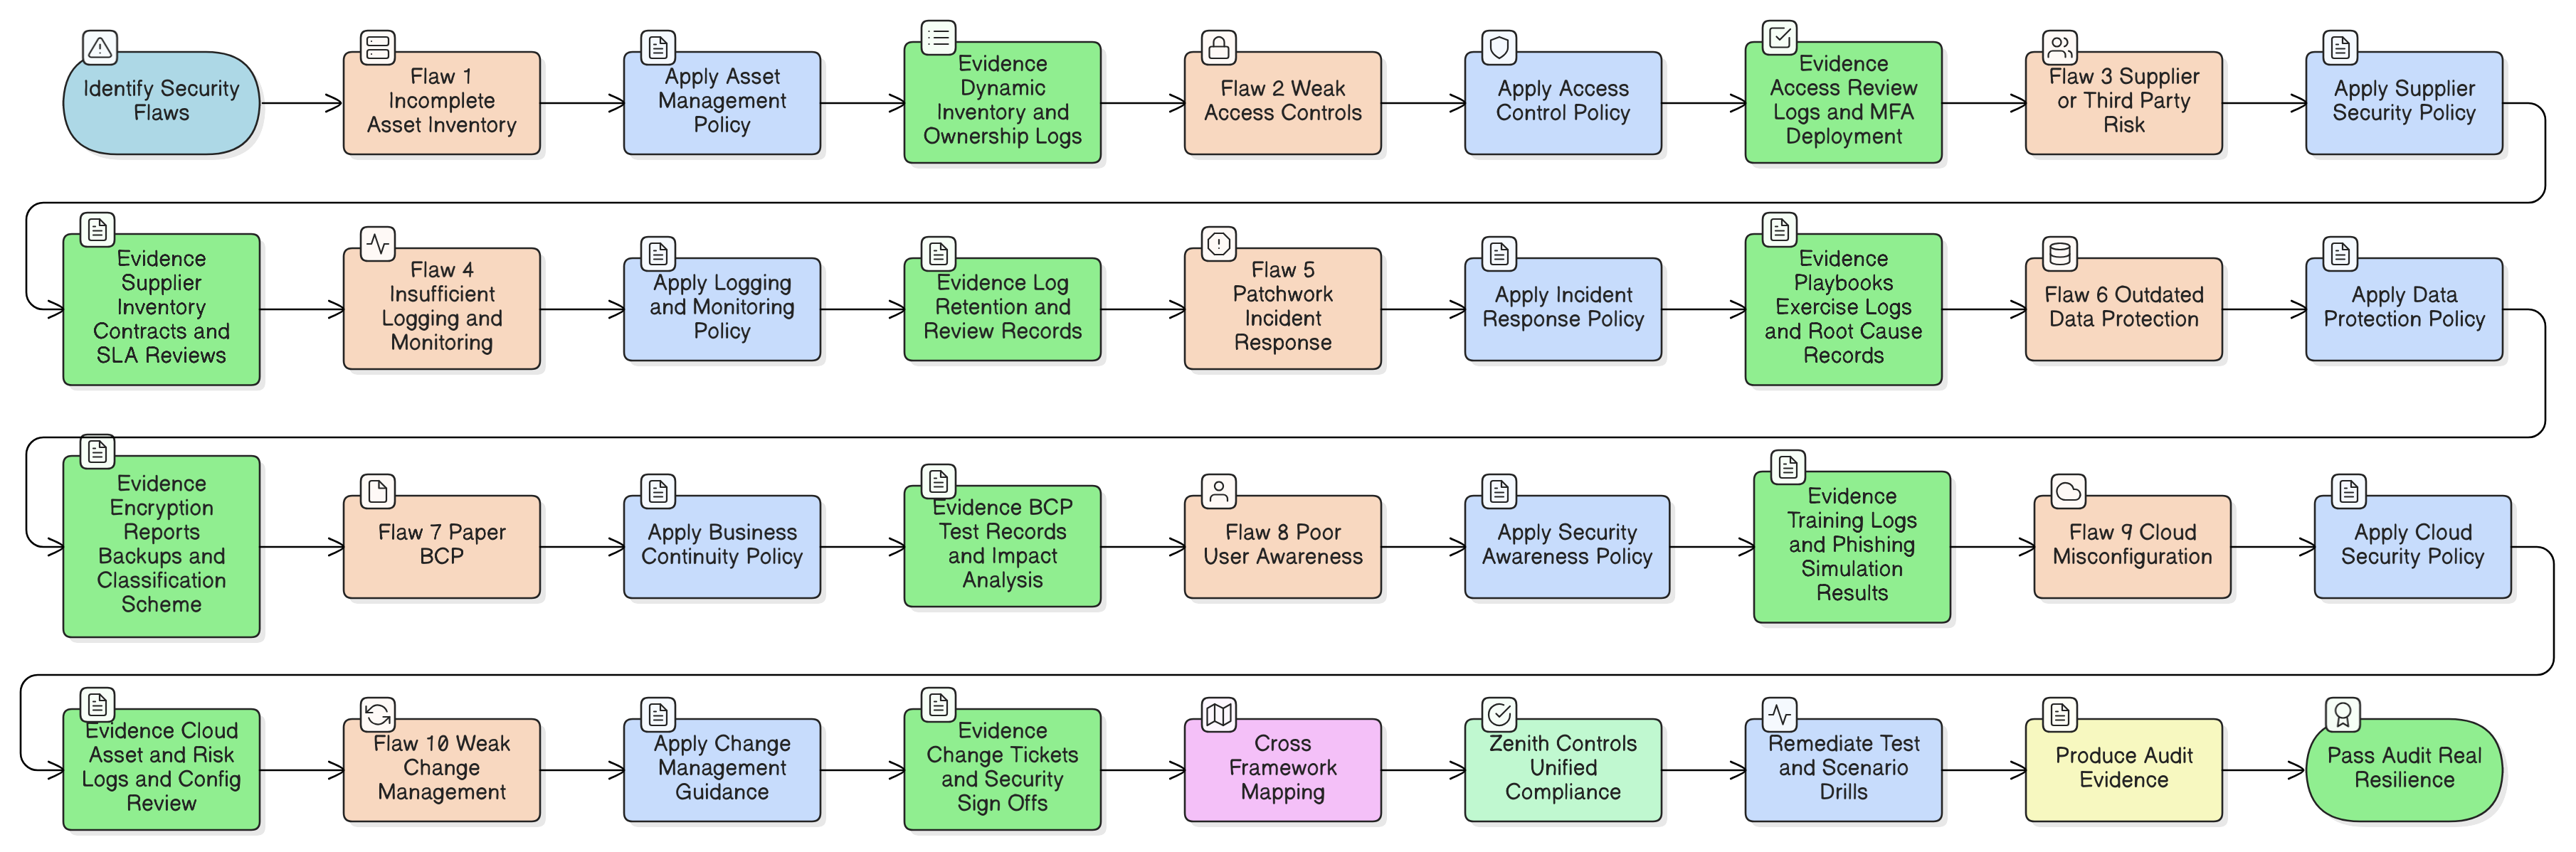
A vállalatok által leggyakrabban figyelmen kívül hagyott 10 biztonsági hiányosság és javításuk – átfogó biztonsági audit- és remediációs útmutató
Amikor a szimuláció találkozik a valósággal: a válság, amely feltárta a biztonsági vakfoltokat
Kedd délután 2:00 volt, amikor Alexnek, egy gyorsan növekvő fintech vállalat információbiztonsági vezetőjének le kellett állítania a zsarolóvírus-szimulációt. A Slack-csatornákon elszabadultak az indulatok, az igazgatóság egyre nagyobb aggodalommal figyelt, a DORA megfelelési határideje pedig vészjóslóan közeledett. A rutinszerűnek szánt szimuláció sérülékenységek bemutatójává nőtte ki magát: a belépési pontok észrevétlenek maradtak, a kritikus vagyonelemek nem kaptak megfelelő prioritást, a kommunikációs terv kudarcot vallott, a beszállítói kockázat pedig legjobb esetben is átláthatatlan volt.

