#IBIR
Articles tagged with "IBIR"
112 articles
Gyakorlati útmutató auditra kész GDPR 32. cikk szerinti technikai és szervezési intézkedések kialakításához ISO 27001:2022, ISO 27005, NIS2, DORA és Clarysec eszközkészletek használatával.
Gyakorlati útmutató pénzügyi szervezeteknek, amelyeknek a DORA TLPT-t, a rezilienciatesztelést, az ISO 27001 kontrollokat, a beszállítói bizonyosságot, a helyreállítási bizonyítékokat és az igazgatósági jelentéstételt egyetlen auditkész bizonyítékláncba kell kapcsolniuk.
Gyakorlati útmutató az ISO 27001 szerinti kockázatértékelés és kockázatkezelés auditkész bizonyítékanyaggá alakításához NIS2, DORA, GDPR, beszállítói bizonyosság és igazgatósági elszámoltathatóság céljából.
Gyakorlati CISO-útmutató a NIS2 Article 21 szerinti kiberhigiénia és kiberbiztonsági képzés auditra kész ISO/IEC 27001:2022 bizonyítékokká alakításához, szabályzati hivatkozásokkal, kontrollmegfeleltetéssel, DORA és GDPR szerinti összhanggal, valamint 10 napos helyesbítő intézkedési sprinttel.
Gyakorlati információbiztonsági vezetői útmutató egységes hozzáférés-szabályozási bizonyítékmodell kialakításához az ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST és COBIT követelményeihez.
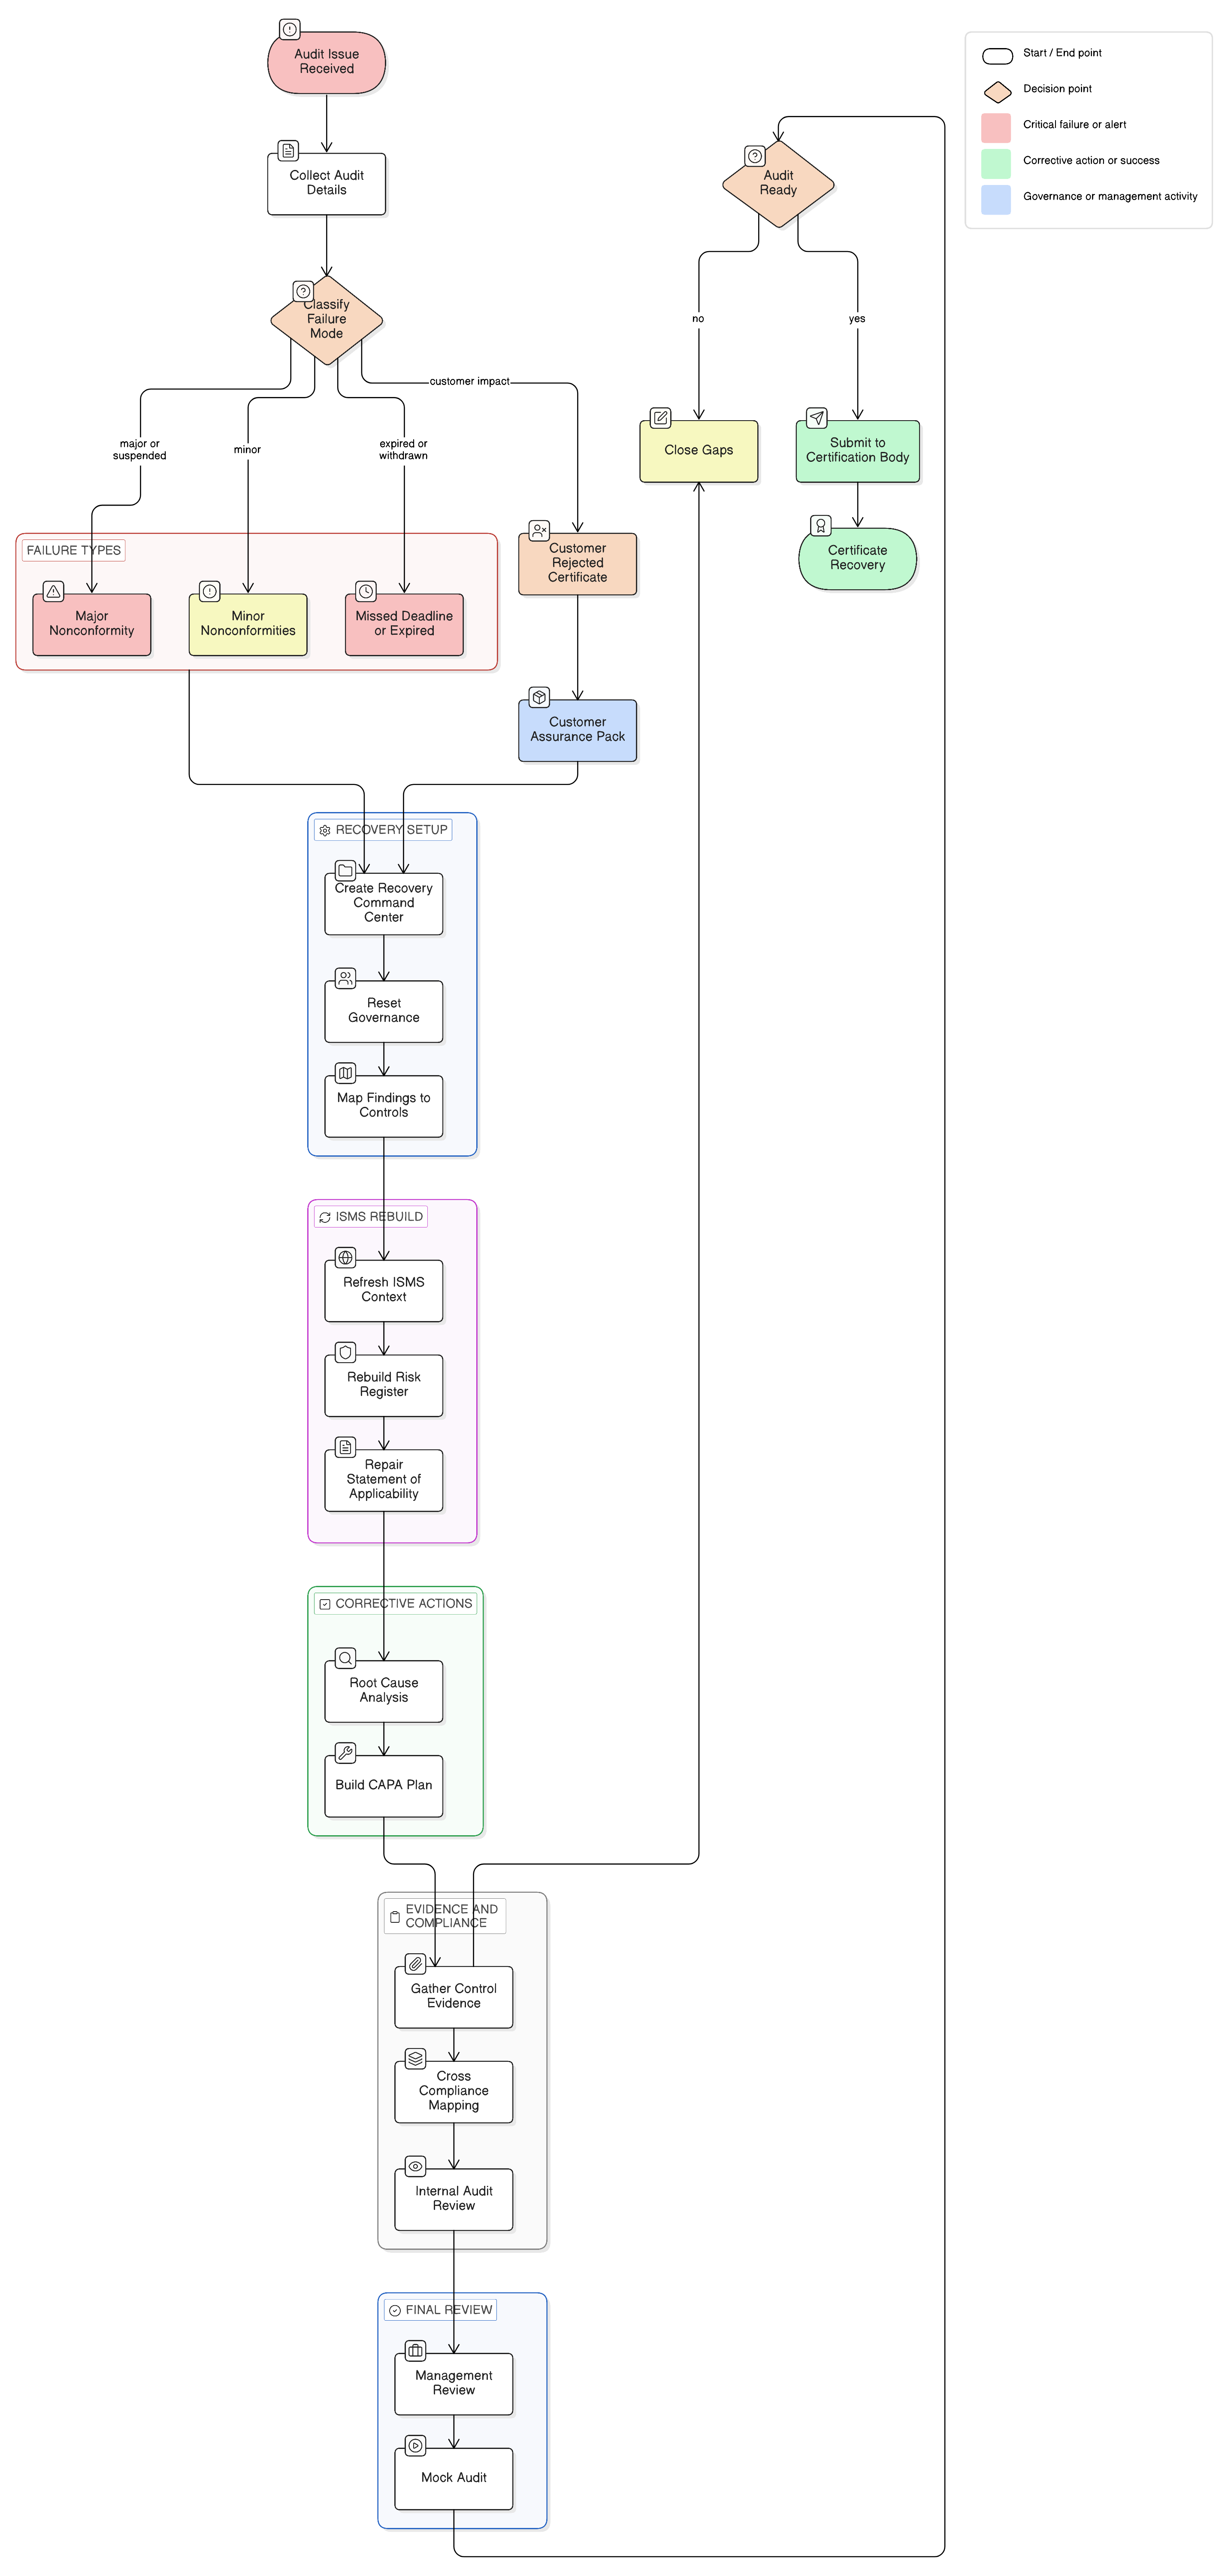
Ha az ISO 27001:2022 átállás elmaradt vagy sikertelen volt, a helyreállítás útja a fegyelmezett triázs, a bizonyítékok rendezése, a gyökérok-elemzés, a SoA újjáépítése és a helyesbítő intézkedések végrehajtása. Ez az útmutató bemutatja, hogyan állítja helyre a Clarysec az auditbizalmat a Zenith Blueprint, a szabályzatok és a Zenith Controls segítségével.
Használja az ISO 27001:2022 szabványt, az alkalmazhatósági nyilatkozatot és a Clarysec szabályzatleképezést auditra kész bizonyítékgerinc kialakításához NIS2, DORA, GDPR, beszállítók, incidensek és igazgatósági felügyelet esetén.
Gyakorlati CISO-útmutató a DORA szerinti jelentős IKT-vonatkozású incidensek jelentéstételének megfeleltetéséhez az ISO/IEC 27001:2022 A melléklet szerinti kontrollokhoz, auditbizonyítékokhoz, szabályzati pontokhoz és Clarysec bevezetési eszközökhöz.
Gyakorlati, auditra kész DORA 2026 ütemterv pénzügyi szervezetek számára az IKT-kockázatkezelés, a harmadik felek felügyelete, az incidensjelentés, a digitális működési rezilienciatesztelés és a TLPT bevezetéséhez Clarysec szabályzatok, a Zenith Blueprint és a Zenith Controls használatával.