#Incidensreagálás
Articles tagged with "Incidensreagálás"
53 articles
Gyakorlati útmutató a sérülékenységjavítási SLA-k meghatározásához, jóváhagyásához, nyomon követéséhez, bizonyításához és védhetővé tételéhez az ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 és COBIT 2019 auditelvárásai szerint.
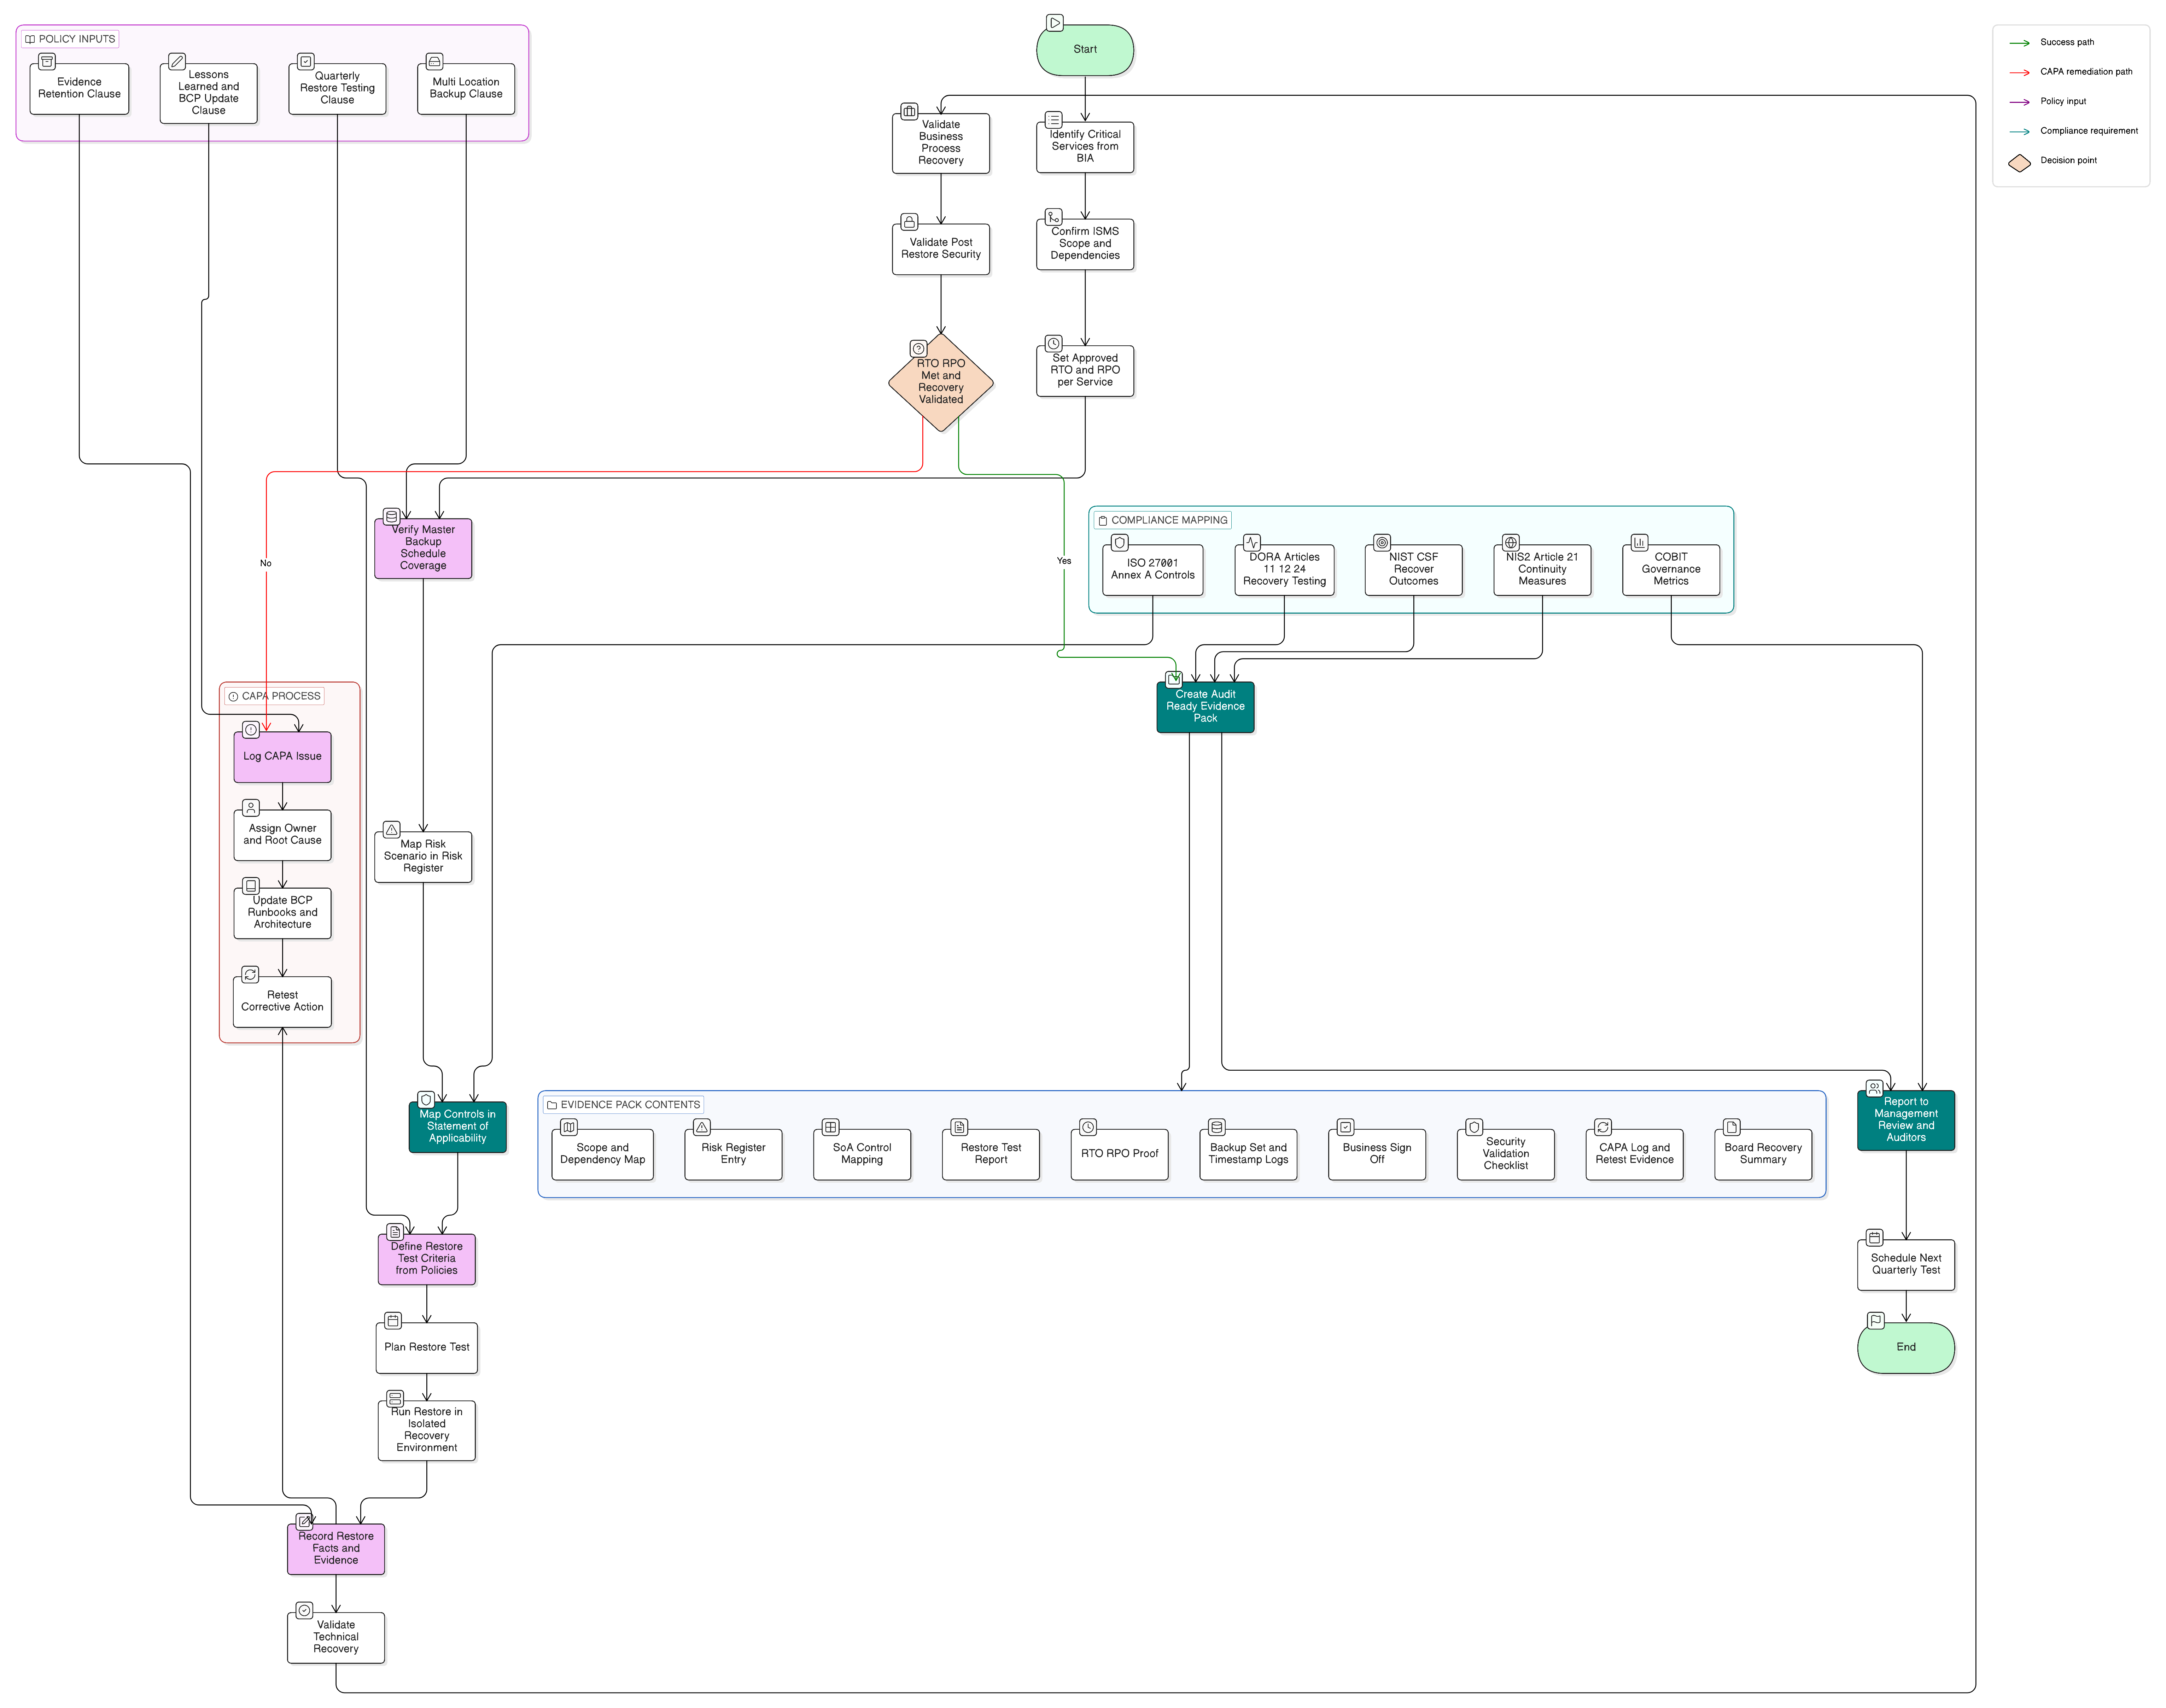
A biztonsági mentések tesztelése már nem pusztán technikai higiénia. Az információbiztonsági vezetőknek igazolniuk kell a helyreállíthatóságot, az RTO/RPO teljesülését, a kontrollok visszakövethetőségét és a folyamatos fejlesztést.
Gyakorlati útmutató információbiztonsági vezetőknek, megfelelőségi vezetőknek és IKT-szolgáltatóknak a DORA szerinti digitális működési reziliencia tesztelési program irányításához, valamint ahhoz, hogy minden teszt újrahasznosítható ISO/IEC 27001:2022 auditbizonyítékká váljon.
Gyakorlati útmutató egységes incidenssúlyossági besorolási modell kialakításához, amely a DORA szerinti jelentős IKT-incidenseket, a NIS2 szerinti jelentős incidenseket és a GDPR szerinti adatsértési kockázatot ISO/IEC 27001:2022 bizonyítékokhoz rendeli.
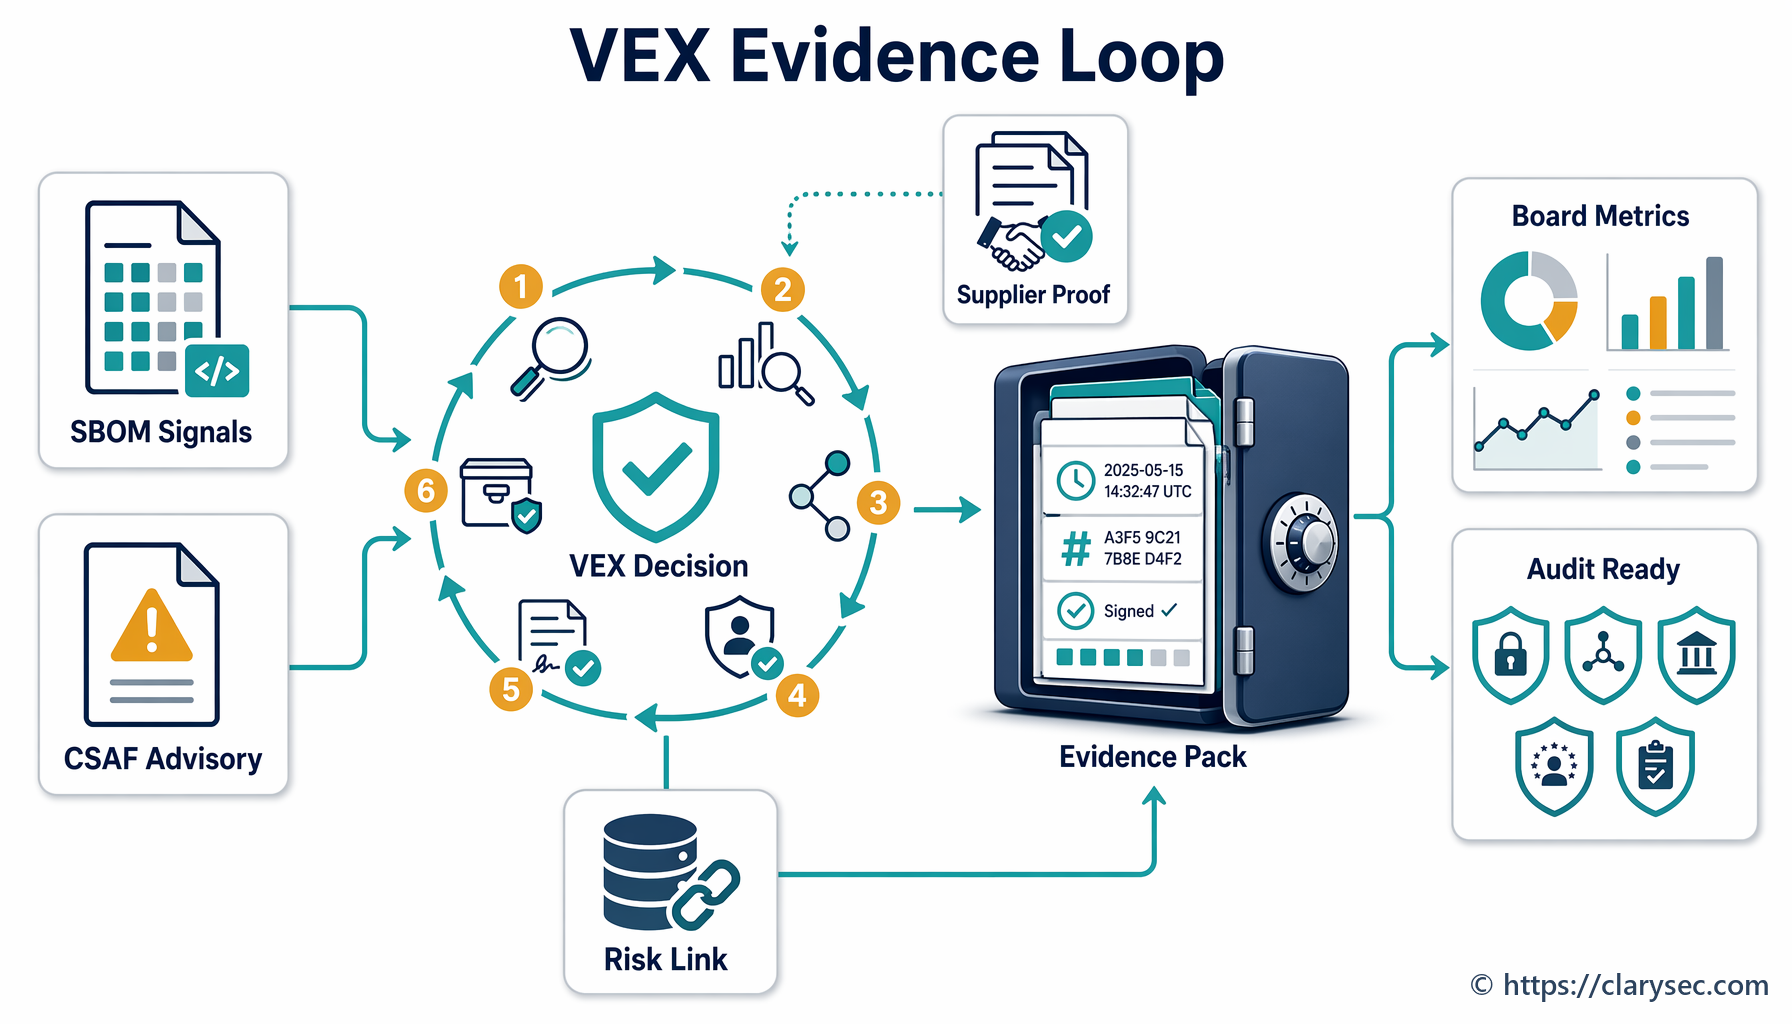
A VEX és a CSAF az SBOM-ok, beszállítói tájékoztatók, sérülékenységi triázs és szabályozói bizonyítás közötti bizonyítékréteggé válnak. Ez az útmutató bemutatja, hogyan kell irányítás alá vonni a sérülékenységi státuszdöntéseket az ISO 27001, NIS2, DORA, GDPR és CRA keretei között.
Ismerje meg, hogyan használható az ISO/IEC 27001:2022 szerinti belső audit és vezetőségi átvizsgálás egységes bizonyítékmotorként a NIS2, DORA, GDPR, beszállítói kockázatkezelés, ügyfélbizonyosság és vezető testületi elszámoltathatóság támogatására.
A szabályozói kapcsolattartási nyilvántartás már nem adminisztratív rendrakás. NIS2, DORA, GDPR és ISO/IEC 27001:2022 esetén operatív bizonyíték arra, hogy a szervezet a határidő lejárta előtt értesíteni tudja a megfelelő hatóságot, felügyeleti szervet, beszállítót vagy felsővezetőt.
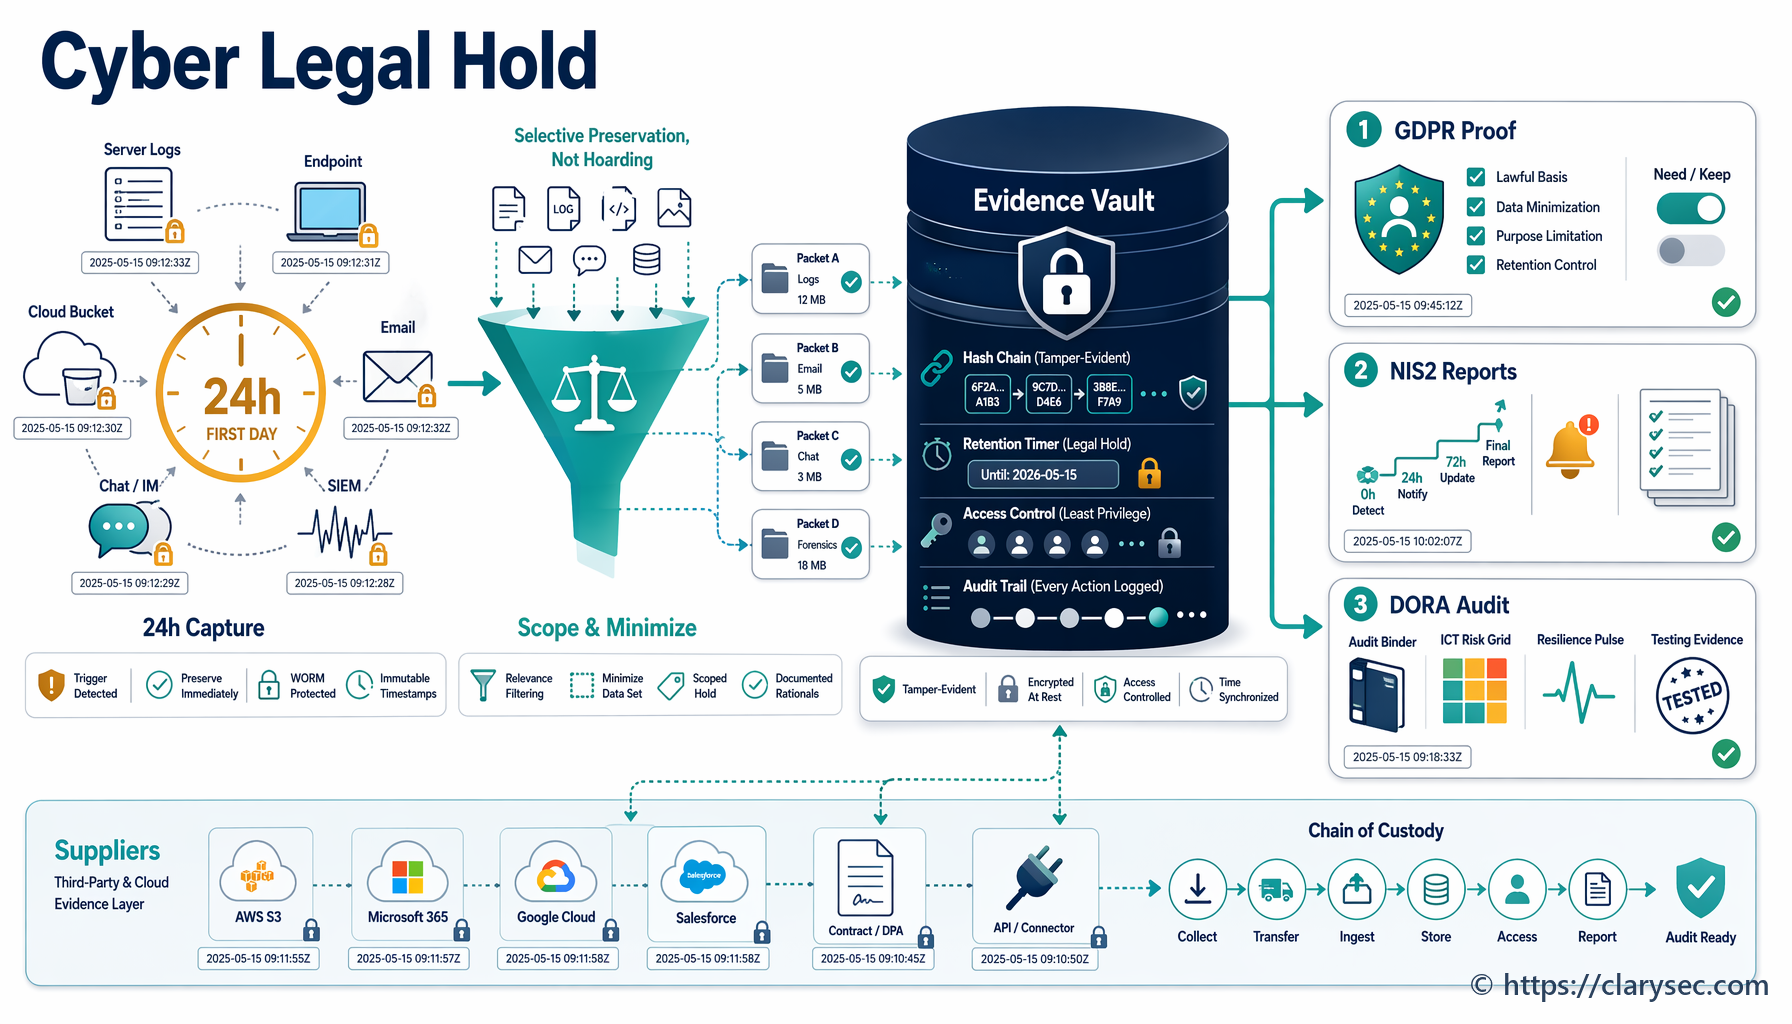
Gyakorlati útmutató információbiztonsági vezetőknek a kiberincidenshez kapcsolódó jogi zárolásról és a bizonyítékok megőrzéséről, ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 és COBIT 2019 megfeleltetéssel.
Egységes kontrollmegfeleltetés az NIS2 2024/2690 végrehajtási rendelete és az ISO/IEC 27001:2022 között felhő-, MSP-, MSSP- és adatközpont-szolgáltatók számára. Tartalmazza a Clarysec szabályzati pontjait, az auditbizonyítékokat, a DORA és GDPR követelményeivel való összhangot, valamint egy gyakorlati bevezetési ütemtervet.