#Incidensreagálás
Articles tagged with "Incidensreagálás"
53 articles
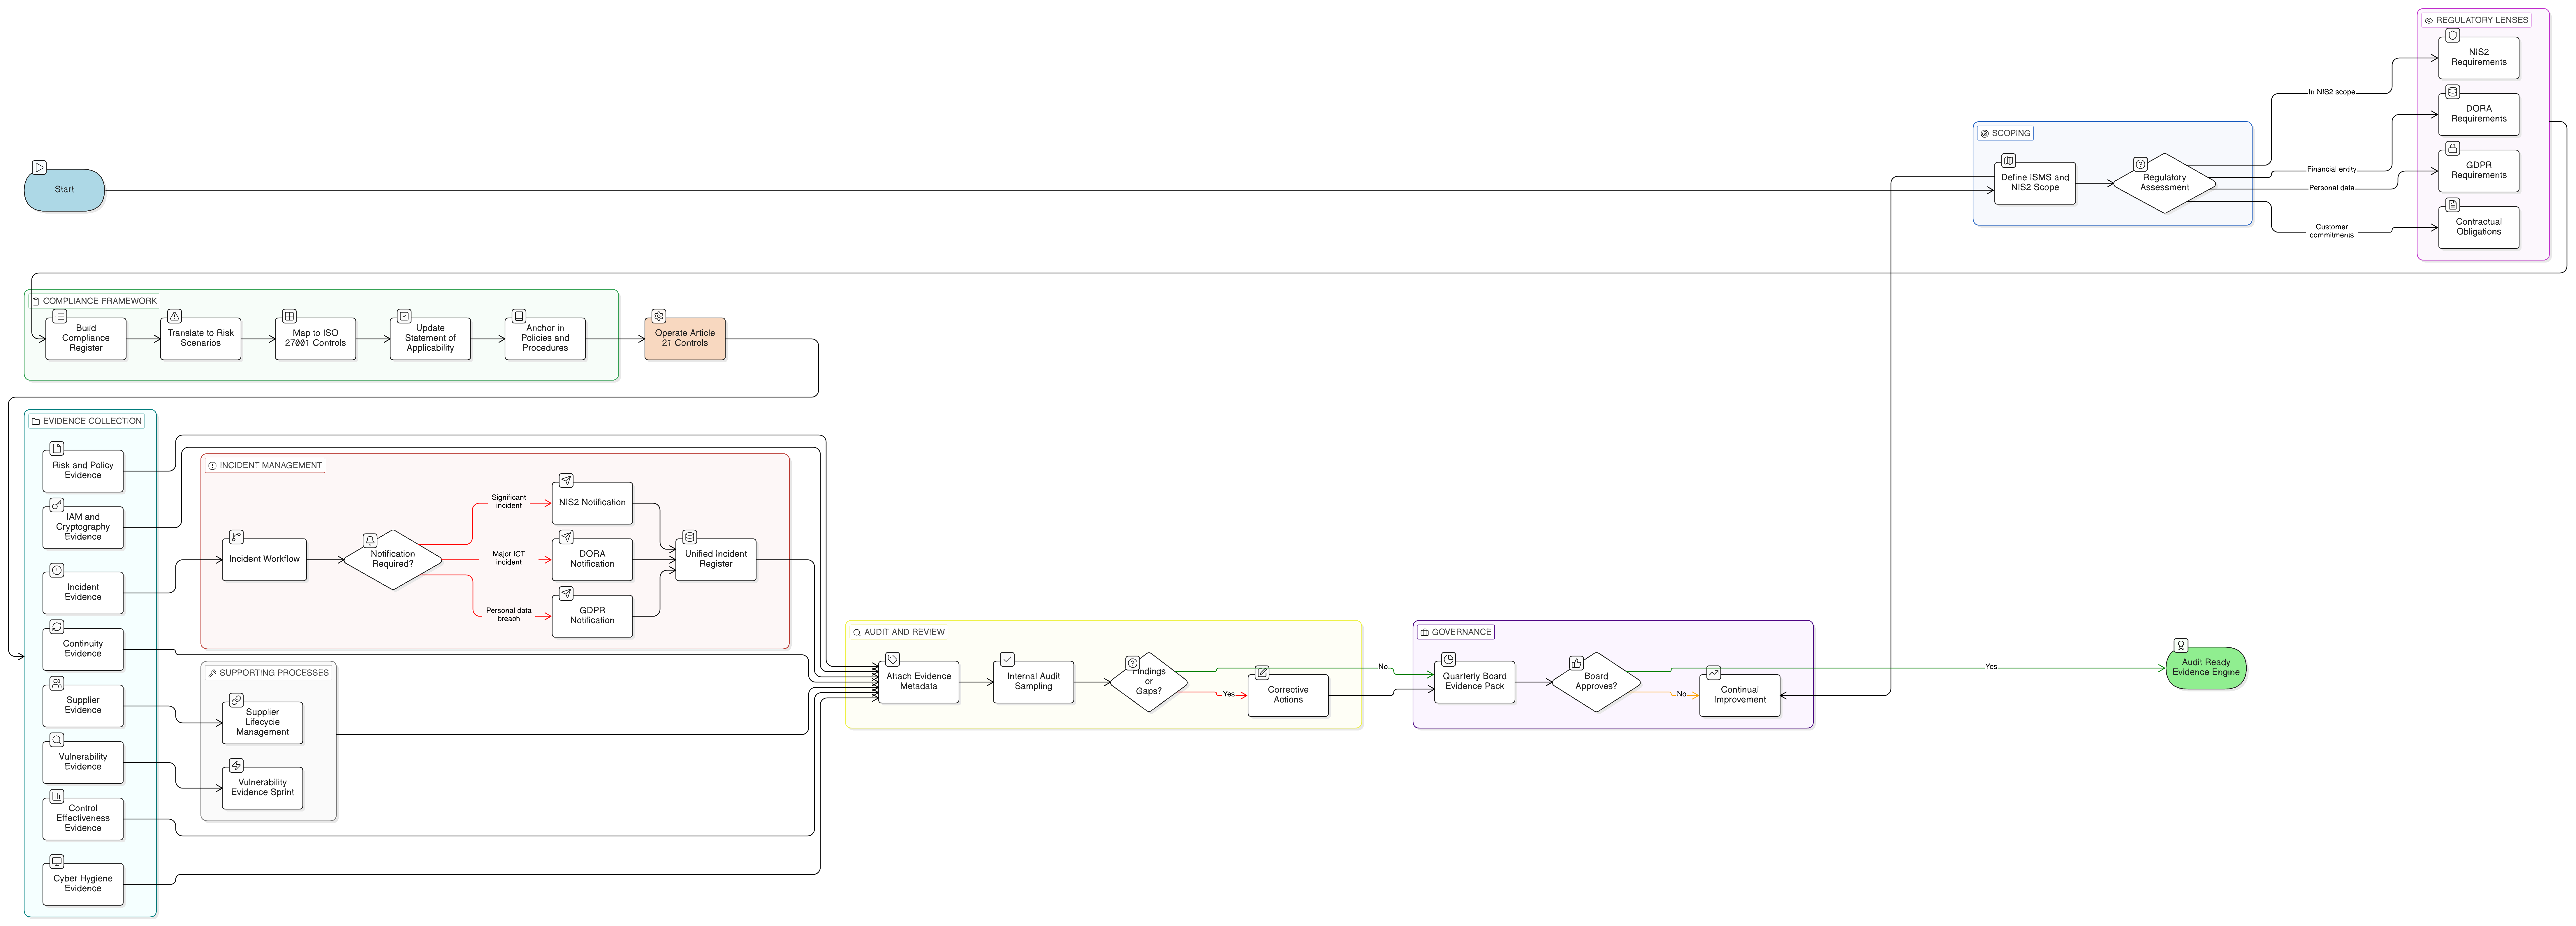
Átfogó útmutató információbiztonsági vezetők, megfelelőségért felelős vezetők és üzleti vezetők számára, akiknek a NIS2 Article 21 technikai intézkedéseit ISO 27001:2022 kontrollokká, szabályzatokká, felelősségi körökké, nyilvántartásokká és igazolható bizonyítékokká kell alakítaniuk.
A DNS és a domainregisztrátori irányítás mára igazgatósági szintű rezilienciakérdéssé vált. Ez az útmutató bemutatja, hogyan alakítható a DNSSEC, a nyilvántartói zárolás, a regisztrátori hozzáférés, a zónamódosítások és a felügyelet igazolható megfelelési bizonyítékká.
Ismerje meg, hogyan használható az ISO 27001 alkalmazhatósági nyilatkozat auditkész hídként a NIS2, DORA, GDPR, kockázatkezelés, beszállítók, incidensreagálás és bizonyítékok között.
Gyakorlati útmutató információbiztonsági vezetőknek a NIST SP 800-61 és a NIST CSF 2.0 incidensreagálás ISO/IEC 27001:2022, NIS2, DORA és GDPR bizonyítékokhoz történő megfeleltetéséhez. Tartalmaz szabályzati pontokat, auditmegfeleltetéseket, jelentéstételi határidőket, bizonyítékcsomagokat és Clarysec eszköztári iránymutatást.
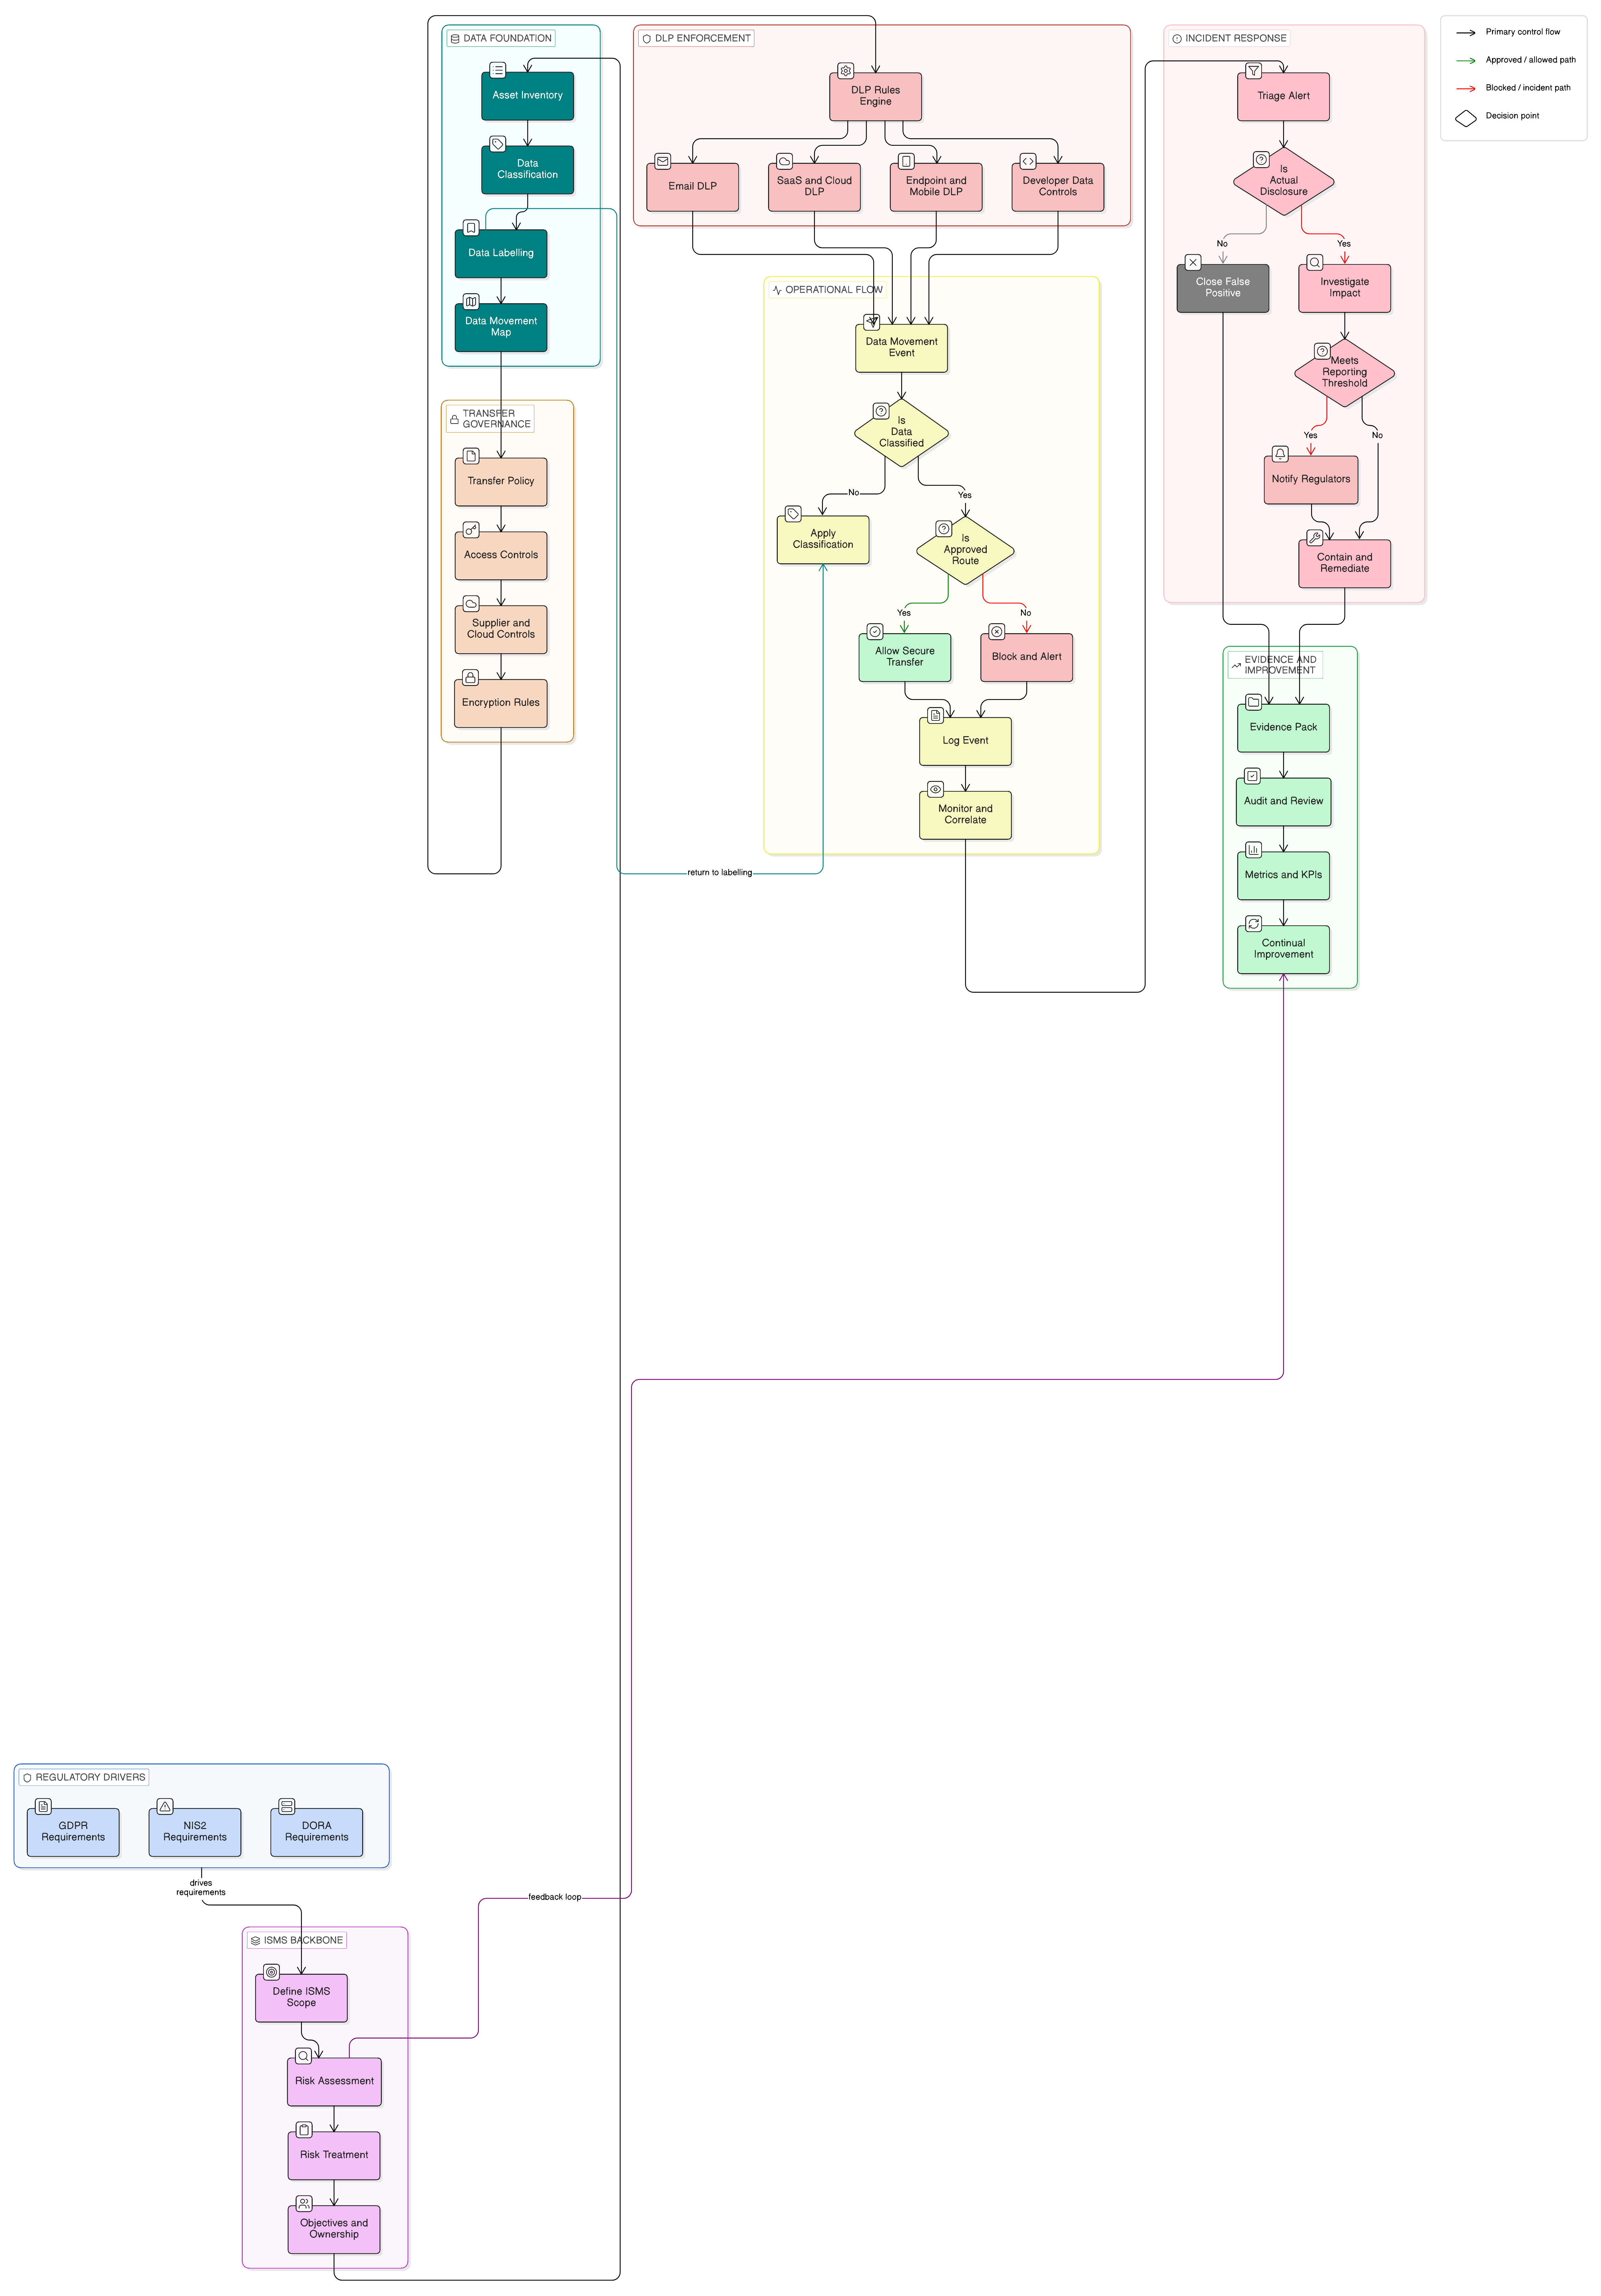
Az adatvesztés-megelőzés már nem önálló eszközkonfiguráció. 2026-ban a CISO-knak szabályzatvezérelt, bizonyítékokkal alátámasztott DLP-programra van szükségük, amely összekapcsolja az adatosztályozást, a biztonságos adatátvitelt, a naplózást, az incidensreagálást, a beszállítói irányítást és az ISO/IEC 27001:2022 kontrollokat a GDPR Article 32, a NIS2 és a DORA követelményeivel.
A NIS2 irányelv 24 órás bejelentési szabálya alapvető változást hoz. Ez az átfogó útmutató bemutatja az információbiztonsági vezetőknek és auditoroknak, hogyan alakítható ki olyan reziliens, megfelelő incidensreagálási terv, amely a szabályozói vizsgálatnak és a valós támadásoknak is megfelel, a Clarysec szabályzataira és keresztmegfelelési eszközkészleteire építve.
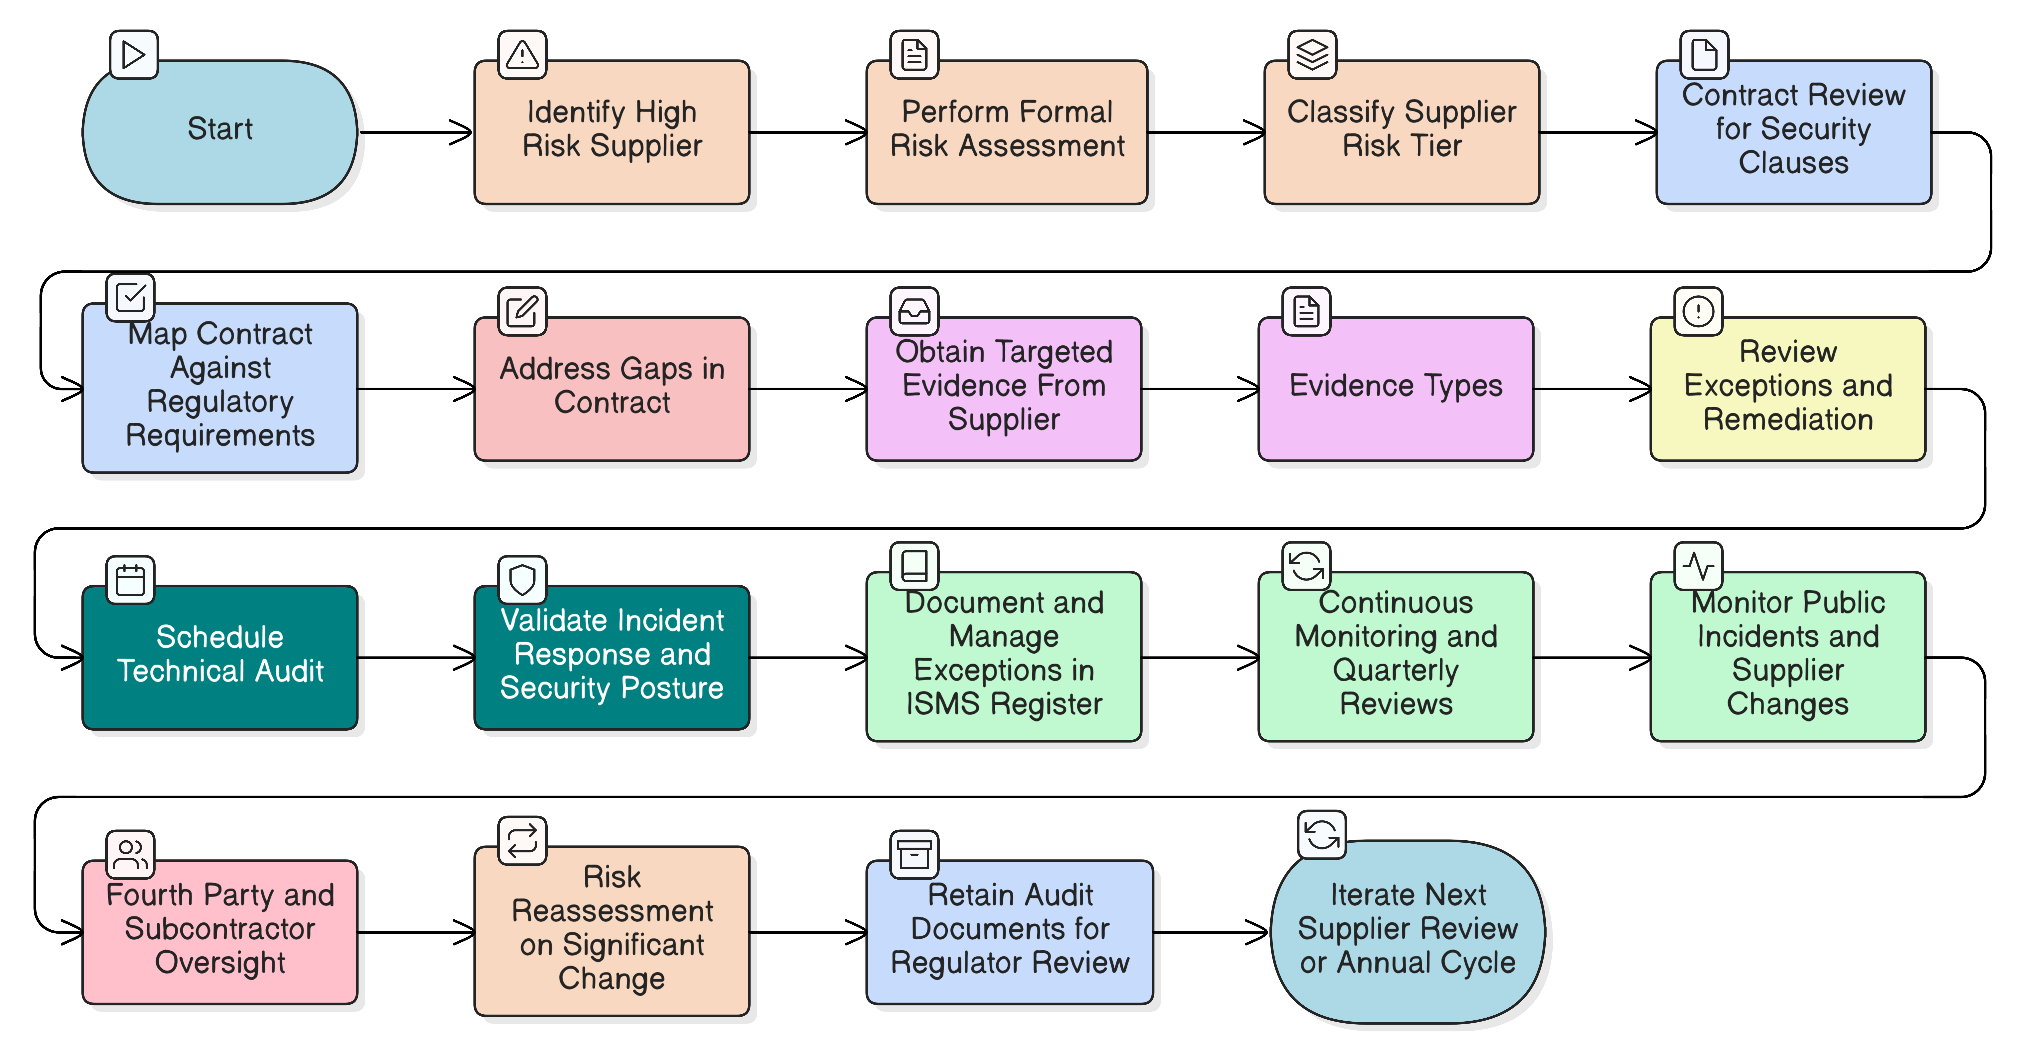
Kiemelt cikkünk információbiztonsági vezetőknek szól a magas kockázatú beszállítói auditok magabiztos kezeléséről NIS2 és DORA környezetben. Ismerje meg, hogyan vezethető be kockázatalapú, folyamatos auditstratégia bevált keretrendszerek, szabályzati követelmények és gyakorlati ellenőrzőlisták alkalmazásával a szigorú szabályozói elvárások teljesítéséhez.
Egy zsarolóvírus-támadás éppen igazgatósági ülés közben következik be. A biztonsági mentések működnek, de a biztonság is? Ismerje meg, hogyan valósíthatók meg az ISO/IEC 27001:2022 rezilienciakontrolljai a biztonság nyomás alatti fenntartásához, az auditorok elvárásainak teljesítéséhez, valamint a szigorú DORA- és NIS2-követelményeknek való megfeleléshez a Clarysec szakértői ütemtervével.
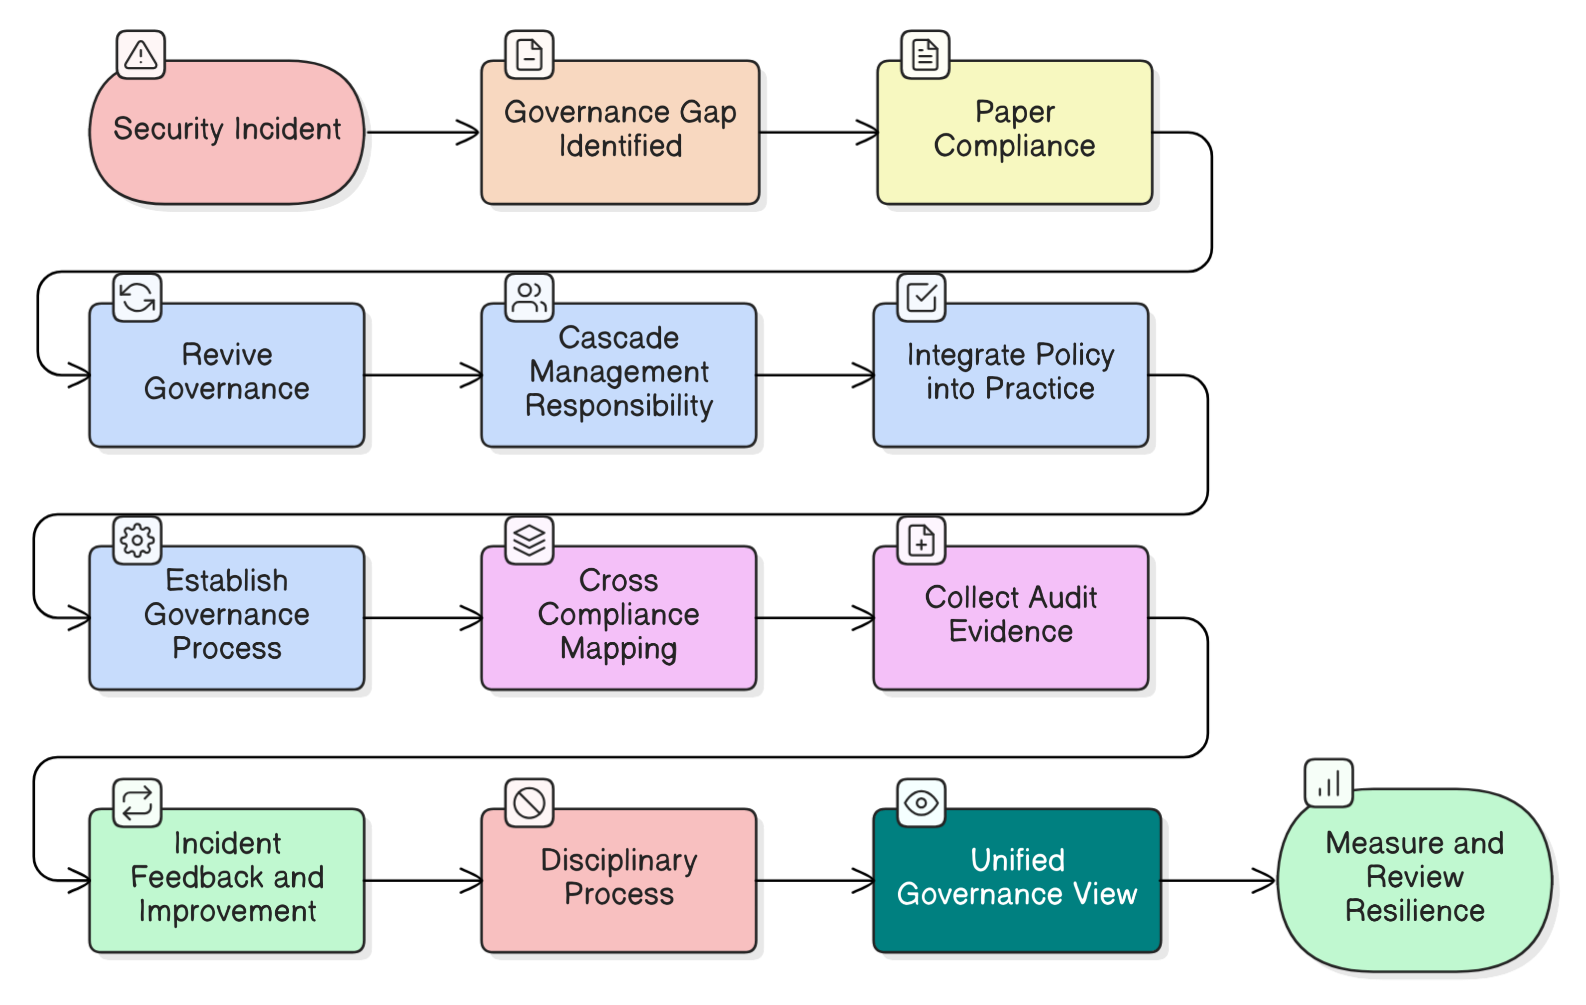
A megfelelési ellenőrzőlisták nem előzik meg az incidenseket; az aktív irányítás igen. Egy valós incidensen keresztül bemutatjuk az információbiztonsági vezetők leggyakoribb irányítási tévhiteit, és ütemtervet adunk a valódi vállalati reziliencia kialakításához, gyakorlati lépésekkel, szabályzatpéldákkal és ISO 27001:2022, NIS2, DORA és további keretrendszerek közötti megfeleltetésekkel.