#Incidensreagálás
Articles tagged with "Incidensreagálás"
53 articles
Amikor a szimuláció találkozik a valósággal: a válság, amely feltárta a biztonsági vakfoltokat
Kedd délután 2:00 volt, amikor Alexnek, egy gyorsan növekvő fintech vállalat információbiztonsági vezetőjének le kellett állítania a zsarolóvírus-szimulációt. A Slack-csatornákon elszabadultak az indulatok, az igazgatóság egyre nagyobb aggodalommal figyelt, a DORA megfelelési határideje pedig vészjóslóan közeledett. A rutinszerűnek szánt szimuláció sérülékenységek bemutatójává nőtte ki magát: a belépési pontok észrevétlenek maradtak, a kritikus vagyonelemek nem kaptak megfelelő prioritást, a kommunikációs terv kudarcot vallott, a beszállítói kockázat pedig legjobb esetben is átláthatatlan volt.
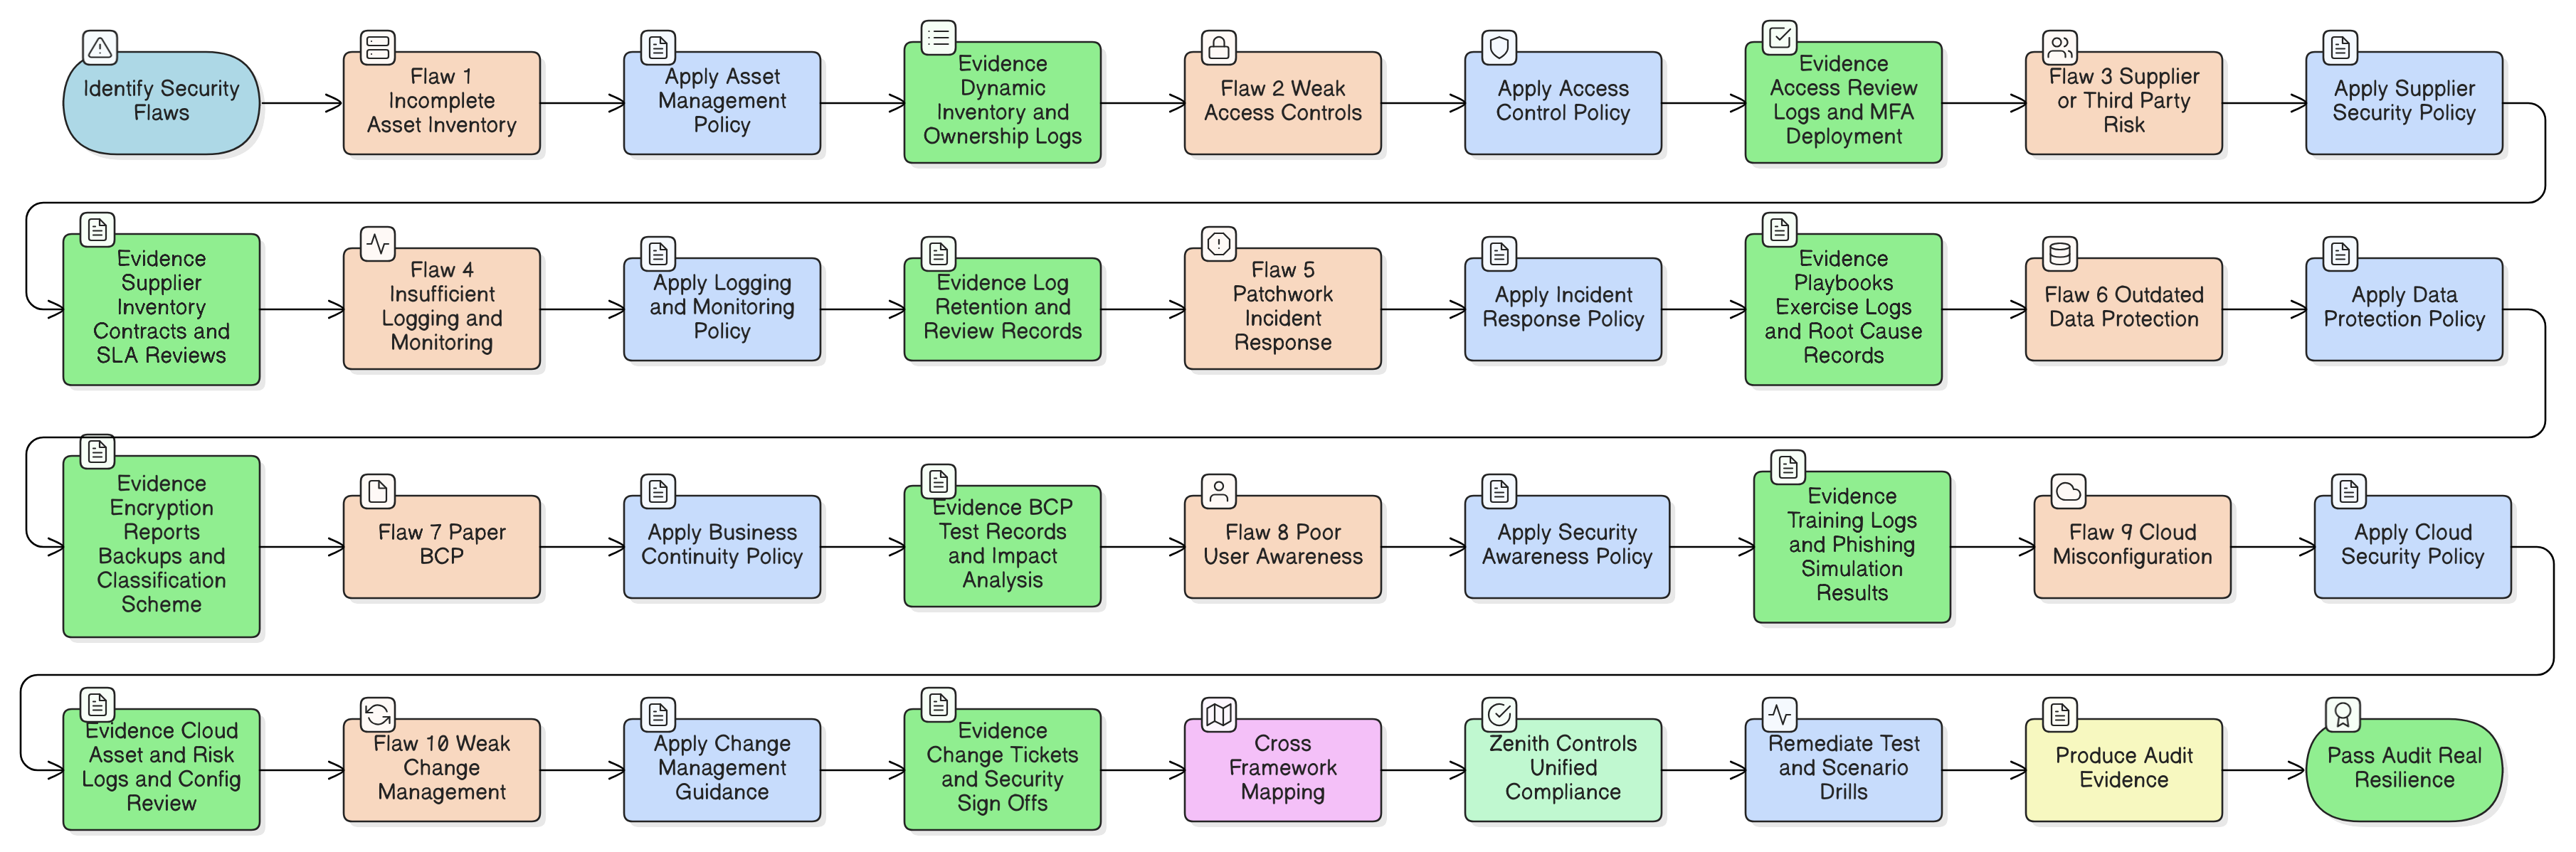
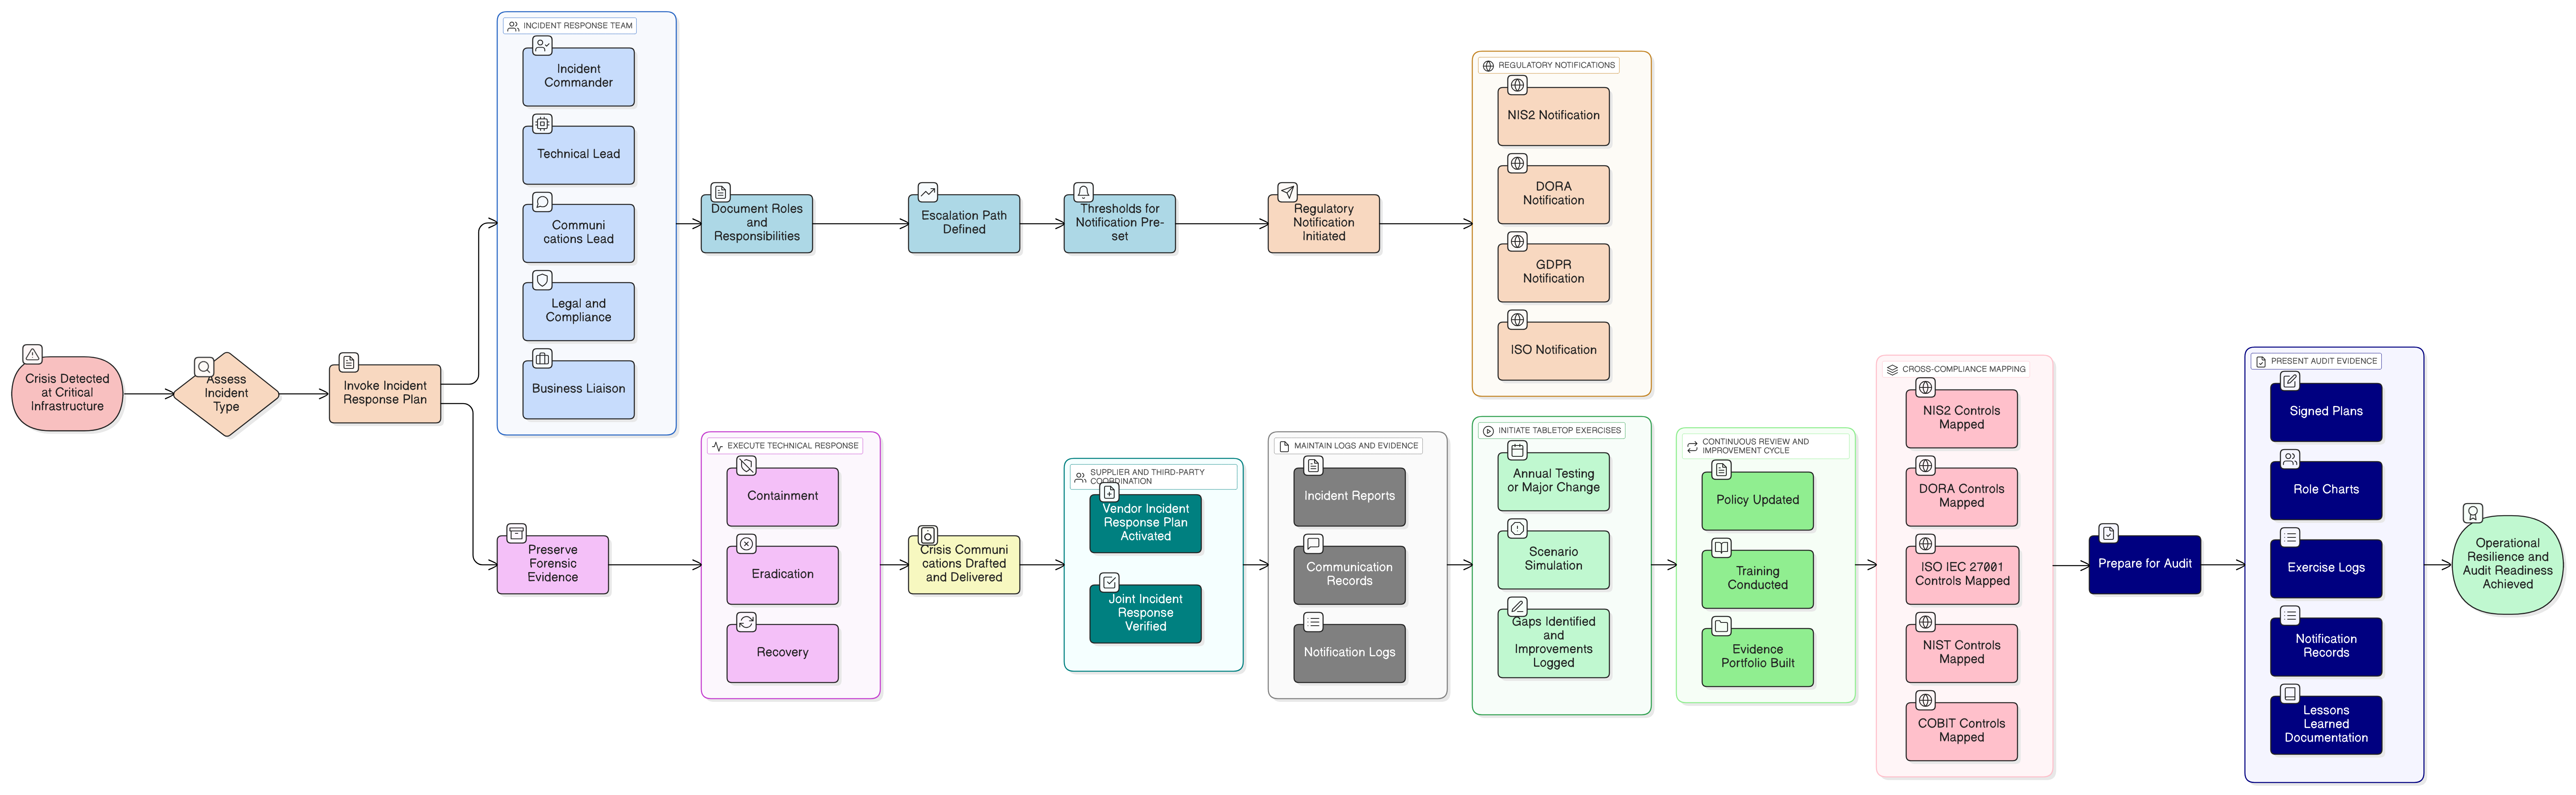
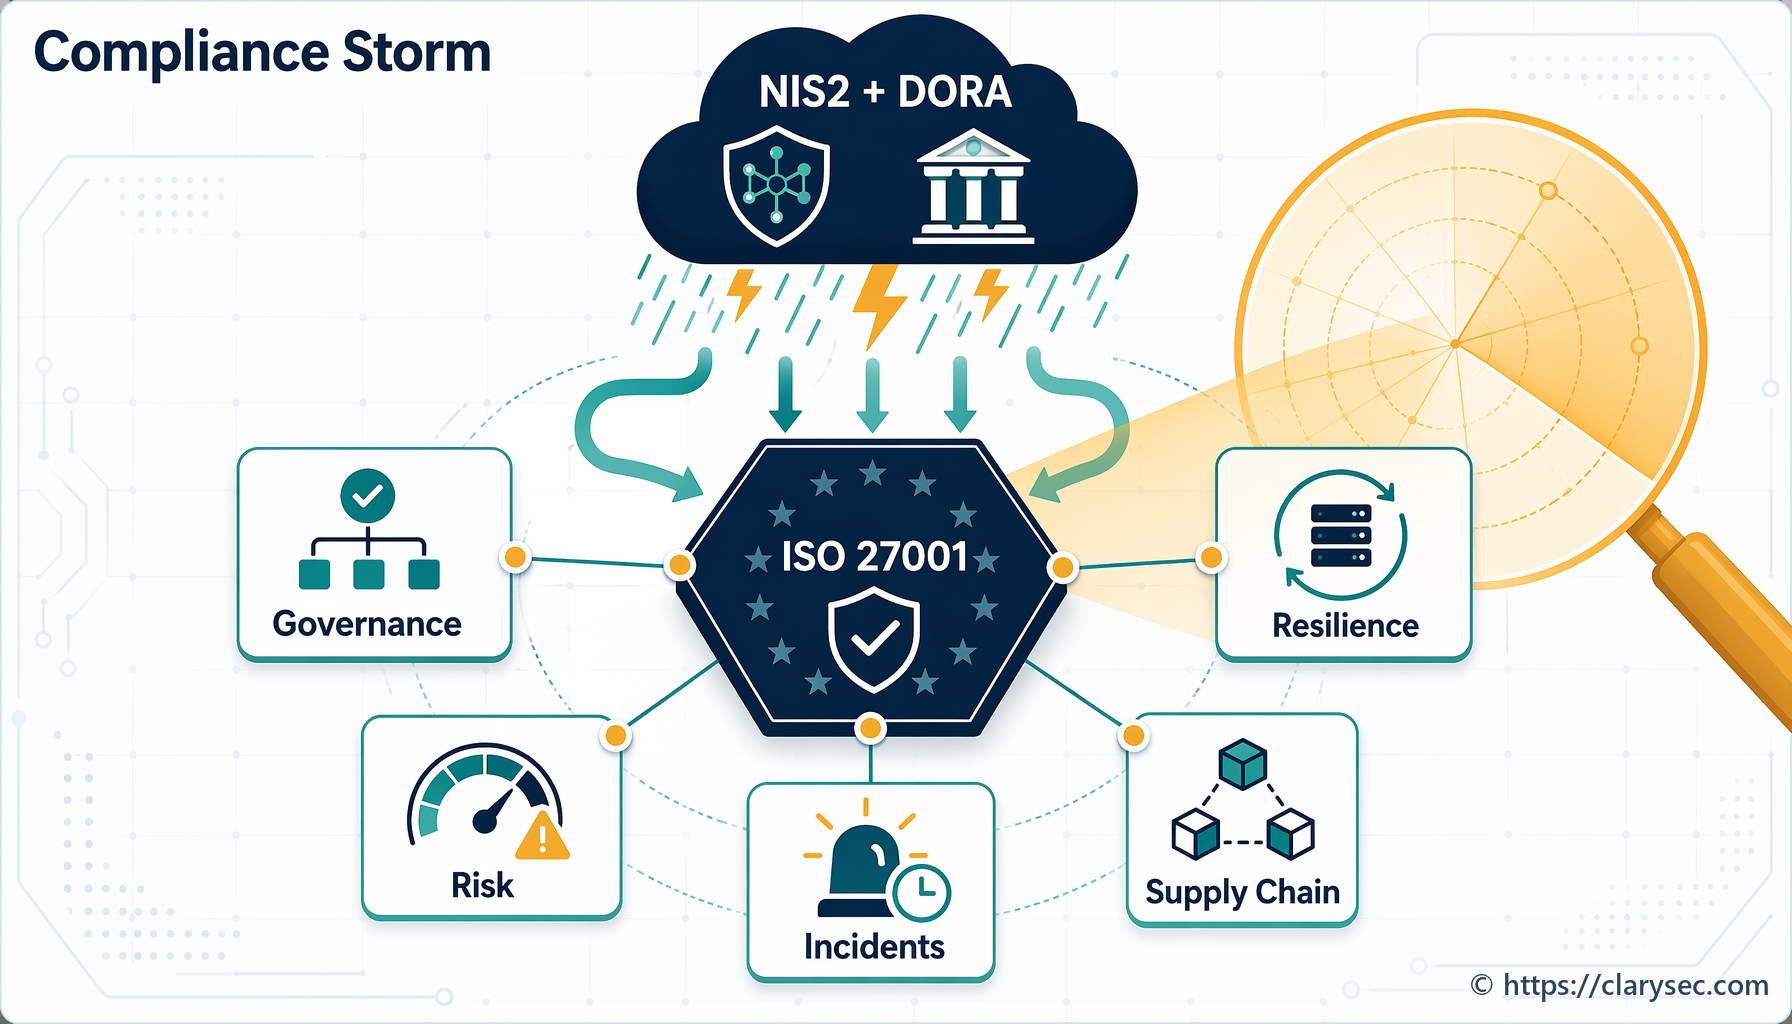
Egységesítse incidensreagálási stratégiáját a NIS2, DORA és ISO/IEC 27001:2022 szerinti megfeleléshez a Clarysec bevált gyakorlataival, gyakorlati leképezéseivel és robusztus szabályzataival. Valós forgatókönyveket, gyakorlati ellenőrzőlistákat és bizonyíték-előállítási lépéseket tartalmaz az auditra való felkészültséghez.
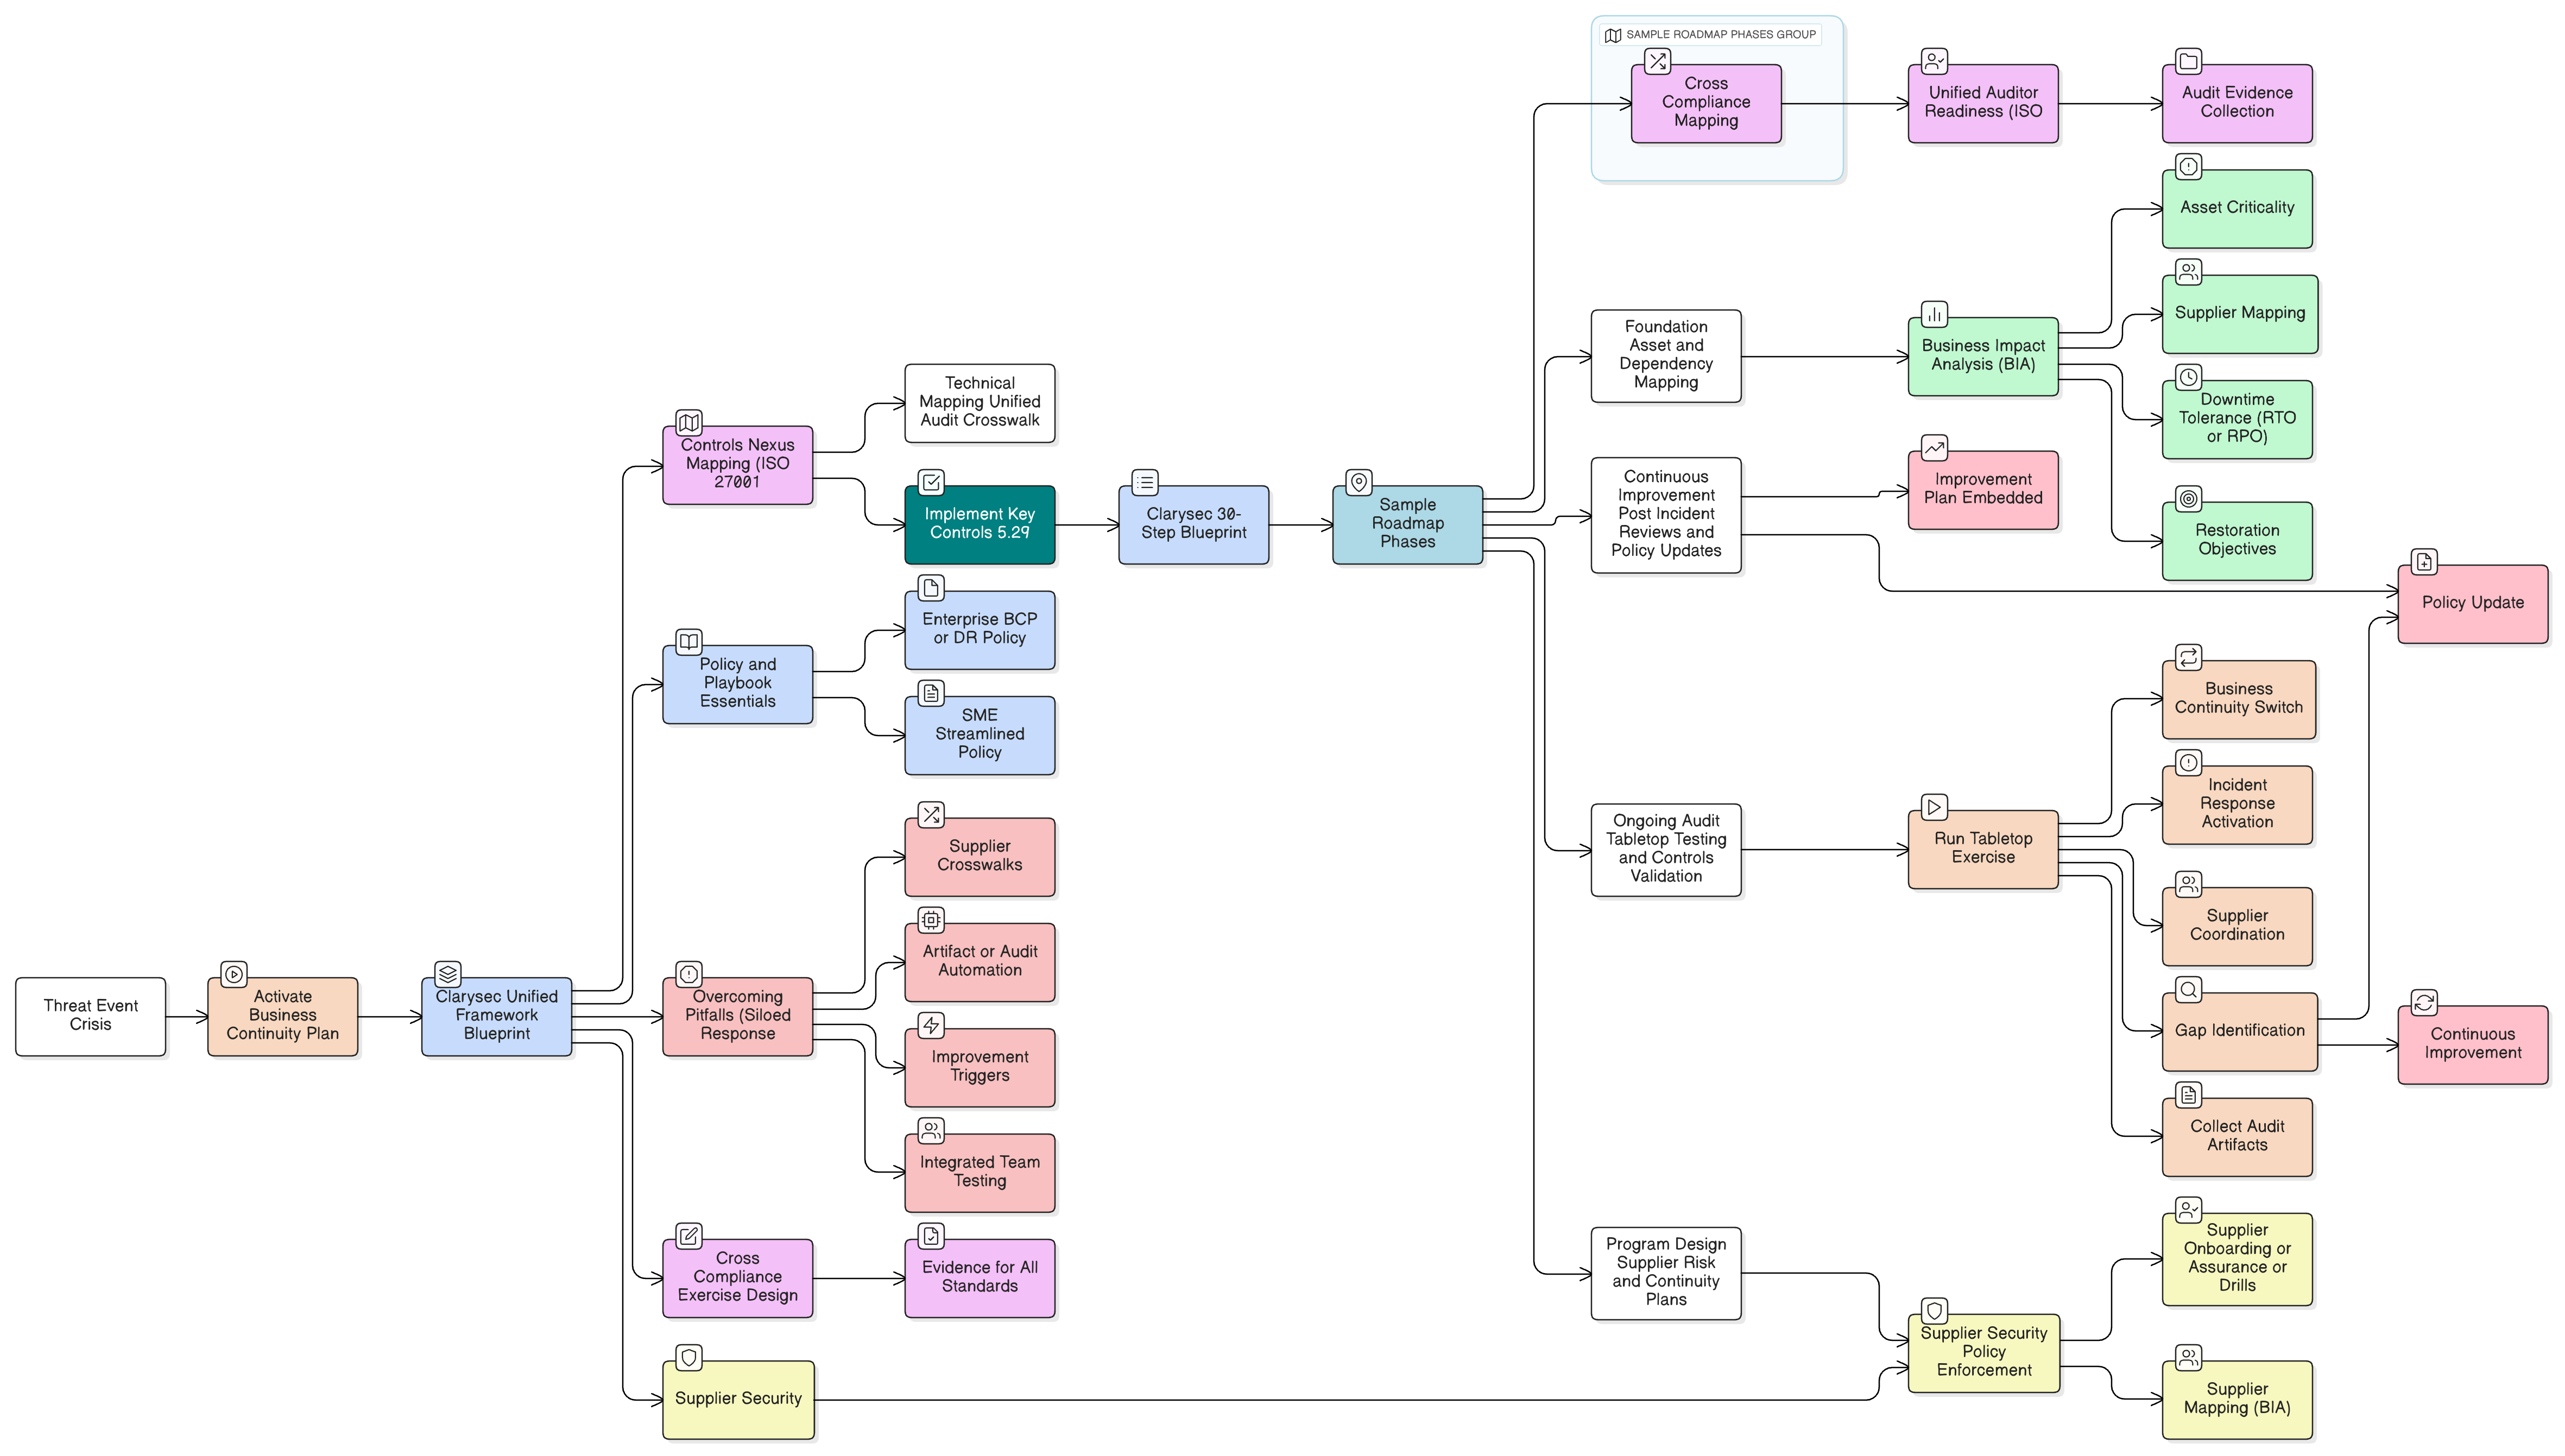
Az információbiztonsági és megfelelőségi vezetők számára a DORA és a NIS2 új sürgősséget teremt. Ez a Clarysec kiemelt útmutató bemutatja, hogyan építhető erős működési reziliencia a tervek, kontrollok, beszállítókezelés és auditok területén úgy, hogy a globális szabványokat bevált, végrehajtható lépésekkel egységesítjük.
Átfogó útmutató a beszállítói kockázatkezelés működésbe ültetéséhez: vezetői szintű válsághelyzetektől a több keretrendszert lefedő sikeres auditig, valós példákkal, a Clarysec Zenith eszközkészleteivel és gyakorlati tervmintákkal, amelyek a teljes ellátási lánc életciklusa során támogatják a védelmet.
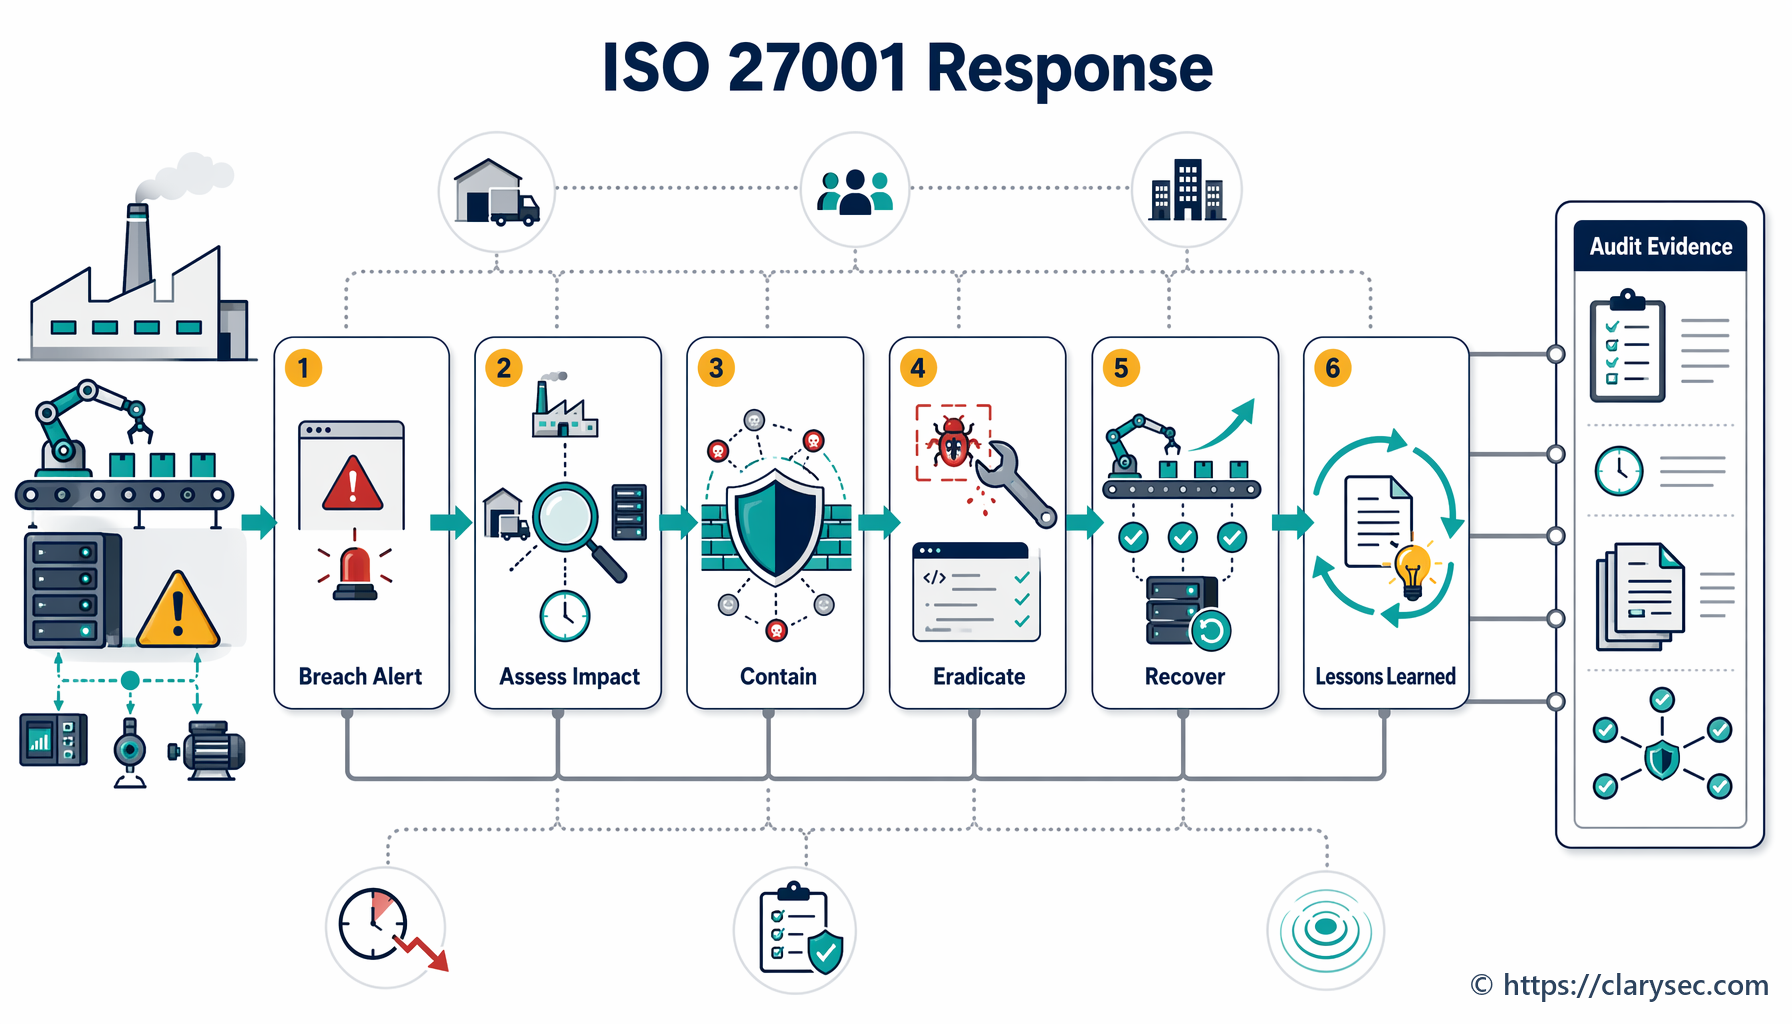
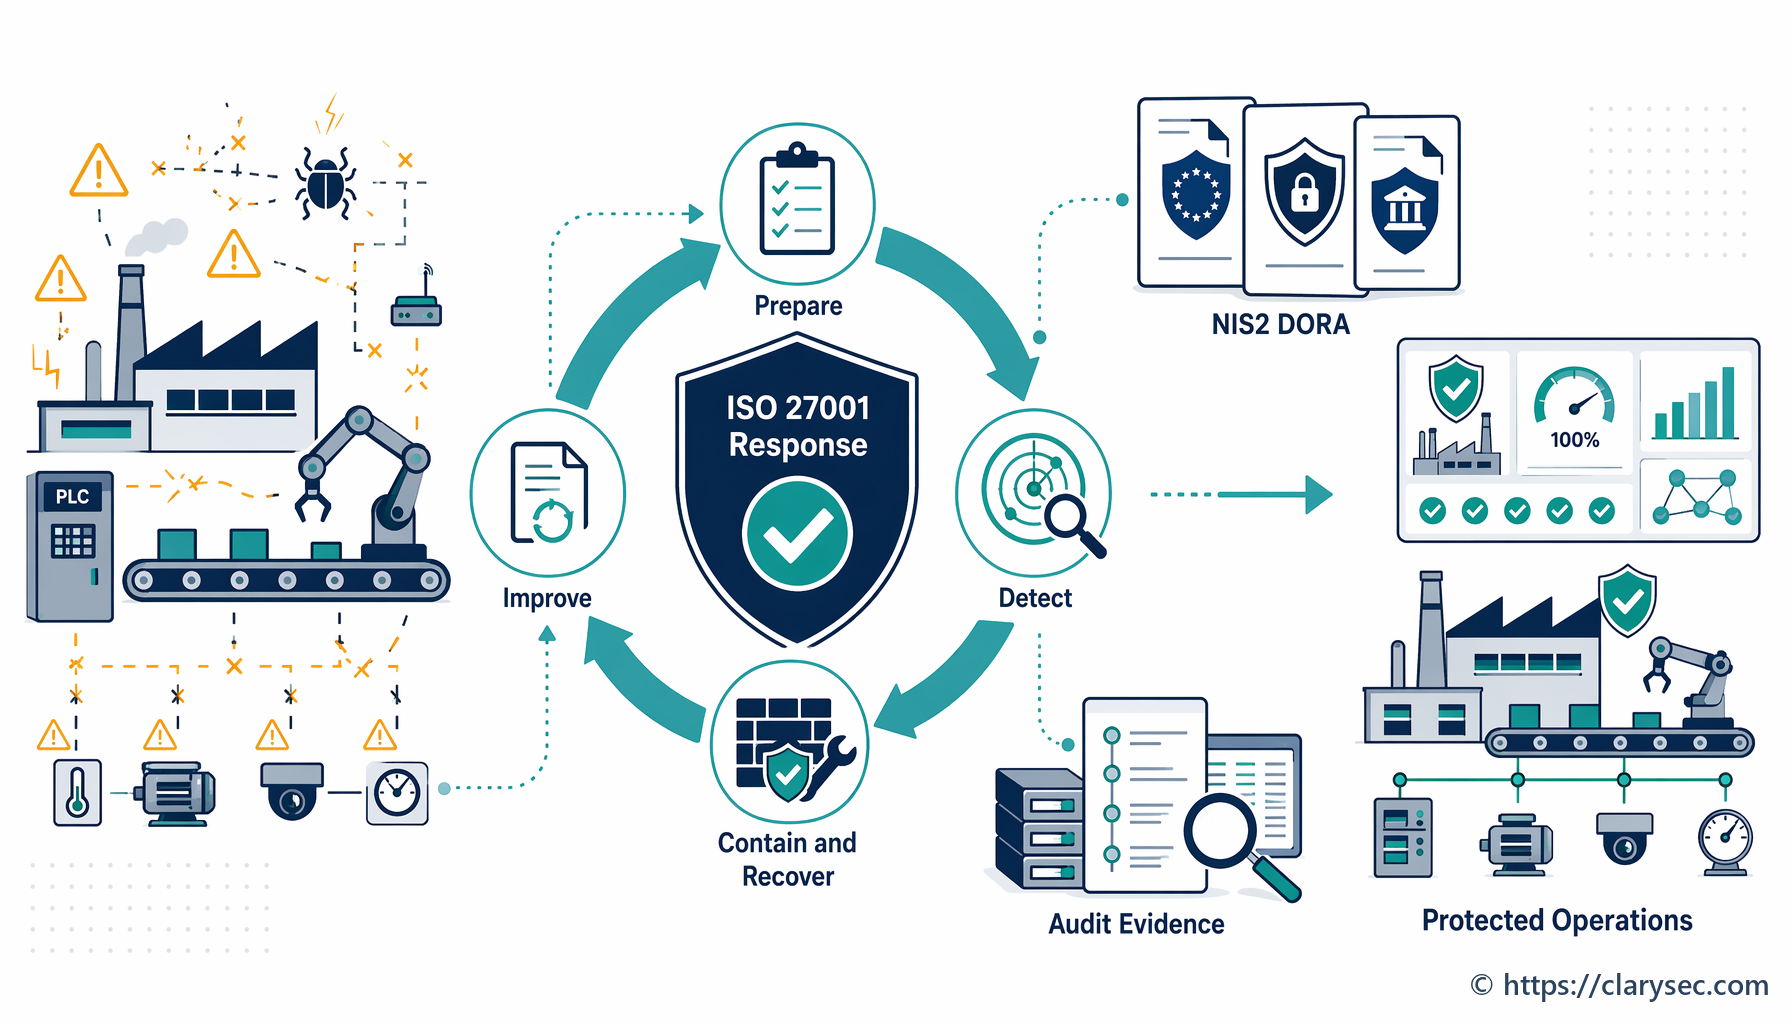
Sajátítsa el az ISO 27001 szerinti incidensreagálást információbiztonsági vezetőknek szóló útmutatónkkal. Tanuljon egy valós gyártási forgatókönyvből, a felkészüléstől az incidens utáni elemzésen át a megfelelőségig.
Útmutató gyártóvállalatoknak egy robusztus, ISO 27001-hez igazodó incidensreagálási terv kialakításához a működés védelme és a megfelelés biztosítása érdekében.
Az EU NIS2 irányelve és DORA-rendelete átalakítja a kiberbiztonsági megfelelést. Ez az útmutató bemutatja a hatásukat, és gyakorlati felkészülési útvonalat ad.
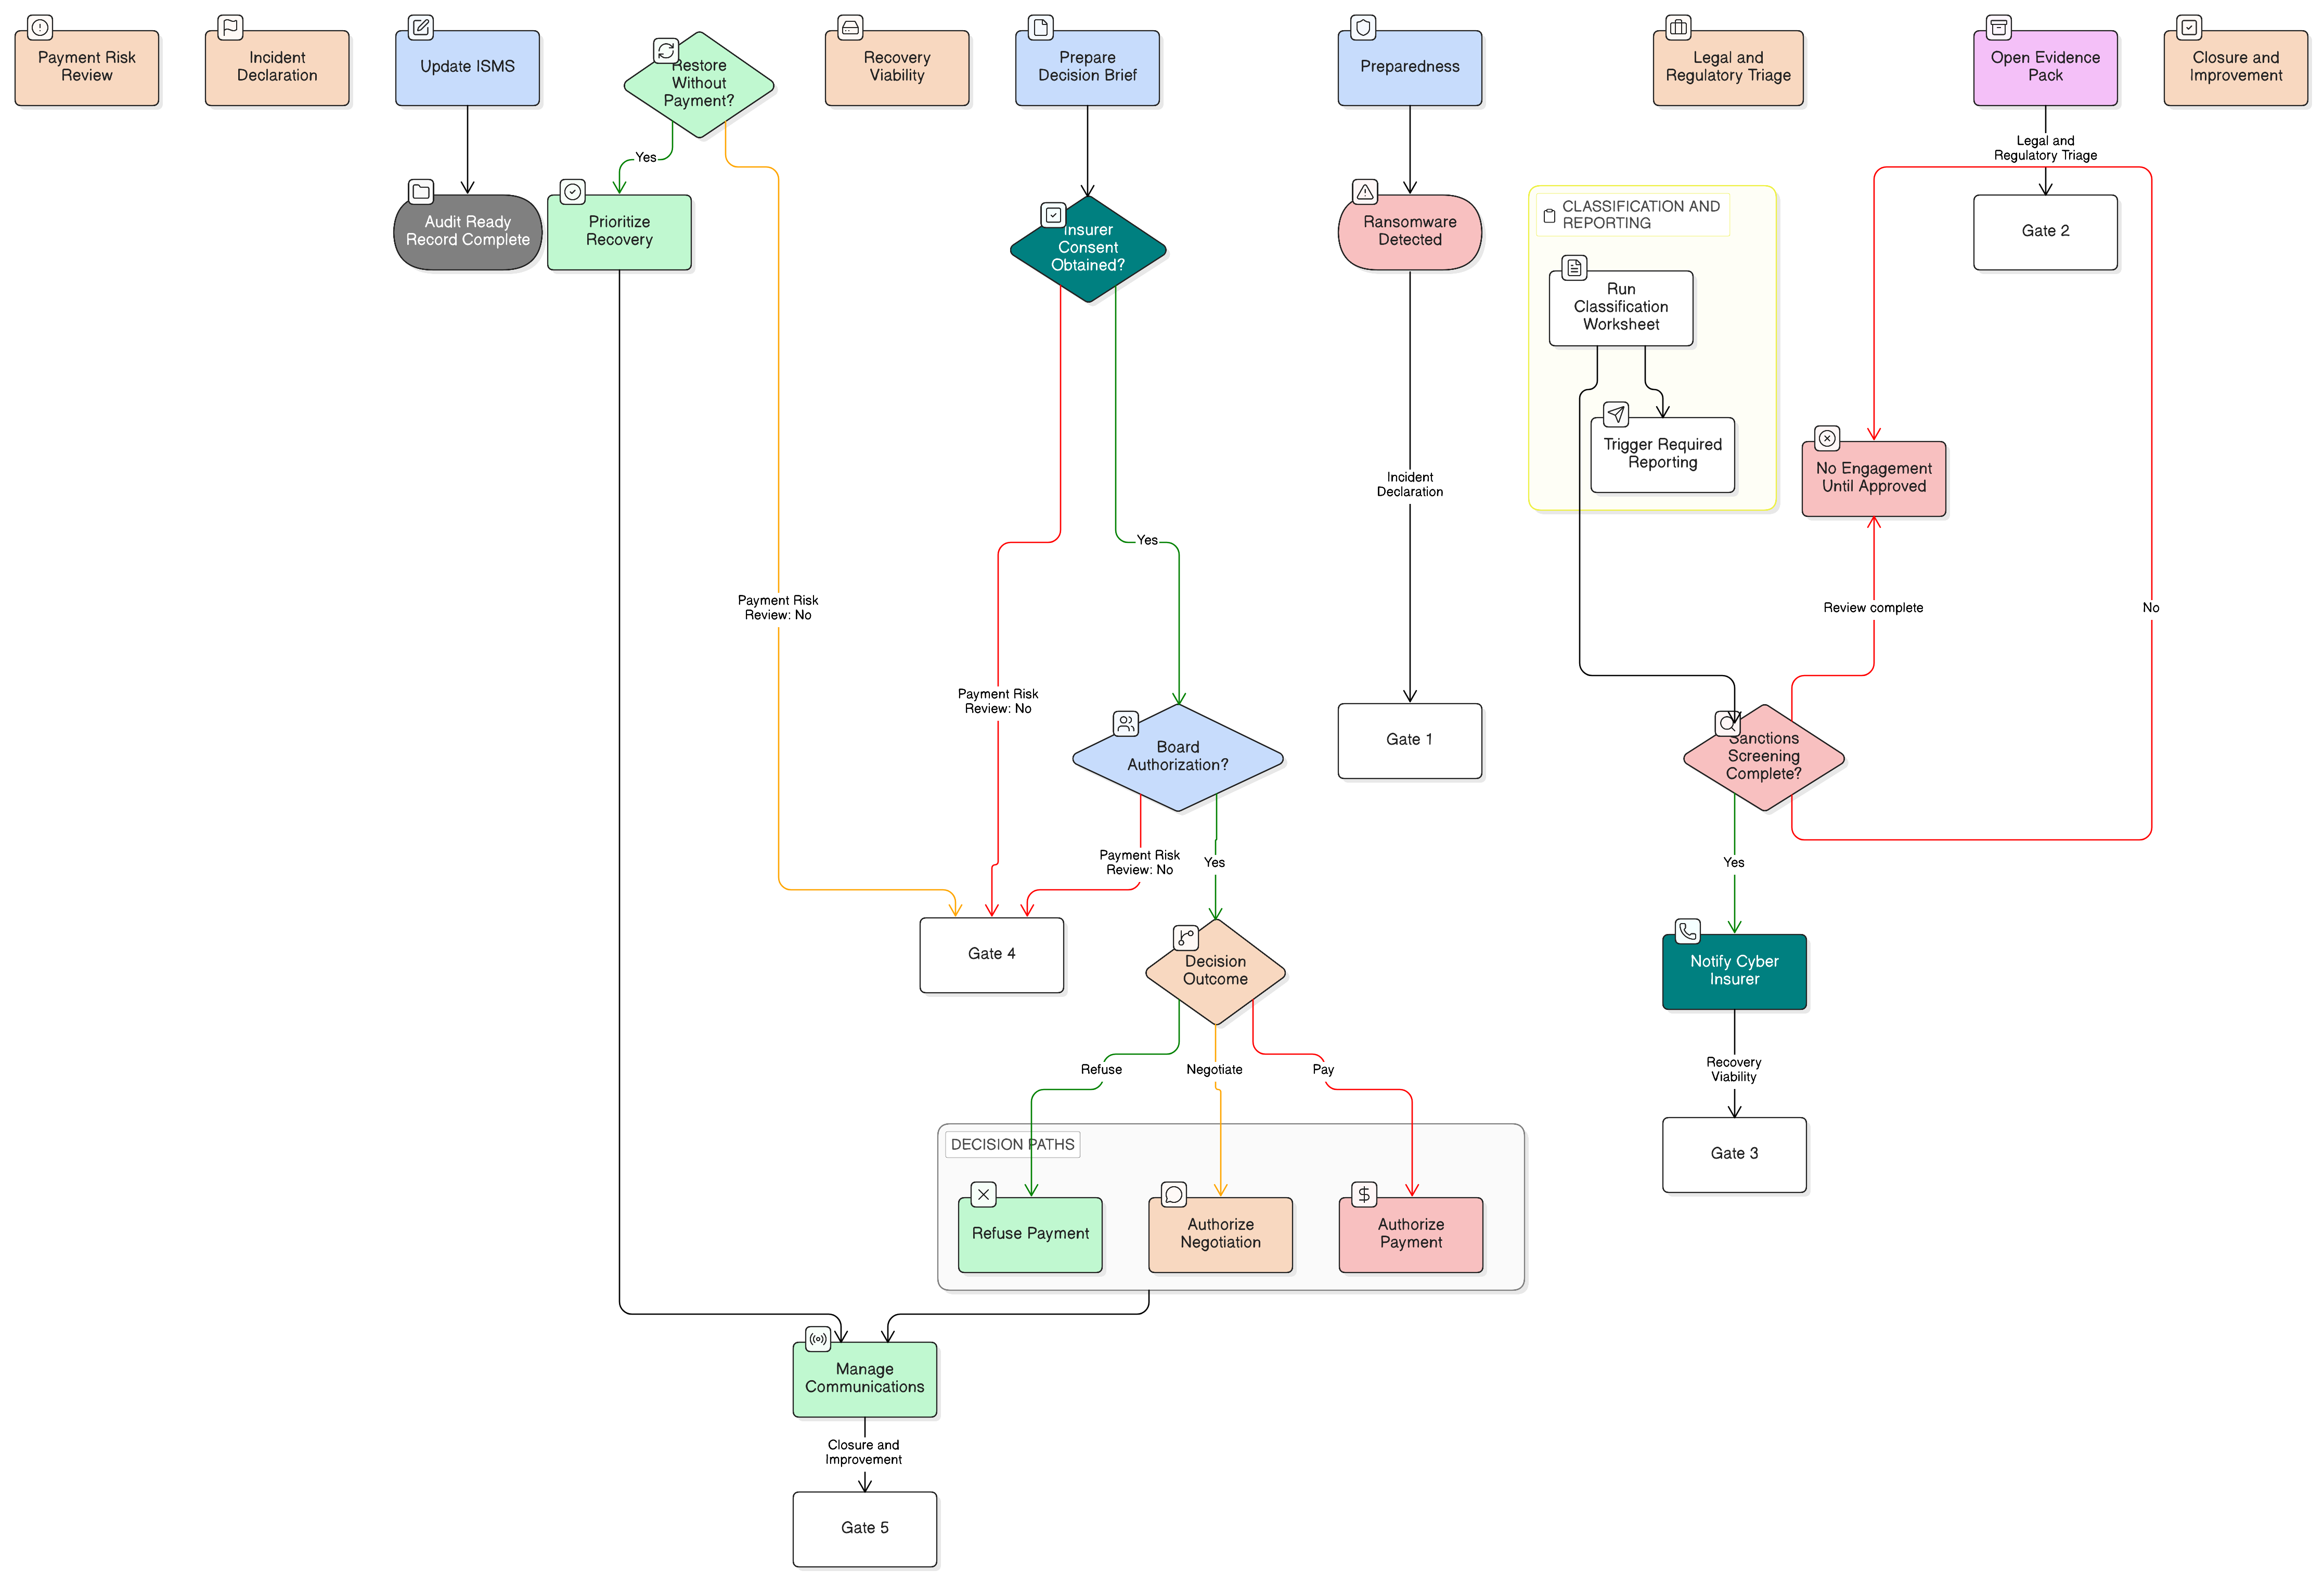
Gyakorlati, ISO 27001:2022-vel összhangban álló keretrendszer a zsarolóvírus-kifizetési döntések, szankcióellenőrzések, bizonyítékmegőrzés, biztosítói jóváhagyás, valamint NIS2, DORA és GDPR szerinti jelentéstétel irányításához.