#ISO 27001
Articles tagged with "ISO 27001"
4 articles
Gyakorlati ISO/IEC 27001:2022-alapú irányítási modell a böngészőbővítmények kockázatához, NIS2 szerinti kiberhigiéniára, DORA szerinti IKT-kockázatra és GDPR szerinti auditbizonyítékokra leképezve.
A NIS2 irányelv 24 órás bejelentési szabálya alapvető változást hoz. Ez az átfogó útmutató bemutatja az információbiztonsági vezetőknek és auditoroknak, hogyan alakítható ki olyan reziliens, megfelelő incidensreagálási terv, amely a szabályozói vizsgálatnak és a valós támadásoknak is megfelel, a Clarysec szabályzataira és keresztmegfelelési eszközkészleteire építve.
Kiemelt cikkünk információbiztonsági vezetőknek szól a magas kockázatú beszállítói auditok magabiztos kezeléséről NIS2 és DORA környezetben. Ismerje meg, hogyan vezethető be kockázatalapú, folyamatos auditstratégia bevált keretrendszerek, szabályzati követelmények és gyakorlati ellenőrzőlisták alkalmazásával a szigorú szabályozói elvárások teljesítéséhez.
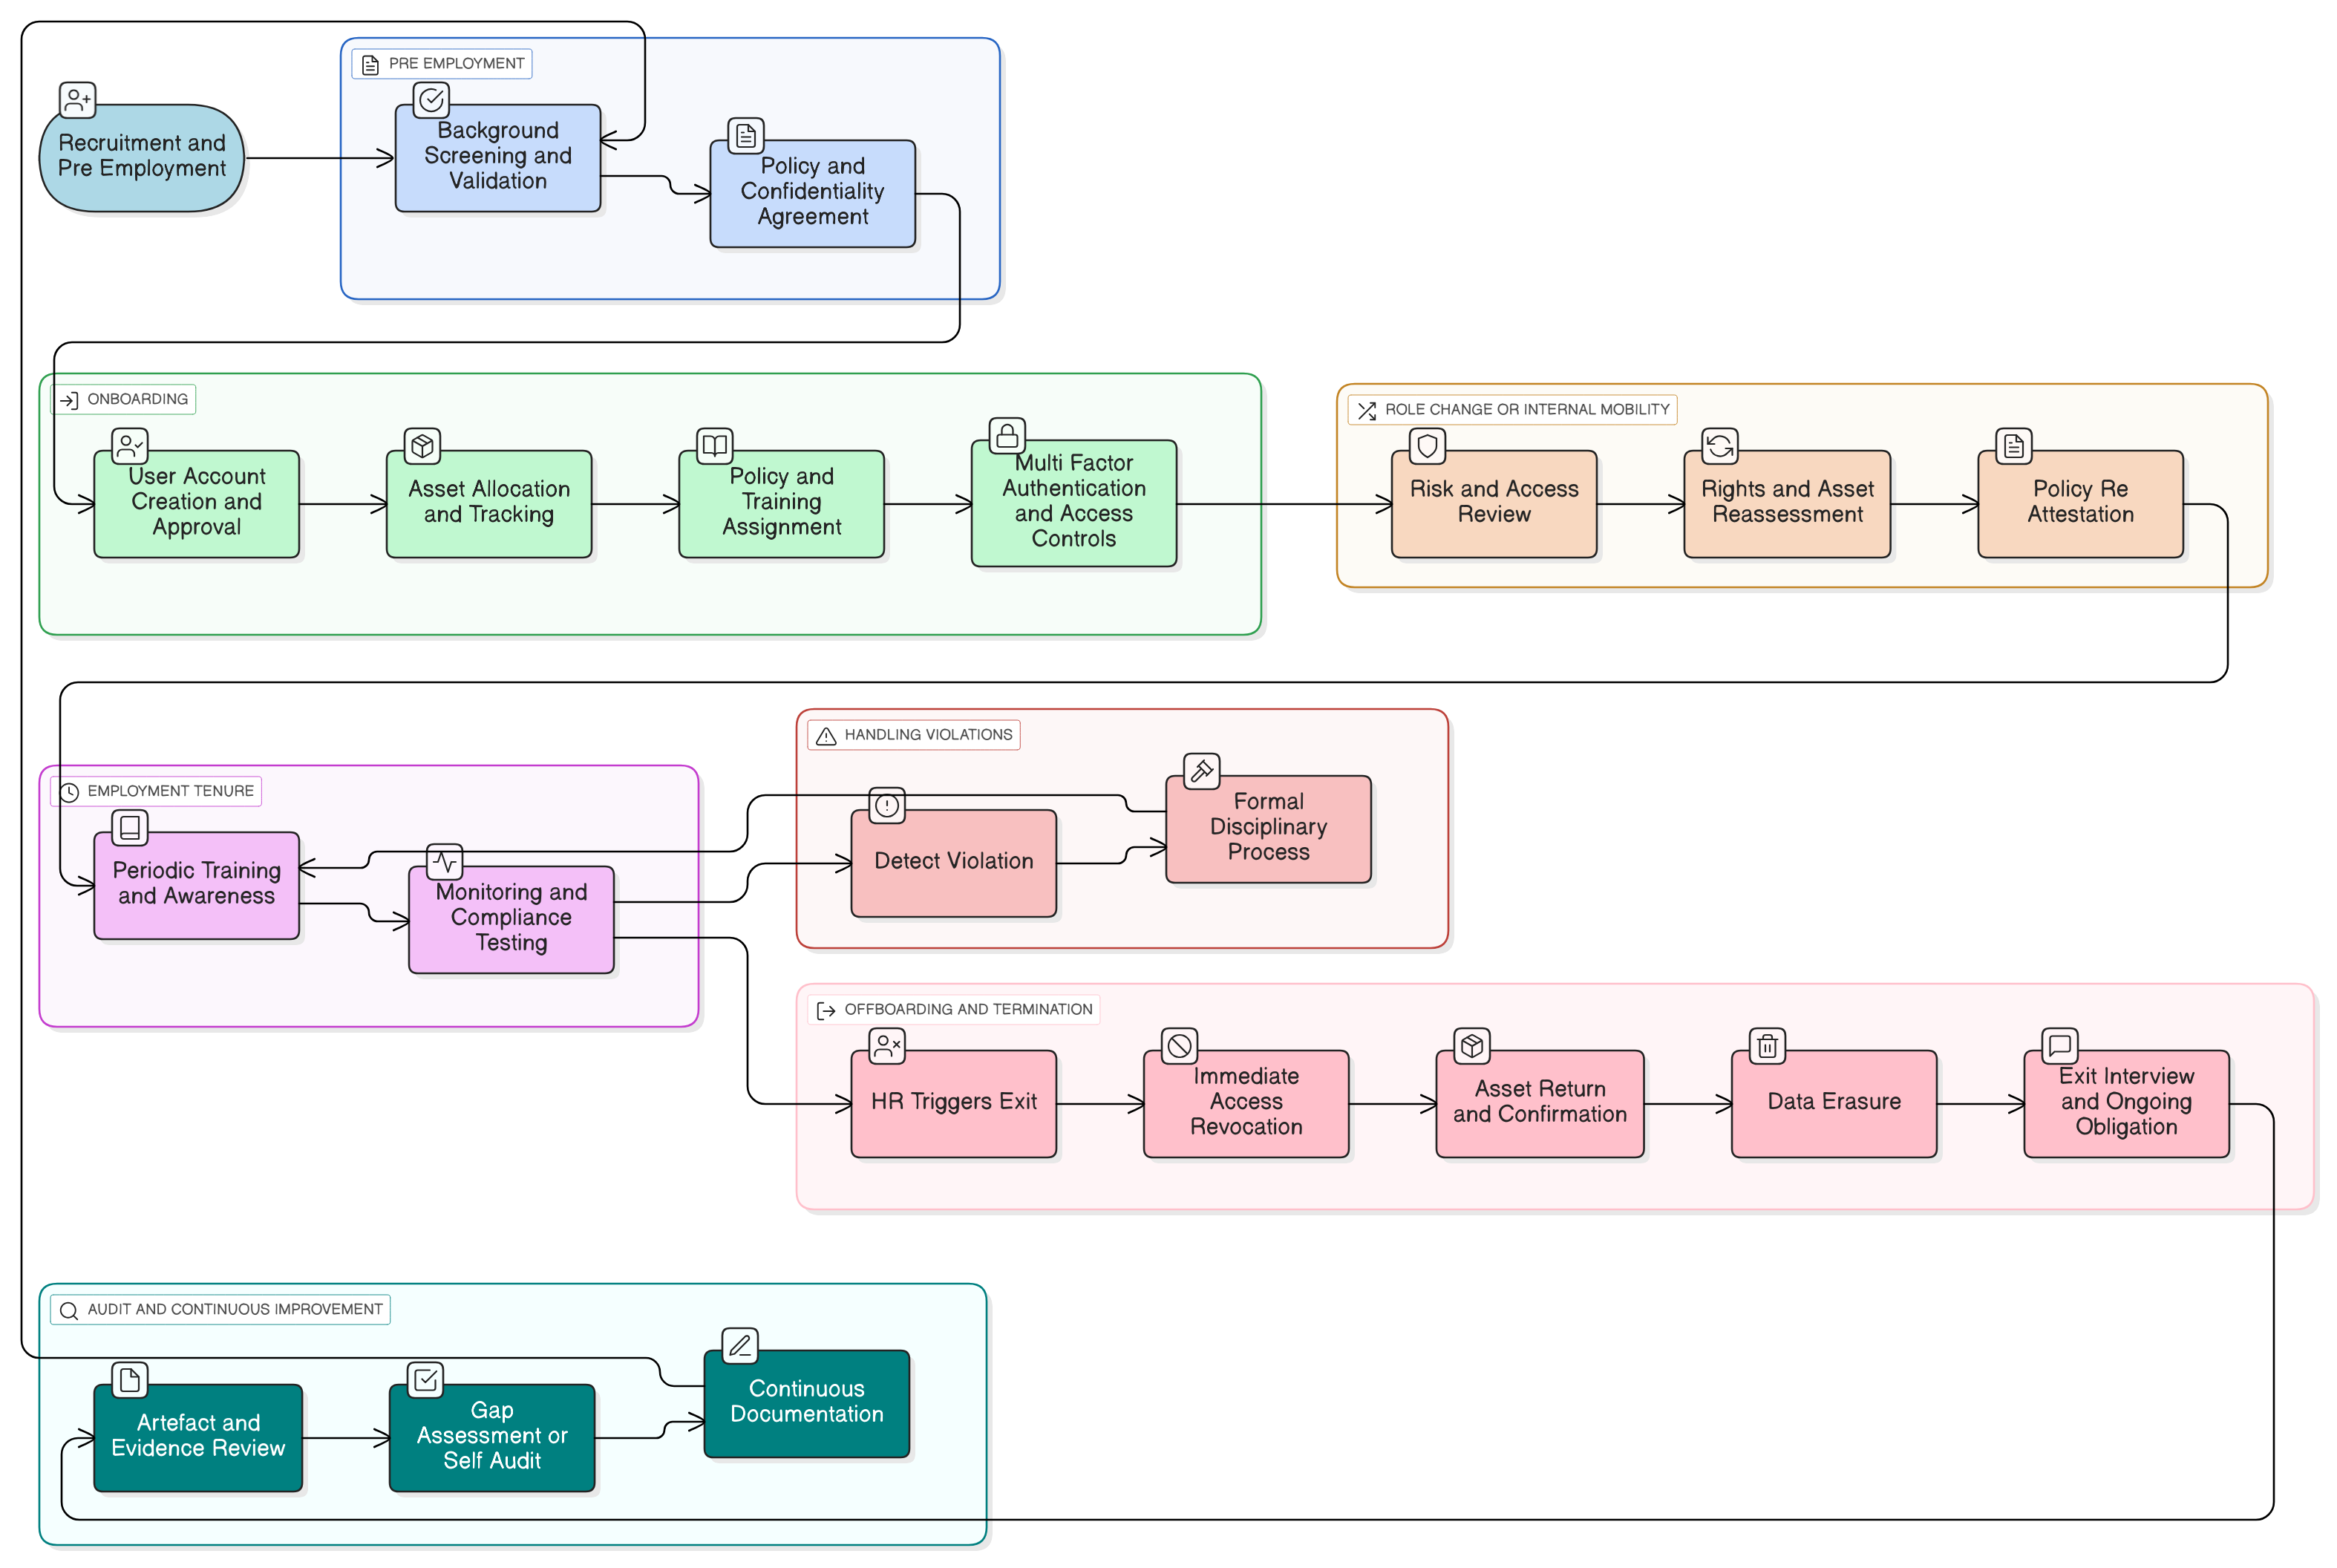
Ismerje meg, hogyan alakíthatók a HR-folyamatok biztonsági erősséggé végrehajtható kontrollokkal, gyakorlati szabályzat-megfeleltetésekkel, auditori szempontokkal és integrált eszközkészletekkel, a beléptetéstől a szerepkörváltozásokon át a kiléptetésig, az ISO 27001:2022, NIS2, DORA, GDPR, NIST és COBIT követelményei szerint.