#Naplózás És Felügyelet
Articles tagged with "Naplózás És Felügyelet"
56 articles
A DNS és a domainregisztrátori irányítás mára igazgatósági szintű rezilienciakérdéssé vált. Ez az útmutató bemutatja, hogyan alakítható a DNSSEC, a nyilvántartói zárolás, a regisztrátori hozzáférés, a zónamódosítások és a felügyelet igazolható megfelelési bizonyítékká.
Ismerje meg, hogyan használható az ISO 27001 alkalmazhatósági nyilatkozat auditkész hídként a NIS2, DORA, GDPR, kockázatkezelés, beszállítók, incidensreagálás és bizonyítékok között.
Gyakorlati útmutató információbiztonsági vezetőknek a NIST SP 800-61 és a NIST CSF 2.0 incidensreagálás ISO/IEC 27001:2022, NIS2, DORA és GDPR bizonyítékokhoz történő megfeleltetéséhez. Tartalmaz szabályzati pontokat, auditmegfeleltetéseket, jelentéstételi határidőket, bizonyítékcsomagokat és Clarysec eszköztári iránymutatást.
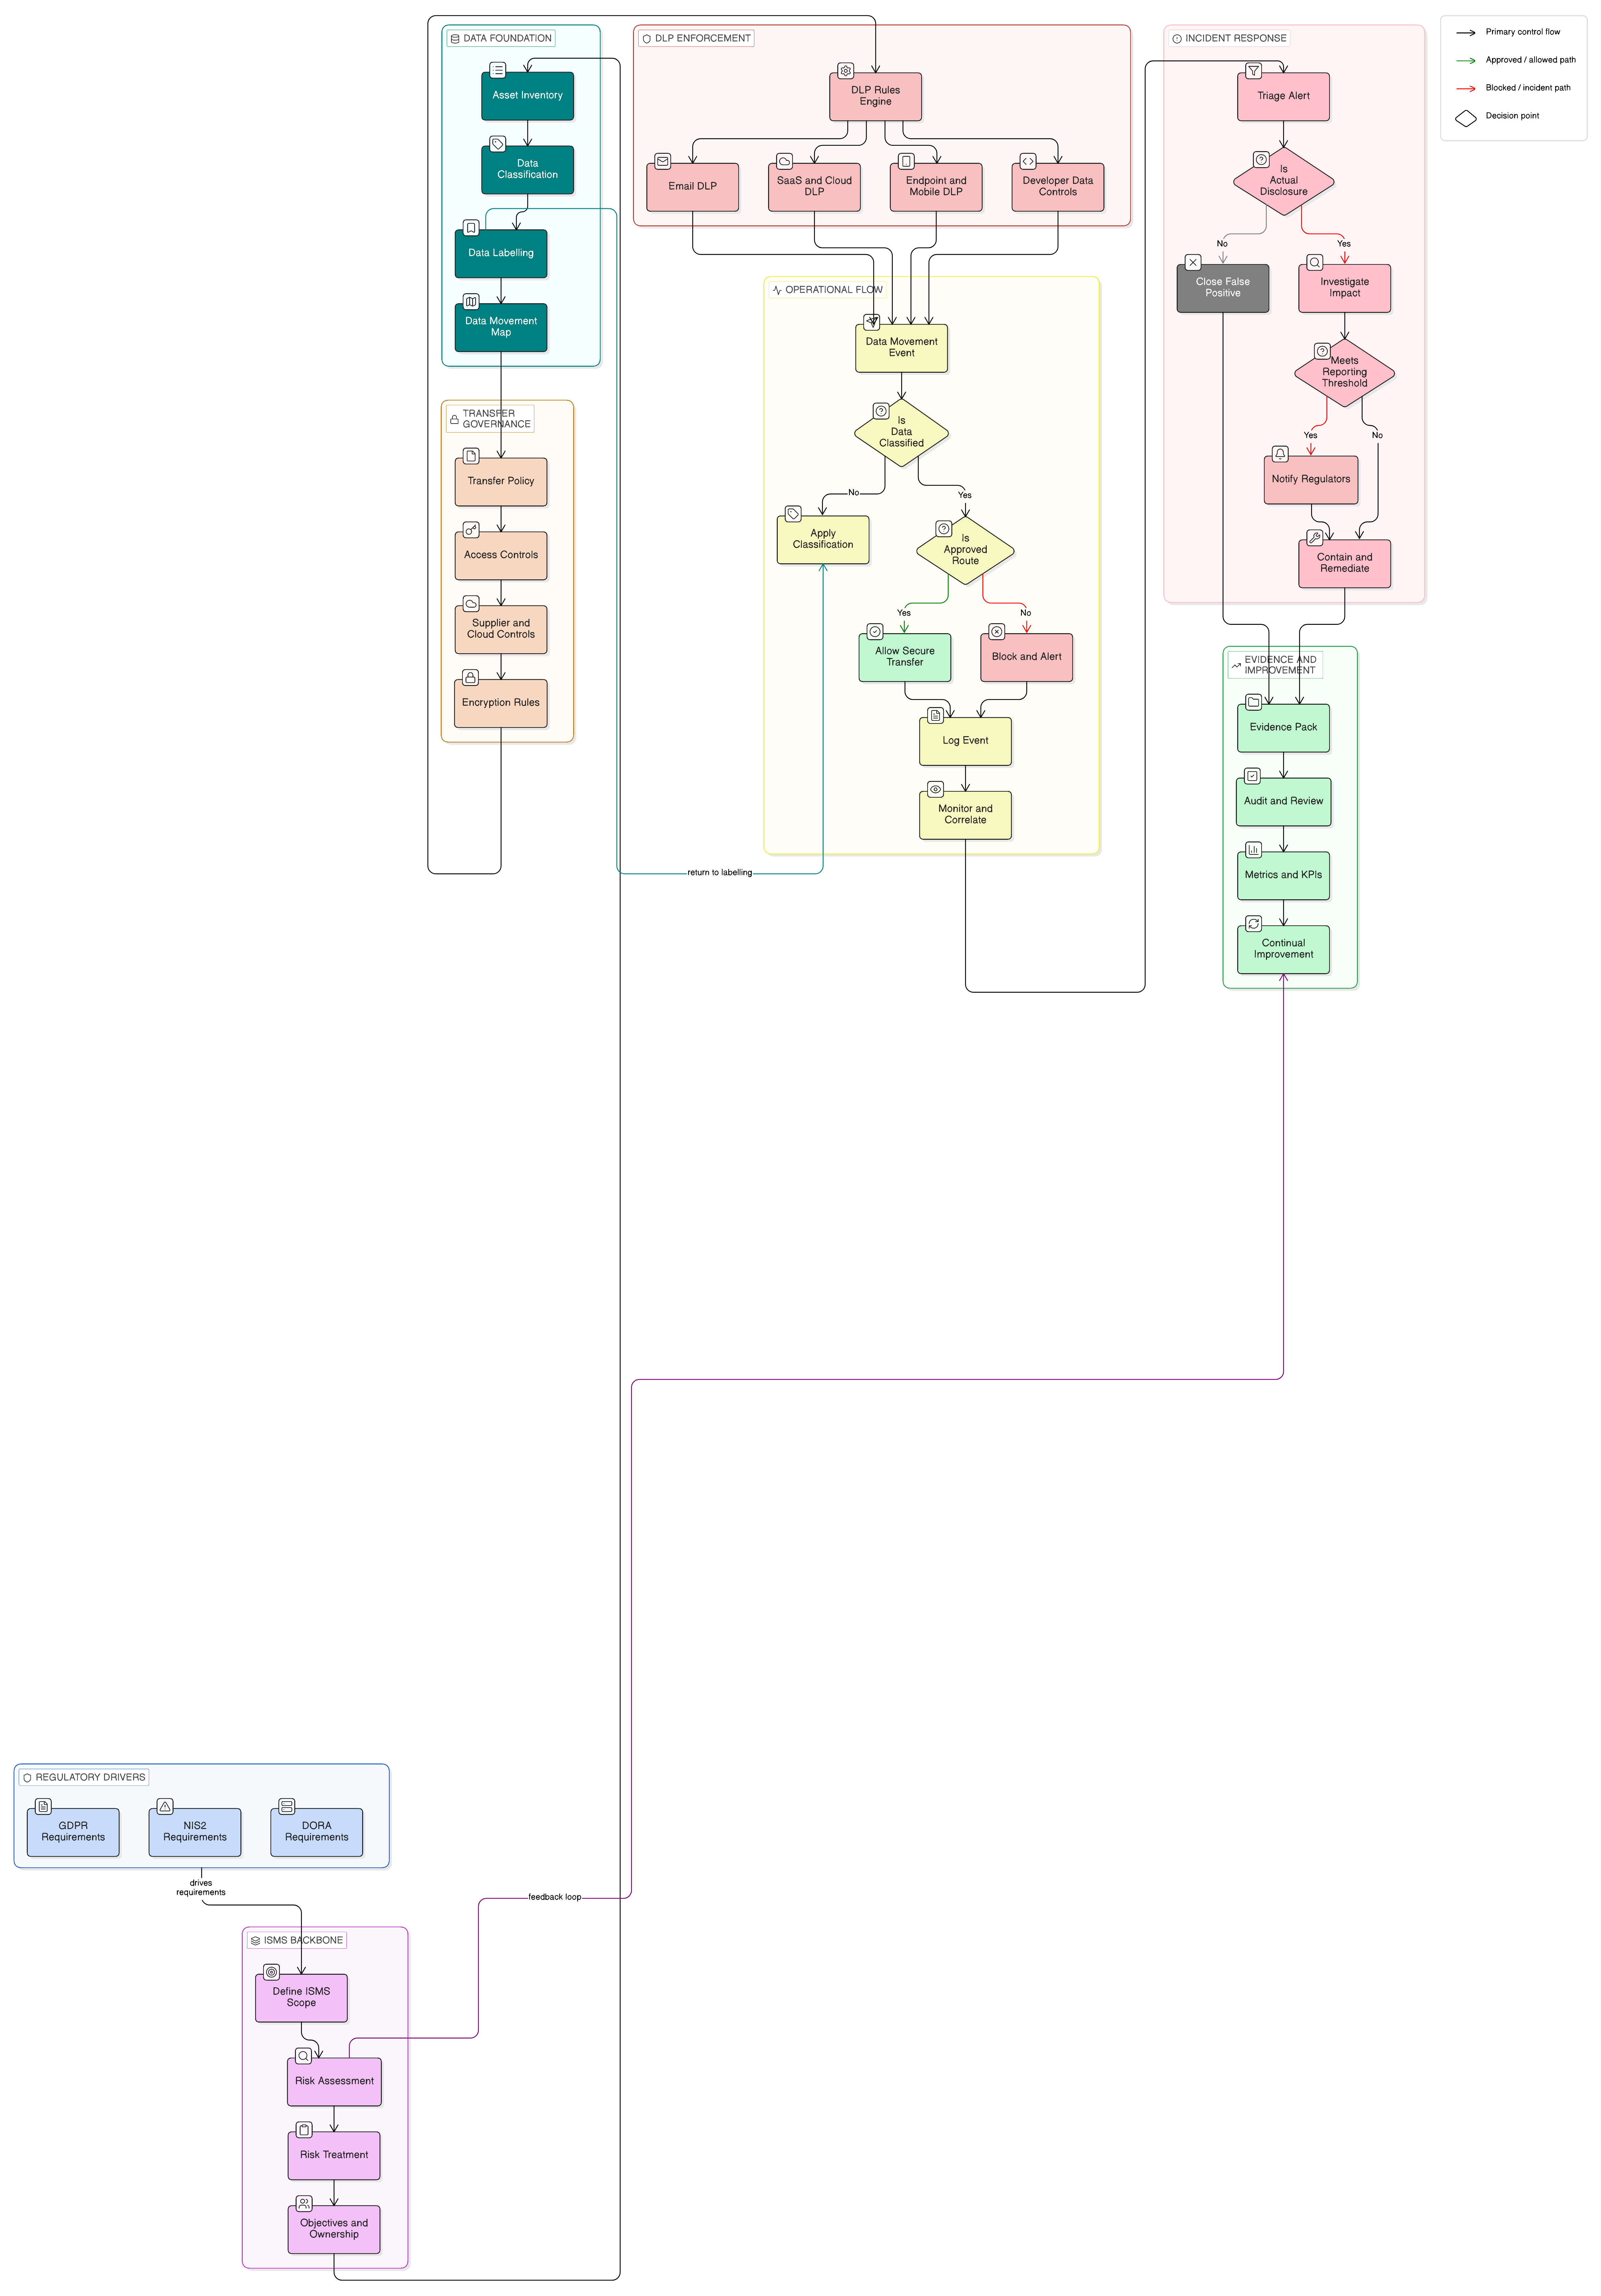
Az adatvesztés-megelőzés már nem önálló eszközkonfiguráció. 2026-ban a CISO-knak szabályzatvezérelt, bizonyítékokkal alátámasztott DLP-programra van szükségük, amely összekapcsolja az adatosztályozást, a biztonságos adatátvitelt, a naplózást, az incidensreagálást, a beszállítói irányítást és az ISO/IEC 27001:2022 kontrollokat a GDPR Article 32, a NIS2 és a DORA követelményeivel.
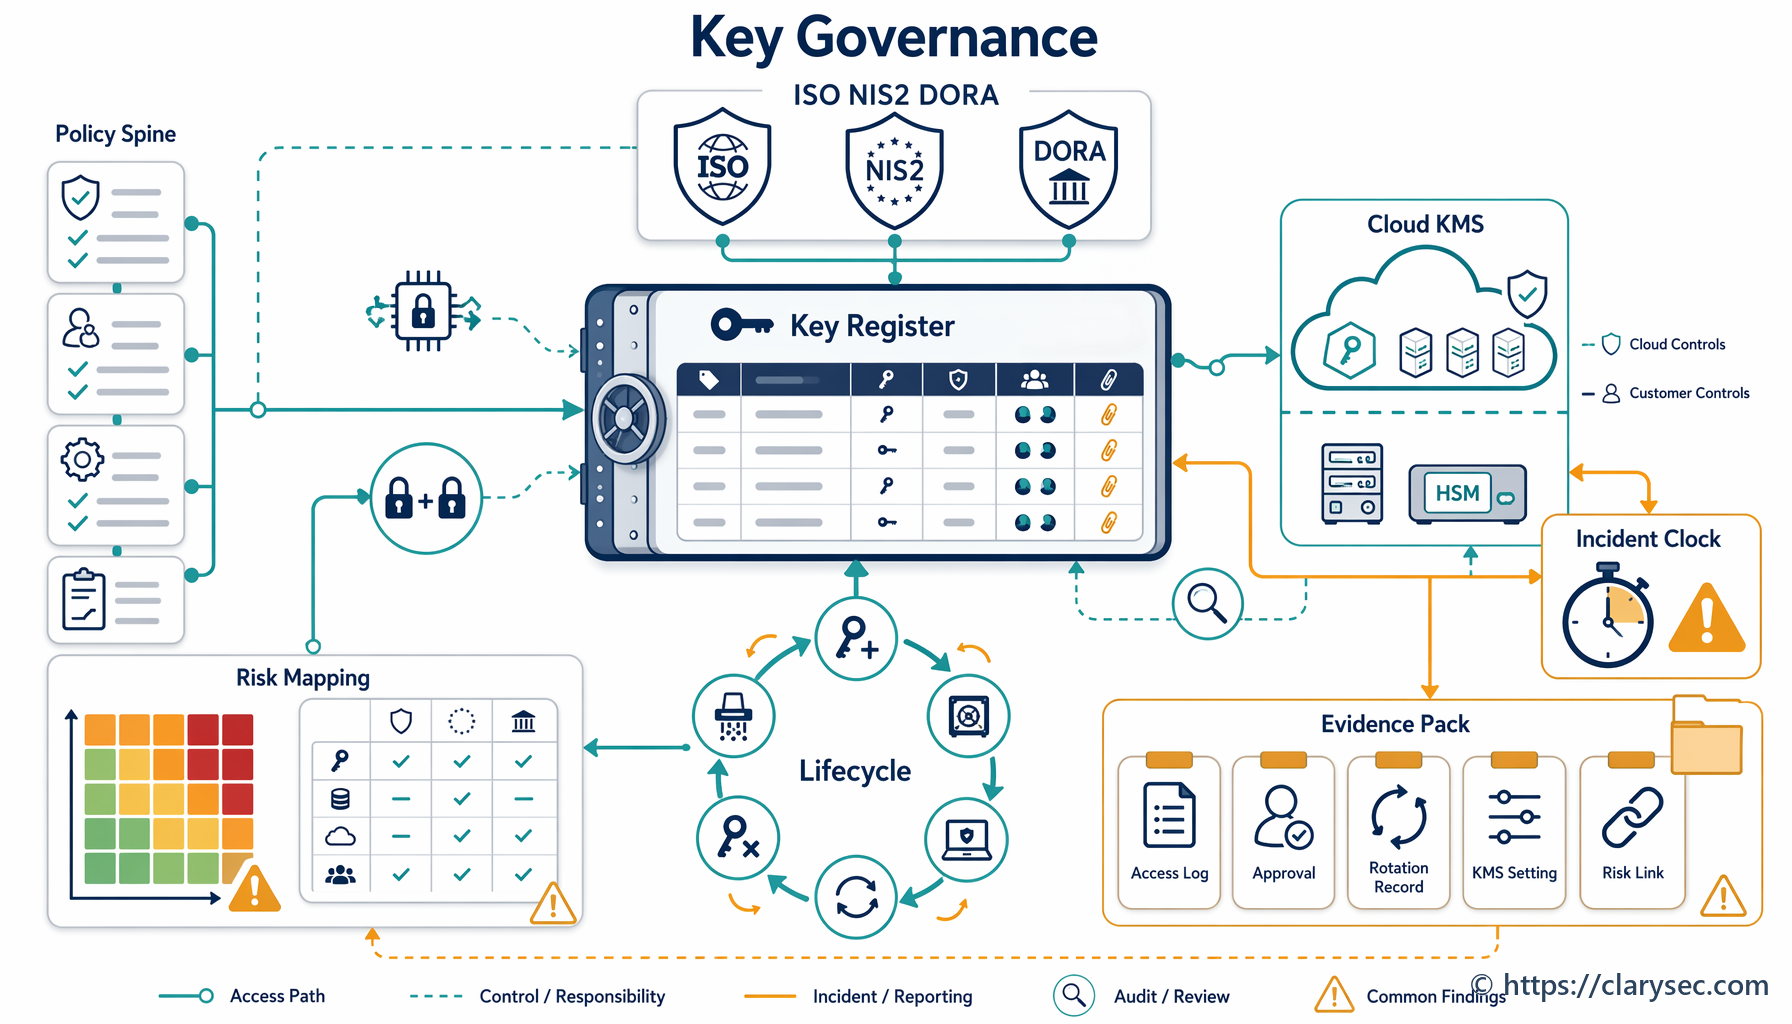
Gyakorlati útmutató a kriptográfiai kulcsok, felhőalapú KMS-ek, HSM-ek, kulcsrotáció, helyreállítás és auditbizonyítékok irányításához ISO/IEC 27001:2022, NIS2, DORA és GDPR Article 32 alapján.
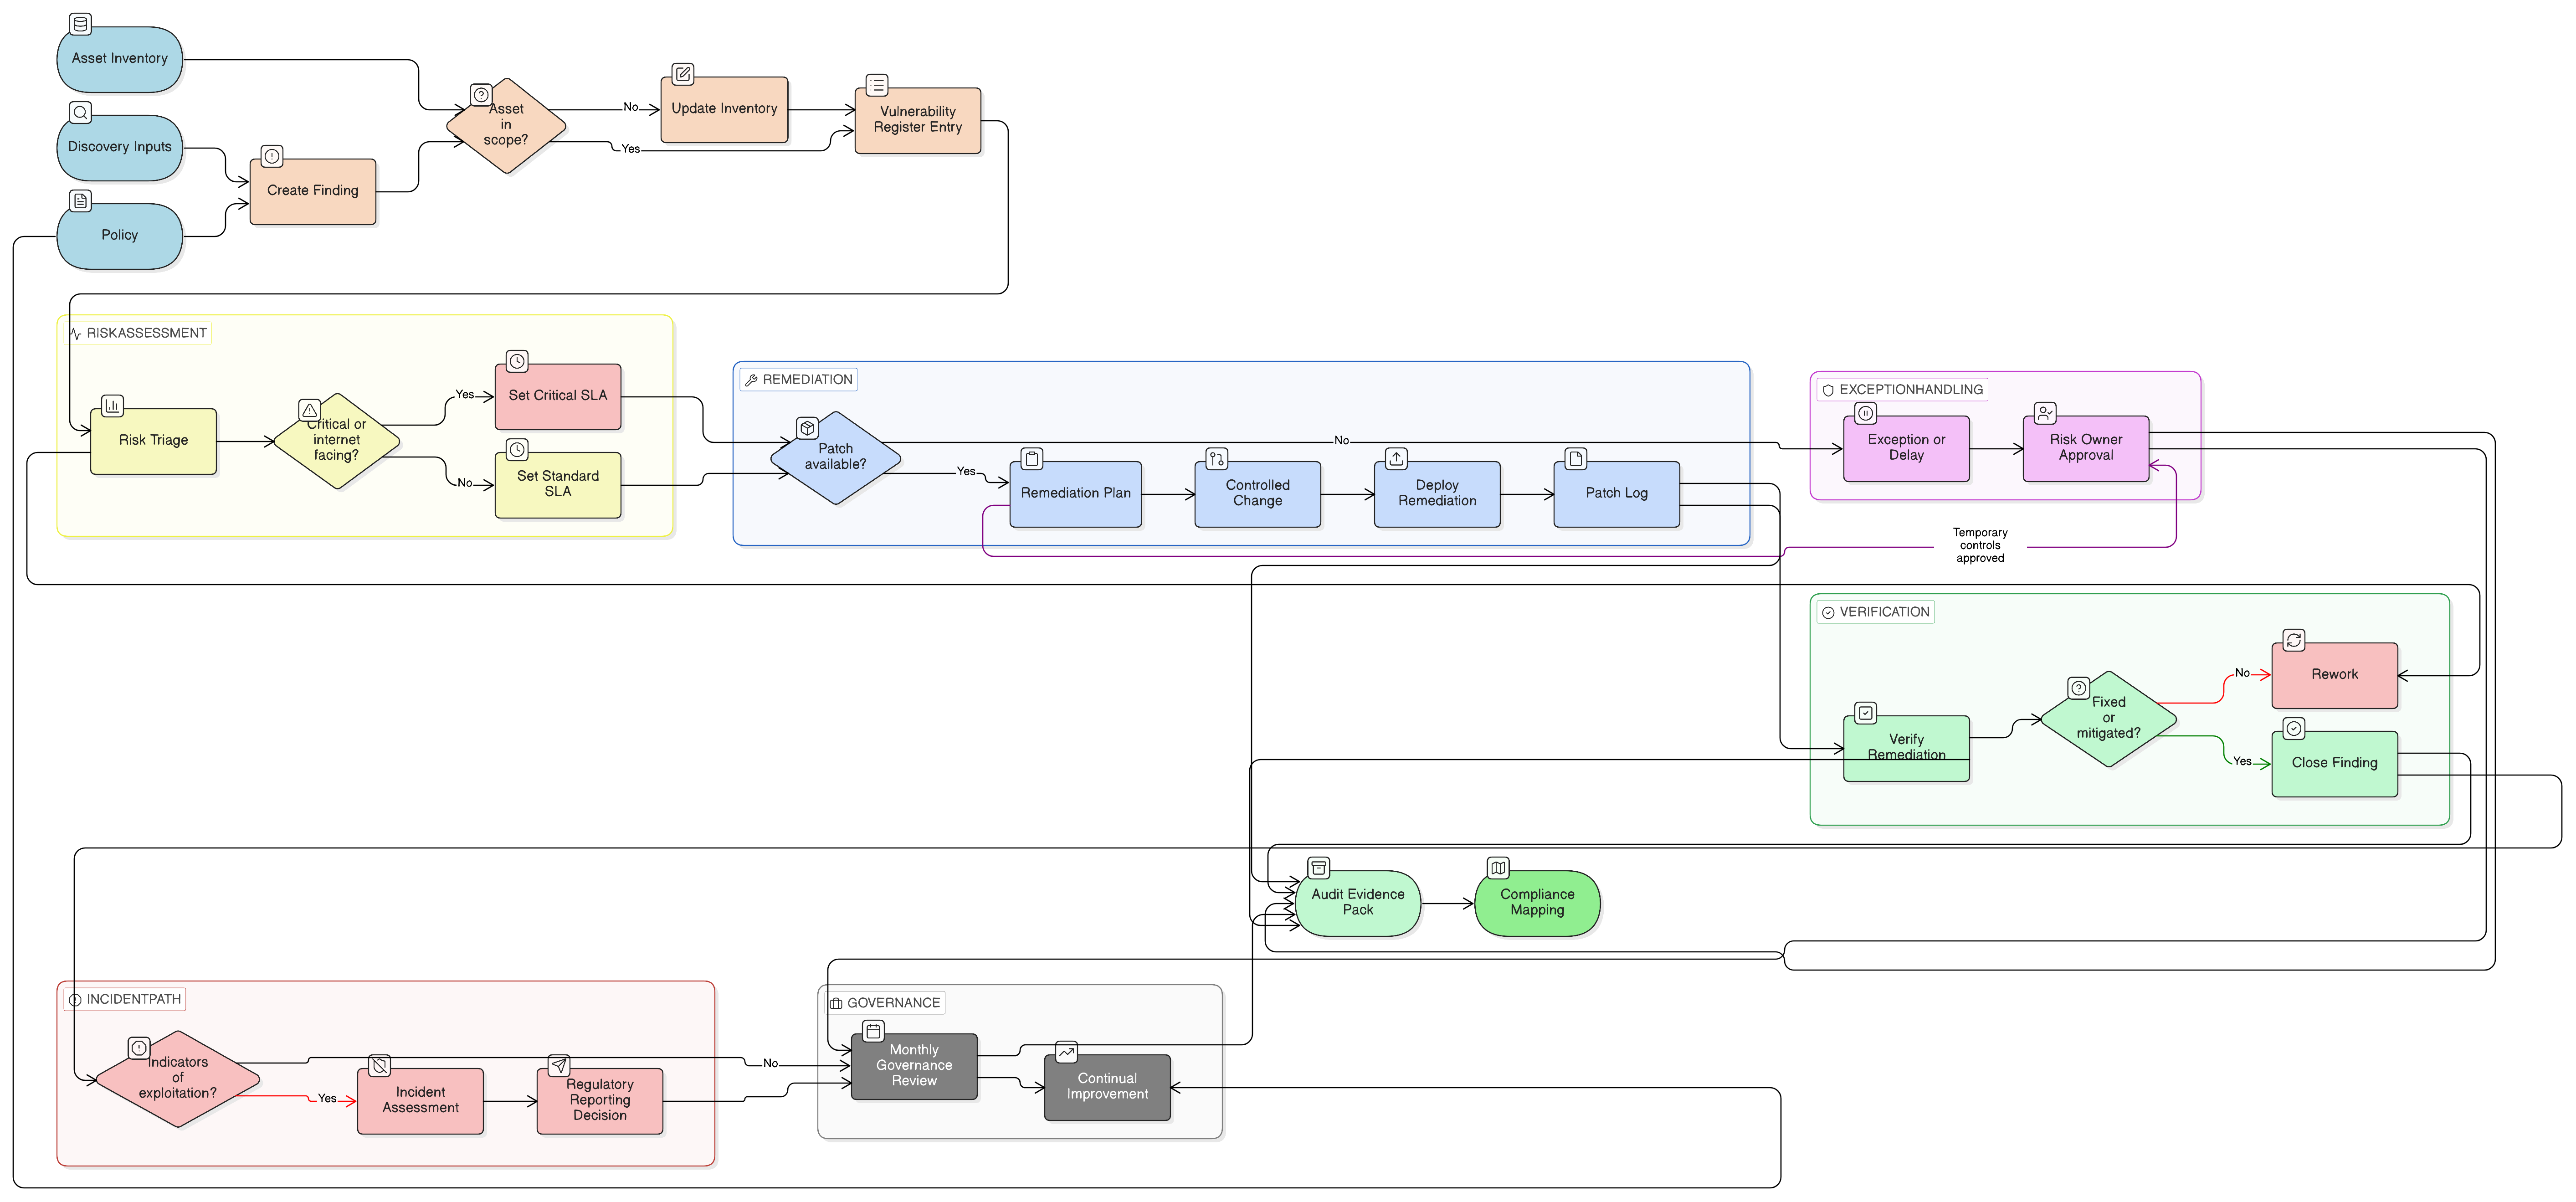
Gyakorlati CISO-útmutató arról, hogyan alakíthatók a sérülékenységvizsgálatok, javítási naplók, kockázati döntések és kivételek auditálható bizonyítékokká az ISO 27001:2022, NIS2, DORA, GDPR és COBIT 2019 követelményeihez.
Ez az átfogó cikk forgatókönyv-alapú útmutatót ad információbiztonsági vezetőknek olyan forenzikai felkészültségi képesség kialakításához, amely megfelel a NIS2, a DORA, az ISO 27001 és a GDPR szigorú szabályozói és auditelvárásainak.
Gyakorlati CISO-útmutató a CI/CD-folyamatok auditálható szoftverellátási lánc rendszerekként történő irányításához, build-eredetigazolással, megerősített runner-környezetekkel, aláírt artefaktumokkal, telepítési bizonyítékokkal és Clarysec szabályzatleképezésekkel.
Információbiztonsági vezetők, megfelelőségi vezetők és felhőbiztonsági architektusok számára: ismerje meg, hogyan tehetők működésbe az ISO 27001:2022 felhőkontrolljai a folyamatos megfelelés érdekében. Valós példák, technikai leképezési táblázatok és gyakorlati blueprint-ek a Clarysec-től, amelyek egységbe rendezik a biztonságot, az irányítást és az auditfelkészültséget a különböző keretrendszerek között.