COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Una guida pratica per CISO, responsabili della conformità e responsabili di business che devono produrre evidenze ISO 27001 difendibili per la responsabilità degli organi di gestione ai sensi di NIS2, la governance DORA, la supervisione dei fornitori e la sicurezza del trattamento ai sensi dell’Article 32 del GDPR.
I log di sicurezza sono essenziali per la risposta agli incidenti, ma spesso contengono dati personali. Questo playbook mostra come governare i log in relazione a GDPR, ISO 27701, NIS2 e DORA.
Una guida pratica per CISO e team compliance per governare il trasferimento sicuro dei file, mappare i controlli ISO/IEC 27001:2022 su GDPR, NIS2 e DORA e produrre evidenze pronte per l’audit.
Una guida pratica per CISO alla costruzione di una matrice delle responsabilità condivise nel cloud che dimostri chi è titolare di ciascun controllo, quali evidenze sono richieste e come fornitori cloud e sub-responsabili sono governati rispetto a ISO/IEC 27001:2022, NIS2, DORA e GDPR.
Una guida basata su scenari per realizzare una governance degli accessi ai dati personali identificabili (PII) idonea all’audit in ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 e COBIT 2019, utilizzando politiche, registri, tabelle di mappatura e flussi di riesame operativi di Clarysec.
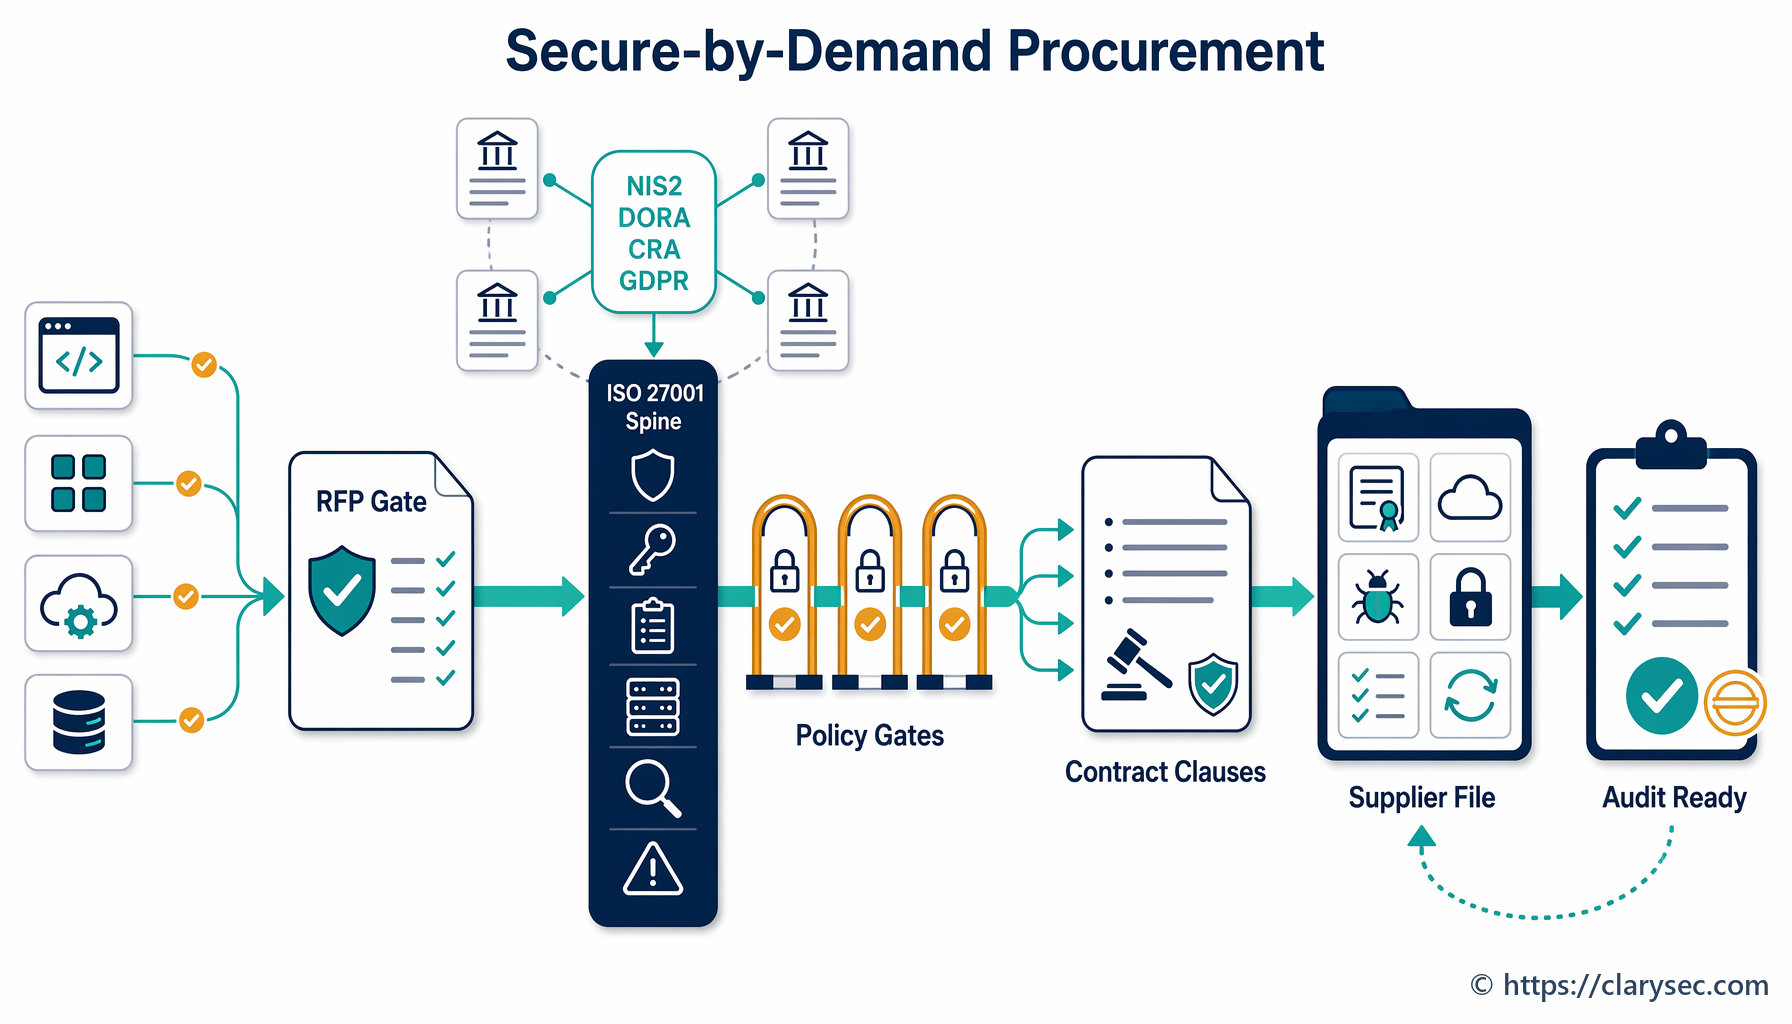
L’approvvigionamento secure-by-demand integra sicurezza dei fornitori, privacy, resilienza e assurance di prodotto nella decisione di acquisto. Questa guida di riferimento mostra come Clarysec mappa i controlli sui fornitori ISO/IEC 27001:2022 rispetto alle aspettative NIS2, DORA, GDPR, CRA, a NIST CSF 2.0 e alle evidenze di audit orientate a COBIT prima della firma dei contratti.
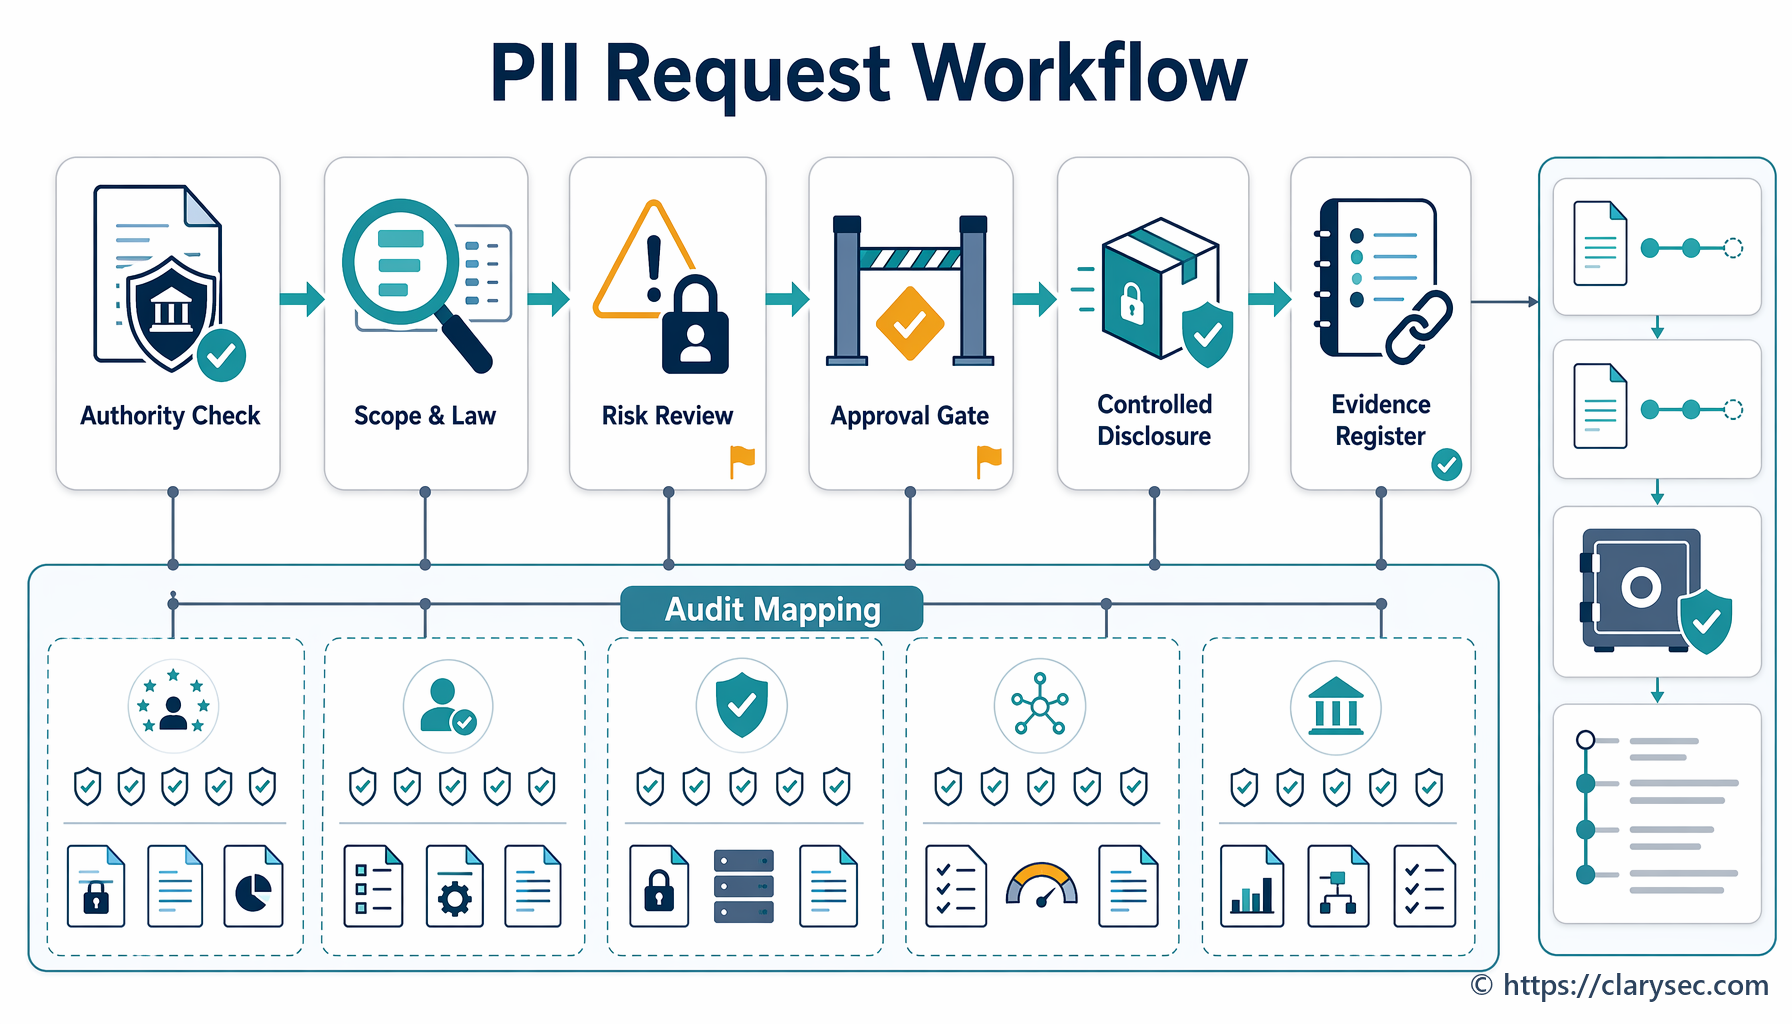
Un modello pratico di governance per validare, approvare, minimizzare, comunicare in modo sicuro, registrare e produrre evidenze per le richieste di comunicazione di dati personali provenienti da forze dell’ordine e autorità di vigilanza ai sensi di GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 e dei toolkit di policy Clarysec.
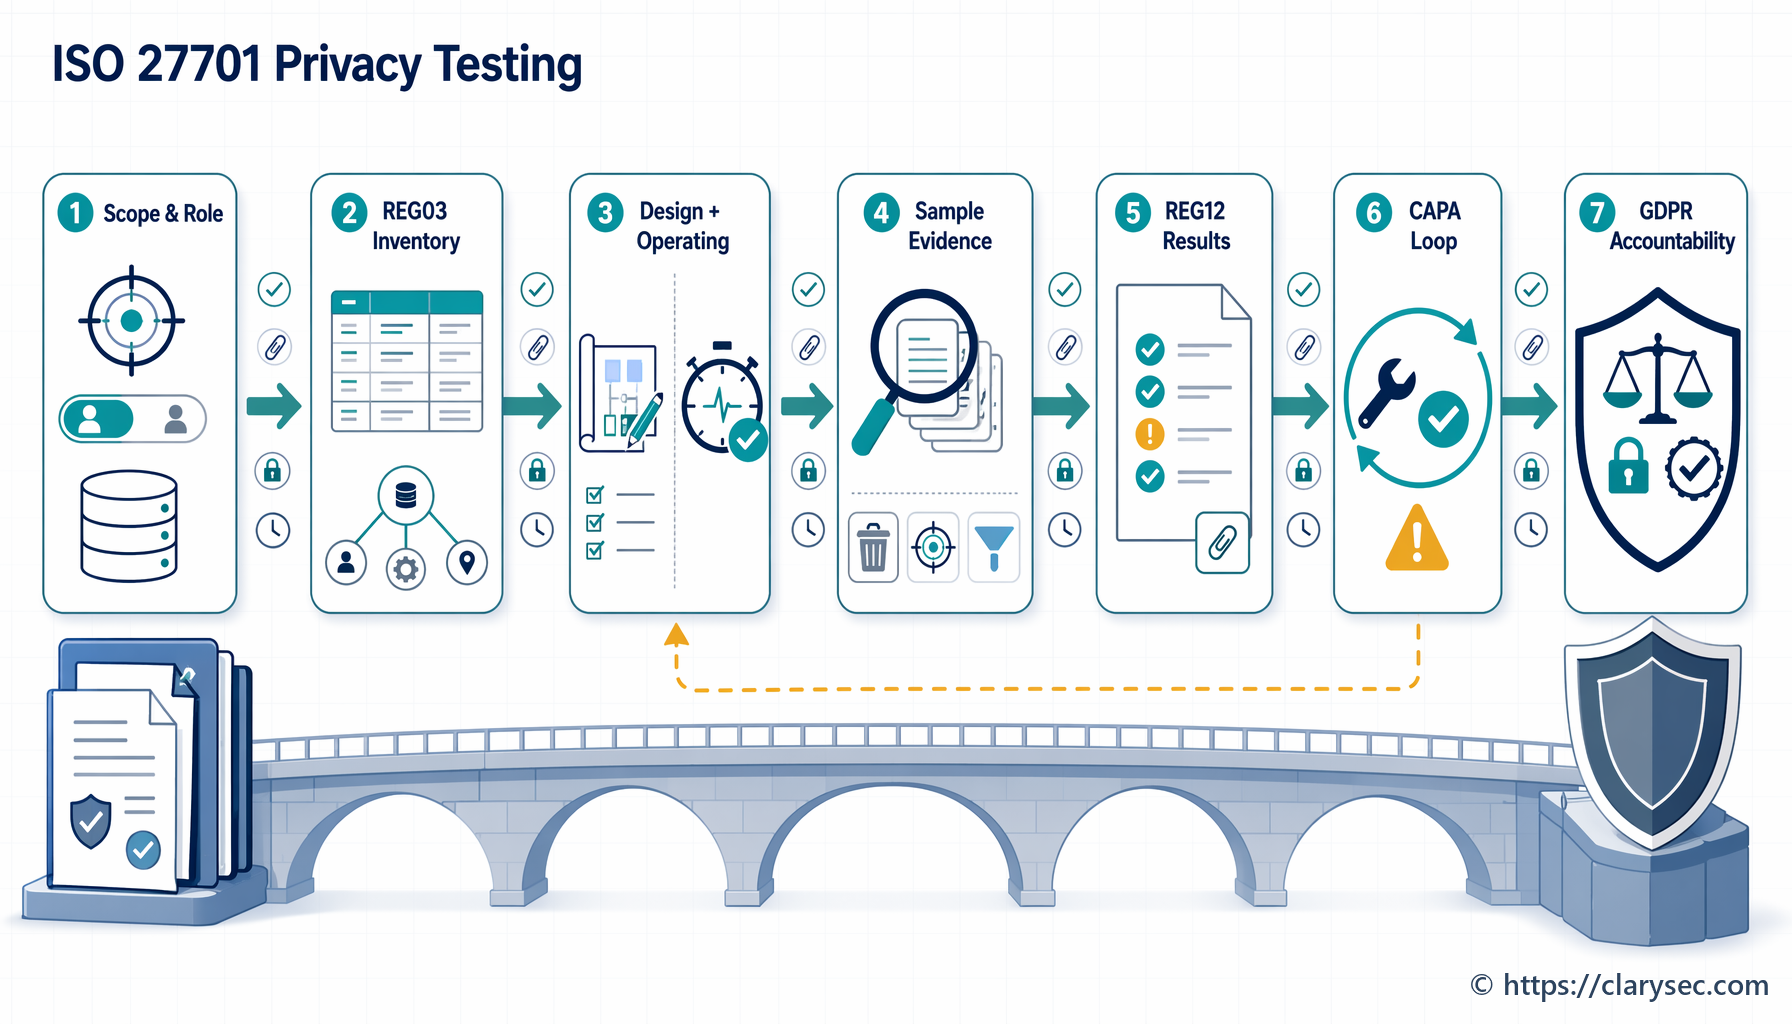
Una guida pratica Clarysec per CISO, DPO, auditor e funzioni compliance che devono testare i controlli PIMS ISO 27701:2025, dimostrare la responsabilizzazione GDPR e preparare evidenze per clienti, autorità di controllo e audit di certificazione.
Guida pratica alla preparazione al Cyber Solidarity Act dell’UE utilizzando evidenze ISO/IEC 27001:2022, politiche Clarysec, governance dei fornitori, risposta agli incidenti, logging, continuità operativa e mappatura di conformità trasversale per NIS2, DORA, GDPR, NIST CSF 2.0 e COBIT 2019.