NIS2
Explore articles in the NIS2 category
148 articles
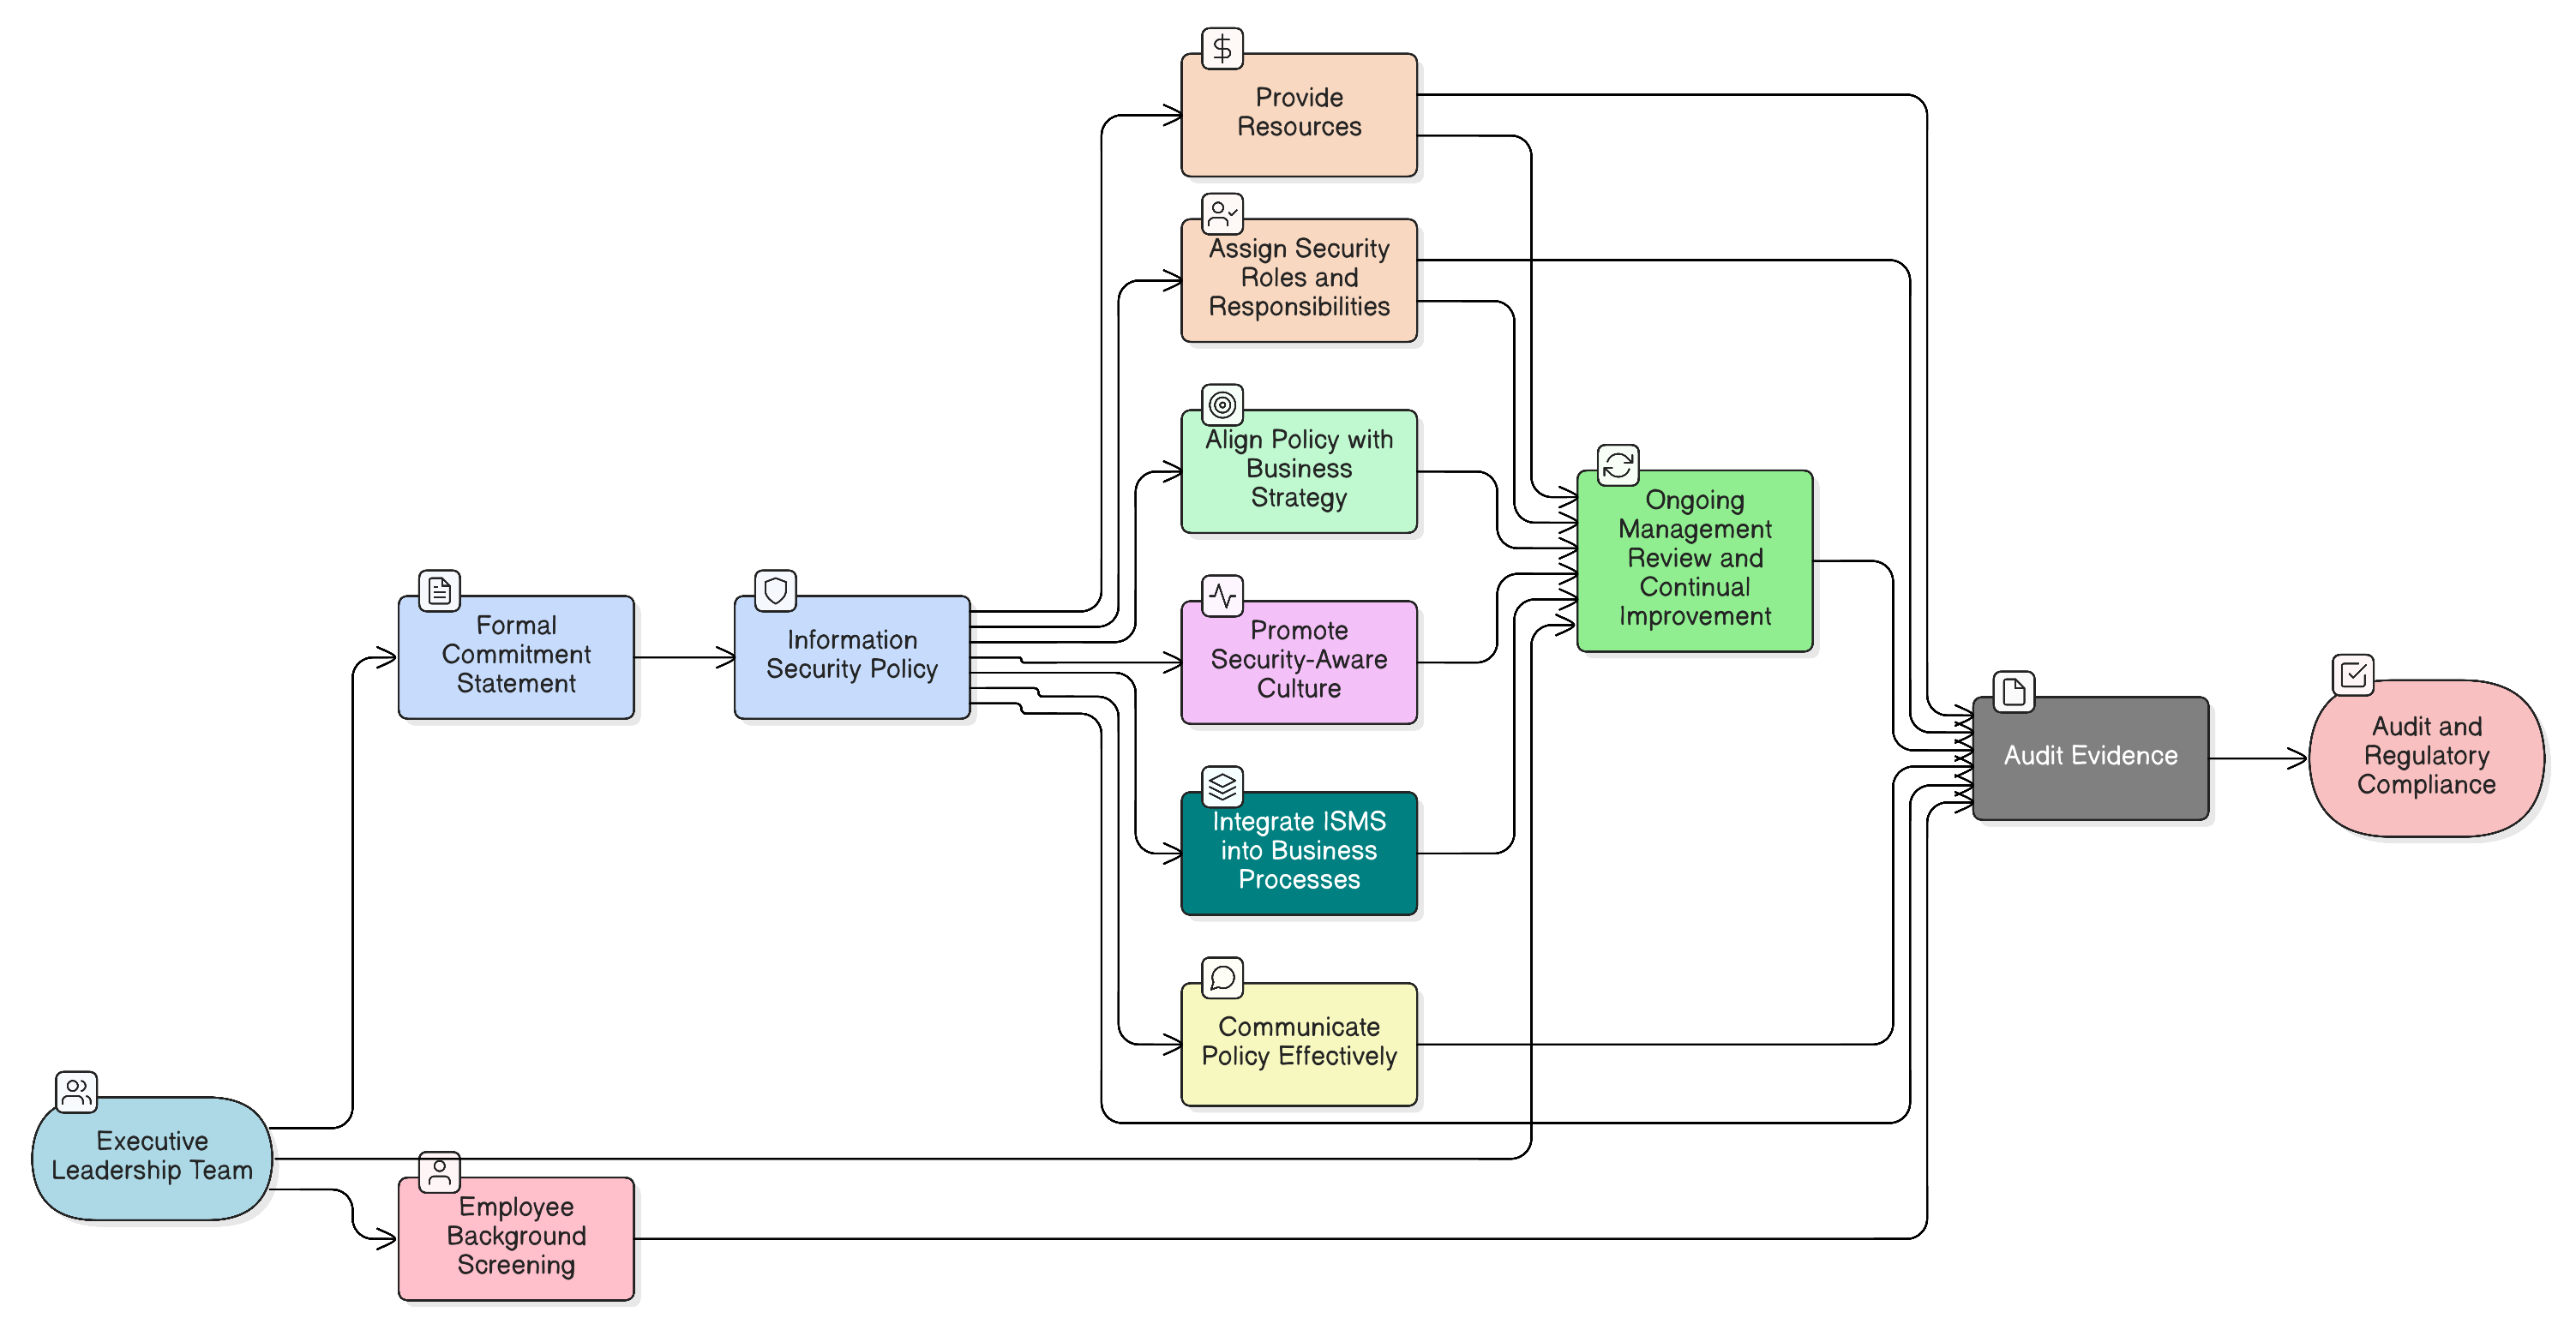
La firma su una politica non basta. Scopri come trasformare il vertice aziendale nel tuo asset di sicurezza più efficace, con azioni concrete, esempi di politiche e mappature di conformità trasversali per ISO 27001:2022, NIS2, DORA e altri quadri di riferimento.
La regola di notifica entro 24 ore prevista dalla Direttiva NIS2 modifica radicalmente le aspettative operative. Questa guida mostra a Responsabili della sicurezza delle informazioni (CISO) e auditor come progettare un piano di risposta agli incidenti resiliente e conforme, capace di superare il vaglio regolatorio e gli attacchi reali, utilizzando le policy Clarysec e i toolkit di conformità trasversale.
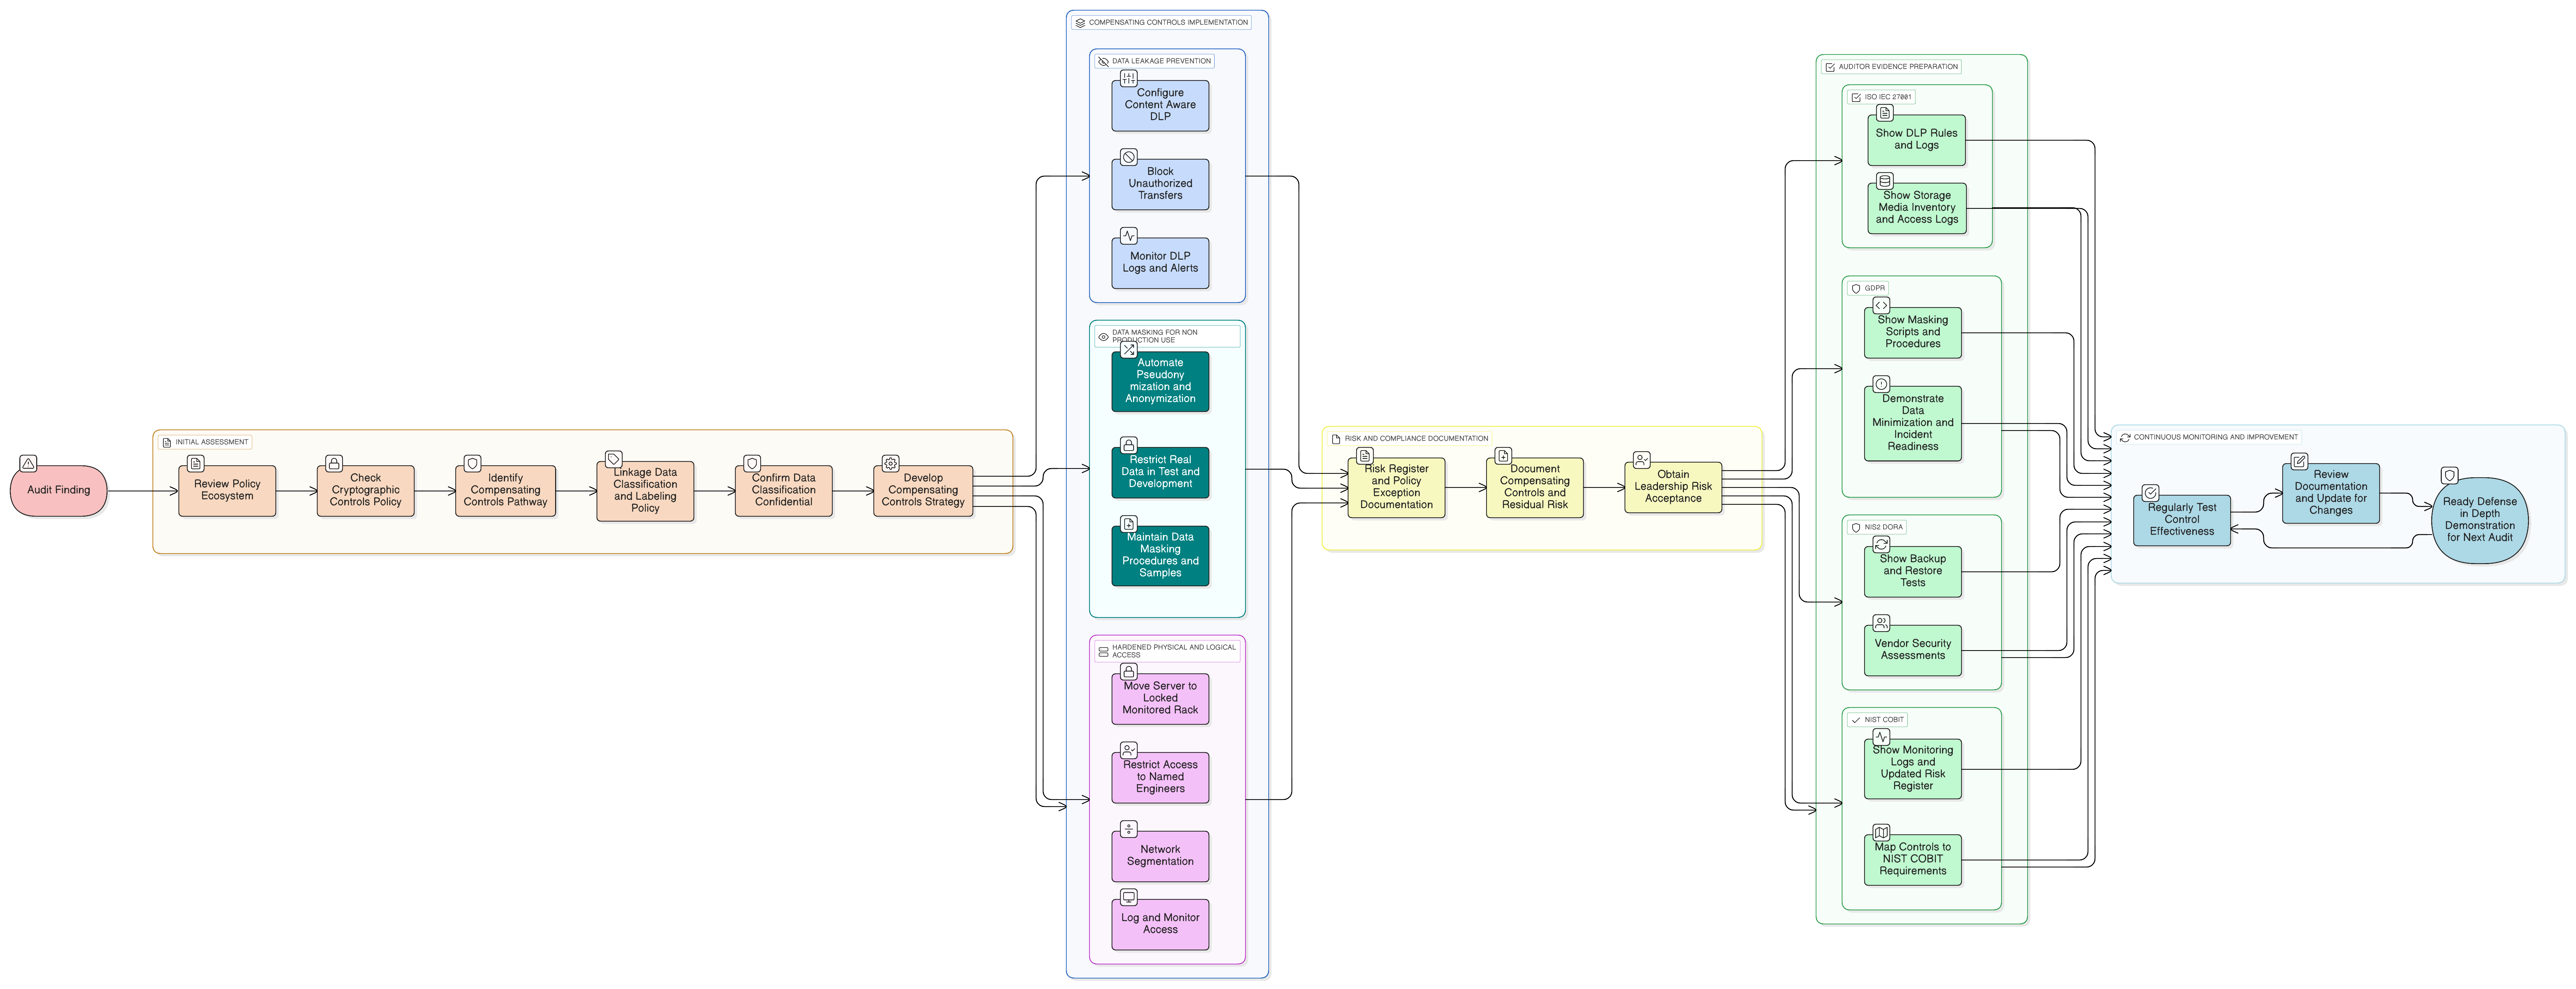
Una guida pratica per CISO sull’attuazione e la documentazione dei controlli compensativi per i dati a riposo quando la cifratura non è praticabile. Analizziamo uno scenario di audit reale, mappando difese stratificate rispetto ai quadri di riferimento ISO/IEC 27001:2022, GDPR, NIS2, DORA e NIST.
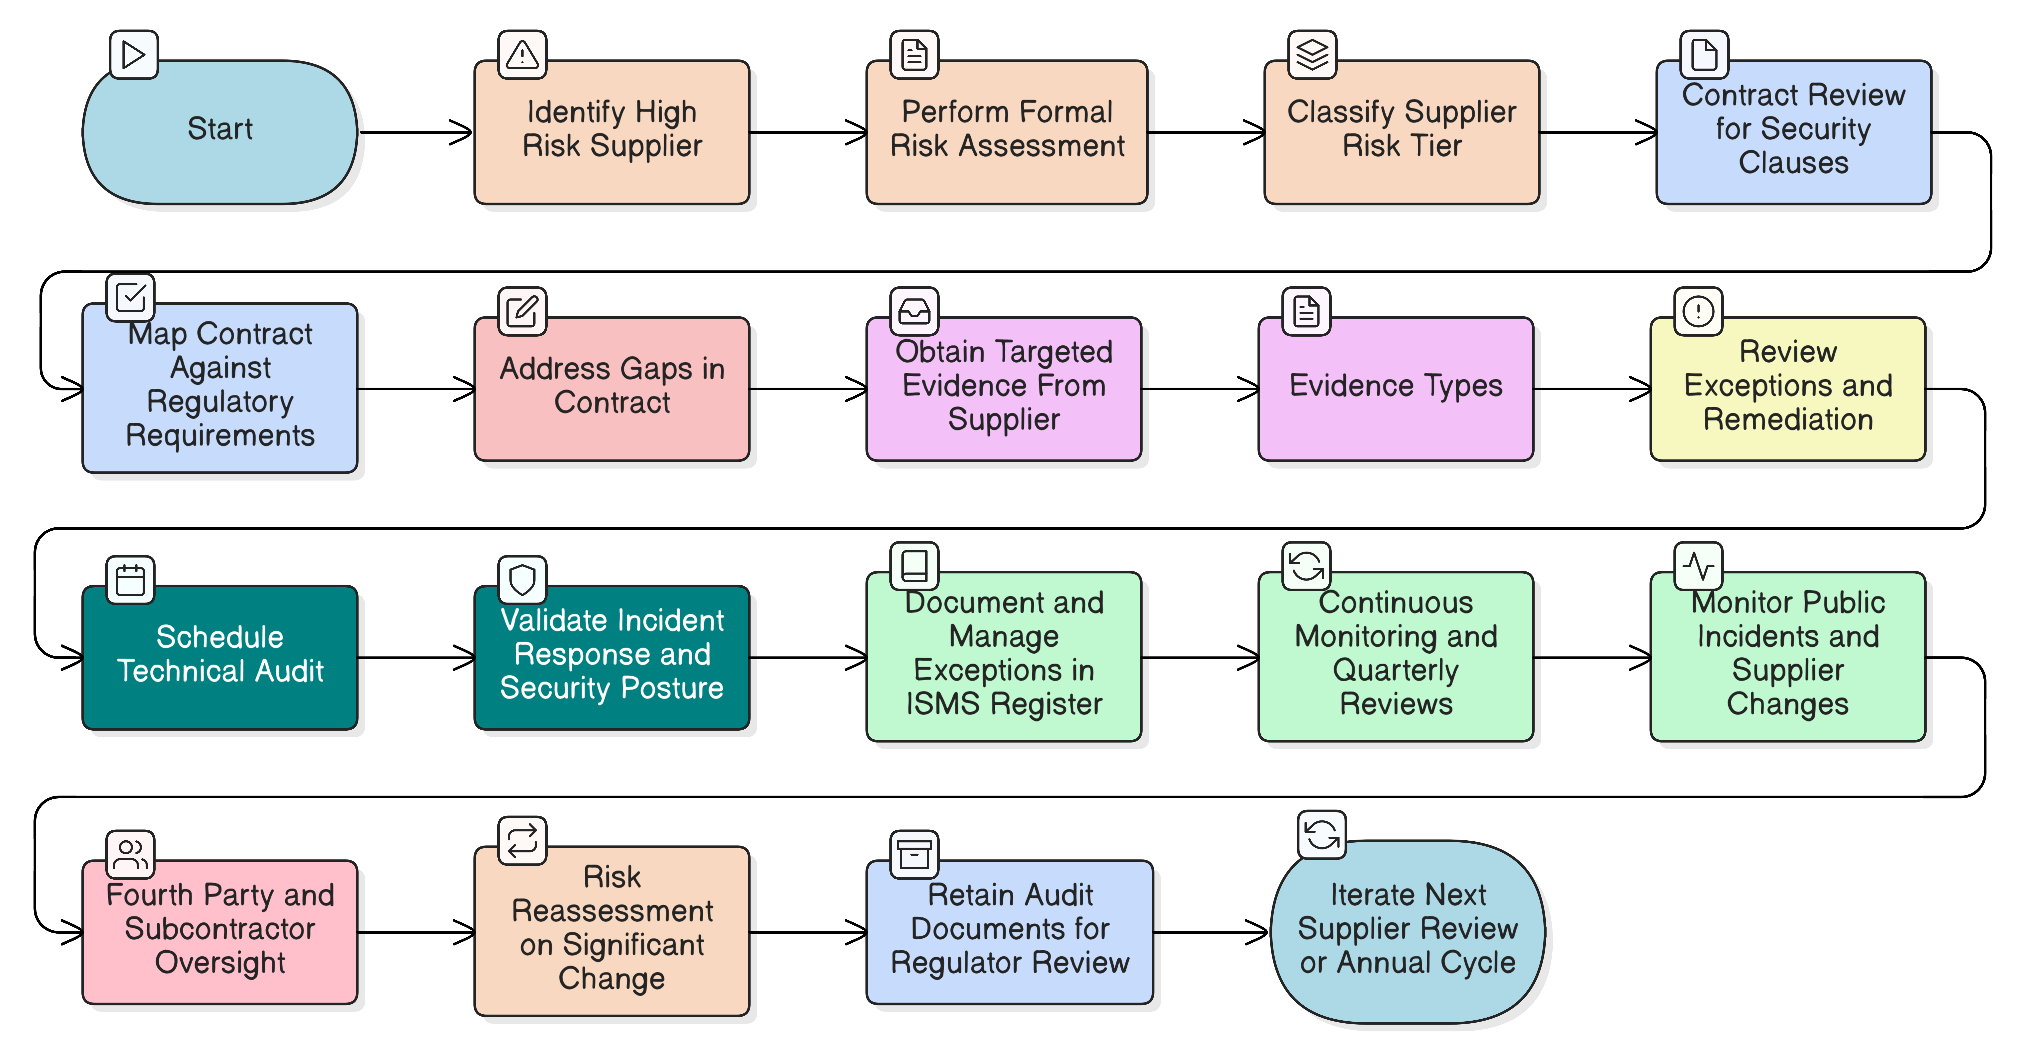
Il nostro articolo di riferimento per i Responsabili della sicurezza delle informazioni sulla gestione degli audit dei fornitori ad alto rischio per NIS2 e DORA. Scopri come attuare una strategia di audit continua e basata sul rischio, facendo leva su quadri di riferimento consolidati, requisiti di policy e checklist operative per soddisfare requisiti normativi stringenti.
Questo articolo guida CISO e responsabili della conformità in un approccio concreto alla costruzione di un programma di gestione del rischio della catena di fornitura conforme a NIS2. Combina indicazioni normative, controlli applicabili e l’esperienza di Clarysec per trasformare la catena di fornitura da vulnerabilità critica in una risorsa resiliente e verificabile in sede di audit.
Trasforma il rischio dei dati legacy in un vantaggio strategico. Questa guida approfondita copre tutto: dalla definizione delle policy e dalla sanitizzazione dei supporti fino alla costruzione di una solida traccia di audit per lo smaltimento dei dati, integrando le roadmap specialistiche e i toolkit di policy di Clarysec.
Un attacco ransomware colpisce durante una riunione del consiglio di amministrazione. I backup funzionano, ma la sicurezza regge? Scopri come applicare i controlli di resilienza di ISO/IEC 27001:2022 per mantenere la sicurezza sotto pressione, soddisfare gli auditor e rispettare i rigorosi requisiti DORA e NIS2 con la roadmap esperta di Clarysec.
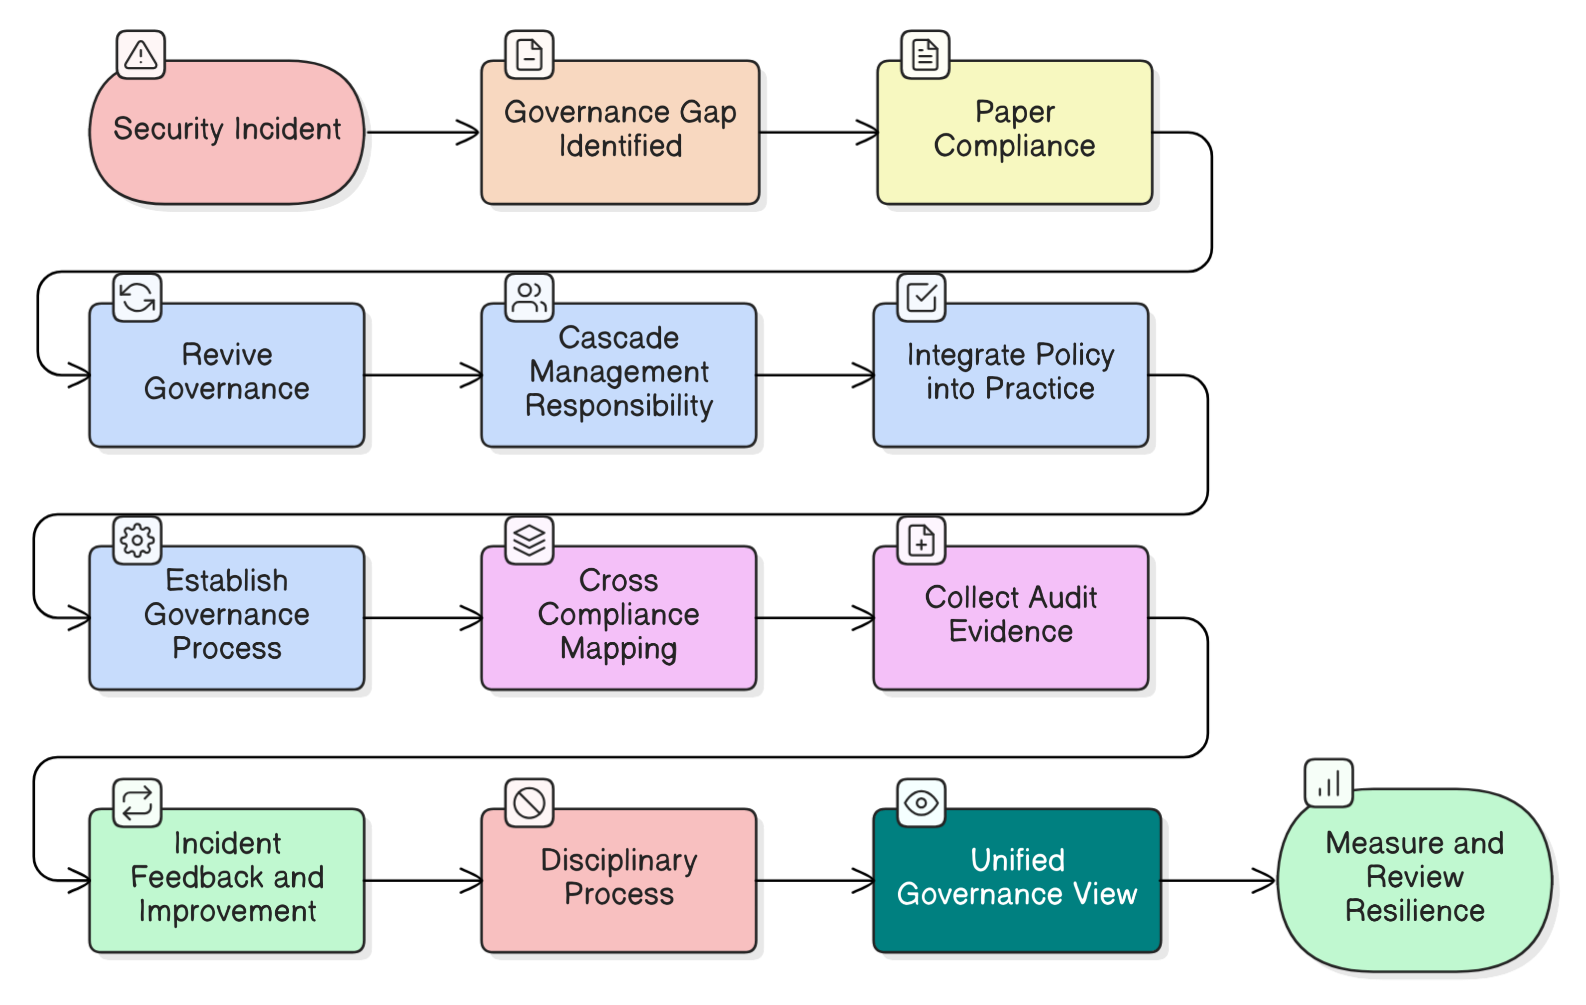
Le checklist di conformità non prevengono le violazioni; la governance attiva sì. Analizziamo i principali miti di governance dei CISO partendo da un incidente reale e forniamo una roadmap per costruire una vera resilienza aziendale, con azioni concrete, esempi di policy e mappature di conformità trasversale per ISO 27001:2022, NIS2, DORA e altri riferimenti.
I fallimenti in audit non dipendono da firewall deboli: sono il risultato di una conformità gestita come una checklist tecnica. Scopri le strategie di sistema di gestione di Clarysec, i controlli mappati e le politiche operative per una conformità efficace a ISO 27001, NIS2 e DORA.