NIS2
Explore articles in the NIS2 category
129 articles
Una guida basata su scenari per realizzare una governance degli accessi ai dati personali identificabili (PII) idonea all’audit in ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 e COBIT 2019, utilizzando politiche, registri, tabelle di mappatura e flussi di riesame operativi di Clarysec.
Guida pratica per trasformare l’architettura zero trust di NIST SP 800-207 in evidenze pronte per l’audit per ISO/IEC 27001:2022, NIS2, DORA, GDPR e riesami di sicurezza dei clienti.
L’approvvigionamento secure-by-demand integra sicurezza dei fornitori, privacy, resilienza e assurance di prodotto nella decisione di acquisto. Questa guida di riferimento mostra come Clarysec mappa i controlli sui fornitori ISO/IEC 27001:2022 rispetto alle aspettative NIS2, DORA, GDPR, CRA, a NIST CSF 2.0 e alle evidenze di audit orientate a COBIT prima della firma dei contratti.
Un modello pratico di governance per validare, approvare, minimizzare, comunicare in modo sicuro, registrare e produrre evidenze per le richieste di comunicazione di dati personali provenienti da forze dell’ordine e autorità di vigilanza ai sensi di GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 e dei toolkit di policy Clarysec.
Una guida pratica Clarysec per CISO, DPO, auditor e funzioni compliance che devono testare i controlli PIMS ISO 27701:2025, dimostrare la responsabilizzazione GDPR e preparare evidenze per clienti, autorità di controllo e audit di certificazione.
Guida pratica alla preparazione al Cyber Solidarity Act dell’UE utilizzando evidenze ISO/IEC 27001:2022, politiche Clarysec, governance dei fornitori, risposta agli incidenti, logging, continuità operativa e mappatura di conformità trasversale per NIS2, DORA, GDPR, NIST CSF 2.0 e COBIT 2019.
Una guida pratica di Clarysec per costruire una condivisione della cyber threat intelligence governata da ISO 27001, a supporto di DORA Article 45, della cooperazione NIS2, della divulgazione conforme al GDPR, della partecipazione agli ISAC e delle evidenze pronte per l’audit nel 2026.
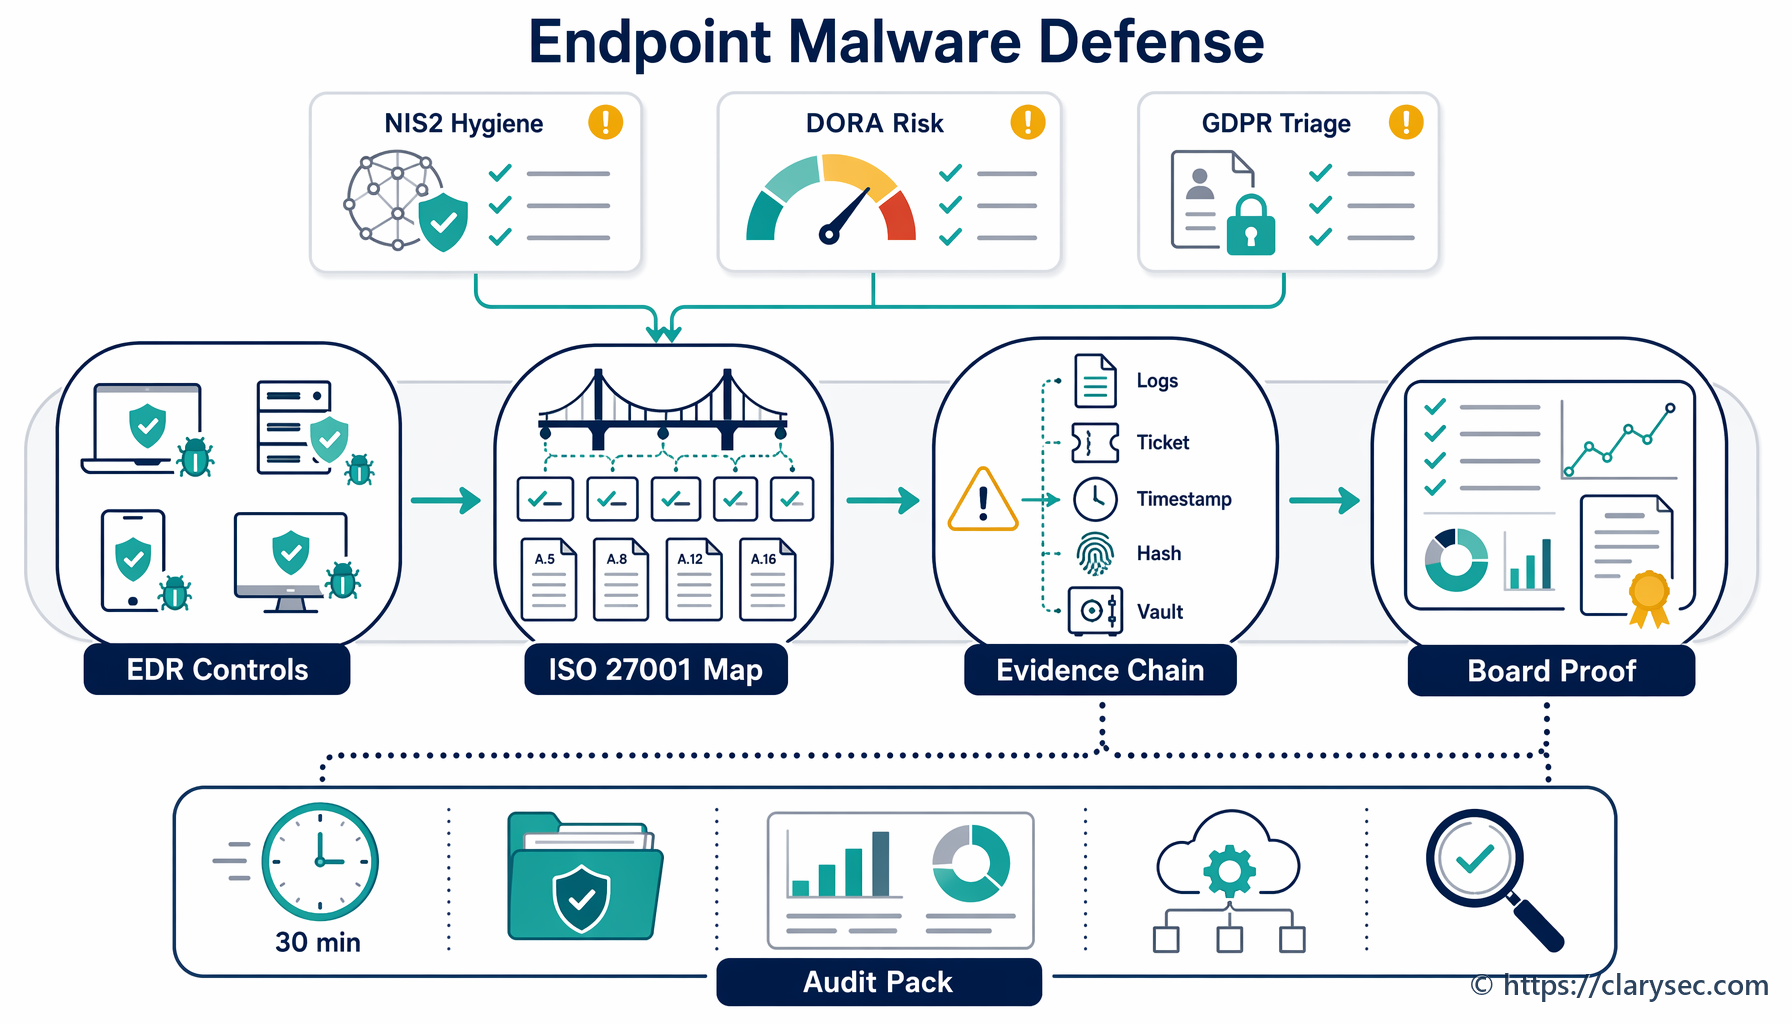
La protezione degli endpoint è ormai un sistema di evidenze di conformità. Scopri come usare ISO/IEC 27001:2022, le politiche Clarysec, Zenith Blueprint e Zenith Controls per dimostrare la difesa antimalware ai fini di NIS2, DORA, GDPR Article 32, NIST CSF 2.0 e della preparazione agli audit.
Guida unificata 2026 per trasformare le DPIA in evidenze di governance idonee all’audit, integrando accountability GDPR, ISO/IEC 27001:2022, misure di cibersicurezza NIS2, modifiche ICT DORA e rischio dei fornitori.