NIST
Explore articles in the NIST category
131 articles
NIS2 trasforma la cibersicurezza in una responsabilità dell’organo di gestione. Questa guida mostra come Consigli di amministrazione, CISO e responsabili della conformità possono usare ISO/IEC 27001:2022, le politiche Clarysec, Zenith Blueprint e Zenith Controls per dimostrare vigilanza, diligenza e governance cyber trasversale ai framework.
Una guida pratica per CISO al monitoraggio continuo della conformità a NIS2 e DORA mediante ISO/IEC 27001:2022, responsabilità dei controlli, KPI, KRI, cadenza delle evidenze, mappatura delle policy ed evidenze pronte per l’audit.
Una guida pratica per le PMI sull’uso della funzione Govern di NIST CSF 2.0 come livello di governance per ISO 27001:2022, NIS2, DORA, GDPR, supervisione dei fornitori ed evidenze pronte per l’audit.
Una guida pratica per costruire strategie di uscita ICT DORA per fornitori terzi, supportate contrattualmente, tecnicamente realizzabili, testate e pronte per l’audit.
Una guida pratica per CISO sulla divulgazione coordinata delle vulnerabilità ai sensi di NIS2, DORA, GDPR e ISO/IEC 27001:2022, con formulazioni di politica, flussi di ricezione, escalation verso i fornitori, evidenze di audit e mappatura dei controlli.
Guida pratica per costruire evidenze pronte per l’audit sulle misure tecniche e organizzative dell’Articolo 32 GDPR utilizzando ISO 27001:2022, ISO 27005, NIS2, DORA e i toolkit Clarysec.
Una guida pratica per CISO per trasformare l’igiene informatica e la formazione in materia di cibersicurezza richieste da NIS2 articolo 21 in evidenze ISO/IEC 27001:2022 pronte per l’audit, con clausole di policy, mappatura dei controlli, allineamento a DORA e GDPR e uno sprint di remediation di 10 giorni.
Una guida pratica per CISO alla costruzione di un unico modello di evidenze per il controllo degli accessi per ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST e COBIT.
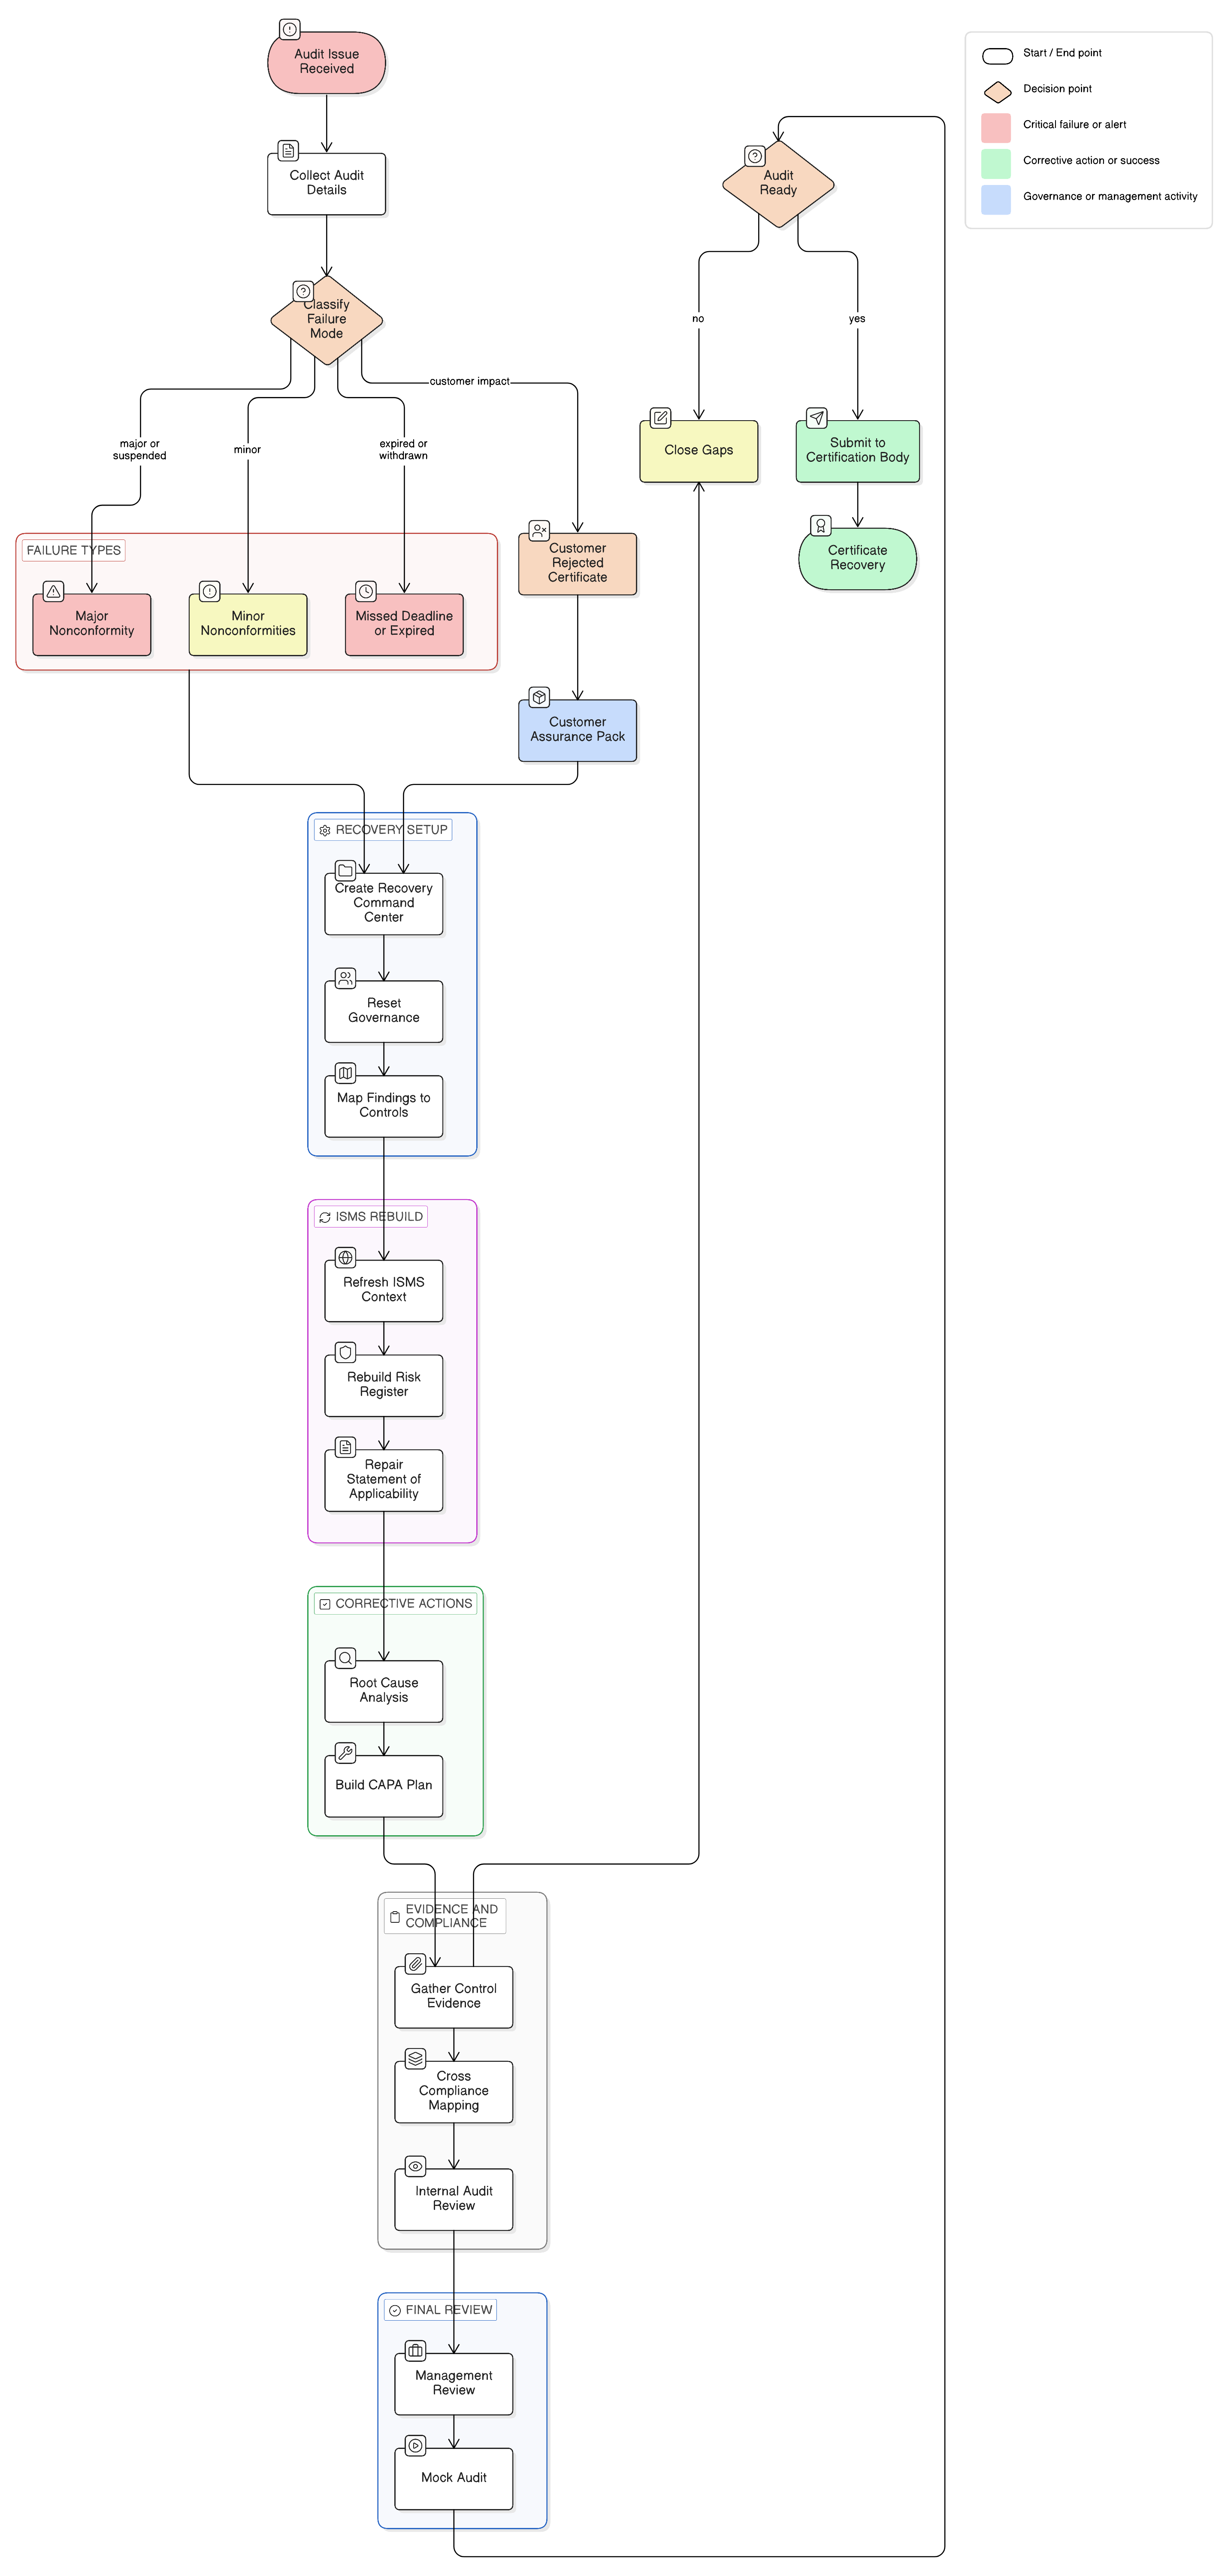
Se la transizione a ISO 27001:2022 non è stata completata nei termini o l’audit ha avuto esito negativo, il percorso di recupero richiede triage disciplinato, ripristino delle evidenze, analisi della causa radice, ricostruzione della SoA e azioni correttive. Questa guida spiega come Clarysec utilizza Zenith Blueprint, le politiche e Zenith Controls per ripristinare la fiducia in sede di audit.