Fascicolo di passaggio di consegne del DPO per GDPR e ISO 27701

La notifica arrivò nella casella di posta di Maria con un oggetto apparentemente innocuo: “Team Update”. David, il Data Protection Officer della sua fintech in rapida crescita, aveva accettato un nuovo incarico. Se ne sarebbe andato entro due settimane.
All’inizio Maria, la CISO, la trattò come qualsiasi altra uscita di una figura senior. Le Risorse Umane avrebbero gestito l’offboarding, l’IT avrebbe disabilitato gli accessi, l’ufficio legale avrebbe riesaminato le questioni aperte e il nuovo DPO avrebbe ricevuto una chiamata di passaggio di consegne. Poi arrivarono le domande vere.
“Dov’è la DPIA per la funzionalità di login biometrico?”
“Posso vedere la corrispondenza con l’autorità belga per la protezione dei dati sull’indagine dello scorso anno relativa ai flussi transfrontalieri di dati?”
“Qual era la motivazione dell’accettazione del rischio privacy residuo sul modello di credit scoring basato sull’IA?”
Alle 08:17 del lunedì successivo, il consiglio di amministrazione voleva rassicurazioni sul fatto che la responsabilizzazione GDPR fosse rimasta intatta. Un grande cliente aziendale aveva inviato un questionario di due diligence privacy chiedendo l’ultimo RoPA, il registro DPIA, il registro delle violazioni, l’elenco dei sub-responsabili, il piano di conservazione e le evidenze dei pareri privacy. Il team di prodotto chiedeva l’approvazione di una modifica agli analytics. Il supporto aveva in sospeso tre richieste degli interessati. L’ufficio acquisti stava rinegoziando un accordo con un responsabile del trattamento. La sicurezza stava indagando su un evento che poteva coinvolgere dati personali.
Il passaggio di consegne di David era stato una chiamata di 30 minuti e un’unità condivisa piena di cartelle con nomi incoerenti. Il contesto, le discussioni, le decisioni sulla propensione al rischio, la storia dei rapporti con l’autorità e i pareri informali erano usciti dall’organizzazione insieme a lui.
È in questo momento che la governance privacy dimostra di essere un sistema di gestione, oppure rivela di essere stata la memoria di una sola persona.
Un fascicolo di passaggio di consegne del DPO per GDPR e ISO/IEC 27701:2025 non è un pacchetto HR di uscita. È un fascicolo di continuità della responsabilizzazione. Indica al DPO entrante, al referente privacy, al responsabile PIMS, all’auditor, all’autorità di controllo o allo sponsor esecutivo che cosa viene trattato, perché il trattamento è lecito, quali rischi restano aperti, dove si trovano le evidenze, chi è titolare della prossima azione e quali scadenze non possono essere mancate.
Il rischio privacy nascosto: la responsabilizzazione concentrata in un solo ruolo
Il GDPR rende esplicita la responsabilizzazione. L’Article 5(2) richiede ai titolari del trattamento di essere responsabili del rispetto dei principi fondamentali di liceità, correttezza e trasparenza, limitazione delle finalità, minimizzazione dei dati, esattezza, limitazione della conservazione, integrità e riservatezza, e di poterlo dimostrare. Gli Articles 4, 6, 9, 10 e 30 aggiungono il vocabolario operativo e le aspettative probatorie che devono sopravvivere a un cambio di ruolo: dati personali, trattamento, base giuridica, condizioni per categorie particolari, definizioni di violazione e registrazioni delle attività di trattamento.
Il punto non è se un’organizzazione avesse un DPO competente. Il punto è se il programma privacy può continuare a operare quando il DPO cambia.
Quando un DPO lascia l’organizzazione, questa deve ancora sapere:
- Quali attività di trattamento sono attive, sospese, dismesse o in riesame.
- Quali basi giuridiche e condizioni per categorie particolari supportano ciascuna attività.
- Quali DPIA contengono rischi irrisolti o approvazioni condizionate.
- Quali richieste degli interessati sono aperte, prorogate, respinte o contestate.
- Quali violazioni sono state notificate, non notificate o sono ancora in valutazione.
- Quali responsabili del trattamento, sub-responsabili e strumenti di trasferimento sono in essere.
- Quali comunicazioni con le autorità, impegni verso i clienti e azioni di audit sono pendenti.
- Quali pareri privacy sono stati forniti, quando e sulla base di quali presupposti.
È la classica dipendenza da una persona chiave. La memoria del DPO diventa il repository principale delle decisioni privacy, delle valutazioni del rischio e delle interlocuzioni regolatorie. Quando quella persona lascia l’organizzazione, non si perde soltanto un titolare di ruolo. Si perde la tracciabilità necessaria per dimostrare la conformità.
La Politica sui ruoli, sulle responsabilità e sulla responsabilizzazione privacy Enterprise di Clarysec [C1] trasforma la transizione di ruolo in un obbligo probatorio:
[Tutti] Il referente privacy / responsabile PIMS DEVE registrare le evidenze di passaggio di consegne del ruolo in REG01 e REG12 entro 10 giorni lavorativi dal cambio di ruolo.
Dalla sezione “Attuazione”, clausola di politica 7.1.6.
La stessa politica richiede anche evidenze di comunicazione dopo la riassegnazione o l’uscita:
[Tutti] Il referente privacy / responsabile PIMS DEVE aggiornare le evidenze di comunicazione del cambio di ruolo in REG11 entro 10 giorni lavorativi dalla riassegnazione del ruolo o dall’uscita.
Dalla sezione “Evidenze di responsabilizzazione e comunicazione”, clausola di politica 4.5.4.
Queste due clausole trasformano un cambiamento di personale in un controllo privacy verificabile. Il passaggio di consegne non è più un trasferimento informale di conoscenze. Diventa evidenza documentata del PIMS.
Che cos’è davvero un fascicolo di passaggio di consegne del DPO
Un buon fascicolo di passaggio di consegne del DPO non è un singolo PDF. È un pacchetto controllato di evidenze, con indice, titolari, collegamenti, campi di stato, storico decisionale e regole di recupero. Deve consentire al DPO entrante di comprendere la postura privacy dell’organizzazione in poche ore, non in settimane.
Consideralo come il registratore di volo del programma privacy. Deve mostrare non solo che cosa è accaduto, ma perché le decisioni sono state prese e che cosa deve accadere dopo.
Un fascicolo di passaggio di consegne del DPO efficace deve rispondere a quattro domande:
- Quali obblighi e decisioni privacy sono attualmente attivi?
- Quali evidenze dimostrano che tali obblighi sono gestiti?
- Chi è titolare di ciascun elemento aperto durante e dopo la transizione?
- Quali rischi, scadenze o sensibilità regolatorie richiedono attenzione immediata?
Il fascicolo non deve duplicare ogni registrazione. La duplicazione crea evidenze obsolete. Deve invece puntare alla registrazione autorevole, spiegare lo stato, indicare la titolarità e segnalare la prossima decisione richiesta.
La Politica di gestione delle informazioni documentate e delle evidenze del PIMS Enterprise di Clarysec [C2] stabilisce la base probatoria:
[Tutti] Il referente privacy / responsabile PIMS DEVE mantenere un indice delle informazioni documentate del PIMS in REG12 prima della pubblicazione iniziale del PIMS e successivamente con cadenza trimestrale.
Dalla sezione “Controllo delle informazioni documentate del PIMS”, clausola di politica 4.1.1.
Richiede inoltre evidenze di recupero:
[Tutti] Il referente privacy / responsabile PIMS DEVE registrare le richieste di recupero delle evidenze dell’audit e lo stato di soddisfacimento in REG12 entro cinque giorni lavorativi dalla ricezione della richiesta.
Dalla sezione “Accesso, protezione, recupero e comunicazione”, clausola di politica 4.4.4.
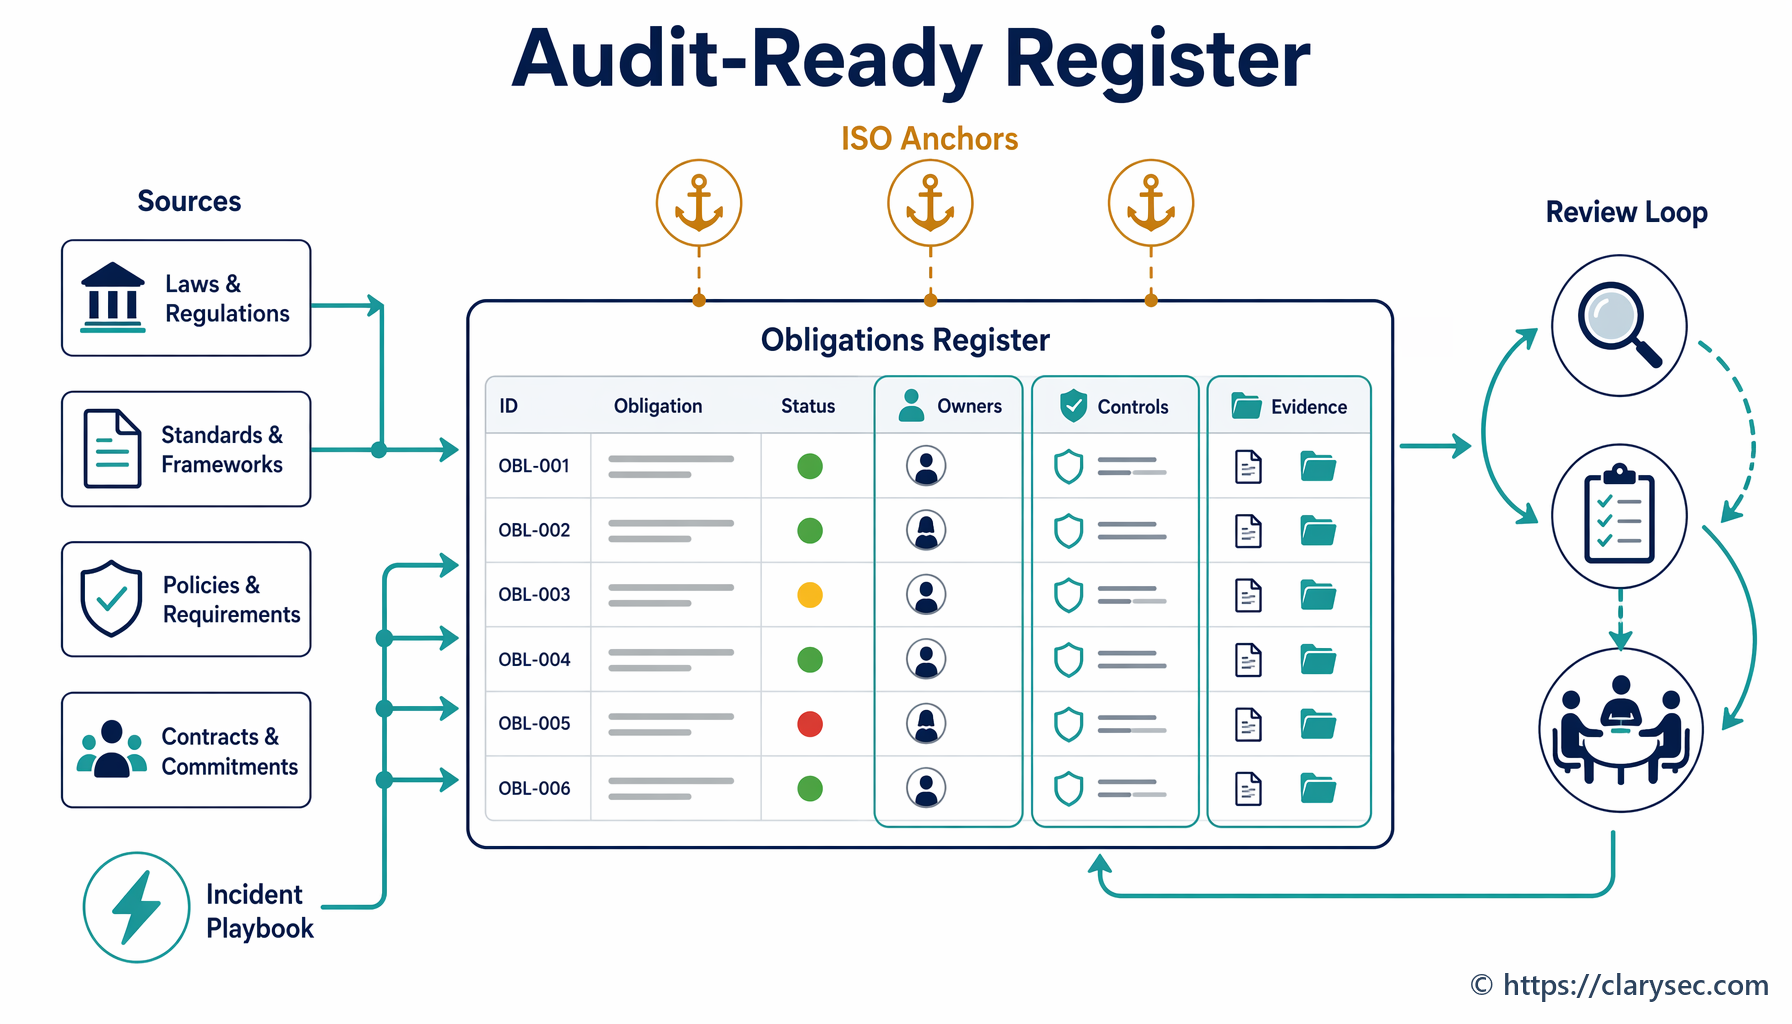
Un fascicolo di passaggio di consegne del DPO deve quindi essere costruito attorno a REG12 o a un indice equivalente delle informazioni documentate. Se durante una transizione le evidenze privacy non possono essere individuate rapidamente, non possono supportare la responsabilizzazione quando un auditor, un cliente o un’autorità chiede prova della conformità.
Anatomia essenziale di un fascicolo di passaggio di consegne del DPO idoneo all’audit
Le implementazioni Clarysec suddividono di norma il fascicolo di passaggio di consegne del DPO in dieci sezioni. Queste sezioni offrono al DPO entrante una vista operativa unica senza sostituire i sistemi di registrazione autorevole.
| Sezione del passaggio di consegne | Finalità | Evidenze tipiche |
|---|---|---|
| 1. Ambito di applicazione e governance del PIMS | Definisce confini, comitati, percorsi di escalation e modello di responsabilizzazione | ambito di applicazione del PIMS, calendario di governance, mappa di escalation, output del riesame della direzione |
| 2. Ruoli e deleghe | Mostra chi è titolare, supporta e approva le attività privacy | registro dei ruoli, registro delle deleghe, voci REG01, comunicazioni REG11 |
| 3. RoPA e inventario dei trattamenti | Mostra quali dati personali sono trattati e perché | RoPA, mappe dei dati, registro delle basi giuridiche, inventario delle categorie di dati |
| 4. DPIA e fascicolo delle decisioni ad alto rischio | Preserva le motivazioni sul rischio, i pareri e le approvazioni | registro DPIA, rapporti DPIA, pareri REG04, decisioni sul rischio residuo |
| 5. Registro dei diritti degli interessati | Protegge le scadenze di risposta e la coerenza | registro DSR, registrazioni di validazione, modelli di risposta, esenzioni |
| 6. Fascicolo privacy per violazioni e incidenti | Mantiene integro il contesto della valutazione della violazione | registro delle violazioni, decisioni di notifica, comunicazioni alle autorità, lezioni apprese |
| 7. Fascicolo privacy di responsabili del trattamento e fornitori | Mantiene la responsabilizzazione sulle terze parti | elenco dei responsabili del trattamento, DPA, notifiche relative ai sub-responsabili, due diligence, rischi di uscita |
| 8. Fascicolo di conservazione e smaltimento | Collega la limitazione della conservazione alle regole aziendali | piano di conservazione, registro di smaltimento, registro delle conservazioni legali |
| 9. Fascicolo autorità, clienti e audit | Previene impegni mancati e lacune nelle evidenze | corrispondenza con le autorità, impegni verso i clienti, risultanze di audit, azioni correttive |
| 10. Piano d’azione di transizione | Trasforma il passaggio di consegne in esecuzione controllata | azioni aperte, titolari, date di scadenza, priorità e stato di escalation |
La parte più preziosa del fascicolo spesso non sono i documenti in sé. È il contesto tra i documenti. Una DPIA può mostrare una conclusione, ma il DPO entrante deve sapere anche quale parere è stato fornito, quali rischi residui sono stati accettati, quali condizioni sono state apposte e se tali condizioni sono ancora monitorate.
La dorsale GDPR: RoPA, DPIA, DSR, violazioni e base giuridica
Un fascicolo di passaggio di consegne del DPO deve iniziare dalla dorsale operativa GDPR. È qui che molte transizioni falliscono, perché il DPO uscente conosce la storia dietro le registrazioni, mentre il DPO entrante vede solo frammenti.
La Politica di protezione dei dati e privacy Enterprise [C3] assegna al DPO la responsabilità delle registrazioni chiave:
Mantiene il registro delle attività di trattamento (RoPA) in conformità al GDPR Article 30.
Dalla sezione “Ruoli e responsabilità”, clausola di politica 4.2.2.
Stabilisce inoltre:
Guida l’interlocuzione con le autorità di regolamentazione, conduce valutazioni d’impatto sulla protezione dei dati (DPIA) e gestisce i processi di notifica delle violazioni.
Dalla sezione “Ruoli e responsabilità”, clausola di politica 4.2.3.
E, per la gestione dei diritti:
Il Responsabile della protezione dei dati (DPO) deve mantenere processi documentati per la ricezione, la validazione, il tracciamento e la risposta alle richieste degli interessati (DSR).
Dalla sezione “Requisiti di applicazione della politica”, clausola di politica 6.4.1.
Queste non sono attività amministrative separate. Formano una catena di responsabilizzazione.
Se un interessato richiede la cancellazione, il DPO entrante ha bisogno del RoPA per identificare sistemi e responsabili del trattamento, del registro delle basi giuridiche per valutare se la cancellazione si applica, del piano di conservazione per verificare la limitazione della conservazione, delle registrazioni dei fornitori per coordinare la cancellazione nei sistemi a valle e del registro DSR per dimostrare cronologia e risposta. Se il DPO cambia durante la gestione della richiesta, il fascicolo di passaggio di consegne deve preservare tale catena.
Per le organizzazioni più piccole, la Politica di protezione dei dati e privacy per PMI di Clarysec [C4] usa un linguaggio proporzionato, preservando lo stesso principio di responsabilizzazione:
Mantiene registrazioni delle attività di trattamento.
Dalla sezione “Ruoli e responsabilità”, clausola di politica 4.2.1.
Richiede inoltre:
Il coordinatore privacy deve mantenere un registro di tutte le attività di trattamento dei dati personali, incluse categorie di dati, finalità, base giuridica e periodi di conservazione.
Dalla sezione “Requisiti di governance”, clausola di politica 5.2.1.
E, per le richieste relative ai diritti:
Tutte le risposte alle richieste degli interessati devono essere registrate in un registro sicuro, con accesso limitato al coordinatore privacy e al Direttore generale (GM).
Dalla sezione “Requisiti di applicazione della politica”, clausola di politica 6.5.4.
Sia negli ambienti enterprise sia nelle PMI, il fascicolo di passaggio di consegne deve includere una dashboard delle operazioni privacy che mostri lo stato di RoPA, DPIA, DSR, violazioni, riesami della conservazione e riesami dei fornitori. È così che un’organizzazione dimostra che la responsabilizzazione GDPR non dipende da una sola persona.
ISO/IEC 27701:2025: transizione di ruolo come evidenza PIMS controllata
ISO/IEC 27701:2025 estende la governance privacy in un Sistema di gestione delle informazioni sulla privacy strutturato. Ciò significa che la transizione di ruolo deve essere trattata come qualsiasi altro processo controllato: pianificato, assegnato, documentato con evidenze, riesaminato e migliorato.
Il fascicolo di passaggio di consegne deve includere campi di continuità PIMS per ogni processo privacy rilevante:
- Nome del processo, ad esempio DPIA, RoPA, DSR, valutazione della violazione o riesame privacy del fornitore.
- Ruolo PIMS, ad esempio DPO, referente privacy, responsabile PIMS, rappresentante del titolare del trattamento o rappresentante del responsabile del trattamento.
- Ruolo operativo, ad esempio titolare del trattamento, responsabile del trattamento, contitolare del trattamento o sub-responsabile.
- Titolare corrente e delegato temporaneo.
- Riferimento al registro delle evidenze.
- Data dell’ultimo riesame e data del prossimo riesame.
- Decisioni aperte e rischi irrisolti.
- Percorso di escalation.
- Collegamenti a clausole di politica, procedure e modelli.
- Stato di audit, inclusa l’ultima richiesta di evidenze e la relativa risposta.
La Politica del Sistema di gestione delle informazioni sulla privacy Enterprise [C5] rende il parere privacy un vero elemento di evidenza:
[Tutti] Il Responsabile della protezione dei dati / consulente privacy DEVE registrare in REG04 i pareri privacy sull’ambito di applicazione del PIMS, sui criteri DPIA e sulle decisioni ad alto rischio prima dell’approvazione della decisione pertinente.
Dalla sezione “Ruoli e responsabilità”, clausola di politica 5.1.3.
Questa clausola è critica durante il passaggio di consegne. Il rapporto DPIA può mostrare l’approvazione finale, ma REG04 o un registro equivalente dei pareri privacy conserva il ragionamento professionale alla base della decisione. Senza tale evidenza, il nuovo DPO potrebbe non essere in grado di spiegare perché l’organizzazione ha approvato un’attività di trattamento ad alto rischio o quali condizioni di monitoraggio sono state associate.
Clarysec collega inoltre la transizione di ruolo alla governance più ampia. La Politica sui ruoli e sulle responsabilità di governance Enterprise [C6] stabilisce:
Le deleghe devono essere tracciate nel registro dei ruoli e delle responsabilità, e il titolare originario mantiene la responsabilità ultima.
Dalla sezione “Requisiti di applicazione della politica”, clausola di politica 6.2.5.
Questo previene la lacuna di transizione più pericolosa: tutti presumono che qualcun altro stia seguendo DSR, DPIA, valutazioni delle violazioni o risposte alle autorità. Un solido fascicolo di passaggio di consegne del DPO include una tabella delle deleghe e indica chiaramente se ciascuna responsabilità è permanente, temporanea o consultiva.
Costruire il repository con Zenith Blueprint
Un fascicolo di passaggio di consegne è utile solo quanto il repository che lo sostiene. Un’unità condivisa caotica non è un sistema di evidenze PIMS.
Zenith Blueprint: An Auditor’s 30-Step Roadmap di Clarysec [C7] tratta la documentazione come un sistema di gestione vivo. Nella fase ISMS Foundation & Leadership, Step 6, “Documented Information and Building the ISMS Library”, Zenith Blueprint consiglia alle organizzazioni di creare un repository strutturato della documentazione ISMS:
Questo è un buon momento per impostare una struttura per archiviare tutta la documentazione ISMS, la tua “libreria ISMS”. Ad esempio:
✓ Una cartella principale denominata “Documentazione ISMS” con sottocartelle come: ✓ Politiche e procedure: contenente le versioni approvate delle politiche, ad esempio Politica InfoSec, Politica di uso accettabile, e delle procedure, ad esempio procedura di risposta agli incidenti, procedura di backup, ecc. ✓ Valutazione del rischio e SoA: una cartella per i rapporti di valutazione del rischio, il registro dei rischi come file di lavoro e la Dichiarazione di Applicabilità quando redatta. ✓ Registrazioni di formazione e sensibilizzazione: registri della formazione, copie dei contenuti erogati, fogli presenze. ✓ Audit e riesame: rapporti di audit interno, verbali delle riunioni di riesame della direzione, registro delle azioni correttive. ✓ Registrazioni degli incidenti: registro degli incidenti, rapporti sugli incidenti, documenti sulle lezioni apprese. ✓ Asset e inventario: elenchi di asset, risultati della classificazione dei dati, ecc. ✓ Controlli Annex A, o “libreria dei controlli”: eventualmente l’elenco dei controlli e la documentazione su come sono attuati.
Assicurati che questo repository sia accessibile ma sicuro. Ad esempio, le politiche possono trovarsi in una cartella con lettura pubblica per tutti i dipendenti, mentre la cartella della valutazione del rischio può essere limitata al team ISMS e all’alta direzione.
Dalla fase ISMS Foundation & Leadership, Step 6: Documented Information and Building the ISMS Library.
Per un fascicolo di passaggio di consegne del DPO, lo stesso modello diventa una libreria PIMS. Una cartella principale pratica è “PIMS DPO Handover and Accountability”, con accesso limitato a DPO, referente privacy, consulente legale, CISO, audit interno e dirigenti autorizzati.
| Cartella | Contenuto | Indicazioni di accesso |
|---|---|---|
| 00 Indice del passaggio di consegne | indice REG12, checklist di transizione, mappa dei titolari | DPO, responsabile PIMS, audit interno |
| 01 Governance e ruoli | registro dei ruoli, deleghe, verbali dei comitati, percorsi di escalation | DPO, dirigenti, legale, CISO |
| 02 RoPA e mappe dei dati | RoPA, mappe dei flussi di dati, mappatura della base giuridica, categorie di dati | DPO, team privacy, responsabili di processo |
| 03 DPIA e pareri privacy | DPIA, pareri REG04, approvazioni del rischio residuo, decisioni ad alto rischio | DPO, legale, titolari del rischio |
| 04 Gestione DSR | registro DSR, modelli, evidenze di validazione, stato delle risposte | team privacy ristretto |
| 05 Privacy per violazioni e incidenti | registro delle violazioni, note di valutazione, decisioni di notifica, lettere alle autorità | DPO, legale, CISO, team incidenti |
| 06 Responsabili del trattamento e trasferimenti | registro dei fornitori, DPA, notifiche relative ai sub-responsabili, valutazioni dei trasferimenti | DPO, Acquisti, legale, titolare del fornitore |
| 07 Conservazione e smaltimento | piano di conservazione, evidenze dello smaltimento, conservazioni legali | DPO, titolare delle registrazioni, legale |
| 08 Evidenze per audit e autorità | richieste di evidenze, stato di soddisfacimento, risultanze di audit, azioni correttive | DPO, audit interno, conformità |
| 09 Impegni verso i clienti | questionari privacy, impegni contrattuali, impegni di remediation | DPO, legale commerciale, titolare dell’account |
| 10 Lezioni apprese | riesami post-incidente, lezioni di audit, azioni di miglioramento | DPO, CISO, team di riesame della direzione |
Per le PMI, lo stesso principio può essere applicato in modo più semplice. La Politica di audit e monitoraggio della conformità per PMI di Clarysec [C8] stabilisce:
Tutte le evidenze devono essere archiviate in una cartella di audit centralizzata.
Dalla sezione “Requisiti di applicazione della politica”, clausola di politica 6.2.1.
Il livello di maturità può variare, ma il principio non deve cambiare. Le evidenze privacy devono essere centralizzate, controllate, indicizzate e recuperabili.
Gli ancoraggi dei controlli ISO: ruoli, registrazioni e protezione dei dati personali
Il fascicolo di passaggio di consegne del DPO si mappa in modo forte su tre controlli organizzativi ISO/IEC 27002:2022 presentati in Zenith Controls: The Cross-Compliance Guide di Clarysec [C9]. Si tratta di controlli ISO, non di un set di controlli separato creato da Zenith.
| Controllo ISO/IEC 27002:2022 | Tema del controllo | Perché è rilevante per il passaggio di consegne del DPO |
|---|---|---|
| 5.2 Ruoli e responsabilità per la sicurezza delle informazioni | Responsabilità di sicurezza definite e assegnate | Mostra chi è titolare delle decisioni privacy, dei compiti delegati, delle approvazioni del rischio residuo e dell’escalation alla direzione |
| 5.33 Protezione delle registrazioni | Protezione delle registrazioni da perdita, distruzione, falsificazione e accesso non autorizzato | Protegge evidenze RoPA, DPIA, DSR, violazioni, conservazione, fornitori e autorità |
| 5.34 Privacy e protezione delle PII | Privacy e protezione delle PII allineate ai requisiti legali, statutari, normativi e contrattuali | Collega base giuridica, gestione dei diritti, escalation degli incidenti, governance dei responsabili del trattamento e trasparenza |
Questi controlli si collegano anche ai requisiti del sistema di gestione ISO/IEC 27001:2022. La Clause 5.3 richiede che ruoli, responsabilità e autorità organizzative siano assegnati e comunicati. La Clause 7.5 richiede il controllo delle informazioni documentate. La Clause 6.1 richiede la pianificazione di rischi e opportunità, incluso il trattamento del rischio. La Clause 8.1 richiede pianificazione operativa e controllo. La Clause 9.1 richiede monitoraggio e valutazione. La Clause 10.2 richiede azioni correttive.
Un fascicolo di passaggio di consegne del DPO supporta ciascuna di queste aspettative trasformando la transizione di ruolo in evidenze controllate e verificabili.
Un esercizio in una sessione per costruire il fascicolo di passaggio di consegne del DPO
Non occorre attendere una lettera di dimissioni. Esegui questo esercizio prima dell’uscita di un DPO, durante un audit privacy interno o dopo la nomina di un nuovo responsabile privacy.
Step 1: crea l’indice del passaggio di consegne
Apri REG12, o il tuo indice delle informazioni documentate, e crea una sezione denominata “Fascicolo di passaggio di consegne del DPO”. Aggiungi campi per:
- Elemento di evidenza.
- Area di processo.
- Posizione autorevole.
- Titolare.
- Titolare di backup.
- Ultimo riesame.
- Prossimo riesame.
- Livello di riservatezza.
- Azione aperta.
- Rilevanza per l’audit.
Compila le prime 25 voci. Inizia con RoPA, registro DPIA, registro DSR, registro delle violazioni, registro dei fornitori, piano di conservazione, registro dei pareri privacy, fascicolo della corrispondenza con le autorità, registro dei rischi privacy e ambito di applicazione del PIMS.
Step 2: costruisci la lista di monitoraggio delle scadenze a 30, 60 e 90 giorni
Crea una dashboard “zona rossa” per gli elementi in scadenza nei successivi 30, 60 e 90 giorni. Includi:
- Richieste degli interessati aperte.
- Approvazioni DPIA pendenti.
- Valutazioni delle violazioni aperte.
- Scadenze di risposta ad autorità o clienti.
- Date di riesame dei fornitori.
- Scadenze per notifiche di trasferimento o relative ai sub-responsabili.
- Milestone di riesame della conservazione.
- Azioni correttive di audit.
Questa è la pagina che il DPO entrante deve leggere per prima.
Step 3: mappa i processi ad alto rischio su titolari nominativi
Usa il registro dei ruoli e delle responsabilità. Per ciascun processo, documenta se il DPO uscente era responsabile ultimo, responsabile operativo, consultato o informato. Assegna un titolare temporaneo per ogni processo in esercizio. Traccia la delega e comunica il cambiamento, in coerenza con la Politica sui ruoli, sulle responsabilità e sulla responsabilizzazione privacy e la Politica sui ruoli e sulle responsabilità di governance.
Step 4: preserva il contesto decisionale
Per ciascuna DPIA attiva o decisione ad alto rischio, aggiungi una nota sintetica di storico decisionale:
- Che cosa è stato proposto?
- Perché era, o non era, necessaria una DPIA?
- Quale parere privacy è stato fornito?
- Quali rischi restano?
- Chi ha accettato il rischio residuo?
- Quali condizioni devono essere monitorate?
Qui REG04 diventa essenziale. Senza pareri registrati, il DPO entrante potrebbe vedere solo l’approvazione finale e non cogliere i vincoli che la sostengono.
Step 5: testa il recupero
Chiedi all’audit interno o alla conformità di richiedere cinque elementi dal fascicolo di passaggio di consegne:
- La voce RoPA di un’attività di trattamento ad alto rischio.
- La DPIA e la registrazione del parere per la stessa attività.
- L’accordo con il responsabile del trattamento che la supporta.
- La regola di conservazione applicabile ai dati.
- La più recente decisione DSR o relativa a una violazione che coinvolge quel processo, se esistente.
Se il team non riesce a recuperare questi elementi entro il tempo previsto dalla politica, il fascicolo di passaggio di consegne non è pronto.
Dipendenze da fornitori, responsabili del trattamento e cloud
Molte transizioni del DPO falliscono al confine tra privacy, acquisti, sicurezza e operations.
Un DPO uscente può sapere che un responsabile del trattamento ha una risultanza di audit irrisolta, che una notifica relativa a un sub-responsabile richiede riesame o che un contratto non contiene clausole adeguate di assistenza sugli incidenti. Se questa conoscenza non viene acquisita, il DPO entrante eredita un rischio nascosto.
La Politica di sicurezza di terze parti e fornitori per PMI di Clarysec [C10] stabilisce la base probatoria:
Un registro dei fornitori deve essere mantenuto e aggiornato dal referente amministrativo o acquisti. Deve includere:
Dalla sezione “Requisiti di governance”, clausola di politica 5.4.
Il fascicolo di passaggio di consegne deve collegare il registro dei fornitori a:
- Accordi sul trattamento dei dati.
- Elenchi dei sub-responsabili.
- Documentazione sui trasferimenti.
- Due diligence di sicurezza.
- Clausole di notifica degli incidenti.
- Diritto di audit.
- Obblighi di uscita e cancellazione.
- Elementi di remediation aperti.
È anche qui che NIS2 e DORA diventano rilevanti.
NIS2 richiede ai soggetti essenziali e importanti di adottare misure tecniche, operative e organizzative adeguate per la gestione dei rischi di cibersicurezza. Le sue aree di gestione del rischio includono gestione degli incidenti, continuità operativa, sicurezza della catena di fornitura, acquisizione e sviluppo sicuri, processo di gestione delle vulnerabilità, valutazione dell’efficacia, igiene cyber, formazione, crittografia, sicurezza delle risorse umane, controllo degli accessi e gestione degli asset.
DORA richiede agli enti finanziari di mantenere governance TIC, gestione dei rischi TIC, classificazione e segnalazione degli incidenti, test di resilienza operativa digitale e gestione del rischio di terze parti TIC. Per le funzioni essenziali o importanti, DORA si attende anche solide misure contrattuali di sicurezza, diritti di accesso e audit, diritti di risoluzione, strategie di uscita e accordi di transizione.
Un fascicolo di passaggio di consegne del DPO deve identificare dove i fornitori rilevanti per la privacy rientrano anche negli obblighi di resilienza operativa. Se un responsabile del trattamento supporta un servizio finanziario critico o un servizio digitale importante, il DPO entrante deve comprendere l’impatto regolatorio di un guasto del fornitore, di una notifica di incidente ritardata o di una debolezza contrattuale.
Continuità di incidenti e violazioni
Il contesto delle violazioni privacy è molto deperibile. Durante una transizione del DPO è facile perdere il motivo per cui è stata presa la decisione di non notificare, perché una notifica è stata ritardata o perché un particolare gruppo di persone è stato considerato interessato.
Il GDPR definisce in modo ampio una violazione dei dati personali, includendo la distruzione, perdita, modifica, divulgazione non autorizzata o accesso ai dati personali, accidentale o illecito. La risposta agli incidenti deve quindi includere il triage privacy, non solo il contenimento tecnico.
Zenith Blueprint, nella fase Controls in Action, Step 23, sottolinea l’interfaccia legale nei controlli collegati alla privacy:
Il controllo introduce anche un’interfaccia legale nell’ISMS. Privacy officer, consulenti legali o responsabili della protezione dei dati (DPO) devono essere coinvolti nella definizione di come vengono gestiti i dati personali, specialmente quando si tratta di trasferimenti internazionali, trattamenti transfrontalieri o diritti degli interessati come accesso, rettifica e cancellazione. Non sono solo diritti: sono obblighi operativi e devono essere supportati da processi strutturati e verificabili.
Dal punto di vista dell’audit, questo controllo è sempre più sotto osservazione. Auditor, autorità e clienti vogliono vedere:
✓ Dove risiedono le PII, ✓ Quale base giuridica disciplina il trattamento, ✓ Come viene limitato l’accesso, ✓ Come vengono segnalati gli incidenti, ✓ E come l’organizzazione rispetta i diritti e mantiene la trasparenza.
Dalla fase Controls in Action, Step 23: Controlli organizzativi (5.19–5.37).
Per ogni incidente relativo ai dati personali aperto o chiuso di recente, il fascicolo di passaggio di consegne deve includere una scheda di continuità della violazione.
| Campo della scheda di continuità della violazione | Perché è rilevante |
|---|---|
| Riferimento dell’incidente | Collega l’analisi privacy alla registrazione dell’incidente di sicurezza |
| Data e ora di rilevazione | Supporta l’analisi delle tempistiche di segnalazione |
| Sistemi e interessati coinvolti | Definisce ambito e impatto |
| Ruolo di titolare o responsabile del trattamento | Determina obblighi di notifica e obblighi contrattuali |
| Valutazione privacy iniziale | Preserva il ragionamento del triage iniziale |
| Classificazione di gravità della sicurezza | Collega la gravità tecnica al rischio privacy |
| Decisione di notifica e motivazione | Spiega se era richiesta la notifica all’autorità o agli interessati |
| Comunicazioni ad autorità e clienti | Preserva gli impegni esterni |
| Causa radice e lezioni apprese | Supporta azioni correttive e miglioramento |
| Azioni correttive e titolari | Previene lacune di remediation dopo la transizione |
Ciò supporta anche le aspettative sugli incidenti di NIS2 e DORA. NIS2 utilizza segnalazioni per fasi per gli incidenti significativi, inclusi preallarme, notifica, aggiornamenti ove richiesti e relazione finale. DORA richiede agli enti finanziari di rilevare, gestire, classificare e notificare incidenti gravi connessi alle TIC, con segnalazioni iniziali, intermedie e finali e analisi della causa radice. Un nuovo DPO deve essere in grado di distinguere un incidente di sicurezza, una violazione dei dati personali, un incidente significativo NIS2 e un incidente grave connesso alle TIC ai sensi di DORA, anche quando un singolo evento attiva più workflow.
Conservazione e smaltimento: il rischio silenzioso del passaggio di consegne
Le regole di conservazione spesso diventano obsolete durante le transizioni di ruolo perché si collocano tra legale, gestione delle registrazioni, IT e titolari aziendali. Tuttavia la limitazione della conservazione prevista dal GDPR richiede che i dati personali non siano conservati più a lungo di quanto necessario rispetto alle finalità del trattamento.
La Politica di conservazione e smaltimento dei dati Enterprise [C11] assegna un ruolo di controllo privacy:
Riesamina e valida i piani di conservazione dei dati personali per garantire una base giuridica per la prosecuzione della conservazione.
Dalla sezione “Ruoli e responsabilità”, clausola di politica 4.3.2.
Il fascicolo di passaggio di consegne deve identificare i piani di conservazione che richiedono riesame, i sistemi in cui la cancellazione è tecnicamente vincolata, le conservazioni legali, i set di dati archiviati, i problemi di conservazione dei backup e le dipendenze dalla cancellazione presso i responsabili del trattamento.
Un test utile è semplice. Scegli una voce RoPA e chiedi se il DPO entrante può determinare il periodo di conservazione, il trigger di cancellazione, il proprietario del sistema, il coinvolgimento del responsabile del trattamento, la gestione dei backup e le evidenze dell’ultimo riesame. In caso contrario, la responsabilizzazione sulla conservazione non è pronta per la transizione.
Mappatura trasversale della conformità: un fascicolo, molte aspettative
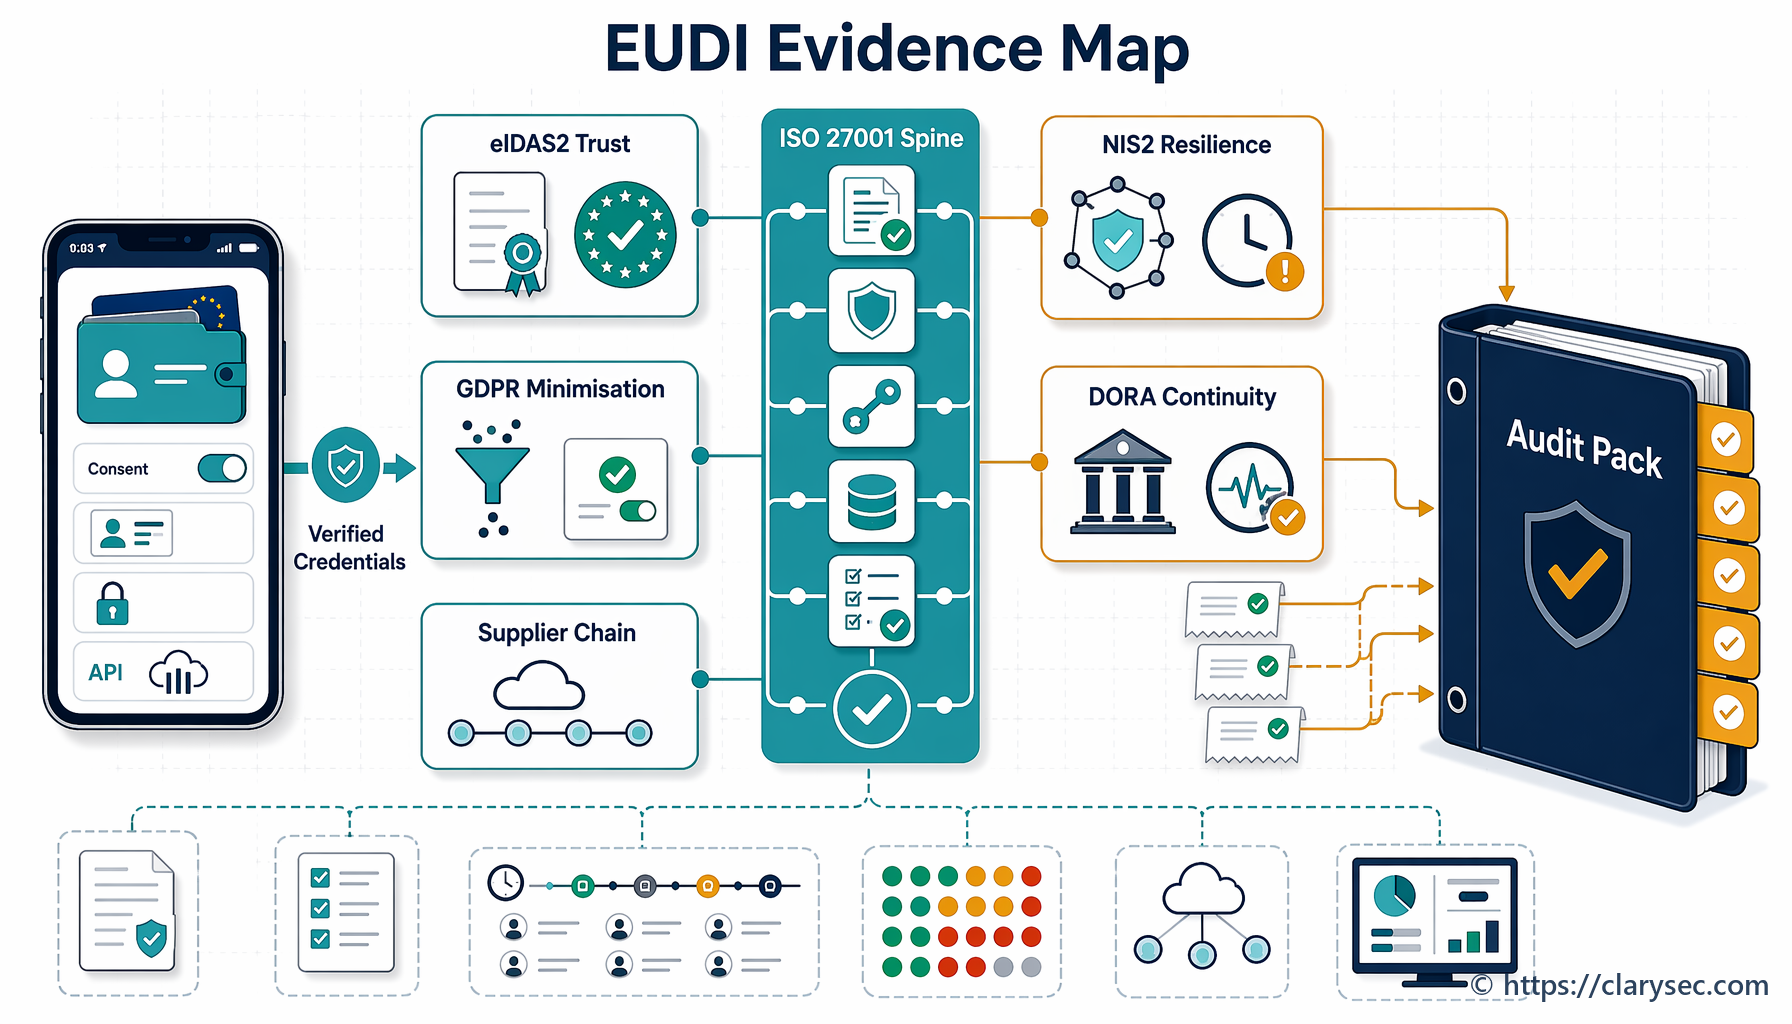
Un solido fascicolo di passaggio di consegne del DPO non sostituisce gli obblighi legali, ma fornisce ad auditor e autorità una traccia delle evidenze coerente tra più quadri di riferimento.
| Quadro di riferimento o normativa | Che cosa si attende | Come aiuta il fascicolo di passaggio di consegne del DPO |
|---|---|---|
| GDPR | Responsabilizzazione dimostrabile, trattamento lecito, gestione dei diritti, governance delle violazioni e vigilanza sui responsabili del trattamento | Preserva RoPA, base giuridica, DPIA, registro DSR, decisioni sulle violazioni ed evidenze sui responsabili del trattamento |
| ISO/IEC 27701:2025 | Governance del PIMS, chiarezza dei ruoli, gestione del rischio privacy ed evidenze documentate | Mostra ruoli privacy, ambito di applicazione del PIMS, indice delle evidenze, registrazioni dei pareri e titolarità dei processi |
| ISO/IEC 27001:2022 | Sistema di gestione basato sul rischio, leadership, responsabilità assegnate, informazioni documentate e funzionamento dei controlli | Collega le evidenze privacy all’ambito di applicazione dell’ISMS, al trattamento del rischio, ai controlli sui fornitori, agli incidenti e alla continuità |
| NIS2 | Responsabilizzazione della direzione, gestione del rischio cyber, gestione degli incidenti, catena di fornitura e formazione | Identifica le dipendenze privacy in incidenti cyber, fornitori, asset, accessi e continuità |
| DORA | Governance TIC, segnalazione degli incidenti, test, rischio di terze parti e resilienza per gli enti finanziari | Collega le registrazioni privacy al rischio TIC, ai fornitori critici, alla classificazione degli incidenti e alle evidenze di uscita |
| NIST CSF 2.0 | Risultati Govern, Identify, Protect, Detect, Respond e Recover con profili e gap analysis | Trasforma il passaggio di consegne in un profilo dello stato corrente, in un elenco di gap dello stato target e in un piano d’azione |
| COBIT 2019 | Obiettivi di governance, titolarità dei controlli, qualità delle evidenze, responsabilizzazione e monitoraggio delle prestazioni | Fornisce evidenze basate sui ruoli, tracciabilità decisionale, traccia di audit e supervisione della direzione |
NIST CSF 2.0 è particolarmente utile come livello di comunicazione. La sua funzione GOVERN prevede che obblighi legali, normativi, contrattuali, privacy e relativi alle libertà civili siano compresi e gestiti. Il metodo Organizational Profiles aiuta le organizzazioni a definire stati correnti e target, raccogliere politiche e input di rischio, identificare gap e creare piani d’azione prioritizzati.
È esattamente ciò che fa un fascicolo di passaggio di consegne del DPO. Definisce la postura privacy corrente, identifica i requisiti target di continuità e crea una lista di remediation prioritizzata.
Come gli auditor esaminano un processo di passaggio di consegne del DPO
Un auditor serio non si ferma a chiedere il nome del DPO. Verifica se la funzione privacy è resiliente.
| Prospettiva dell’auditor | Domanda probabile | Evidenze dal fascicolo di passaggio di consegne |
|---|---|---|
| ISO/IEC 27001:2022 | Ruoli, registrazioni e responsabilità di controllo sono mantenuti durante un cambio di personale? | registro dei ruoli, registro delle deleghe, indice delle evidenze REG12, riesame degli accessi, riferimenti alle politiche |
| ISO/IEC 27701:2025 | Il PIMS continua a operare quando il DPO cambia? | ambito di applicazione del PIMS, registrazioni DPIA, pareri REG04, RoPA, procedure DSR, registrazioni delle violazioni |
| GDPR | L’organizzazione può dimostrare la responsabilizzazione privacy dopo il cambio del DPO? | RoPA, DPIA, registro DSR, registro delle violazioni, mappatura della base giuridica, corrispondenza con le autorità |
| NIST CSF 2.0 | La postura corrente di rischio privacy e cyber è compresa e comunicata? | profilo corrente, gap target, registro dei rischi, elenco dei fornitori, azioni relative a incidenti e ripristino |
| DORA | Le dipendenze privacy relative a incidenti TIC e terze parti sono preservate ai fini della resilienza operativa? | registrazioni dei fornitori critici, classificazioni degli incidenti, registro dei contratti, piani di uscita, evidenze di test |
| NIS2 | Responsabilità di direzione, incidenti, catena di fornitura e continuità sono chiare? | reportistica al consiglio di amministrazione, playbook degli incidenti, registro dei fornitori, collegamenti alla continuità, registrazioni della formazione |
| COBIT 2019 | La responsabilizzazione è governata, monitorata e documentata con evidenze? | RACI, titolarità dei controlli, traccia di audit, azioni correttive, verbali di riesame della direzione |
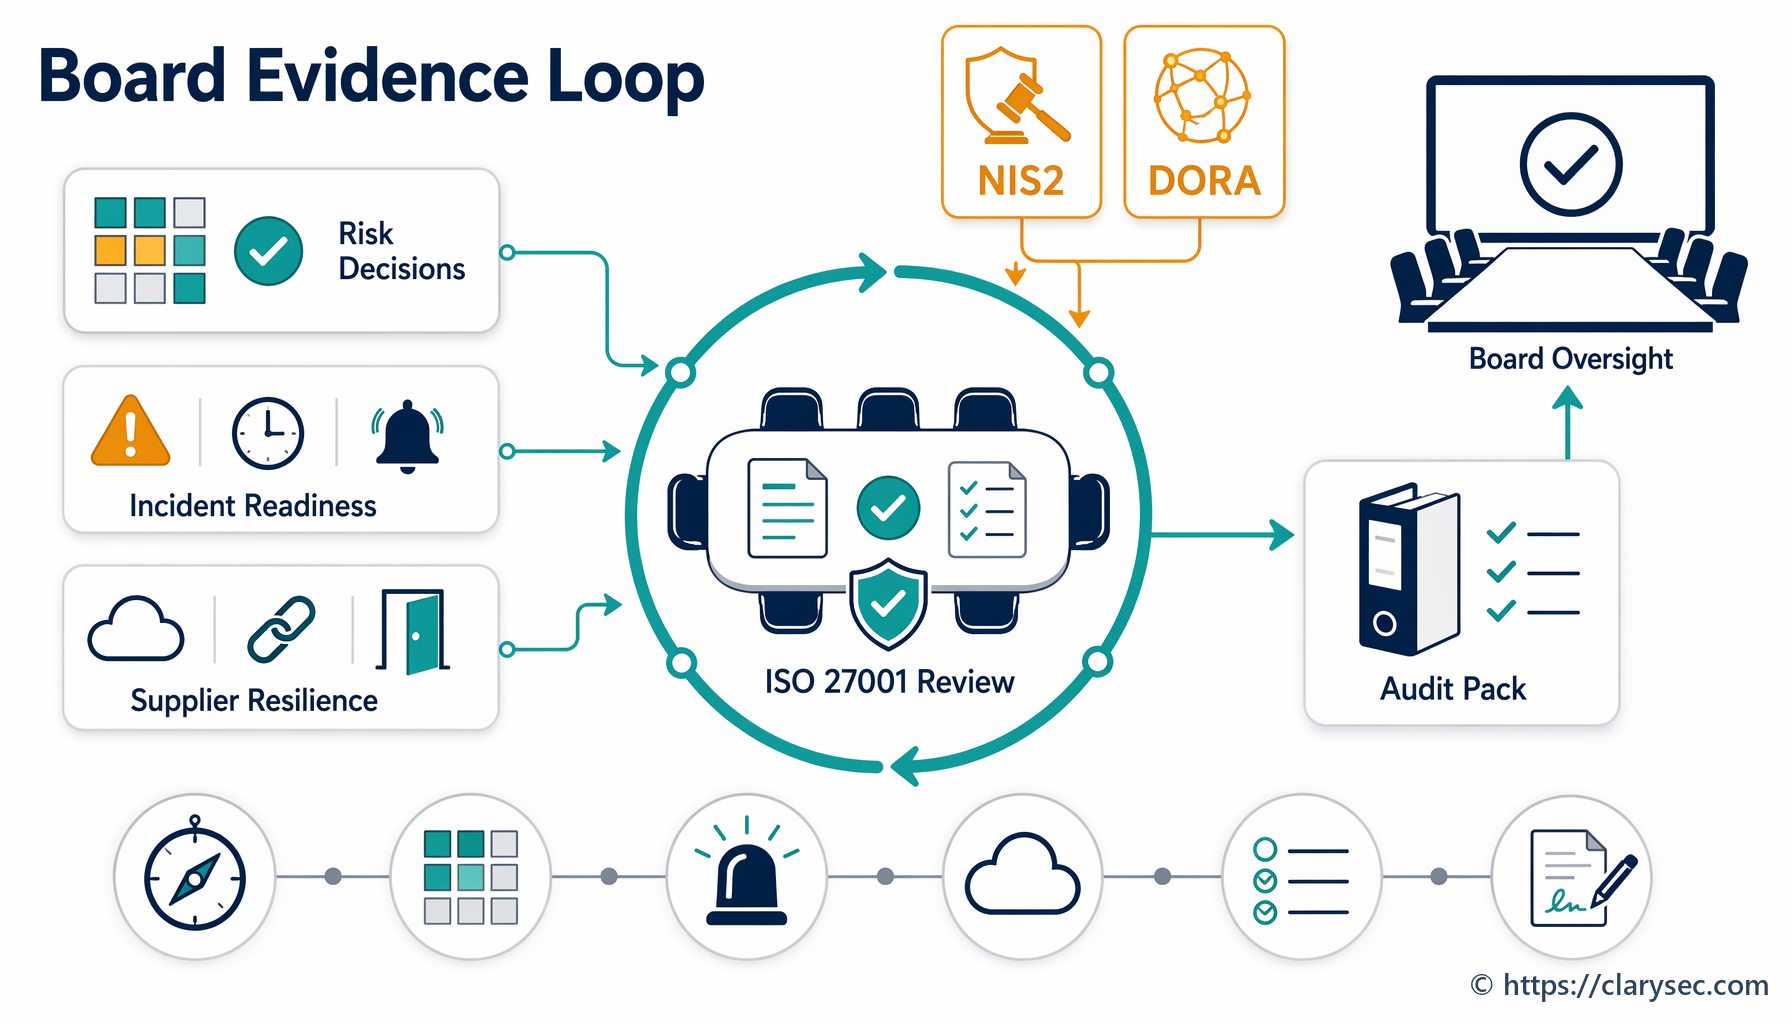
La risultanza più comune non è che non esista alcun fascicolo di passaggio di consegne. È che il fascicolo non collega le evidenze alle decisioni. Gli auditor non vogliono solo documenti. Vogliono tracciabilità.
Modelli di fallimento ricorrenti e correzioni Clarysec
Il primo modello di fallimento è il passaggio di consegne via inbox. Il DPO uscente inoltra e-mail, ma non esiste un registro delle evidenze indicizzato. Clarysec lo corregge imponendo l’inserimento delle evidenze in REG12 e collegando ciascun elemento a processo, titolare e data di riesame.
Il secondo è il passaggio di consegne basato sui modelli. L’organizzazione dispone di modelli DPIA e DSR, ma non dello stato corrente. Clarysec lo corregge con una dashboard “zona rossa” di scadenze aperte, decisioni ad alto rischio e azioni irrisolte.
Il terzo è la politica senza delega. Le politiche affermano che il DPO è titolare della privacy, ma nessuno registra la responsabilità temporanea. Clarysec lo corregge tramite il registro dei ruoli e delle responsabilità, le evidenze di passaggio di consegne del ruolo in REG01 e REG12 e le evidenze di comunicazione in REG11.
Il quarto è il punto cieco sui fornitori. Le registrazioni privacy dei responsabili del trattamento non sono collegate alle registrazioni di acquisti e sicurezza. Clarysec lo corregge collegando registro dei fornitori, repository DPA, elenco dei sub-responsabili, clausole sugli incidenti, obblighi di uscita e due diligence di sicurezza.
Il quinto è la lacuna del contesto degli incidenti. La registrazione tecnica dell’incidente esiste, ma manca il ragionamento sulla violazione privacy. Clarysec lo corregge richiedendo schede di continuità della violazione che preservino analisi di notifica, impatto sugli interessati, decisioni dell’autorità e lezioni apprese.
Checklist di preparazione a 30 giorni per il passaggio di consegne del DPO
Se il tuo DPO o responsabile privacy cambiasse domani, potresti dimostrare la continuità? Usa questa checklist.
- Conferma che DPO, referente privacy, responsabile PIMS e backup siano registrati nel registro dei ruoli.
- Registra le evidenze di passaggio di consegne del ruolo in REG01 e REG12 entro 10 giorni lavorativi.
- Aggiorna le evidenze di comunicazione del cambio di ruolo in REG11 entro 10 giorni lavorativi.
- Verifica che l’indice REG12 delle informazioni documentate del PIMS sia aggiornato.
- Crea una lista di monitoraggio delle scadenze privacy a 30, 60 e 90 giorni.
- Riesamina le DSR aperte e conferma i titolari della risposta.
- Riesamina tutte le DPIA attive e le decisioni ad alto rischio.
- Conferma che REG04 includa pareri privacy per ambito di applicazione del PIMS, criteri DPIA e decisioni ad alto rischio.
- Riconcilia il RoPA con sistemi, fornitori e piani di conservazione.
- Riesamina le valutazioni delle violazioni aperte e recenti.
- Conferma che le registrazioni di responsabili del trattamento, sub-responsabili e fornitori siano complete.
- Valida i piani di conservazione dei dati personali.
- Testa il recupero di cinque elementi di evidenza critici.
- Segnala lo stato della transizione alla direzione.
- Aggiungi le lezioni apprese al piano di miglioramento del PIMS.
Rendi la continuità privacy idonea all’audit prima che il ruolo cambi
Il momento migliore per costruire un fascicolo di passaggio di consegne del DPO è prima che qualcuno si dimetta, prima che un’autorità lo chieda e prima che un incidente imponga il tema.
Clarysec aiuta le organizzazioni a trasformare la governance privacy in evidenze operative combinando modelli di politica, registri PIMS, workflow di passaggio di consegne, repository idonei all’audit e mappature trasversali della conformità. Parti da Zenith Blueprint per la roadmap di implementazione in 30 step, usa Zenith Controls per collegare i controlli ISO/IEC 27002:2022 ad aspettative di conformità più ampie e allinea le clausole interne con le politiche Clarysec sulla privacy e sulla gestione delle evidenze.
Se il tuo DPO cambiasse domani, la tua organizzazione conserverebbe il contesto dietro ogni DPIA, decisione su una violazione, voce RoPA e impegno verso le autorità?
Se la risposta è incerta, il passo successivo è pratico. Costruisci l’indice del passaggio di consegne, mappa le evidenze, assegna titolari temporanei e testa il recupero questa settimana. Clarysec può aiutarti a rendere quel fascicolo completo, controllato e idoneo all’audit.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council