Governance dei dati sanitari per la preparazione all’EHDS

Sono le 08:20 di un lunedì mattina e l’invito alla riunione ha un titolo solo apparentemente semplice: “Preparazione all’EHDS”.
Anya, CISO di una società MedTech in rapida crescita, si collega alla chiamata con il responsabile privacy, il direttore delle operazioni cliniche, il responsabile acquisti e il consulente legale. Un gruppo ospedaliero vuole collegare il proprio portale pazienti alla piattaforma di analytics dell’azienda. Un partner di ricerca vuole dataset pseudonimizzati. Un fornitore di servizi cloud conserva backup in diverse regioni dell’UE. Un fornitore di supporto potrebbe richiedere accesso temporaneo ai log di produzione. La funzione legale chiede se, per ciascun flusso di dati, l’organizzazione agisca come titolare del trattamento, responsabile del trattamento, contitolare del trattamento o sub-responsabile.
Poi il Consiglio di amministrazione pone la domanda più importante: “Possiamo dimostrare di essere pronti per lo Spazio europeo dei dati sanitari?”
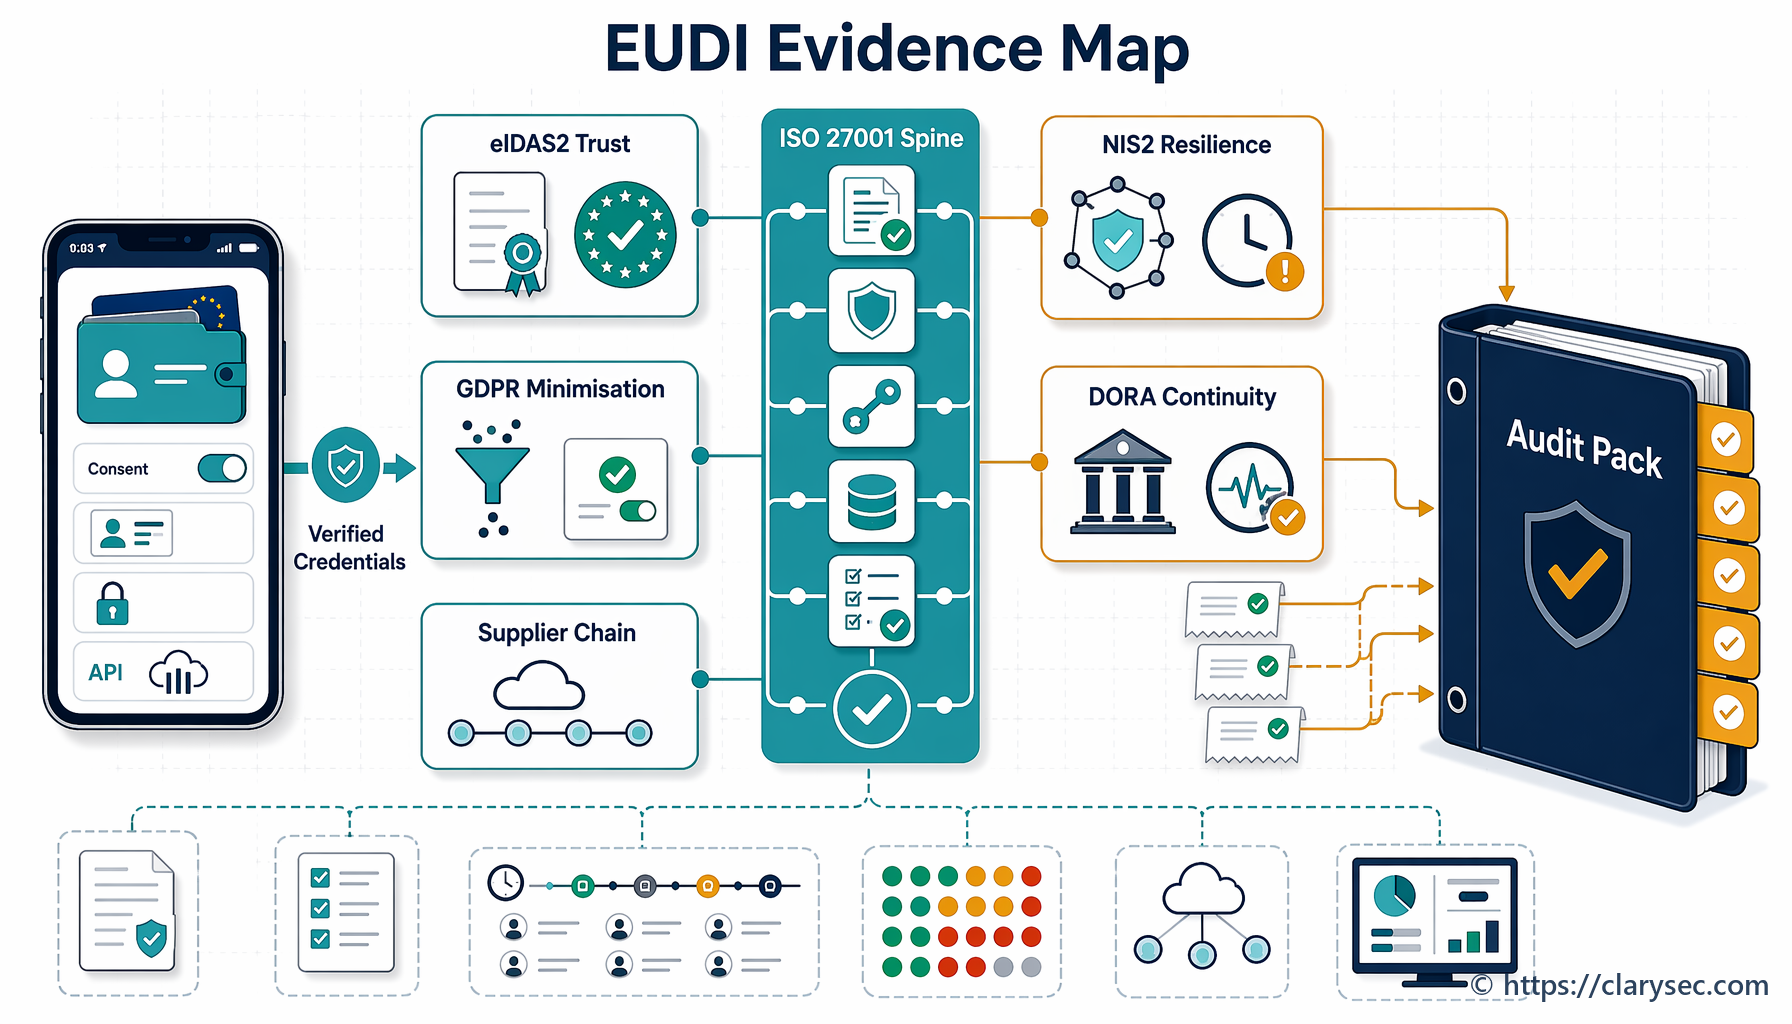
Questa domanda non richiede un elenco di normative. Chiede se l’organizzazione sia in grado di dimostrare, anche sotto pressione, un trattamento dei dati sanitari controllato, lecito, sicuro e responsabile. Il GDPR considera già i dati relativi alla salute come categorie particolari di dati personali. ISO/IEC 27701:2025 innalza le aspettative verso un Sistema di gestione delle informazioni sulla privacy, o PIMS, capace di dimostrare nella pratica la responsabilizzazione. ISO/IEC 27001:2022 fornisce la base del sistema di gestione per rischio di sicurezza, controllo operativo, audit interno, riesame della direzione e miglioramento continuo. NIS2 aggiunge governance della cibersicurezza, gestione degli incidenti e resilienza della catena di fornitura per molti ecosistemi sanitari, digitali, cloud, SaaS e di servizi ICT. DORA può rilevare quando i dati sanitari si collegano ad assicurazioni, pagamenti, servizi finanziari regolamentati o servizi ICT a supporto di soggetti finanziari.
La vera sfida non è sapere che i dati sanitari sono sensibili. Lo sanno tutti. La sfida è dimostrare che ogni raccolta, evento di condivisione, rapporto con un responsabile del trattamento, concessione di accesso, regola di conservazione e decisione DPIA è governata, riesaminata e supportata da evidenze.
L’approccio di Clarysec è volutamente pratico. Colleghiamo Zenith Blueprint: la roadmap in 30 passaggi per auditor, il set di policy PIMS e Zenith Controls: la guida alla conformità trasversale in un modello operativo di governance dei dati sanitari, capace di reggere sia a una richiesta dell’autorità di regolamentazione sia a un campionamento da parte di un auditor.
Perché la governance dei dati sanitari è diversa
I dati sanitari non sono semplicemente un altro campo in un inventario dei dati. Possono rivelare diagnosi, trattamenti, indicatori genetici, disabilità, anamnesi farmacologica, stato di salute mentale, identificatori biometrici, informazioni sulla fertilità, esiti clinici e dettagli su familiari o persone vulnerabili.
Il GDPR Article 9 considera i dati relativi alla salute come categorie particolari di dati personali e, in generale, ne vieta il trattamento salvo che si applichi una condizione specifica. Esempi includono consenso esplicito, finalità di assistenza sanitaria, sanità pubblica, ricerca con misure di sicurezza, interessi vitali o un’altra condizione lecita prevista dal diritto dell’UE o dello Stato membro. Il GDPR Article 5 trasforma inoltre i principi privacy in un obbligo di responsabilizzazione. I dati personali devono essere trattati in modo lecito, corretto e trasparente, raccolti per finalità specifiche e legittime, minimizzati, mantenuti esatti, conservati solo per il tempo necessario e protetti contro trattamenti non autorizzati o illeciti e contro perdita, distruzione o danno accidentali. Il titolare del trattamento deve poter dimostrare la conformità.
Ai fini della preparazione all’EHDS, la governance dei dati sanitari deve rispondere a sette domande operative:
- Quali dati sanitari trattiamo e dove sono conservati?
- Quale ruolo svolgiamo per ciascuna attività: titolare del trattamento, responsabile del trattamento, contitolare del trattamento o sub-responsabile?
- Quale base giuridica e quale condizione per categorie particolari di dati si applicano?
- È stato completato uno screening del rischio privacy o una DPIA prima dell’avvio di trattamenti ad alto rischio?
- Chi può accedere ai dati sanitari e con quale frequenza tale accesso viene riesaminato?
- Quali destinatari, responsabili del trattamento, sub-responsabili e fornitori di servizi cloud sono coinvolti?
- Quali evidenze dimostrano conservazione, pseudonimizzazione, trasferimento sicuro, preparazione agli incidenti e garanzie sui fornitori?
ISO/IEC 27701:2025 aiuta a strutturare queste risposte come PIMS. ISO/IEC 27001:2022 fornisce l’ossatura tramite contesto, ambito di applicazione, leadership, valutazione del rischio, trattamento, Dichiarazione di Applicabilità, controllo operativo, monitoraggio, audit interno, riesame della direzione e miglioramento. Le clausole 4.1 a 4.4 richiedono alle organizzazioni di definire contesto, parti interessate, requisiti, ambito di applicazione e dipendenze. È il punto di partenza corretto per la preparazione all’EHDS, perché i flussi di dati sanitari coinvolgono in genere ospedali, laboratori, piattaforme cloud, partner clinici, organizzazioni di ricerca, fornitori di supporto e talvolta enti del settore pubblico.
L’errore che osserviamo nei progetti reali è trattare la governance dei dati sanitari come un esercizio di informativa privacy. L’informativa privacy è importante, ma non dimostra che un tecnico di supporto non possa esportare log dei pazienti, che un dataset di ricerca sia correttamente pseudonimizzato, che un contratto con un responsabile del trattamento includa le clausole dell’Article 28 o che un job di conservazione abbia effettivamente cancellato le registrazioni scadute.
Il modello Clarysec: una sola catena delle evidenze dalla finalità allo smaltimento
Il modello Clarysec per la governance dei dati sanitari parte da un principio semplice: se non è possibile tracciare i dati sanitari dalla finalità allo smaltimento, non si ha preparazione all’EHDS, ma rischio documentale.
Il Zenith Blueprint esprime con chiarezza la logica dei controlli privacy nella Fase 23, controlli organizzativi 5.19 a 5.37:
“le informazioni di identificazione personale non sono semplicemente un altro tipo di dato: sono una rappresentazione profondamente sensibile della fiducia.”
Questa affermazione è particolarmente vera per i dati sanitari. Un paziente non vive una violazione come un fallimento del controllo. La vive come una perdita di dignità, riservatezza e fiducia nell’ecosistema di cura.
Clarysec costruisce la catena delle evidenze usando quattro livelli collegati.
| Livello | Domanda di governance sui dati sanitari | Artefatto Clarysec |
|---|---|---|
| Governance del trattamento | Perché trattiamo questi dati sanitari, con quale ruolo, base giuridica e condizione per categorie particolari di dati? | Inventario delle informazioni di identificazione personale, registrazione della base giuridica, REG02 |
| Governance del rischio privacy | Si tratta di un trattamento ad alto rischio ed è stato completato lo screening DPIA prima dell’avvio del trattamento? | Valutazione del rischio privacy, workflow DPIA, REG04 |
| Governance della condivisione e dei fornitori | Chi riceve i dati, dove vengono trattati e quali controlli contrattuali si applicano? | Registro delle condivisioni esterne, due diligence sui fornitori, REG08 |
| Governance degli accessi e delle evidenze | Chi ha accesso, come viene riesaminato l’accesso e quali log dimostrano il funzionamento dei controlli? | Registro dei riesami degli accessi, evidenze di logging, REG12 |
In questo modo un’organizzazione può presentarsi a un audit e dimostrare che lo stesso caso d’uso dei dati sanitari è coperto da finalità aziendale, disciplina privacy, controlli di sicurezza delle informazioni, garanzie sui fornitori ed evidenze operative.
Definire i ruoli prima di progettare i controlli
I progetti sui dati sanitari spesso falliscono al primo ostacolo di governance perché i team non concordano sui ruoli. Un ospedale può essere titolare del trattamento per l’assistenza ai pazienti. Una piattaforma di sanità digitale può essere responsabile del trattamento per l’hosting dei dati del portale. La stessa piattaforma può essere titolare del trattamento per le registrazioni dei propri dipendenti o per la gestione degli account cliente. Due istituti di ricerca possono essere contitolari del trattamento se determinano congiuntamente finalità e mezzi dello studio. Un fornitore di analytics cloud può essere un sub-responsabile.
Il set di policy PIMS di Clarysec è progettato intorno a questa realtà dei ruoli. Usa tag operativi PIMS come Both, Controller, Processor, Joint Controller e Subprocessor. Questo è rilevante perché gli obblighi cambiano a seconda che l’organizzazione determini finalità e mezzi oppure tratti dati sulla base di istruzioni documentate.
Per i dati sanitari lato titolare del trattamento, la Policy sull’inventario dei trattamenti di dati personali e sulla base giuridica richiede che la condizione per categorie particolari di dati sia registrata prima del trattamento. La clausola 4.2.6 della sezione sulle registrazioni della finalità e della base giuridica del titolare del trattamento stabilisce:
“[Condizionale] Il Proprietario del processo / titolare dell’attività DEVE registrare la condizione di trattamento delle categorie particolari in REG02 prima di trattare informazioni di identificazione personale appartenenti a categorie particolari.”
Per la preparazione all’EHDS, questo è uno dei controlli più importanti nello stack di governance. Impedisce la logica del “lo raccogliamo perché serve alla piattaforma”. Un campo sanitario deve avere una finalità, una base giuridica, una condizione per categorie particolari di dati, una regola di conservazione, un titolare e un contesto di trattamento.
Un registro pratico dei trattamenti di dati sanitari può avere questa struttura.
| Campo del registro | Esempio per una piattaforma di monitoraggio remoto |
|---|---|
| Attività di trattamento | Raccolta continua delle misurazioni della pressione arteriosa |
| Ruolo PIMS | Responsabile del trattamento per il cliente ospedaliero, titolare del trattamento per i dati degli account della piattaforma |
| Categorie di dati | ID paziente, ID dispositivo, misurazioni, marca temporale, stato dell’allerta |
| Finalità | Monitoraggio dell’assistenza da remoto ed escalation clinica |
| Base giuridica GDPR | Documentata secondo l’istruzione del titolare del trattamento o la base giuridica del titolare |
| Condizione Article 9 | Finalità connessa all’assistenza sanitaria o altra condizione documentata per categorie particolari di dati |
| Periodo di conservazione | Piano di conservazione contrattuale e clinico |
| Luogo dei dati | Regione cloud UE e regione di backup |
| Destinatari | Utenti dell’ospedale, fornitore di supporto, provider di hosting |
| Riferimento DPIA | REG04-DPIA-2026-011 |
| Riferimento del riesame degli accessi | REG12-Q2-2026 |
La Policy di protezione dei dati e privacy - PMI esprime la stessa disciplina in una forma applicabile dalle organizzazioni più piccole. La clausola 5.2.1 dei requisiti di governance stabilisce:
“Il Coordinatore privacy deve mantenere un registro di tutte le attività di trattamento di dati personali, inclusi categorie di dati, finalità, base giuridica e periodi di conservazione”
Quel registro diventa il riferimento per informative privacy, accordi con i responsabili del trattamento, progettazione del controllo degli accessi, configurazione della conservazione e campionamento in audit.
Le DPIA sono punti di controllo del change management, non documentazione formale
Ai sensi del GDPR, un trattamento ad alto rischio può attivare una DPIA. Nei contesti dei dati sanitari, il rischio è raramente ipotetico. Trattamenti su larga scala, monitoraggio sistematico, profilazione, interessati vulnerabili, categorie particolari di dati e tecnologie innovative possono tutti richiedere una valutazione strutturata del rischio privacy.
La Policy di valutazione del rischio privacy e DPIA trasforma questo requisito in un punto di controllo prima del trattamento. La clausola 4.2.2 della sezione sui trigger DPIA e sulla determinazione dei requisiti stabilisce:
“[Titolare del trattamento] Il Proprietario del processo / titolare dell’attività DEVE sottoporre al Responsabile privacy / Responsabile del PIMS in REG04, prima dell’inizio del trattamento, i trattamenti che comportano larga scala, monitoraggio sistematico, profilazione, decisioni automatizzate, informazioni di identificazione personale appartenenti a categorie particolari, dati relativi a condanne penali o reati, interessati vulnerabili, tecnologie innovative o modifiche sostanziali del trattamento.”
Questa clausola previene uno schema di fallimento comune: l’ingegneria realizza l’integrazione, le vendite annunciano la data di messa in esercizio e alla privacy viene chiesto di approvare il progetto dopo che l’architettura è già stata fissata.
Nel Zenith Blueprint, la privacy è integrata nel riesame delle modifiche di sicurezza. La Fase 23 affronta il controllo ISO/IEC 27002:2022 5.34, Privacy and Protection of PII, e lo collega a consapevolezza sui dati, classificazione, controllo degli accessi, mascheramento, cancellazione e cifratura. La Fase 19 aggiunge verifiche pratiche di audit per minimizzazione dei dati, cancellazione delle informazioni, mascheramento, pseudonimizzazione, dati di test e prevenzione della perdita di dati. Una DPIA, quindi, non è solo un promemoria legale. Deve produrre azioni tecniche e organizzative.
Un workflow DPIA pratico di Clarysec per un nuovo progetto di condivisione rivolto all’EHDS segue questa sequenza:
- Creare o aggiornare la registrazione del trattamento REG02 per il flusso di dati sanitari.
- Attivare lo screening REG04 perché sono coinvolti dati sanitari appartenenti a categorie particolari e condivisione esterna.
- Identificare i rischi per riservatezza, integrità, disponibilità, diritti dei pazienti, correttezza, limitazione della finalità e reidentificazione.
- Selezionare controlli come pseudonimizzazione, accesso basato sui ruoli, restrizione dell’hosting nell’UE, clausole con i fornitori, logging, limiti di conservazione, DLP, cifratura e playbook per gli incidenti.
- Aggiornare REG08 con identità del destinatario, ruolo, luogo del trattamento, frequenza della condivisione e fonte dell’autorizzazione.
- Aggiornare REG12 con i requisiti di riesame trimestrale degli accessi per i sistemi che trattano informazioni di identificazione personale sensibili.
- Collegare il trattamento del rischio al Registro dei rischi ISO/IEC 27001:2022 e alla Dichiarazione di Applicabilità.
- Pianificare il riesame delle evidenze nell’audit interno e nel riesame della direzione.
Il punto essenziale è che ogni decisione lasci una traccia.
Il controllo degli accessi deve essere specifico, riesaminato e comprovato
La maggior parte delle violazioni dei dati sanitari non richiede un attaccante sofisticato. Talvolta il problema è l’accesso eccessivo, account amministratore condivisi, dati di produzione copiati negli ambienti di test o utenti di supporto che mantengono l’accesso dopo la fine di un progetto.
La Policy di protezione dei dati e privacy enterprise di Clarysec stabilisce:
“Tutti i sistemi devono applicare per impostazione predefinita l’accesso secondo il principio del privilegio minimo.”
La Policy di protezione dei dati e privacy - PMI esprime la stessa aspettativa operativa in termini semplici:
“L’accesso degli utenti ai dati personali deve essere limitato ai ruoli con una necessità aziendale documentata”
Per la governance dei dati sanitari secondo ISO/IEC 27701:2025 e GDPR, il principio del privilegio minimo deve riflettere ruoli clinici, ruoli di supporto, ruoli analytics, ruoli di ricerca, accesso di emergenza, procedure di break-glass e separazione tra ambienti di produzione e non di produzione.
La Policy sulla sicurezza delle informazioni di identificazione personale e sul controllo degli accessi aggiunge un requisito concreto di evidenza. La clausola 4.2.3 della sezione sulla baseline del controllo degli accessi stabilisce:
“[Both] Il proprietario del sistema / Proprietario dell’applicazione DEVE riesaminare almeno trimestralmente l’accesso degli utenti ai sistemi che trattano informazioni di identificazione personale ad alto impatto o sensibili e registrare l’esito del riesame in REG12.”
Le evidenze trimestrali dei riesami degli accessi hanno elevato valore in audit. Un auditor privacy può campionare REG12 e confrontarlo con registrazioni HR, approvazioni dei ticket, log degli accessi privilegiati e ruoli applicativi. Un auditor di sicurezza può verificare se gli utenti privilegiati hanno MFA, registrazione delle sessioni e monitoraggio degli accessi di emergenza. Un auditor COBIT 2019 o ISACA di norma cercherà titolarità del processo, prestazione del controllo, eccezioni e supervisione della direzione.
Un riesame solido degli accessi ai dati sanitari deve confermare che ogni utente abbia un titolare dell’attività assegnato, ogni ruolo corrisponda alla mansione lavorativa attuale o alla finalità contrattuale, gli account inattivi siano rimossi, gli account privilegiati siano separati dagli account ordinari, l’accesso di emergenza sia registrato e riesaminato, l’accesso dei fornitori di supporto sia limitato nel tempo e collegato a un ticket, chiavi API e account di servizio siano inclusi, l’accesso ai dataset pseudonimizzati resti limitato e approvazioni, rimozioni, eccezioni e date di rimedio siano registrate in REG12.
Gli auditor non chiedono solo se i riesami degli accessi avvengono. Chiedono che cosa sia cambiato a seguito del riesame.
La pseudonimizzazione è una misura di sicurezza, non una cancellazione magica
La preparazione all’EHDS aumenterà l’attenzione su uso secondario, ricerca, analytics, miglioramento della qualità e condivisione dei dati. La pseudonimizzazione è spesso la misura di sicurezza corretta, ma non elimina automaticamente i dati dalla governance privacy. Rischio di reidentificazione, chiavi di collegamento, coorti piccole, indicatori di malattie rare e metadati possono tutti mantenere la sensibilità del dato.
La Policy di mascheramento dei dati e pseudonimizzazione di Clarysec è esplicita:
“Trattare i dataset mascherati e pseudonimizzati come dati sensibili, soggetti a registrazione degli accessi, controlli di conservazione e procedure di risposta agli incidenti.”
La Policy di mascheramento dei dati e pseudonimizzazione - PMI fornisce un trigger pratico:
“La pseudonimizzazione deve essere utilizzata quando è necessario collegare i dati senza rivelare le identità:”
La voce Zenith Controls per il controllo ISO/IEC 27002:2022 5.34, Privacy and Protection of PII, lo classifica come controllo preventivo collegato a riservatezza, integrità e disponibilità. Collega il controllo 5.34 a controlli correlati, inclusi 5.9 Inventory of information and other associated assets, 5.12 Classification of information, 5.14 Information transfer, 5.15 Access control, 5.16 Identity management, 5.23 Information security for use of cloud services, 8.10 Information deletion, 8.11 Data masking e 8.12 Data leakage prevention.
Questa mappatura è importante. Un estratto di ricerca pseudonimizzato non è governato solo da uno script di mascheramento. Richiede anche classificazione, approvazione degli accessi, trasferimento sicuro, controlli cloud, conservazione, logging e riesame delle modifiche. Se la chiave di collegamento si trova nello stesso ambiente del dataset, o se gli analisti possono combinare dataset per identificare condizioni rare, il rischio privacy resta elevato.
| Obiettivo di controllo | Applicazione pratica |
|---|---|
| Ridurre l’identificabilità | Sostituire gli identificativi diretti con pseudonimi e rimuovere quasi-identificatori non necessari |
| Proteggere le chiavi di collegamento | Conservare le chiavi separatamente, limitare l’accesso, registrare ogni accesso e assegnare una custodia responsabile |
| Limitare la finalità | Vincolare il dataset alla domanda di ricerca approvata o alla finalità contrattuale |
| Controllare i destinatari | Registrare in REG08 identità, ruolo, luogo, frequenza della condivisione e fonte dell’autorizzazione del destinatario |
| Proteggere il trasferimento | Usare un portale cifrato, un’API o un SFTP approvati e allineati alla classificazione dei dati |
| Limitare la conservazione | Configurare scadenza e workflow di cancellazione con log di evidenza |
| Monitorare l’uso | Riesaminare log degli accessi, esportazioni e comportamenti anomali di download |
| Prepararsi agli incidenti | Includere i dataset pseudonimizzati nell’ambito della valutazione della violazione e della risposta agli incidenti |
La governance dei fornitori e dei responsabili del trattamento è dove la preparazione spesso si interrompe
Gli ecosistemi dei dati sanitari dipendono fortemente dai fornitori. Cloud hosting, Managed Security Services, supporto helpdesk, produttori di dispositivi, gateway API, fornitori di analytics, piattaforme di firma elettronica, provider di identità e responsabili del trattamento per la ricerca possono tutti trattare dati sensibili o metadati.
Il GDPR Article 28 richiede ai titolari del trattamento di ricorrere a responsabili del trattamento che offrano garanzie sufficienti e di vincolare il trattamento mediante termini contrattuali. Anche NIS2 considera la sicurezza della catena di fornitura una misura centrale di cibersicurezza. Il suo modello di governance richiede agli organi di gestione di approvare e supervisionare le misure di gestione dei rischi di cibersicurezza e di prestare attenzione a fornitori diretti, prestatori di servizi, vulnerabilità dei fornitori, pratiche di cibersicurezza e sviluppo sicuro.
La Policy di gestione privacy di responsabili del trattamento, sub-responsabili e terze parti stabilisce:
“[Both] Il Responsabile privacy / Responsabile del PIMS DEVE attivare in REG04 lo screening del rischio privacy e della DPIA per rapporti ad alto rischio con responsabili del trattamento e modifiche sostanziali privacy relative a terze parti prima dell’approvazione, registrando il riferimento REG04 in REG08.”
La Policy di raccolta, uso, comunicazione e condivisione delle informazioni di identificazione personale aggiunge la registrazione della condivisione:
“[Titolare del trattamento] Il fornitore / responsabile acquisti DEVE registrare in REG08 identità del destinatario, ruolo del destinatario, finalità della comunicazione, categorie di informazioni di identificazione personale, frequenza della condivisione, luogo del trattamento e fonte dell’autorizzazione prima dell’avvio di condivisioni esterne ricorrenti.”
La Policy di protezione dei dati e privacy enterprise richiede il riesame, da parte di acquisti e funzione legale, della conformità dei responsabili del trattamento:
“I team Acquisti e Legal & Compliance devono verificare la conformità all’Article 28 del GDPR e richiedere la rivalutazione annuale di tutti i fornitori ad alto rischio.”
Per le PMI, la Policy di sicurezza di terze parti e fornitori - PMI si concentra su un punto pratico di garanzia che compare costantemente negli audit sui dati sanitari. La clausola 6.2.4 dei requisiti di applicazione della policy stabilisce:
“Quando ai fornitori è richiesto di conservare dati fuori sede, l’azienda deve ottenere garanzie in merito alla protezione dei dati, alla sicurezza fisica e al luogo geografico di archiviazione (ad es. hosting solo UE quando richiesto dal GDPR).”
Il Zenith Blueprint, Fase 23, controllo 5.20, Addressing Information Security Within Supplier Agreements, spiega perché questo deve essere contrattuale e non presunto:
“La fiducia, quando riguarda i fornitori, non può basarsi su presupposti. Deve essere codificata.”
Per i dati sanitari, gli accordi con i fornitori devono includere descrizioni dei servizi, categorie di dati, luoghi del trattamento, controlli sul subappalto, riservatezza, controllo degli accessi, cifratura, tempistiche di notifica degli incidenti, diritto di audit, cancellazione o restituzione, aspettative di sviluppo sicuro, impegni di resilienza e supporto per le richieste regolamentari.
Conservazione e smaltimento sono il problema dimenticato delle evidenze EHDS
La governance dei dati sanitari si concentra spesso su raccolta e condivisione, ma la conservazione è il punto in cui molte organizzazioni accumulano rischio silente. Vecchie esportazioni, dataset di test, copie di backup, estratti di ricerca abbandonati, ticket di supporto archiviati e log obsoleti dei dispositivi possono persistere molto tempo dopo la scadenza della finalità originaria.
Il GDPR Article 5 richiede la limitazione della conservazione. La Policy di conservazione e smaltimento dei dati collega questo principio alla policy operativa:
“Assicurare che la conservazione delle informazioni di identificazione personale (PII) sia conforme alle leggi sulla protezione dei dati e alle informative privacy dell’organizzazione”
La voce Zenith Controls per il controllo ISO/IEC 27002:2022 5.33, Protection of Records, collega la protezione delle registrazioni a 5.12 Classification of information, 5.15 Access control, 5.31 Legal, statutory, regulatory and contractual requirements, 5.36 Compliance with policies, rules and standards for information security, 7.14 Secure disposal or re-use of equipment, 8.10 Information deletion, 8.13 Information backup e 5.26 Response to information security incidents. È la visione di ciclo di vita attesa dagli auditor: le registrazioni devono essere protette finché necessarie, recuperabili quando richiesto, limitate durante l’uso e distrutte in modo sicuro al termine della conservazione.
Nel Zenith Blueprint, la Fase 19 chiede agli auditor di verificare che le policy automatizzate di cancellazione e conservazione siano applicate in repository e archiviazione cloud, che la cancellazione sicura o la cancellazione crittografica sia usata per sistemi dismessi, che i log di cancellazione ad alto rischio siano mantenuti e riesaminati e che la distruzione fisica sia eseguita per supporti obsoleti.
| Categoria di dati | Governance della conservazione |
|---|---|
| Dati operativi clinici | Applicare requisiti di conservazione legali, contrattuali e assistenziali con istruzione documentata del titolare del trattamento, ove applicabile |
| Telemetria e log della piattaforma | Minimizzare gli identificativi, definire una conservazione operativa breve e proteggere i log come sensibili quando rivelano attività sanitaria |
| Dataset di ricerca e uso secondario | Vincolare alla finalità approvata, applicare l’approvazione di governance ove applicabile e preimpostare data di scadenza o riesame |
| Backup e archivi | Allineare la conservazione dei backup alle esigenze di continuità operativa e assicurare che il ripristino non reintroduca dati scaduti nell’uso attivo |
Un programma maturo testa anche la cancellazione. Non basta avere un piano di conservazione. Un auditor può chiedere evidenza che un’esportazione di un paziente sia scaduta, che un dataset di ricerca sia stato cancellato, che un backup sia giunto a scadenza e che un fornitore abbia certificato la distruzione alla fine del contratto.
Conformità trasversale: un solo modello di controllo per i dati sanitari, molte prospettive
Un programma di governance dei dati sanitari non può essere costruito separatamente per ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, NIST CSF 2.0, COBIT 2019 e DORA. Questo genera registri duplicati, evidenze incoerenti e team sovraccarichi.
Clarysec usa Zenith Controls come bussola di conformità trasversale. Non inventa controlli paralleli. Mappa i concetti ufficiali di controllo in un’unica storia operativa.
| Area di governance | Esigenza GDPR e PIMS | Supporto ISO/IEC 27001:2022 e ISO/IEC 27002:2022 | Rilevanza NIS2, DORA, NIST, COBIT |
|---|---|---|---|
| Inventario dei dati sanitari | Responsabilizzazione, base giuridica, condizione per categorie particolari di dati, chiarezza dei ruoli | Ambito di applicazione, inventario degli asset, protezione delle informazioni di identificazione personale, classificazione | Obblighi NIST GV.OC-03 e obiettivi di governance COBIT |
| DPIA e rischio privacy | Valutazione e mitigazione dei trattamenti ad alto rischio | Valutazione del rischio, trattamento del rischio, disegno dei controlli consapevole delle modifiche | Metodo di rischio NIST GV.RM e misure di gestione del rischio NIS2 |
| Garanzie sui fornitori | Article 28, garanzie dei responsabili del trattamento, controllo dei sub-responsabili | Rapporti con i fornitori, accordi, catena di fornitura ICT, governance cloud | Catena di fornitura NIS2, rischio ICT di terze parti DORA, NIST GV.SC |
| Controllo degli accessi | Principio del need-to-know e riservatezza | Controllo degli accessi, gestione delle identità, diritti di accesso, logging | Gestione degli accessi e degli asset NIS2, riservatezza DORA, monitoraggio COBIT |
| Conservazione e smaltimento | Limitazione della conservazione e responsabilizzazione | Protezione delle registrazioni, cancellazione, backup, smaltimento sicuro | Piani di miglioramento NIST e governance del ciclo di vita delle informazioni COBIT |
| Preparazione agli incidenti | Valutazione e notifica della violazione dei dati personali | Pianificazione degli incidenti, valutazione degli eventi, risposta, raccolta delle evidenze | Modello di segnalazione NIS2, ciclo di vita degli incidenti DORA, continuità dei servizi COBIT |
NIS2 è particolarmente rilevante per soggetti medi e grandi nella sanità, nel cloud, nei servizi gestiti, nei servizi di sicurezza gestiti, nelle infrastrutture digitali e in altri settori coperti. Il suo nucleo operativo assomiglia a un sistema di gestione: responsabilità della leadership, analisi dei rischi, gestione degli incidenti, continuità, sicurezza della catena di fornitura, sviluppo sicuro, efficacia dei controlli, formazione, crittografia, sicurezza HR, controllo degli accessi, gestione degli asset e MFA ove appropriato.
DORA rileva quando un’organizzazione che tratta dati sanitari serve soggetti finanziari regolamentati, ecosistemi assicurativi, flussi di pagamento o servizi ICT a supporto di operazioni del settore finanziario. Anche quando DORA non è direttamente applicabile, la sua disciplina è utile per i responsabili del trattamento di dati sanitari che vogliono dimostrare resilienza.
NIST CSF 2.0 fornisce il linguaggio per la direzione. La sua funzione GOVERN richiede che obblighi legali, normativi, contrattuali, privacy e relativi alle libertà civili siano compresi e gestiti. Il metodo dei profili aiuta le organizzazioni a definire stati attuali e target, analizzare le lacune e creare piani d’azione prioritizzati. Per i dati sanitari, quel profilo può diventare il cruscotto esecutivo della preparazione all’EHDS.
Come gli auditor testeranno la governance dei dati sanitari
Auditor diversi affrontano lo stesso ambiente di dati sanitari da prospettive diverse. Un programma solido anticipa tali prospettive e prepara le evidenze una sola volta.
| Profilo dell’auditor | Aree principali di attenzione | Evidenze attese |
|---|---|---|
| Auditor ISO/IEC 27001:2022 | Ambito di applicazione, parti interessate, valutazione del rischio, trattamento del rischio, Dichiarazione di Applicabilità, audit interno, riesame della direzione | Ambito di applicazione del SGSI, Registro dei rischi, SoA, riesami degli accessi, evidenze dei fornitori, procedure per gli incidenti, log di conservazione |
| Auditor ISO/IEC 27701:2025 e GDPR | Chiarezza dei ruoli, base giuridica, condizione Article 9, DPIA, controllo dei responsabili del trattamento, gestione dei diritti, conservazione | REG02, REG04, RoPA, output DPIA, contratti Article 28, REG08, piano di conservazione, evidenze di cancellazione |
| Valutatore NIST CSF 2.0 | Esiti GOVERN, strategia di rischio, ruoli, obblighi, governance della catena di fornitura, profili | Profilo organizzativo, profilo target, piano delle lacune, prioritizzazione dei fornitori, evidenze di monitoraggio |
| Auditor COBIT 2019 o ISACA | Obiettivi di governance, titolarità dei processi, capacità, metriche, eccezioni, supervisione della direzione | Metriche di prestazione dei controlli, log degli issue, registrazioni di accettazione del rischio, esiti del riesame della direzione |
La Policy di protezione dei dati e privacy - PMI supporta questo approccio richiedendo che:
“Il Coordinatore privacy deve valutare i rischi privacy annualmente e durante le modifiche rilevanti dei sistemi”
Questa clausola colma una lacuna di audit frequente. L’inventario deve essere vivo e il rischio privacy deve essere rivalutato quando i sistemi o il trattamento cambiano in modo sostanziale.
Uno sprint di 30 giorni per la preparazione all’EHDS con Clarysec
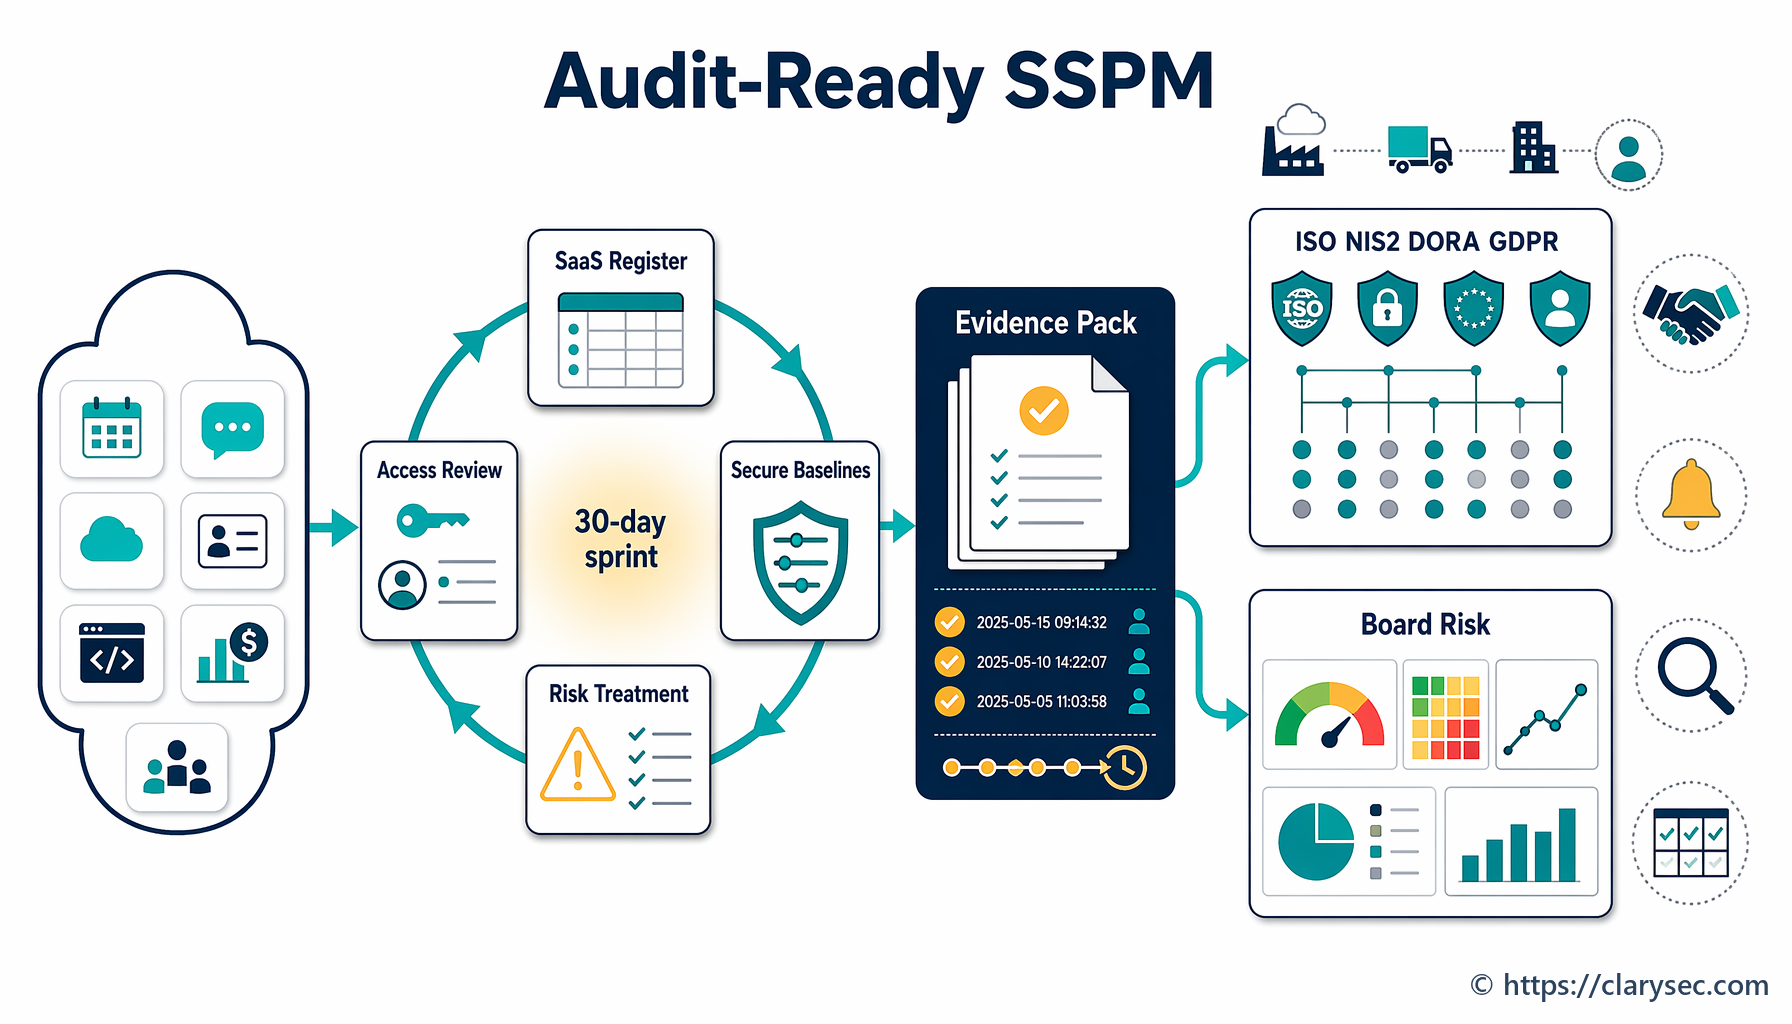
Per le organizzazioni che hanno già una base SGSI o PIMS, Clarysec raccomanda uno sprint mirato di 30 giorni per far emergere le principali lacune nella governance dei dati sanitari.
Settimana 1: mappare la realtà dei dati sanitari
Selezionare un servizio critico che tratta dati sanitari, ad esempio un portale pazienti, una piattaforma di monitoraggio remoto, un’integrazione di laboratorio, un dataset sanitario per sinistri o un estratto di ricerca. Creare o aggiornare l’inventario dei trattamenti. Identificare i ruoli di titolare del trattamento, responsabile del trattamento, contitolare del trattamento e sub-responsabile. Registrare categorie di dati, finalità, base giuridica, condizione per categorie particolari di dati, sistemi, luoghi, destinatari e conservazione.
Usare la Policy sull’inventario dei trattamenti di dati personali e sulla base giuridica e la Policy di protezione dei dati e privacy come baseline.
Settimana 2: eseguire DPIA e trattamento del rischio
Attivare lo screening REG04 per trattamenti di categorie particolari di dati, condivisione esterna, interessati vulnerabili, monitoraggio sistematico o modifica sostanziale. Tradurre i rischi DPIA in controlli di sicurezza e privacy. Collegare tali controlli al Piano di trattamento del rischio ISO/IEC 27001:2022 e alla Dichiarazione di Applicabilità.
Usare Zenith Blueprint, Fase 23, per la protezione delle informazioni di identificazione personale e i controlli sui fornitori, e Fase 19 per controlli su cancellazione, mascheramento, pseudonimizzazione, dati di test e DLP.
Settimana 3: validare fornitori e condivisioni
Compilare REG08 per le condivisioni esterne ricorrenti. Confermare termini Article 28 con i responsabili del trattamento, controlli sui sub-responsabili, luoghi del trattamento, diritto di audit, obblighi di notifica degli incidenti, termini di restituzione o cancellazione ed evidenze di garanzia del fornitore. Per cloud e fornitori di servizi gestiti, riesaminare luogo dei dati, cifratura, logging, backup, resilienza e accordi di uscita.
Usare la Policy di gestione privacy di responsabili del trattamento, sub-responsabili e terze parti, la Policy di raccolta, uso, comunicazione e condivisione delle informazioni di identificazione personale e la Policy di sicurezza di terze parti e fornitori - PMI se l’organizzazione utilizza il set di policy PMI.
Settimana 4: testare accessi, conservazione ed evidenze di audit
Eseguire un riesame degli accessi a campione per il sistema selezionato e registrare gli esiti in REG12. Verificare se le regole di conservazione sono applicate tecnicamente. Confermare che i dataset pseudonimizzati siano ancora trattati come sensibili. Riesaminare procedure di logging e risposta agli incidenti. Preparare un pacchetto di evidenze come se un auditor dovesse campionare il servizio il giorno successivo.
Un pacchetto di evidenze solido include registrazione del trattamento, determinazione dei ruoli, base giuridica, condizione per categorie particolari di dati, screening DPIA, output DPIA ove richiesto, diagramma dei flussi di dati, registro dei fornitori e delle condivisioni, accordo con il responsabile del trattamento, elenco dei sub-responsabili, risultati del riesame degli accessi, piano di conservazione, log di cancellazione, evidenze di mascheramento o pseudonimizzazione, procedura di risposta agli incidenti, workflow di triage delle violazioni e registrazione del riesame della direzione o dell’accettazione del rischio.
La domanda per il Consiglio di amministrazione: potete dimostrare la fiducia?
La preparazione all’EHDS premierà le organizzazioni capaci di dimostrare una condivisione dei dati sanitari controllata, lecita, sicura e responsabile. Esporrà invece le organizzazioni che si basano su approvazioni informali, inventari incompleti, contratti generici con i fornitori, esportazioni non gestite e piani di conservazione non testati.
La buona notizia è che il lavoro non deve essere frammentato. ISO/IEC 27701:2025 fornisce la struttura di gestione privacy. Il GDPR fornisce la baseline legale di responsabilizzazione. ISO/IEC 27001:2022 e ISO/IEC 27002:2022 forniscono gestione della sicurezza e architettura dei controlli. NIS2, DORA, NIST CSF 2.0 e COBIT 2019 aggiungono ulteriori prospettive di governance, resilienza, fornitori e audit.
Clarysec li integra in un unico modello operativo guidato dalle evidenze. Il Zenith Blueprint offre ai team la roadmap in 30 passaggi. Zenith Controls fornisce la mappatura trasversale della conformità per controlli come Privacy and Protection of PII, Information Security in Supplier Relationships, Addressing Information Security Within Supplier Agreements e Protection of Records. Le policy PIMS di Clarysec trasformano gli obblighi in azioni assegnabili, registri, riesami ed evidenze.
Se la vostra organizzazione tratta dati sanitari e si prepara a ISO/IEC 27701:2025, alla responsabilizzazione GDPR e alla prontezza per lo Spazio europeo dei dati sanitari, iniziate da un servizio e dimostrate la catena dalla finalità allo smaltimento.
Clarysec può aiutarvi a costruire o validare l’inventario dei trattamenti di dati sanitari, implementare i workflow di evidenze REG02, REG04, REG08 e REG12, allineare la governance PIMS ISO/IEC 27701:2025 ai controlli ISO/IEC 27001:2022, mappare i requisiti GDPR, NIS2, DORA, NIST CSF 2.0 e COBIT 2019 tramite Zenith Controls, preparare evidenze idonee all’audit usando Zenith Blueprint e distribuire policy enterprise o PMI per privacy, fornitori, accessi, pseudonimizzazione e conservazione.
La prossima azione è semplice: scegliete il flusso di dati sanitari a rischio più elevato ed eseguite lo sprint di preparazione di 30 giorni. Se la catena delle evidenze si interrompe, il toolkit di Clarysec indica esattamente dove intervenire.
Diventa PECB ISO/IEC 27001 Lead Implementer o Lead Auditor
- ✓ Materiale didattico ufficiale PECB e due tentativi d'esame
- ✓ Quota di certificazione e AMF del primo anno incluse, ove applicabile
- ✓ In autoapprendimento o dal vivo online · corso assegnato entro 1 giorno lavorativo
Frequently Asked Questions
L'autore

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council