Guida alle evidenze per l’emendamento ISO 27001 sul cambiamento climatico

Sono le 09:10 del mattino dell’audit di sorveglianza ISO/IEC 27001:2022. L’auditor ha già esaminato il Registro dei rischi, la Dichiarazione di Applicabilità, i verbali del riesame della direzione, il Registro dei fornitori e il rapporto dell’esercitazione di continuità operativa. Poi arriva la domanda che coglie la sala impreparata:
“Mostratemi come avete determinato se il cambiamento climatico è rilevante per il SGSI.”
Il Responsabile della sicurezza delle informazioni guarda il Responsabile Compliance. Il Responsabile Compliance apre il Registro di conformità. Qualcuno cita l’ESG. Qualcun altro dice che il fornitore del data center possiede certificazioni ISO. L’auditor attende.
Quel momento rappresenta la lacuna pratica di evidenze creata dall’emendamento sul cambiamento climatico applicabile ai sistemi di gestione ISO. L’emendamento non chiede ai team di sicurezza di diventare climatologi, di calcolare le emissioni di carbonio del cloud o di creare un “controllo di sicurezza climatica” puramente formale. Pone una domanda più diretta, propria dei sistemi di gestione: l’organizzazione ha considerato se il cambiamento climatico è rilevante per il proprio contesto e se le parti interessate hanno requisiti climatici che incidono sul sistema di gestione?
Per ISO/IEC 27001:2022, ciò significa che le evidenze devono collegare le Clausole da 4 a 10: contesto, parti interessate, ambito di applicazione, pianificazione del rischio, controllo operativo, valutazione delle prestazioni, riesame della direzione e miglioramento continuo. L’emendamento non si supera dichiarando “non applicabile” in riunione. Si supera mostrando una decisione motivata, documentata e basata sul rischio.
Sarah, Responsabile della sicurezza delle informazioni in una fintech, si è trovata davanti alla stessa domanda poche settimane prima dell’audit. La sua prima reazione è stata comune: il cambiamento climatico sembrava esterno al SGSI, mentre il suo team era concentrato su minacce informatiche, violazioni dei dati, sicurezza cloud, preparazione a DORA e due diligence dei clienti. Ma quando ha tradotto l’emendamento nel linguaggio operativo del SGSI, il tema è diventato concreto: eventi meteorologici estremi potevano incidere sulla disponibilità di una regione cloud, un fornitore in un’area soggetta a stress idrico poteva ritardare la sostituzione di hardware critico, un’interruzione prolungata dell’energia poteva compromettere la disponibilità del personale di risposta agli incidenti e i clienti potevano richiedere prove di resilienza operativa.
Questo è l’inquadramento corretto. Il cambiamento climatico deve essere trattato come un input di contesto e resilienza per il SGSI, non come un tema aggiuntivo separato.
L’approccio di Clarysec utilizza Zenith Blueprint: roadmap in 30 passaggi per auditor, Zenith Controls: la guida alla conformità trasversale e i modelli di policy Clarysec per convertire una nuova domanda di audit in evidenze tracciabili. L’obiettivo è semplice: mostrare all’auditor una catena chiara dal contesto al rischio, dal rischio ai controlli, dai controlli alle evidenze, dalle evidenze al riesame della direzione e dal riesame della direzione al miglioramento.
L’emendamento cambia la domanda di audit, non la missione del SGSI
L’errore più comune consiste nel trattare l’emendamento ISO 27001 sul cambiamento climatico come un dominio di controllo separato. Non lo è. Per un SGSI, la vera domanda è se il cambiamento climatico possa incidere sui risultati attesi della sicurezza delle informazioni, in particolare su riservatezza, integrità e disponibilità.
L’emendamento introduce il cambiamento climatico come considerazione specifica nei requisiti di contesto dei sistemi di gestione ISO. Per ISO/IEC 27001:2022, gli auditor verificano di norma innanzitutto due aspetti:
- Clausola 4.1, se l’organizzazione ha determinato se il cambiamento climatico costituisce una questione esterna rilevante.
- Clausola 4.2, se le parti interessate rilevanti hanno requisiti climatici.
La parola chiave è “determinato”. Un’organizzazione può determinare che il cambiamento climatico non è rilevante, è rilevante solo per determinate sedi o servizi, oppure è rilevante per l’intero SGSI. Tuttavia, la determinazione deve essere documentata e supportata dalle effettive dipendenze dell’organizzazione.
Ad esempio, un fornitore SaaS può stabilire che esiste una rilevanza climatica perché la disponibilità della produzione dipende da un numero limitato di regioni cloud, da un fornitore di servizi gestiti e dal personale remoto di risposta agli incidenti. Una fintech può collegare l’emendamento a dipendenze critiche da terze parti ICT, resilienza operativa DORA, segnalazione regolamentata degli incidenti e responsabilizzazione del consiglio di amministrazione. Un produttore può concentrarsi sulla disponibilità della rete OT, sulla connettività dello stabilimento, sul monitoraggio da remoto e sulle interruzioni dei siti fisici.
Un insieme maturo di evidenze deve comparire negli stessi punti in cui l’organizzazione dimostra già che il proprio SGSI funziona.
| Area del SGSI | Evidenze sul cambiamento climatico attese dagli auditor | Esempio pratico |
|---|---|---|
| Contesto | Determinazione documentata della rilevanza delle questioni climatiche rispetto ai risultati della sicurezza delle informazioni | Rischio di alluvione per la sede principale, rischio di calore per la regione del data center, instabilità energetica che incide sulla disponibilità dei servizi |
| Parti interessate | Clienti, autorità di regolamentazione, assicuratori, fornitori cloud, investitori o consigli di amministrazione con aspettative di resilienza, disponibilità o informativa | Un cliente enterprise richiede evidenze della pianificazione della continuità legata al clima per servizi ospitati |
| Ambito di applicazione | Confini dell’ambito di applicazione riesaminati rispetto a sedi, servizi esternalizzati, regioni cloud, team di supporto e dipendenze critiche | L’ambito di applicazione del SGSI conferma che l’ambiente di produzione SaaS ospitato in cloud e le operazioni di supporto restano inclusi |
| Valutazione del rischio | Scenari di minaccia climatici considerati ove rilevanti per riservatezza, integrità o disponibilità | Un’ondata di calore prolungata aumenta la probabilità di guasti al raffreddamento del data center e di interruzione del servizio |
| SoA | Controlli esistenti dell’Appendice A giustificati quando trattano rischi climatici o obblighi di conformità | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 e A.8.13 richiamati nella motivazione del trattamento |
| Controllo operativo | Controlli di continuità operativa, fornitori, incidenti, backup, modifiche e cloud aggiornati o confermati | Scenario di interruzione regionale aggiunto all’esercitazione di Disaster Recovery |
| Riesame della direzione | La leadership riesamina cambiamenti di contesto, rischi, risultanze dell’audit, risorse, rischio residuo e azioni di miglioramento | La direzione approva il budget per un test di failover cloud dopo il riesame dello scenario climatico |
| Informazioni documentate | Evidenze conservate, controllate e recuperabili | Registro del contesto, Registro dei rischi, Registro di conformità, rapporto di test BCP, verbali del riesame della direzione |
Le evidenze di audit più solide non risiedono in un “fascicolo clima” autonomo. Compaiono nelle normali registrazioni del SGSI e dimostrano che il sistema di gestione è in grado di rispondere ai cambiamenti del contesto esterno.
Inizia da contesto, parti interessate e ambito di applicazione
La rilevanza climatica inizia dal contesto. L’organizzazione deve registrare una determinazione chiara: rilevante, non rilevante o parzialmente rilevante. “Rilevante” non significa catastrofico. Significa in grado di incidere sui risultati attesi della sicurezza delle informazioni.
In Zenith Blueprint, la fase Fondazione e leadership del SGSI parte dall’analisi del contesto. Il passaggio 1 stabilisce:
Azione 4.1: Elaborare un elenco di fattori interni ed esterni rilevanti per la sicurezza delle informazioni dell’organizzazione.
La stessa guida raccomanda un’analisi esterna ampia, inclusi fattori ambientali mediante tecniche come PESTLE. È qui che l’emendamento sul clima diventa operativo. Invece di chiedere “Abbiamo un controllo climatico?”, il team chiede:
- Quali sedi fisiche, data center, regioni cloud, reti e fornitori supportano i servizi inclusi nell’ambito di applicazione?
- Eventi meteorologici estremi, calore, incendi, alluvioni, stress idrico, instabilità energetica o interruzioni dei trasporti potrebbero incidere su disponibilità, integrità o riservatezza?
- I clienti richiedono evidenze di resilienza climatica o resilienza operativa durante la due diligence di sicurezza?
- Autorità di regolamentazione, assicuratori, investitori o clienti del settore pubblico impongono aspettative in materia di continuità operativa, Disaster Recovery o disponibilità?
- Progetti di adattamento climatico potrebbero introdurre nuovi rischi tecnologici, come integrazioni con sistemi di gestione degli edifici, sensori IoT, monitoraggio ambientale o migrazione rapida al cloud?
- Esistono implicazioni privacy se il nuovo monitoraggio include dati relativi a dipendenti, posizione, dispositivi o dati ambientali collegati a persone?
Per il team fintech di Sarah, il workshop sul contesto ha prodotto quattro questioni esterne realistiche: esposizione a tempeste in una regione del data center, concentrazione in un’unica regione cloud, dipendenza da un fornitore hardware in un’area soggetta a stress idrico e aspettative regolatorie ai sensi di DORA e NIS2.
Il passaggio successivo riguarda le parti interessate. L’emendamento richiede alle organizzazioni di determinare se le parti interessate hanno requisiti climatici. Tali parti possono includere clienti, autorità di regolamentazione, assicuratori, fornitori cloud, investitori, consigli di amministrazione o fornitori critici.
Il passaggio 2 di Zenith Blueprint collega questa analisi all’ambito di applicazione del SGSI:
Azione 4.3: Redigere una dichiarazione dell’ambito di applicazione del SGSI. Elencare ciò che è incluso (unità aziendali, sedi, sistemi) ed eventuali esclusioni.
Questo è importante perché le interruzioni climatiche entrano spesso attraverso interfacce e dipendenze. Un’organizzazione può sostenere che la propria sede non è significativa perché la produzione è ospitata in cloud, ma l’auditor può chiedere se assistenza clienti, accesso privilegiato, risposta agli incidenti, amministrazione dei backup, escalation verso i fornitori o comunicazione di crisi dipendono da persone, siti o fornitori fuori dall’ambito.
La Politica per la sicurezza delle informazioni Enterprise di Clarysec stabilisce la baseline:
L’organizzazione deve attuare e mantenere un Sistema di gestione della sicurezza delle informazioni (SGSI) in conformità alle Clausole da 4 a 10 di ISO/IEC 27001:2022.
Richiede inoltre la struttura delle evidenze attesa dagli auditor:
Il SGSI deve includere confini dell’ambito di applicazione definiti, una Metodologia di valutazione del rischio, Obiettivi misurabili e controlli documentati giustificati nella Dichiarazione di Applicabilità (SoA).
Queste parole sono il nucleo della preparazione all’emendamento: confini dell’ambito di applicazione, metodologia del rischio, obiettivi misurabili e giustificazione della SoA.
Trasforma il contesto climatico in rischi per la sicurezza delle informazioni
Le evidenze migliori raramente consistono in un rischio generico denominato “cambiamento climatico”. Il cambiamento climatico è il fattore di contesto. Lo scenario di rischio deve descrivere la conseguenza per la sicurezza delle informazioni.
Scenari di rischio solidi sono formulati così:
- Eventi meteorologici estremi interrompono l’accesso alla sede principale durante un incidente di sicurezza, ritardando la risposta privilegiata e le comunicazioni ai clienti.
- Un’ondata di calore regionale aumenta la probabilità di instabilità del raffreddamento o dell’alimentazione presso un data center che supporta carichi di lavoro di produzione.
- Un’alluvione colpisce la sede del service desk di un fornitore critico, ritardando il ripristino dei servizi gestiti di protezione degli endpoint.
- I requisiti dei clienti in materia di resilienza climatica non sono acquisiti nel Registro di conformità, generando non conformità contrattuale e risultanze dell’audit.
- Una migrazione cloud d’emergenza per ridurre la dipendenza da un sito fisico elude il processo standard di gestione delle modifiche e il riesame del rischio dei fornitori.
- Dispositivi di monitoraggio per l’adattamento climatico vengono collegati alla rete aziendale senza inventario degli asset, logging o gestione delle vulnerabilità.
Si tratta di rischi per la sicurezza delle informazioni perché incidono su disponibilità, gestione degli incidenti, assurance dei fornitori, gestione degli asset, obblighi legali, modifiche sicure o privacy.
La Politica di gestione del rischio - PMI di Clarysec stabilisce:
Tutti i rischi identificati devono essere registrati nel Registro dei rischi.
Rafforza inoltre la cadenza di riesame:
I rischi devono essere riesaminati trimestralmente e aggiornati quando si verificano eventi significativi.
Per le organizzazioni enterprise, la Politica di gestione del rischio di Clarysec amplia il modello degli input:
Gli input per l’Identificazione del rischio devono includere, a titolo esemplificativo e non esaustivo, risultanze dell’audit, scansioni di vulnerabilità, rapporti di test di penetrazione, Tendenze degli incidenti, Obblighi legali e modifiche operative.
La rilevanza climatica può emergere da qualsiasi di questi input. Una risultanza dell’audit di un cliente può individuare evidenze di resilienza mancanti. Un aggiornamento normativo può introdurre obblighi di resilienza operativa. Una migrazione cloud può spostare i carichi di lavoro verso un diverso profilo di esposizione regionale. Un test di continuità operativa può mostrare che il personale non riesce ad accedere alle procedure di ripristino durante un’interruzione dell’energia.
| Questione di contesto | Minaccia | Vulnerabilità | Impatto su C-I-A | Esempio di rischio SGSI |
|---|---|---|---|---|
| Aumento della frequenza delle tempeste regionali | Guasto prolungato della rete elettrica o perdita di connettività del data center | Architettura di produzione basata su una sola regione e failover non testato | Impatto sulla disponibilità delle piattaforme rivolte ai clienti, violazione degli SLA, danno reputazionale | RR-31: perdita della disponibilità del servizio dovuta a interruzione della regione primaria di hosting influenzata da fattori climatici |
| Concentrazione della catena di fornitura in un’area vulnerabile al clima | Interruzione delle attività di produzione o supporto | Fornitore unico e tempi lunghi di sostituzione | Impatto su disponibilità e integrità dovuto a infrastruttura non supportata o degradata | RR-32: interruzione della catena di fornitura ICT che ritarda la manutenzione di sicurezza e la sostituzione dell’hardware |
| Eventi meteorologici estremi incidono sulla mobilità del personale e sull’alimentazione domestica | Gli addetti alla risposta agli incidenti non riescono a coordinarsi durante un incidente ad alta gravità | Eccessiva dipendenza da una sola sede, comunicazioni fuori banda deboli | Impatto su disponibilità e riservatezza se contenimento e notifica sono ritardati | RR-33: riduzione della capacità di risposta agli incidenti durante un’interruzione regionale |
| Sensori ambientali aggiunti alle strutture | Nuova raccolta di dati e dispositivi connessi alla rete | Asset non inventariati e regole di conservazione non chiare | Impatto su riservatezza e privacy derivante da raccolta non necessaria di dati personali | RR-34: il monitoraggio per l’adattamento climatico introduce asset non gestiti ed esposizione privacy |
Ogni rischio deve avere un proprietario, probabilità, impatto, decisione di trattamento, posizione sul rischio residuo e data di riesame. Se l’organizzazione conclude che non esiste alcun rischio significativo per la sicurezza delle informazioni connesso al clima, tale conclusione richiede comunque una motivazione.
Usa la Dichiarazione di Applicabilità per trasformare la logica del rischio in logica dei controlli
Una volta registrati gli scenari climatici, la domanda successiva è se siano necessari controlli e se la Dichiarazione di Applicabilità rifletta la decisione. Le Clausole 6.1.1-6.1.3 di ISO/IEC 27001:2022 richiedono azioni pianificate per rischi e opportunità, valutazione del rischio, trattamento del rischio, controlli necessari, confronto con l’Appendice A e una SoA con giustificazioni di inclusione ed esclusione.
Nella fase di Gestione del rischio, il passaggio 13 di Zenith Blueprint fornisce un modello pratico di tracciabilità:
Collegare le normative: se determinati controlli sono attuati specificamente per conformarsi a GDPR, NIS2 o DORA, puoi annotarlo nel Registro dei rischi (come parte della giustificazione dell’impatto del rischio) oppure nelle note della SoA.
Applica lo stesso principio all’emendamento sul cambiamento climatico. Non inventare un controllo. Mappa lo scenario sui controlli esistenti di ISO/IEC 27002:2022 e spiega perché sono applicabili.
| Scenario guidato dal clima | Aree di controllo ISO/IEC 27002:2022 probabili | Evidenze da conservare |
|---|---|---|
| Eventi meteorologici estremi interrompono l’accesso agli uffici durante un incidente di sicurezza | A.5.24 Pianificazione e preparazione per la gestione degli incidenti di sicurezza delle informazioni, A.5.26 Risposta agli incidenti di sicurezza delle informazioni, A.5.29 Sicurezza delle informazioni durante l’interruzione, A.5.30 Prontezza ICT per la continuità operativa | Piano di risposta agli incidenti, procedura di accesso remoto, test della catena di chiamata, test del bridge per incidenti, lezioni apprese |
| Calore o instabilità energetica incidono sulla disponibilità del cloud o del data center | A.5.23 Sicurezza delle informazioni per l’uso dei servizi cloud, A.5.30 Prontezza ICT per la continuità operativa, A.8.13 Backup delle informazioni, A.5.19 Sicurezza delle informazioni nei rapporti con i fornitori | Assurance dei fornitori, architettura cloud, test di failover, test di ripristino del backup |
| Un’alluvione incide sul supporto di un fornitore ICT critico | A.5.19 Sicurezza delle informazioni nei rapporti con i fornitori, A.5.21 Gestione della sicurezza delle informazioni nella catena di fornitura ICT, A.5.22 Monitoraggio, riesame e gestione delle modifiche dei servizi dei fornitori, A.5.30 Prontezza ICT per la continuità operativa | Valutazione del rischio dei fornitori, clausole contrattuali, registrazioni di monitoraggio del fornitore, strategia di uscita |
| Emergono nuove aspettative regolatorie o dei clienti in materia di resilienza | A.5.31 Requisiti legali, statutari, regolamentari e contrattuali, A.5.36 Conformità a politiche, regole e standard per la sicurezza delle informazioni, A.5.35 Riesame indipendente della sicurezza delle informazioni | Aggiornamento del Registro di conformità, riesame della policy, risultanza dell’audit interno, verbali del riesame della direzione |
| Una modifica tecnologica di emergenza elude il riesame | A.8.32 Gestione delle modifiche, A.8.9 Gestione della configurazione, A.5.8 Sicurezza delle informazioni nella gestione dei progetti, A.5.23 Sicurezza delle informazioni per l’uso dei servizi cloud | Registrazione della modifica, accettazione del rischio, riesame del fornitore, riesame post-implementazione |
| Il monitoraggio ambientale introduce trattamento di dati personali | A.5.9 Inventario delle informazioni e degli altri asset associati, A.5.34 Privacy e protezione dei dati personali identificabili, A.5.31 Requisiti legali, statutari, regolamentari e contrattuali, A.5.15 Controllo degli accessi | Registro degli asset, screening DPIA, regola di conservazione, riesame degli accessi |
La Politica di gestione del rischio enterprise rende esplicito il fattore che attiva il riesame della SoA:
La SoA deve essere riesaminata dopo ogni valutazione del rischio rilevante o cambiamento ambientale significativo.
Questa clausola è molto rilevante. Un cambiamento ambientale significativo può essere letterale, come un’esposizione aggiornata ad alluvioni per una struttura, oppure operativo, come cambiare provider di data center, spostare carichi di lavoro, aprire un nuovo sito di supporto o accettare un cliente regolamentato con requisiti di resilienza.
Una motivazione SoA solida è specifica:
“Il controllo A.5.30 è applicabile perché RR-31 identifica una potenziale interruzione del servizio dovuta a eventi meteorologici estremi che incidono sulle operazioni primarie di supporto. Il trattamento include coordinamento remoto degli incidenti, procedure di ripristino testate, esercitazione annuale di prontezza ICT e convalida del failover cloud.”
È più forte di “Applicabile perché lo richiede ISO.”
Usa le evidenze di policy per rendere l’emendamento ripetibile
L’emendamento non deve generare una corsa una tantum prima dell’audit. Deve diventare parte del normale ciclo di riesame del sistema di gestione.
La Politica di conformità legale e normativa - PMI di Clarysec stabilisce:
Qualsiasi cambiamento che incida sulla conformità deve attivare un riesame del Registro di conformità e delle politiche pertinenti.
Aggiungi l’emendamento sul cambiamento climatico dei sistemi di gestione ISO al Registro di conformità, quindi collega obblighi correlati di clienti, autorità di regolamentazione, contratti, assicurazioni e certificazioni. Se l’organizzazione opera in un contesto NIS2 o DORA, collega tali obblighi alle evidenze di continuità operativa, segnalazione degli incidenti, assurance dei fornitori e governance.
Per la continuità operativa, la Politica di continuità operativa e disaster recovery - PMI di Clarysec richiede evidenze:
del fatto che gli scenari di interruzione siano stati considerati e testati nell’ambito delle valutazioni del rischio
È qui che gli scenari climatici diventano operativi. Un test tabletop per perdita di alimentazione regionale, un’esercitazione di ripristino dei backup, una convalida del failover cloud o una simulazione di indisponibilità del supporto di un fornitore possono tutti supportare l’emendamento se collegati al Registro dei rischi.
Per la governance degli audit, la Politica di audit e monitoraggio della conformità - PMI di Clarysec stabilisce:
Le risultanze dell’audit e gli aggiornamenti di stato devono essere inclusi nel processo di riesame della direzione del SGSI.
Se un audit interno identifica evidenze deboli sull’emendamento climatico, la risultanza non deve restare in un semplice tracker di audit. Deve alimentare il riesame della direzione, l’azione correttiva e il miglioramento continuo.
Le evidenze privacy sono rilevanti quando l’adattamento climatico modifica il trattamento dei dati personali. La Politica del Sistema di gestione delle informazioni sulla privacy di Clarysec richiede disciplina sul contesto:
[Entrambi] Il Responsabile Privacy / PIMS Manager DEVE documentare le questioni esterne e interne del contesto privacy in REG01 con cadenza annuale ed entro 30 giorni da qualsiasi modifica sostanziale.
Richiede inoltre che siano acquisiti i requisiti delle parti interessate:
[Entrambi] Il Responsabile Privacy / PIMS Manager DEVE documentare le parti interessate rilevanti e i relativi requisiti PIMS in REG01 con cadenza annuale ed entro 30 giorni da qualsiasi modifica sostanziale.
Per i rischi privacy e le DPIA, la Politica di valutazione del rischio privacy e DPIA aggiunge:
[Entrambi] Il Responsabile Privacy / PIMS Manager DEVE riferire trimestralmente e prima di ogni riesame della direzione sullo stato del rischio privacy e delle DPIA da REG04 a REG12.
La Politica di monitoraggio, audit e miglioramento del PIMS fornisce un modello di riesame della direzione utile anche oltre la privacy:
[Entrambi] L’alta direzione DEVE riesaminare in REG12, durante ogni riesame della direzione, gli input relativi a non conformità del PIMS, azioni correttive, risultati del monitoraggio, risultati degli audit, rischio privacy, assurance dei fornitori e cambiamenti delle parti interessate.
E la Politica sulle informazioni documentate e sulla gestione delle evidenze del PIMS rafforza l’indicizzazione delle evidenze:
[Tutti] Il Responsabile Privacy / PIMS Manager DEVE mantenere un indice delle informazioni documentate del PIMS in REG12 prima della pubblicazione iniziale del PIMS e successivamente con cadenza trimestrale.
Per la preparazione del SGSI all’emendamento climatico, applica la stessa disciplina: mantieni un indice delle evidenze affinché il team di audit possa recuperare rapidamente registrazioni relative a contesto, rischio, SoA, continuità, fornitori e riesame della direzione.
Valore di conformità trasversale: ISO 27001, NIS2, DORA, GDPR, NIST CSF e COBIT
L’emendamento ISO 27001 sul cambiamento climatico è un requisito dei sistemi di gestione ISO, ma le evidenze hanno un valore regolatorio e di assurance più ampio.
NIS2 richiede ai soggetti essenziali e importanti di applicare misure di gestione dei rischi di cibersicurezza adeguate e proporzionate secondo un approccio multirischio. Article 21 copre analisi dei rischi, gestione degli incidenti, continuità operativa, backup, Disaster Recovery, gestione delle crisi, sicurezza della catena di fornitura, sviluppo sicuro, valutazione dell’efficacia, formazione, crittografia, controllo degli accessi e gestione degli asset. Eventi meteorologici estremi, instabilità energetica e interruzione dei fornitori rientrano naturalmente in questa prospettiva multirischio. Article 20 richiede inoltre agli organi di gestione di approvare le misure di gestione dei rischi di cibersicurezza e di supervisionarne l’attuazione, in linea con le evidenze del riesame della direzione previste da ISO/IEC 27001:2022.
DORA è particolarmente rilevante per le entità finanziarie. Richiede gestione del rischio ICT, responsabilità dell’organo di gestione, piani di continuità e ripristino, test di resilienza operativa digitale, gestione del rischio ICT di terze parti e miglioramento continuo. Se un’organizzazione finanziaria utilizza già il riesame della direzione del SGSI per approvare azioni di continuità ICT connesse al clima, le stesse evidenze possono supportare una narrazione di governance DORA.
GDPR diventa rilevante quando l’adattamento climatico modifica il trattamento dei dati personali. Esempi includono monitoraggio della sicurezza della forza lavoro, tracciamento della posizione durante eventi meteorologici estremi, nuovi sensori negli edifici, monitoraggio ambientale collegato ai dipendenti o cambiamenti nelle localizzazioni di trattamento cloud. Responsabilizzazione, limitazione della finalità, minimizzazione dei dati, sicurezza, conservazione e governance dei fornitori previsti da GDPR restano applicabili anche durante un’interruzione.
NIST CSF 2.0 fornisce un linguaggio per il management applicabile alle stesse evidenze. La funzione GOVERN enfatizza contesto organizzativo, aspettative delle parti interessate, requisiti legali e normativi, strategia di gestione del rischio, ruoli, supervisione e rischio della catena di fornitura. COBIT 2019 e i professionisti dell’assurance orientati a ISACA si concentrano spesso su titolarità, metriche di prestazione, accettazione del rischio, obiettivi di governance, gestione delle criticità ed evidenze che la direzione conosca il funzionamento dei controlli.
| Prospettiva del framework | In che modo aiutano le evidenze SGSI connesse al clima |
|---|---|
| ISO/IEC 27001:2022 | Dimostrano contesto, parti interessate, ambito di applicazione, trattamento del rischio, SoA, riesame della direzione e miglioramento continuo |
| NIS2 | Supportano gestione del rischio multirischio, responsabilità della direzione, continuità operativa, gestione degli incidenti ed evidenze sul rischio dei fornitori |
| DORA | Supportano governance del rischio ICT, continuità, test, gestione delle dipendenze da terze parti e supervisione dell’organo di gestione |
| GDPR | Supportano la responsabilizzazione quando l’adattamento climatico modifica trattamento dei dati personali, monitoraggio, fornitori, conservazione o localizzazioni cloud |
| NIST CSF 2.0 | Supportano esiti GOVERN, aspettative delle parti interessate, comunicazione del rischio, rischio della catena di fornitura e piani di azione prioritari |
| COBIT 2019 e assurance ISACA | Supportano titolarità della governance, monitoraggio delle prestazioni, accettazione del rischio, tracciamento delle criticità e tracciabilità dell’assurance |
Zenith Controls è utile in questo contesto perché aiuta i team di conformità a vedere come lo stesso elemento di evidenza supporti più framework. Non è un insieme separato di controlli. È una guida alla conformità trasversale per mappare la logica dei controlli ISO/IEC 27001:2022 e ISO/IEC 27002:2022 rispetto ad aspettative di audit, assurance e regolatorie.
Per questo tema, diversi controlli ISO/IEC 27002:2022 sono centrali. A.5.31 Requisiti legali, statutari, regolamentari e contrattuali supporta l’obbligo di identificare e mantenere i requisiti applicabili. A.5.4 Responsabilità della direzione supporta la responsabilità della leadership. A.5.36 Conformità a politiche, regole e standard per la sicurezza delle informazioni supporta l’assurance sul rispetto delle regole. A.5.29 e A.5.30 supportano la sicurezza delle informazioni durante l’interruzione e la prontezza ICT per la continuità operativa. A.5.19, A.5.21 e A.5.22 supportano la resilienza dei fornitori e della catena di fornitura ICT.
Zenith Controls afferma:
Il controllo 5.36 funge da meccanismo di applicazione per le regole definite nel 5.1.
Nel contesto dell’emendamento climatico, ciò significa che l’organizzazione non si limita ad aggiornare una policy. Monitora che riesami del contesto, aggiornamenti dei rischi, riesami della SoA, test di continuità, riesami dei fornitori e azioni del riesame della direzione avvengano effettivamente.
Il riesame della direzione è il momento decisivo a livello di consiglio di amministrazione
La Clausola 9.3 di ISO/IEC 27001:2022 richiede all’alta direzione di riesaminare il SGSI a intervalli pianificati per garantirne l’idoneità, l’adeguatezza e l’efficacia continue. Per l’emendamento climatico, il riesame della direzione è il punto in cui le evidenze di contesto diventano responsabilità della leadership.
Zenith Blueprint, fase Audit, riesame e miglioramento, passaggio 28, indica ai team di raccogliere input per il riesame della direzione, inclusi:
✓ Cambiamenti nelle questioni esterne e interne: riepilogare eventuali cambiamenti significativi nel contesto (Clausola 4.1) o nei requisiti delle parti interessate (Clausola 4.2) dall’avvio del progetto SGSI.
Sarah ha utilizzato questa struttura per informare il proprio gruppo dirigente. La sua slide per il riesame della direzione era concisa:
- ISO ha imposto di considerare il cambiamento climatico nel contesto dei sistemi di gestione.
- Il team SGSI ha determinato la rilevanza per disponibilità del data center, concentrazione cloud, dipendenza dai fornitori e aspettative regolatorie.
- Due rischi sono stati aggiunti al Registro dei rischi con probabilità medio-bassa e impatto elevato.
- Il trattamento utilizza controlli esistenti per prontezza ICT, gestione dei fornitori, backup, servizi cloud e requisiti legali.
- Si richiede l’approvazione della direzione per un test potenziato di Disaster Recovery che simuli instabilità energetica regionale.
I verbali hanno registrato la decisione, i responsabili delle azioni, le date di scadenza e l’approvazione delle risorse. Si tratta di evidenze di audit di alta qualità perché dimostrano che l’alta direzione ha riesaminato la questione e preso una decisione basata sul rischio.
La Politica per la sicurezza delle informazioni Enterprise di Clarysec richiede che il riesame della direzione includa:
Decisioni sugli aggiornamenti dell’ambito di applicazione, dei controlli e dell’allocazione delle risorse
Un solido pacchetto di riesame della direzione per l’emendamento climatico deve includere:
- Estratto del registro del contesto che mostra la determinazione della rilevanza climatica.
- Estratto del registro delle parti interessate che mostra requisiti o motivazione dell’assenza di requisiti.
- Riesame dell’ambito di applicazione che copre sedi, servizi cloud, fornitori, team di supporto e interfacce.
- Voci del Registro dei rischi e stato del trattamento.
- Modifiche alla SoA o conferma che le giustificazioni esistenti restano sufficienti.
- Risultati dei test di continuità operativa e Disaster Recovery.
- Aggiornamenti di assurance dei fornitori per dipendenze da cloud, data center, MSP, MSSP, telecomunicazioni, strutture e supporto esternalizzato.
- Implicazioni per la risposta agli incidenti, incluse dipendenze di escalation e comunicazione.
- Aggiornamenti del registro legale e normativo.
- Richieste di risorse, decisioni e accettazione del rischio residuo.
- Azioni di miglioramento con responsabili e date di scadenza.
Se la questione non arriva mai al riesame della direzione, può apparire puramente formale. Se arriva al riesame della direzione attraverso contesto, rischio, controlli ed evidenze, appare come un SGSI funzionante.
Risultanze comuni di audit e come prevenirle
La maggior parte delle risultanze sull’emendamento climatico riguarda carenze di tracciabilità, non carenze tecniche.
| Risultanza comune | Perché accade | Come prevenirla |
|---|---|---|
| Il contesto indica che il clima è rilevante, ma il Registro dei rischi tace | L’organizzazione ha documentato la questione ma non l’ha collegata alla pianificazione della Clausola 6 | Aggiungere scenari di rischio specifici o documentare perché non è richiesto alcuno scenario di rischio |
| Il clima è indicato come non rilevante nonostante dipendenze evidenti | La decisione ha ignorato sedi, regioni cloud, fornitori o operazioni di supporto | Basare le decisioni di rilevanza su dipendenze ed evidenze reali |
| Mancano i requisiti delle parti interessate | Non sono state riesaminate le aspettative di clienti, autorità di regolamentazione, assicuratori, investitori o consiglio di amministrazione | Riesaminare contratti, questionari, obblighi normativi, richieste assicurative e requisiti di reportistica al consiglio di amministrazione |
| Le giustificazioni della SoA sono generiche | I controlli sono stati elencati senza motivazione basata su rischio o conformità | Collegare i controlli a ID di rischio, obblighi ed evidenze di test |
| Il riesame della direzione menziona il clima ma non registra alcuna decisione | Il tema è stato discusso senza output | Acquisire decisioni, responsabili, risorse, accettazione del rischio residuo e date di scadenza |
| I test di continuità sono scollegati dalla valutazione del rischio | Le esercitazioni BCP non sono state collegate agli scenari identificati | Richiamare gli ID di rischio nei piani e nei rapporti di test |
| Le dipendenze dai fornitori sono ignorate | L’organizzazione si è concentrata solo sulle strutture interne | Includere dipendenze da cloud, data center, MSP, MSSP, telecomunicazioni, strutture, energia e supporto esternalizzato |
| Gli impatti privacy non sono rilevati | I progetti di adattamento hanno introdotto monitoraggio o dati di localizzazione senza screening DPIA | Sottoporre le modifiche di adattamento climatico a screening per gli impatti sul trattamento dei dati personali |
Il tuo pacchetto di evidenze idoneo all’audit
Prima del prossimo audit di sorveglianza o ricertificazione, prepara un pacchetto di evidenze conciso. Non deve essere enorme. Deve essere collegato.
| Elemento di evidenza | Che cosa deve dimostrare |
|---|---|
| Voce del registro del contesto | Il cambiamento climatico è stato considerato come questione esterna e la rilevanza è stata determinata con motivazione |
| Registro delle parti interessate | Requisiti rilevanti di clienti, autorità di regolamentazione, assicuratori, fornitori cloud, consiglio di amministrazione o altre parti sono stati identificati o esclusi |
| Riesame dell’ambito di applicazione | Sedi, servizi cloud, fornitori, operazioni di supporto e interfacce sono stati considerati |
| Registro dei rischi | Gli scenari di sicurezza delle informazioni guidati dal clima sono stati registrati oppure esiste una motivazione documentata dell’assenza di rischi significativi |
| Piano di trattamento del rischio | Responsabili, controlli, date, rischio residuo e decisioni di trattamento sono definiti |
| Dichiarazione di Applicabilità | I controlli esistenti dell’Appendice A sono giustificati con logica di rischio e conformità |
| Registro di conformità | L’emendamento ISO e i relativi obblighi NIS2, DORA, dei clienti, assicurativi o contrattuali sono tracciati |
| Evidenze BCP e DR | Gli scenari di interruzione sono stati considerati, testati e collegati alla valutazione del rischio |
| Registrazioni di assurance dei fornitori | Le dipendenze ICT critiche sono state riesaminate per resilienza, monitoraggio e considerazioni di uscita |
| Verbali del riesame della direzione | L’alta direzione ha riesaminato contesto, rischio, risorse, decisioni, rischio residuo e azioni di miglioramento |
| Checklist di audit interno | L’emendamento è stato testato nell’ambito dell’audit o del monitoraggio della conformità |
| Indice delle evidenze | Le registrazioni sono controllate, recuperabili e assegnate a un responsabile |
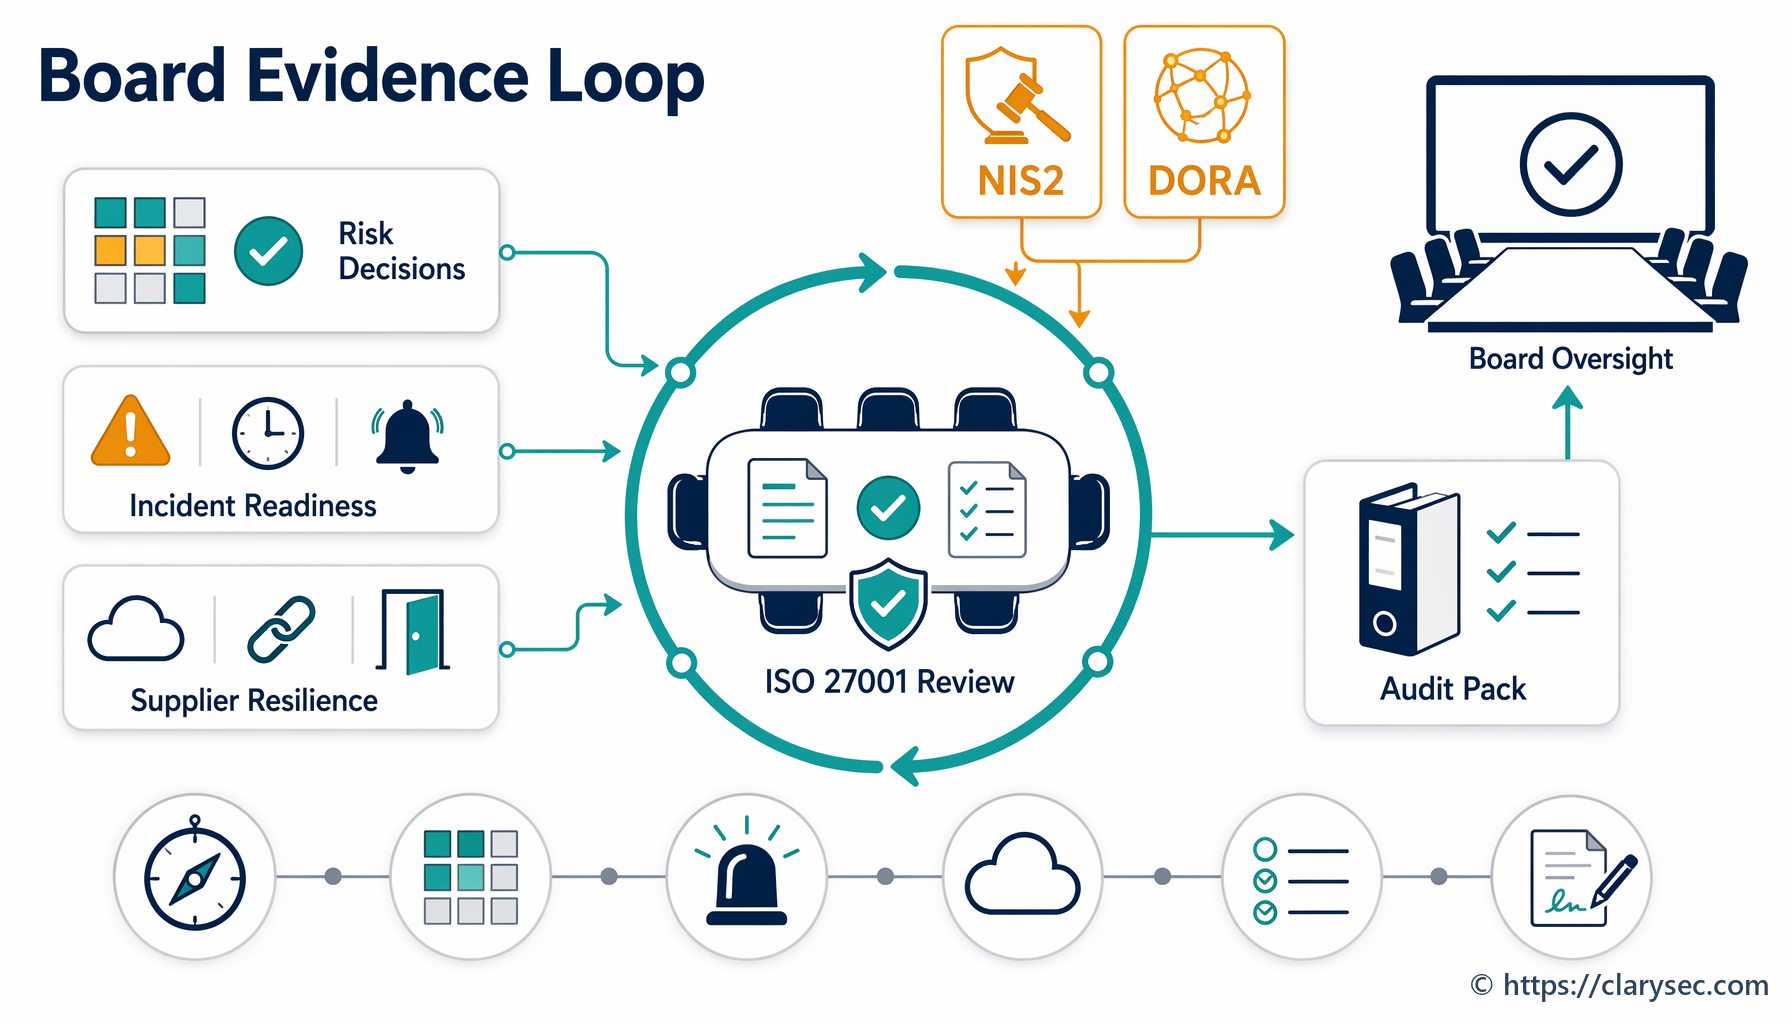
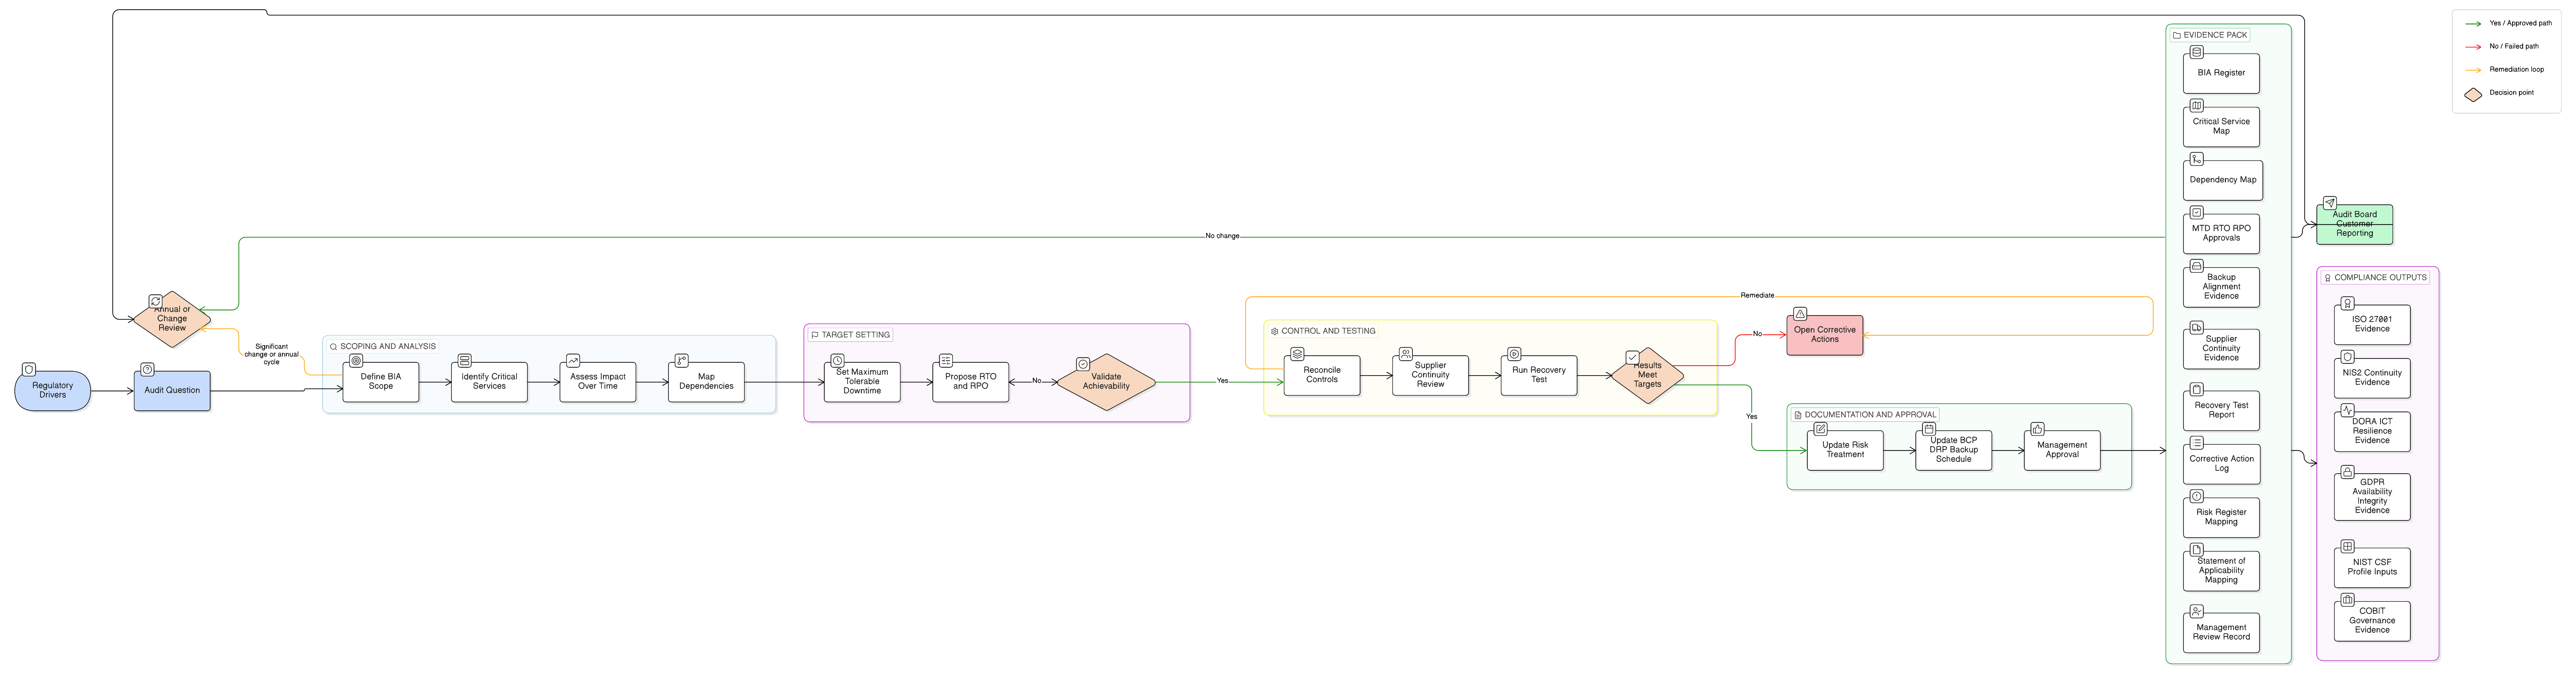
Questo pacchetto fornisce all’auditor una traccia chiara: dal contesto al rischio, dal rischio al controllo, dal controllo alle evidenze, dalle evidenze al riesame della direzione e dal riesame della direzione al miglioramento.
Trasforma l’emendamento in evidenze, non in ansia
L’emendamento ISO 27001 sul cambiamento climatico non è una trappola documentale se il tuo SGSI funziona già come sistema di gestione. È uno stimolo a dimostrare che la tua organizzazione sa riconoscere una questione esterna in evoluzione, decidere se è rilevante, valutarne l’effetto sui risultati della sicurezza delle informazioni, aggiornare rischi e controlli dove necessario e coinvolgere l’alta direzione nella decisione.
Inizia con un riesame delle evidenze di 60 minuti. Porta registro del contesto, registro delle parti interessate, ambito di applicazione del SGSI, Registro dei rischi, SoA, rapporto di test BCP, Registro dei fornitori, Registro di conformità e ultimi verbali del riesame della direzione. Poni una domanda: riusciamo a tracciare l’emendamento climatico dal contesto alla decisione della leadership?
Se la catena è interrotta, riparala prima che l’auditor trovi la lacuna.
Clarysec può aiutarti a costruire rapidamente questa tracciabilità. Usa Zenith Blueprint: roadmap in 30 passaggi per auditor per collocare il lavoro nelle corrette fasi di implementazione, usa Zenith Controls: la guida alla conformità trasversale per mappare le evidenze tra ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF e assurance orientata a COBIT, e usa i modelli di policy Clarysec per rendere le registrazioni ripetibili, riesaminabili e idonee all’audit.
Pianifica una valutazione Clarysec delle evidenze per l’emendamento climatico e trasforma una domanda di audit scomoda in una risposta sicura e presentabile al consiglio di amministrazione.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council