Piano di transizione a ISO/IEC 27701:2025 per un PIMS conforme al GDPR

La domanda del consiglio di amministrazione che rivela una lacuna nelle evidenze privacy
Anya, CISO di una FinTech in rapida crescita, fissava l’ordine del giorno della riunione del consiglio di amministrazione. Tra le previsioni di ricavi e l’espansione di mercato compariva il punto che le aveva assorbito l’intera settimana: conformità GDPR e preparazione a ISO/IEC 27701:2025.
L’azienda aveva un programma GDPR. C’erano un DPO, informative privacy, accordi sul trattamento dei dati, un modello DPIA e un processo per le richieste degli interessati. Il team commerciale aveva già comunicato ai clienti enterprise che l’azienda si stava orientando verso un Sistema di gestione delle informazioni sulla privacy ISO/IEC 27701:2025, o PIMS. Il team di prodotto stava preparando una funzionalità di analisi assistita dall’IA che avrebbe trattato comportamento degli utenti dei clienti, ticket di supporto, metadati di fatturazione e attività degli account. Un importante cliente dell’UE aveva chiesto evidenze che gli obblighi da titolare del trattamento e da responsabile del trattamento fossero gestiti separatamente.
La verità scomoda non era l’assenza di documentazione privacy. Il problema erano le evidenze.
Il registro dei trattamenti non mostrava in modo uniforme base giuridica, conservazione, dipendenze dai sub-responsabili, trasferimenti internazionali o se l’azienda agisse come titolare del trattamento o responsabile del trattamento per ciascuna finalità del trattamento. I riesami dei fornitori si concentravano sulla sicurezza, ma non abbastanza su istruzioni privacy, cancellazione, supporto in caso di violazione, diritto di audit e obblighi a cascata verso i sub-responsabili. L’ingegneria svolgeva riesami di sicurezza, ma la protezione dei dati fin dalla progettazione non veniva sempre attivata quando una funzionalità modificava la finalità del trattamento. L’audit interno verificava il GDPR a livello generale, ma non sempre riusciva a tracciare un obbligo fino a un responsabile assegnato, un controllo, un registro, un test e una decisione di riesame della direzione.
Questa è la vera sfida della transizione a ISO/IEC 27701:2025. Non è solo un progetto di certificazione. È un test di maturità: l’organizzazione è in grado di gestire la privacy come un sistema governato, e non come una cartella di documenti legali?
Per le organizzazioni guidate dal GDPR, la risposta consiste nell’estendere il sistema di gestione della sicurezza delle informazioni ISO/IEC 27001:2022 a un sistema di gestione della privacy che integri ambito del PIMS, registrazioni dei trattamenti, valutazione del rischio privacy, DPIA, governance dei fornitori, gestione delle violazioni, mappatura dei controlli, audit interno e miglioramento continuo.
Perché una conformità GDPR frammentata cede sotto la pressione dell’audit
Molte organizzazioni trattano la conformità privacy come un flusso di lavoro separato dalla sicurezza delle informazioni. La funzione legale gestisce i contratti. L’IT gestisce la cifratura. L’ufficio acquisti gestisce i fornitori. Il DPO risponde alle richieste di accesso degli interessati. I team di prodotto rilasciano funzionalità. La sicurezza gestisce gli incidenti. Ciascuna funzione può svolgere attività utili, ma senza un modello operativo unico le evidenze privacy diventano frammentate.
Questo genera quattro problemi ricorrenti.
Primo, i team duplicano gli sforzi. Le valutazioni del rischio di sicurezza e privacy possono usare metodi, punteggi e responsabili diversi.
Secondo, emergono lacune nei servizi di terze parti, nelle configurazioni cloud, nelle pipeline di analisi, negli strumenti di supporto e nei nuovi progetti di sviluppo, perché nessuno ha una vista completa dei flussi di dati personali.
Terzo, diventa difficile fornire assurance al consiglio di amministrazione e ai clienti. Un insieme di politiche scollegate non dimostra che gli obblighi privacy siano attuati, monitorati e migliorati.
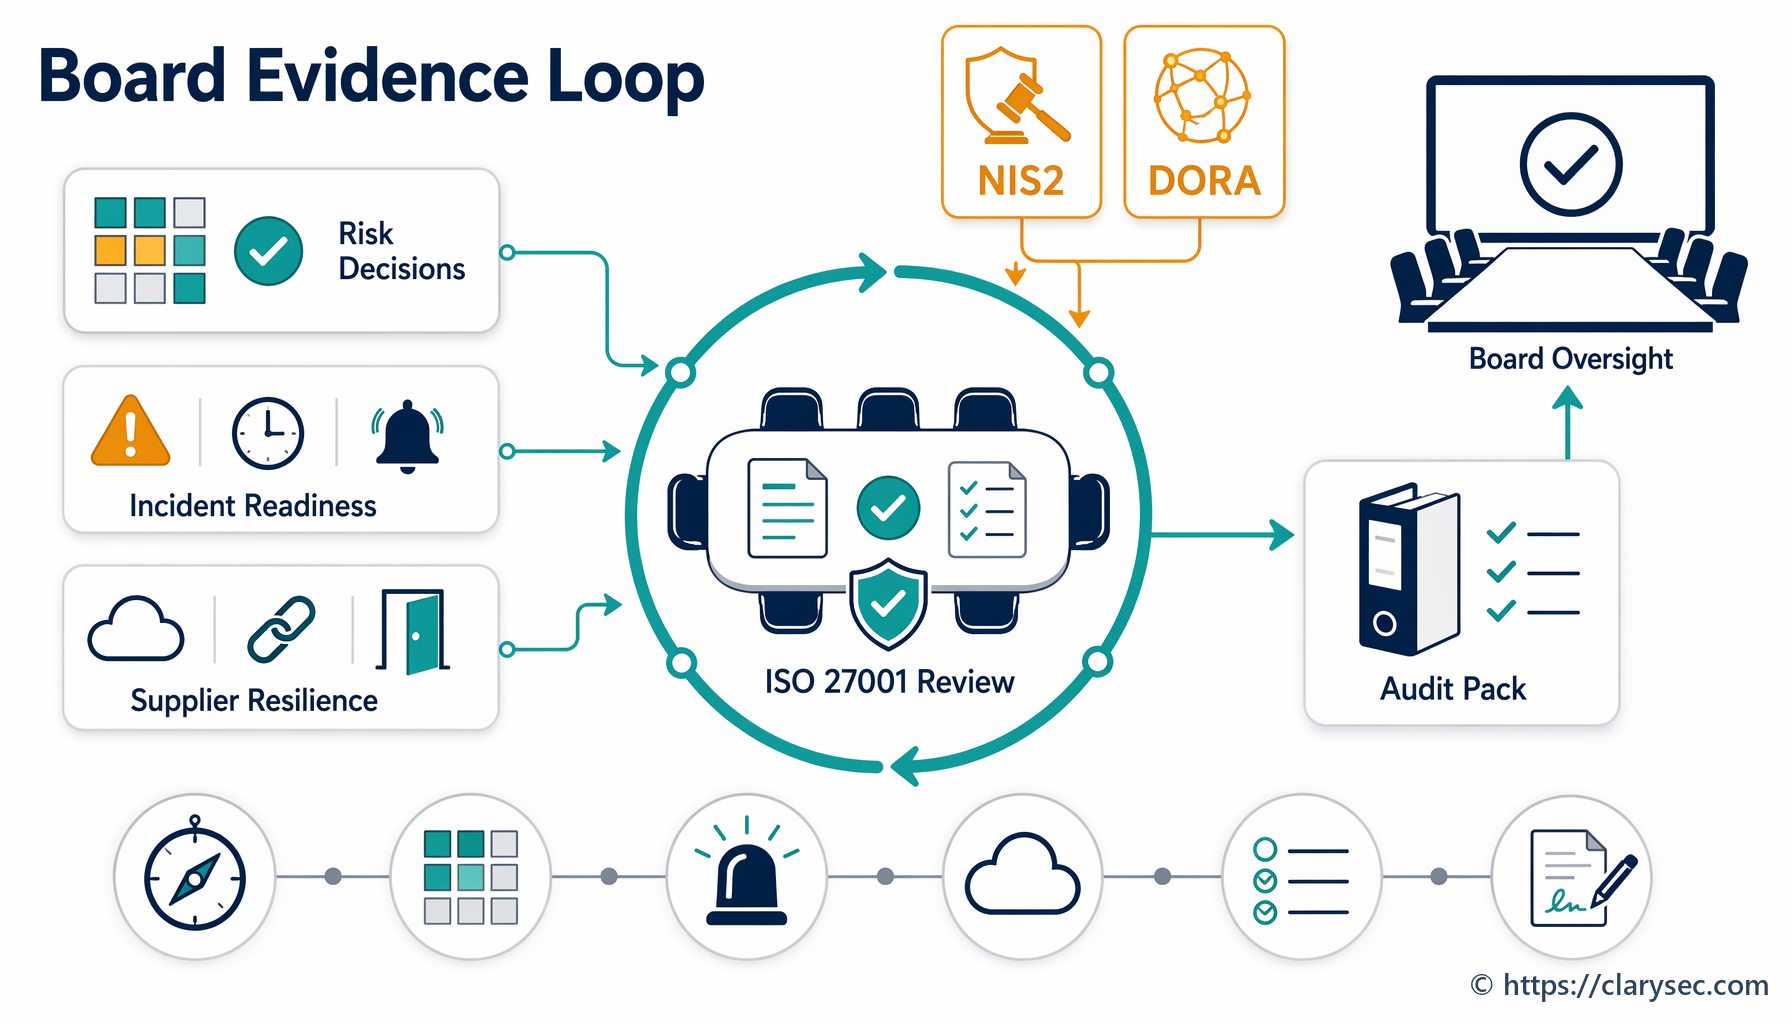
Quarto, le aspettative regolamentari moderne stanno convergendo. Il GDPR richiede responsabilizzazione ed evidenze. NIS2 richiede governance, gestione del rischio, gestione degli incidenti, controllo degli accessi, gestione degli asset e sicurezza della catena di fornitura. DORA richiede alle entità finanziarie di gestire rischio ICT, incidenti, test di resilienza, contratti con terze parti e strategie di uscita. Un programma privacy isolato non può supportarle tutte in modo efficiente.
L’approccio più solido è costruire la transizione ISO/IEC 27701:2025 sul SGSI ISO/IEC 27001:2022. ISO/IEC 27001:2022 fornisce la struttura del sistema di gestione per contesto, parti interessate, ambito, valutazione del rischio, trattamento del rischio, obiettivi, pianificazione operativa, audit interno, riesame della direzione, azione correttiva e miglioramento continuo. ISO/IEC 27002:2022 fornisce la base dei controlli per obblighi legali, inventario degli asset, relazioni con i fornitori, servizi cloud, controllo degli accessi, registrazione, monitoraggio, cancellazione, mascheramento e privacy e protezione dei dati personali.
La transizione deve rispondere a cinque domande:
- Qual è l’ambito del PIMS, inclusi i ruoli di titolare del trattamento, responsabile del trattamento, contitolare del trattamento e sub-responsabile?
- Quali attività di trattamento, categorie di dati, finalità, basi giuridiche, destinatari, trasferimenti e regole di conservazione rientrano nell’ambito?
- Quali rischi privacy richiedono DPIA, trattamento, approvazione e accettazione del rischio residuo?
- Quali politiche, controlli, contratti, misure tecniche di protezione e registrazioni dimostrano la responsabilizzazione ai fini del GDPR?
- In che modo audit interno e riesame della direzione confermeranno che il PIMS è operativo e in miglioramento?
Fase 1: approvare l’ambito del PIMS prima di riscrivere le politiche
Un solido piano di transizione ISO/IEC 27701:2025 non inizia riscrivendo ogni politica privacy. Inizia da governance e ambito.
L’ambito del SGSI esistente è il punto di partenza, ma l’ambito del PIMS deve identificare esplicitamente trattamento dei dati personali, unità aziendali, servizi, sistemi, regioni, ambienti cloud, fornitori e ruoli privacy. Il consiglio di amministrazione o l’alta direzione deve comprendere perché la transizione è rilevante, soprattutto quando clienti, autorità di regolamentazione o obblighi settoriali come DORA dipendono da evidenze dimostrabili in materia di privacy e resilienza.
La Politica del Sistema di gestione delle informazioni sulla privacy di Clarysec [Politica PIMS] rende obbligatoria l’approvazione dell’ambito:
[Entrambi] L’alta direzione DEVE approvare l’ambito del PIMS in REG01 prima dell’attuazione iniziale del PIMS ed entro 30 giorni da qualsiasi modifica sostanziale.
Per i programmi di transizione che utilizzano la numerazione delle clausole della libreria di politiche Clarysec, questa è l’aspettativa principale della Clausola 4.1.1. È importante perché un ambito privacy implicito è una delle debolezze di audit più comuni. Se una linea di prodotto, una giurisdizione, un ruolo nel trattamento, un fornitore, una regione cloud o un processo aziendale cambia in modo sostanziale, l’ambito del PIMS non deve essere lasciato all’interpretazione.
La stessa politica trasforma inoltre la transizione in un programma gestito:
[Entrambi] Il Responsabile privacy / Responsabile del PIMS DEVE registrare il piano di attuazione del PIMS in REG12 prima del rilascio del PIMS o di una modifica rilevante del PIMS.
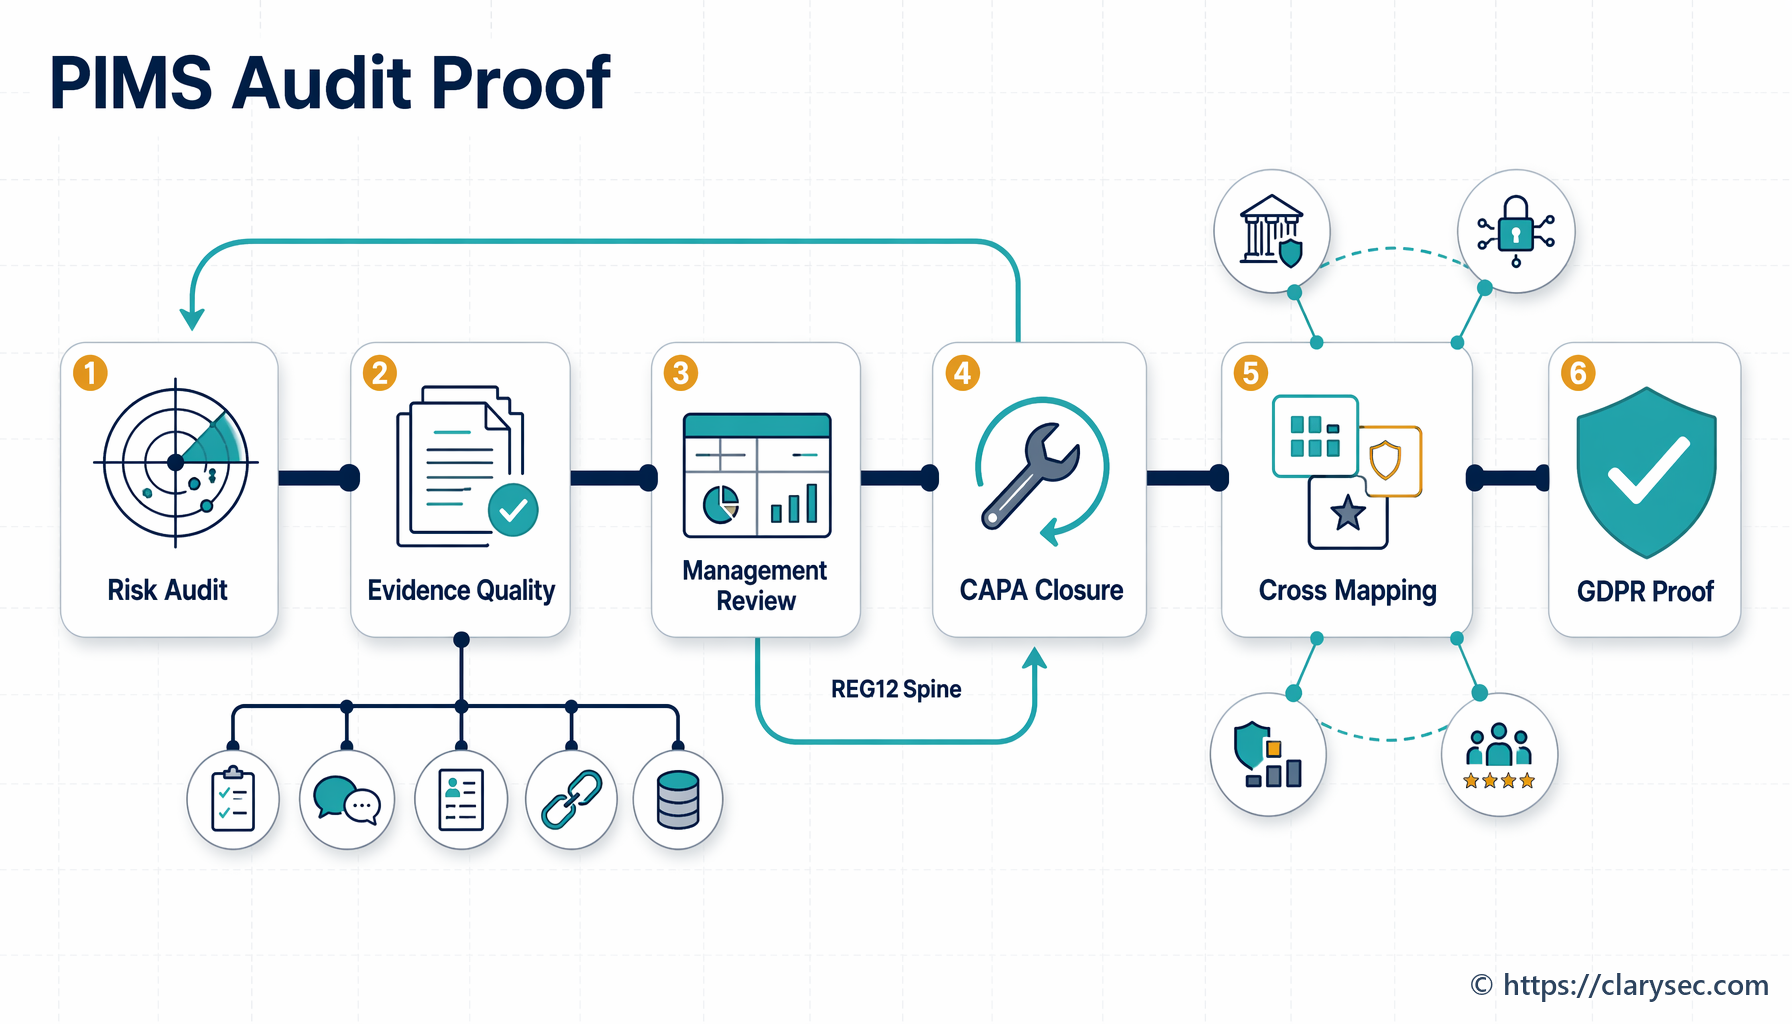
REG12 non è un onere amministrativo. È il pannello di controllo della transizione. Deve indicare cosa cambia, perché è rilevante, chi ne è responsabile, quali evidenze sono richieste, quali rischi restano aperti e quando sarà verificata la preparazione.
Fase 2: costruire un inventario di transizione basato sui registri
Per i sistemi di gestione della privacy GDPR, il primo risultato operativo deve essere un inventario delle evidenze, non una riscrittura delle politiche. Clarysec utilizza un approccio basato sui registri perché i registri trasformano l’intento privacy in evidenze verificabili in audit.
L’ambito del PIMS in REG01 si collega alle attività di trattamento in REG02, all’applicabilità dei controlli in REG03, al rischio privacy e allo screening DPIA in REG04 e alla pianificazione dell’attuazione in REG12.
La Politica di protezione dei dati e privacy - PMI [Politica privacy PMI] definisce la base di riferimento:
Il Coordinatore privacy deve mantenere un registro di tutte le attività di trattamento dei dati personali, comprese categorie di dati, finalità, base giuridica e periodi di conservazione
Per ambienti più ampi, la Politica di protezione dei dati e privacy [P17 Politica di protezione dei dati e privacy] eleva l’aspettativa di governance:
L’organizzazione deve mantenere un Quadro formale di governance privacy integrato nel Sistema di gestione della sicurezza delle informazioni (SGSI) per applicare questa politica.
Questa integrazione è il principio della transizione. Un registro dei trattamenti senza trattamento del rischio è un foglio di calcolo. Una DPIA senza responsabilità sui controlli è una nota legale. Un DPA di fornitore senza monitoraggio è un contratto chiuso in un cassetto. Il lavoro di transizione ISO/IEC 27701:2025 deve ricondurre questi artefatti in un unico PIMS governato.
| Elemento di transizione | Evidenze da raccogliere | Artefatto Clarysec |
|---|---|---|
| Ambito del PIMS | Unità aziendali, sistemi, regioni, ruoli nel trattamento, esclusioni, dipendenze | REG01 Ambito del PIMS |
| Attività di trattamento | Finalità, base giuridica, categorie di dati, interessati, conservazione, destinatari, trasferimenti | REG02 Registro dei trattamenti |
| Applicabilità dei controlli | Controlli inclusi, controlli esclusi, stato di attuazione, giustificazione | REG03 Applicabilità dei controlli PIMS |
| Presupposti DPIA | Trattamenti ad alto rischio, nuove finalità, categorie particolari di dati, monitoraggio, decisioni automatizzate | REG04 Rischio privacy e screening DPIA |
| Piano di transizione | Responsabili, traguardi, piano di audit, input per il riesame della direzione, azioni correttive | REG12 Piano di attuazione del PIMS |
Questo inventario supporta anche un Profilo attuale e un Profilo target nello stile del NIST Cybersecurity Framework 2.0. Il Profilo attuale documenta processi privacy, controlli ed evidenze esistenti. Il Profilo target definisce il PIMS desiderato allineato a ISO/IEC 27701:2025. Lo scostamento tra i due diventa il backlog della transizione.
Fase 3: mappare la responsabilizzazione GDPR nel PIMS
La responsabilizzazione GDPR è la spina dorsale delle evidenze privacy. Il GDPR si applica ai trattamenti nel contesto di uno stabilimento nell’UE e può applicarsi anche a titolari del trattamento o responsabili del trattamento non UE che offrono beni o servizi a persone nell’UE o ne monitorano il comportamento. Definisce in modo ampio i dati personali, includendo identificativi diretti e indiretti. Distingue i titolari del trattamento dai responsabili del trattamento e definisce una violazione dei dati personali come una violazione della sicurezza che comporta, accidentalmente o in modo illecito, distruzione, perdita, modifica, divulgazione non autorizzata o accesso ai dati personali.
Ai fini della pianificazione della transizione, il punto importante è che il GDPR non è soddisfatto affermando “abbiamo controlli di sicurezza”. Article 5 richiede un trattamento lecito, corretto e trasparente, limitazione delle finalità, minimizzazione dei dati, esattezza, limitazione della conservazione, integrità e riservatezza e responsabilizzazione dimostrabile. Article 6 richiede una base giuridica. Article 9 aggiunge condizioni più rigorose per le categorie particolari di dati personali. Article 25 richiede protezione dei dati fin dalla progettazione e per impostazione predefinita. Article 28 richiede la governance dei responsabili del trattamento. Article 32 richiede la sicurezza del trattamento.
La Politica di conformità legale e normativa - PMI di Clarysec [Politica di conformità legale e normativa PMI] offre alle organizzazioni più piccole un punto di partenza semplice:
Il Direttore generale deve mantenere un Registro di conformità semplice e strutturato che elenchi:
La Politica di conformità legale e normativa enterprise [P37 Politica di conformità legale e normativa] è più esplicita:
Tutti gli obblighi legali e normativi devono essere mappati a politiche, controlli e titolari specifici all’interno del Sistema di gestione della sicurezza delle informazioni (SGSI).
Questa frase segna la differenza tra conformità GDPR informale e gestione della privacy pronta per l’audit. Ogni obbligo GDPR rilevante deve essere mappato a una politica, a un controllo, a un responsabile, a un campo di registro e a una fonte di evidenze.
| Area di obbligo GDPR | Evidenze di transizione PIMS | Responsabile operativo |
|---|---|---|
| Base giuridica e limitazione delle finalità | Registrazione REG02 del trattamento con finalità, base giuridica, ruolo e data di riesame | Responsabile privacy e Proprietario del processo |
| Privacy by design e by default | Checklist di presa in carico delle modifiche, screening DPIA, riesame dell’architettura, registrazione dell’approvazione | Proprietario del prodotto e Architetto della sicurezza |
| Governance dei responsabili del trattamento | DPA, valutazione del rischio dei fornitori, elenco dei sub-responsabili, diritto di audit, clausola di supporto in caso di violazione | Ufficio acquisti e funzione legale |
| Diritti degli interessati | Log delle richieste, registrazione della verifica dell’identità, evidenze di soddisfacimento della richiesta, decisioni di eccezione | Operazioni privacy |
| Gestione delle violazioni dei dati personali | Registrazione dell’incidente, valutazione della gravità, decisione di notifica, lezioni apprese | Responsabile degli incidenti e DPO |
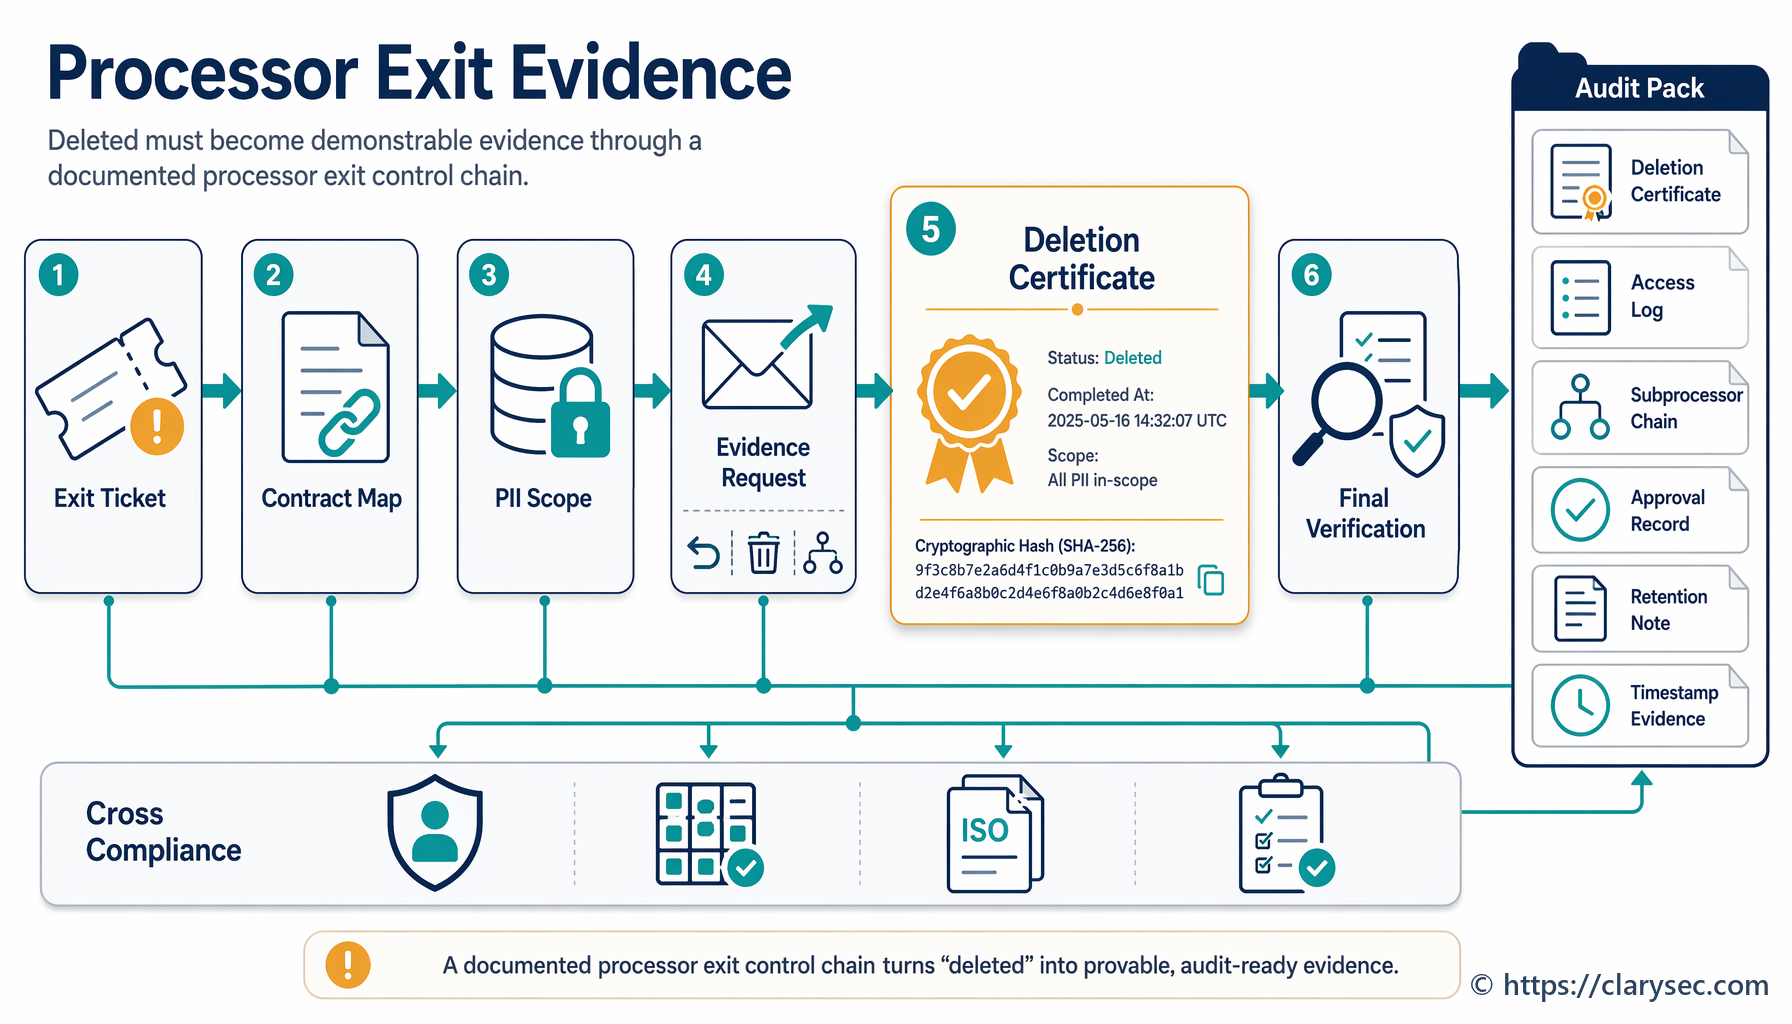
| Conservazione e cancellazione | Piano di conservazione, evidenze di cancellazione, approvazione delle eccezioni | Titolare delle informazioni e operations IT |
Le evidenze di titolare del trattamento e responsabile del trattamento devono essere separate. Un titolare del trattamento deve dimostrare base giuridica, trasparenza, gestione dei diritti, decisioni sulle finalità e conservazione. Un responsabile del trattamento deve dimostrare trattamento secondo istruzioni documentate, governance dei sub-responsabili, assistenza al titolare del trattamento, misure di sicurezza, supporto per la notifica delle violazioni e restituzione o cancellazione a fine servizio. Se l’organizzazione opera in entrambi i ruoli, un unico modello generico di evidenze non è sufficiente.
Fase 4: usare la SoA come ponte dei controlli privacy
Un errore comune nella transizione è creare un foglio di calcolo autonomo dei controlli PIMS lasciando invariata la Dichiarazione di Applicabilità del SGSI. Questo genera due universi di controllo concorrenti.
ISO/IEC 27001:2022 richiede che le decisioni di trattamento del rischio siano riflesse nella Dichiarazione di Applicabilità. La Politica di gestione del rischio di Clarysec [Politica di gestione del rischio] stabilisce:
Una Dichiarazione di Applicabilità (SoA) deve riflettere tutte le decisioni di trattamento e deve essere aggiornata ogni volta che la copertura dei controlli viene modificata.
Per la transizione ISO/IEC 27701:2025, la SoA diventa il ponte tra SGSI e PIMS. Se una DPIA o un trattamento del rischio privacy aggiunge cifratura, mascheramento dei dati, controlli di cancellazione, meccanismi di consenso, due diligence sul responsabile del trattamento, restrizioni di accesso o monitoraggio del flusso di lavoro DSAR, la SoA e REG03 devono riflettere la decisione.
La Zenith Blueprint: roadmap in 30 fasi per auditor [Zenith Blueprint] lo rafforza nella Fase 6:
✓ Controlli aggiuntivi: esistono controlli esterni all’Annex A che potreste includere? ISO 27001
consente di aggiungere altri controlli nella SoA. Ad esempio, potreste voler includere
la conformità al NIST CSF o controlli privacy specifici tratti da ISO 27701.
Non forzare gli obblighi privacy dentro controlli non adatti. Occorre aggiungere controlli specifici per la privacy quando necessario, ma governarli attraverso lo stesso modello di trattamento del rischio, responsabilità, stato di attuazione, evidenze e audit.
I controlli ISO/IEC 27002:2022 che ancorano la transizione
In Zenith Controls: la guida alla conformità trasversale [Zenith Controls], due controlli ISO/IEC 27002:2022 sono centrali per la transizione ISO/IEC 27701:2025: 5.31 Requisiti legali, statutari, regolamentari e contrattuali, e 5.34 Privacy e protezione dei dati personali.
Il controllo 5.31 è l’hub della conformità. Supporta identificazione, documentazione, responsabilità e riesame dei requisiti legali, regolamentari, statutari e contrattuali. Si collega naturalmente alla responsabilizzazione GDPR, alla governance NIS2, agli obblighi di rischio ICT DORA, alle clausole privacy dei clienti e agli impegni di trattamento nel cloud.
Il controllo 5.34 è l’ancoraggio operativo della privacy. Zenith Controls spiega chiaramente la dipendenza:
Un inventario degli asset informativi (5.9) dovrebbe includere i depositi di dati personali (banche dati clienti, fascicoli HR). Questo supporta 5.34 assicurando che l’organizzazione sappia quali dati personali possiede e dove si trovano, che è il primo passo per proteggerli.
La matrice di raccordo dei controlli deve essere usata come checklist pratica di progettazione.
| Controllo ISO/IEC 27002:2022 | Rilevanza della transizione per il PIMS GDPR |
|---|---|
| 5.9 Inventario delle informazioni e degli altri asset associati | Identifica repository di dati personali, sistemi, responsabili e flussi di dati |
| 5.12 Classificazione delle informazioni | Etichetta dati personali e categorie particolari di dati affinché si applichino controlli più rigorosi |
| 5.14 Trasferimento delle informazioni | Controlla il trasferimento interno ed esterno dei dati personali |
| 5.15 Controllo degli accessi | Applica l’accesso ai dati personali secondo il principio del need-to-know |
| 5.16 Gestione delle identità | Assicura che le identità con accesso ai dati personali siano governate e tracciabili |
| 5.19 Sicurezza delle informazioni nelle relazioni con i fornitori | Supporta privacy dei fornitori, assurance dei responsabili del trattamento e monitoraggio delle terze parti |
| 5.20 Gestione della sicurezza delle informazioni negli accordi con i fornitori | Integra requisiti di sicurezza e privacy nei contratti |
| 5.21 Gestione della sicurezza delle informazioni nella catena di fornitura ICT | Supporta la governance dei sub-responsabili e delle dipendenze ICT |
| 5.23 Sicurezza delle informazioni per l’uso dei servizi cloud | Assicura che i fornitori cloud soddisfino aspettative su privacy, localizzazione, cancellazione e contratto |
| 5.31 Requisiti legali, statutari, regolamentari e contrattuali | Mappa obblighi GDPR, DORA, NIS2, dei clienti e contrattuali |
| 5.33 Protezione delle registrazioni | Supporta conservazione, integrità e protezione delle registrazioni delle evidenze |
| 5.34 Privacy e protezione dei dati personali | Ancora i controlli privacy lungo il ciclo di vita dei dati personali |
| 5.35 Riesame indipendente della sicurezza delle informazioni | Supporta audit interno e assurance esterna |
| 5.36 Conformità a politiche, regole e standard per la sicurezza delle informazioni | Verifica se i controlli privacy sono rispettati |
| 5.8 Sicurezza delle informazioni nella gestione dei progetti | Integra privacy e sicurezza nella governance di progetto |
| 8.10 Cancellazione delle informazioni | Supporta limitazione della conservazione e impegni di cancellazione |
| 8.11 Mascheramento dei dati | Protegge i dati personali in ambienti non di produzione e casi d’uso di analisi dati |
| 8.15 Registrazione | Fornisce evidenze di accessi e attività riguardanti dati personali |
| 8.16 Attività di monitoraggio | Rileva attività sospette e supporta le indagini sugli incidenti |
| 8.32 Gestione delle modifiche | Assicura che l’impatto privacy sia riesaminato prima delle modifiche in produzione |
Qui la privacy diventa operativa. Per ogni attività di trattamento ad alto rischio, chiedersi: quali asset contengono i dati personali, come sono classificati, chi può accedervi, dove vengono trasferiti, quali servizi cloud li trattano, quale regola di conservazione si applica, quale monitoraggio rileva l’uso improprio e quali evidenze dimostrano che tali controlli operano?
Esempio di flusso di lavoro: onboarding di una funzionalità di analisi assistita dall’IA
Torniamo alla FinTech di Anya. Il team di prodotto vuole rilasciare una funzionalità di analisi assistita dall’IA che tratta identificativi utente, attività degli account, metadati di supporto, metadati di fatturazione e segnali comportamentali. Alcuni clienti enterprise potrebbero usare gli output per il monitoraggio dei lavoratori, aumentando il rischio privacy.
Un flusso di lavoro di transizione PIMS deve gestire il rilascio come un evento privacy controllato.
Fase 1: aggiornare REG02 per ruoli e finalità del trattamento
Il Proprietario del processo crea o aggiorna la registrazione del trattamento. I campi richiesti includono finalità, categorie di dati, categorie di interessati, base giuridica o istruzione del responsabile del trattamento, periodo di conservazione, sistemi, fornitori, destinatari, trasferimenti e contesto del ruolo.
Se l’azienda è responsabile del trattamento per l’analisi dei clienti, REG02 deve mostrare il trattamento secondo istruzioni del cliente. Se usa anche dati aggregati per migliorare il proprio prodotto, tale finalità separata può renderla titolare del trattamento per il trattamento secondario. La registrazione non deve confondere i ruoli.
Fase 2: completare lo screening REG04
La Politica di valutazione del rischio privacy e DPIA di Clarysec [Politica di valutazione del rischio privacy e DPIA] richiede:
[Entrambi] Il Proprietario del processo / Titolare dell’attività DEVE completare lo screening REG04 di baseline per tutte le attività di trattamento REG02 attive e in ambito entro 30 giorni lavorativi dall’approvazione o dall’estensione dell’ambito del PIMS.
Lo screening deve identificare monitoraggio, profilazione, categorie particolari, persone vulnerabili, nuove tecnologie, trattamento su larga scala, trasferimenti transfrontalieri o modifica della finalità. Se le soglie sono soddisfatte, viene attivata una DPIA.
Fase 3: eseguire la DPIA e definire il trattamento
La P17 Politica di protezione dei dati e privacy richiede:
Tutte le modifiche significative a sistemi o processi che coinvolgono informazioni personali (PII) devono richiedere una valutazione d’impatto sulla protezione dei dati (DPIA) documentata, riesaminata dal Responsabile della protezione dei dati (DPO).
Nella libreria Clarysec, questo è collegato alla Clausola 5.6. La DPIA deve valutare rischi quali raccolta eccessiva, finalità non chiara, reidentificazione, accesso non autorizzato degli amministratori del cliente, conservazione non chiara ed esposizione dei sub-responsabili. I trattamenti possono includere minimizzazione a livello di campo, pseudonimizzazione, controlli di configurazione del cliente, impostazioni predefinite di conservazione, registrazione di audit più rigorosa, aggiornamenti del DPA, informative di prodotto e restrizioni sull’addestramento dei modelli.
Fase 4: aggiornare REG03 e la SoA
La Politica PIMS richiede:
[Entrambi] Il Responsabile privacy / Responsabile del PIMS DEVE mantenere REG03 con controlli inclusi, controlli esclusi, stato di attuazione e giustificazione annualmente ed entro 30 giorni da ogni modifica del trattamento del rischio privacy.
Se la DPIA aggiunge mascheramento per analisi dati in ambienti non di produzione, registrazione degli accessi amministrativi, controlli di cancellazione, clausole per i fornitori o misure di protezione per la configurazione del cliente, REG03 e la SoA devono essere aggiornati.
Fase 5: dimostrare la privacy by design
La Politica privacy PMI esprime il principio in modo diretto:
Privacy by design e by default devono essere applicate in tutti i nuovi sistemi e servizi
Le evidenze devono includere DPIA, riesame dell’architettura, decisione di minimizzazione dei dati, modello di accesso, configurazione della registrazione, impostazione di conservazione, risultati dei test, approvazione del rilascio e riesame post-rilascio. In questo modo il rilascio della funzionalità diventa evidenza PIMS riutilizzabile.
Governance privacy dei fornitori in un contesto DORA e NIS2
La governance privacy dei fornitori è il punto in cui molte transizioni falliscono. GDPR Article 28 richiede ai titolari del trattamento di utilizzare responsabili del trattamento che forniscano garanzie sufficienti e di inserire gli obblighi del responsabile del trattamento in contratti scritti. DORA Articles 28 to 30 richiedono alle entità finanziarie di gestire il rischio ICT di terze parti, mantenere registri degli accordi contrattuali, svolgere due diligence, includere diritto di audit e condizioni di uscita, gestire il subappalto e affrontare le funzioni essenziali o importanti. NIS2 Article 21 richiede misure di sicurezza della catena di fornitura, inclusa la considerazione di vulnerabilità dei fornitori, pratiche di cybersicurezza e procedure di sviluppo sicuro.
Il controllo ISO/IEC 27002:2022 5.19, Sicurezza delle informazioni nelle relazioni con i fornitori, è l’ancoraggio operativo. Zenith Controls mappa quest’area ad accordi con i fornitori, sicurezza della catena di fornitura ICT, trasferimento delle informazioni, monitoraggio della conformità, uso accettabile, obblighi GDPR del responsabile del trattamento, cybersicurezza della catena di fornitura NIS2, rischio ICT di terze parti DORA, governance dei fornitori NIST e gestione dei fornitori COBIT.
| Categoria di fornitore | Evidenze privacy necessarie |
|---|---|
| Responsabile del trattamento che tratta dati personali dei clienti | DPA, istruzioni, misure tecniche e organizzative, elenco dei sub-responsabili, supporto alla notifica delle violazioni, diritto di audit |
| Sub-responsabile nella catena di erogazione SaaS | Obblighi a cascata, localizzazione, strumento di trasferimento, impegno di cancellazione, notifica delle modifiche |
| Fornitore di hosting cloud | Selezione della regione, cifratura, controlli di accesso, assistenza sugli incidenti, condizioni di cancellazione e restituzione |
| Fornitore di strumenti di supporto | Restrizione degli accessi, oscuramento dei ticket, conservazione, registrazione, riservatezza del personale di supporto |
| Fornitore di analisi dati o IA | Limitazione delle finalità, restrizione all’addestramento dei modelli, pseudonimizzazione, opt-out o controlli di configurazione |
Per le entità finanziarie soggette a DORA, queste evidenze devono collegarsi ai registri ICT delle terze parti e alle valutazioni delle funzioni essenziali o importanti. Per le entità NIS2, le stesse registrazioni dei fornitori supportano la gestione del rischio della catena di fornitura. Per NIST CSF 2.0, la governance dei fornitori si allinea alla funzione GOVERN, in particolare agli esiti di gestione del rischio della catena di fornitura. Per COBIT 2019, la governance dei fornitori si allinea a obiettivi quali APO10 Managed Vendors e controlli operativi DSS relativi ai fornitori.
La preparazione a incidenti e violazioni deve essere integrata
I piani di transizione privacy spesso si concentrano troppo sulla documentazione e troppo poco sulla gestione delle violazioni. È pericoloso, perché GDPR, NIS2 e DORA richiedono tutti processi disciplinati di gestione degli incidenti, anche se soglie e tempistiche di segnalazione differiscono.
Il GDPR richiede di valutare se un evento di sicurezza abbia causato una violazione dei dati personali e se sia necessaria la notifica all’autorità di controllo o alle persone interessate. NIS2 prevede segnalazioni progressive per gli incidenti significativi, inclusi preallarme entro 24 ore, notifica entro 72 ore e rapporto finale entro un mese. DORA richiede alle entità finanziarie di rilevare, gestire, classificare, registrare, notificare, rispondere e apprendere dagli incidenti connessi all’ICT, con segnalazioni progressive per gli incidenti gravi.
| Evidenza dell’incidente | Finalità GDPR | Finalità NIS2 o DORA |
|---|---|---|
| Registrazione della classificazione dell’incidente | Determina se si è verificata una violazione dei dati personali | Determina la classificazione come incidente ICT significativo o grave |
| Valutazione dell’impatto sui dati | Identifica gli interessati coinvolti e il rischio per diritti e libertà | Supporta la segnalazione di gravità e impatto |
| Log della cronologia | Dimostra momento della presa di conoscenza, escalation, decisioni e tempistiche di notifica | Supporta segnalazioni progressive e comunicazione con le autorità di regolamentazione |
| Analisi della causa radice | Supporta azioni correttive e responsabilizzazione | Supporta il rapporto finale e il miglioramento della resilienza |
| Lezioni apprese | Aggiorna DPIA, controlli, formazione, vigilanza sui fornitori | Alimenta test, audit e riesame della direzione |
NIST CSF 2.0 supporta questo ciclo attraverso gli esiti Detect, Respond, Recover e Govern. Il team di transizione deve assicurare che le decisioni sulle violazioni privacy siano integrate nel flusso di lavoro degli incidenti di sicurezza, non gestite come un ripensamento legale scollegato.
Una roadmap, molti risultati di conformità
La transizione ISO/IEC 27701:2025 acquisisce più valore quando riduce il lavoro di conformità duplicato. Zenith Blueprint, Fase 14, raccomanda di creare riferimenti incrociati tra GDPR, NIS2 e DORA affinché le organizzazioni possano dimostrare che trattamento del rischio e controlli soddisfano più obblighi:
Per ciascuna normativa, se applicabile, è possibile creare una semplice tabella di mappatura (eventualmente come
appendice di un rapporto) che elenchi i principali requisiti di sicurezza della normativa e le
politiche/i controlli corrispondenti nel SGSI.
Per la pianificazione della transizione privacy, la mappatura deve essere pratica e guidata dalle evidenze.
| Quadro di riferimento | Cosa si aspettano auditor o valutatori | Risposta della transizione PIMS |
|---|---|---|
| GDPR | Responsabilizzazione, base giuridica, DPIA, governance dei responsabili del trattamento, gestione delle violazioni, supporto ai diritti | REG02, REG04, registrazioni DPIA, registro DPA, log decisionali sulle violazioni, evidenze DSAR |
| NIS2 | Analisi dei rischi, gestione degli incidenti, continuità operativa, sicurezza della catena di fornitura, controllo degli accessi, gestione degli asset | Registro dei rischi SGSI, classificazione dei fornitori, flusso di lavoro degli incidenti, riesame degli accessi, inventario degli asset |
| DORA | Quadro di riferimento del rischio ICT, segnalazione degli incidenti, test di resilienza, rischio ICT di terze parti, clausole contrattuali | Registro delle dipendenze ICT, mappatura dei fornitori critici, rapporti sugli incidenti, evidenze dei test, piani di uscita |
| NIST CSF 2.0 | Governance, obblighi legali e privacy, profili di rischio, rischio dei fornitori, esiti di risposta e ripristino | Profili attuale e target, mappatura della conformità, monitoraggio dei fornitori, evidenze di risposta e ripristino |
| COBIT 2019 | Governance del programma privacy, monitoraggio della conformità, accordi con i fornitori, controlli privacy operativi | Reporting al consiglio di amministrazione, Registro di conformità, evidenze allineate ad APO e DSS, risultanze dell’audit interno |
In Zenith Controls, il controllo ISO/IEC 27002:2022 5.31 supporta la tracciabilità legale e normativa tra responsabilizzazione GDPR, obblighi di conformità DORA, aspettative di governance NIS2, NIST CSF 2.0 GV.OC-03 e monitoraggio della conformità esterna COBIT. Il controllo 5.34 supporta GDPR Articles 25 and 32, protezione del ciclo di vita dei dati personali, aspettative sul trattamento dei dati personali nel cloud e controlli di sicurezza consapevoli della privacy.
Il risultato non è un modello semplicistico “un controllo uguale una legge”. È un modello di evidenze difendibile, in cui un insieme di controlli ben progettato supporta molteplici esigenze di assurance.
Come gli auditor testeranno la transizione
Un piano di transizione solido anticipa le tecniche di audit.
Un auditor di sistemi di gestione ISO partirà da ambito, parti interessate, requisiti legali, rischi, obiettivi, controlli operativi, audit interni, riesami della direzione, non conformità e miglioramento. Verificherà se l’ambito del PIMS è approvato, se gli obblighi privacy sono inclusi nel Registro di conformità, se i controlli sono giustificati nella SoA e se le evidenze di attuazione corrispondono all’ambito dichiarato.
Un auditor privacy campionerà registrazioni dei trattamenti, DPIA, DSAR, decisioni sulle violazioni, contratti dei responsabili del trattamento, controlli di conservazione e onboarding dei progetti. Non accetterà l’intento della politica se mancano evidenze operative.
Un valutatore allineato a NIST cercherà evidenze di governance, obblighi legali e contrattuali, profili target, rischio dei fornitori, monitoraggio, risposta e ripristino.
Un auditor COBIT 2019 si concentrerà su supervisione del consiglio di amministrazione, reporting di conformità, governance dei fornitori, ruoli e responsabilità e sulla gestione del rischio privacy lungo il ciclo di vita delle informazioni.
La Politica di monitoraggio, audit e miglioramento del PIMS di Clarysec [Politica di monitoraggio, audit e miglioramento del PIMS] rende obbligatorio il programma di audit:
[Tutti] Il Revisore di audit interno / conformità DEVE predisporre in REG12 un programma di audit interno PIMS basato sul rischio ogni anno prima del primo ciclo di audit PIMS pianificato.
La Politica di audit e monitoraggio della conformità [Politica di audit e monitoraggio della conformità] applica la stessa disciplina a livello SGSI:
Un Piano di audit basato sul rischio deve essere sviluppato e approvato annualmente, tenendo conto di:
Per le organizzazioni più piccole, la Politica di audit e monitoraggio della conformità - PMI [Politica di audit e monitoraggio della conformità PMI] mantiene focalizzata la pianificazione dell’audit:
Il piano deve identificare i principali sistemi e politiche da riesaminare, con attenzione a:
Durante la transizione, il primo audit interno non deve testare tutto. Deve verificare i rischi di transizione più elevati: registrazioni dei trattamenti incomplete, presupposti DPIA mancanti, clausole privacy dei fornitori deboli, decisioni sulle violazioni non testate, ruoli di titolare del trattamento e responsabile del trattamento non chiari e disallineamento della SoA.
Una roadmap pratica di transizione ISO/IEC 27701:2025 in 90 giorni
Una roadmap realistica deve essere abbastanza breve da poter essere eseguita e sufficientemente strutturata da creare evidenze.
| Tempistica | Obiettivo di transizione | Output principali |
|---|---|---|
| Giorni 1-15 | Definire ambito e governance | Approvazione REG01, sponsor, mappa dei ruoli, aggiornamento del Registro di conformità, piano di transizione REG12 |
| Giorni 16-35 | Costruire la base di riferimento delle evidenze privacy | Pulizia REG02, categorie di dati, finalità, basi giuridiche, conservazione, sistemi, fornitori, trasferimenti |
| Giorni 36-55 | Eseguire valutazione del rischio privacy e screening DPIA | Screening REG04, presupposti DPIA, decisioni di trattamento del rischio, approvazioni del rischio residuo |
| Giorni 56-70 | Aggiornare controlli, contratti e misure di protezione | Aggiornamento REG03, aggiornamento SoA, azioni correttive DPA, accesso, cancellazione, mascheramento, registrazione, controlli cloud |
| Giorni 71-85 | Testare le evidenze tramite audit interno | Audit a campione di un processo da titolare del trattamento, un servizio da responsabile del trattamento, un fornitore, una DPIA, una DSAR, uno scenario di violazione |
| Giorni 86-90 | Svolgere il riesame della direzione e decidere la preparazione | Azioni di riesame, problematiche dei fornitori, incidenti, risultanze dell’audit, obiettivi privacy, decisione sulla valutazione esterna |
L’obiettivo dei 90 giorni non significa che ogni azione correttiva sarà chiusa. Significa che la leadership deve disporre di un ambito approvato, una base di evidenze credibile, un trattamento del rischio prioritizzato, risultati di audit mirati e una decisione della direzione sulla preparazione.
Rendere la transizione guidata dalle evidenze
Le organizzazioni che riescono nella transizione ISO/IEC 27701:2025 non sono quelle con la politica privacy più lunga. Sono quelle che sanno dimostrare come gli obblighi privacy passano dalla legge all’ambito, dall’ambito alle registrazioni dei trattamenti, dalle registrazioni dei trattamenti alla valutazione del rischio, dalla valutazione del rischio ai controlli, dai controlli alle evidenze e dalle evidenze al miglioramento.
Clarysec aiuta i team a rendere pratica questa transizione. Il nostro set di politiche PIMS, le mappature GDPR, i registri delle evidenze per titolare del trattamento e responsabile del trattamento, i flussi di lavoro DPIA, i modelli di governance privacy dei fornitori, i materiali per la gestione delle violazioni, gli ordini del giorno per il riesame della direzione, Zenith Blueprint e Zenith Controls offrono a CISO, DPO, responsabili della conformità, auditor e titolari dell’attività un percorso strutturato dall’intento privacy all’operatività pronta per l’audit.
Se la tua organizzazione si sta preparando a ISO/IEC 27701:2025, inizia questa settimana con tre azioni: approva l’ambito di transizione del PIMS in REG01, popola REG02 per il servizio a rischio più elevato ed esegui il primo screening REG04. Poi usa Clarysec per trasformare quell’insieme di evidenze in una roadmap completa di transizione PIMS allineata al GDPR, pronta per clienti, auditor, autorità di regolamentazione e consiglio di amministrazione.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council