PECB · 15% di sconto Approfitta dell'offerta →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

Il test NIS2 delle 24 ore: costruire un piano di risposta agli incidenti che regga a violazioni e audit

Il test NIS2 delle 24 ore: costruire un piano di risposta agli incidenti che regga a violazioni e audit

La regola di notifica entro 24 ore prevista dalla Direttiva NIS2 modifica radicalmente le aspettative operative. Questa guida mostra a Responsabili della sicurezza delle informazioni (CISO) e auditor come progettare un piano di risposta agli incidenti resiliente e conforme, capace di superare il vaglio regolatorio e gli attacchi reali, utilizzando le policy Clarysec e i toolkit di conformità trasversale.

Oltre il questionario: guida per il Responsabile della sicurezza delle informazioni agli audit dei fornitori ad alto rischio per NIS2 e DORA

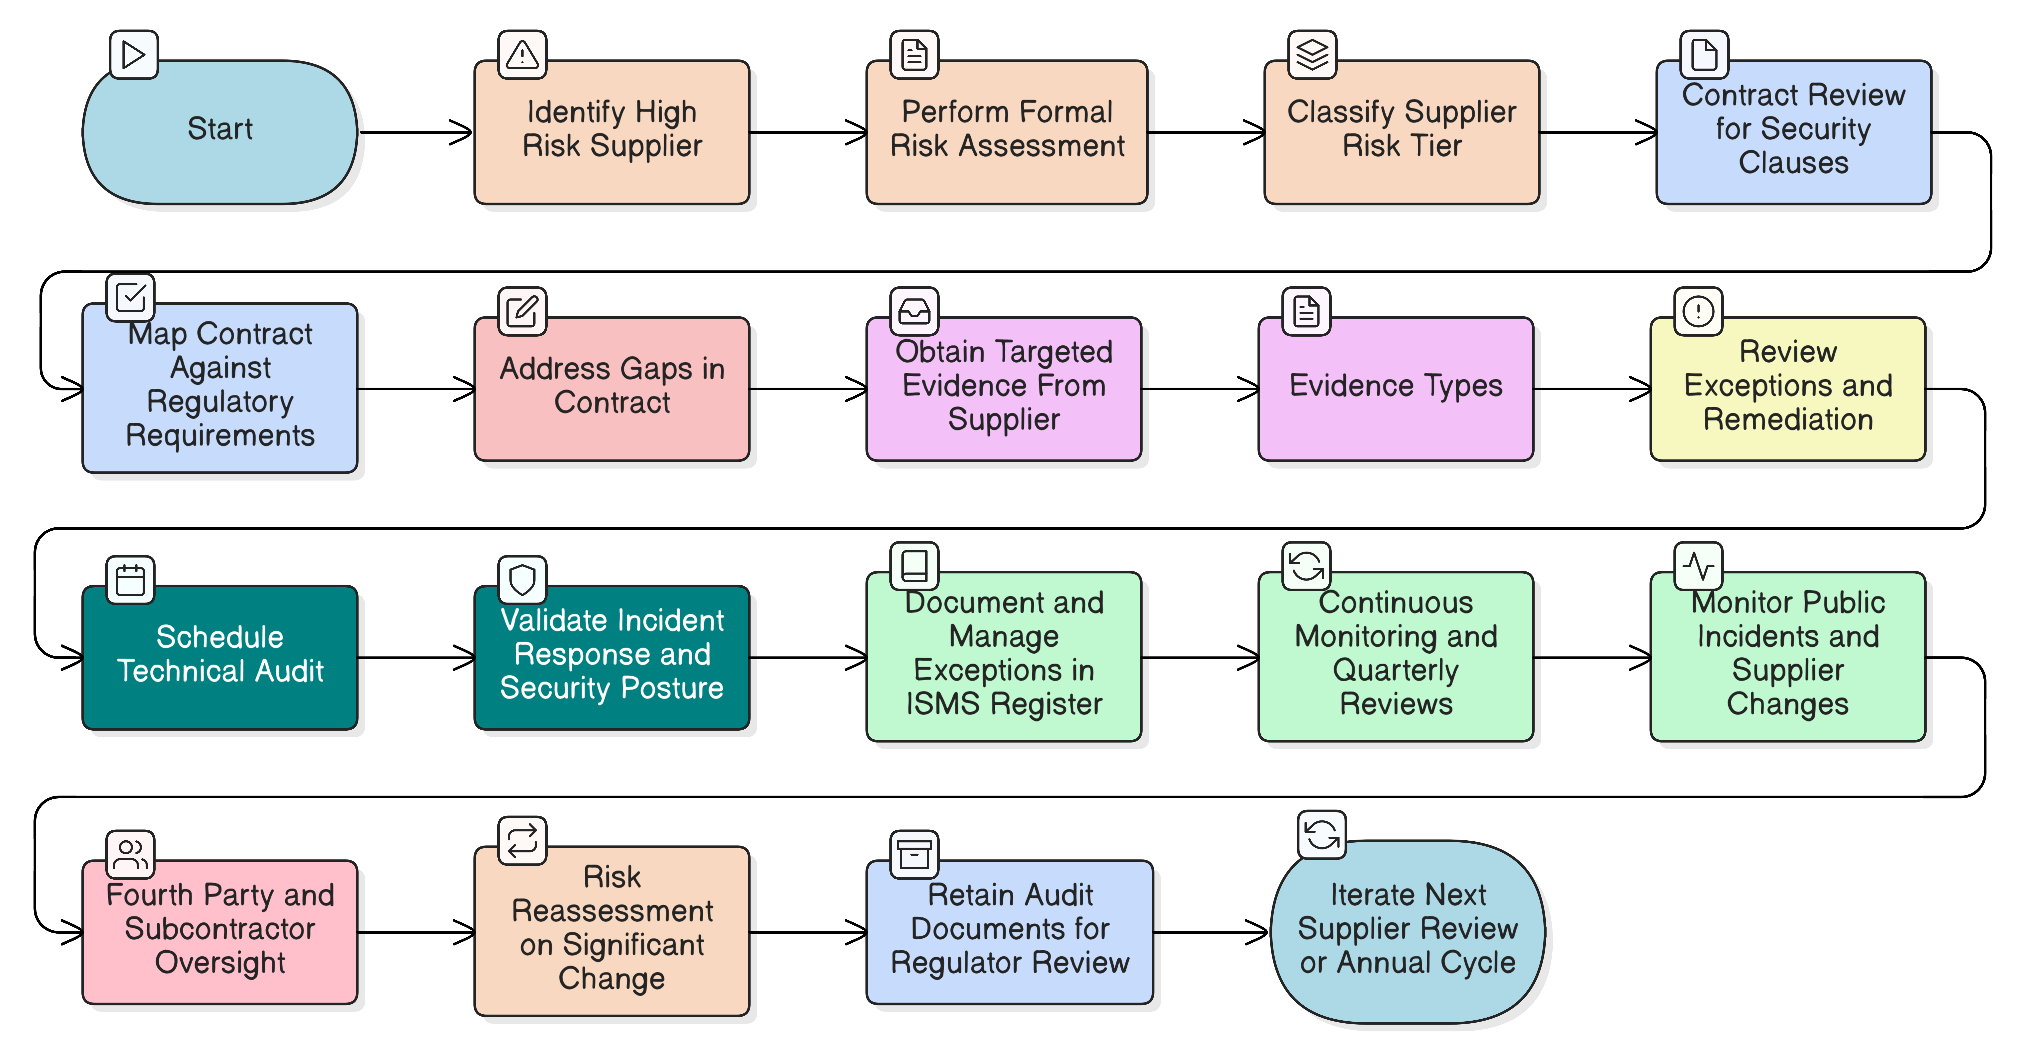
Oltre il questionario: guida per il Responsabile della sicurezza delle informazioni agli audit dei fornitori ad alto rischio per NIS2 e DORA

Il nostro articolo di riferimento per i Responsabili della sicurezza delle informazioni sulla gestione degli audit dei fornitori ad alto rischio per NIS2 e DORA. Scopri come attuare una strategia di audit continua e basata sul rischio, facendo leva su quadri di riferimento consolidati, requisiti di policy e checklist operative per soddisfare requisiti normativi stringenti.

18 min
L’anello debole: il manuale operativo del CISO per costruire un programma di gestione del rischio della catena di fornitura conforme a NIS2

L’anello debole: il manuale operativo del CISO per costruire un programma di gestione del rischio della catena di fornitura conforme a NIS2

Questo articolo guida CISO e responsabili della conformità in un approccio concreto alla costruzione di un programma di gestione del rischio della catena di fornitura conforme a NIS2. Combina indicazioni normative, controlli applicabili e l’esperienza di Clarysec per trasformare la catena di fornitura da vulnerabilità critica in una risorsa resiliente e verificabile in sede di audit.

21 min
Il cimitero dei dati: guida del CISO allo smaltimento dei dati conforme e verificabile in audit

Il cimitero dei dati: guida del CISO allo smaltimento dei dati conforme e verificabile in audit

Trasforma il rischio dei dati legacy in un vantaggio strategico. Questa guida approfondita copre tutto: dalla definizione delle policy e dalla sanitizzazione dei supporti fino alla costruzione di una solida traccia di audit per lo smaltimento dei dati, integrando le roadmap specialistiche e i toolkit di policy di Clarysec.

Oltre il ripristino: guida per il CISO alla costruzione di una reale resilienza operativa con ISO 27001:2022

Oltre il ripristino: guida per il CISO alla costruzione di una reale resilienza operativa con ISO 27001:2022

Un attacco ransomware colpisce durante una riunione del consiglio di amministrazione. I backup funzionano, ma la sicurezza regge? Scopri come applicare i controlli di resilienza di ISO/IEC 27001:2022 per mantenere la sicurezza sotto pressione, soddisfare gli auditor e rispettare i rigorosi requisiti DORA e NIS2 con la roadmap esperta di Clarysec.

Dalla conformità alla resilienza: come i CISO possono colmare il divario di governance

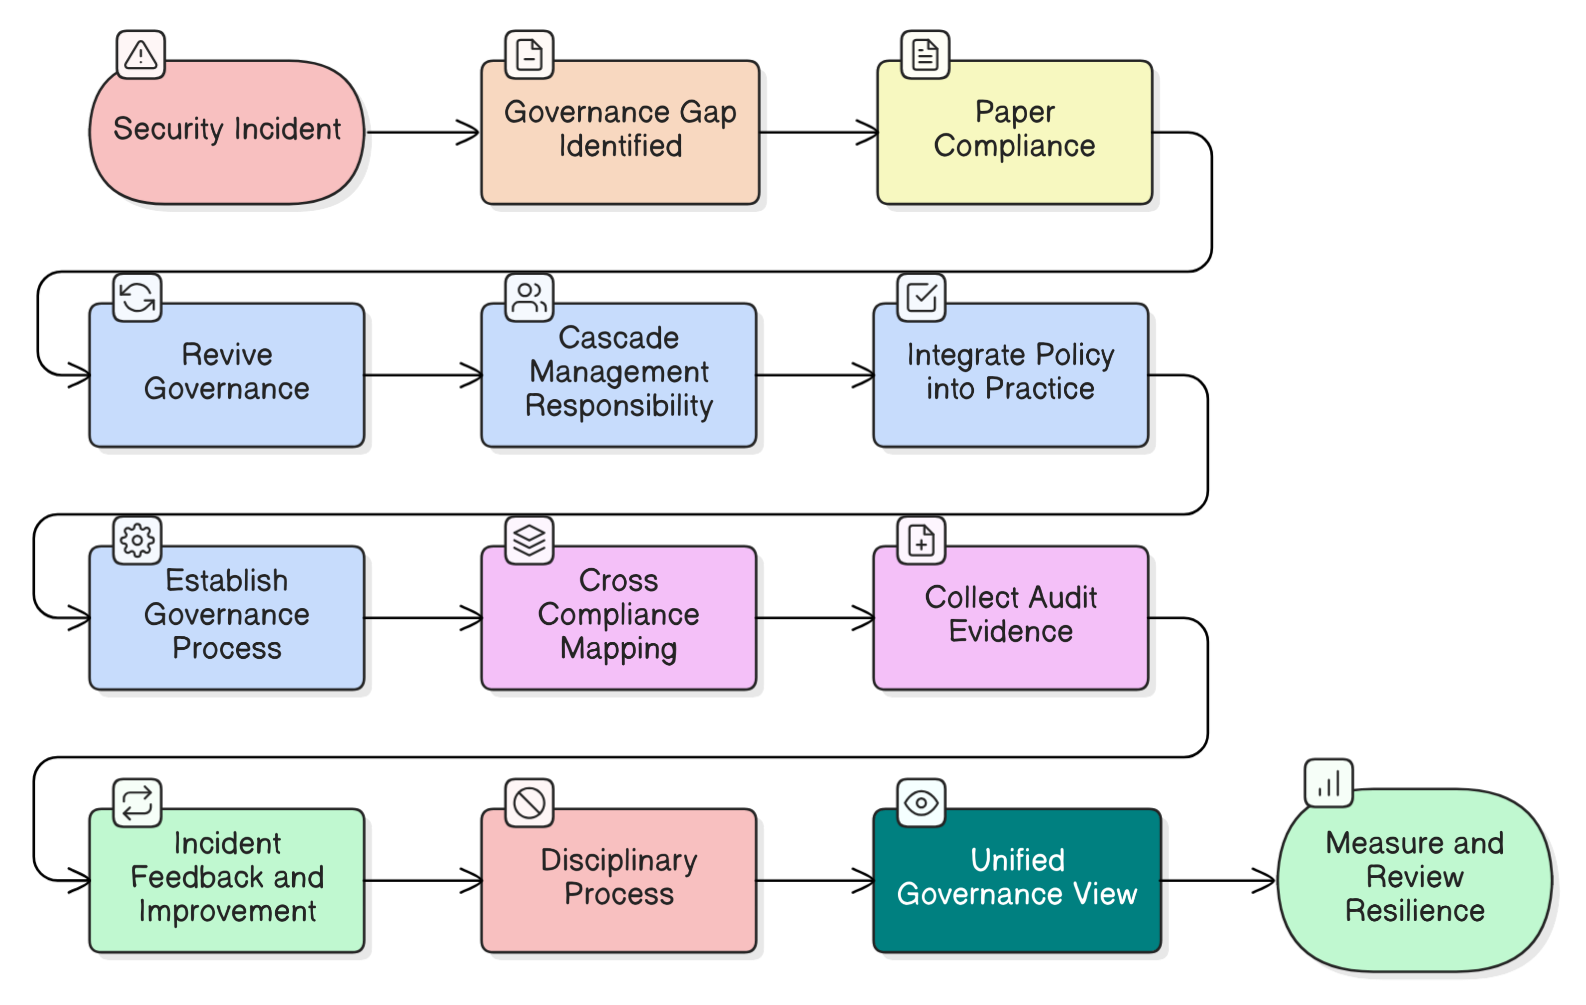
Dalla conformità alla resilienza: come i CISO possono colmare il divario di governance

Le checklist di conformità non prevengono le violazioni; la governance attiva sì. Analizziamo i principali miti di governance dei CISO partendo da un incidente reale e forniamo una roadmap per costruire una vera resilienza aziendale, con azioni concrete, esempi di policy e mappature di conformità trasversale per ISO 27001:2022, NIS2, DORA e altri riferimenti.

18 min
Mettere in sicurezza il ciclo di vita del personale: la guida operativa basata sul SGSI per ISO 27001:2022, NIS2, DORA e GDPR

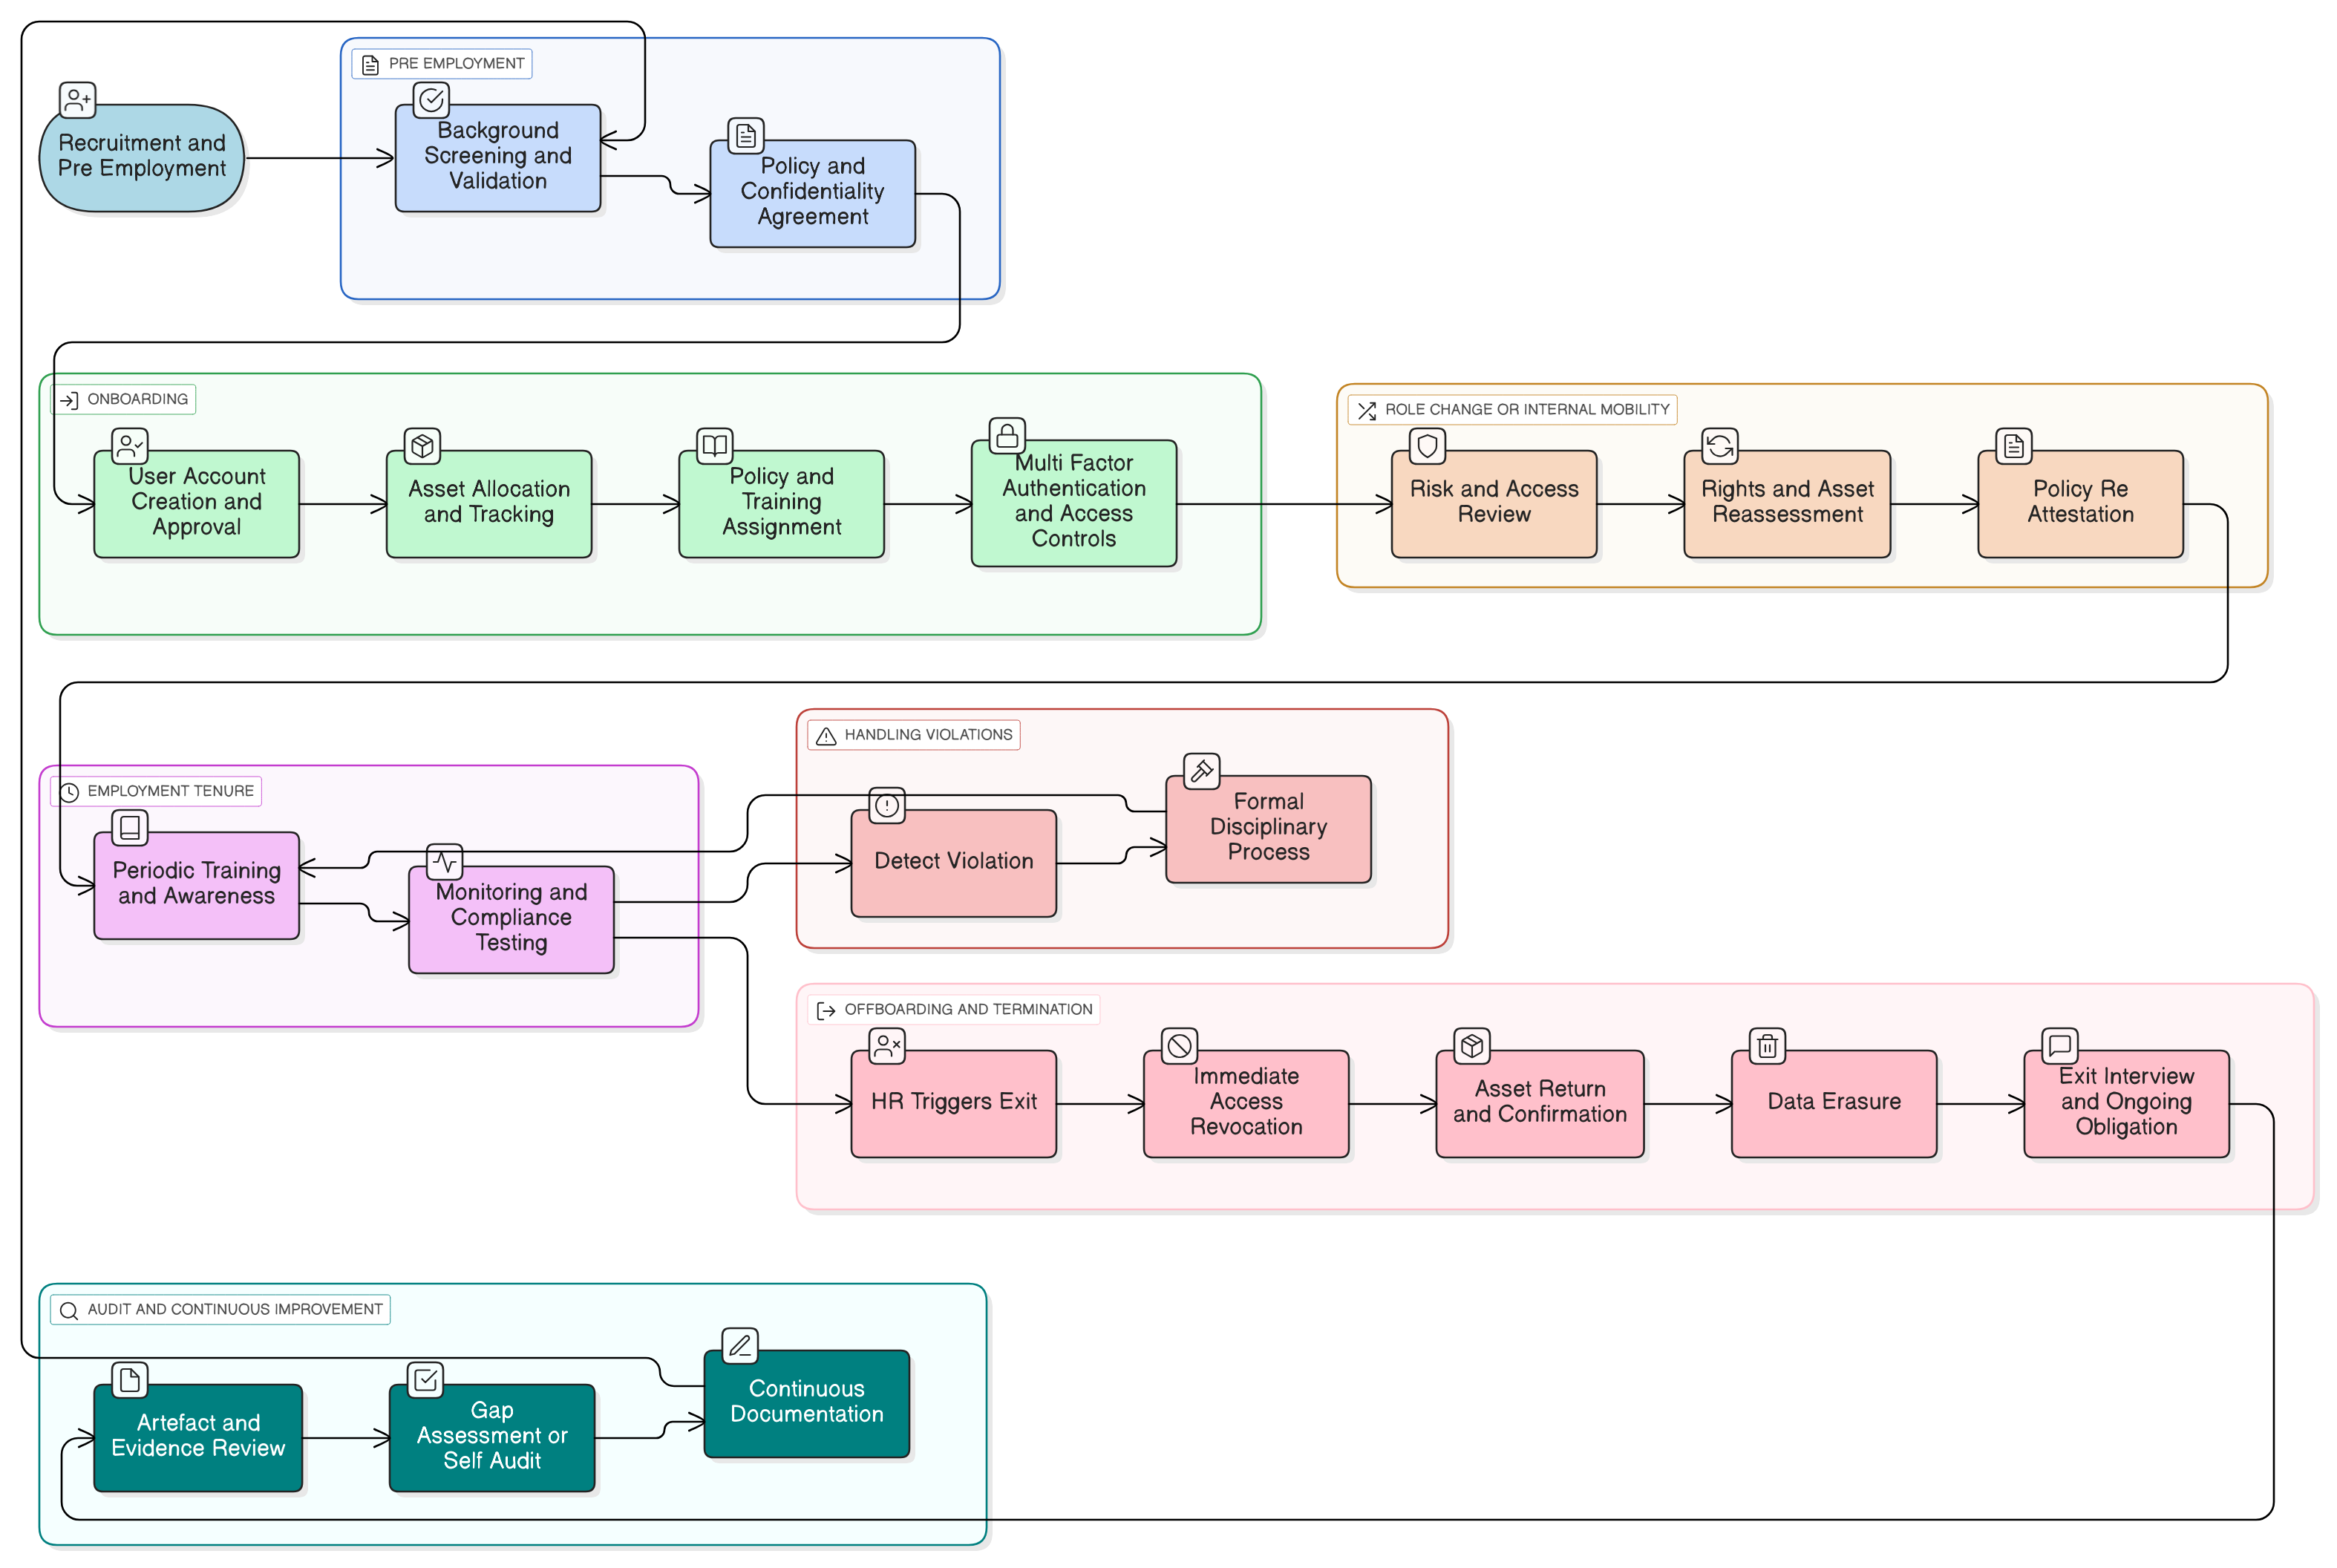
Mettere in sicurezza il ciclo di vita del personale: la guida operativa basata sul SGSI per ISO 27001:2022, NIS2, DORA e GDPR

Scopri come trasformare il processo HR in un presidio di sicurezza solido, utilizzando controlli applicabili, mappature delle policy aderenti a scenari reali, prospettive di audit e toolkit integrati per coprire onboarding, cambi di ruolo e offboarding secondo ISO 27001:2022, NIS2, DORA, GDPR, NIST e COBIT.

Clarysec · Partner rivenditore PECB

Certificati. Preparati all'audit.

Abbina la formazione ufficiale PECB a policy, registri e linee guida di attuazione Clarysec in un unico pacchetto Certify + Comply.
15% di sconto su corsi e pacchetti PECB selezionati