Costruire un programma di resilienza al phishing: guida ISO 27001
Scopri come costruire un programma misurabile di resilienza al phishing utilizzando i controlli ISO 27001:2022 A.6.3 e A.6.4 per ridurre il rischio umano e dimostrare la conformità.
Explore our latest insights on cybersecurity compliance and best practices.
Scopri come costruire un programma misurabile di resilienza al phishing utilizzando i controlli ISO 27001:2022 A.6.3 e A.6.4 per ridurre il rischio umano e dimostrare la conformità.
ISO 27001 è lo standard internazionale per i sistemi di gestione per la sicurezza delle informazioni (SGSI). Questa guida completa illustra i passaggi essenziali per implementare ISO 27001 nella tua organizzazione, dalla pianificazione iniziale fino alla certificazione.
ISO 27001 definisce un approccio sistematico alla gestione e alla protezione delle informazioni aziendali sensibili. Integra persone, processi e sistemi IT attraverso l’applicazione di un processo di gestione del rischio.
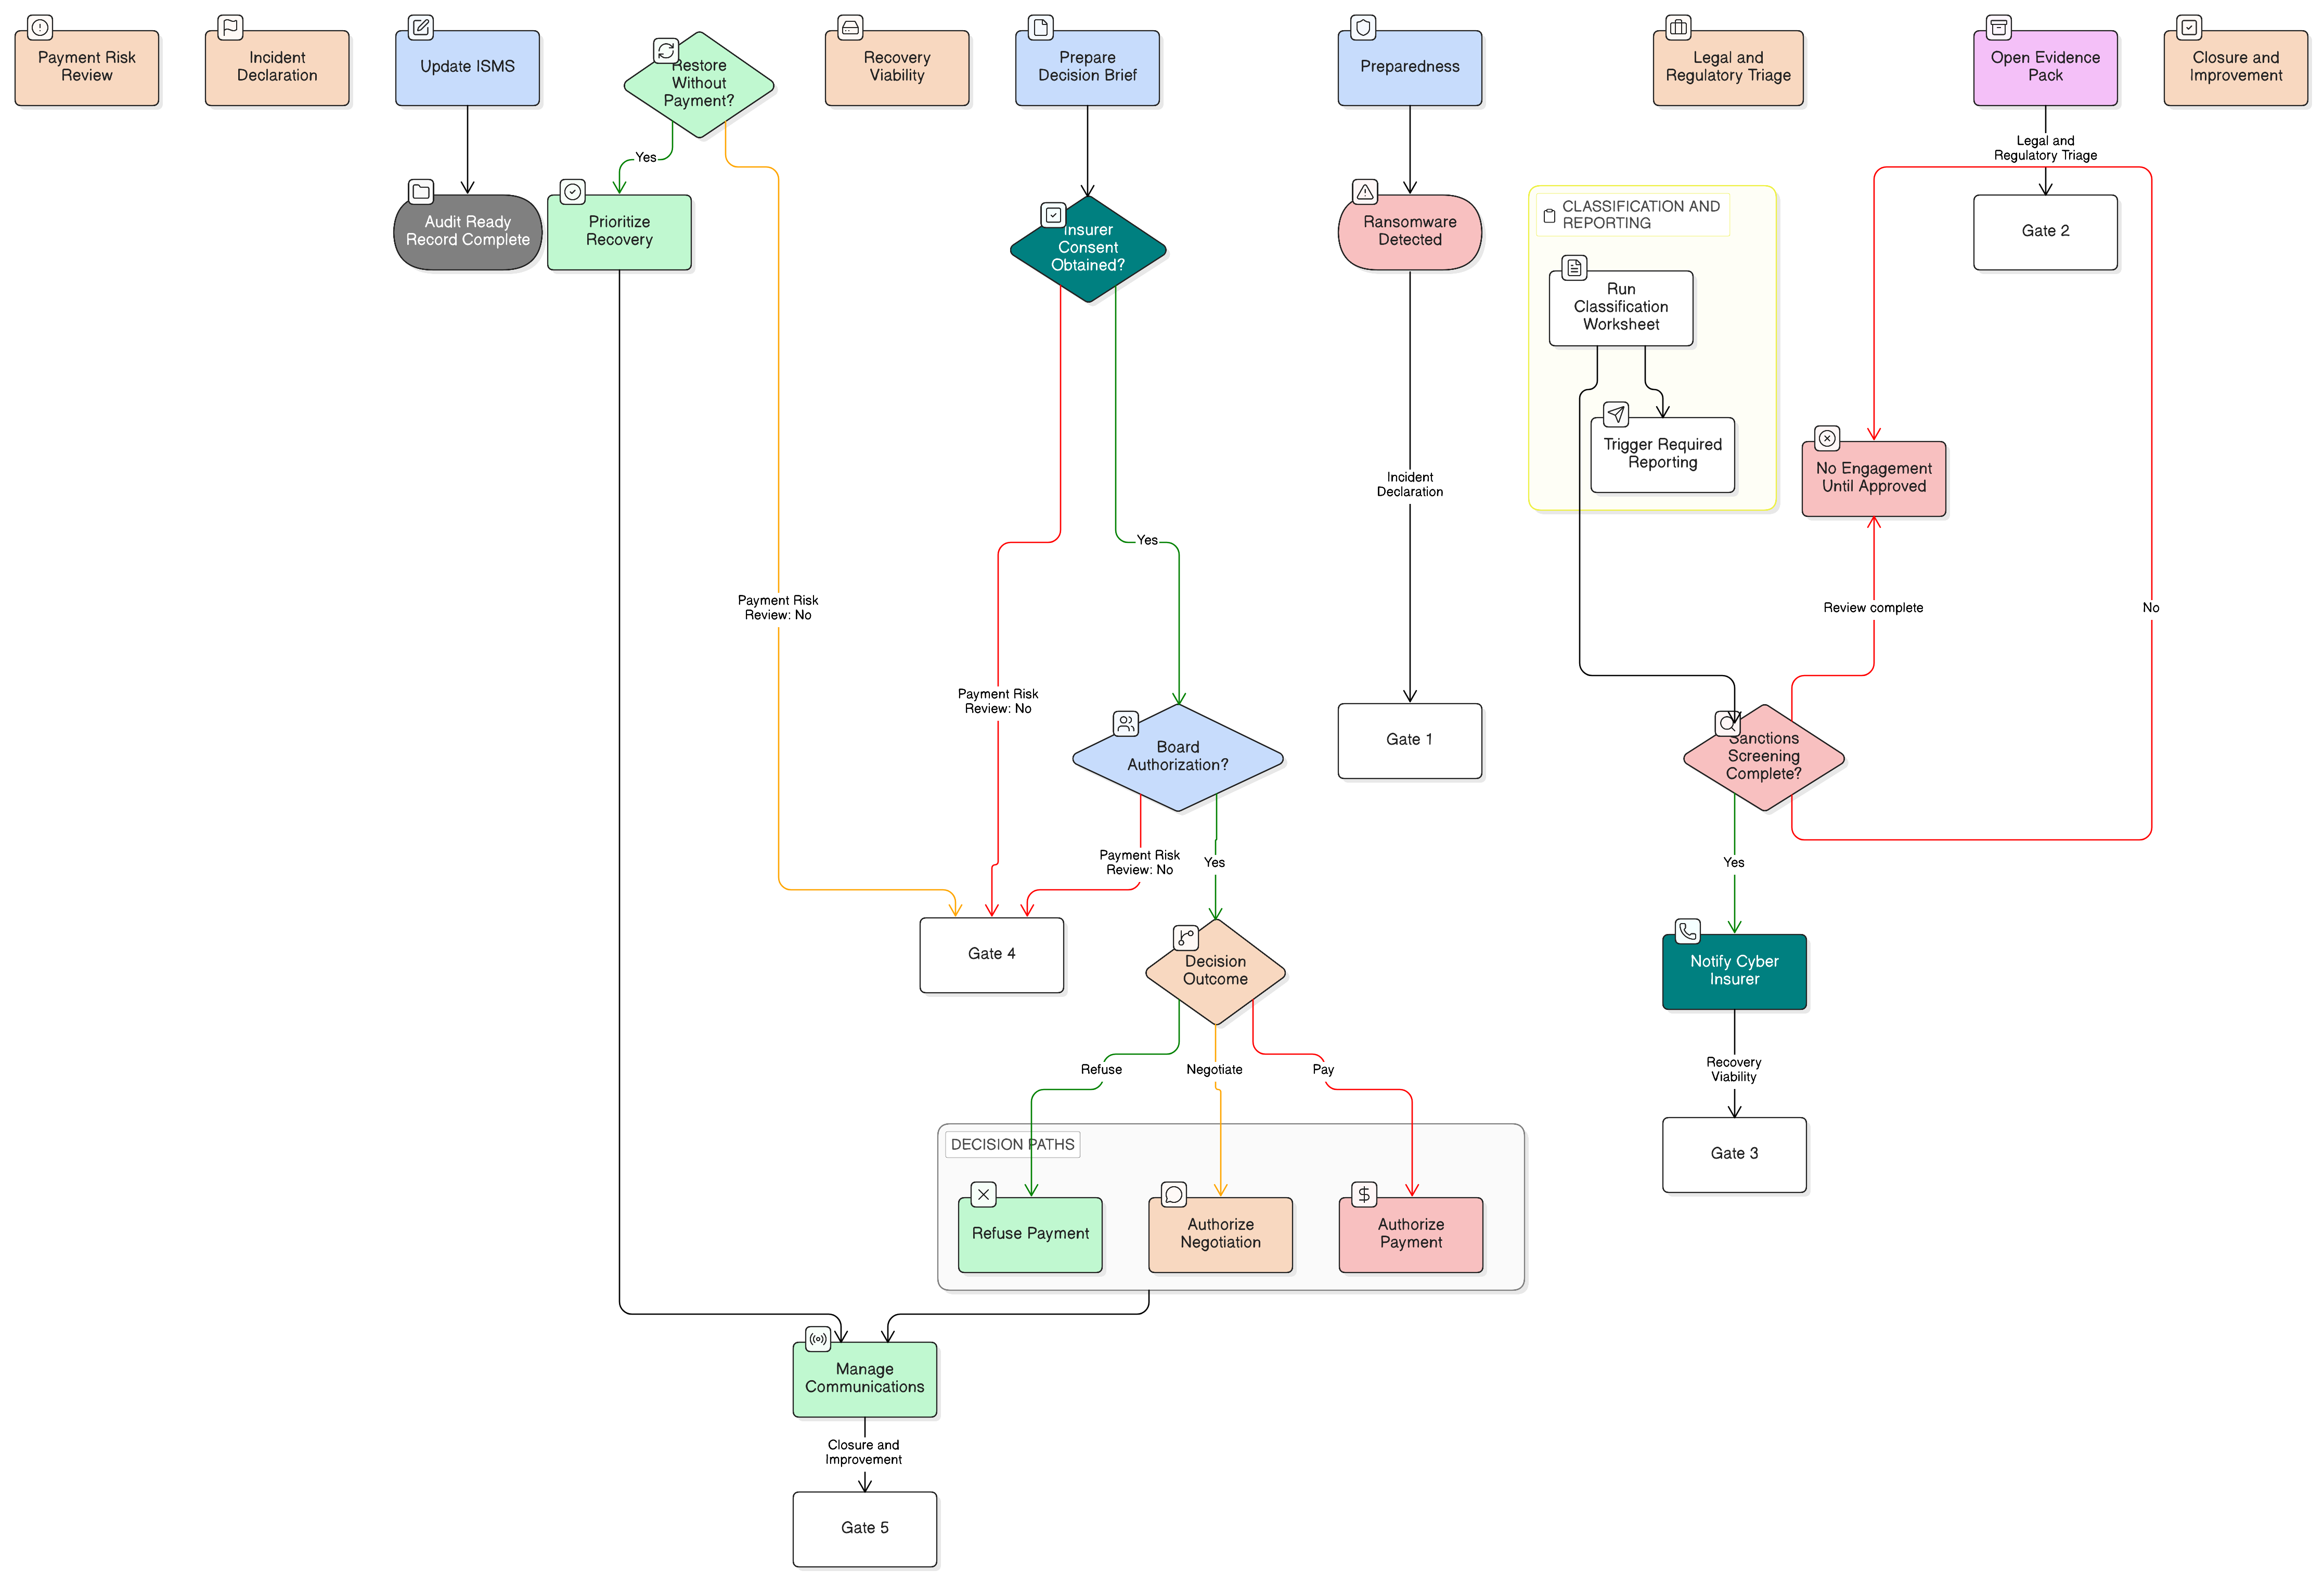
Un quadro di riferimento pratico, allineato a ISO 27001:2022, per governare le decisioni di pagamento dei riscatti ransomware, le verifiche sanzionatorie, la conservazione delle evidenze, l’approvazione assicurativa e la reportistica NIS2, DORA e GDPR.
Explore our comprehensive compliance toolkits designed for modern businesses.
Explore Toolkits