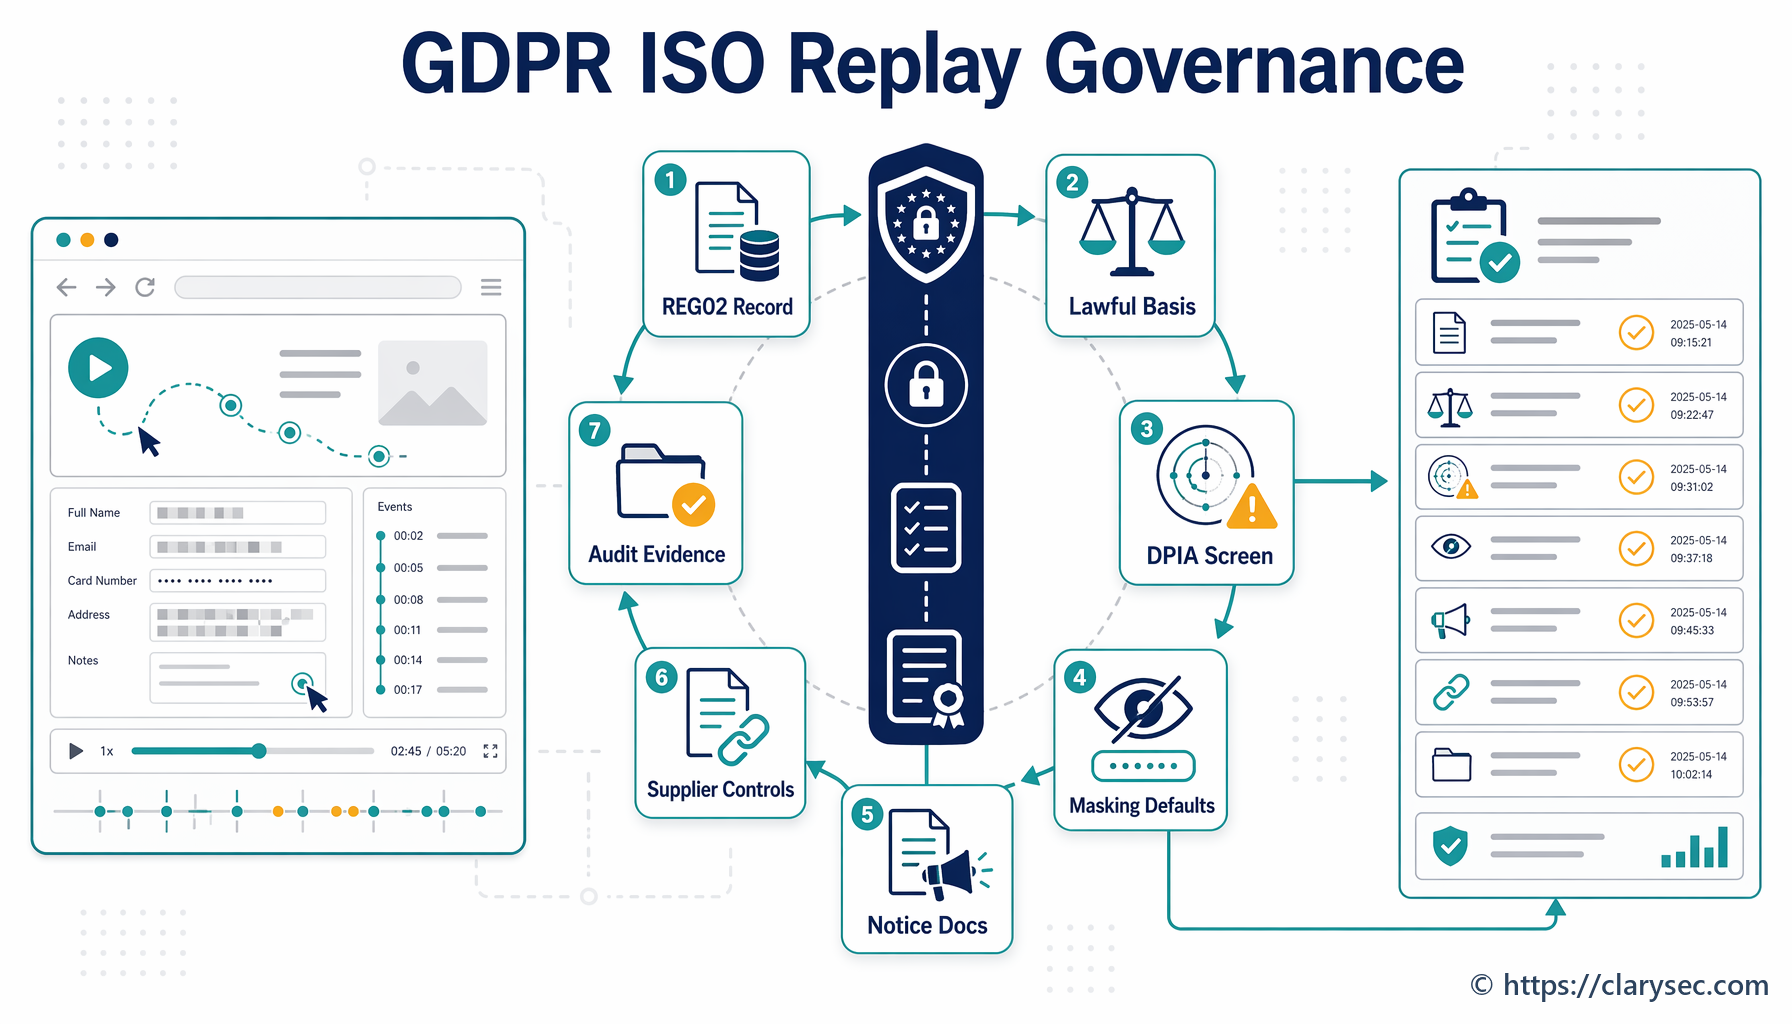
Governance della privacy per il session replay ai sensi del GDPR e di ISO 27701
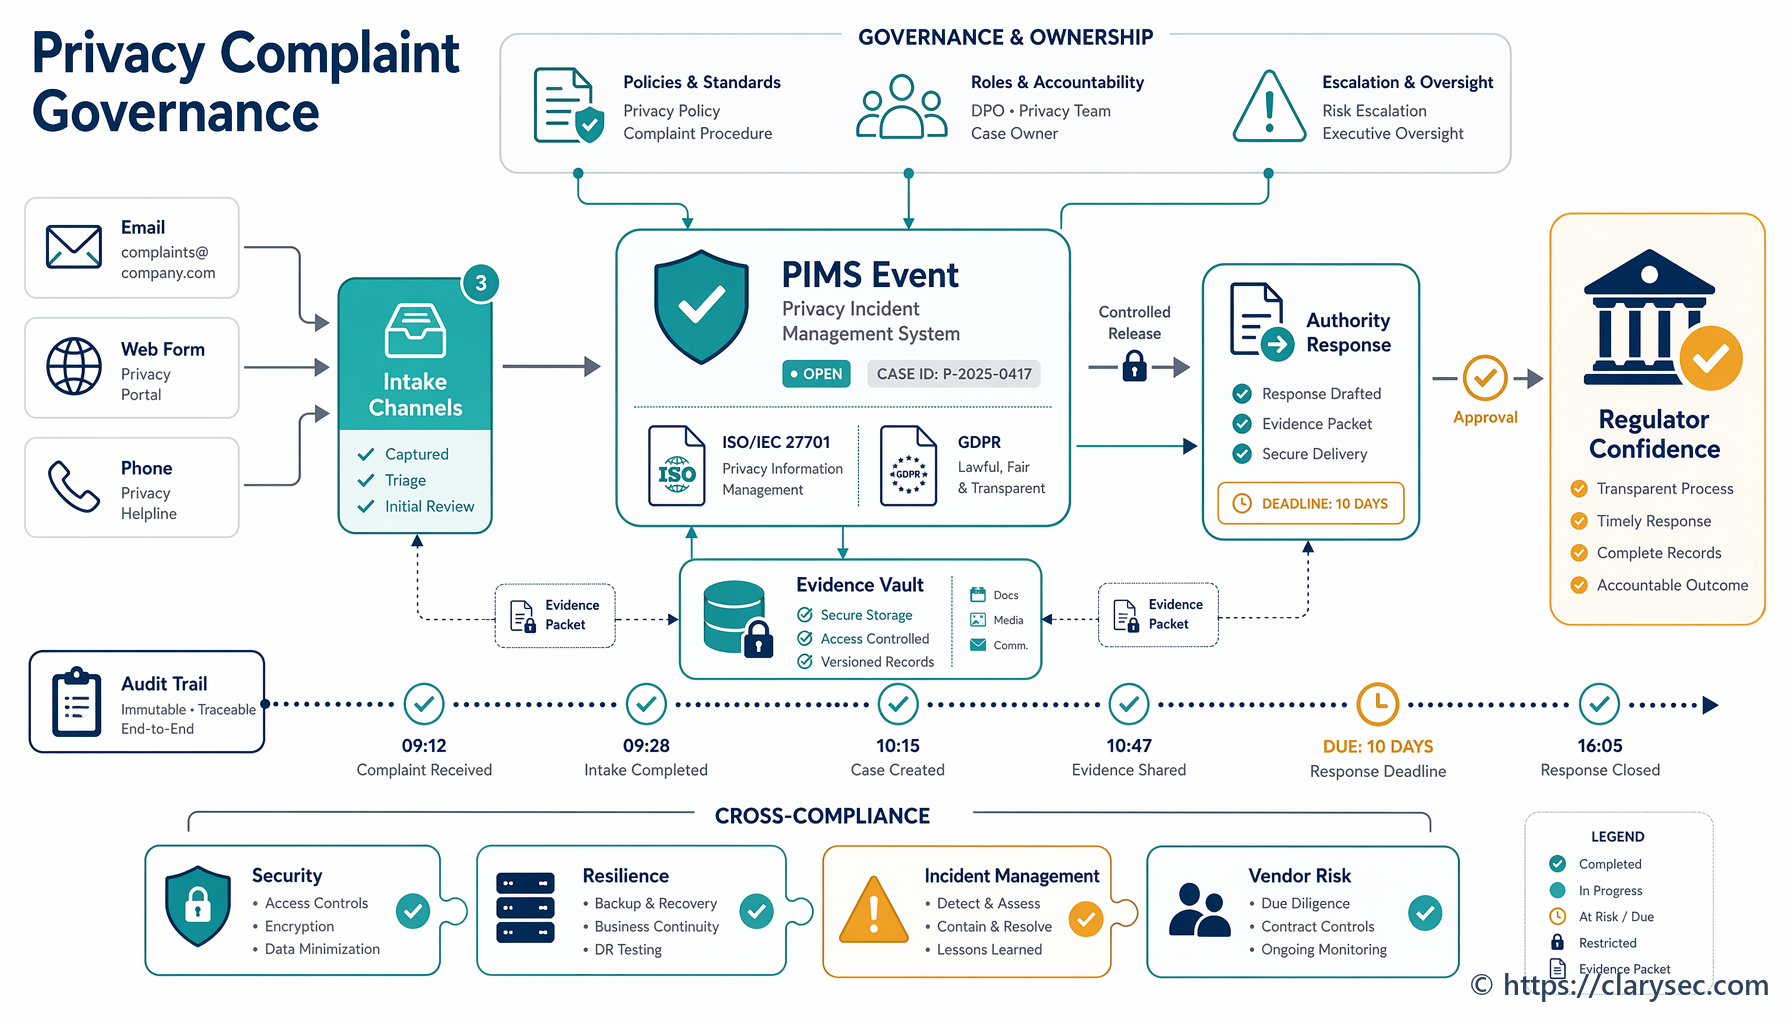
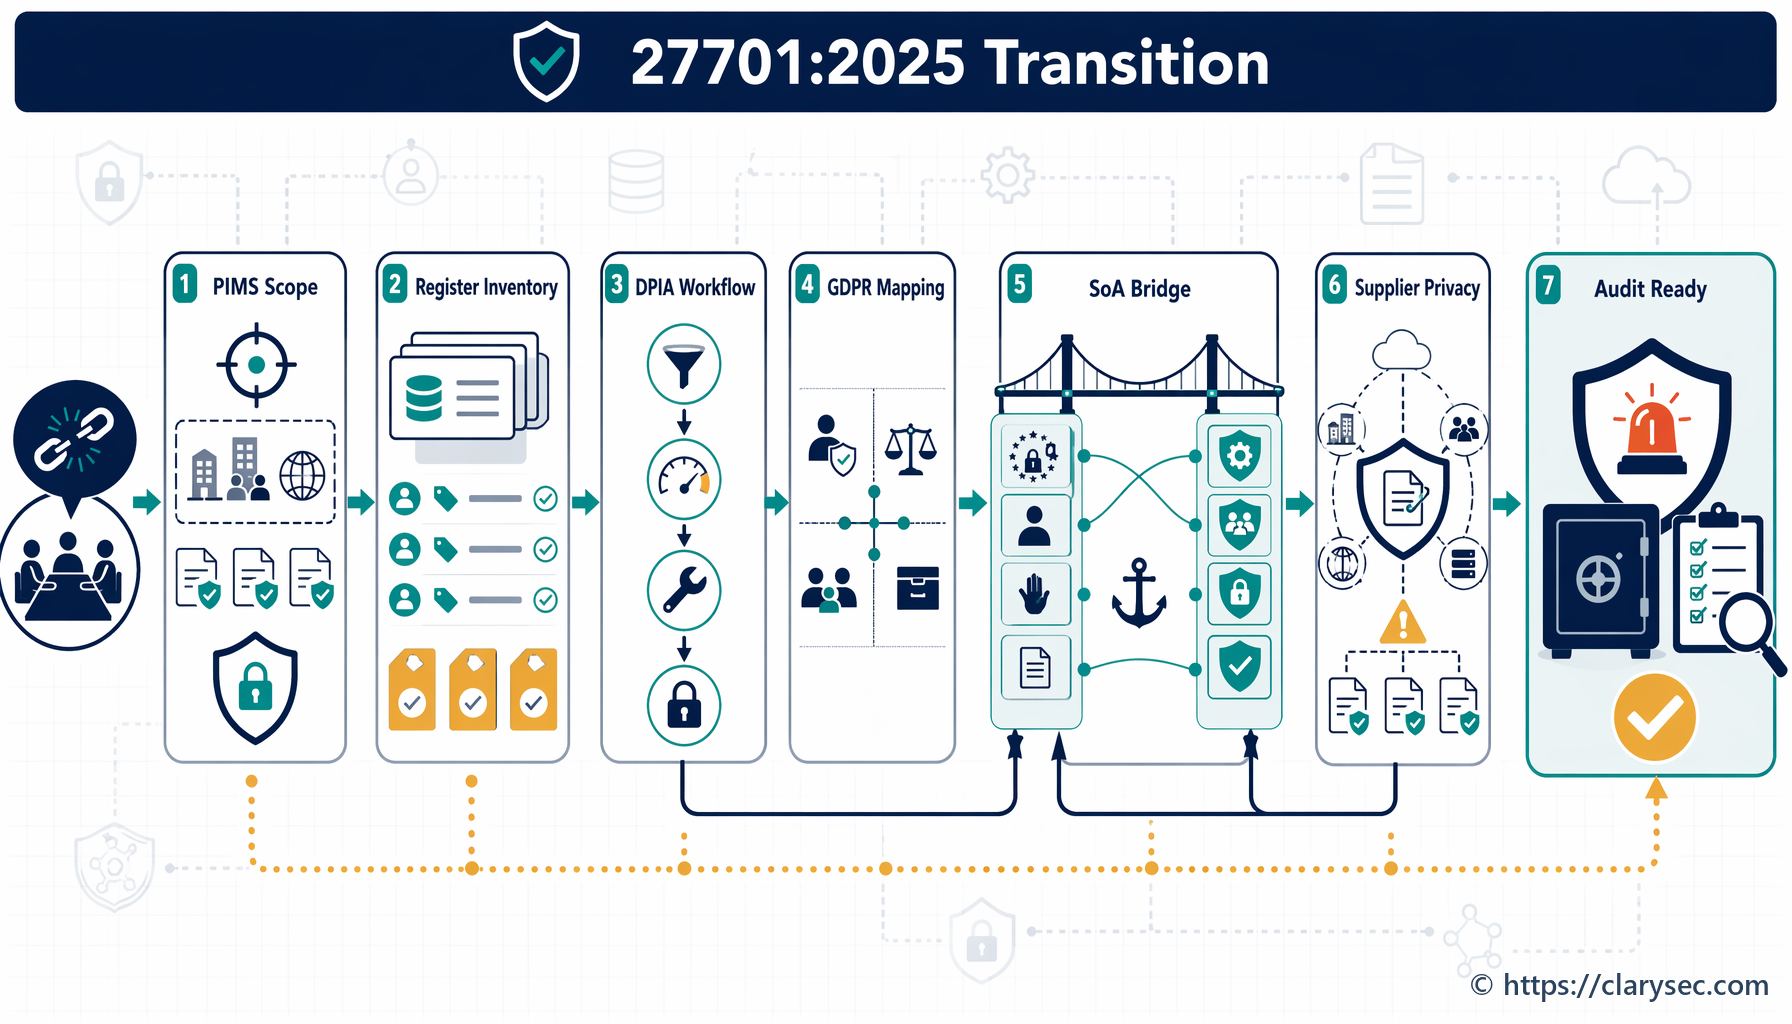
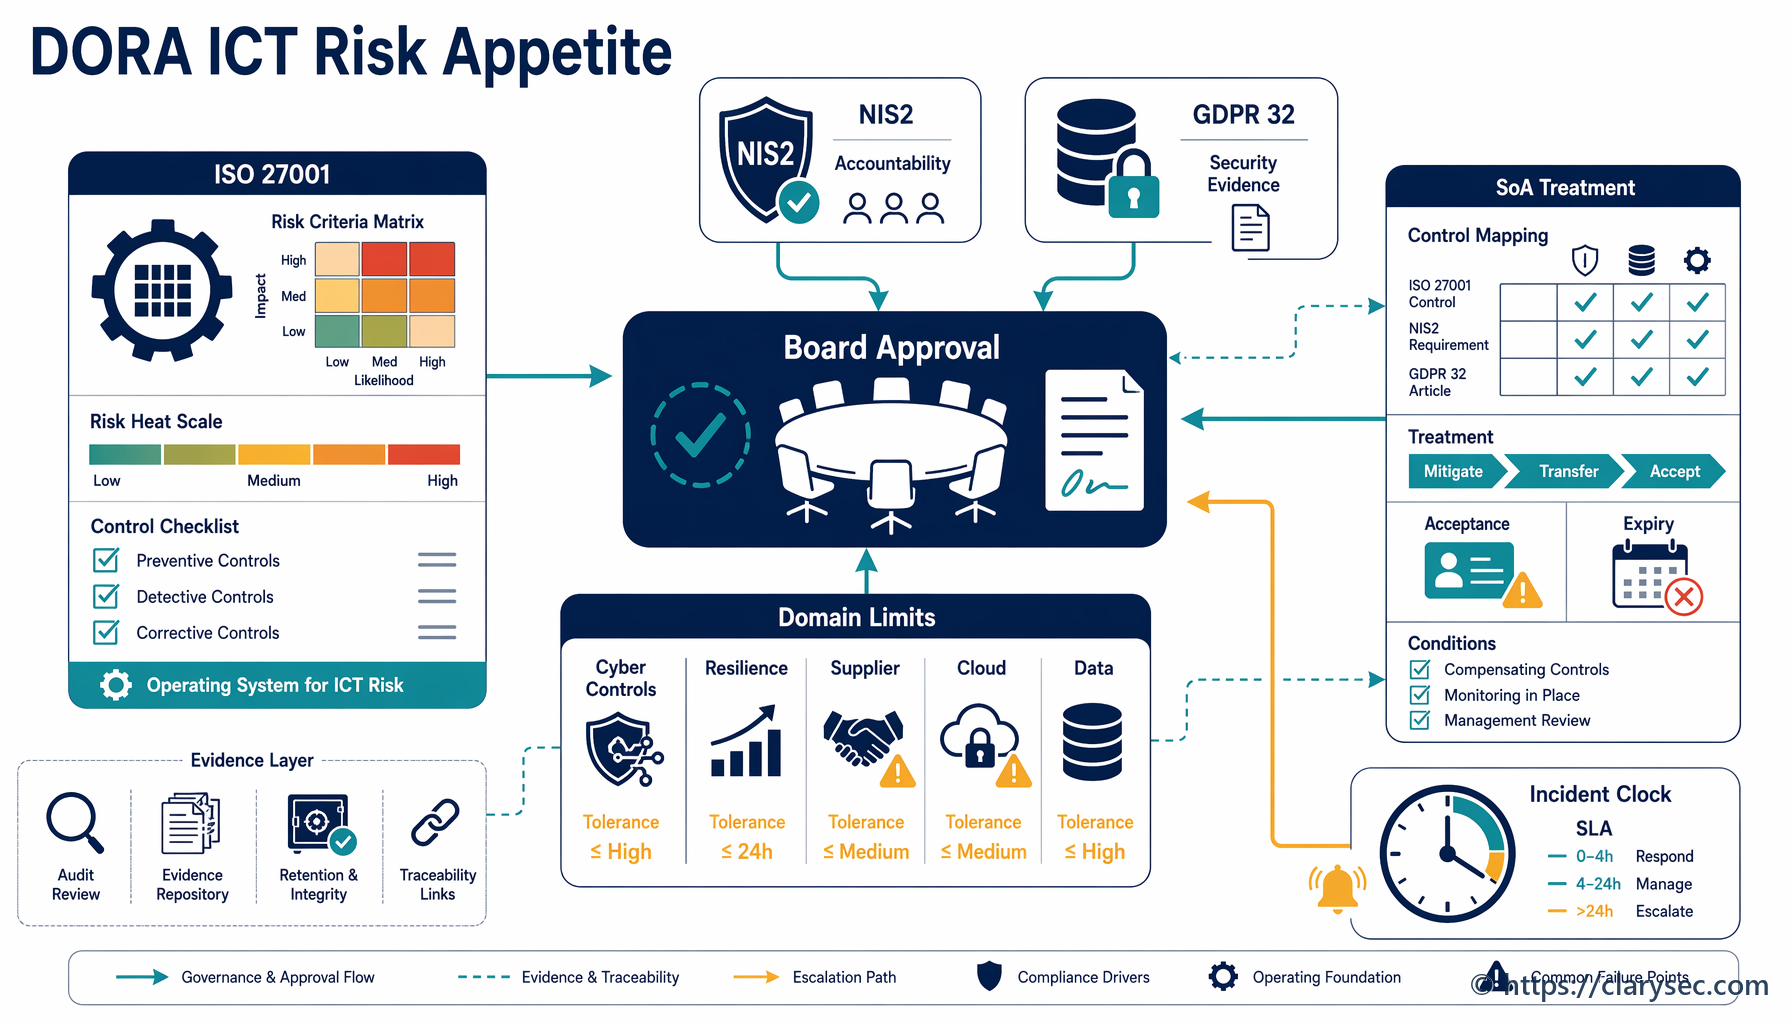
La telemetria di prodotto e il session replay possono esporre PII, credenziali, schemi comportamentali, categorie particolari di dati personali e workflow dei clienti. Questa guida di riferimento mostra a CISO, responsabili privacy e team SaaS come governare la telemetria attraverso le prassi PIMS di ISO 27701:2025, la responsabilizzazione prevista dal GDPR, le politiche Clarysec, il Zenith Blueprint e Zenith Controls.