Formazione sulla privacy basata sui ruoli per ISO 27701 e GDPR

Formazione sulla privacy basata sui ruoli per ISO 27701 e GDPR
Sarah, CISO di una fintech in rapida crescita, si aspettava che l’audit PIMS ISO/IEC 27701:2025 verificasse politiche, registrazioni e valutazioni del rischio. Al secondo giorno, l’auditor era già uscito dalla zona di comfort.
Non chiese se i dipendenti avessero completato il modulo annuale “Privacy 101”. Il cruscotto mostrava un completamento del 98%, dato che appariva convincente finché le domande non divennero puntuali.
“I vostri sviluppatori trattano dati personali finanziari sensibili e stanno implementando l’autenticazione biometrica. Quale formazione specifica hanno ricevuto su privacy by design, minimizzazione dei dati nella progettazione delle API, logging sicuro, restrizioni sui dati di test e categorie particolari di dati ai sensi del GDPR?”
Poi passò al supporto clienti.
“Possono visualizzare la cronologia delle transazioni. Come sono formati per riconoscere una richiesta di accesso dell’interessato, verificare l’identità, evitare note eccessive nei ticket ed effettuare l’escalation in caso di comunicazione accidentale?”
Poi alle Risorse umane.
“Hanno appena effettuato l’onboarding di un nuovo sistema cloud per le paghe ospitato fuori dall’UE. Quale formazione privacy hanno ricevuto su due diligence dei responsabili del trattamento, trasferimenti transfrontalieri, registrazioni dei dipendenti e conservazione?”
Sarah disponeva di politiche, di un registro delle attività di trattamento (RoPA), di clausole con i fornitori, di procedure per le violazioni e di un ambito di applicazione del PIMS definito. Ciò che mancava era un’evidenza difendibile che le persone corrette fossero state formate sulle responsabilità privacy corrette.
È questa la lacuna che compromette molti programmi privacy. ISO/IEC 27701:2025 e GDPR non premiano le organizzazioni per una sensibilizzazione generica. Richiedono responsabilizzazione, competenza e prova operativa. Se le persone raccolgono, usano, visualizzano, archiviano, condividono, cancellano, monitorano o supportano sistemi che contengono dati personali, devono sapere che cosa si applica al loro ruolo, quando effettuare l’escalation e dove vengono registrate le evidenze.
La formazione di sensibilizzazione alla privacy basata sui ruoli è il modo in cui un PIMS diventa operativo.
Perché la formazione privacy uguale per tutti non funziona
La maggior parte delle organizzazioni eroga già qualche forma di formazione e sensibilizzazione alla sicurezza. Il problema è che gli obblighi privacy sono distribuiti in modo disomogeneo all’interno dell’organizzazione.
Uno sviluppatore ha bisogno di privacy by design, mascheramento, pseudonimizzazione, sviluppo sicuro, minimizzazione del logging e consapevolezza dell’impatto delle modifiche. Un addetto al supporto ha bisogno di verifica dell’identità, minimizzazione dei ticket, riconoscimento delle richieste degli interessati ed escalation delle comunicazioni accidentali. Le Risorse umane hanno bisogno di privacy dei dipendenti, gestione delle categorie particolari di dati, riservatezza, conservazione e restrizioni degli accessi. Gli acquisti devono sapere quando un fornitore è un responsabile del trattamento o un sub-responsabile. Chi si occupa della risposta agli incidenti deve distinguere un incidente di sicurezza da una violazione dei dati personali.
Un singolo quiz annuale sul GDPR non può creare competenza operativa per tutti questi ruoli.
Il GDPR lo rende evidente tramite Article 5, che definisce principi quali liceità, correttezza, trasparenza, limitazione delle finalità, minimizzazione dei dati, esattezza, limitazione della conservazione, integrità e riservatezza. Article 5(2) aggiunge il principio di responsabilizzazione, che richiede ai titolari del trattamento di dimostrare la conformità. Article 32 richiede misure tecniche e organizzative adeguate per la sicurezza del trattamento. Articles 4, 6 e 9 rendono ancora più importante la chiarezza dei ruoli, definendo trattamento, rapporti tra titolare del trattamento e responsabile del trattamento, base giuridica e categorie particolari di dati.
La domanda pratica dell’audit è semplice: potete dimostrare che il personale comprende le responsabilità relative ai dati personali associate al proprio ruolo?
La posizione della politica per PMI di Clarysec è diretta. Nella Politica di sensibilizzazione e formazione sulla sicurezza delle informazioni - PMI, la clausola 1.3 stabilisce:
“Questa politica supporta la conformità a ISO/IEC 27001, NIS2, GDPR e DORA integrando la sensibilizzazione alla sicurezza nelle pratiche lavorative quotidiane e nelle aspettative basate sui ruoli.”
L’espressione “pratiche lavorative quotidiane” è il punto centrale. La sensibilizzazione alla privacy non è un poster. Deve essere visibile nella raccolta, nell’accesso, nella condivisione, nella conservazione, nella cancellazione, nell’onboarding dei fornitori, nella segnalazione degli incidenti e nel riesame della direzione.
Dalla sensibilizzazione alla competenza PIMS
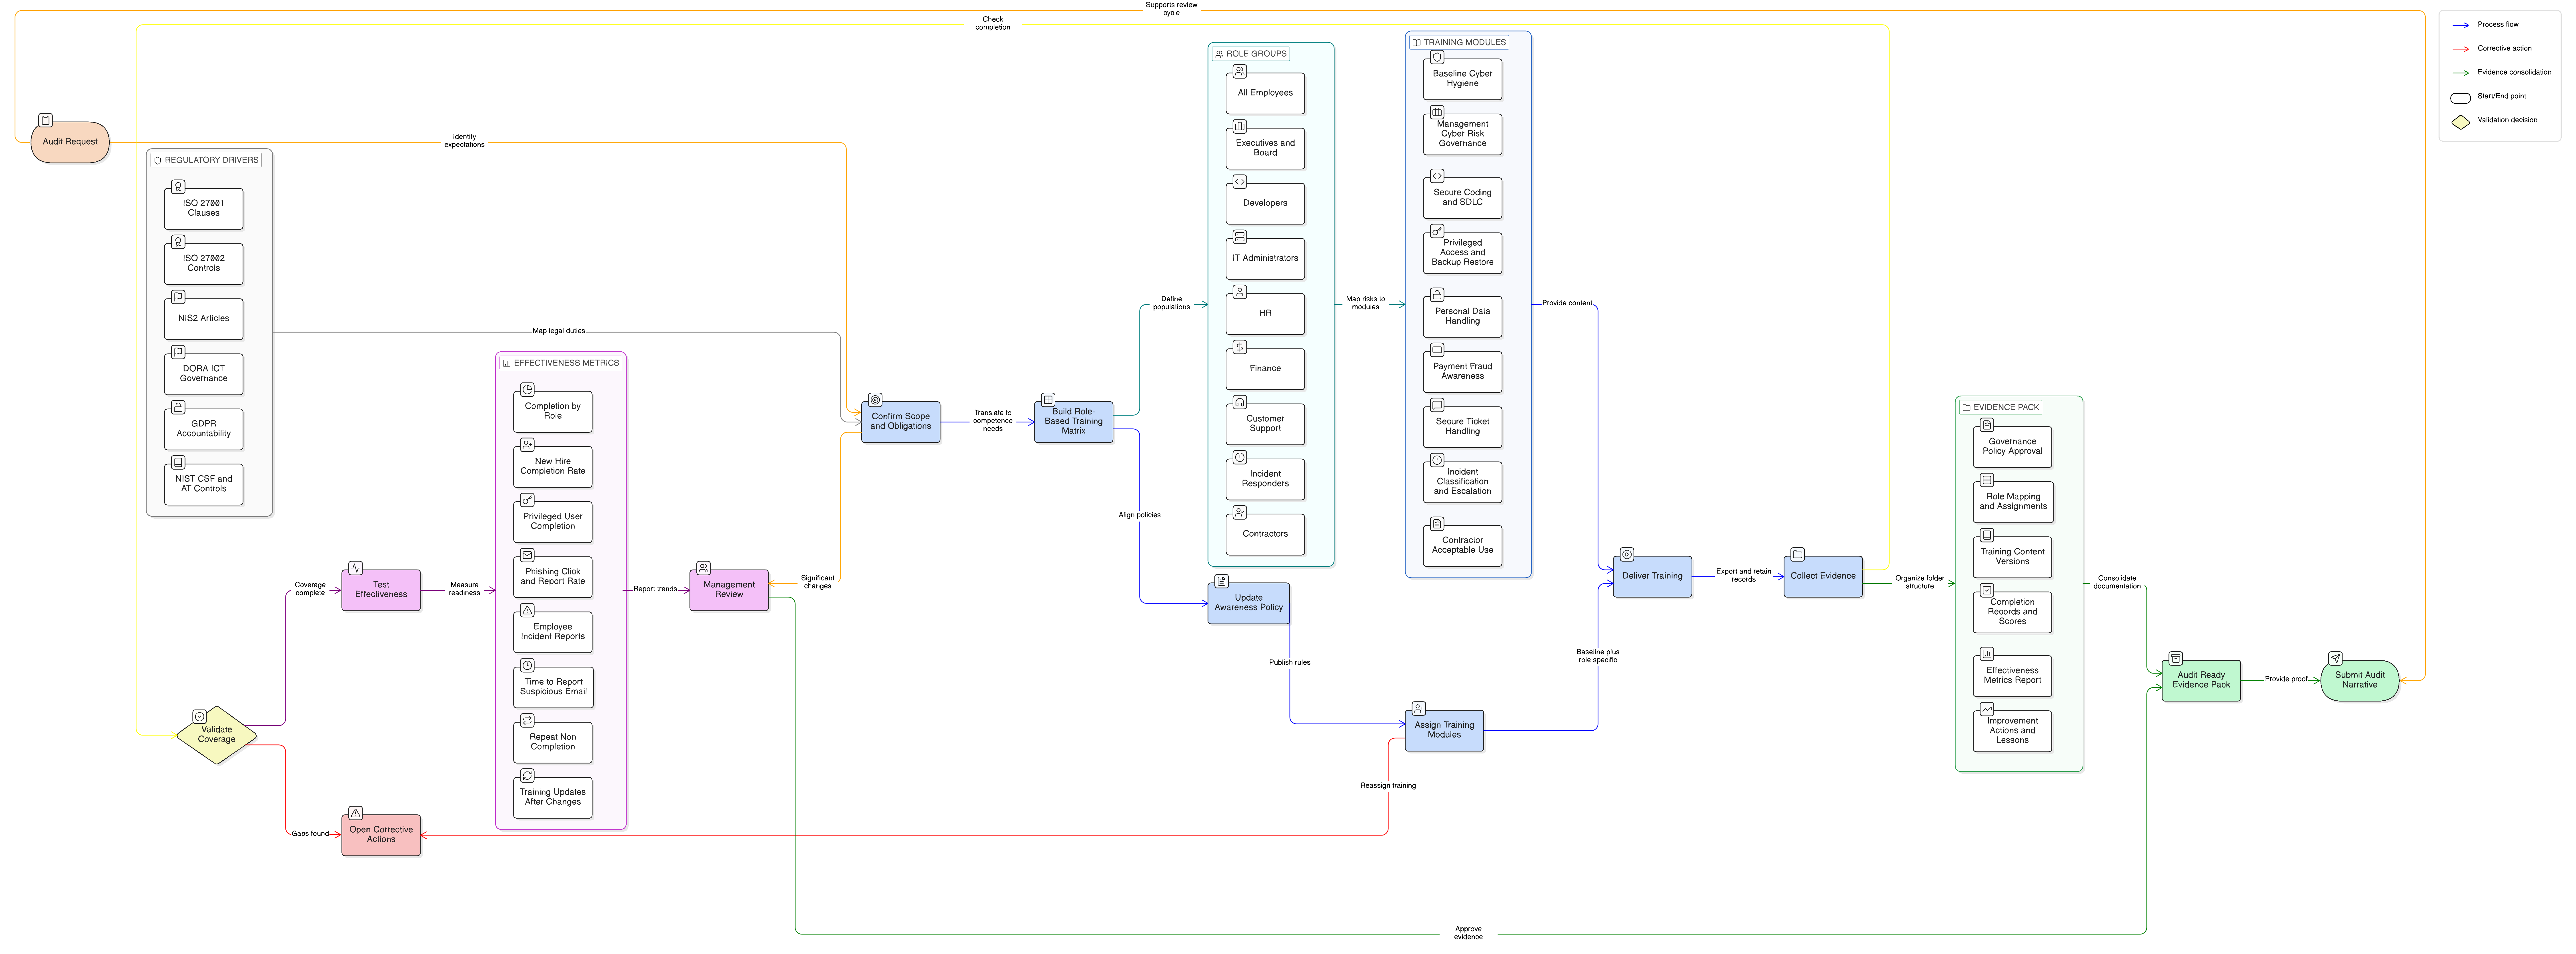
Clarysec tratta la formazione privacy come un controllo di governance, non come un progetto collaterale di apprendimento e sviluppo. Un programma di formazione PIMS difendibile ha quattro livelli:
- Sensibilizzazione privacy di base per tutto il personale con accesso ai dati personali o responsabilità PIMS.
- Formazione basata sui ruoli per i team le cui decisioni incidono sugli esiti privacy.
- Formazione attivata da eventi a seguito di cambiamenti di ruolo, nuovi sistemi, incidenti, risultanze dell’audit o modifiche normative.
- Raccolta delle evidenze in REG11, collegata a destinatari, ruolo, tipo di formazione, termine di completamento richiesto, prese d’atto, registrazioni di completamento oltre scadenza, evidenze di aggiornamento e responsabili delle evidenze.
Questo segue la struttura del Zenith Blueprint, la roadmap in 30 passaggi di Clarysec per implementare un sistema di gestione idoneo all’audit. Nel passaggio 4, “Ruoli e responsabilità nel SGSI”, il Blueprint sottolinea l’importanza di comunicare i ruoli affinché il personale sappia chi è responsabile di cosa, chi contattare e come segnalare gli incidenti.
Il passaggio 5, “Comunicazione, sensibilizzazione e competenza”, è ancora più esplicito:
“Identificare le competenze richieste: determinare quali conoscenze e abilità sono necessarie per i diversi ruoli nel vostro SGSI… i vostri sviluppatori devono conoscere i principi di sviluppo sicuro, il vostro team HR deve sapere come gestire i dati personali in modo sicuro, ecc.”
La stessa logica si applica direttamente a ISO/IEC 27701:2025. Non è possibile assegnare responsabilità relative ai dati personali e sperare che la sensibilizzazione generica le copra. Le competenze devono essere identificate, formate, misurate ed evidenziate.
La Politica di formazione, sensibilizzazione e competenza privacy trasforma questo approccio in un flusso di lavoro PIMS. La clausola 4.1.6 richiede:
“[Tutti] Il Responsabile privacy / Responsabile PIMS DEVE registrare in REG11 i destinatari della formazione assegnati, il tipo di formazione, la data di completamento richiesta e il responsabile delle evidenze prima dell’inizio di ciascun ciclo annuale di formazione.”
Questo crea un collegamento tra ruoli privacy ed evidenze dell’audit. L’auditor non deve più dedurre chi avrebbe dovuto essere formato. REG11 mostra assegnazione, scadenza, completamento, stato di completamento oltre scadenza, presa d’atto, ciclo di aggiornamento e responsabile.
I controlli ISO/IEC 27002:2022 alla base della formazione privacy
La formazione privacy diventa verificabile quando è collegata ai controlli, non solo ai completamenti dei corsi. In Zenith Controls, Clarysec mappa la formazione privacy basata sui ruoli attraverso tre controlli centrali ISO/IEC 27002:2022: 6.3, 5.2 e 5.34.
| Controllo ISO/IEC 27002:2022 | Significato per il PIMS | Perché è rilevante per ISO 27701:2025 e GDPR |
|---|---|---|
| 6.3 Sensibilizzazione, istruzione e formazione sulla sicurezza delle informazioni | Il personale riceve sensibilizzazione, istruzione e formazione generali e specifiche per ruolo | Traduce gli obblighi privacy in comportamenti quotidiani e fornisce evidenze di competenza |
| 5.2 Ruoli e responsabilità per la sicurezza delle informazioni | Vengono assegnate e comunicate responsabilità privacy, sicurezza, rischio, incidenti, fornitori e sistemi | Garantisce che la formazione sia collegata a ruoli PIMS responsabili, non a destinatari generici |
| 5.34 Privacy e protezione delle PII | La protezione delle PII è integrata in politiche, procedure, sistemi e operazioni | Garantisce che la formazione privacy copra rischi reali relativi ai dati personali, principi GDPR, segnalazione delle violazioni e trattamento lecito |
Zenith Controls classifica il controllo 6.3 come preventivo, a supporto di riservatezza, integrità e disponibilità, con il concetto di cibersicurezza “Protect”, la capacità operativa “Sicurezza delle risorse umane” e i domini governance ed ecosistema. Il suo scopo è prevenire fallimenti privacy e di sicurezza causati da errore umano, aspettative poco chiare e confusione sui ruoli.
Il controllo 6.3 dipende anche da controlli correlati:
| Controllo ISO/IEC 27002:2022 correlato | Relazione con la formazione privacy |
|---|---|
| 5.1 Politiche per la sicurezza delle informazioni | La formazione comunica le politiche affinché siano comprese e rispettate |
| 5.2 Ruoli e responsabilità per la sicurezza delle informazioni | Le definizioni dei ruoli guidano la formazione privacy specifica per ruolo |
| 5.36 Conformità a politiche, regole e standard per la sicurezza delle informazioni | La formazione aiuta il personale a rispettare requisiti interni ed esterni |
| 6.4 Processo disciplinare | Il personale comprende le conseguenze della non conformità |
| 6.8 Segnalazione degli eventi di sicurezza delle informazioni | Il personale impara a riconoscere e segnalare eventi di sicurezza e privacy |
| 8.16 Attività di monitoraggio | Il personale addetto al monitoraggio comprende anomalie, strumenti e protocolli di escalation |
Per la privacy, il controllo 5.34 è il punto di ancoraggio. Zenith Blueprint, passaggio 23, spiega il requisito comportamentale alla base della privacy e della protezione delle PII:
“Il personale deve comprendere che cosa sono le PII, come segnalare l’uso improprio e quali pratiche sono vietate, non in termini legali, ma in termini di comportamento quotidiano.”
Questa frase coglie ciò che molte implementazioni PIMS non considerano. Le politiche privacy possono essere documenti legali, ma la formazione privacy deve essere operativa.
Costruire la matrice di formazione PIMS basata sui ruoli
L’artefatto più utile per la governance della formazione privacy è una matrice di formazione basata sui ruoli. Collega ruolo, esposizione ai dati personali, rischi chiave, formazione richiesta, tempistiche ed evidenze.
La Politica di formazione, sensibilizzazione e competenza privacy richiede questa attività prima che siano assegnate responsabilità PIMS. La clausola 4.3.1 stabilisce:
“[Tutti] Il Responsabile privacy / Responsabile PIMS DEVE definire in REG11 gli argomenti di formazione privacy basati sui ruoli prima di assegnare responsabilità PIMS a un ruolo.”
Una matrice pratica dovrebbe avere questa struttura:
| Ruolo o destinatari | Esposizione ai dati personali | Argomenti richiesti di formazione privacy | Evidenze in REG11 |
|---|---|---|---|
| Tutto il personale con accesso ai dati personali | Può visualizzare, archiviare, trasmettere o discutere dati personali | Definizione di PII, riservatezza, minimizzazione dei dati, condivisione sicura, segnalazione degli incidenti, phishing, uso accettabile | Assegnazione di base, data di completamento, punteggio del quiz, presa d’atto |
| Team HR | Registrazioni di dipendenti e candidati, paghe, dati sanitari o di assenza | Privacy dei dipendenti, gestione delle categorie particolari di dati, conservazione, restrizioni degli accessi, riservatezza, trasferimento sicuro | Modulo per il ruolo HR, presa d’atto della riservatezza, evidenze di aggiornamento |
| Supporto clienti | Identificativi dei clienti, ticket, screenshot, problemi degli account | Verifica dell’identità, minimizzazione dei ticket, riconoscimento delle richieste degli interessati, comunicazione accidentale, escalation | Modulo per il supporto, quiz basato su scenari, evidenze dell’esercitazione di escalation |
| Sviluppatori e tester | Set di dati di produzione o test, log, sistemi di analisi, telemetria | Privacy by design, mascheramento, pseudonimizzazione, logging sicuro, restrizioni sui dati di test, riesame delle modifiche | Modulo per sviluppatori, evidenze del ciclo di vita di sviluppo sicuro, checklist privacy di progetto |
| Amministratori di sistema | Accessi privilegiati a sistemi contenenti dati personali | Principio del privilegio minimo, monitoraggio, approvazioni degli accessi, logging, cifratura, gestione delle attività privilegiate | Modulo per amministratori, presa d’atto degli accessi privilegiati, evidenze del riesame degli accessi |
| Acquisti e responsabili dei fornitori | Contratti con fornitori e rapporti con responsabili del trattamento | Due diligence dei responsabili del trattamento, consapevolezza sui sub-responsabili, clausole contrattuali, aspetti relativi ai trasferimenti, doveri dei fornitori in caso di incidente | Modulo fornitori, formazione sulla checklist fornitori, presa d’atto del flusso di lavoro degli acquisti |
| Team di risposta agli incidenti | Eventi di sicurezza e potenziali violazioni dei dati personali | Triage delle violazioni, conservazione delle evidenze, escalation delle notifiche, comunicazioni, causa radice, lezioni apprese | Modulo incidenti, partecipazione all’esercitazione tabletop, risultati degli scenari |
| Dirigenti e organo di gestione | Governance, risorse, responsabilizzazione, accettazione del rischio | Responsabilizzazione GDPR, obiettivi PIMS, propensione al rischio, esposizione normativa, metriche, riesame della direzione | Briefing direzionale, partecipazione, verbali del riesame della direzione |
Questa matrice supporta anche la chiarezza dei ruoli di titolare del trattamento e responsabile del trattamento. Un provider SaaS che agisce come responsabile del trattamento ha bisogno di formazione su istruzioni documentate del cliente, coinvolgimento dei sub-responsabili, supporto in caso di violazione, restituzione e cancellazione, e obblighi contrattuali a cascata. La stessa organizzazione, quando agisce come titolare del trattamento per HR e marketing, ha bisogno di formazione su base giuridica, informative privacy, consenso ove applicabile, diritti degli interessati e conservazione.
Questa distinzione è rilevante perché GDPR Article 4 distingue titolari del trattamento e responsabili del trattamento, e ISO/IEC 27701:2025 si aspetta che tali ruoli privacy siano compresi a livello operativo.
Usare onboarding, formazione annuale e formazione attivata da eventi
Un programma di formazione PIMS deve rispondere a tre domande sulle tempistiche: che cosa accade quando una persona entra in organizzazione, che cosa accade ogni anno e che cosa accade quando cambia il rischio.
La Politica di formazione, sensibilizzazione e competenza privacy definisce la base di riferimento. La clausola 4.2.1 richiede:
“[Tutti] Il Responsabile privacy / Responsabile PIMS DEVE assegnare in REG11 la formazione di sensibilizzazione privacy di base entro 10 giorni lavorativi dall’onboarding per il personale con accesso ai dati personali o responsabilità PIMS.”
La clausola 4.2.3 aggiunge:
“[Tutti] Il Responsabile privacy / Responsabile PIMS DEVE assegnare in REG11 la formazione annuale di aggiornamento privacy almeno una volta ogni 12 mesi.”
La Politica di sensibilizzazione e formazione sulla sicurezza delle informazioni per le PMI rafforza attualità e praticità. La clausola 6.1.1 stabilisce:
“I materiali devono essere pratici, adeguati al ruolo e aggiornati annualmente.”
Il passaggio più maturo è la formazione attivata da eventi. La clausola 6.5.1 della stessa politica per PMI stabilisce:
“Quando cambiano i ruoli lavorativi o vengono introdotti sistemi, può essere richiesta una formazione mirata di sensibilizzazione (ad es. condivisione sicura dei file, nuovi requisiti di protezione dei dati e minimizzazione dei dati).”
È qui che la formazione privacy diventa basata sul rischio. Un addetto al supporto promosso a responsabile del team può acquisire responsabilità di approvazione degli accessi. Un nuovo CRM può introdurre esportazioni, integrazioni, campi di conservazione e impatti sulle richieste degli interessati. Un nuovo strumento di analisi può introdurre tracciamento, profilazione o implicazioni sul consenso. Un nuovo fornitore per le paghe può introdurre requisiti di due diligence dei responsabili del trattamento e trasferimenti transfrontalieri.
La formazione deve essere attivata da queste modifiche, non rinviata fino all’aggiornamento annuale.
La Politica di sensibilizzazione e formazione sulla sicurezza delle informazioni enterprise aggiunge una finestra di completamento chiara. La clausola 6.1.3 stabilisce:
“La formazione basata sui ruoli (ad es. amministratori, sviluppatori, dirigenti) deve essere assegnata e completata entro 60 giorni dall’assegnazione del ruolo o dall’elevazione dei privilegi di sistema.”
Per i ruoli ad alto rischio sui dati personali, molte organizzazioni scelgono scadenze più brevi, ma il principio resta lo stesso: la formazione basata sui ruoli segue la responsabilità.
Come REG11 chiude una risultanza dell’audit
Consideriamo una risultanza realistica di audit interno:
“Il personale del supporto clienti può accedere ai dati personali dei clienti e può ricevere richieste di accesso degli interessati, ma non esiste evidenza di formazione privacy basata sui ruoli per gli addetti al supporto o per i responsabili dei team.”
Un team di implementazione Clarysec chiuderebbe la risultanza in cinque passaggi.
Primo, il Responsabile privacy crea in REG11 un destinatario della formazione denominato “Addetti al supporto clienti che trattano dati personali”. Il responsabile delle evidenze è il Responsabile delle operazioni di supporto. Il tipo di formazione è “Formazione privacy basata sui ruoli”. La scadenza di completamento è 30 giorni. Le responsabilità collegate includono verifica dell’identità, minimizzazione dei ticket, allegati sicuri, riconoscimento delle richieste degli interessati ed escalation delle sospette violazioni.
Secondo, il Responsabile privacy mappa i contenuti ai requisiti di politica, inclusa la clausola 4.3.1 della Politica di formazione, sensibilizzazione e competenza privacy e la clausola 6.1.3 della Politica di sensibilizzazione e formazione sulla sicurezza delle informazioni enterprise.
Terzo, la formazione usa test basati su scenari:
| Scenario | Competenza attesa |
|---|---|
| Un cliente chiede in un ticket “tutti i dati che conservate su di me” | Riconoscere una potenziale richiesta dell’interessato ed effettuare l’escalation tramite il flusso di lavoro approvato |
| Un addetto al supporto vuole incollare in chat uno screenshot di pagamento | Minimizzare i dati personali e usare canali sicuri approvati |
| Un cliente invia per errore il documento di identità di un’altra persona | Interrompere il trattamento non necessario ed effettuare l’escalation della comunicazione accidentale |
| Una modifica delle autorizzazioni espone registrazioni cliente inattese | Segnalare un potenziale incidente di controllo degli accessi e privacy |
| Una richiesta di cancellazione è in conflitto con un obbligo di conservazione legale | Effettuare l’escalation per riesame privacy e legale prima di agire |
Quarto, il completamento viene registrato in REG11: discente, ruolo, modulo, marcatura temporale di completamento, punteggio del quiz o dello scenario, presa d’atto, stato di completamento oltre scadenza, data di aggiornamento e responsabile delle evidenze.
La clausola 4.4.1 della Politica di formazione, sensibilizzazione e competenza privacy richiede:
“[Tutti] Il Responsabile privacy / Responsabile PIMS DEVE mantenere in REG11 le evidenze di assegnazione della formazione, completamento, scadenza superata, presa d’atto e aggiornamento per ciascuna attività di formazione privacy richiesta.”
Quinto, la risultanza dell’audit viene chiusa con evidenze: esportazione REG11, materiale formativo, registrazioni di partecipazione, risultati dei quiz, aggiornamento della procedura di supporto e percorso interno di escalation.
Il punto non è che il supporto abbia ricevuto un set di slide. Il punto è che la competenza specifica per ruolo è stata assegnata, testata, evidenziata e collegata ai doveri PIMS.
Valore di conformità trasversale: GDPR, NIS2, DORA, NIST e COBIT
La formazione privacy basata sui ruoli non è solo un tema ISO/IEC 27701:2025. È un controllo di conformità trasversale.
Il GDPR fornisce il contenuto privacy. Article 5(2) richiede responsabilizzazione. Article 32 richiede misure tecniche e organizzative adeguate per la sicurezza del trattamento. Article 39(1)(b) include inoltre la sensibilizzazione e la formazione del personale tra i compiti di monitoraggio del DPO, quando è nominato un DPO.
La Politica di sensibilizzazione e formazione sulla sicurezza delle informazioni enterprise lo riconosce nella clausola 11.4.1:
“Article 32 – Sicurezza del trattamento: richiede che il personale che tratta dati personali sia formato per riconoscere, prevenire e segnalare i rischi per le informazioni personali. Questa politica garantisce che il personale autorizzato al trattamento dei dati e tutti i ruoli pertinenti siano formati di conseguenza.”
NIS2 aggiunge la resilienza cibernetica. Article 20 richiede ai membri dell’organo di gestione delle entità essenziali e importanti di seguire una formazione in materia di cibersicurezza e incoraggia una formazione regolare per i dipendenti. Article 21(2)(i) include pratiche di igiene informatica di base e formazione in materia di cibersicurezza tra le misure di gestione del rischio.
DORA aggiunge specificità per il settore finanziario. Article 13 richiede alle entità finanziarie di mantenere programmi di formazione sulla resilienza operativa digitale come parte della politica delle risorse umane. Article 5 attribuisce inoltre all’organo di gestione doveri di governance del rischio ICT. Per le entità finanziarie, DORA si applica direttamente dal 17 gennaio 2025 e opera come atto giuridico dell’Unione specifico di settore laddove si sovrappone agli obblighi NIS2 relativi al rischio ICT e alla segnalazione degli incidenti.
NIST CSF 2.0 fornisce un livello organizzativo. La funzione GOVERN prevede che gli obblighi legali, normativi, contrattuali, privacy e relativi alle libertà civili siano compresi e gestiti. La funzione PROTECT include sensibilizzazione e formazione tramite PR.AT-01 per la sensibilizzazione del personale e PR.AT-02 per la formazione specializzata per ruolo.
COBIT 2019 si concentra su governance e capacità. APO07 supporta la gestione delle risorse umane, BAI05.07 supporta lo sviluppo delle competenze, APO13.01 supporta la gestione della sicurezza e DSS06.08 supporta la gestione della privacy dei dati. Dal punto di vista COBIT, la formazione privacy deve collegarsi a capacità della forza lavoro, obiettivi di governance, riesame della direzione e azione correttiva.
Zenith Controls collega questi elementi. Mappa il controllo 6.3 alle aspettative GDPR in materia di formazione e sensibilizzazione, a NIS2 Article 21(2)(i), a DORA Article 13, ai controlli di sensibilizzazione e formazione NIST SP 800-53 e agli obiettivi COBIT relativi a competenze e politiche del lavoro. Mappa il controllo 5.2 alla responsabilizzazione GDPR e ai compiti del DPO, alle misure organizzative NIS2, alle responsabilità di governance DORA, all’assegnazione dei ruoli NIST e alle strutture di governance COBIT. Mappa il controllo 5.34 alla sicurezza e alla privacy by design GDPR, alle politiche di sicurezza NIS2, alla riservatezza dei dati DORA, ai controlli privacy NIST e alla gestione della privacy COBIT.
Il beneficio aziendale è l’efficienza. Un unico sistema di formazione governato può produrre evidenze per più quadri di riferimento invece di costringere i team a mantenere programmi di conformità disconnessi.
Indicazioni ISO di supporto che rafforzano il programma
La formazione PIMS basata sui ruoli diventa più solida quando è collegata alle indicazioni ISO correlate.
ISO/IEC 27005:2024 considera i rischi legati al fattore umano, inclusi phishing, ingegneria sociale e comportamenti negligenti, come fonti di rischio che richiedono trattamento. La formazione è quindi un trattamento del rischio, non un esercizio amministrativo.
ISO/IEC 27035-1:2023 enfatizza la sensibilizzazione per la gestione degli incidenti. Il personale deve riconoscere e segnalare gli incidenti, inclusi sospetti usi impropri dei dati personali o comunicazioni accidentali. Per la privacy, questo è critico perché le tempistiche di valutazione della violazione spesso iniziano quando l’organizzazione viene a conoscenza di un problema.
ISO/IEC 27017 supporta la chiarezza dei ruoli specifica per il cloud. I team cloud hanno bisogno di formazione su responsabilità condivisa, configurazione, gestione degli accessi, responsabilità di backup, logging, monitoraggio ed escalation.
ISO/IEC 27018 supporta la protezione delle PII in ambienti cloud pubblici. Fornitori cloud e clienti dovrebbero formare il personale su istruzioni del cliente, uso non autorizzato, restituzione e cancellazione delle PII e supporto in caso di violazione.
ISO/IEC 29100 fornisce principi privacy quali consenso, limitazione, trasparenza, minimizzazione e responsabilizzazione. Questi principi aiutano a tradurre il linguaggio legale in comportamenti pratici.
ISO/IEC 27014 supporta la delega di governance e il processo decisionale, aspetto rilevante quando dirigenti, responsabili privacy, titolari del rischio e proprietari dei sistemi necessitano di livelli diversi di approfondimento formativo.
ISO/IEC 27036-2 supporta le responsabilità nei rapporti con i fornitori. Acquisti e responsabili dei fornitori hanno bisogno di formazione privacy perché contratti con responsabili del trattamento, catene di sub-responsabili, diritti di audit e clausole sugli incidenti incidono sul rischio effettivo.
Che cosa testano effettivamente gli auditor
Un programma di formazione privacy è difendibile solo se supera i test.
Un auditor orientato a ISO inizierà da ambito di applicazione, ruoli, competenza, sensibilizzazione e registrazioni. Può campionare nuovi assunti, sviluppatori, utenti privilegiati, personale HR, addetti al supporto, responsabili degli acquisti, contraenti e addetti alla risposta agli incidenti.
Un auditor PIMS testerà il contenuto privacy. Può chiedere se il personale comprende PII, riconoscimento delle richieste degli interessati, doveri di titolare del trattamento e responsabile del trattamento, istruzioni di trattamento, escalation delle violazioni e pratiche vietate.
Un valutatore orientato a NIST cercherà sensibilizzazione generale, formazione specializzata per ruolo, registrazioni della formazione e lacune tracciate. Può confrontare profili attuali e target e riesaminare i piani d’azione.
Un auditor COBIT valuterà se la formazione supporta obiettivi di governance e capacità della forza lavoro. Può chiedere se la direzione riesamina tassi di completamento, formazione scaduta, tendenze delle simulazioni di phishing, comportamento nella segnalazione degli incidenti e azioni correttive.
Un auditor con approccio ISACA ITAF può concentrarsi sulle evidenze di prestazione: tassi di completamento, punteggi dei quiz, interviste, risultati delle simulazioni, tendenze degli incidenti e azioni della direzione.
Zenith Controls coglie questa prospettiva di audit per il controllo 6.3. Gli auditor possono riesaminare programmi formativi, piani, materiali, registrazioni di partecipazione, certificati di completamento, interviste ai dipendenti, risultati delle simulazioni di phishing e metriche quali tassi di completamento e punteggi dei quiz. Un test pratico tramite intervista è spesso decisivo: i dipendenti sanno spiegare che cosa farebbero se ricevessero un messaggio sospetto, sospettassero un accesso non autorizzato ai dati personali o ricevessero una richiesta privacy?
L’evidenza non è solo un foglio di calcolo. È la capacità delle persone di sapere che cosa fare.
Non conformità ricorrenti nella formazione PIMS
Le implementazioni Clarysec mostrano lacune ricorrenti nella formazione privacy:
- La formazione esiste, ma è generica e non basata sui ruoli.
- Il personale che tratta dati personali non è chiaramente identificato.
- Contraenti e terze parti con accesso a dati personali o sistemi sono omessi.
- Gli sviluppatori ricevono formazione sullo sviluppo sicuro ma non su privacy by design o restrizioni sui dati di test.
- I team di supporto sono formati sulla qualità del servizio ma non sul riconoscimento delle richieste degli interessati o sulle comunicazioni accidentali.
- Le Risorse umane trattano dati sensibili dei dipendenti senza evidenze di formazione privacy specifica per ruolo.
- Gli acquisti negoziano contratti con fornitori senza formazione su responsabili del trattamento o sub-responsabili.
- Chi risponde agli incidenti conosce l’escalation di sicurezza informatica ma non il triage delle violazioni dei dati personali.
- I nuovi assunti completano la formazione sulla sicurezza, ma la formazione privacy è ritardata.
- Le modifiche di ruolo e i nuovi sistemi non attivano formazione mirata.
- Il completamento è tracciato, ma mancano evidenze di scadenze superate, prese d’atto e aggiornamenti.
- La direzione riceve cruscotti ma non interviene sulle lacune.
La Politica di protezione dei dati e privacy chiarisce la disciplina di gestione attesa. La clausola 4.7.3 richiede alle organizzazioni di:
“Mantenere accordi di riservatezza del personale e formazione di sensibilizzazione privacy.”
Per le PMI, la Politica di protezione dei dati e privacy - PMI è più diretta. La clausola 4.5.2 stabilisce:
“Deve completare la formazione privacy”
La clausola 7.2.2 collega la formazione al trattamento del rischio:
“Formazione e sensibilizzazione devono essere usate come controlli per ridurre l’errore umano nella gestione dei dati”
Questo è il punto essenziale. La formazione privacy è un controllo progettato per ridurre il rischio.
Checklist pratica di implementazione
Un programma di formazione privacy difendibile non deve diventare burocratico. Ha bisogno di un modello operativo chiaro, buone evidenze e attenzione regolare da parte della direzione.
Usa questa checklist per costruire o migliorare il programma:
| Passaggio | Azione | Evidenza |
|---|---|---|
| 1 | Definire i ruoli PIMS e i gruppi di accesso ai dati personali | Registro dei ruoli, gruppi di accesso, matrice delle responsabilità |
| 2 | Mappare ogni ruolo agli obblighi privacy e ai principali rischi relativi ai dati personali | Matrice delle responsabilità PIMS, valutazione del rischio, collegamenti RoPA |
| 3 | Definire argomenti di formazione di base e basata sui ruoli | Assegnazioni REG11, catalogo formativo, mappatura delle politiche |
| 4 | Assegnare la formazione di onboarding entro le tempistiche richieste | Registrazioni di onboarding REG11, date di completamento |
| 5 | Assegnare la formazione annuale di aggiornamento privacy | Piano annuale di formazione, registrazioni di aggiornamento |
| 6 | Attivare la formazione dopo modifiche di ruolo, nuovi sistemi, incidenti e risultanze dell’audit | Registrazioni delle modifiche, lezioni apprese dagli incidenti, voci REG11 aggiornate |
| 7 | Testare la competenza tramite scenari, quiz, interviste ed esercitazioni tabletop | Punteggi, partecipazione, note delle interviste, report delle esercitazioni tabletop |
| 8 | Effettuare l’escalation della formazione scaduta e riportare le metriche alla direzione | Log delle scadenze superate, verbali del riesame della direzione, azioni correttive |
| 9 | Aggiornare i materiali annualmente e dopo modifiche sostanziali | Cronologia delle versioni, approvazioni, comunicazioni |
| 10 | Collegare le evidenze ai controlli e agli obblighi di conformità | Matrice di corrispondenza, pacchetto di audit, esportazione REG11 |
Il Zenith Blueprint supporta questo ciclo di vita tramite leadership, ambito di applicazione, assegnazione dei ruoli, competenza, comunicazione e implementazione dei controlli. Nella fase Controls in Action, passaggio 15, “Controlli relativi al personale I”, raccomanda formazione annuale, moduli specifici per ruolo, onboarding dei nuovi assunti, phishing simulato, bollettini, briefing di team, evidenze di partecipazione ed estensione della formazione a contraenti o terze parti con accesso a sistemi o dati.
Il pacchetto di politiche fornisce la base di governance. La politica di formazione specifica per la privacy fornisce il flusso di lavoro delle evidenze REG11. Le politiche di protezione dei dati definiscono responsabilità e aspettative di sensibilizzazione. Zenith Controls fornisce il livello di mappatura per audit e conformità trasversale.
Insieme, questi strumenti aiutano un CISO, un Responsabile privacy, un DPO, un responsabile della conformità o un responsabile HR a spiegare perché un unico programma di formazione supporta le aspettative di ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST e COBIT.
Trasformare la responsabilizzazione privacy in comportamento quotidiano
Se il tuo programma ISO/IEC 27701:2025 o GDPR si basa su una sensibilizzazione annuale generica, inizia con un test semplice. Scegli cinque ruoli che trattano dati personali: HR, supporto clienti, sviluppatori, amministratori e acquisti.
Per ciascun ruolo, chiedi:
- Quali dati personali trattano?
- Quali decisioni privacy prendono?
- Quali errori potrebbero creare un rischio GDPR o PIMS?
- Quale formazione hanno completato?
- Dove sono le evidenze?
- Saprebbero oggi come effettuare l’escalation di un sospetto incidente relativo ai dati personali?
- La formazione è stata aggiornata dopo modifiche di sistema, incidenti o risultanze dell’audit?
Se non puoi rispondere a queste domande sulla base di evidenze documentate, il programma di formazione non è ancora difendibile.
Clarysec aiuta le organizzazioni a passare dalle percentuali di completamento alla competenza misurabile. Usa la Politica di formazione, sensibilizzazione e competenza privacy, la Politica di sensibilizzazione e formazione sulla sicurezza delle informazioni, la Politica di sensibilizzazione e formazione sulla sicurezza delle informazioni - PMI, la Politica di protezione dei dati e privacy, la Politica di protezione dei dati e privacy - PMI, il Zenith Blueprint e i Zenith Controls per costruire un programma di formazione PIMS idoneo all’audit che trasformi la responsabilizzazione privacy in comportamento quotidiano.
Scarica il pacchetto di politiche, mappa i ruoli in REG11 e pianifica una valutazione Clarysec per dimostrare che le tue persone non sono solo consapevoli della privacy. Sono competenti, responsabili e pronte per l’audit.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council