#Continuità Operativa
Articles tagged with "Continuità Operativa"
33 articles
Scopri come utilizzare l’audit interno e il riesame della direzione ISO/IEC 27001:2022 come motore unitario di evidenze per NIS2, DORA, GDPR, rischio dei fornitori, assurance verso i clienti e responsabilità del consiglio di amministrazione.
Un registro dei contatti regolamentari non è più una semplice attività amministrativa. Per NIS2, DORA, GDPR e ISO/IEC 27001:2022, è un’evidenza operativa che dimostra che l’organizzazione può notificare l’autorità, l’autorità di vigilanza, il fornitore o il dirigente corretto entro i termini previsti.
Una mappatura unificata dei controlli dal Regolamento di esecuzione NIS2 2024/2690 a ISO/IEC 27001:2022 per fornitori cloud, MSP, MSSP e data center. Include clausole delle politiche Clarysec, evidenze di audit, allineamento a DORA e GDPR e una roadmap pratica di attuazione.
La governance DNS e dei registrar di dominio è ormai un tema di resilienza a livello di consiglio di amministrazione. Questa guida mostra come trasformare DNSSEC, registry lock, accessi al registrar, modifiche di zona e monitoraggio in evidenze di conformità difendibili.
Scopri come utilizzare la Dichiarazione di Applicabilità ISO 27001 come ponte pronto per l’audit tra NIS2, DORA, GDPR, trattamento del rischio, fornitori, risposta agli incidenti ed evidenze.
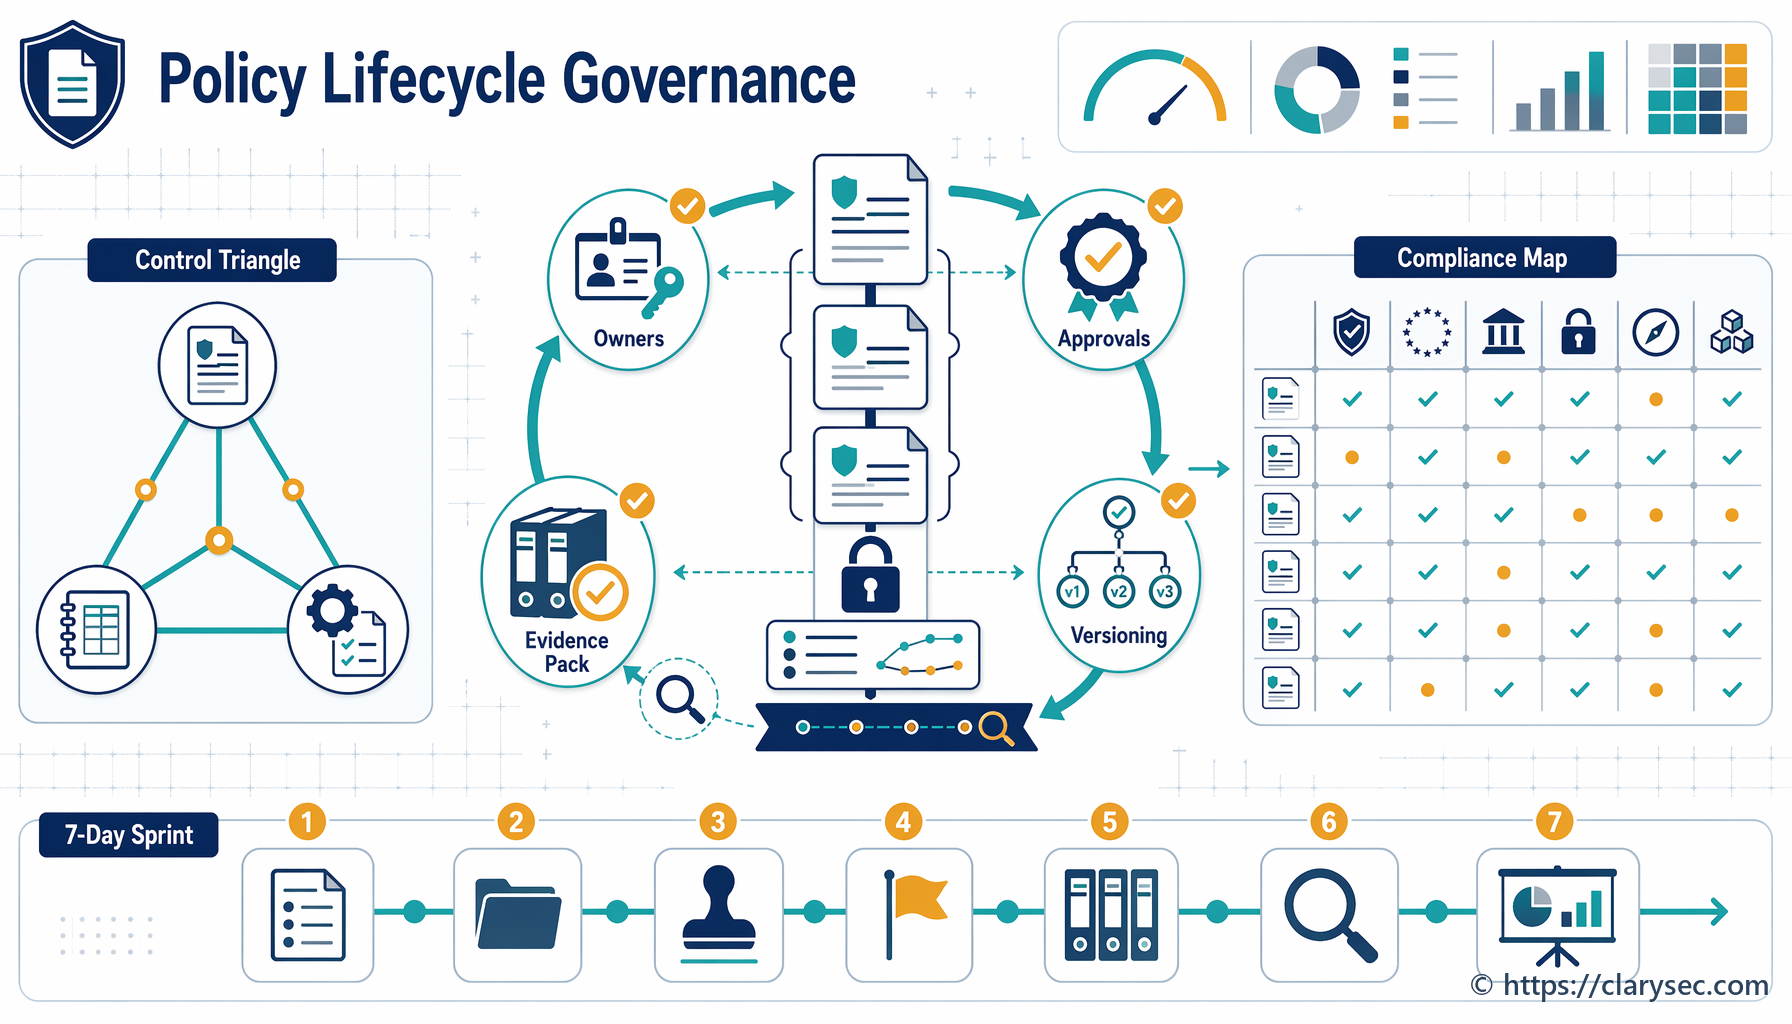
La governance delle politiche è ormai governance delle evidenze. Scopri come controllare le informazioni documentate ISO/IEC 27001:2022 e produrre evidenze pronte per gli audit NIS2, DORA e GDPR.
Una guida pratica per CISO alla definizione del campo di applicazione del SGSI ISO 27001 tra servizi essenziali NIS2, funzioni critiche o importanti DORA, trattamenti GDPR, asset, fornitori ed evidenze di audit.
Una guida pratica per CISO, responsabili della conformità e consigli di amministrazione su come tradurre i rischi cyber qualitativi in esposizione finanziaria, evidenze ISO 27001, supervisione NIS2 e decisioni di resilienza ICT secondo DORA.
La regola di notifica entro 24 ore prevista dalla Direttiva NIS2 modifica radicalmente le aspettative operative. Questa guida mostra a Responsabili della sicurezza delle informazioni (CISO) e auditor come progettare un piano di risposta agli incidenti resiliente e conforme, capace di superare il vaglio regolatorio e gli attacchi reali, utilizzando le policy Clarysec e i toolkit di conformità trasversale.