Oltre il ripristino: guida per il CISO alla costruzione di una reale resilienza operativa con ISO 27001:2022
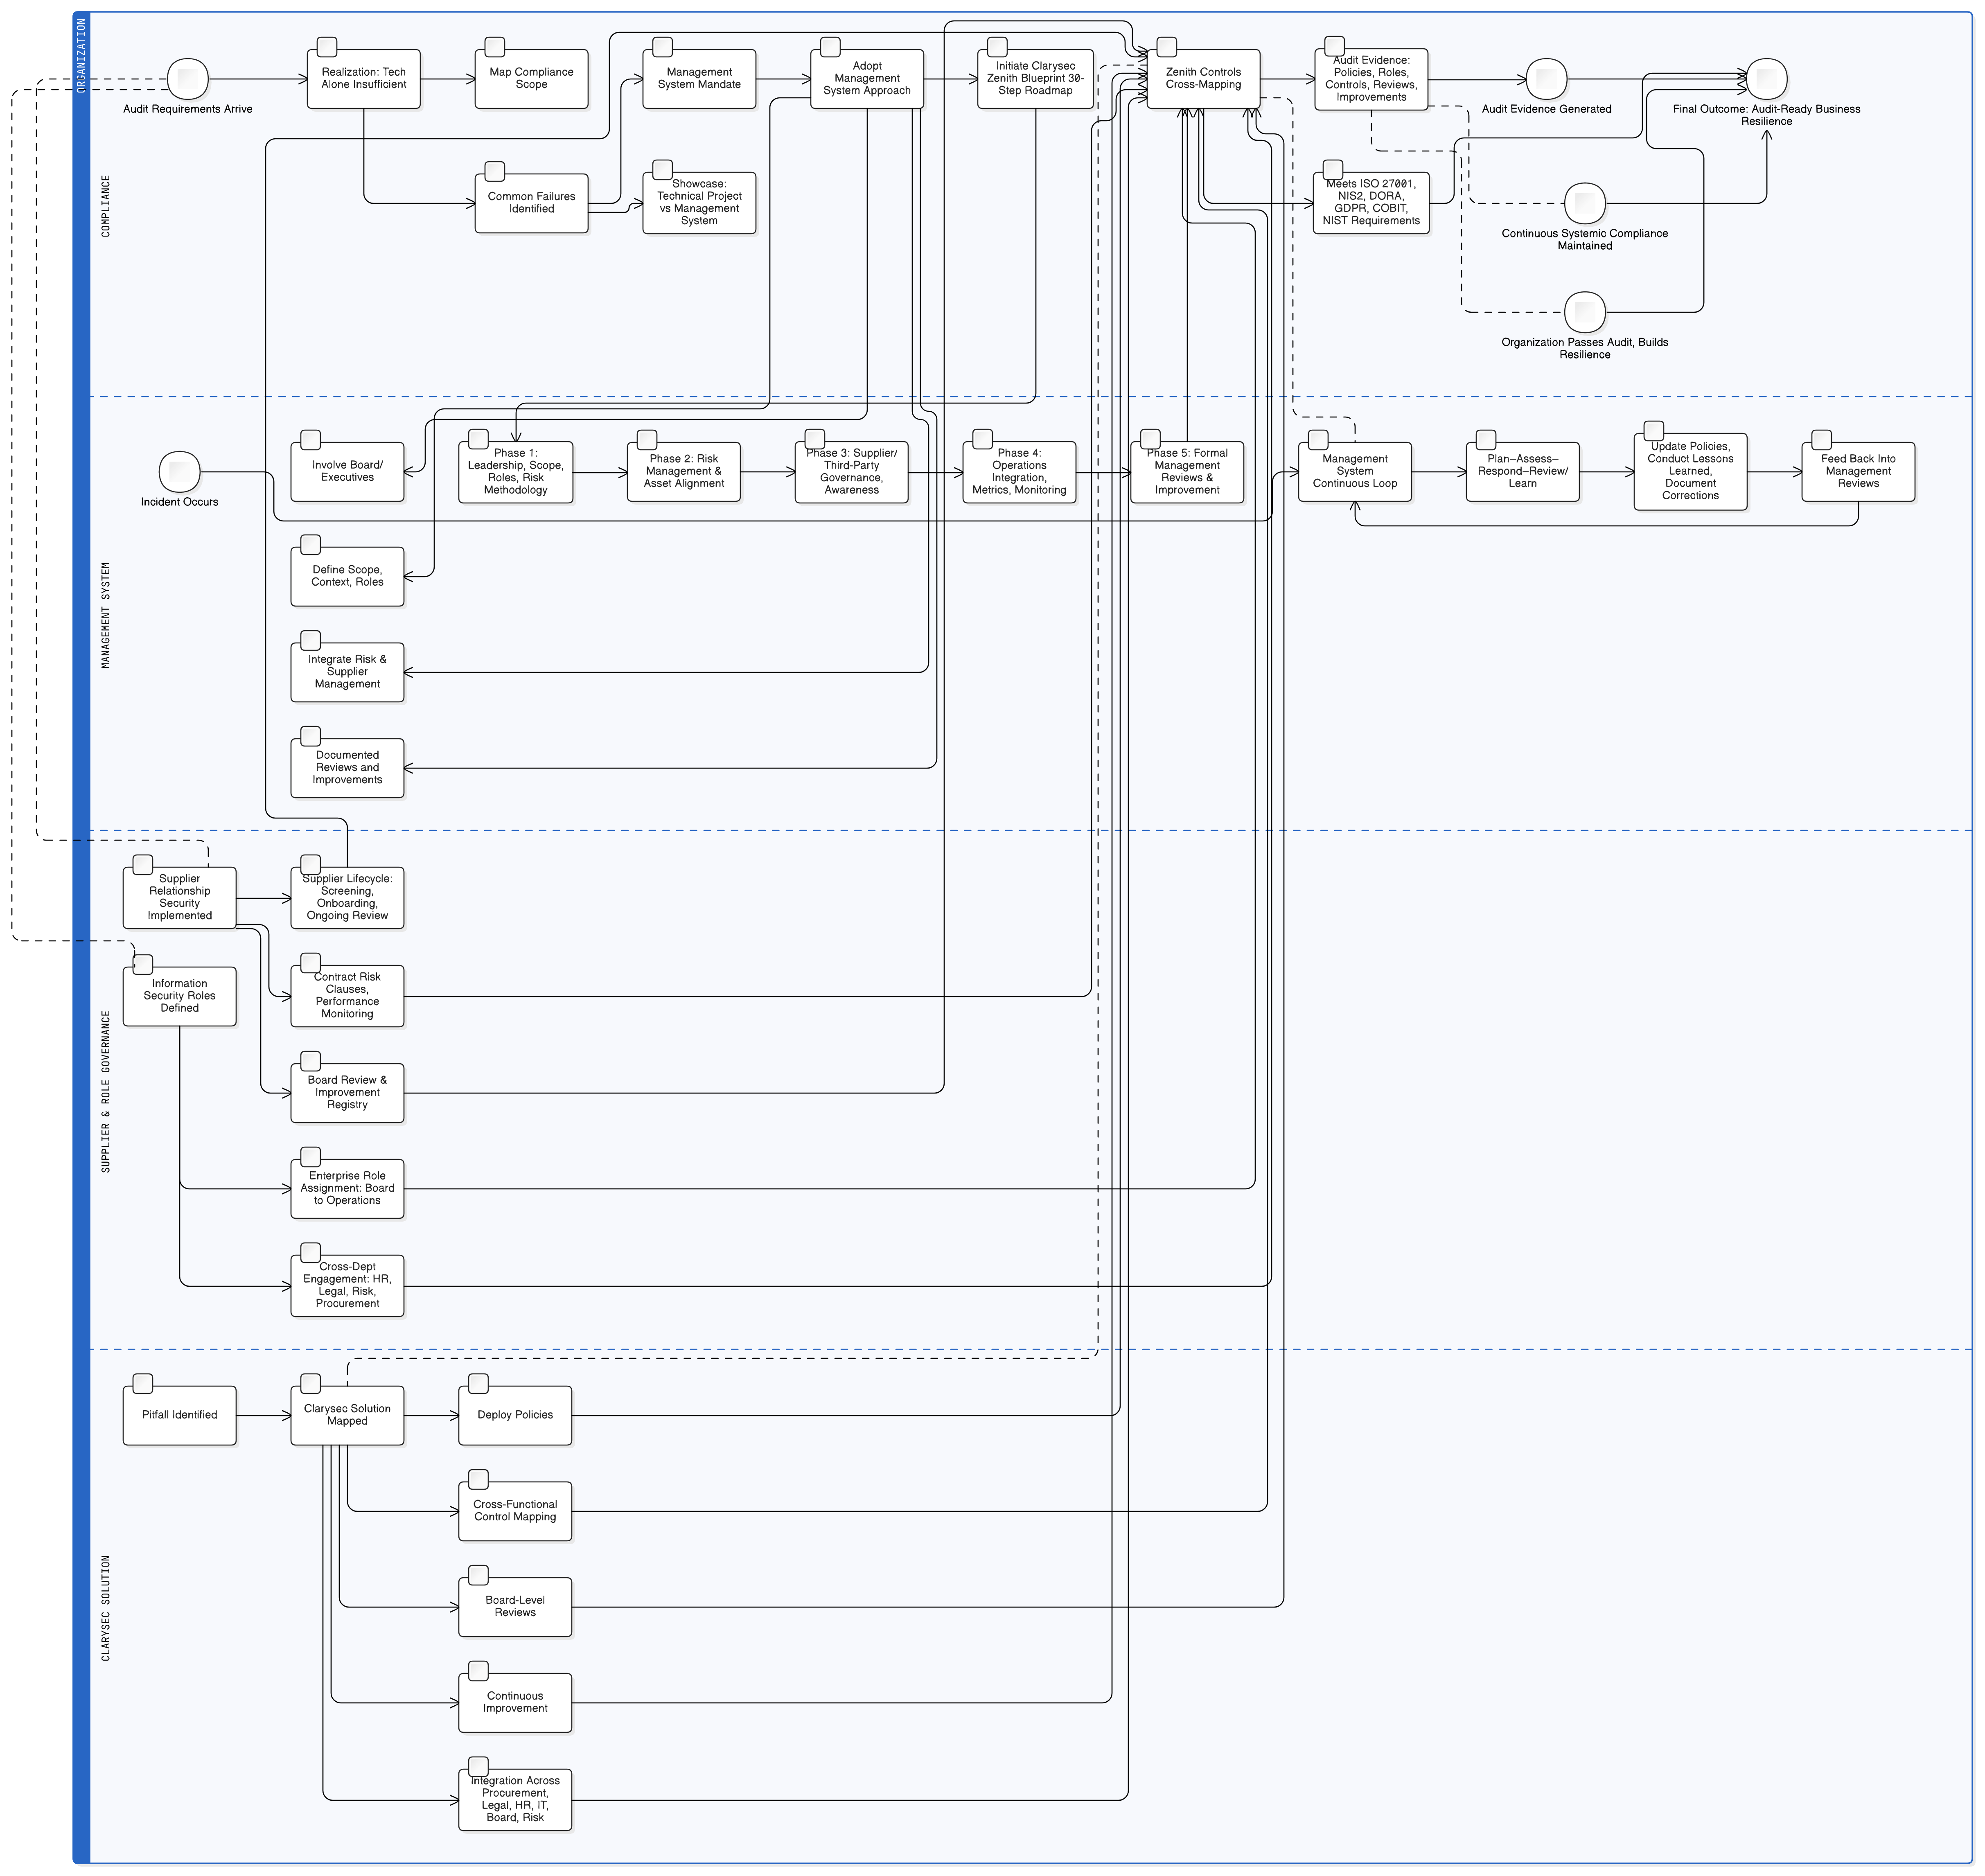
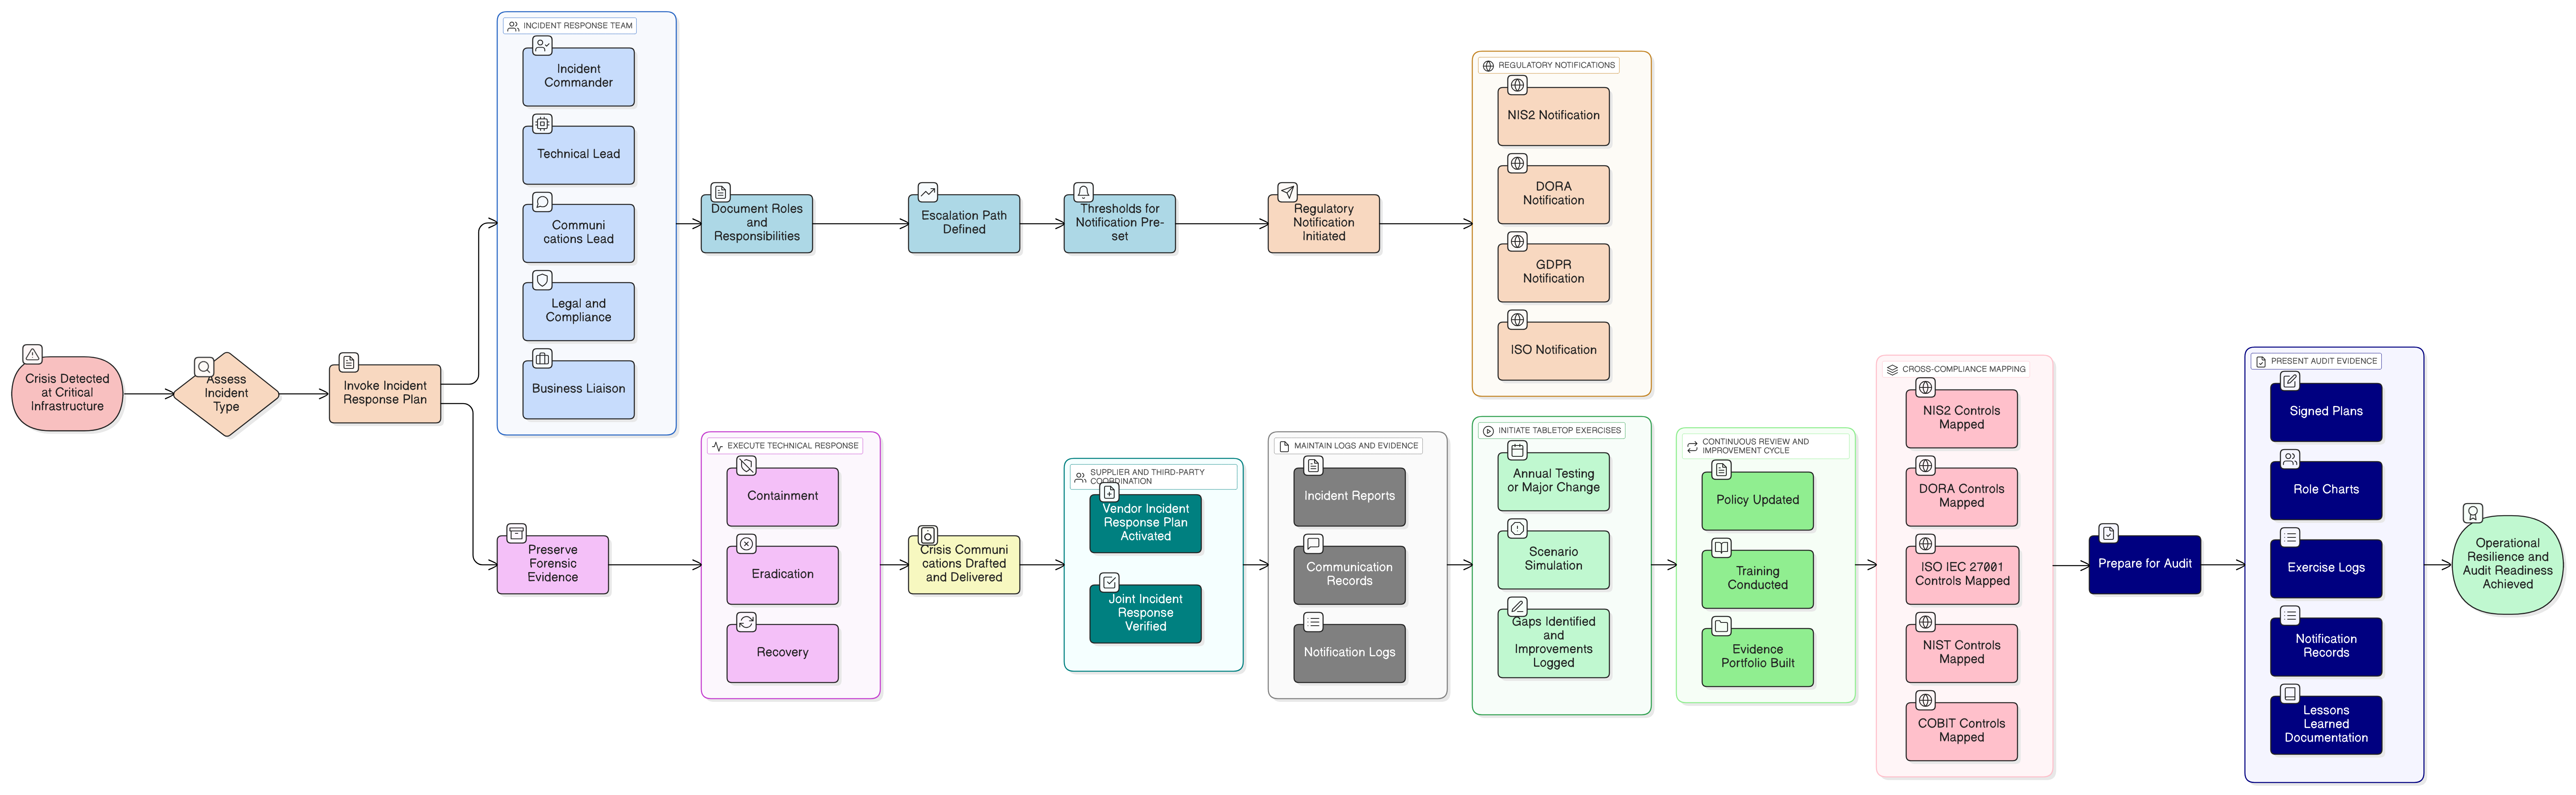
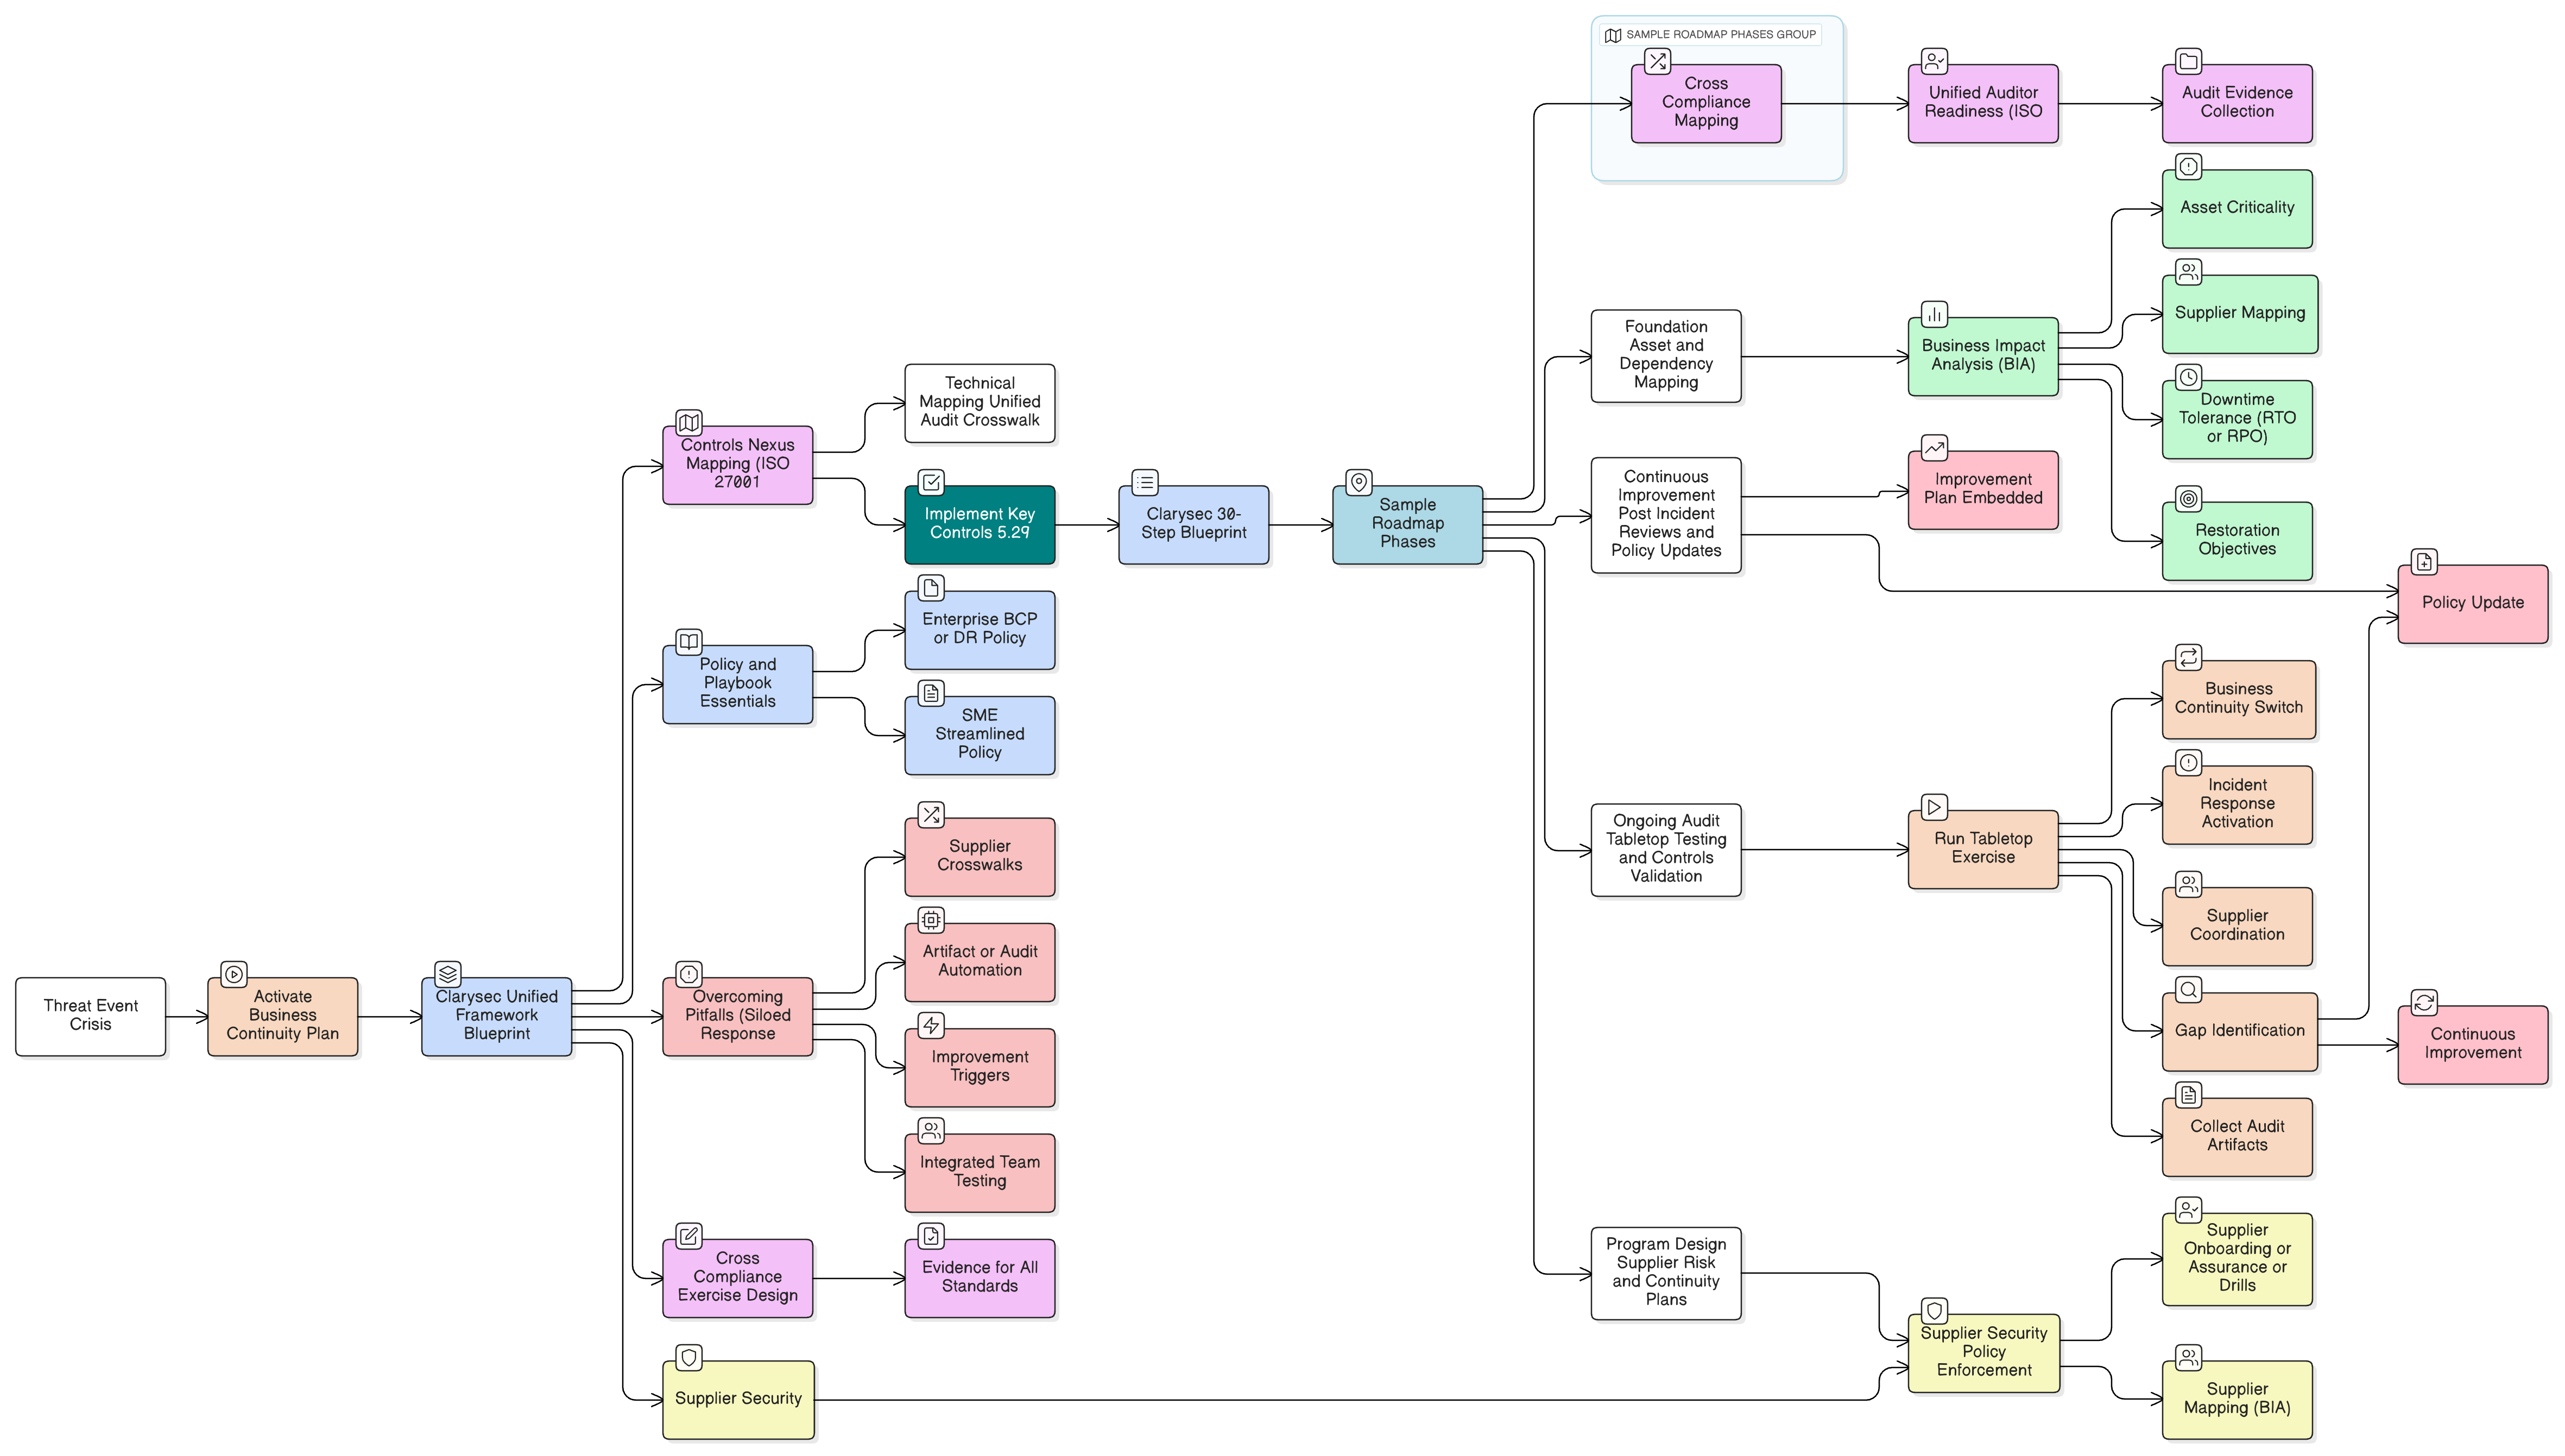
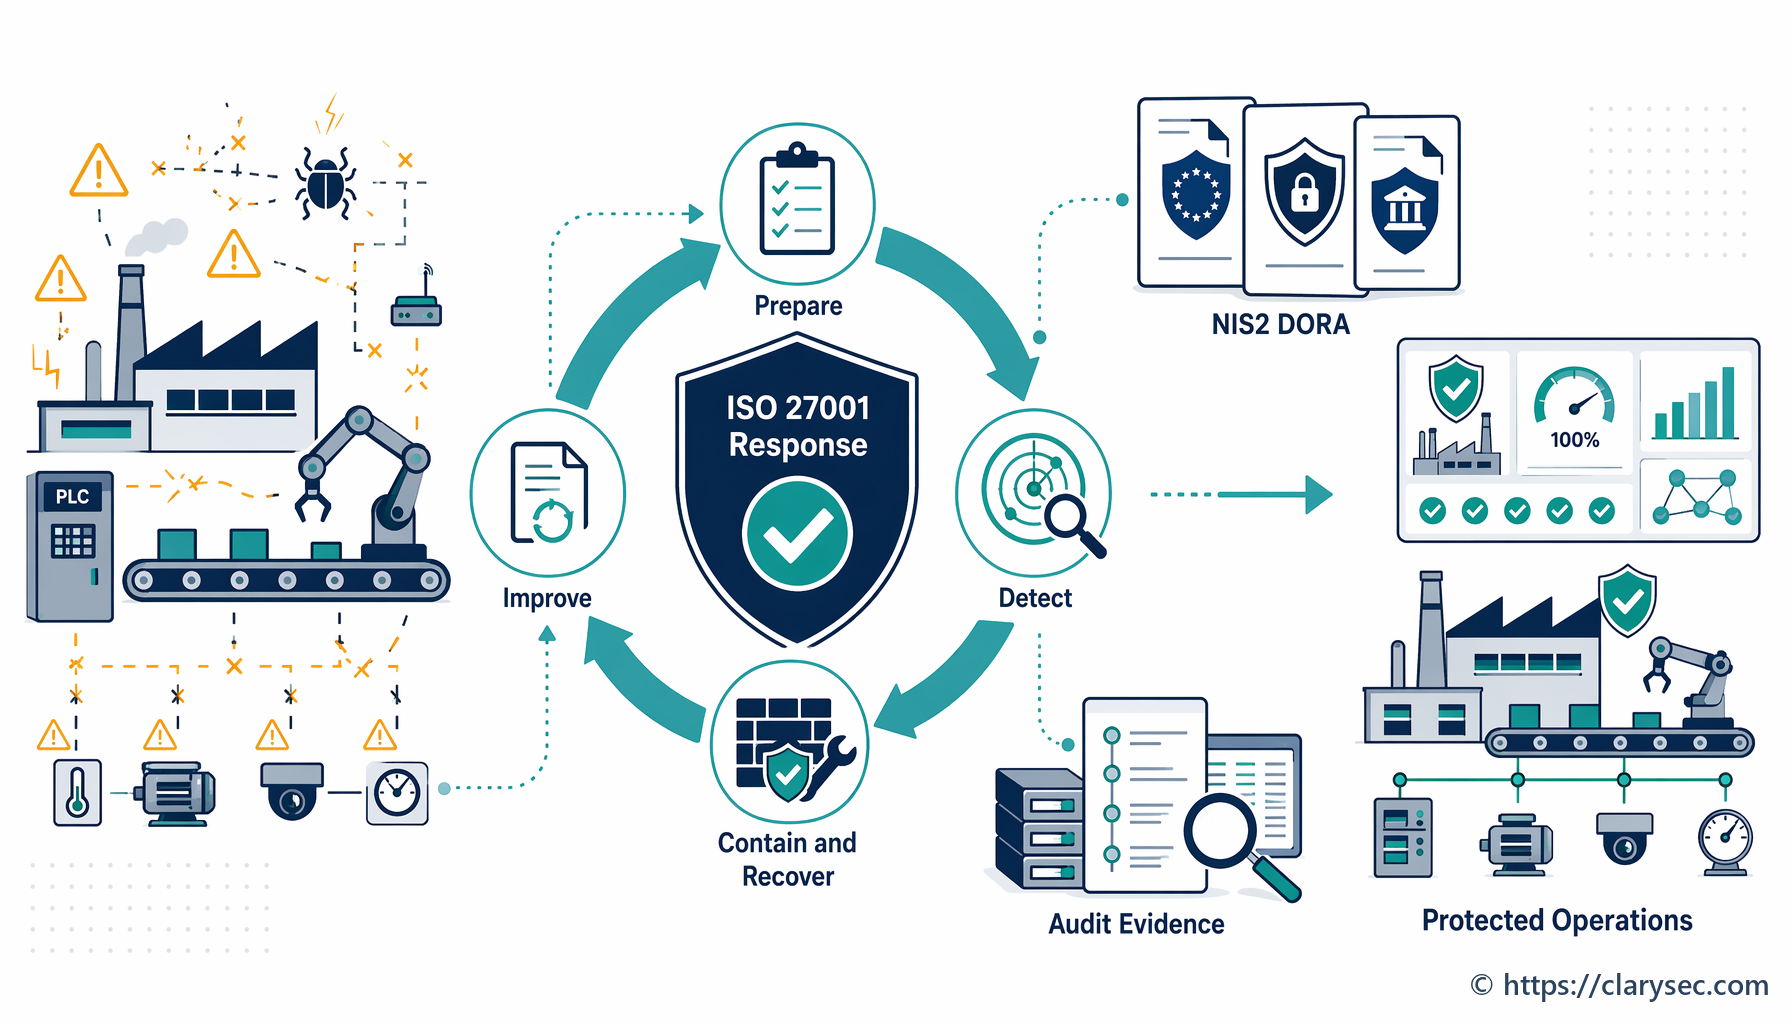
Un attacco ransomware colpisce durante una riunione del consiglio di amministrazione. I backup funzionano, ma la sicurezza regge? Scopri come applicare i controlli di resilienza di ISO/IEC 27001:2022 per mantenere la sicurezza sotto pressione, soddisfare gli auditor e rispettare i rigorosi requisiti DORA e NIS2 con la roadmap esperta di Clarysec.