#Controllo Degli Accessi
Articles tagged with "Controllo Degli Accessi"
27 articles
Una guida basata su scenari per realizzare una governance degli accessi ai dati personali identificabili (PII) idonea all’audit in ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 e COBIT 2019, utilizzando politiche, registri, tabelle di mappatura e flussi di riesame operativi di Clarysec.
Guida pratica per trasformare l’architettura zero trust di NIST SP 800-207 in evidenze pronte per l’audit per ISO/IEC 27001:2022, NIS2, DORA, GDPR e riesami di sicurezza dei clienti.
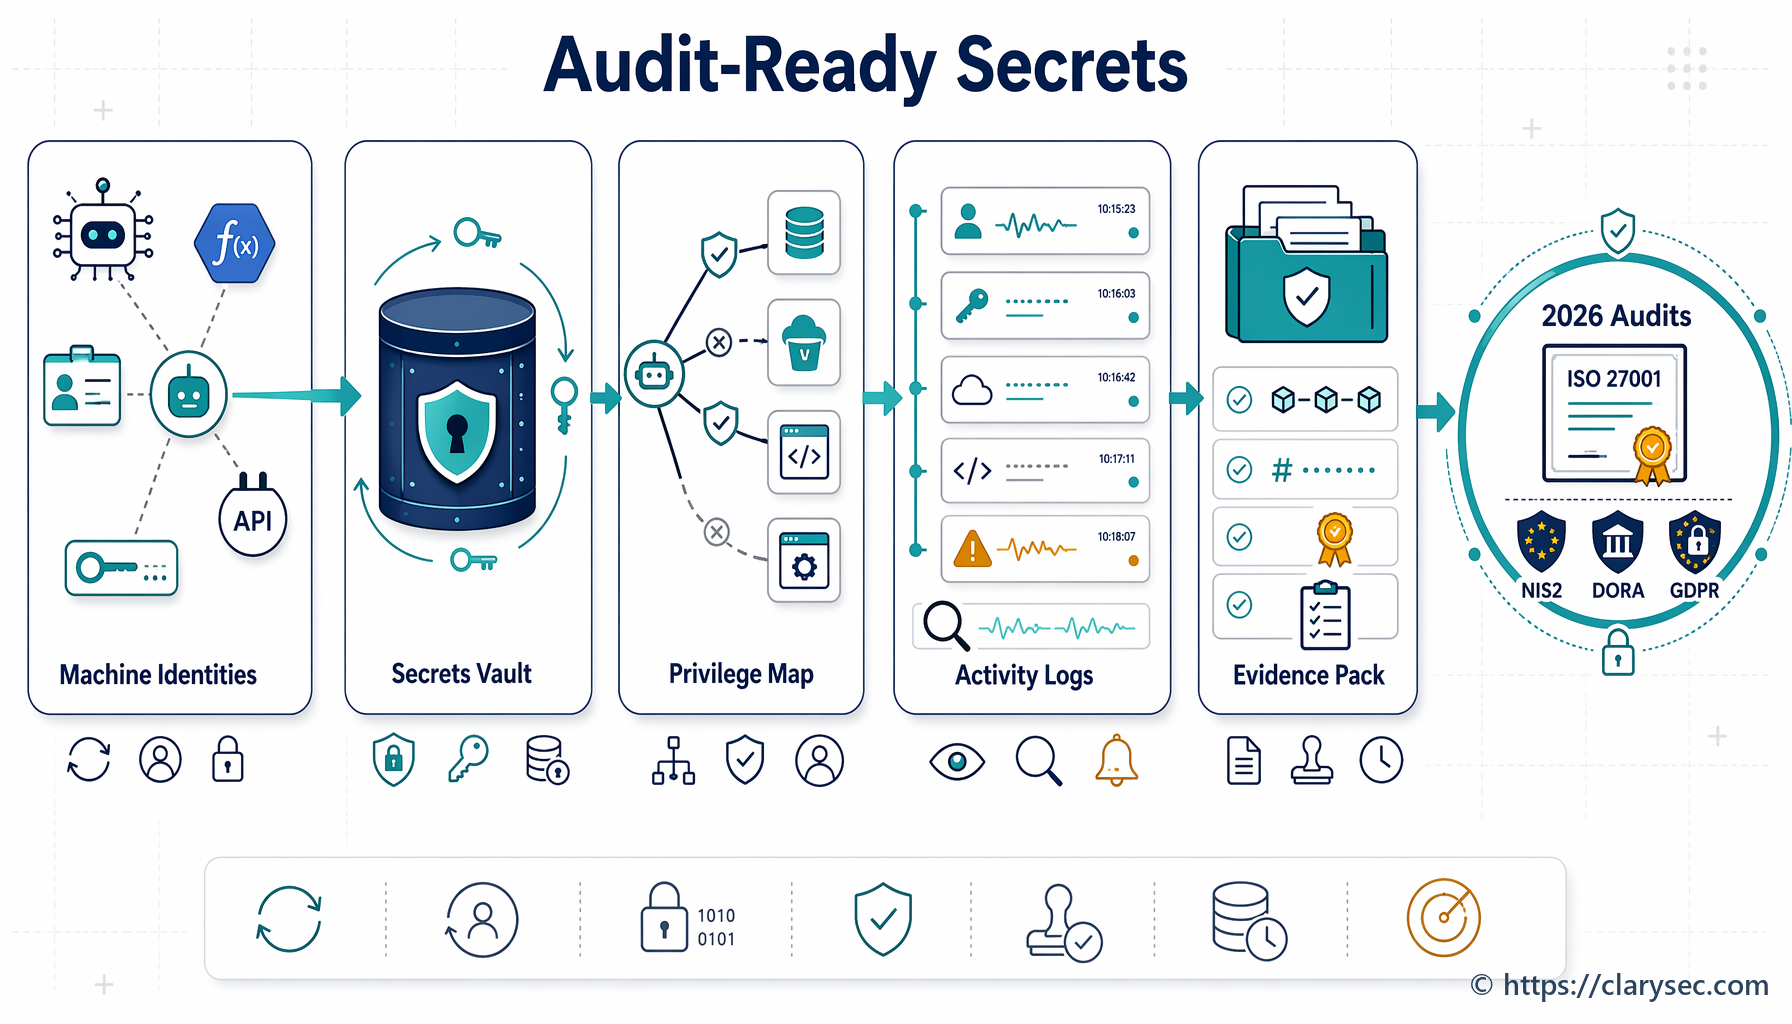
Una guida pratica e pronta per l’audit per governare identità non umane, chiavi API, account di servizio, segreti CI/CD, certificati e credenziali dei fornitori utilizzando evidenze ISO/IEC 27001:2022 a supporto di NIS2, DORA e GDPR.
Una guida pratica per CISO per trasformare le aspettative di NIST SP 800-63-4 su password, MFA e passkey in evidenze per ISO/IEC 27001:2022, NIS2, DORA e GDPR, utilizzando le politiche Clarysec, Zenith Blueprint e Zenith Controls.
Una guida pratica per CISO sull’uso della classificazione dei dati e dell’etichettatura delle informazioni come livello di evidenza per ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 e gestione del rischio ICT DORA.
L’accesso remoto non è più un tema IT circoscritto. Nel 2026, VPN, MFA, accesso dei fornitori, postura di sicurezza degli endpoint, logging ed evidenze di patching devono soddisfare gli auditor ISO 27001, la responsabilità della direzione prevista da NIS2, le regole DORA sul rischio ICT e gli obblighi di sicurezza di GDPR Article 32.
Guida pratica basata su scenari per CISO e team delle infrastrutture critiche che attuano la sicurezza OT NIS2 mappando ISO/IEC 27001:2022, ISO/IEC 27002:2022, IEC 62443, NIST CSF, GDPR, DORA e le pratiche Clarysec per la gestione delle evidenze.
Guida pratica per costruire evidenze pronte per l’audit sulle misure tecniche e organizzative dell’Articolo 32 GDPR utilizzando ISO 27001:2022, ISO 27005, NIS2, DORA e i toolkit Clarysec.
Una guida pratica per CISO alla costruzione di un unico modello di evidenze per il controllo degli accessi per ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST e COBIT.