#Gestione Del Rischio
Articles tagged with "Gestione Del Rischio"
116 articles
Una guida pratica per CISO alla mappatura della risposta agli incidenti secondo NIST SP 800-61 e NIST CSF 2.0 rispetto alle evidenze ISO/IEC 27001:2022, NIS2, DORA e GDPR. Include clausole di policy, mappature di audit, tempistiche di segnalazione, pacchetti di evidenze e indicazioni sul toolkit Clarysec.
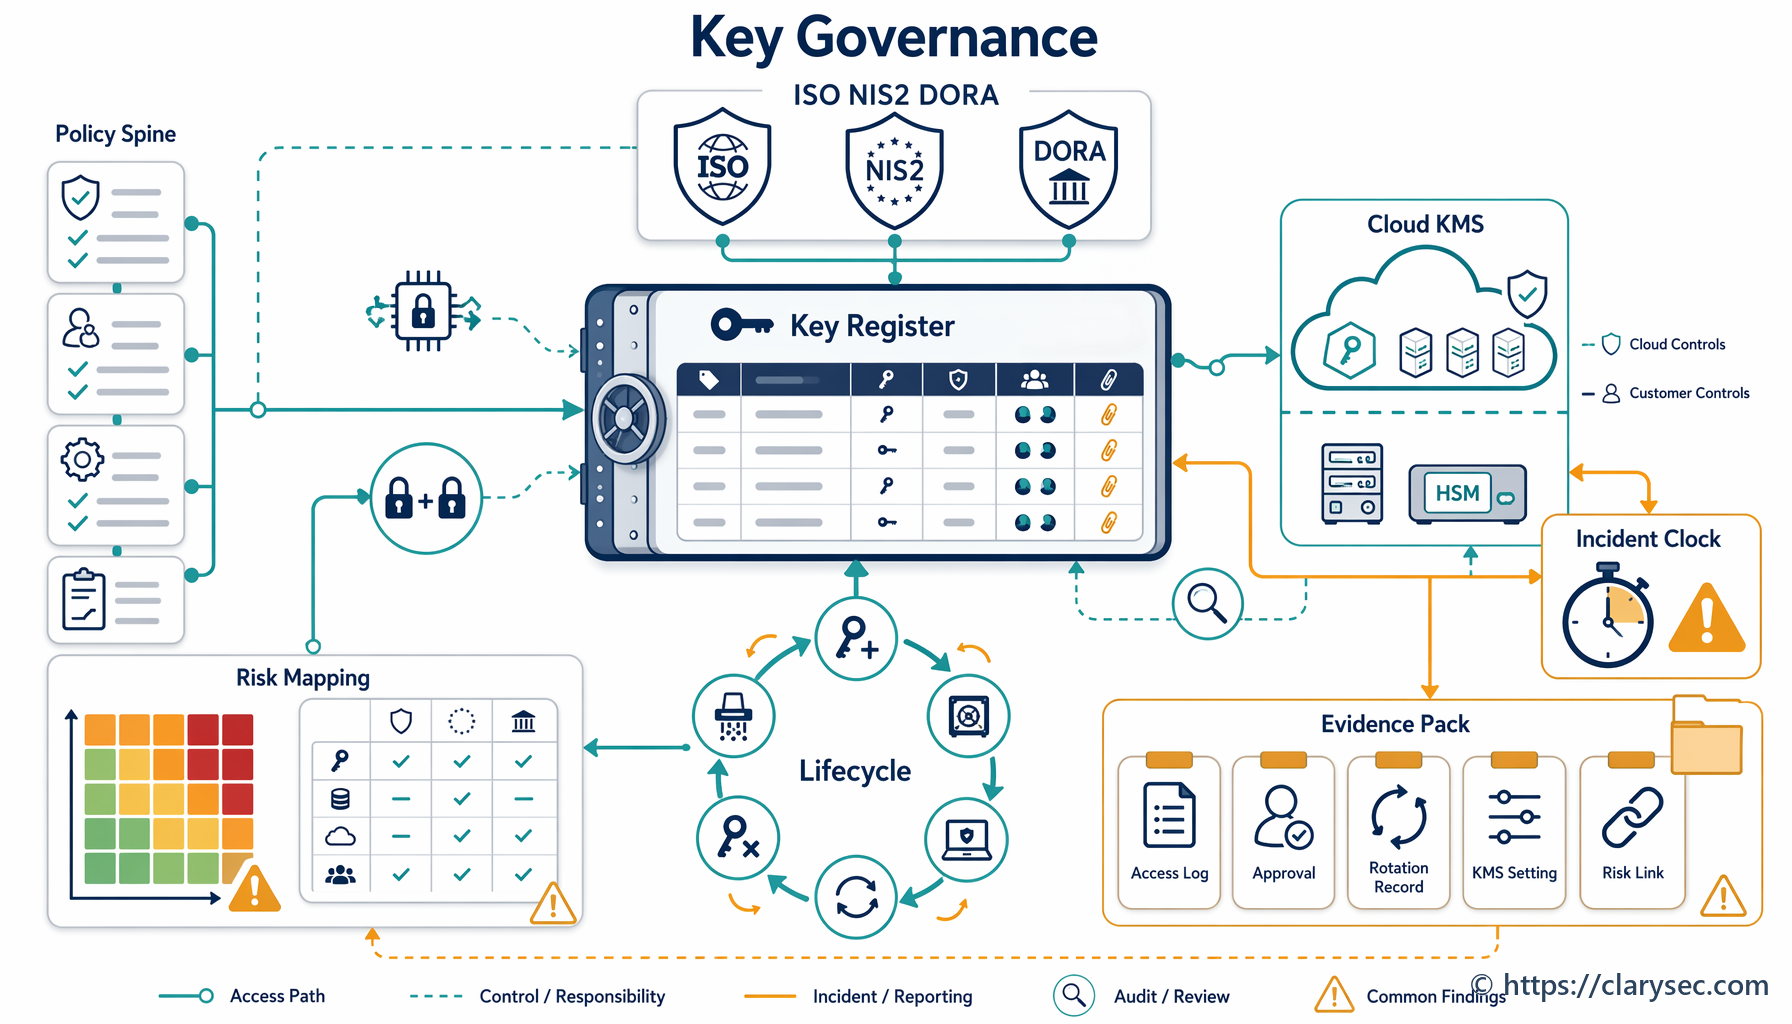
Una guida pratica alla governance delle chiavi crittografiche, dei KMS cloud, degli HSM, della rotazione, del ripristino e delle evidenze di audit in ISO/IEC 27001:2022, NIS2, DORA e GDPR Article 32.
La certificazione cloud EUCS può rafforzare l’affidabilità delle evidenze sui fornitori cloud nel 2026, ma deve essere mappata nel tuo SGSI ISO 27001, nel processo di gestione del rischio dei fornitori, nei contratti, nei playbook di risposta agli incidenti e nelle evidenze di accountability GDPR.
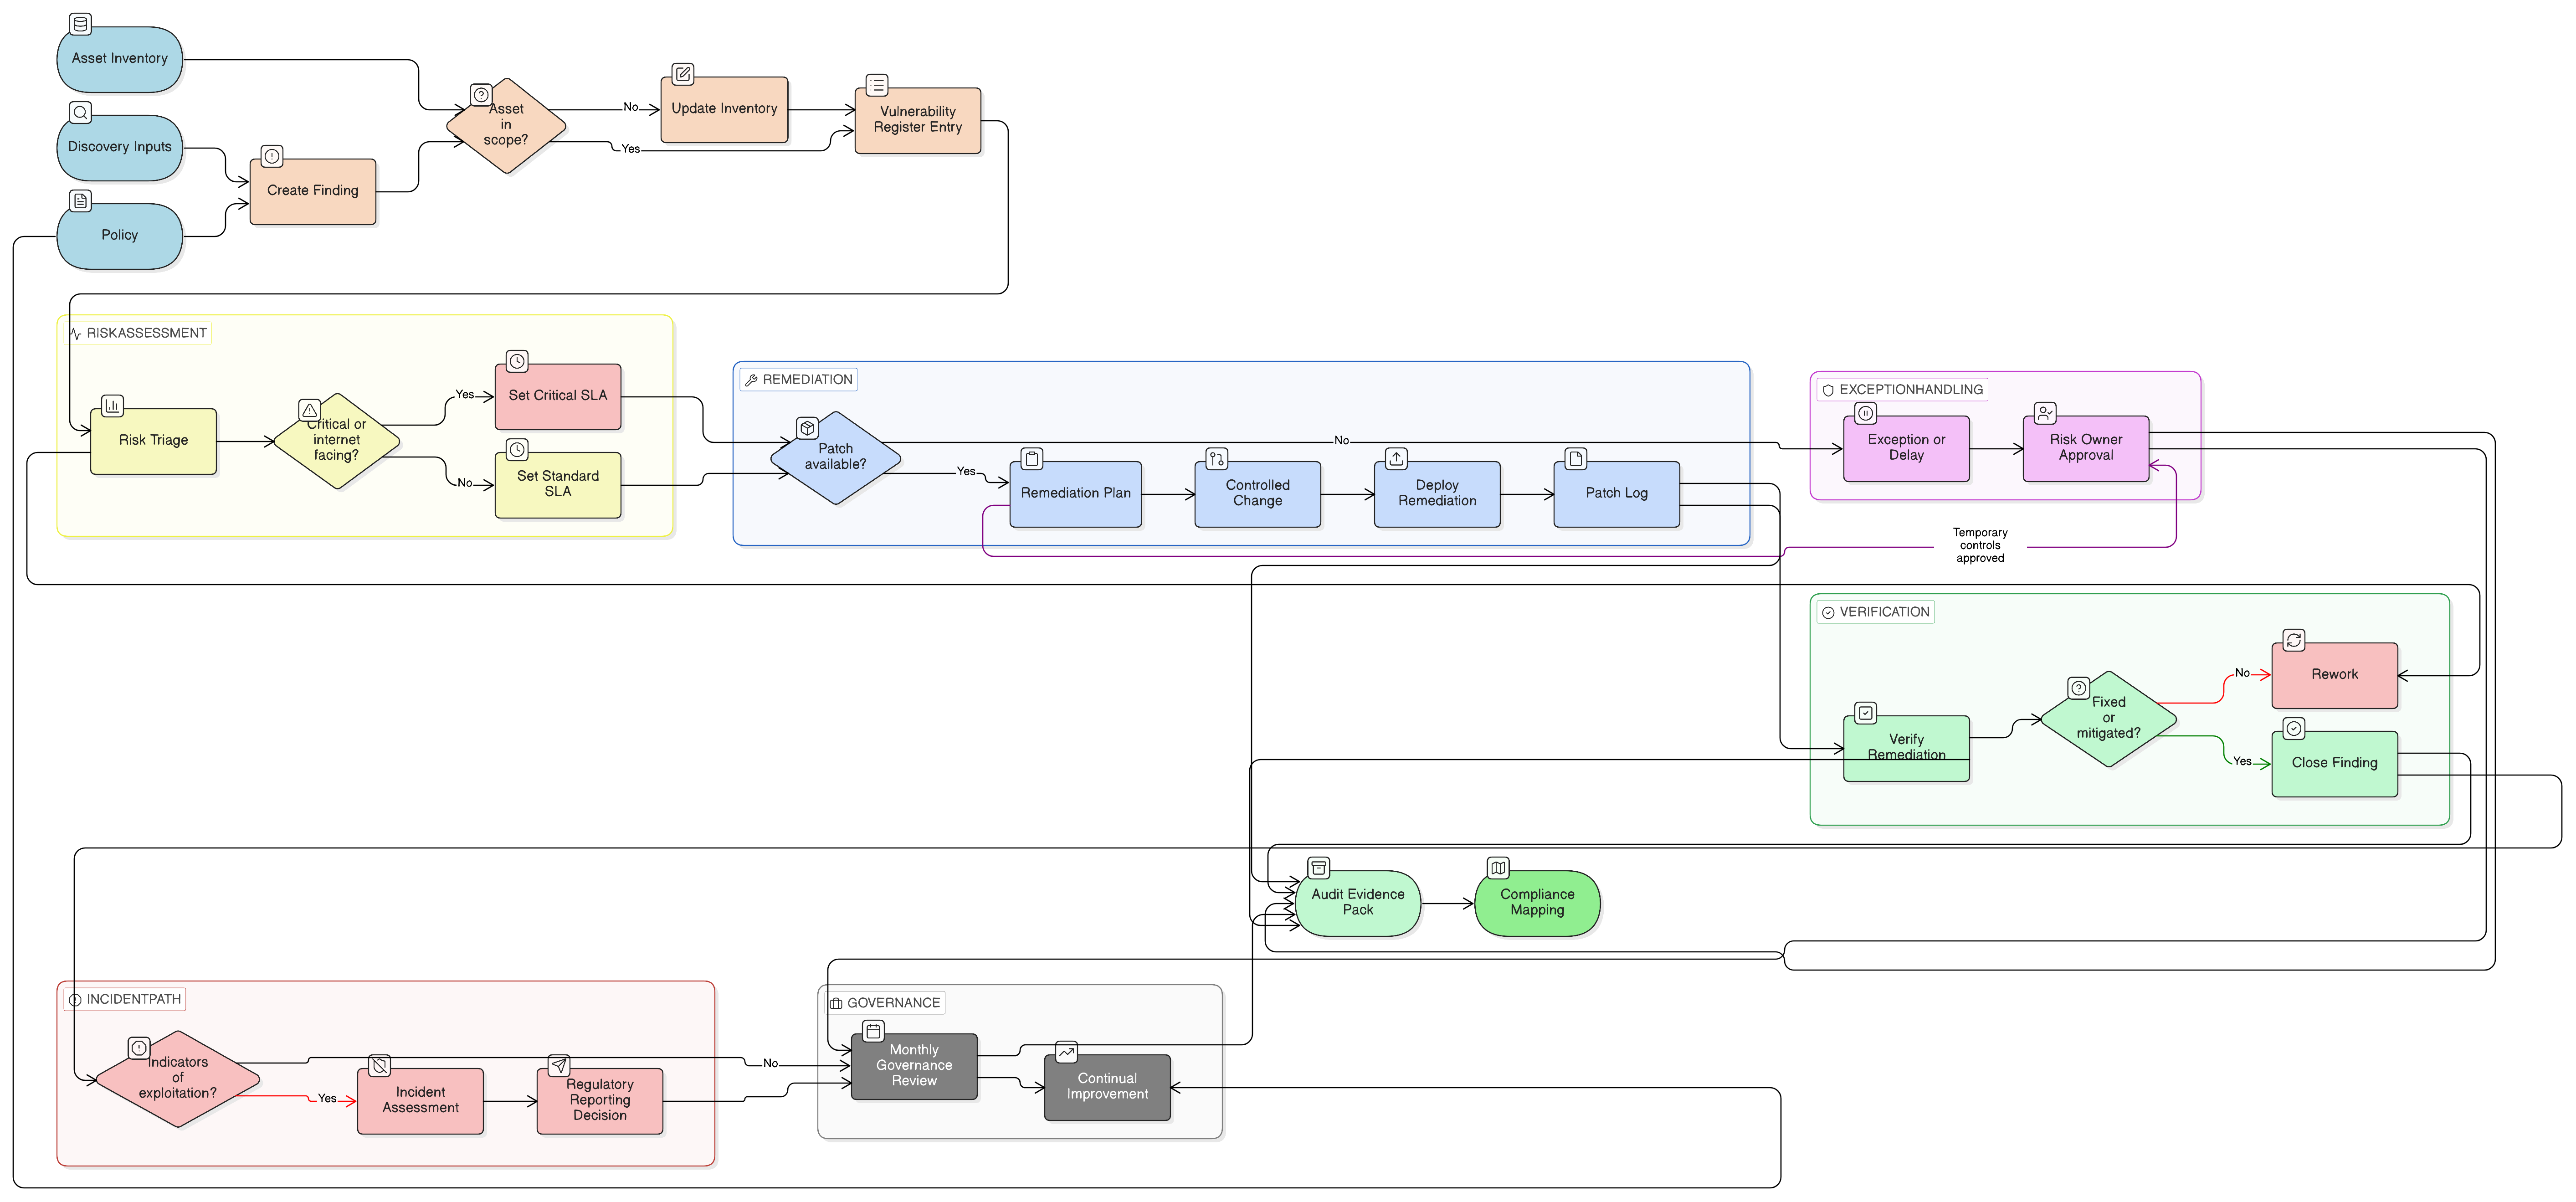
Una guida pratica per CISO per convertire scansioni di vulnerabilità, registri delle patch, decisioni sul rischio ed eccezioni in evidenze pronte per l’audit per ISO 27001:2022, NIS2, DORA, GDPR e COBIT 2019.
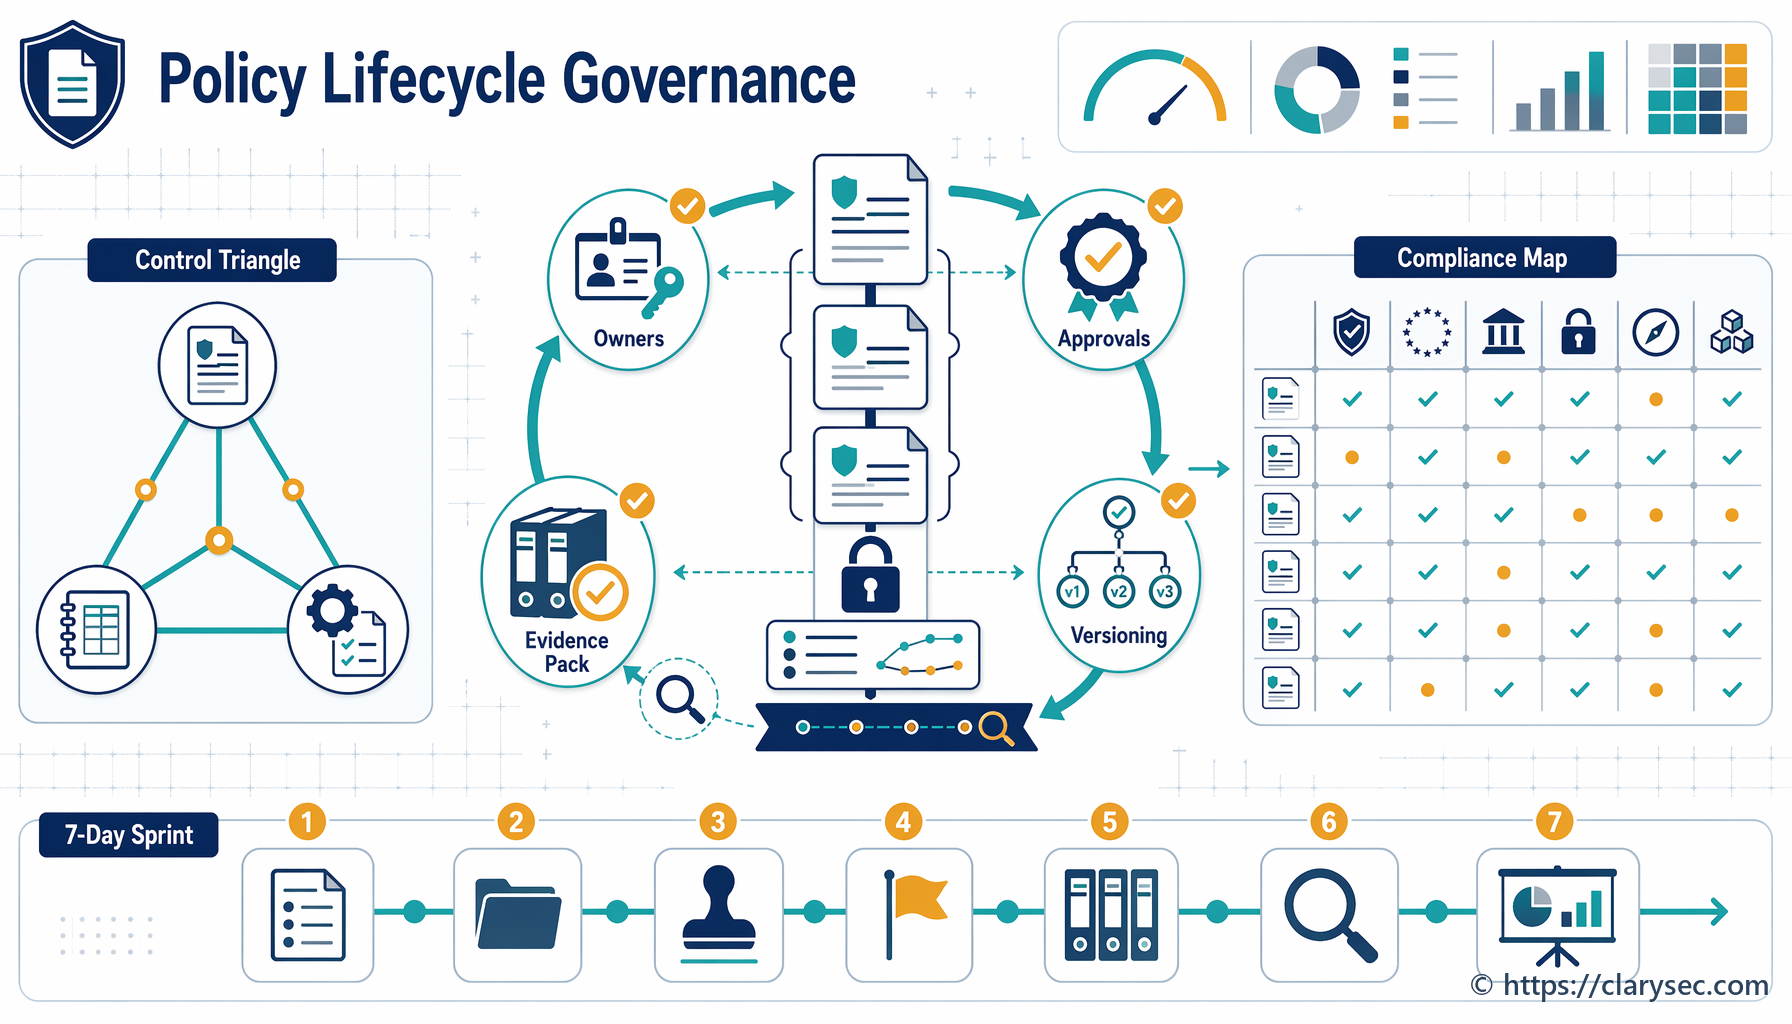
La governance delle politiche è ormai governance delle evidenze. Scopri come controllare le informazioni documentate ISO/IEC 27001:2022 e produrre evidenze pronte per gli audit NIS2, DORA e GDPR.
Una guida pratica per CISO alla definizione del campo di applicazione del SGSI ISO 27001 tra servizi essenziali NIS2, funzioni critiche o importanti DORA, trattamenti GDPR, asset, fornitori ed evidenze di audit.
Una guida pratica per CISO, responsabili della conformità e consigli di amministrazione su come tradurre i rischi cyber qualitativi in esposizione finanziaria, evidenze ISO 27001, supervisione NIS2 e decisioni di resilienza ICT secondo DORA.
Una guida pratica per il CISO alla governance delle pipeline CI/CD come sistemi auditabili della catena di fornitura software, con provenienza delle build, runner configurati in modo sicuro, artefatti firmati, evidenze di rilascio e mappature delle politiche Clarysec.
Questo articolo fornisce un playbook pratico per i CISO chiamati a governare la complessa intersezione tra GDPR e IA. Presentiamo un percorso basato su scenari per rendere conformi i prodotti SaaS che utilizzano LLM, con focus su dati di addestramento, controllo degli accessi, diritti degli interessati e capacità di dimostrare la conformità in audit multi-framework.