#Gestione Del Rischio
Articles tagged with "Gestione Del Rischio"
116 articles
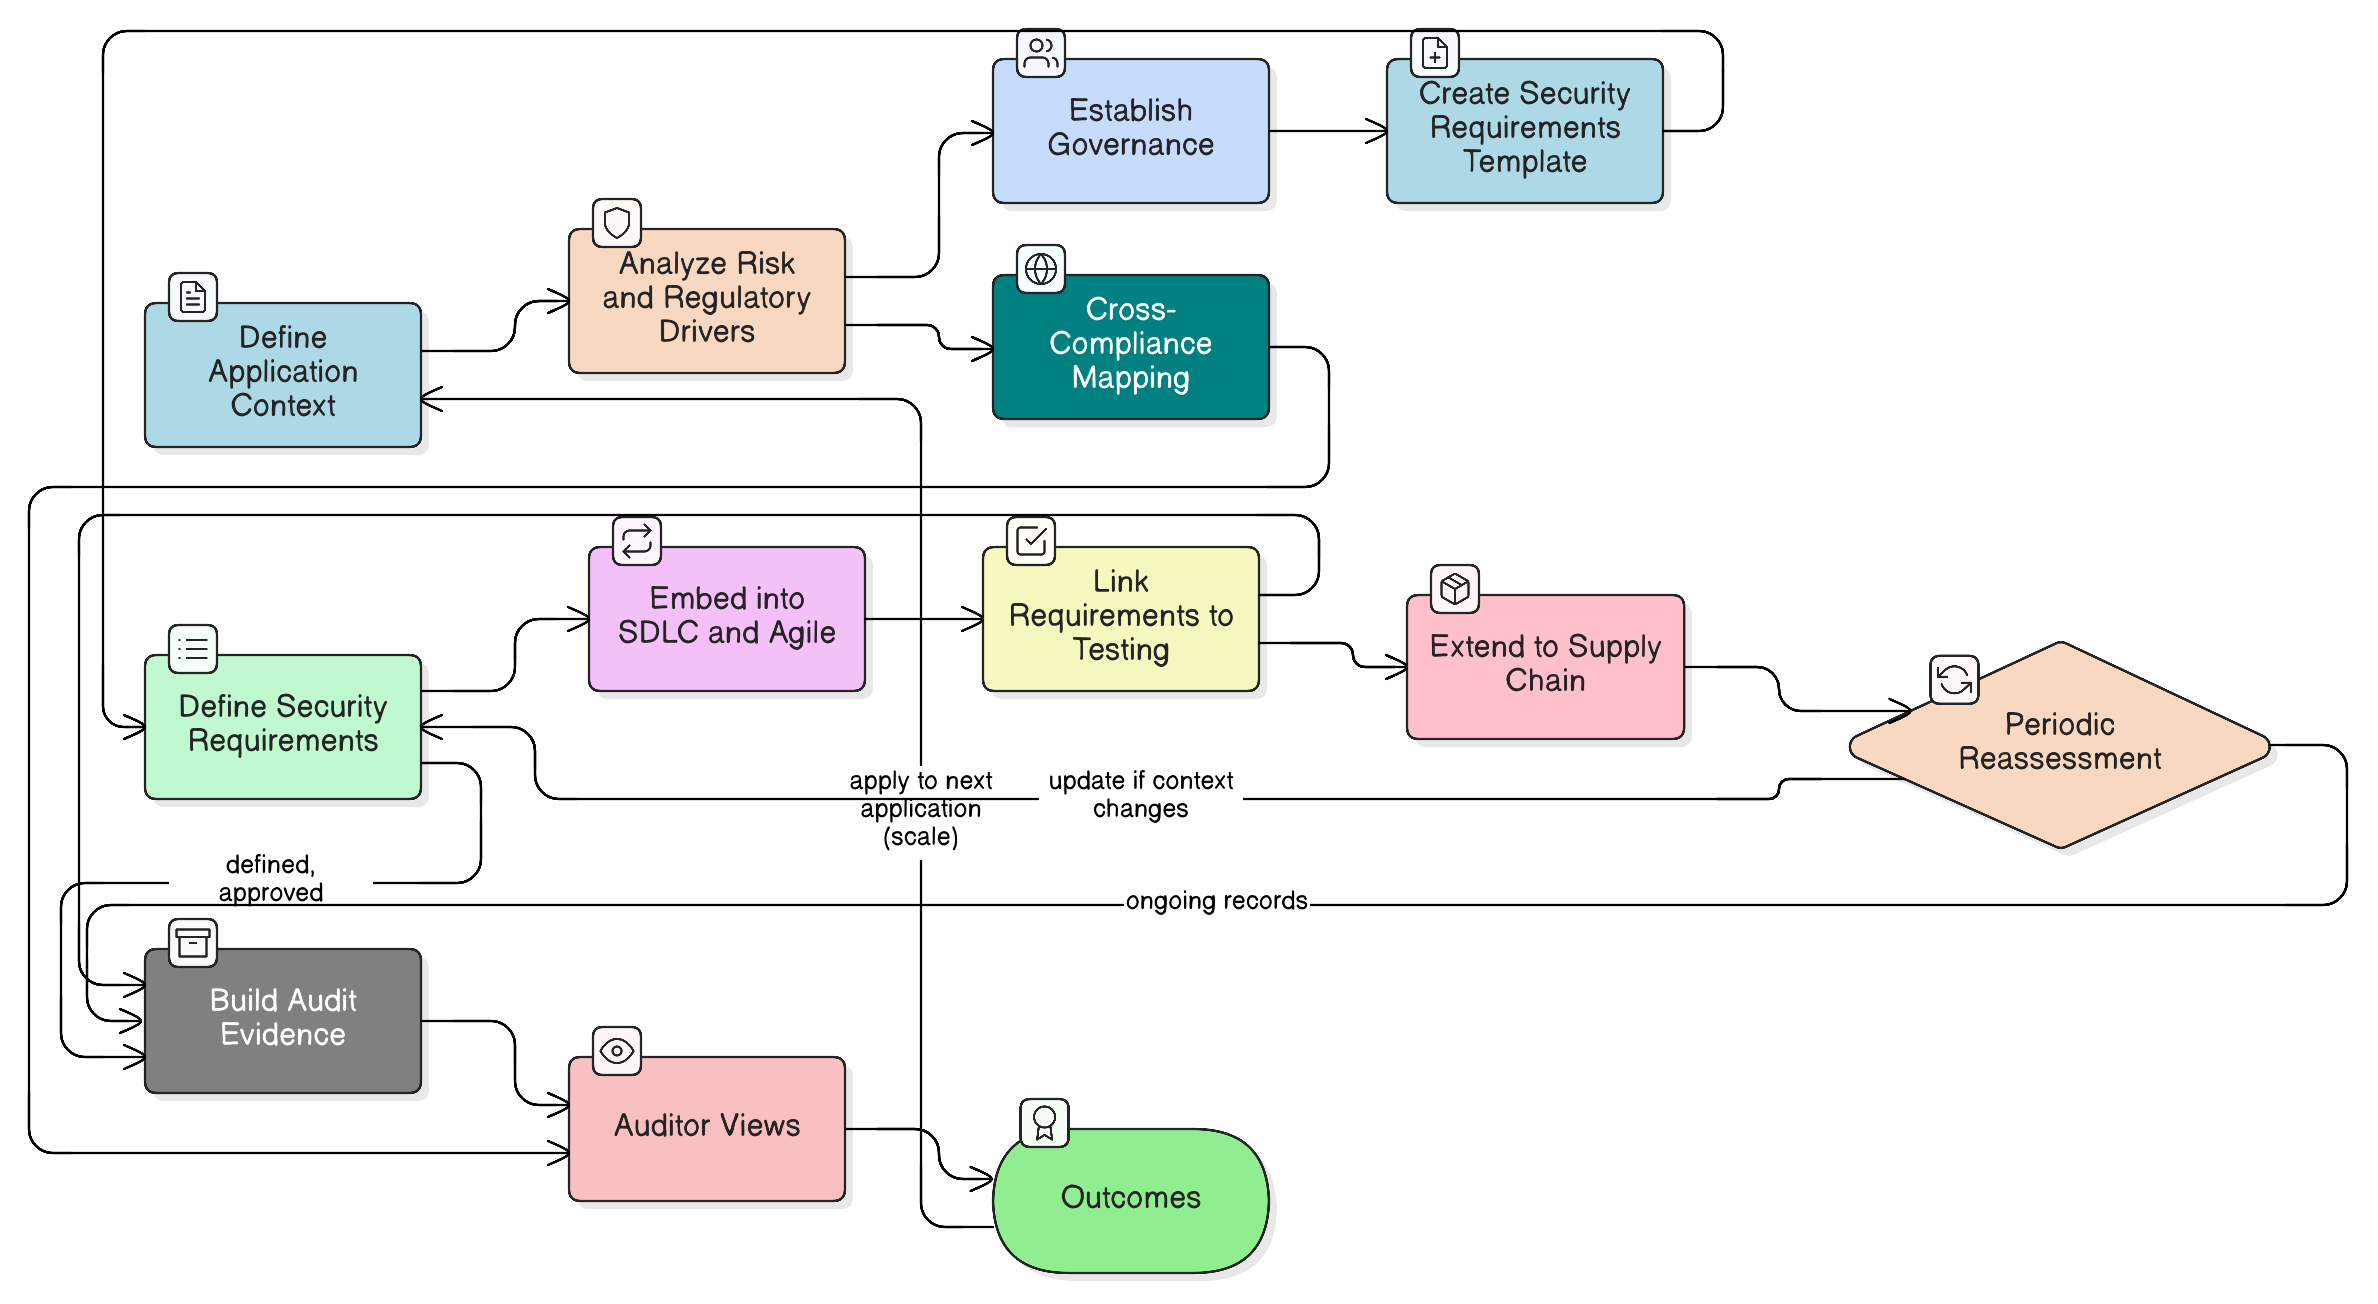
Questa guida completa accompagna CISO e responsabili della sicurezza attraverso una metodologia collaudata per governare i requisiti di sicurezza delle applicazioni. Scopri come passare da correzioni reattive a un modello proattivo di sicurezza fin dalla progettazione, capace di soddisfare gli auditor, proteggere l’organizzazione e allinearsi ai principali quadri di conformità utilizzando le policy e i toolkit comprovati di Clarysec.
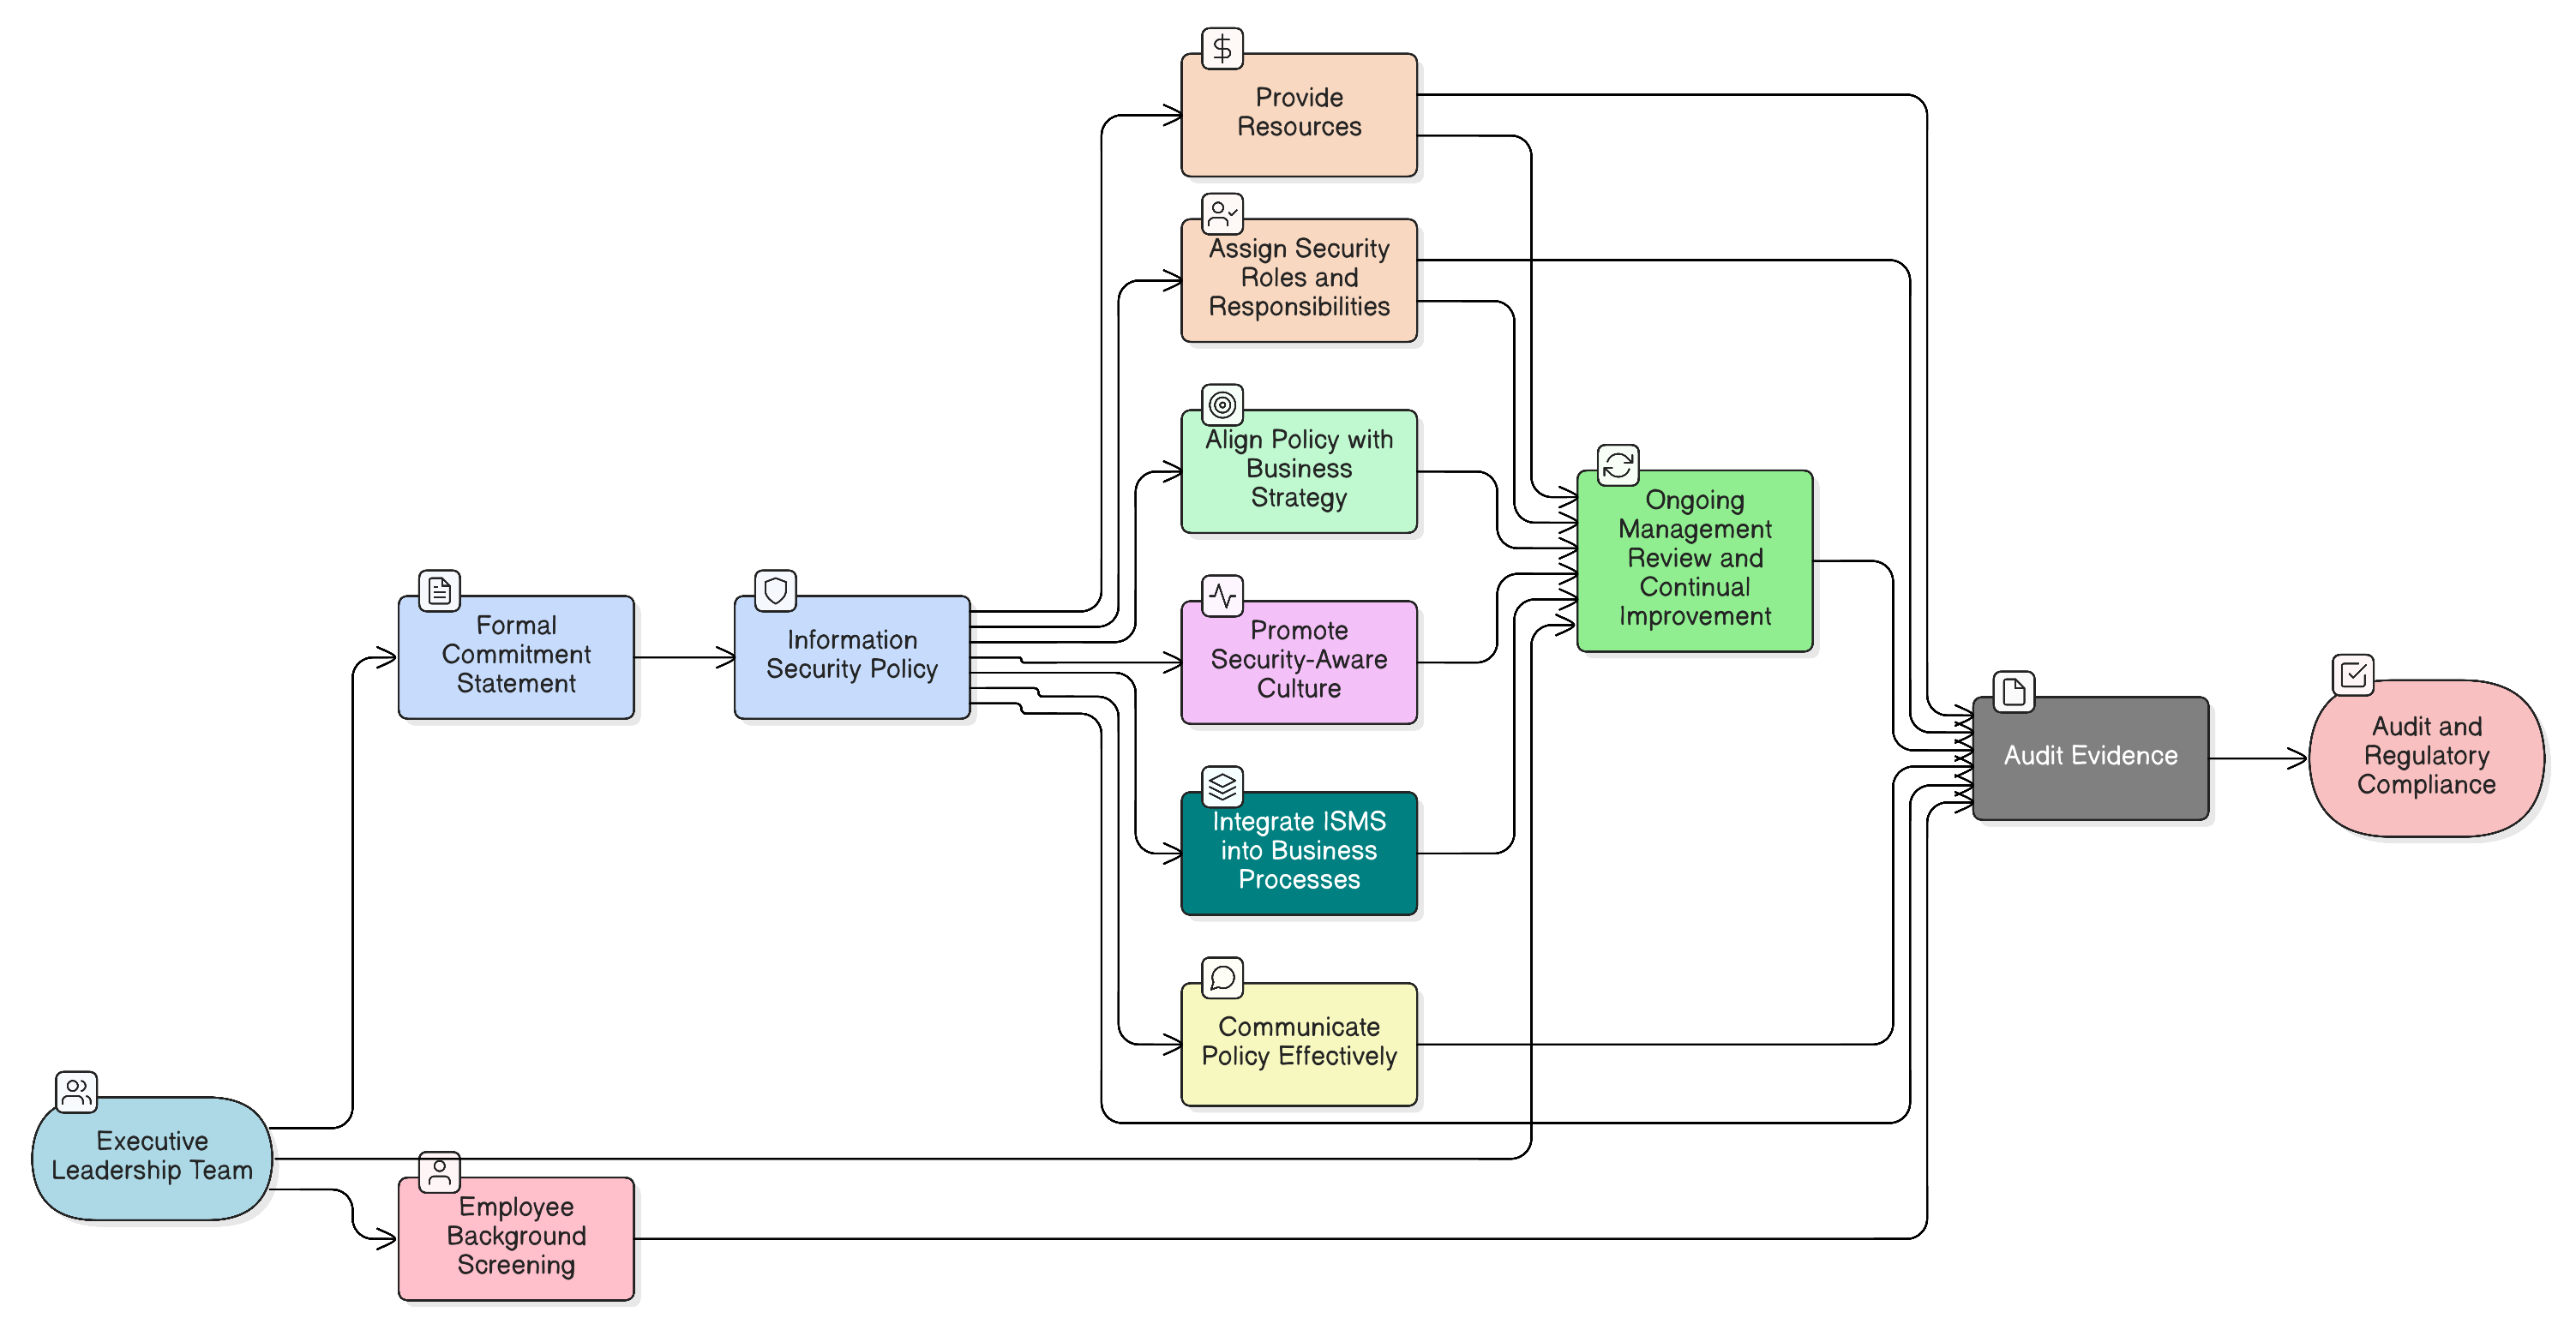
La firma su una politica non basta. Scopri come trasformare il vertice aziendale nel tuo asset di sicurezza più efficace, con azioni concrete, esempi di politiche e mappature di conformità trasversali per ISO 27001:2022, NIS2, DORA e altri quadri di riferimento.
La regola di notifica entro 24 ore prevista dalla Direttiva NIS2 modifica radicalmente le aspettative operative. Questa guida mostra a Responsabili della sicurezza delle informazioni (CISO) e auditor come progettare un piano di risposta agli incidenti resiliente e conforme, capace di superare il vaglio regolatorio e gli attacchi reali, utilizzando le policy Clarysec e i toolkit di conformità trasversale.
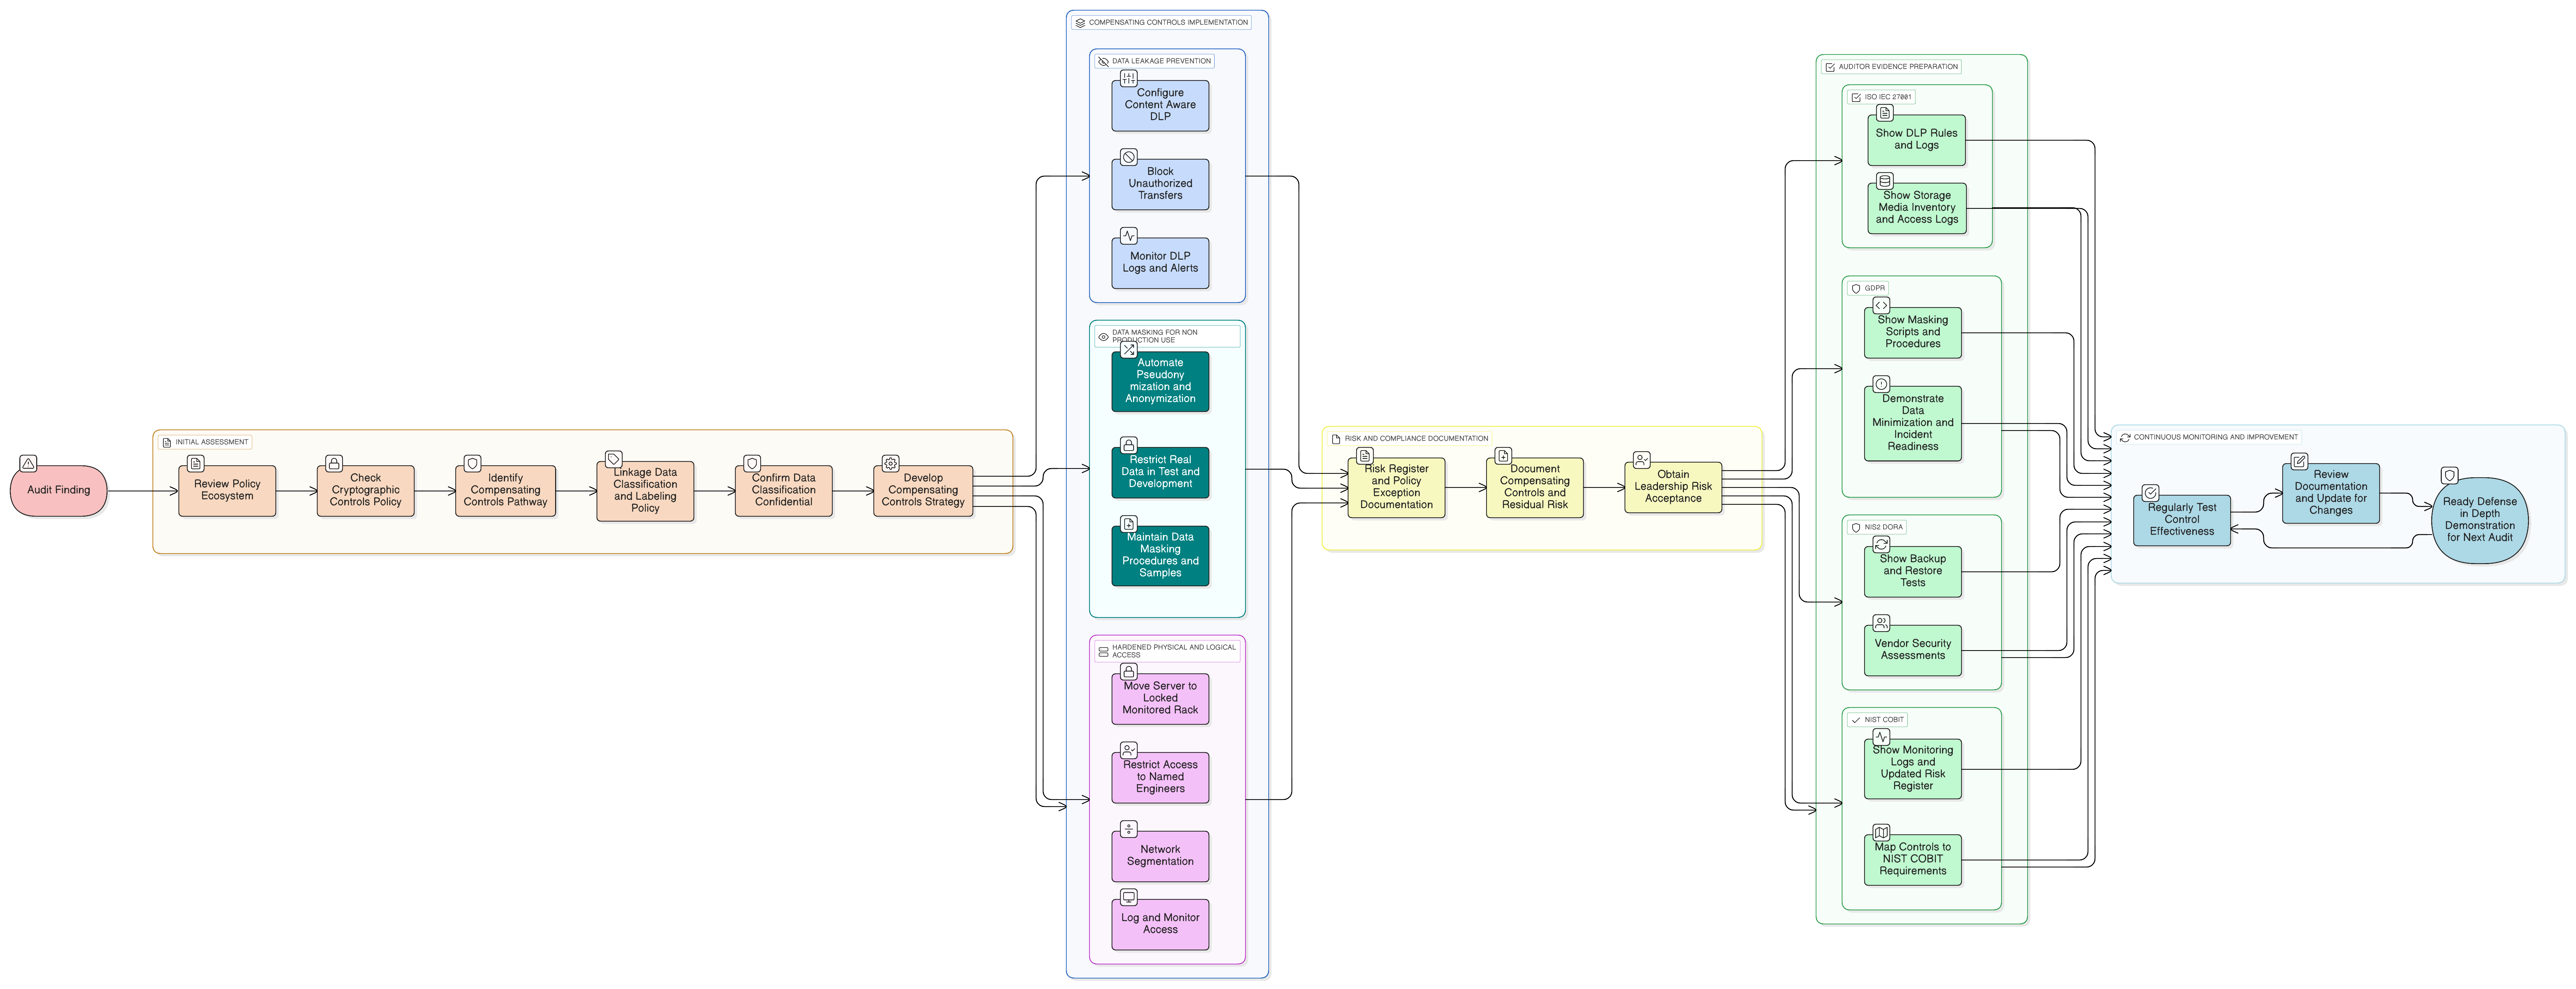
Una guida pratica per CISO sull’attuazione e la documentazione dei controlli compensativi per i dati a riposo quando la cifratura non è praticabile. Analizziamo uno scenario di audit reale, mappando difese stratificate rispetto ai quadri di riferimento ISO/IEC 27001:2022, GDPR, NIS2, DORA e NIST.
Un attacco ransomware colpisce durante una riunione del consiglio di amministrazione. I backup funzionano, ma la sicurezza regge? Scopri come applicare i controlli di resilienza di ISO/IEC 27001:2022 per mantenere la sicurezza sotto pressione, soddisfare gli auditor e rispettare i rigorosi requisiti DORA e NIS2 con la roadmap esperta di Clarysec.
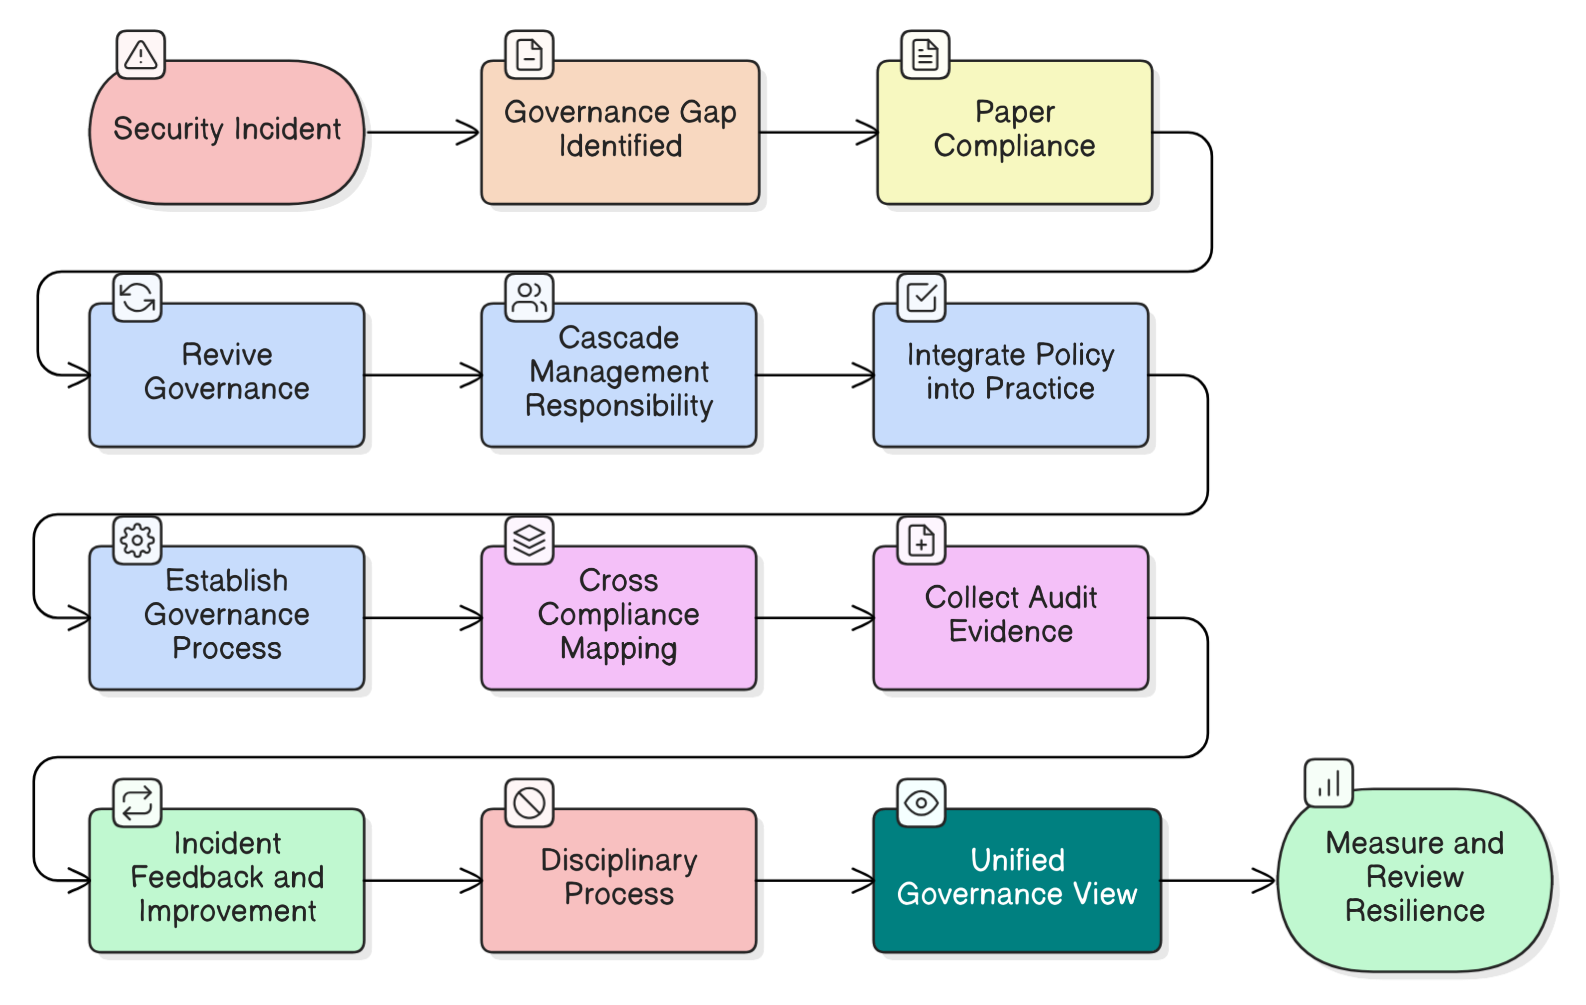
Le checklist di conformità non prevengono le violazioni; la governance attiva sì. Analizziamo i principali miti di governance dei CISO partendo da un incidente reale e forniamo una roadmap per costruire una vera resilienza aziendale, con azioni concrete, esempi di policy e mappature di conformità trasversale per ISO 27001:2022, NIS2, DORA e altri riferimenti.
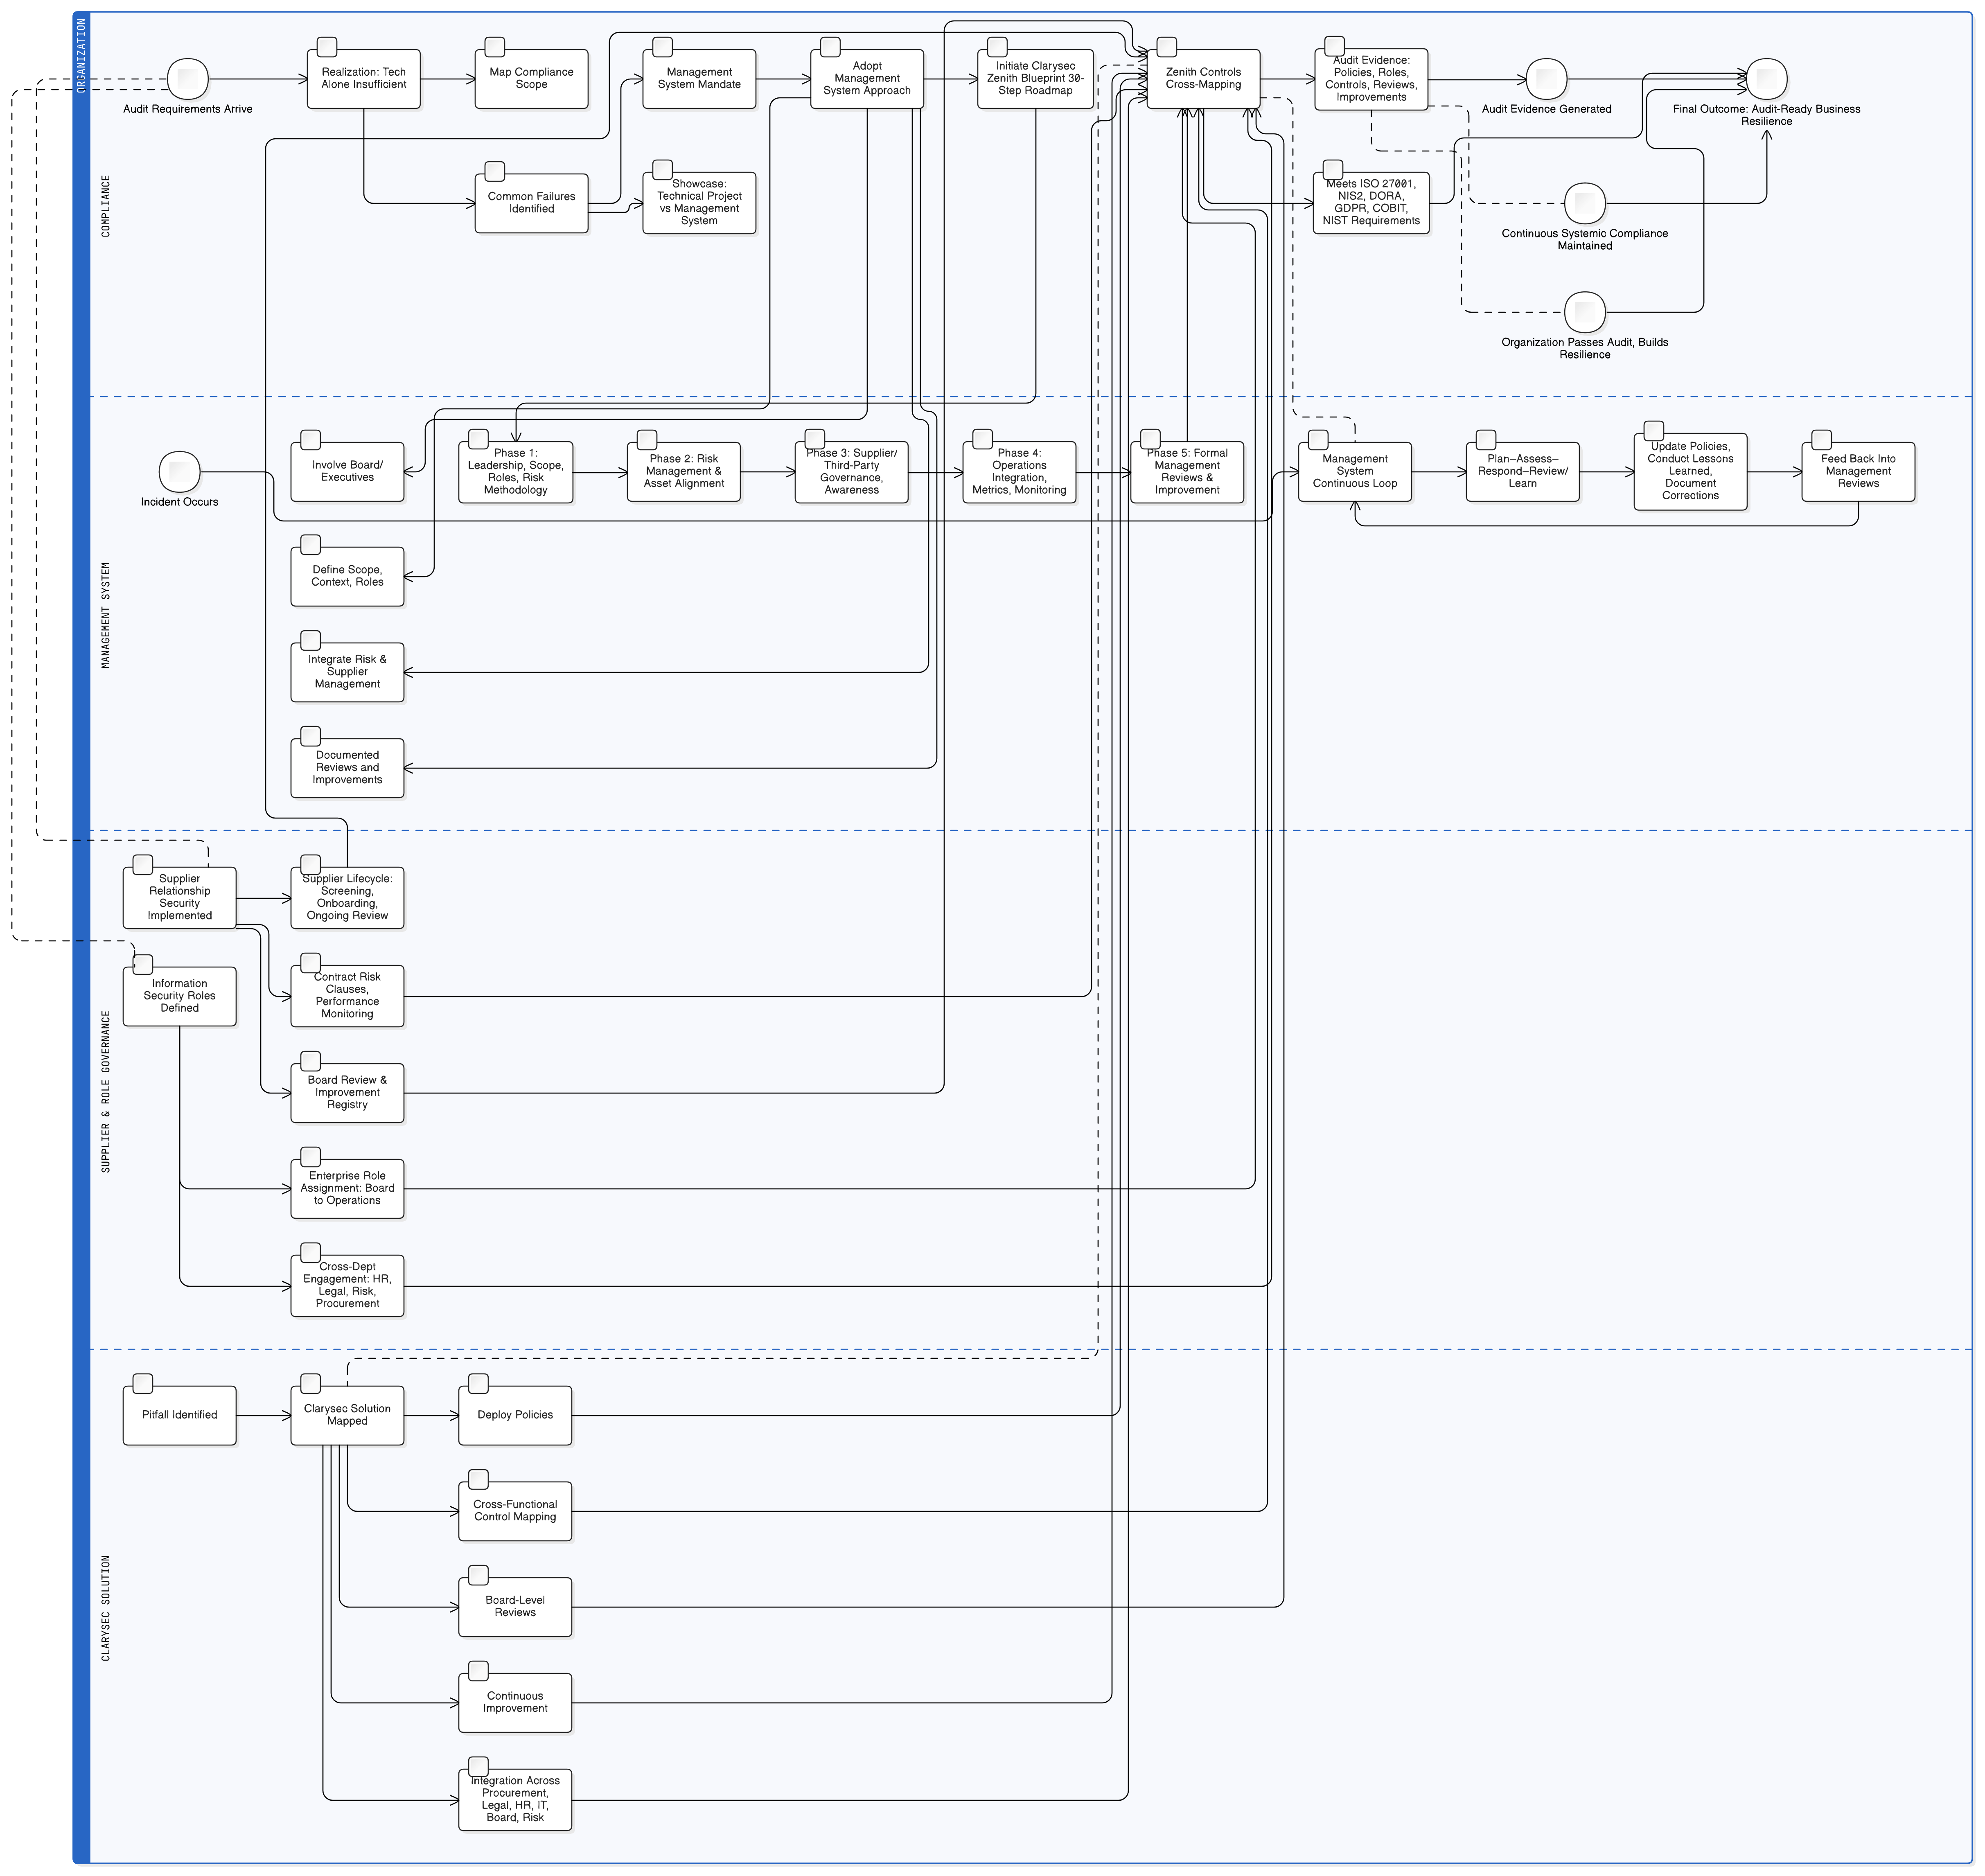
I fallimenti in audit non dipendono da firewall deboli: sono il risultato di una conformità gestita come una checklist tecnica. Scopri le strategie di sistema di gestione di Clarysec, i controlli mappati e le politiche operative per una conformità efficace a ISO 27001, NIS2 e DORA.
Quando la simulazione incontra la realtà: la crisi che ha esposto i punti ciechi della sicurezza
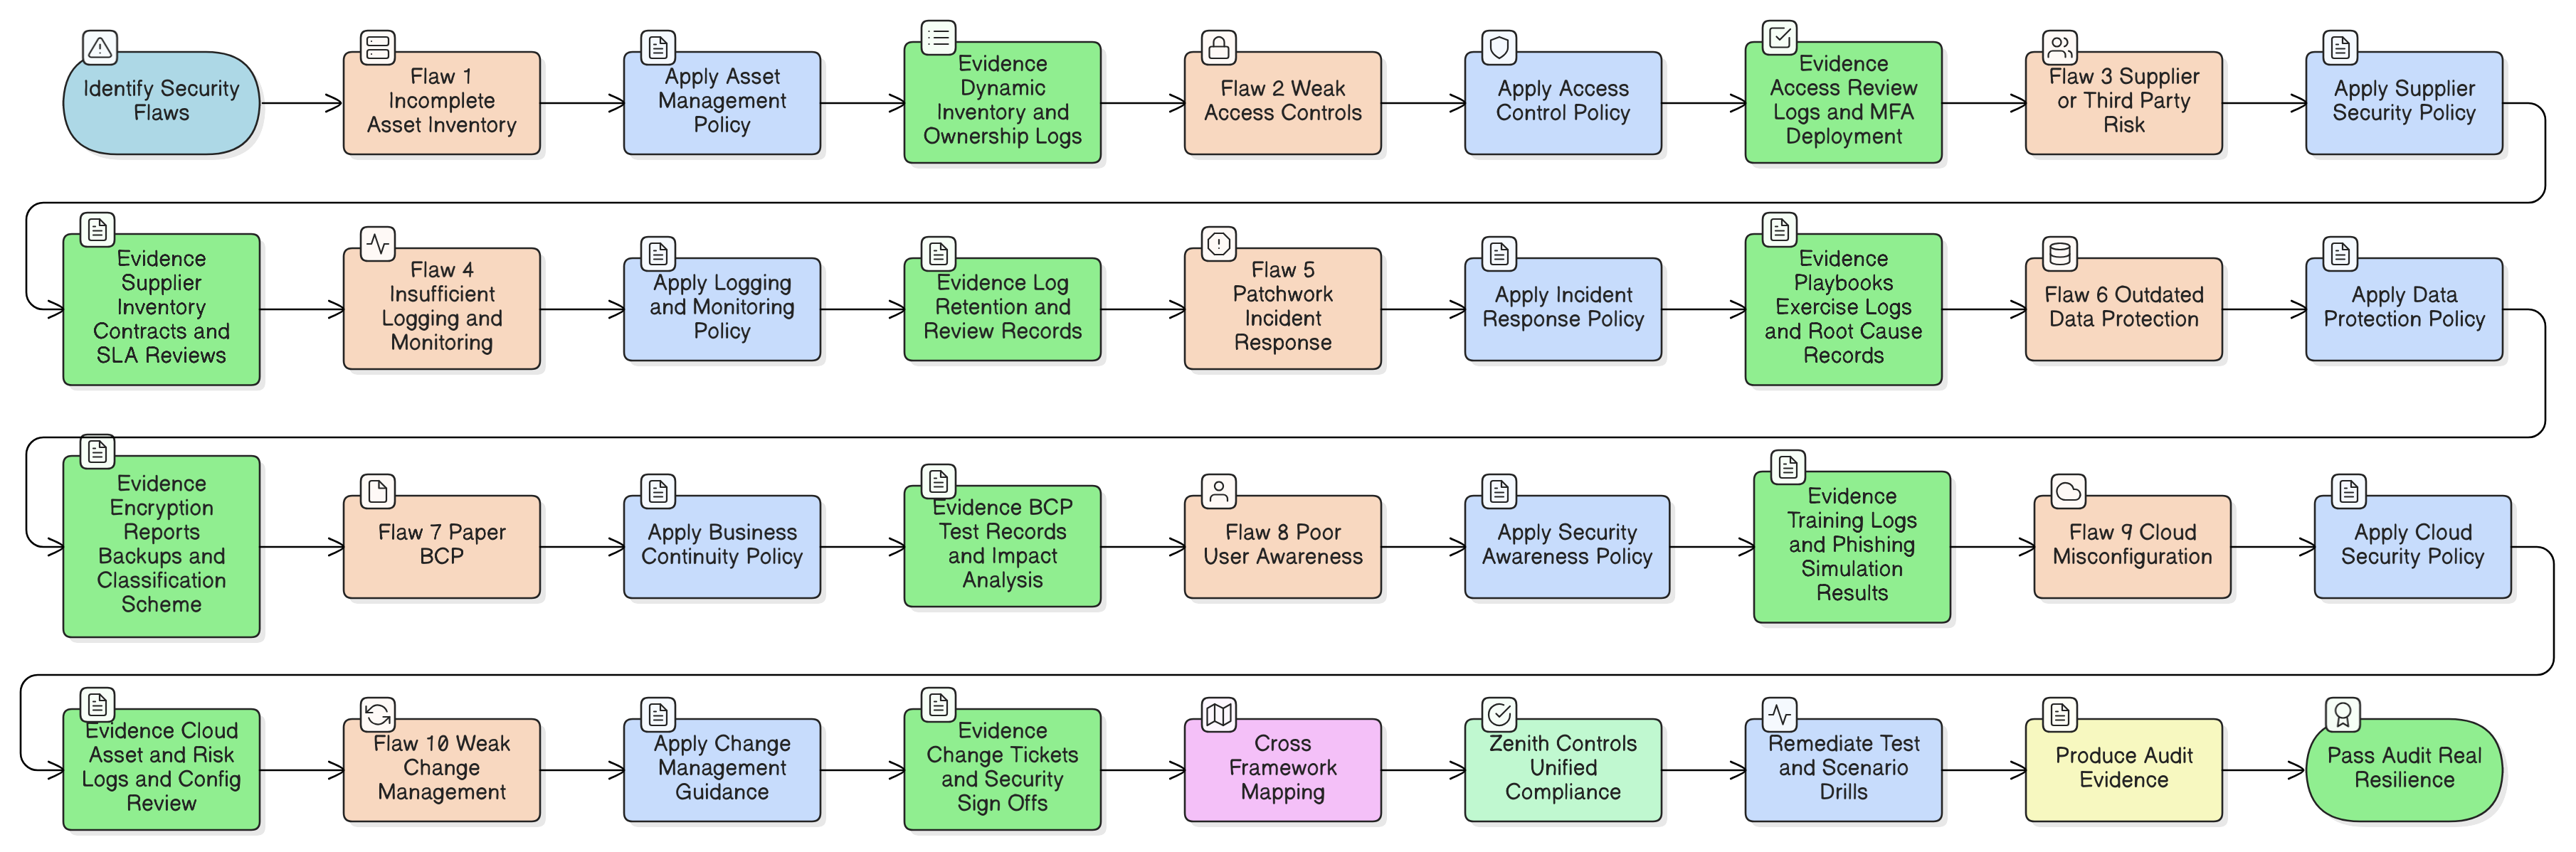
Erano le 14:00 di un martedì quando Alex, Responsabile della sicurezza delle informazioni di una società FinTech in forte crescita, fu costretto a interrompere la simulazione ransomware. Su Slack la tensione era alta, il consiglio di amministrazione osservava con crescente preoccupazione e la scadenza per la conformità a DORA incombeva. La simulazione, pensata come attività ordinaria, si era trasformata in una dimostrazione delle vulnerabilità: punti di ingresso non rilevati, asset critici non prioritizzati, piano di comunicazione inefficace e rischio dei fornitori quantomeno opaco.
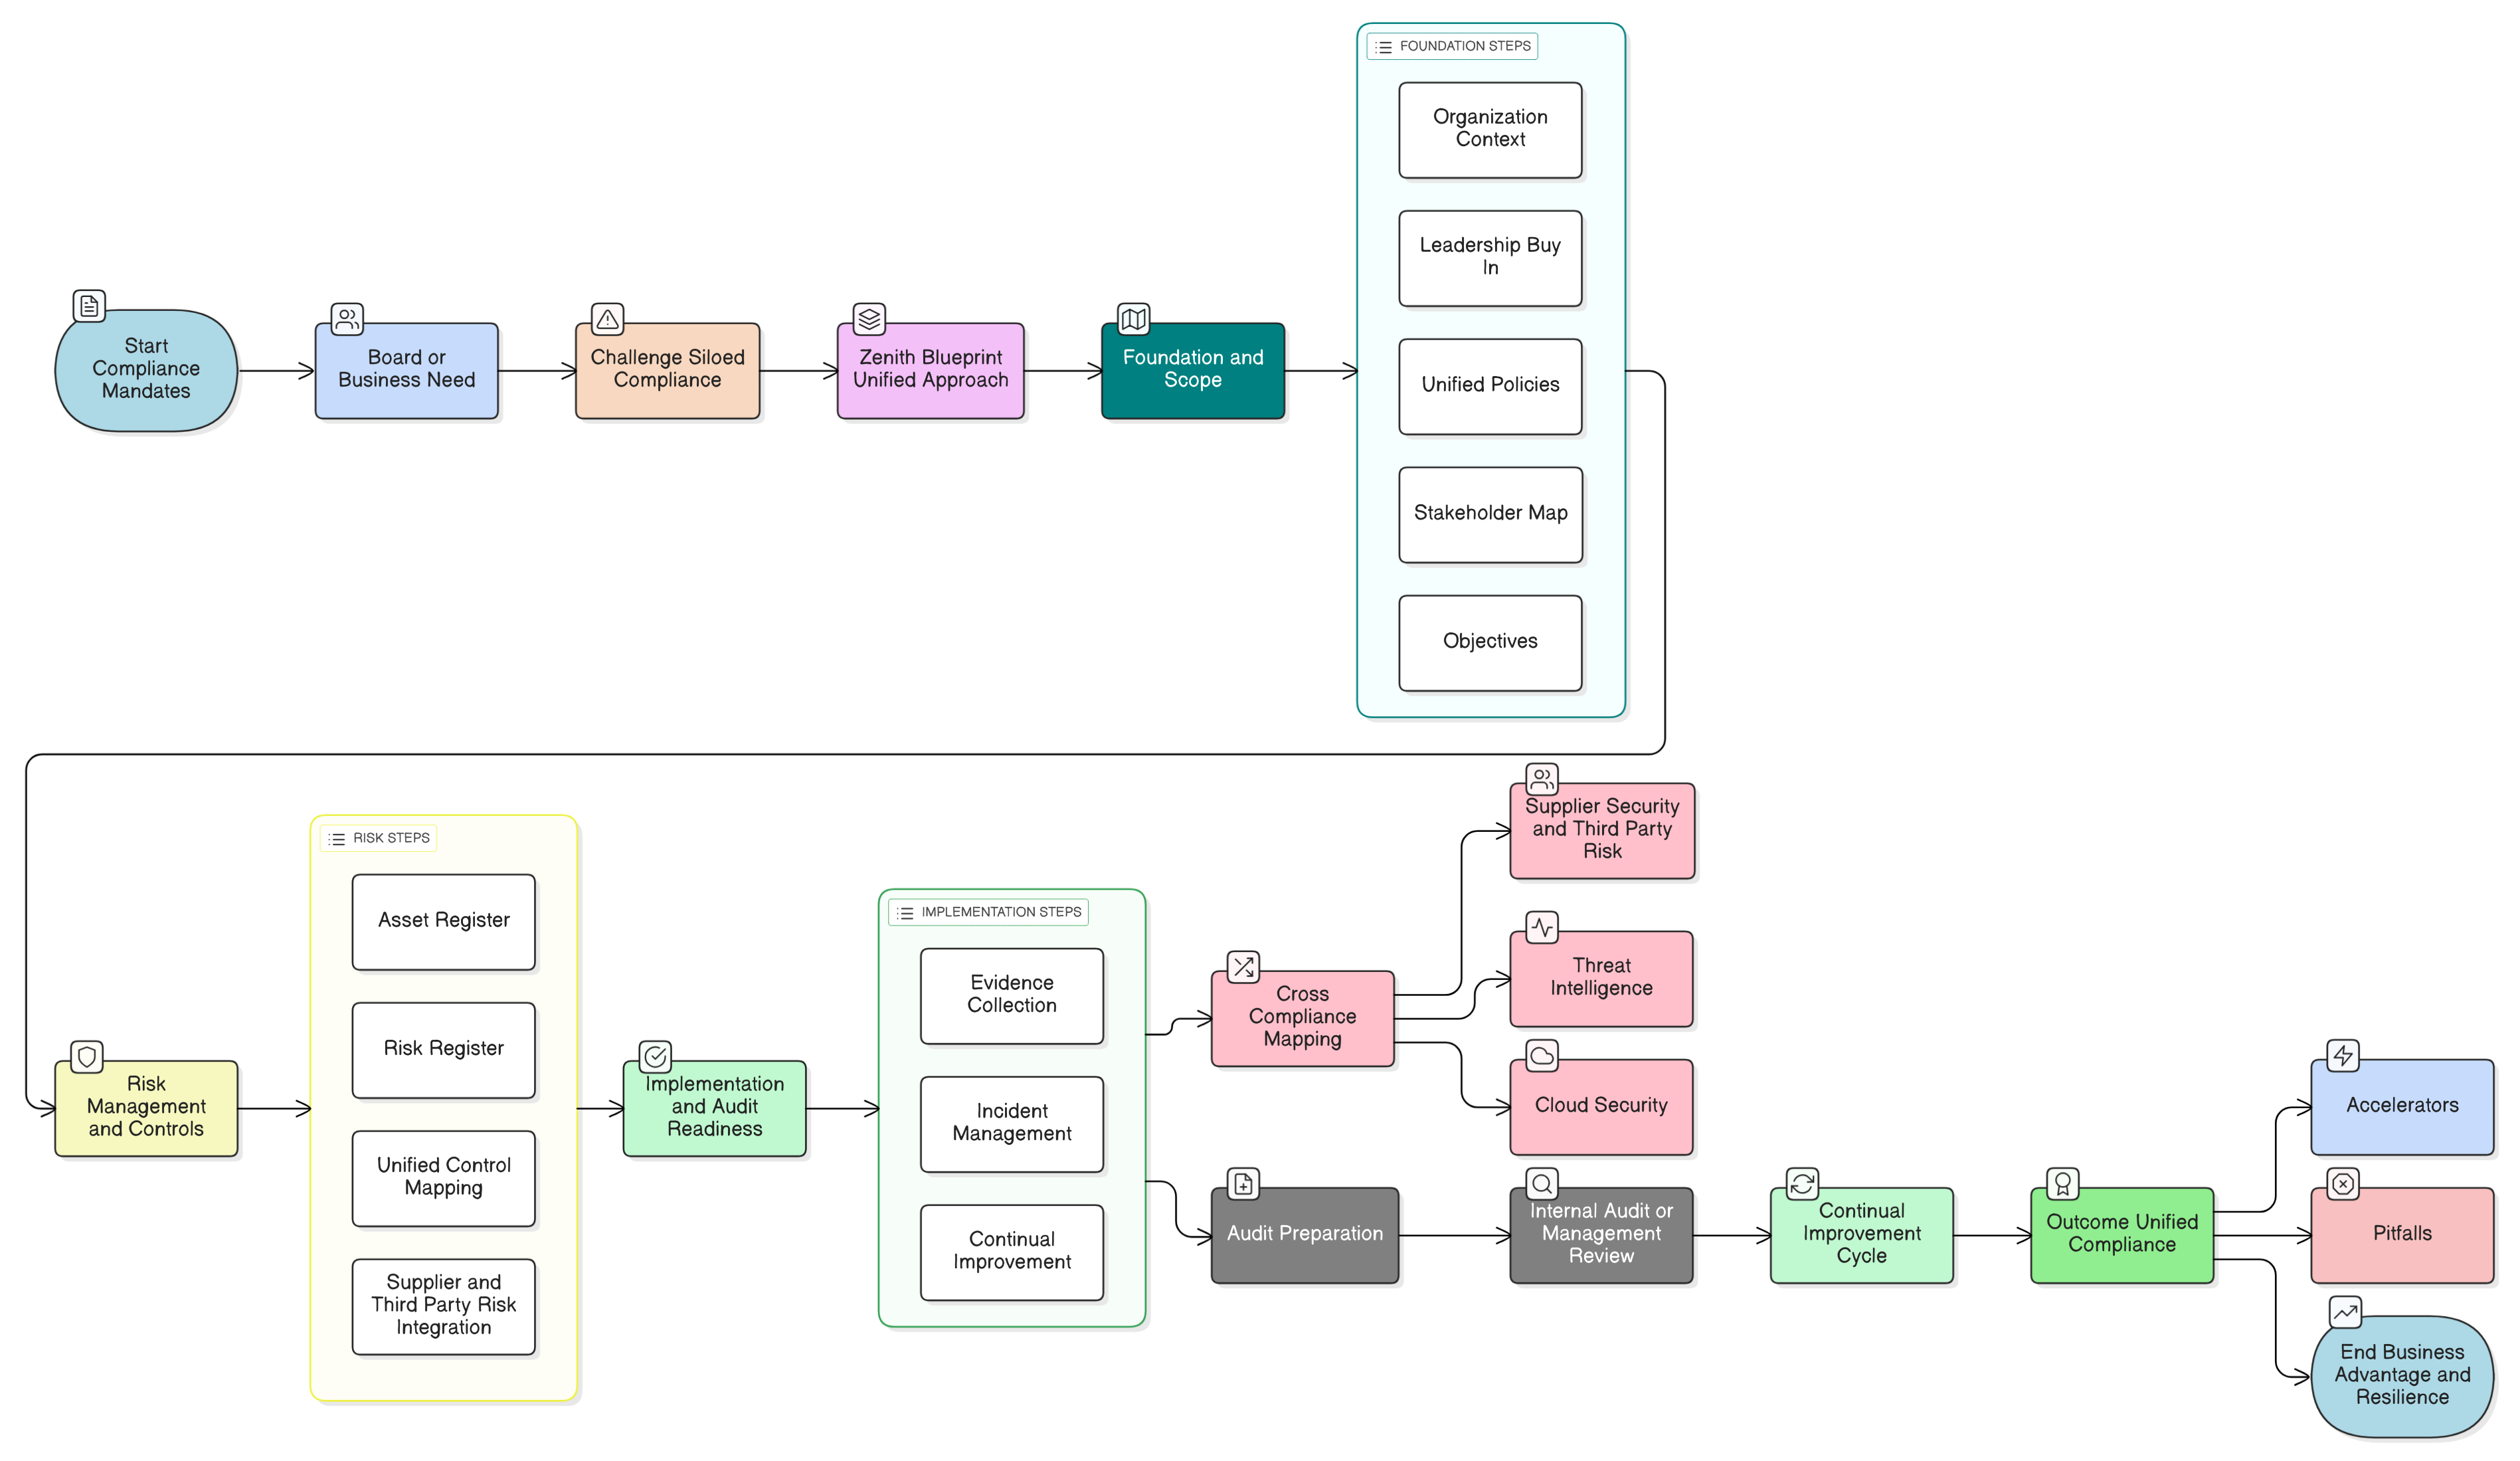
Zenith Blueprint di Clarysec offre il percorso più rapido e affidabile verso una conformità unificata a ISO 27001:2022, NIS2 e DORA. Scopri passaggi operativi, mappature dei controlli e scenari reali per consentire a CISO e leader aziendali di raggiungere una reale preparazione operativa e agli audit.