#Gestione Del Rischio
Articles tagged with "Gestione Del Rischio"
103 articles
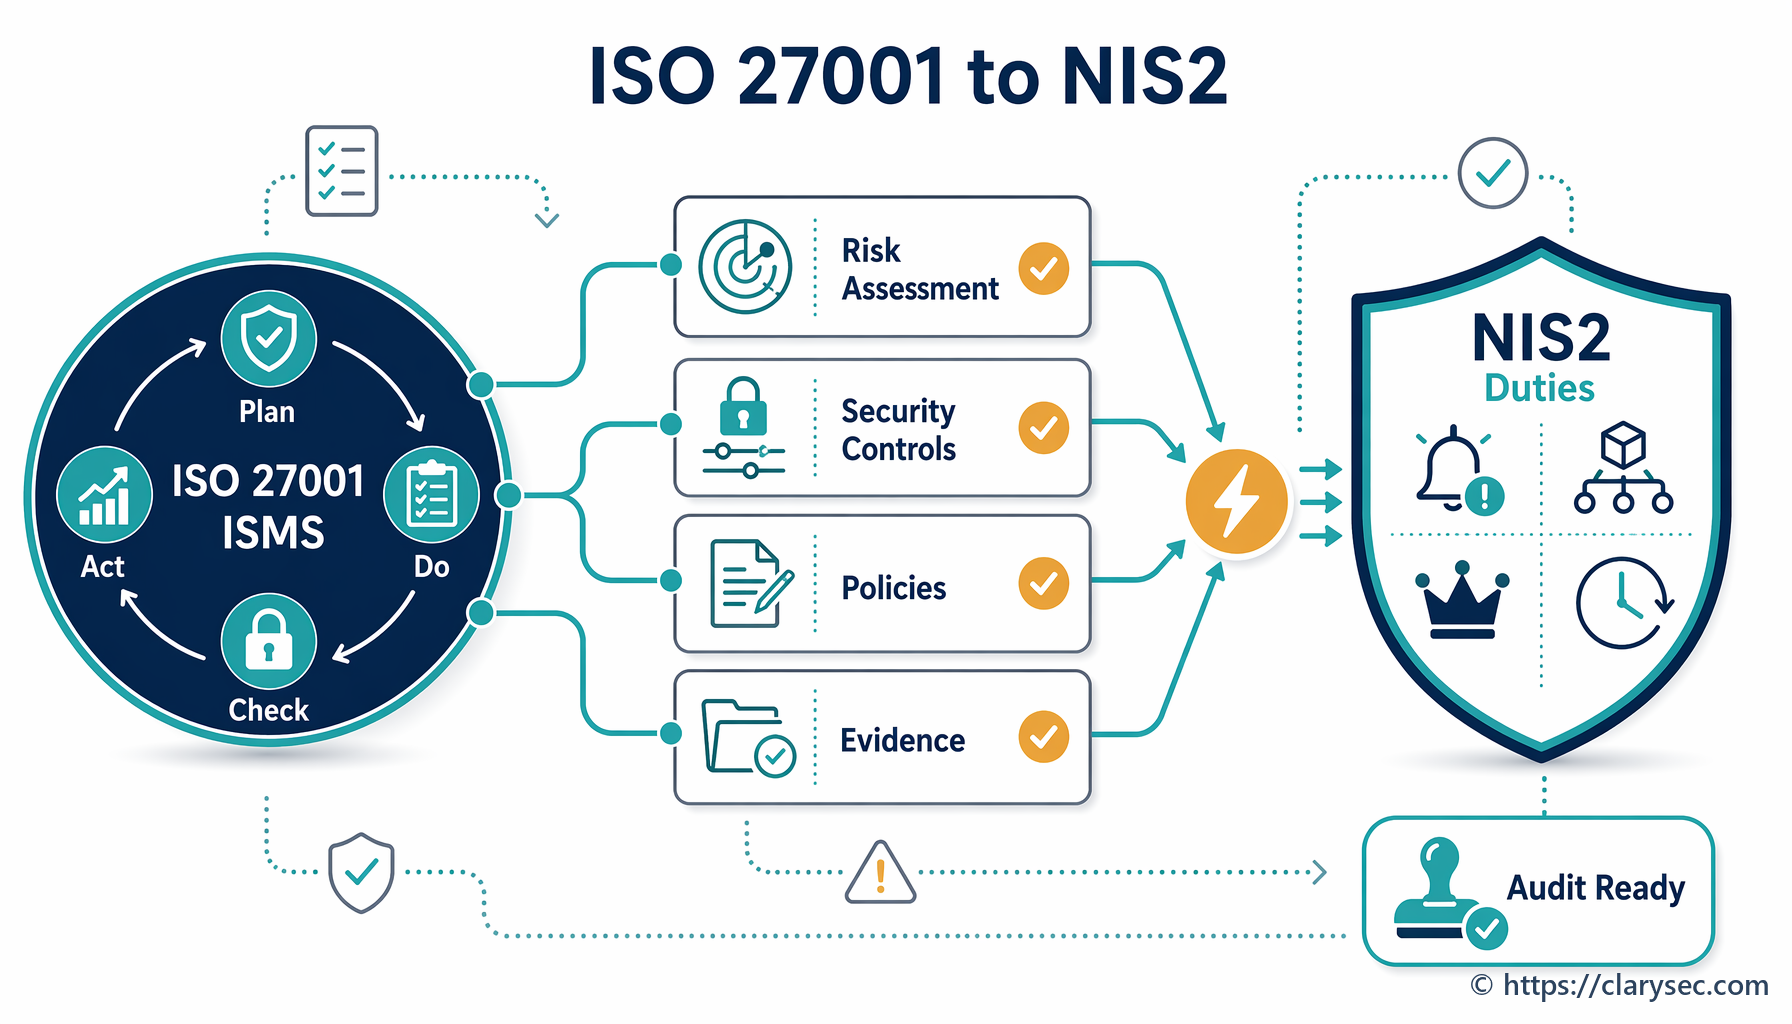
Scopri come l’implementazione di un SGSI conforme a ISO/IEC 27001:2022 fornisce un quadro di riferimento solido per soddisfare direttamente i requisiti fondamentali di cibersicurezza della Direttiva NIS2.
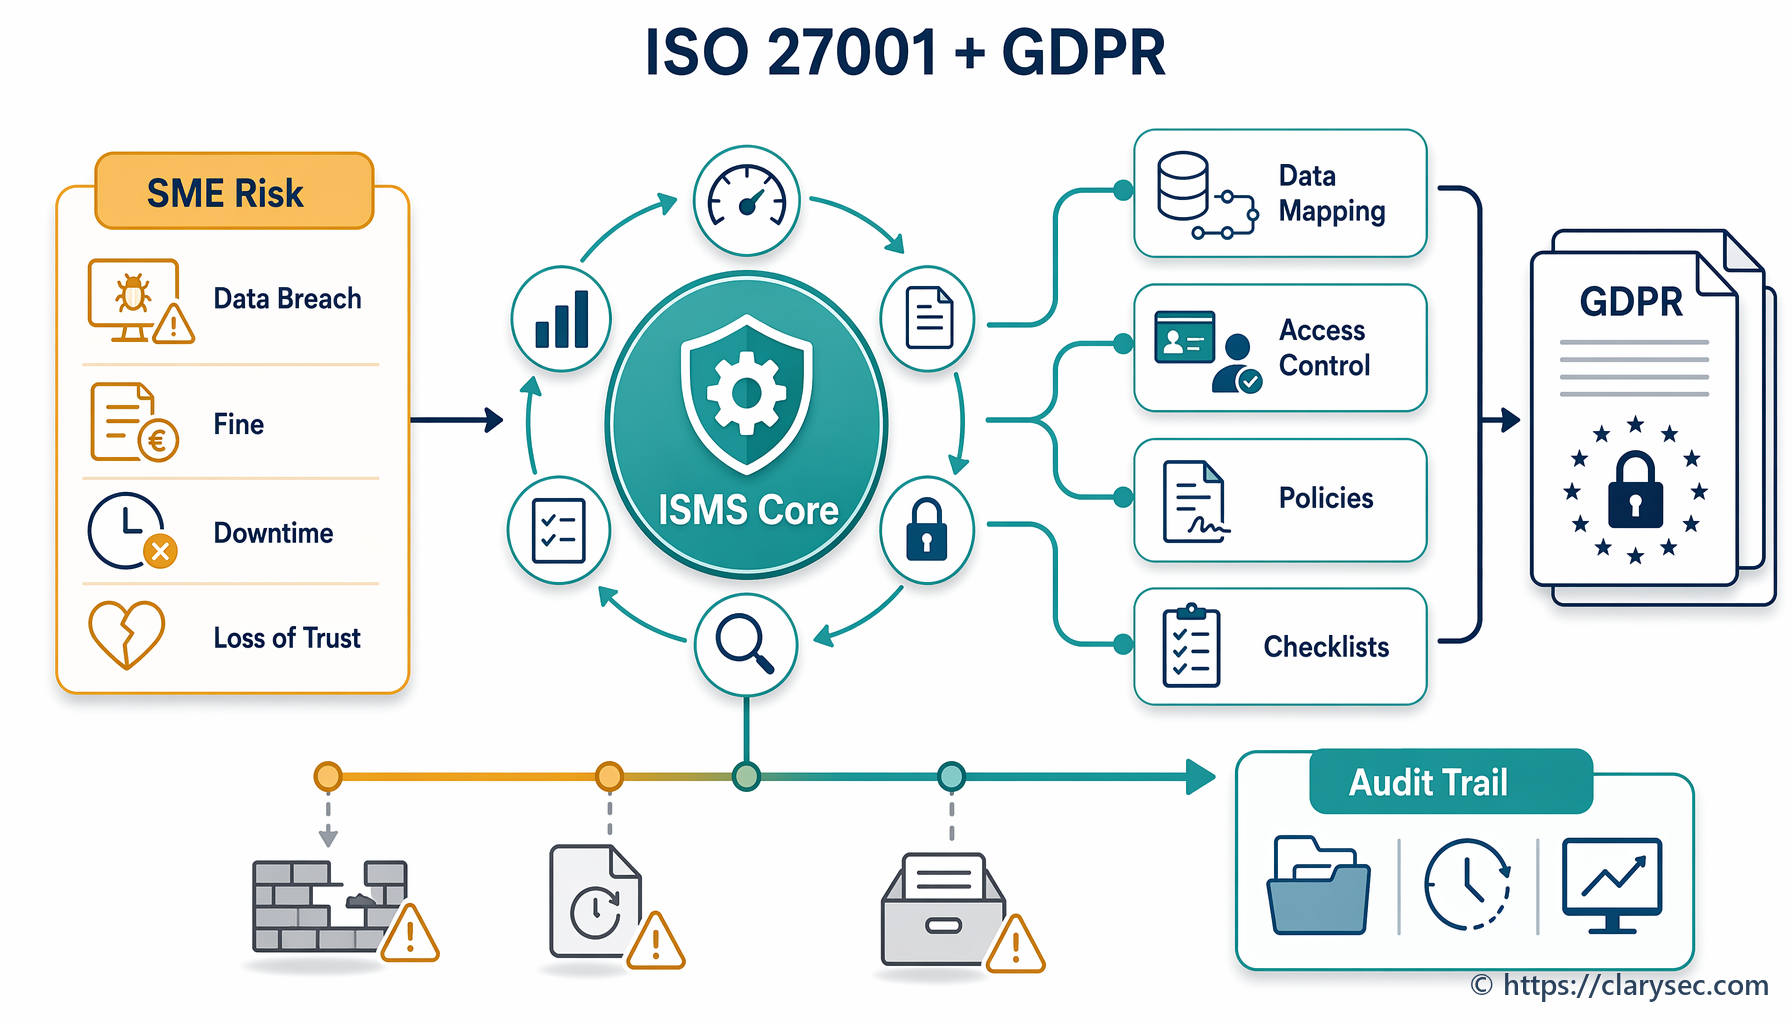
Scopri come le PMI possono utilizzare il quadro ISO/IEC 27001:2022 per costruire un SGSI solido che affronti in modo sistematico i requisiti del GDPR in materia di protezione dei dati.
Scopri come costruire un programma misurabile di resilienza al phishing utilizzando i controlli ISO 27001:2022 A.6.3 e A.6.4 per ridurre il rischio umano e dimostrare la conformità.
Introduzione
ISO 27001 è lo standard internazionale per i sistemi di gestione per la sicurezza delle informazioni (SGSI). Questa guida completa illustra i passaggi essenziali per implementare ISO 27001 nella tua organizzazione, dalla pianificazione iniziale fino alla certificazione.
Che cos’è ISO 27001?
ISO 27001 definisce un approccio sistematico alla gestione e alla protezione delle informazioni aziendali sensibili. Integra persone, processi e sistemi IT attraverso l’applicazione di un processo di gestione del rischio.