#Gestione Del Rischio
Articles tagged with "Gestione Del Rischio"
116 articles
Un modello pratico e idoneo all’audit per notifiche di modifica dei sub-responsabili del trattamento, opposizioni dei clienti, aggiornamenti dei DPA, evidenze sui trasferimenti e controlli sul rischio fornitori.
Shadow API, token deboli, limiti di frequenza assenti e log incoerenti sono ormai carenze di governance. Questa guida di riferimento mostra ai CISO come costruire evidenze sulla sicurezza delle API per audit allineati a ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 e COBIT.
Una guida pratica per CISO sull’uso della modellazione delle minacce come evidenza di sicurezza fin dalla progettazione per ISO 27001, NIS2, DORA, CRA, GDPR e assurance verso i clienti.
Una guida pratica Clarysec per trasformare le clausole contrattuali NIS2 con i fornitori in evidenze di assurance ISO/IEC 27001:2022 idonee all’audit, con accountability GDPR, allineamento DORA e governance dei fornitori a livello di organo di gestione.
Una guida basata su scenari per CISO, finalizzata a trasformare l’hardening di Active Directory in evidenze pronte per audit rispetto a ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 e riesami di governance.
Una guida pratica per il Responsabile della sicurezza delle informazioni (CISO) su come usare ISO/IEC 27001:2022 e le evidenze delle politiche Clarysec per governare inventario SaaS, accessi, configurazioni, logging e fornitori ai fini di NIS2, DORA e GDPR.
Una guida pratica per costruire nel 2026 un registro degli obblighi di conformità in materia di cibersicurezza che mappi NIS2, DORA, GDPR, ISO/IEC 27001:2022 e i contratti con i clienti rispetto a titolari, controlli, evidenze, audit e Riesame della direzione.
Guida pratica per CISO alla mappatura delle evidenze delle parti facenti affidamento sull’EU Digital Identity Wallet rispetto a ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 e COBIT 2019, utilizzando le politiche e i toolkit Clarysec.
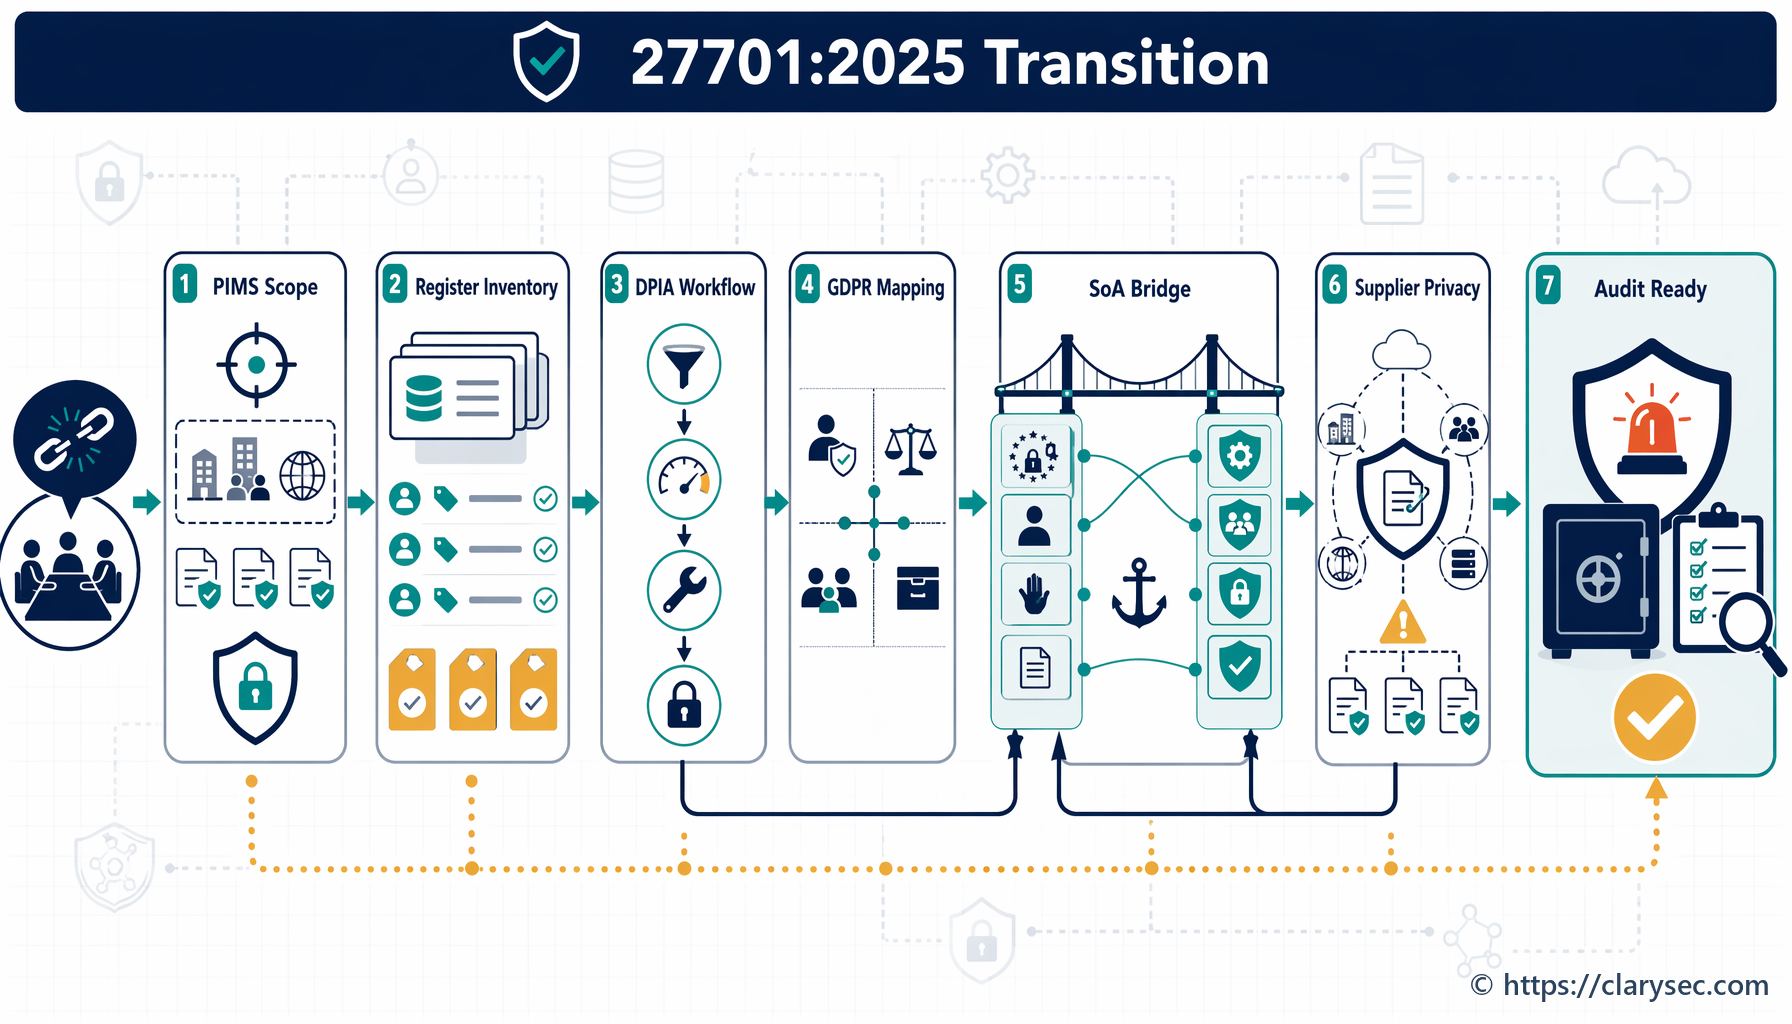
Una roadmap pratica e basata sulle evidenze per passare da una conformità GDPR frammentata a un Sistema di gestione delle informazioni sulla privacy ISO/IEC 27701:2025 integrato, fondato su ISO/IEC 27001:2022, politiche PIMS Clarysec, flussi di lavoro DPIA, governance privacy dei fornitori e mappatura trasversale della conformità.