#Gestione Del Rischio
Articles tagged with "Gestione Del Rischio"
116 articles
Scopri come costruire un ciclo di audit e riesame della direzione ISO 27701:2025 per il PIMS che dimostri la responsabilizzazione GDPR con evidenze, CAPA, decisioni della leadership e mappatura trasversale della conformità.
La cessazione del rapporto con il responsabile del trattamento è il punto in cui gestione dei fornitori, governance della privacy, offboarding cloud ed evidenze di audit si sovrappongono. Scopri come costruire un flusso di lavoro per i certificati di cancellazione che supporti la conformità a GDPR, DORA, ISO/IEC 27701:2025 e ISO/IEC 27001:2022.
Il riesame della direzione previsto dalla clausola 9.3 di ISO/IEC 27001:2022 sta diventando il meccanismo pratico con cui il consiglio di amministrazione documenta la supervisione della cibersicurezza ai fini di NIS2 e DORA. Questa guida mostra come Responsabili della sicurezza delle informazioni (CISO), Compliance Manager, auditor e responsabili operativi possano trasformare verbali di riesame, KPI, incidenti, rischi e azioni correttive in evidenze di governance difendibili.
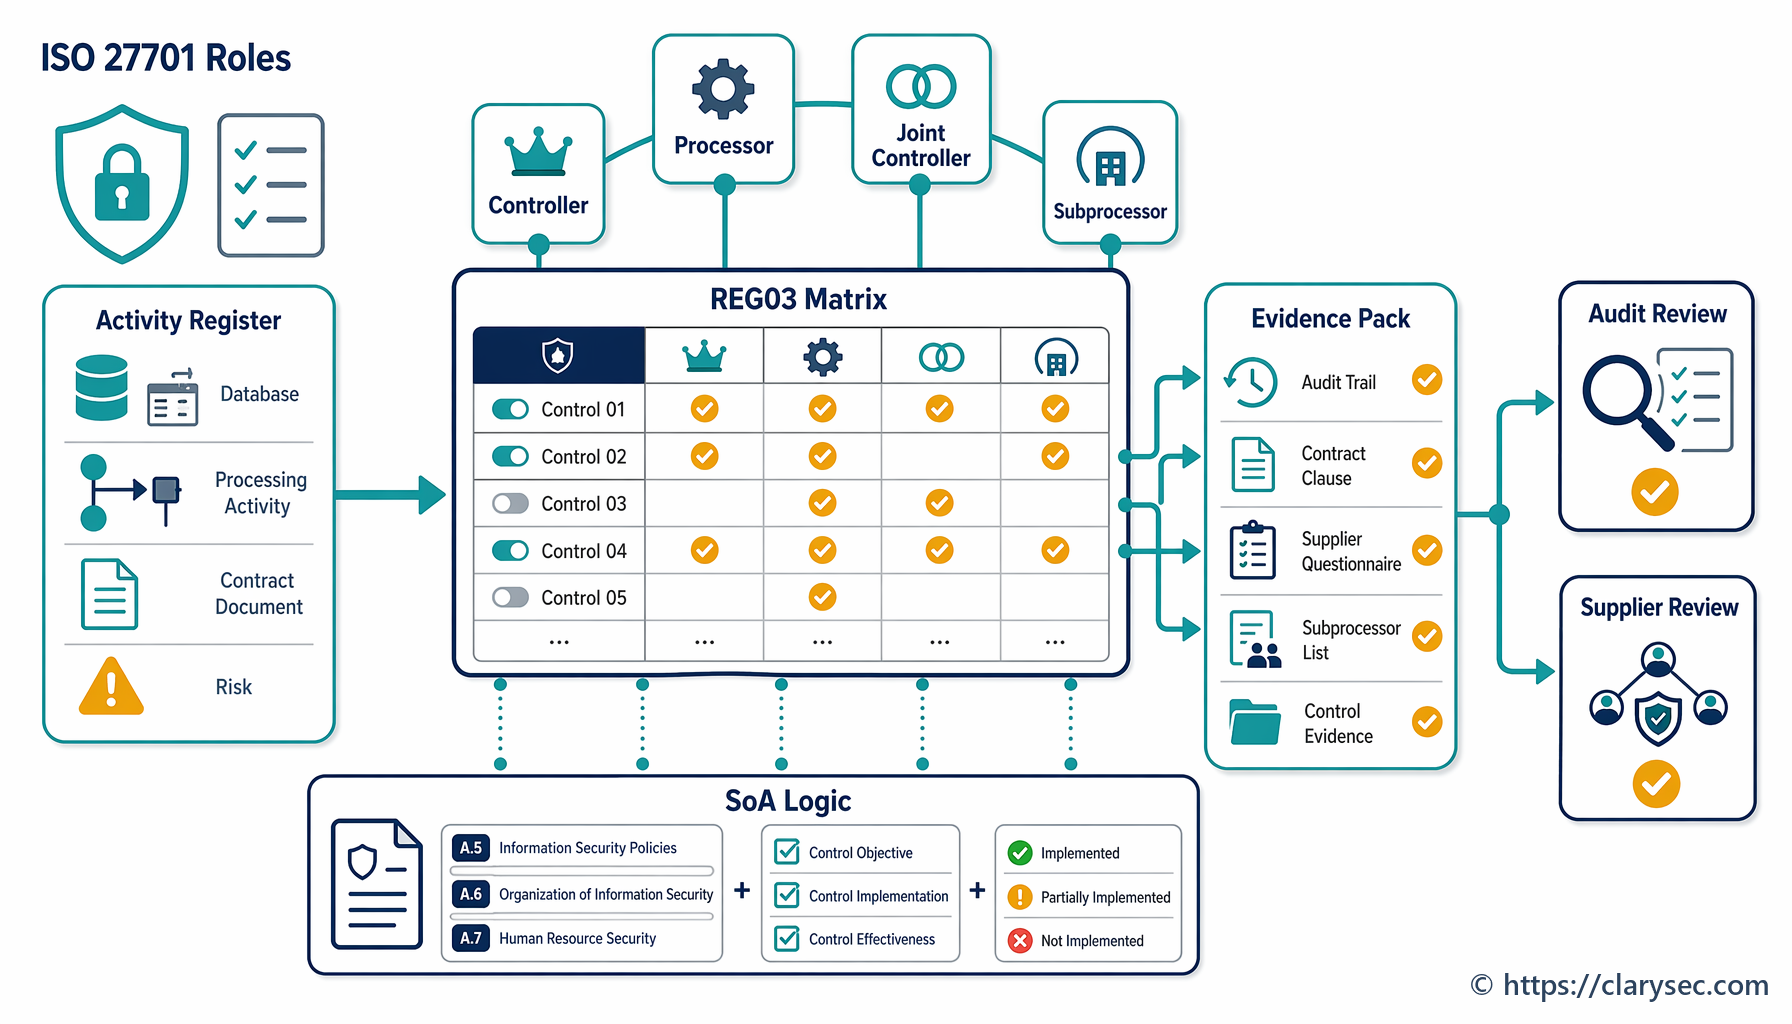
Scopri come determinare quali controlli del PIMS ISO 27701 si applicano ai ruoli GDPR di titolare del trattamento, responsabile del trattamento, contitolare del trattamento e sub-responsabile, e come documentare evidenze idonee all’audit usando REG02, REG03, REG08, le policy Clarysec, Zenith Blueprint e Zenith Controls.
Guida pratica alla governance dei contitolari del trattamento verificabile in sede di audit ai sensi dell’Articolo 26 GDPR, con ISO/IEC 27701:2025, registri PIMS Clarysec, contratti, flussi operativi per i diritti degli interessati, procedure per le violazioni dei dati personali e mappatura trasversale della conformità.
Una guida pratica per il 2026 alla governance del ciclo di vita dei dati secondo ISO 27001 per la conservazione ai sensi del GDPR, l’igiene informatica NIS2 e il rischio ICT DORA, con clausole delle politiche Clarysec, mappature dei controlli, evidenze di audit e flussi di lavoro per la cancellazione nel cloud.
Una guida unificata per CISO alla gestione della postura di sicurezza dei dati nel 2026, che mostra come discovery dei dati sensibili, esposizione degli accessi e rischio dei dati nel cloud diventino evidenze riutilizzabili per ISO/IEC 27001:2022, NIS2, DORA e GDPR.
Scopri come trasformare i casi d’uso SIEM in controlli governati, testati, ottimizzati e verificabili che supportano le evidenze per ISO 27001:2022, NIS2, DORA e GDPR.
La riduzione della validità dei certificati TLS pubblici trasforma il rinnovo in una sfida ricorrente di governance, resilienza ed evidenze di audit. Questa guida mostra come gestire i certificati come asset di sicurezza governati ai sensi di ISO/IEC 27001:2022, NIS2, DORA e GDPR Article 32.