#Gestione Del Rischio
Articles tagged with "Gestione Del Rischio"
116 articles
Una guida pratica per definire, approvare, monitorare, documentare con evidenze e difendere gli SLA di correzione delle vulnerabilità rispetto alle aspettative di audit di ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 e COBIT 2019.
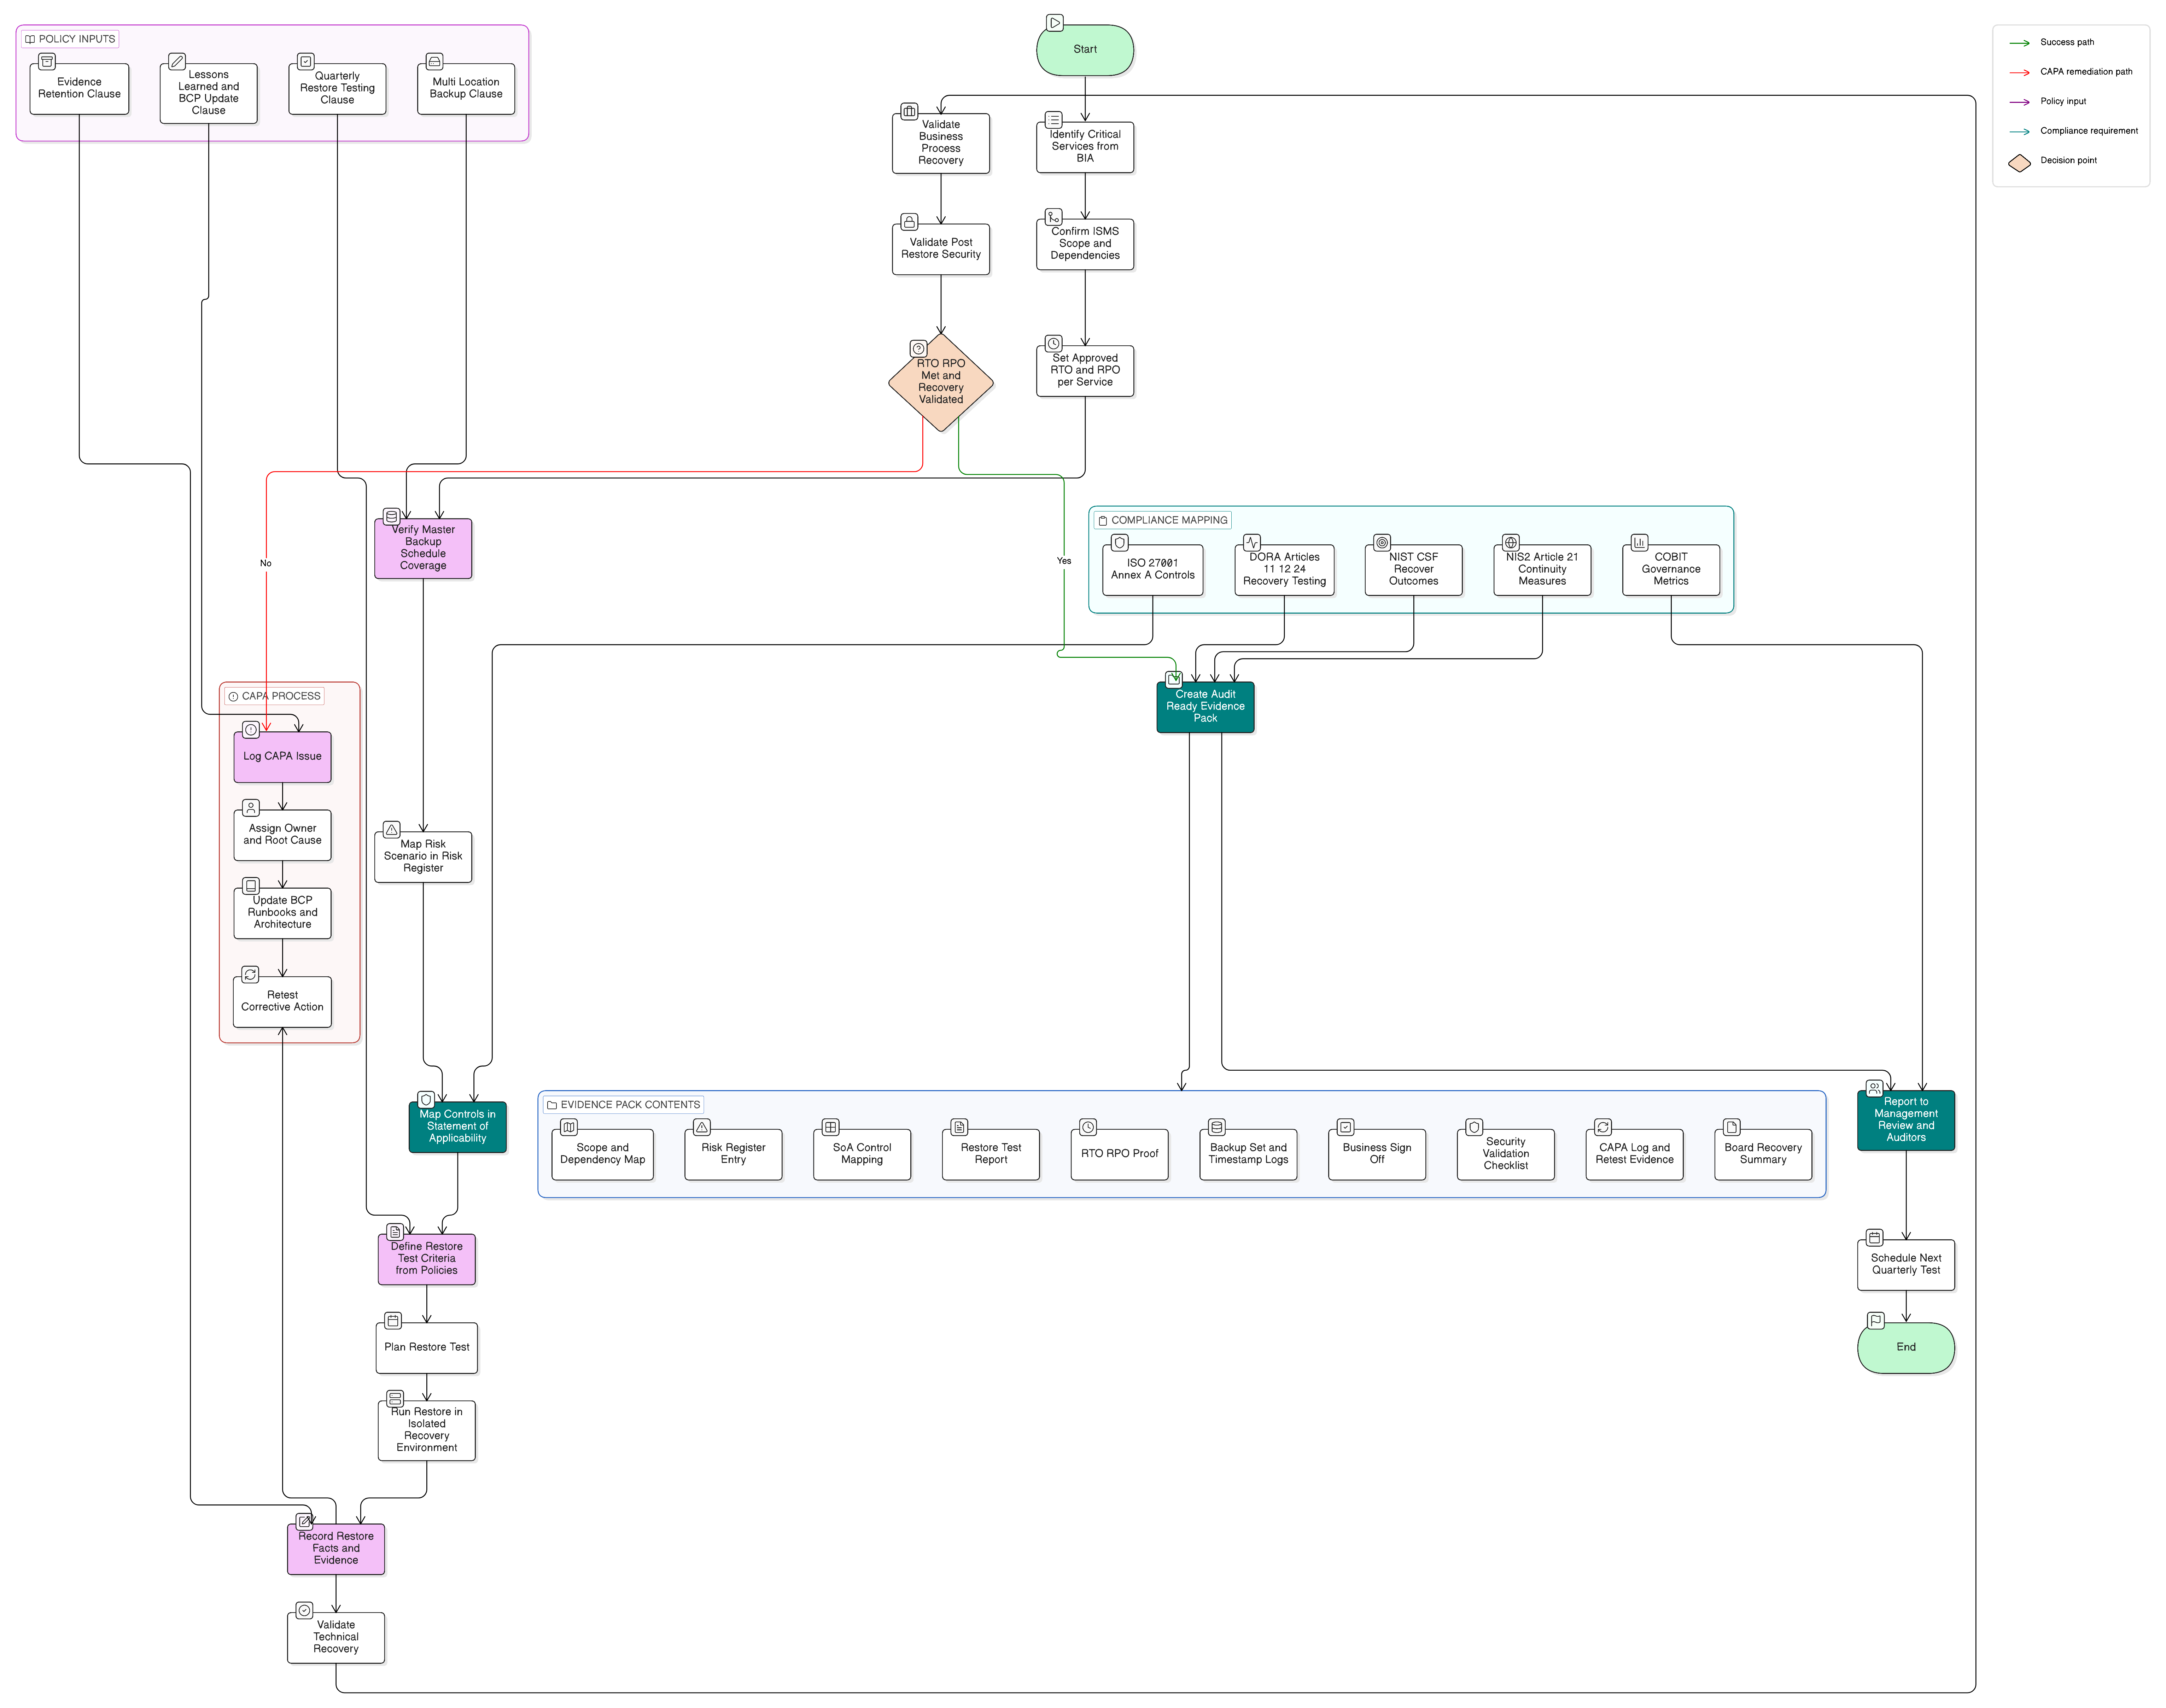
Il test dei backup non è più una semplice misura di igiene tecnica. I CISO devono dimostrare recuperabilità, prestazioni rispetto a RTO/RPO, tracciabilità dei controlli e miglioramento continuo.
Una guida pratica per CISO, responsabili della compliance e fornitori ICT per governare un programma di test della resilienza operativa digitale DORA e trasformare ogni test in evidenze di audit ISO/IEC 27001:2022 riutilizzabili.
Guida pratica alla costruzione di un modello unificato di classificazione della gravità degli incidenti che mappi gli incidenti ICT gravi ai sensi di DORA, gli incidenti significativi ai sensi di NIS2 e il rischio di violazione GDPR alle evidenze ISO/IEC 27001:2022.
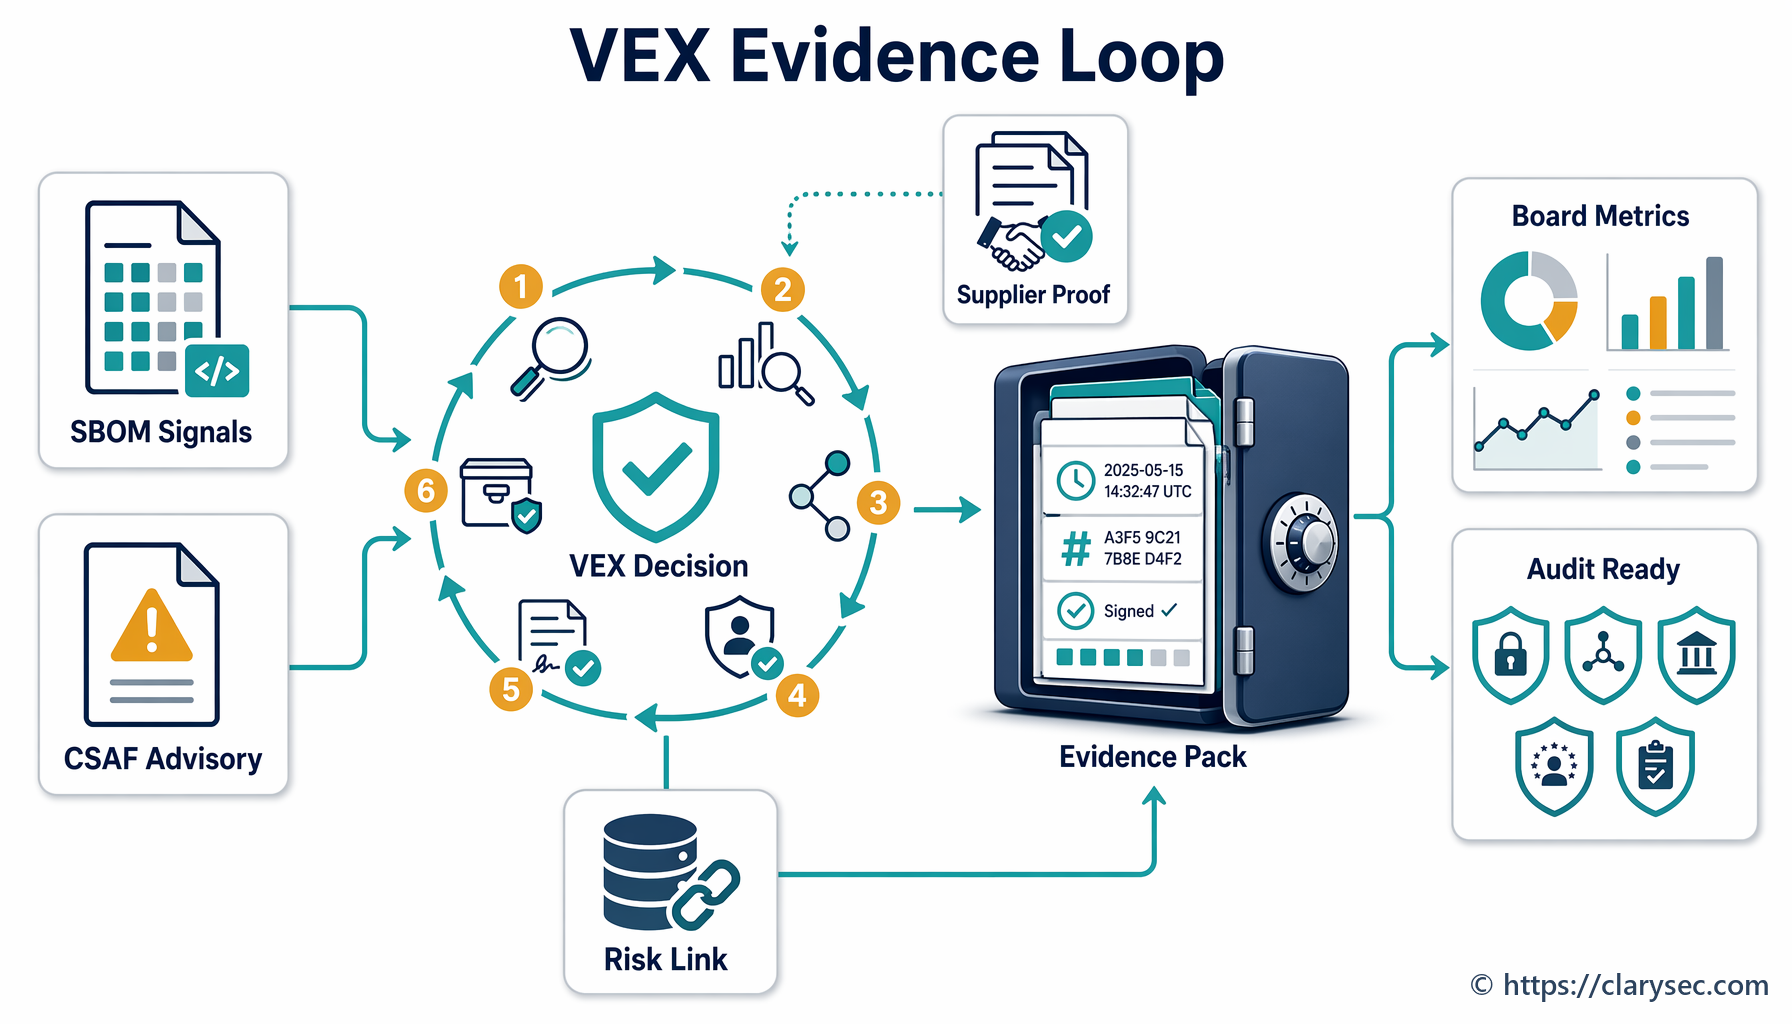
VEX e CSAF stanno diventando il livello di evidenza tra SBOM, avvisi dei fornitori, triage delle vulnerabilità e dimostrazione regolamentare. Questa guida mostra come governare le decisioni sullo stato delle vulnerabilità in ambito ISO 27001, NIS2, DORA, GDPR e CRA.
Scopri come utilizzare l’audit interno e il riesame della direzione ISO/IEC 27001:2022 come motore unitario di evidenze per NIS2, DORA, GDPR, rischio dei fornitori, assurance verso i clienti e responsabilità del consiglio di amministrazione.
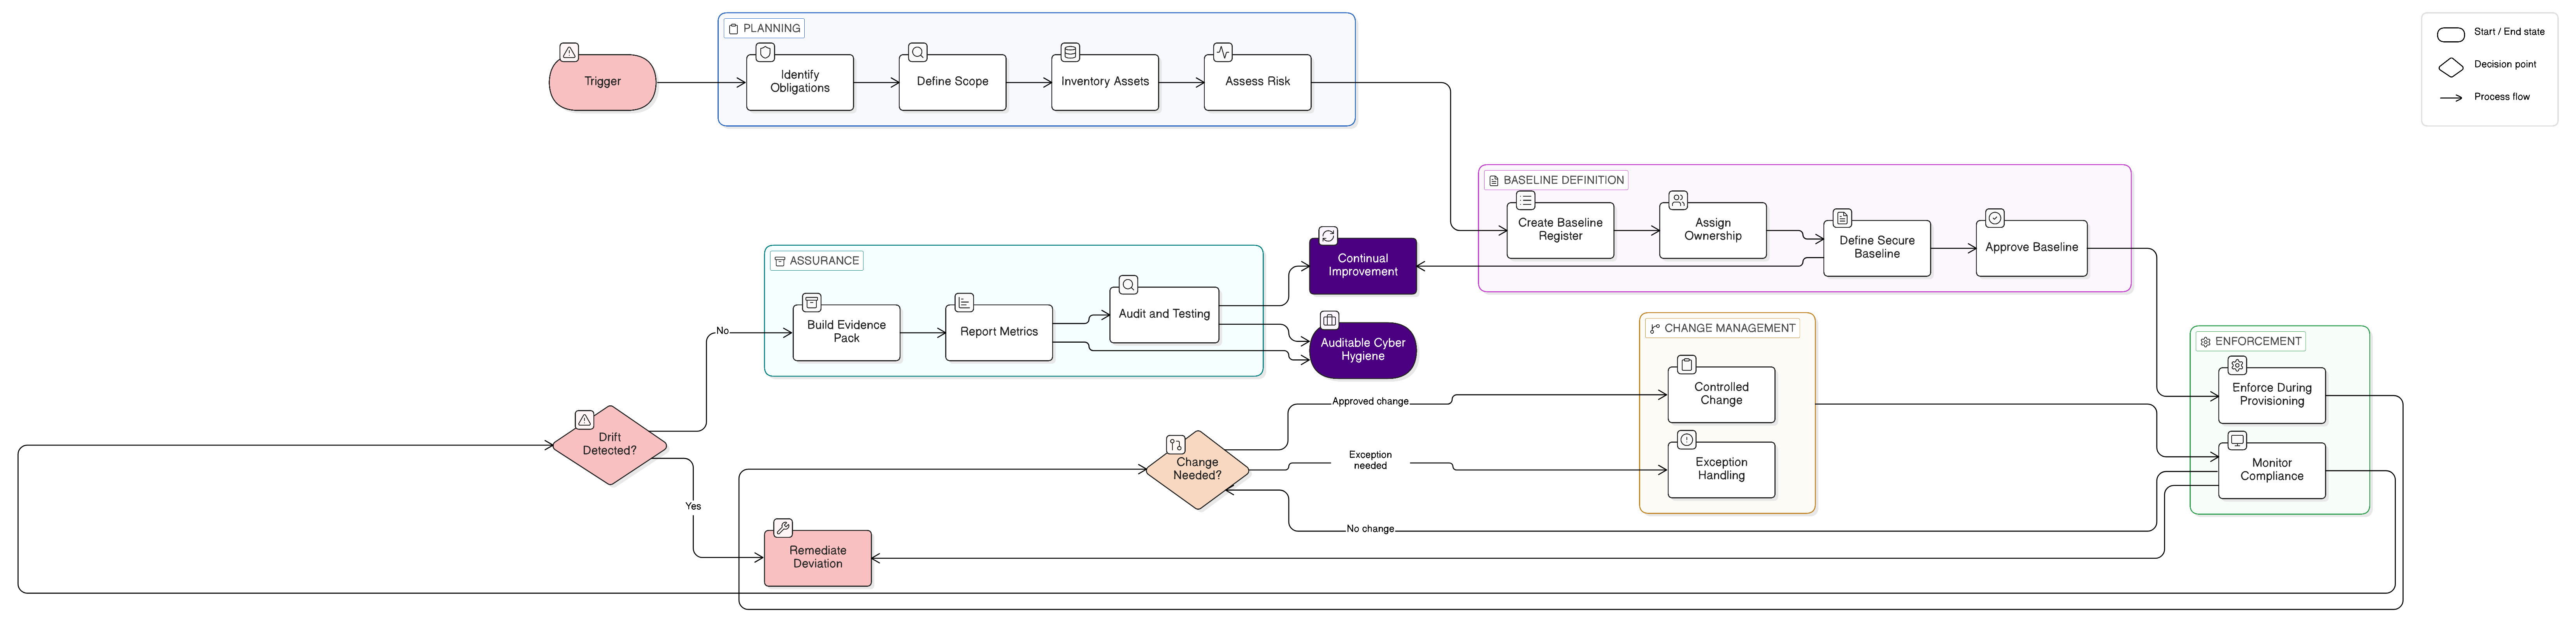
Le baseline di configurazione sicura sono ormai un elemento probatorio centrale per ISO/IEC 27001:2022, NIS2, DORA, GDPR e i riesami di sicurezza dei clienti. Questa guida di riferimento mostra come definire, applicare, monitorare e documentare le baseline sicure tramite le politiche Clarysec, Zenith Blueprint e Zenith Controls.
Scopri come costruire controlli di protezione delle PII pronti per l’audit estendendo ISO/IEC 27001:2022 con ISO/IEC 27701:2025 e ISO/IEC 29151:2022, mappati a GDPR, NIS2, DORA, assurance secondo l’approccio NIST e aspettative di governance COBIT 2019.
Un registro dei contatti regolamentari non è più una semplice attività amministrativa. Per NIS2, DORA, GDPR e ISO/IEC 27001:2022, è un’evidenza operativa che dimostra che l’organizzazione può notificare l’autorità, l’autorità di vigilanza, il fornitore o il dirigente corretto entro i termini previsti.