
Governance delle estensioni del browser per NIS2, DORA e GDPR
Un modello pratico di governance ISO/IEC 27001:2022 per il rischio delle estensioni del browser, mappato su igiene informatica NIS2, rischio ICT DORA ed evidenze di audit GDPR.
Articles tagged with "ISO 27001"
Un modello pratico di governance ISO/IEC 27001:2022 per il rischio delle estensioni del browser, mappato su igiene informatica NIS2, rischio ICT DORA ed evidenze di audit GDPR.

La regola di notifica entro 24 ore prevista dalla Direttiva NIS2 modifica radicalmente le aspettative operative. Questa guida mostra a Responsabili della sicurezza delle informazioni (CISO) e auditor come progettare un piano di risposta agli incidenti resiliente e conforme, capace di superare il vaglio regolatorio e gli attacchi reali, utilizzando le policy Clarysec e i toolkit di conformità trasversale.

Il nostro articolo di riferimento per i Responsabili della sicurezza delle informazioni sulla gestione degli audit dei fornitori ad alto rischio per NIS2 e DORA. Scopri come attuare una strategia di audit continua e basata sul rischio, facendo leva su quadri di riferimento consolidati, requisiti di policy e checklist operative per soddisfare requisiti normativi stringenti.
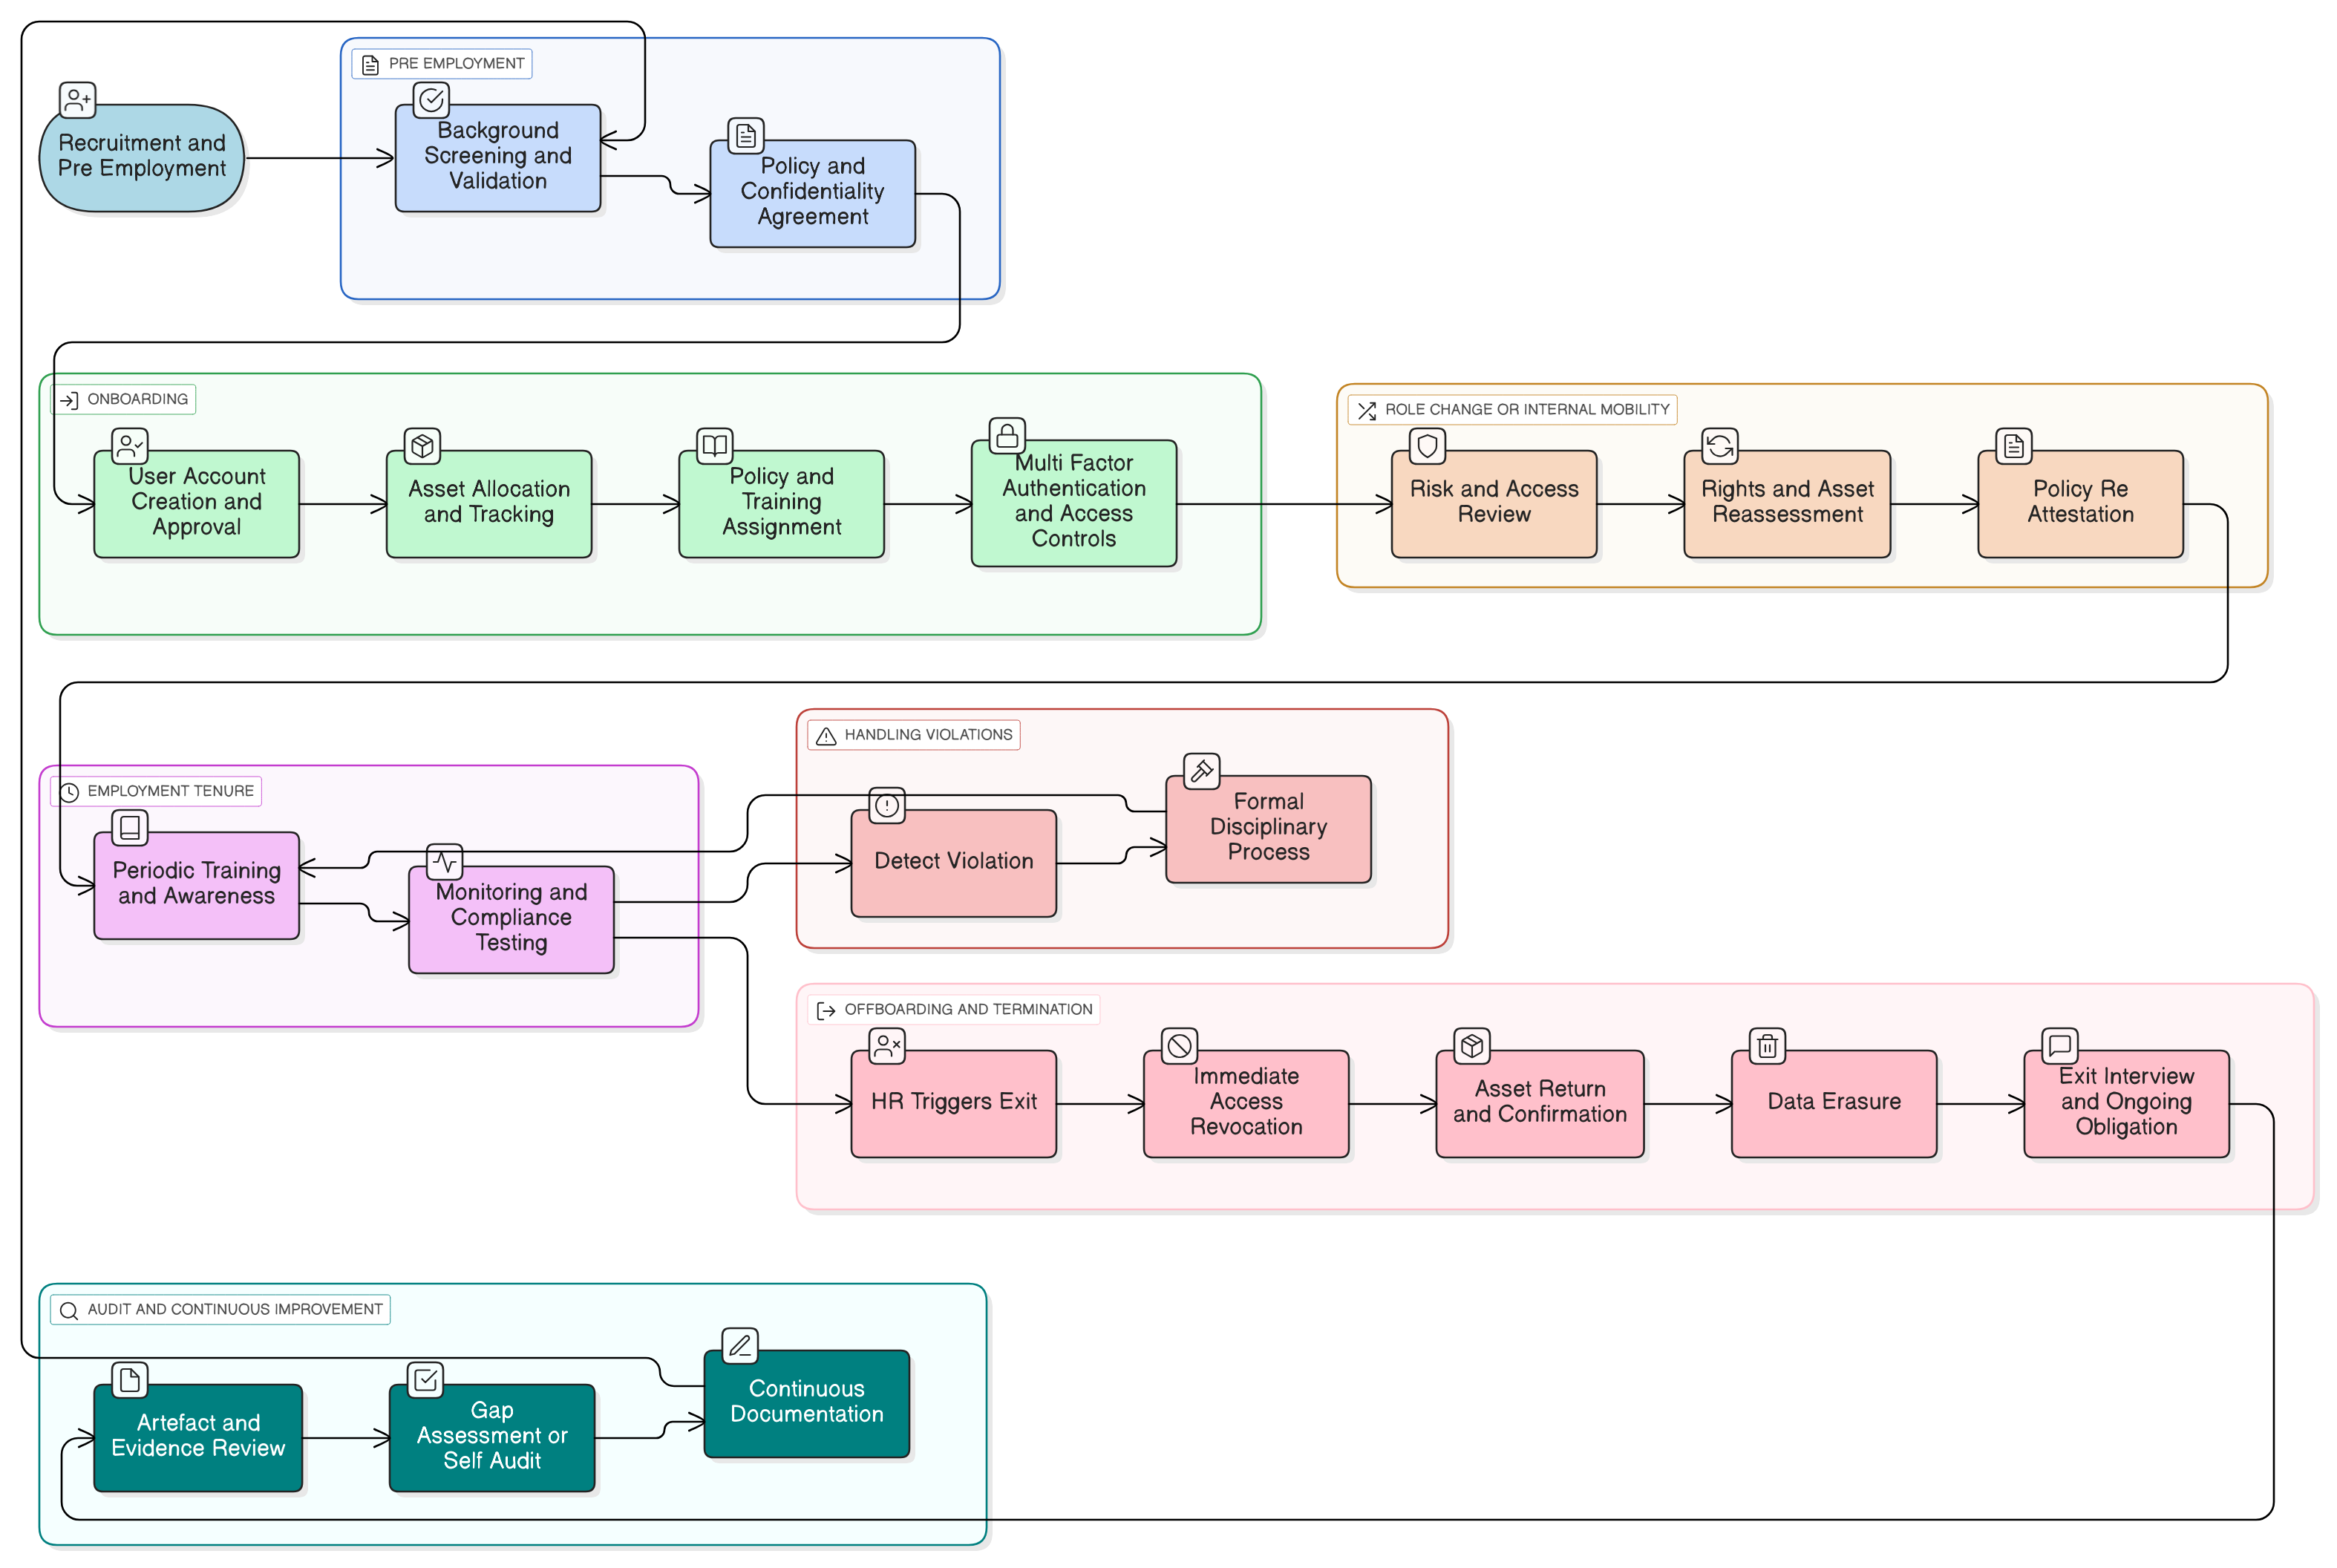
Scopri come trasformare il processo HR in un presidio di sicurezza solido, utilizzando controlli applicabili, mappature delle policy aderenti a scenari reali, prospettive di audit e toolkit integrati per coprire onboarding, cambi di ruolo e offboarding secondo ISO 27001:2022, NIS2, DORA, GDPR, NIST e COBIT.