#Protezione Dei Dati
Articles tagged with "Protezione Dei Dati"
72 articles
Una Business Impact Analysis moderna collega servizi critici, asset ICT, fornitori, obiettivi di ripristino, test di continuità e approvazione dell’alta direzione in un’unica catena di evidenze difendibile per ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 e COBIT 2019.
Una guida operativa per il CISO per costruire evidenze pronte per l’audit e basate sui ruoli per la formazione e la consapevolezza in materia di sicurezza nell’ambito di ISO/IEC 27001:2022, NIS2, DORA, GDPR e NIST.
Una guida pratica per le PMI sull’uso della funzione Govern di NIST CSF 2.0 come livello di governance per ISO 27001:2022, NIS2, DORA, GDPR, supervisione dei fornitori ed evidenze pronte per l’audit.
Una guida pratica per CISO sulla divulgazione coordinata delle vulnerabilità ai sensi di NIS2, DORA, GDPR e ISO/IEC 27001:2022, con formulazioni di politica, flussi di ricezione, escalation verso i fornitori, evidenze di audit e mappatura dei controlli.
Guida pratica per costruire evidenze pronte per l’audit sulle misure tecniche e organizzative dell’Articolo 32 GDPR utilizzando ISO 27001:2022, ISO 27005, NIS2, DORA e i toolkit Clarysec.
Una guida pratica per CISO per trasformare l’igiene informatica e la formazione in materia di cibersicurezza richieste da NIS2 articolo 21 in evidenze ISO/IEC 27001:2022 pronte per l’audit, con clausole di policy, mappatura dei controlli, allineamento a DORA e GDPR e uno sprint di remediation di 10 giorni.
Una guida pratica per CISO alla costruzione di un unico modello di evidenze per il controllo degli accessi per ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST e COBIT.
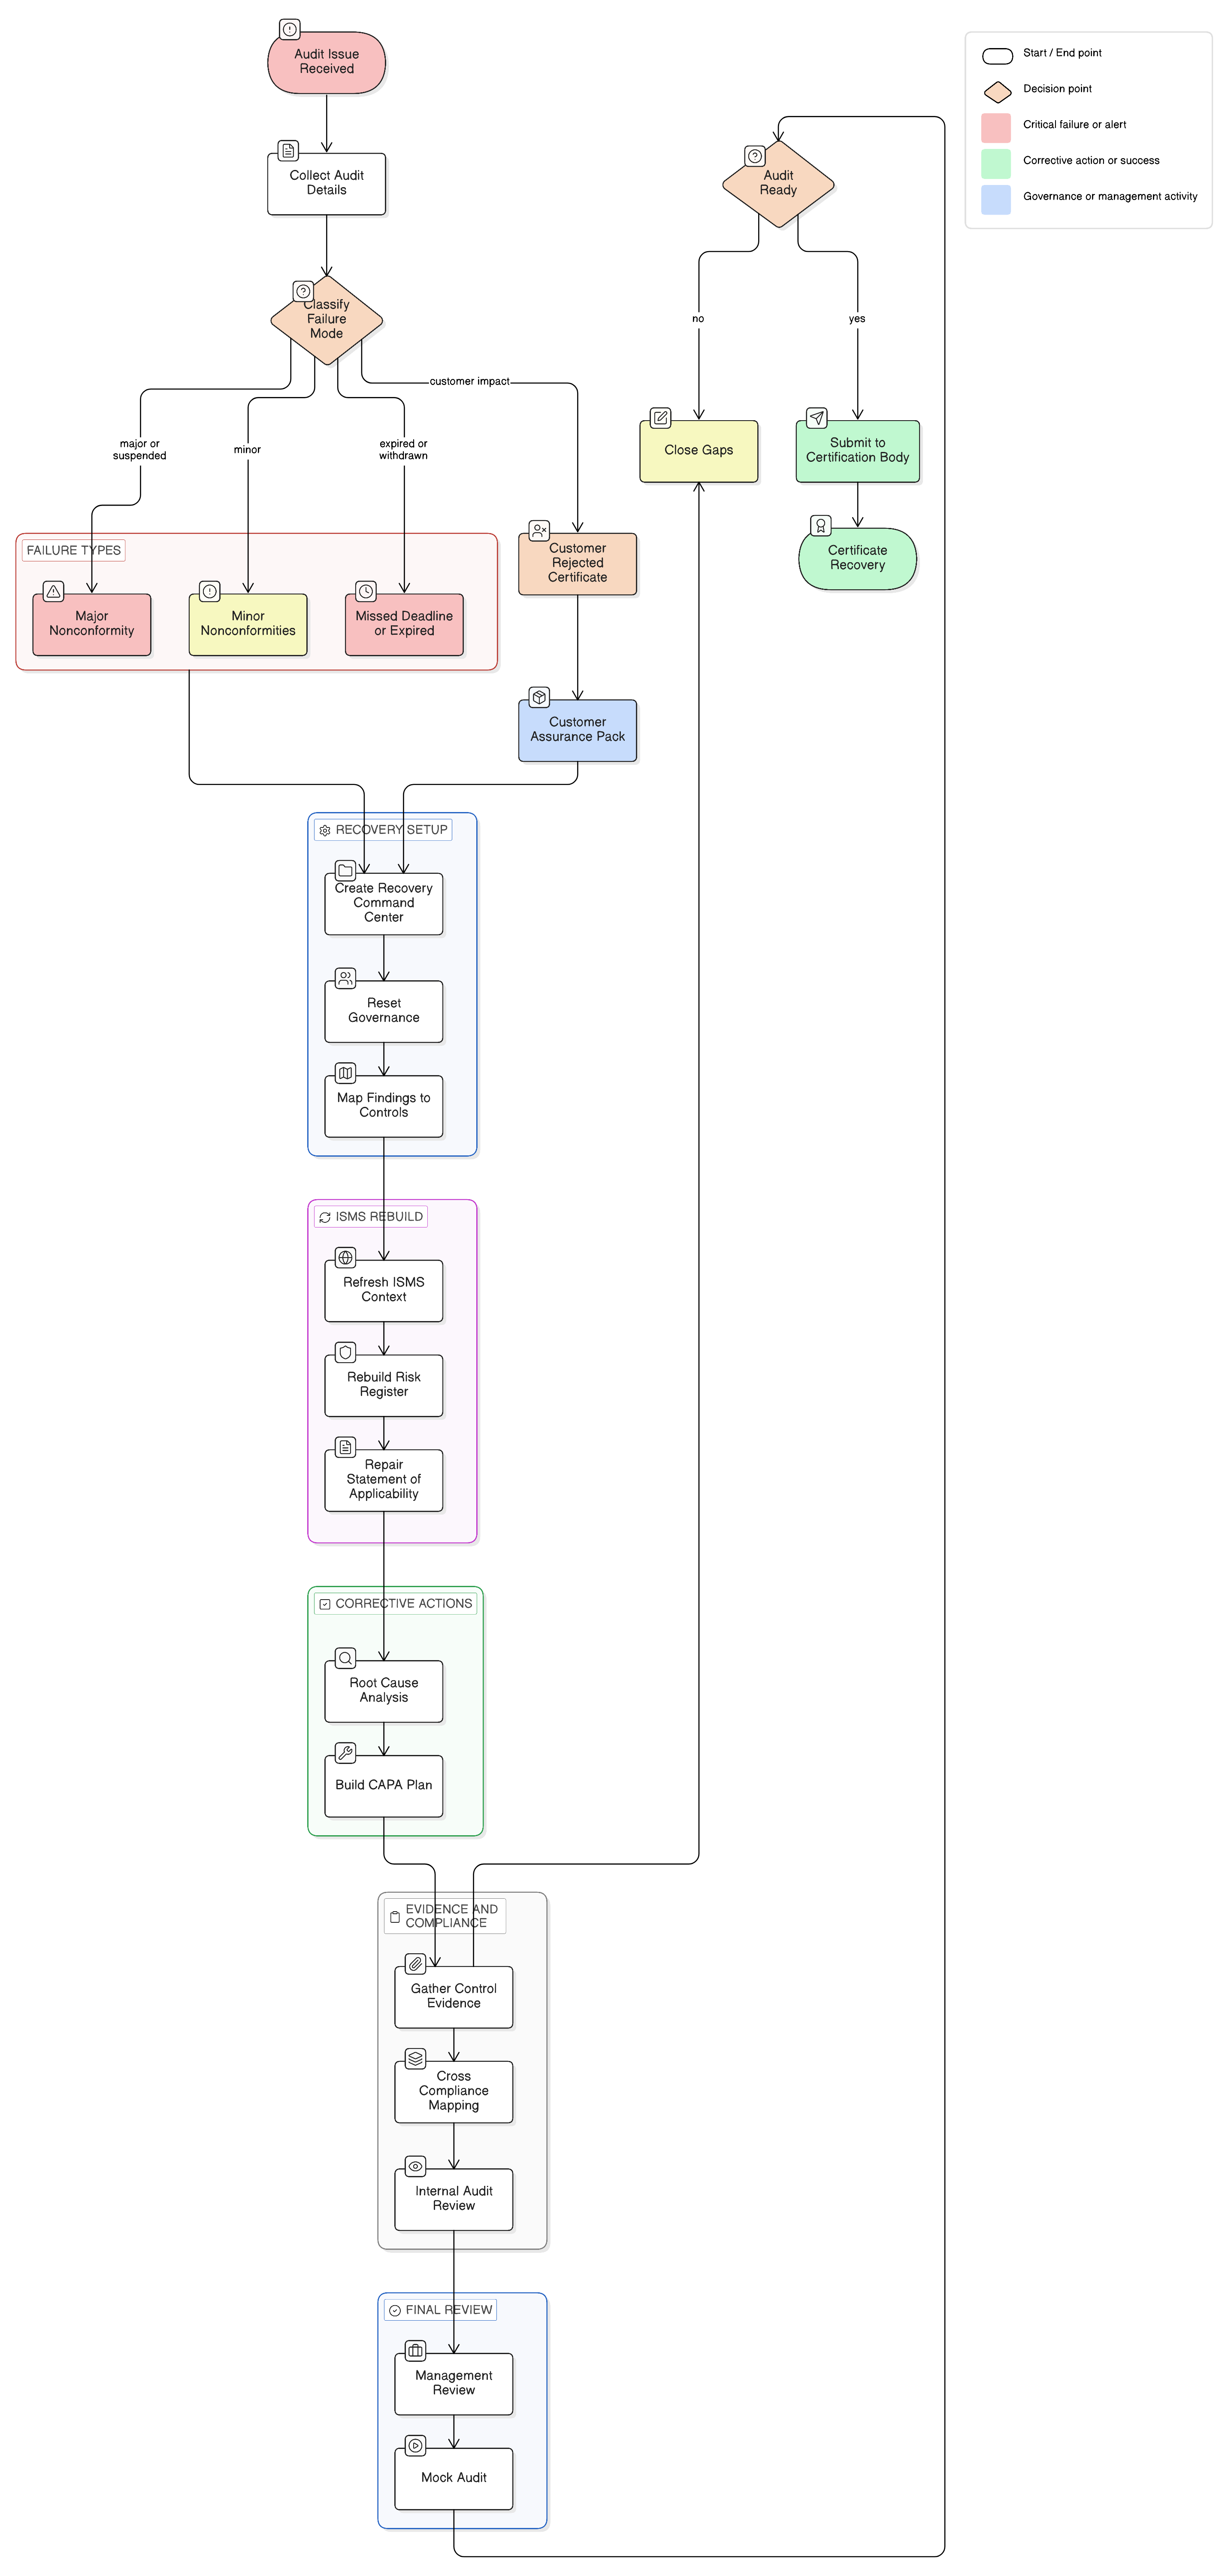
Se la transizione a ISO 27001:2022 non è stata completata nei termini o l’audit ha avuto esito negativo, il percorso di recupero richiede triage disciplinato, ripristino delle evidenze, analisi della causa radice, ricostruzione della SoA e azioni correttive. Questa guida spiega come Clarysec utilizza Zenith Blueprint, le politiche e Zenith Controls per ripristinare la fiducia in sede di audit.
Usare ISO 27001:2022, la Dichiarazione di Applicabilità e la mappatura delle politiche Clarysec per costruire una dorsale di evidenze pronta per l’audit a supporto di NIS2, DORA, GDPR, fornitori, incidenti e supervisione del consiglio di amministrazione.