#Protezione Dei Dati
Articles tagged with "Protezione Dei Dati"
83 articles
L’accesso remoto non è più un tema IT circoscritto. Nel 2026, VPN, MFA, accesso dei fornitori, postura di sicurezza degli endpoint, logging ed evidenze di patching devono soddisfare gli auditor ISO 27001, la responsabilità della direzione prevista da NIS2, le regole DORA sul rischio ICT e gli obblighi di sicurezza di GDPR Article 32.
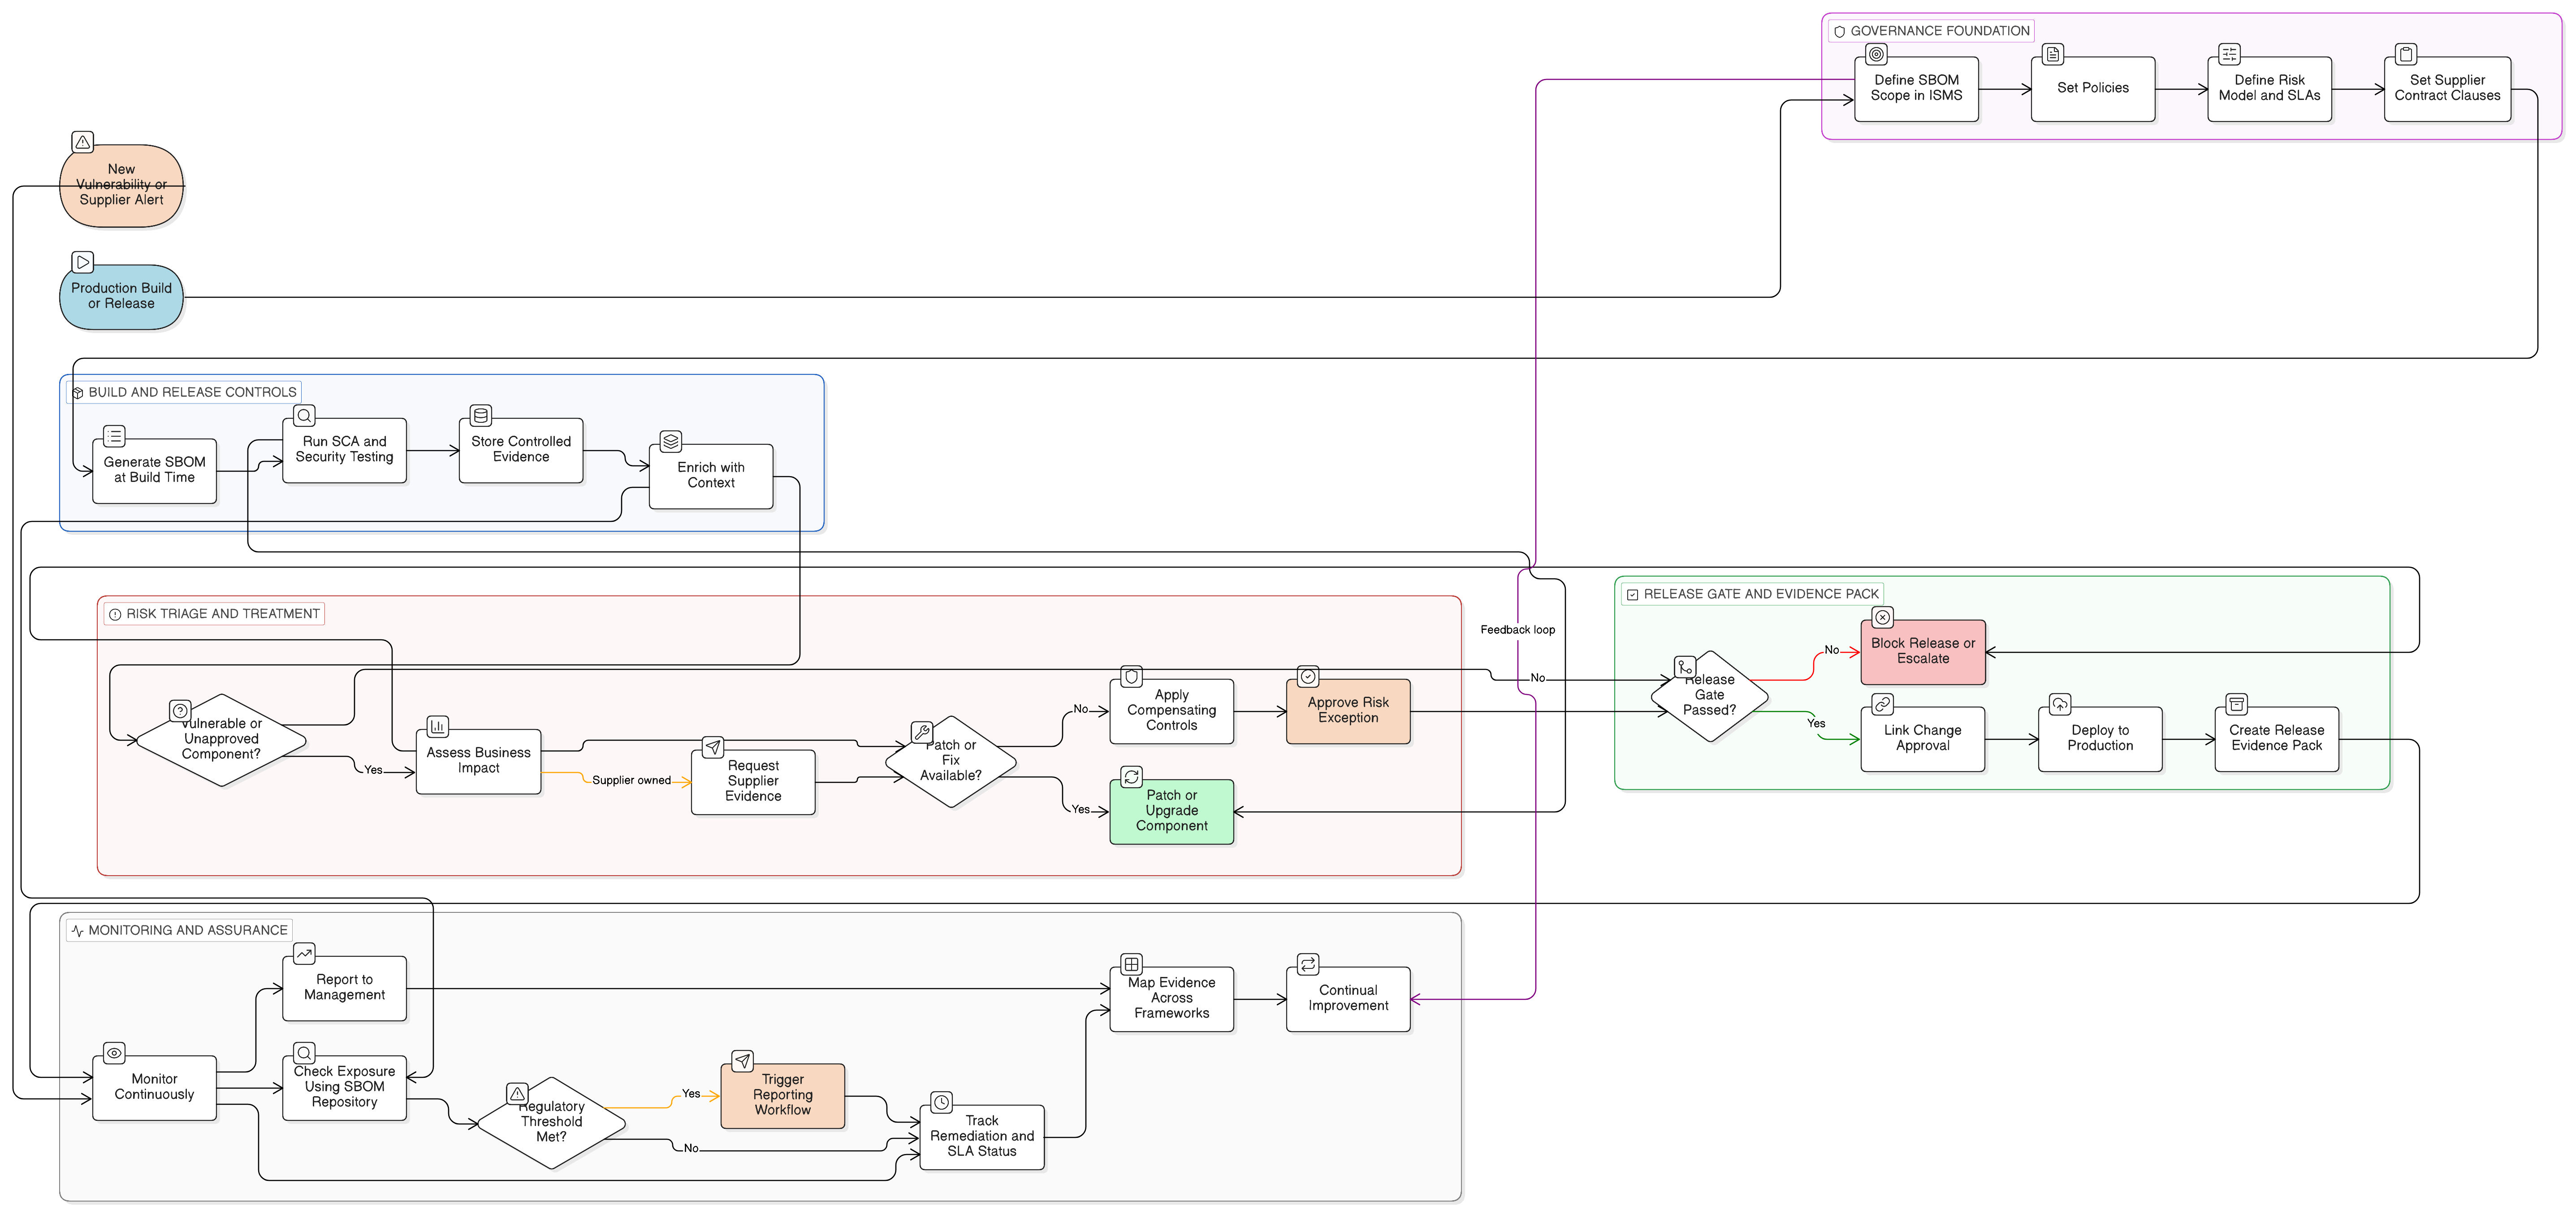
Gli SBOM sono ormai evidenze fondamentali per l’assurance della catena di fornitura software. Questa guida mostra come renderli operativi attraverso le politiche ISO 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0, COBIT 2019 e Clarysec.
Una Business Impact Analysis moderna collega servizi critici, asset ICT, fornitori, obiettivi di ripristino, test di continuità e approvazione dell’alta direzione in un’unica catena di evidenze difendibile per ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 e COBIT 2019.
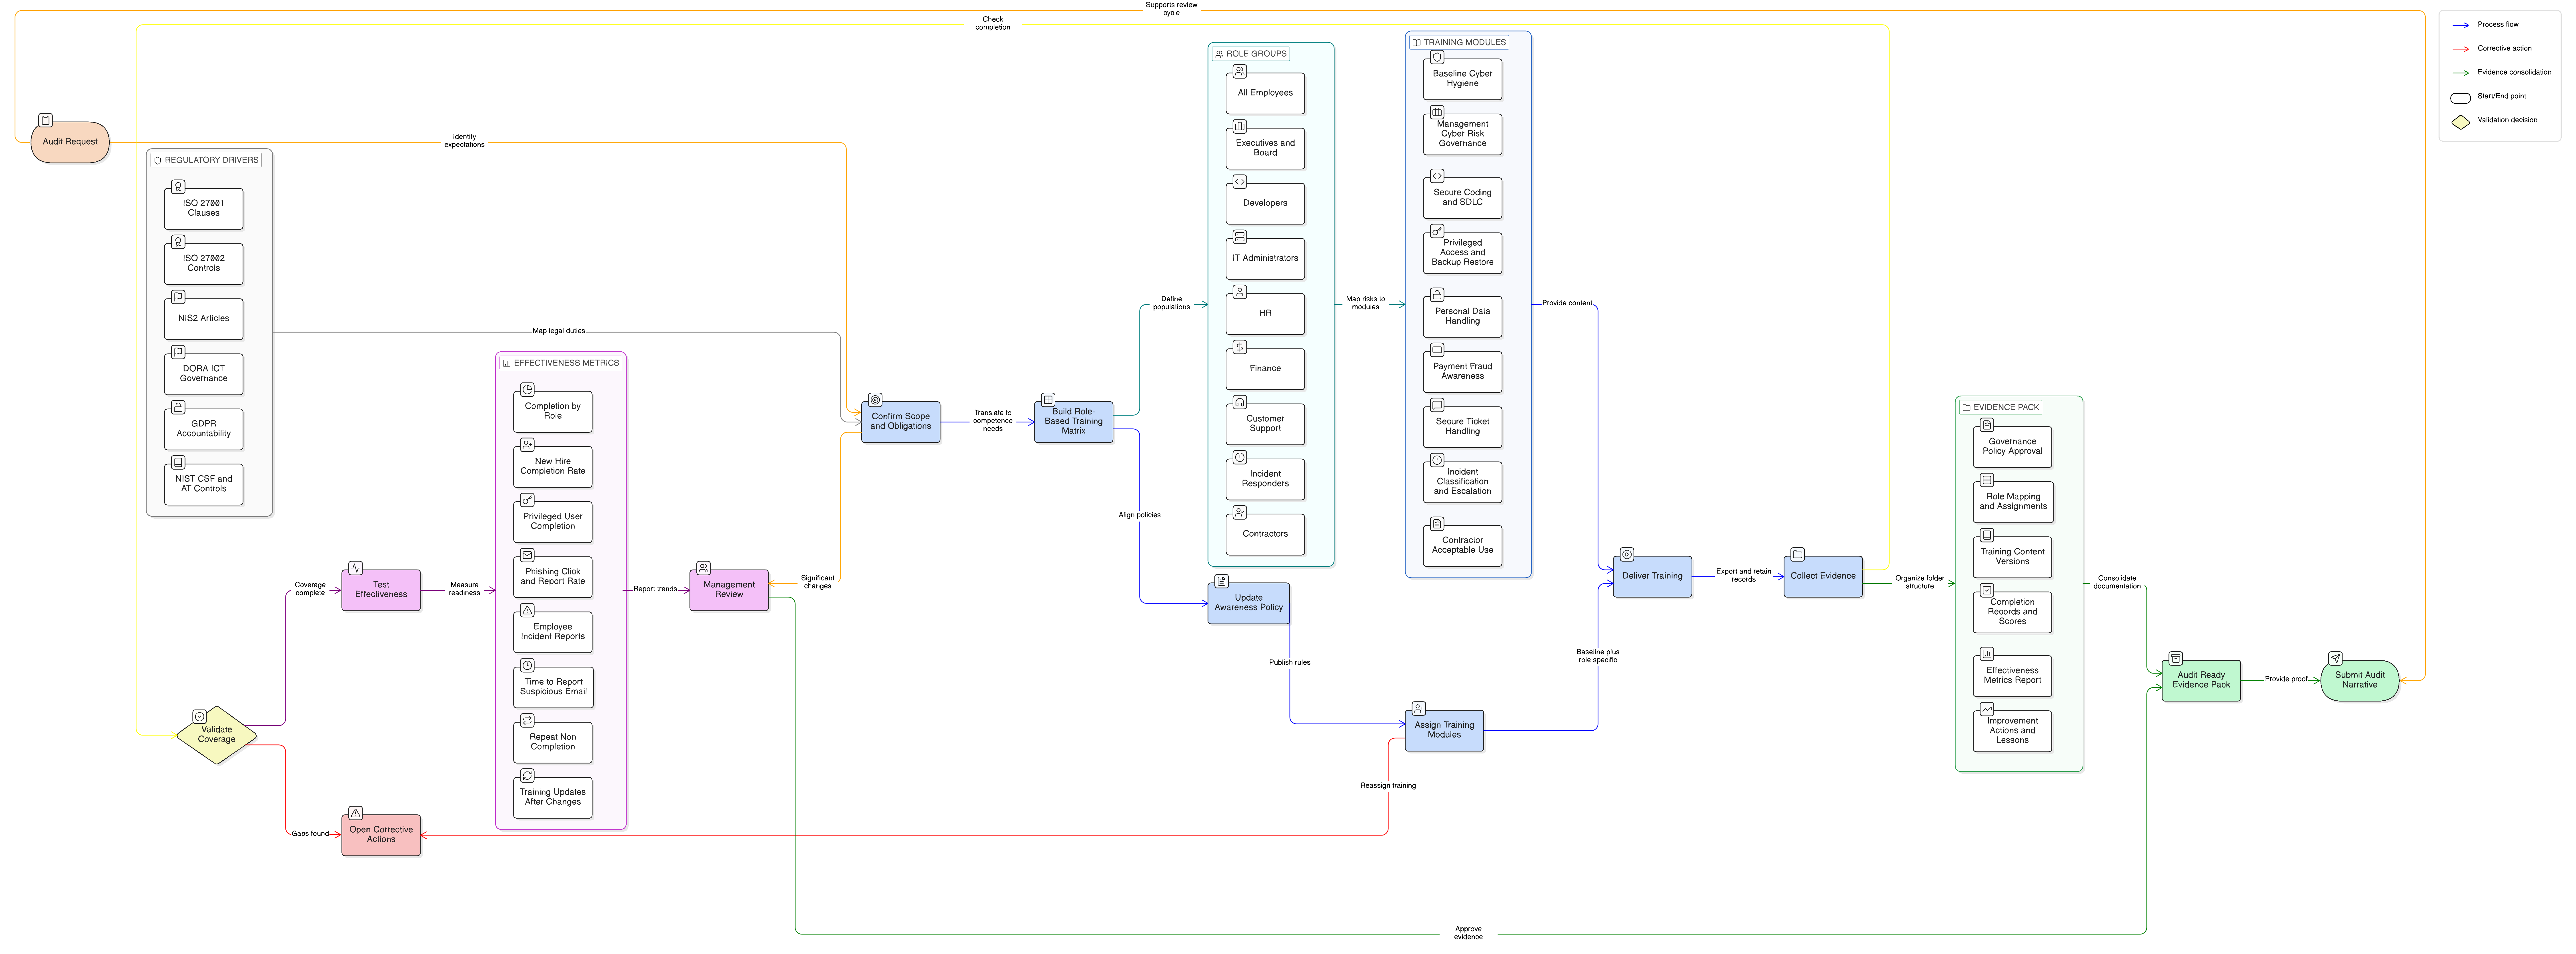
Una guida operativa per il CISO per costruire evidenze pronte per l’audit e basate sui ruoli per la formazione e la consapevolezza in materia di sicurezza nell’ambito di ISO/IEC 27001:2022, NIS2, DORA, GDPR e NIST.
Una guida pratica per le PMI sull’uso della funzione Govern di NIST CSF 2.0 come livello di governance per ISO 27001:2022, NIS2, DORA, GDPR, supervisione dei fornitori ed evidenze pronte per l’audit.
Una guida pratica per CISO sulla divulgazione coordinata delle vulnerabilità ai sensi di NIS2, DORA, GDPR e ISO/IEC 27001:2022, con formulazioni di politica, flussi di ricezione, escalation verso i fornitori, evidenze di audit e mappatura dei controlli.
Guida pratica per costruire evidenze pronte per l’audit sulle misure tecniche e organizzative dell’Articolo 32 GDPR utilizzando ISO 27001:2022, ISO 27005, NIS2, DORA e i toolkit Clarysec.
Una guida pratica per CISO per trasformare l’igiene informatica e la formazione in materia di cibersicurezza richieste da NIS2 articolo 21 in evidenze ISO/IEC 27001:2022 pronte per l’audit, con clausole di policy, mappatura dei controlli, allineamento a DORA e GDPR e uno sprint di remediation di 10 giorni.
Una guida pratica per CISO alla costruzione di un unico modello di evidenze per il controllo degli accessi per ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST e COBIT.