#Protezione Dei Dati
Articles tagged with "Protezione Dei Dati"
83 articles
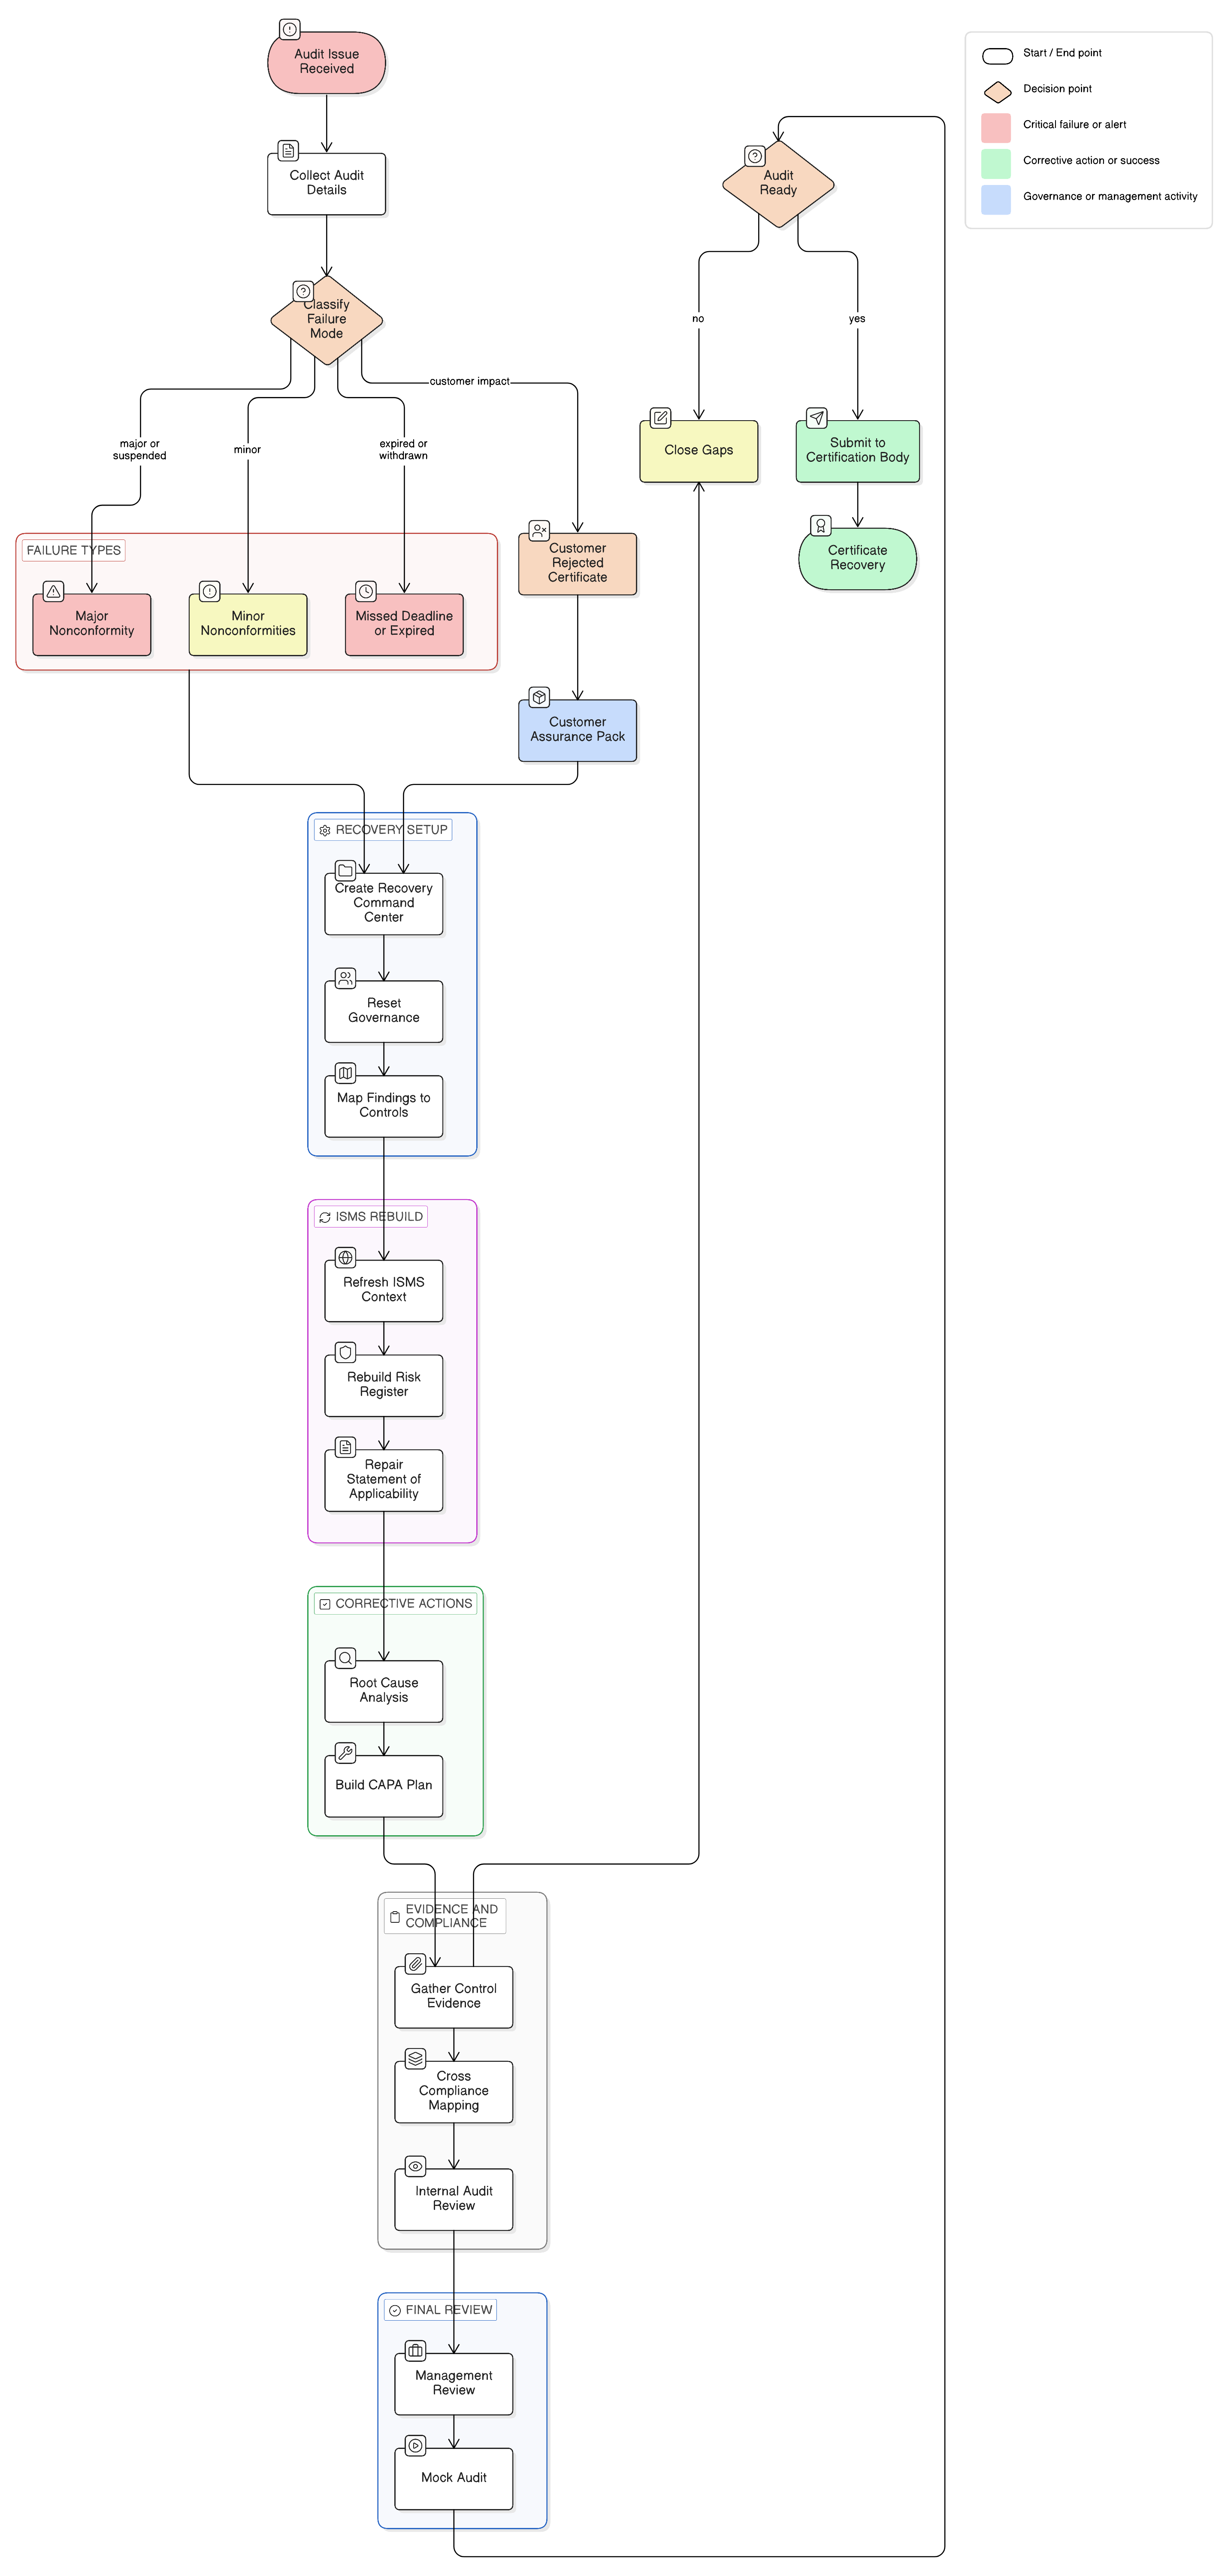
Se la transizione a ISO 27001:2022 non è stata completata nei termini o l’audit ha avuto esito negativo, il percorso di recupero richiede triage disciplinato, ripristino delle evidenze, analisi della causa radice, ricostruzione della SoA e azioni correttive. Questa guida spiega come Clarysec utilizza Zenith Blueprint, le politiche e Zenith Controls per ripristinare la fiducia in sede di audit.
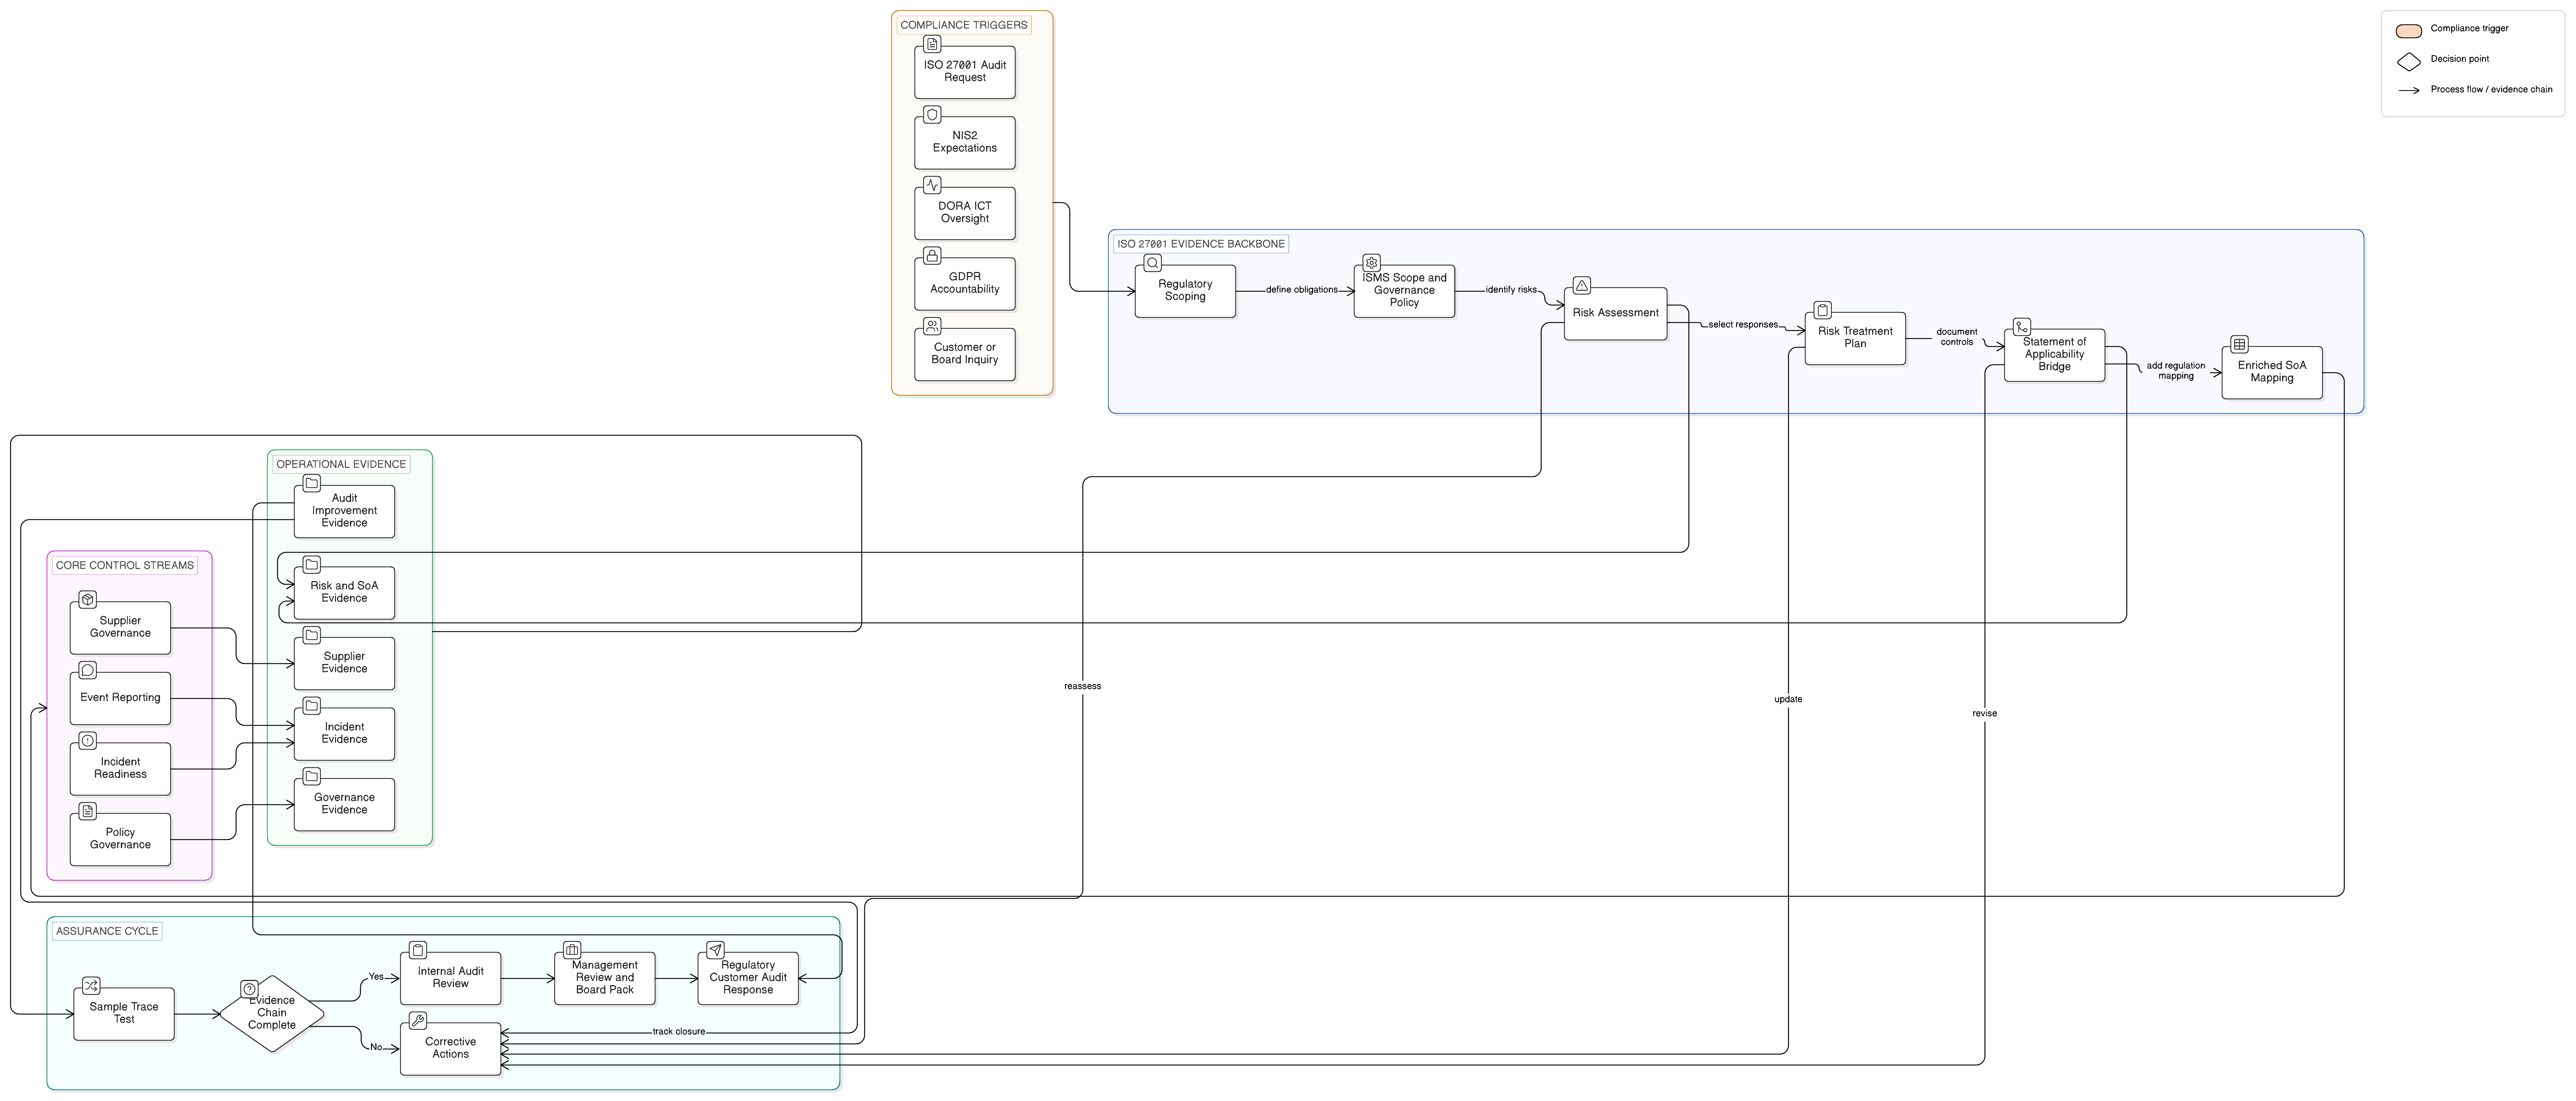
Usare ISO 27001:2022, la Dichiarazione di Applicabilità e la mappatura delle politiche Clarysec per costruire una dorsale di evidenze pronta per l’audit a supporto di NIS2, DORA, GDPR, fornitori, incidenti e supervisione del consiglio di amministrazione.
Una guida pratica per CISO alla mappatura della segnalazione degli incidenti rilevanti connessi alle ICT secondo DORA ai controlli dell’Allegato A di ISO/IEC 27001:2022, alle evidenze di audit, alle clausole di policy e agli strumenti di attuazione Clarysec.
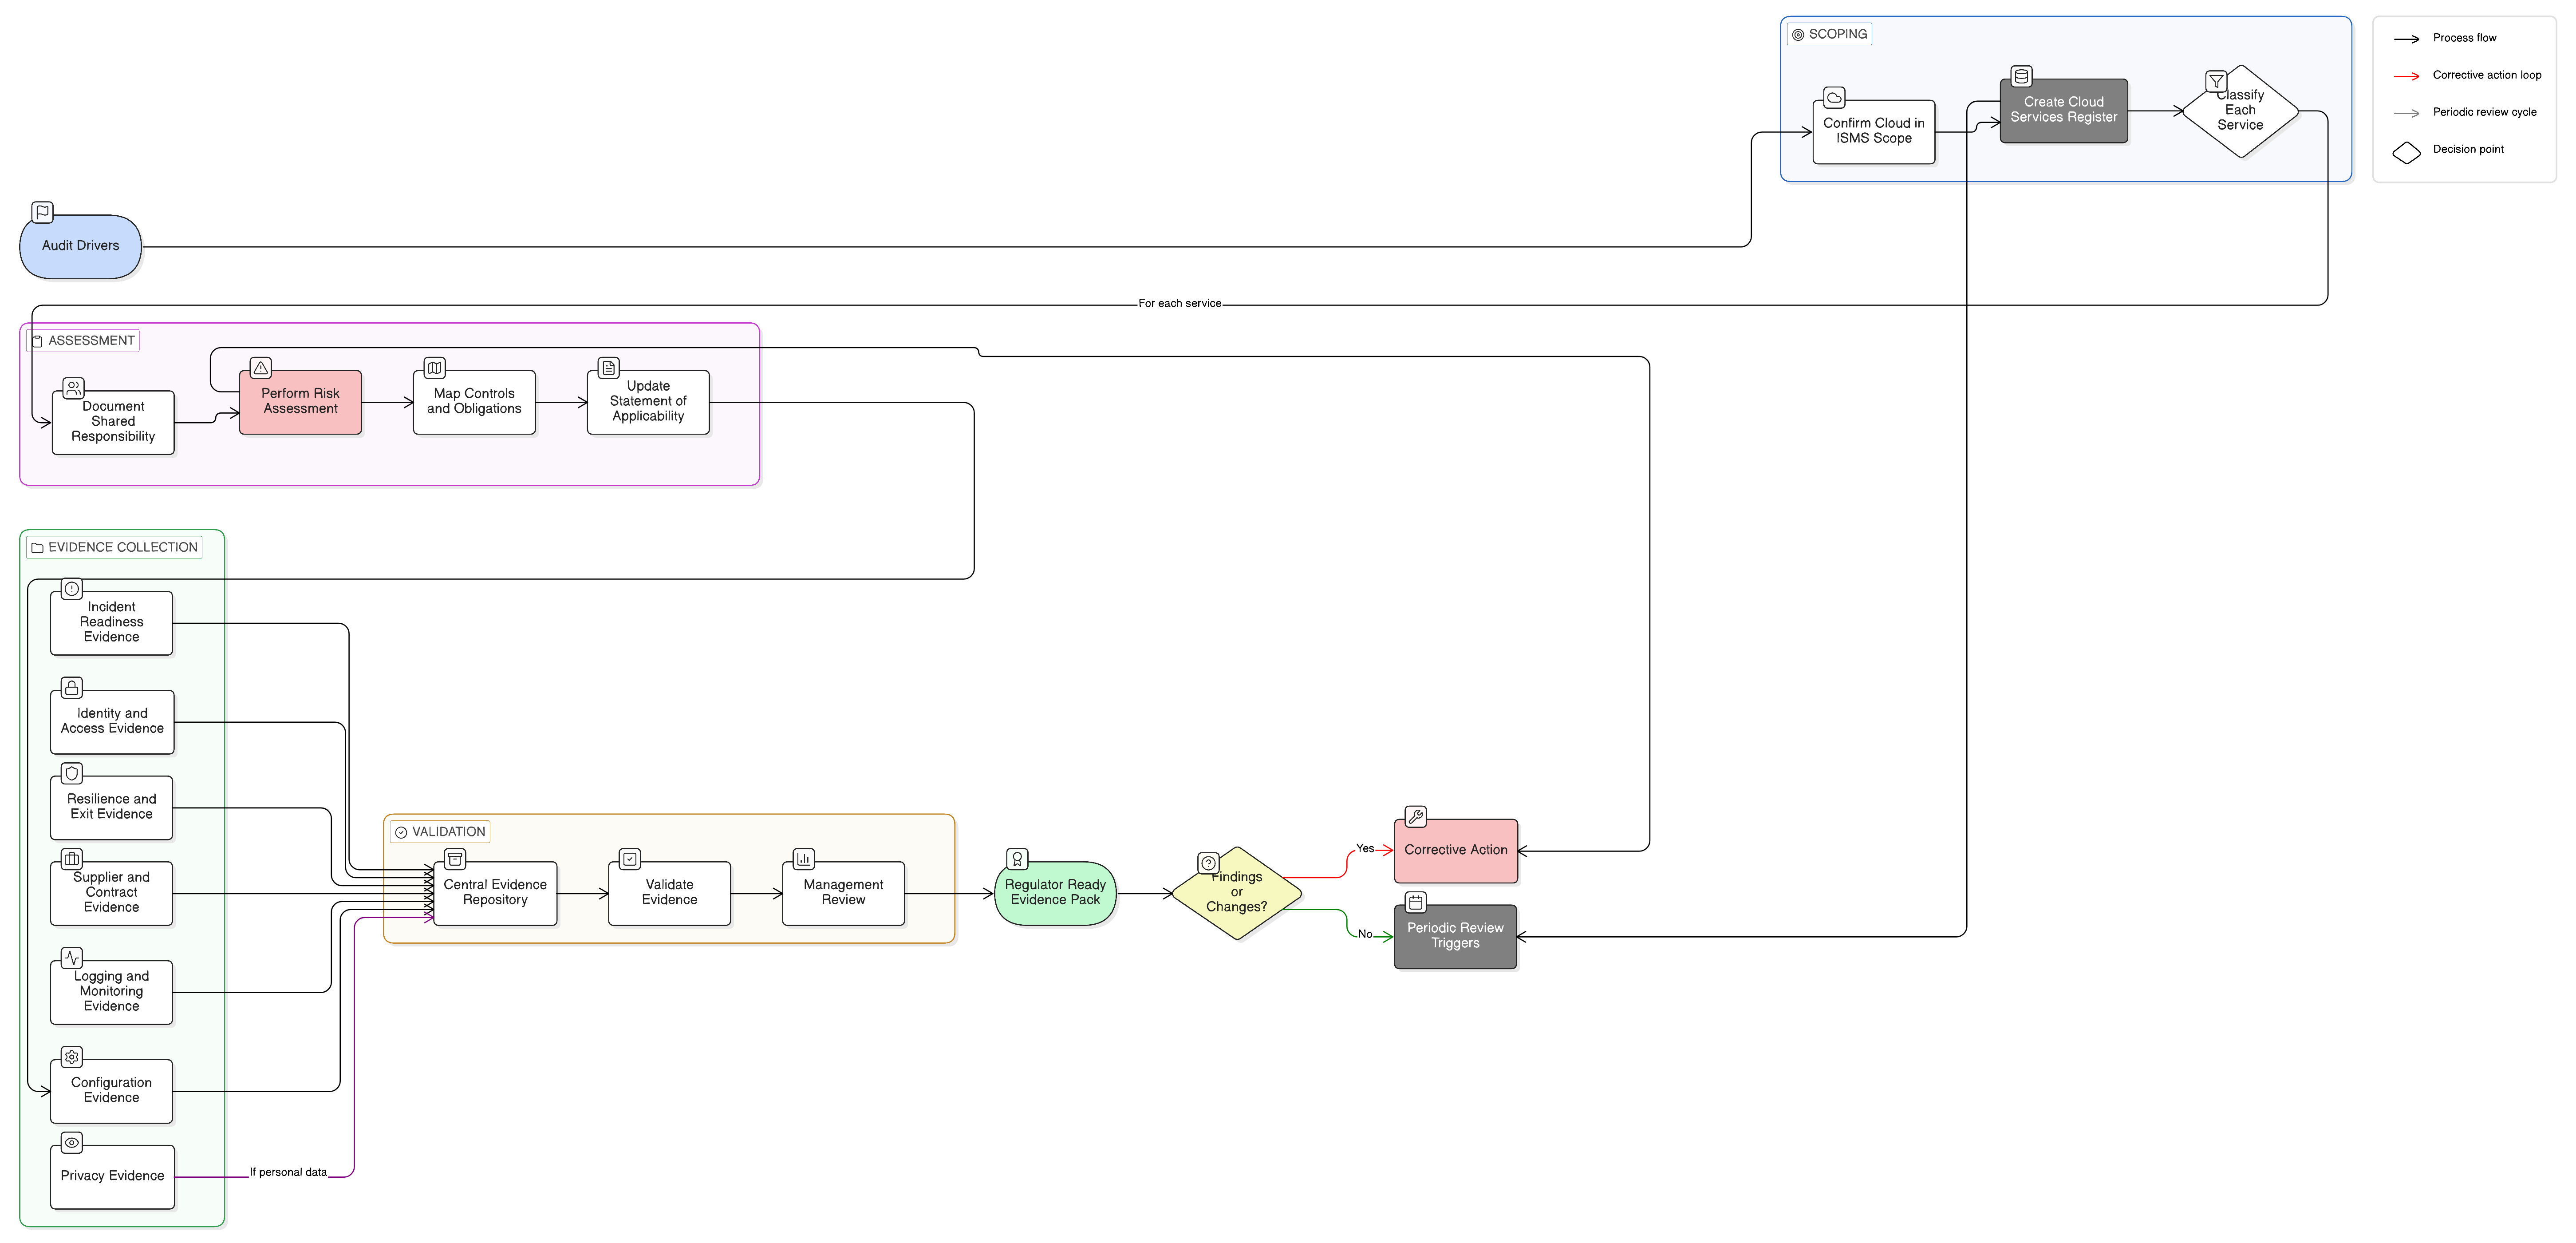
Le evidenze di audit cloud falliscono quando le organizzazioni non riescono a dimostrare responsabilità condivisa, configurazione SaaS, controlli IaaS, supervisione dei fornitori, logging, resilienza e preparazione alla gestione degli incidenti. Questa guida mostra come Clarysec struttura evidenze pronte per le autorità di vigilanza su ISO 27001:2022, NIS2, DORA e GDPR.
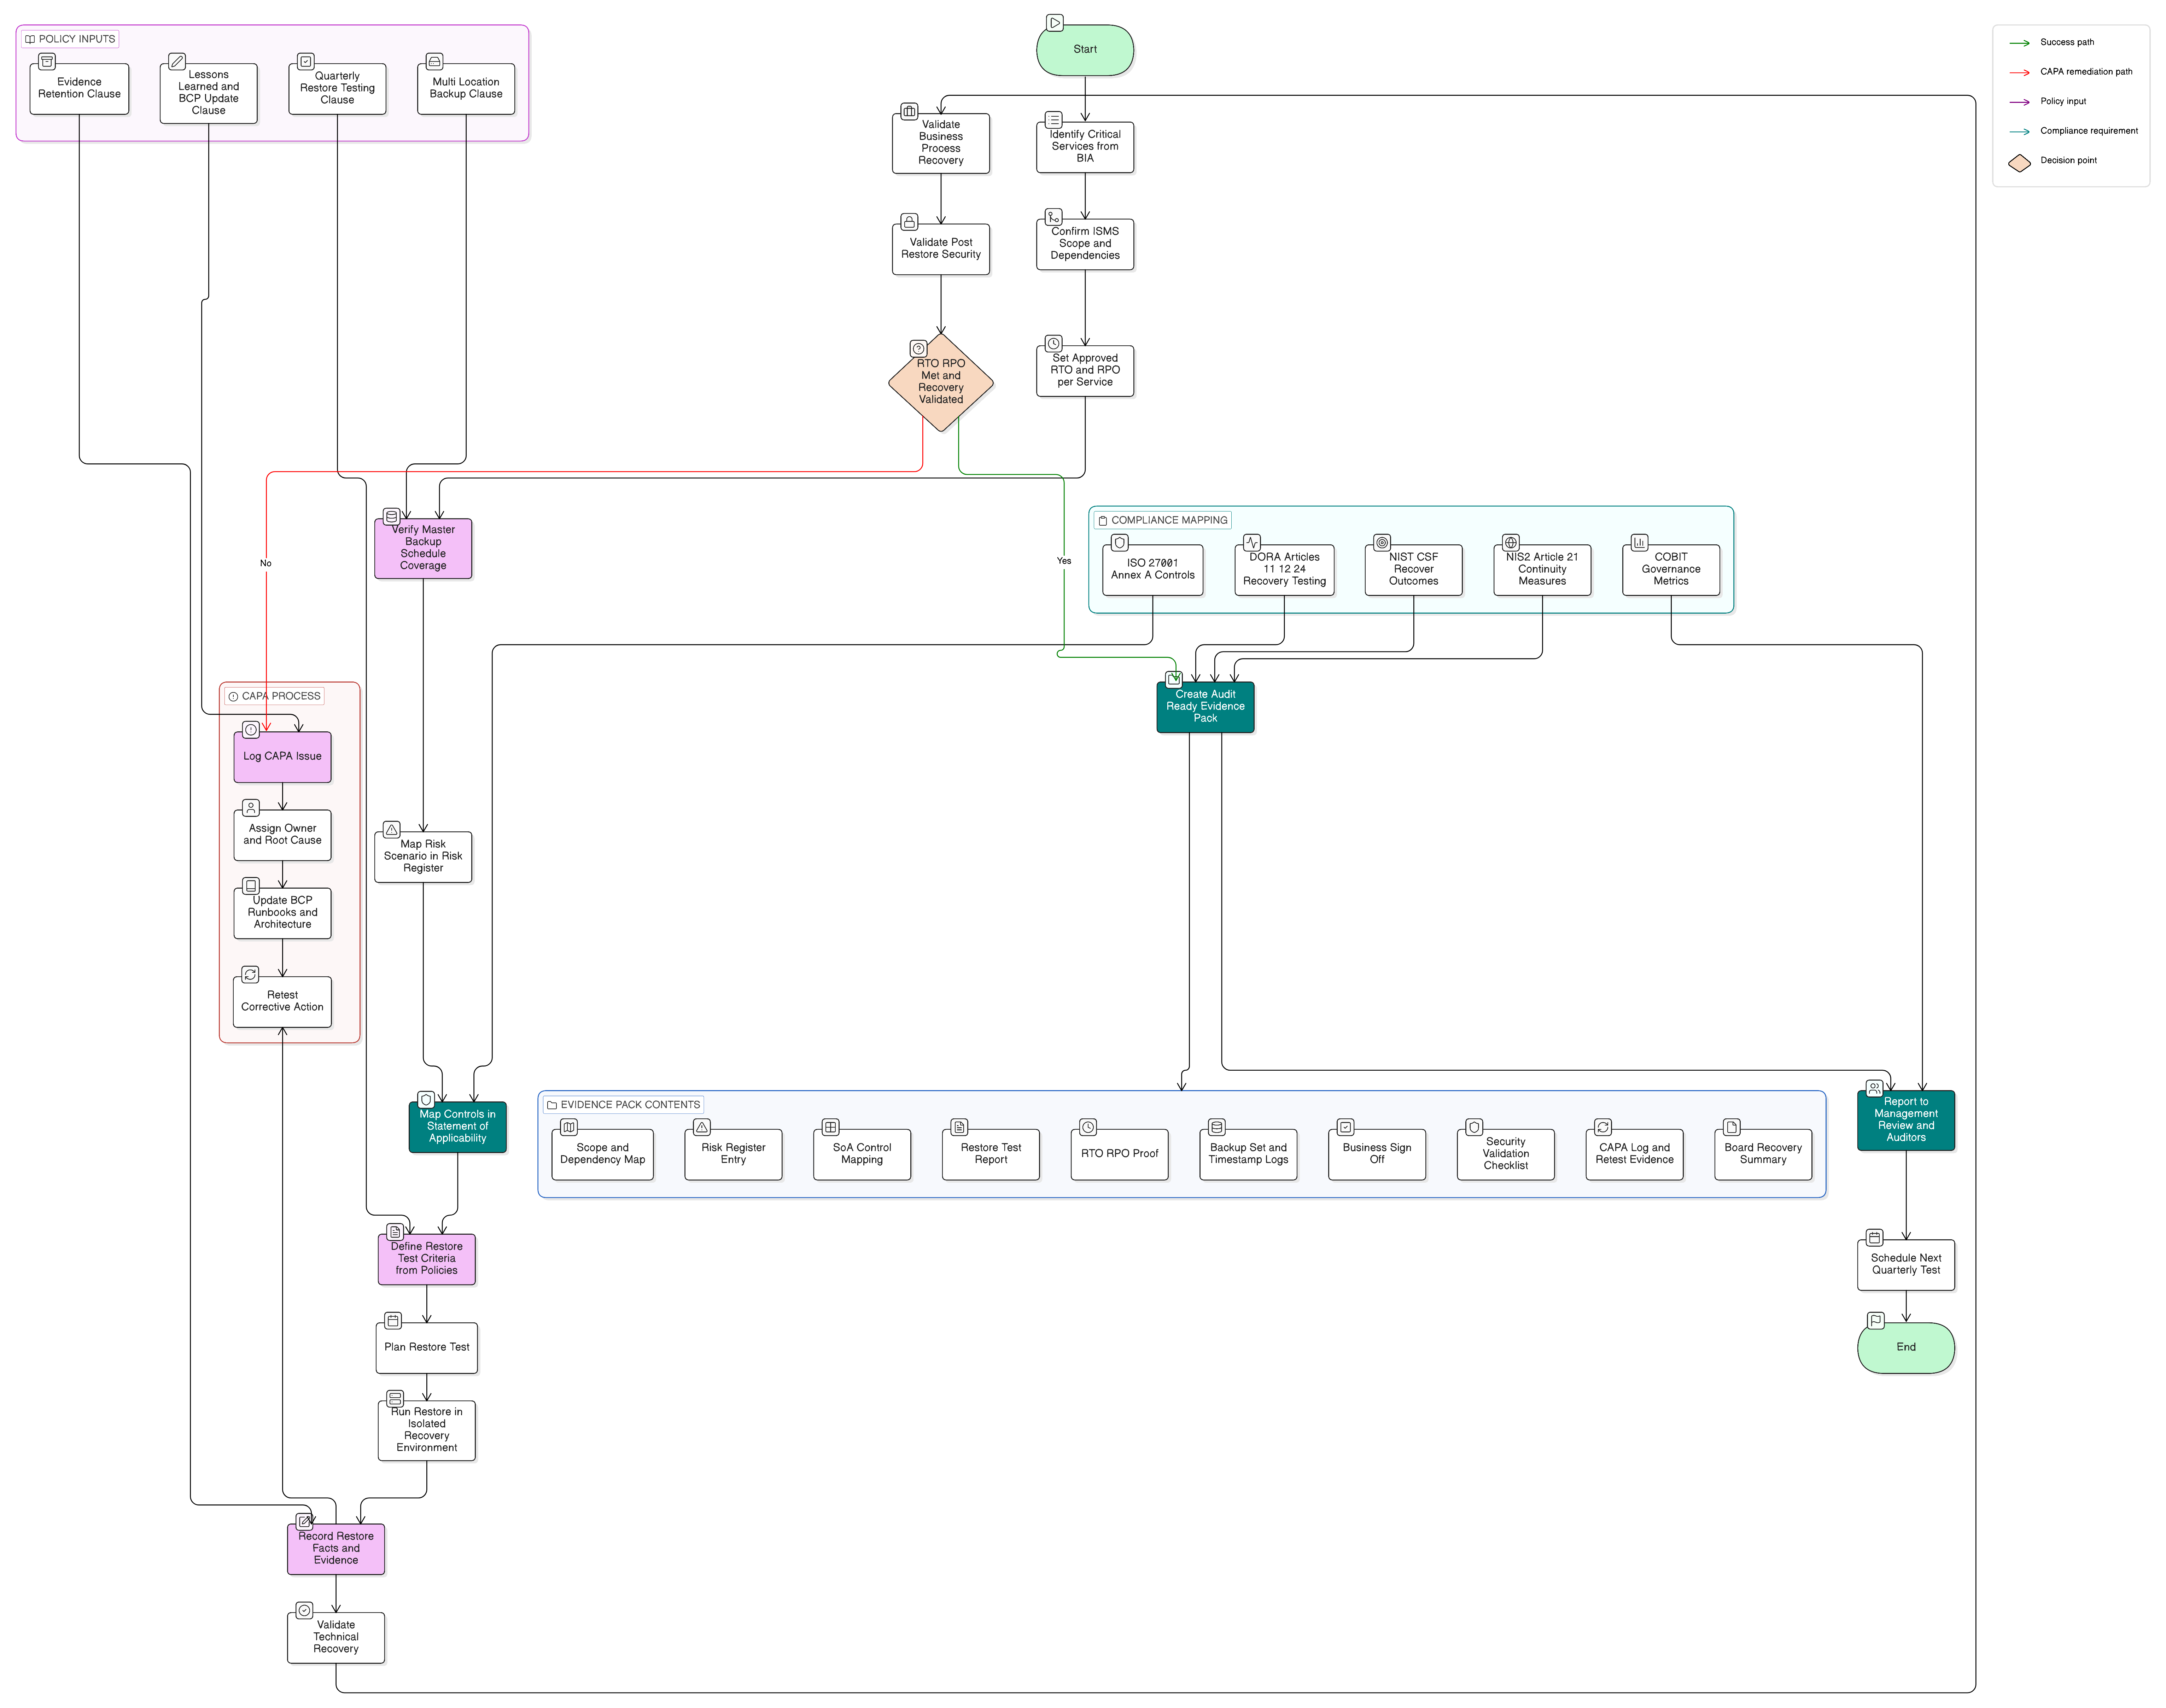
Il test dei backup non è più una semplice misura di igiene tecnica. I CISO devono dimostrare recuperabilità, prestazioni rispetto a RTO/RPO, tracciabilità dei controlli e miglioramento continuo.
Guida pratica alla costruzione di un modello unificato di classificazione della gravità degli incidenti che mappi gli incidenti ICT gravi ai sensi di DORA, gli incidenti significativi ai sensi di NIS2 e il rischio di violazione GDPR alle evidenze ISO/IEC 27001:2022.
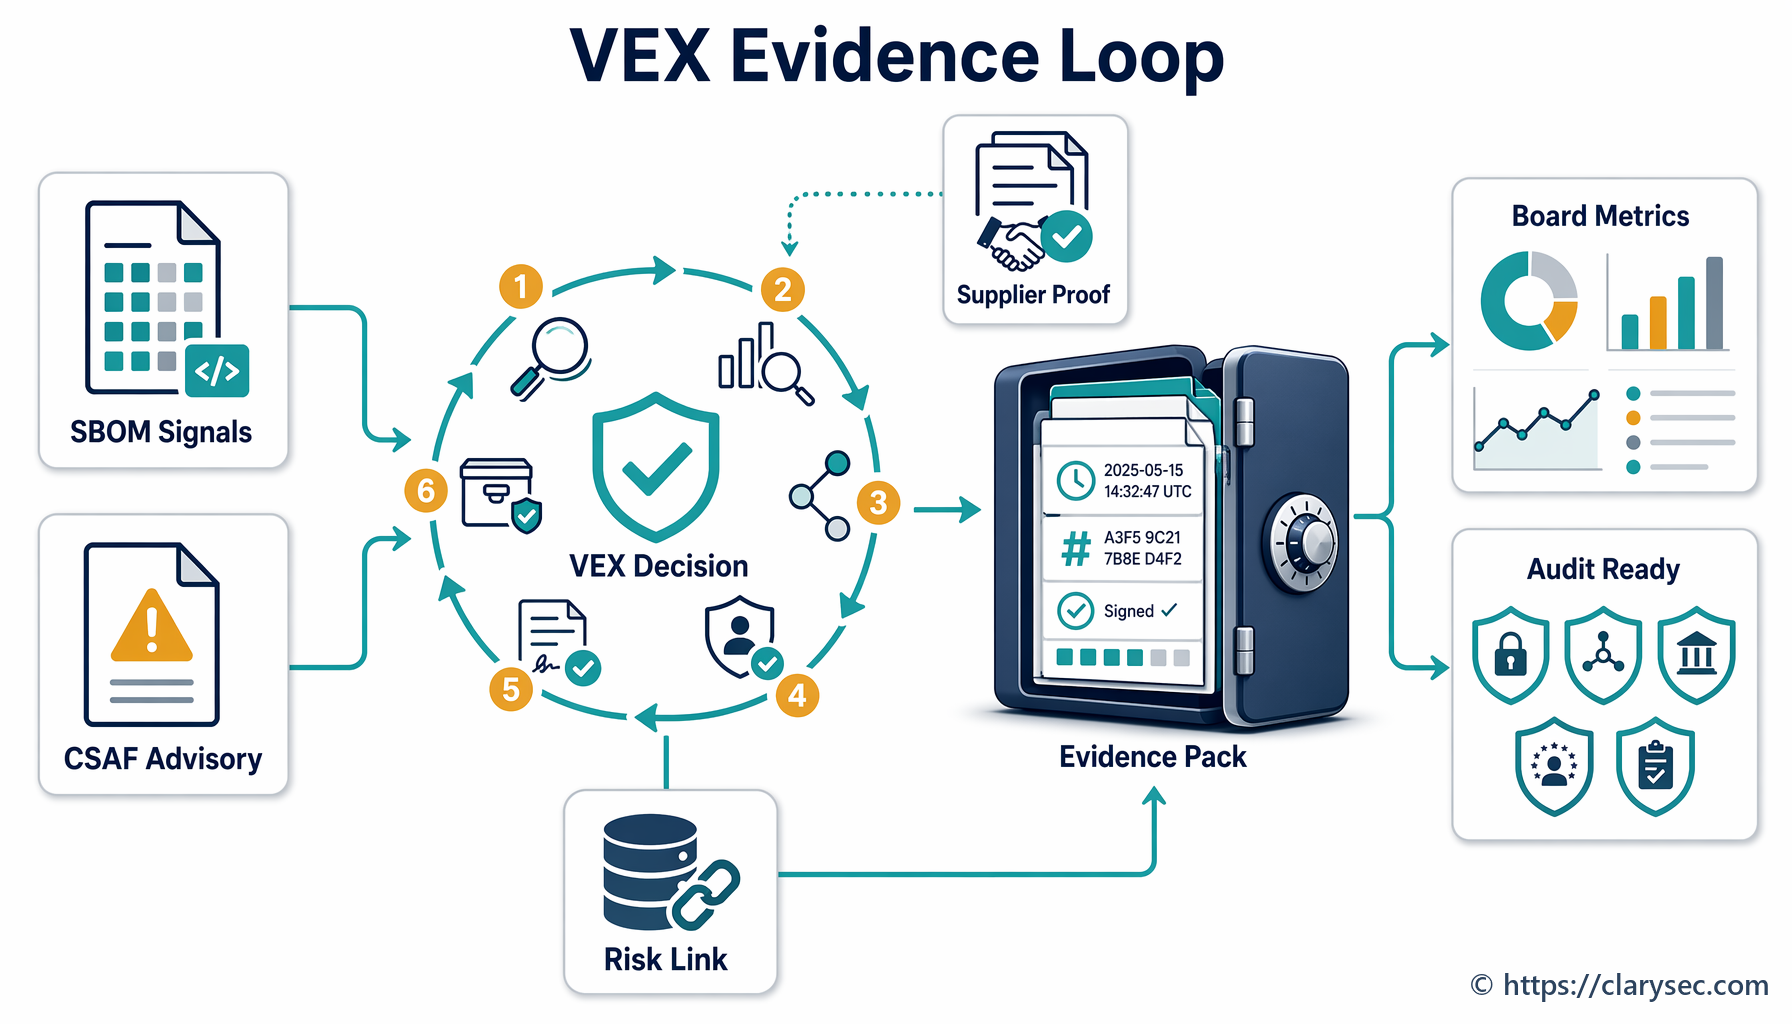
VEX e CSAF stanno diventando il livello di evidenza tra SBOM, avvisi dei fornitori, triage delle vulnerabilità e dimostrazione regolamentare. Questa guida mostra come governare le decisioni sullo stato delle vulnerabilità in ambito ISO 27001, NIS2, DORA, GDPR e CRA.
Scopri come utilizzare l’audit interno e il riesame della direzione ISO/IEC 27001:2022 come motore unitario di evidenze per NIS2, DORA, GDPR, rischio dei fornitori, assurance verso i clienti e responsabilità del consiglio di amministrazione.
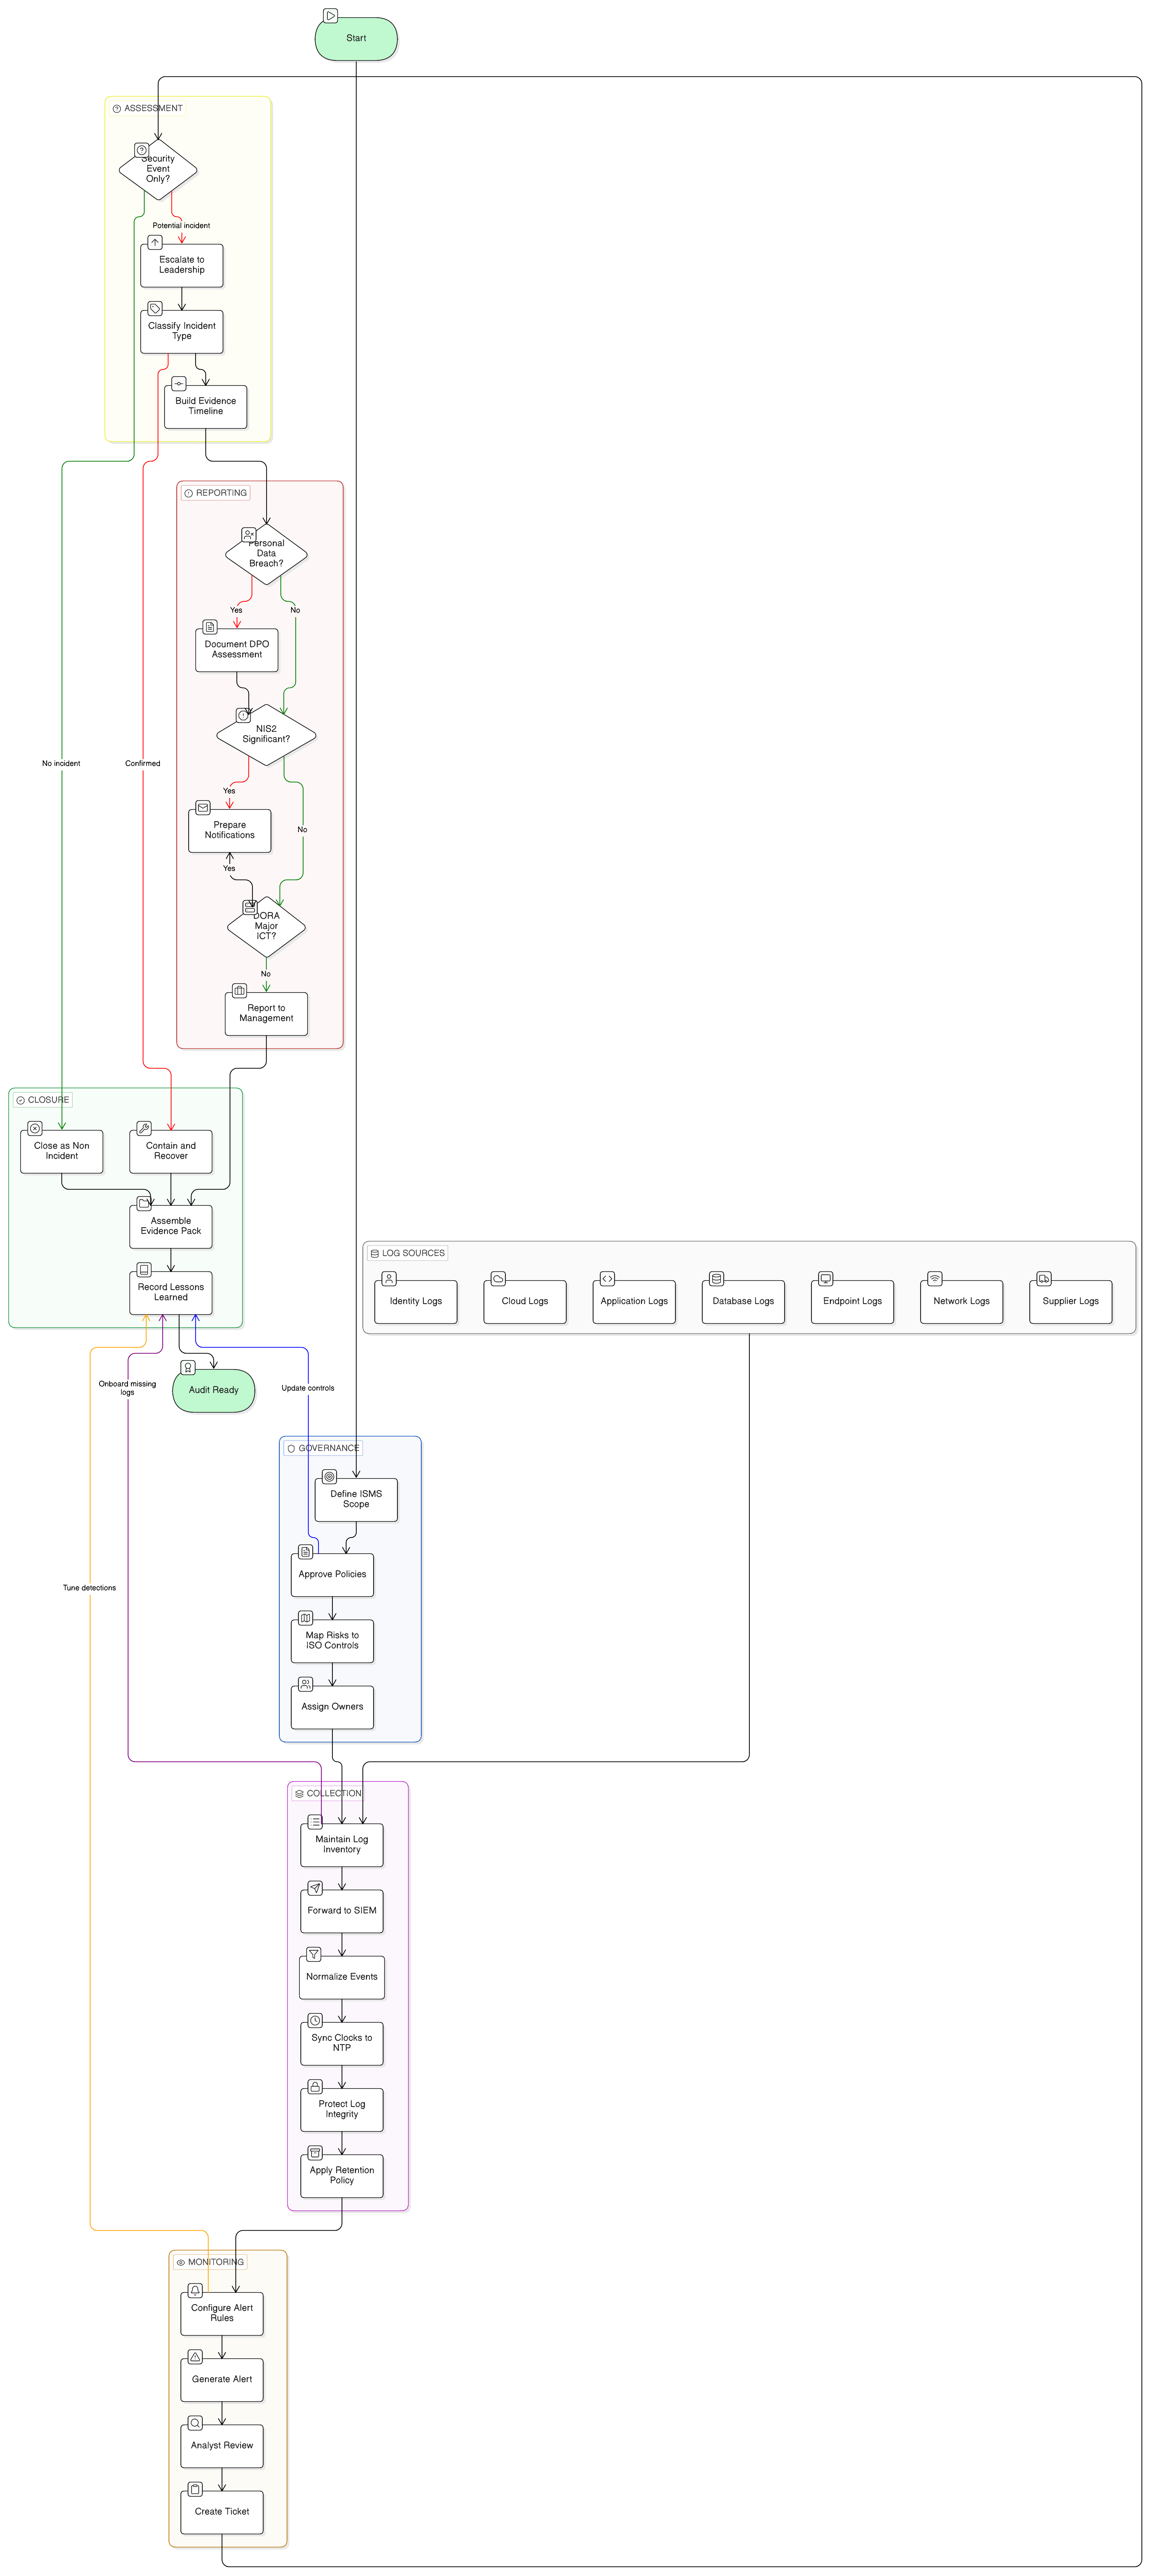
Guida pratica alla costruzione di evidenze di registrazione e monitoraggio ISO/IEC 27001:2022 pronte per l’audit per NIS2, DORA e GDPR, con mappatura dei controlli, clausole di policy, flussi di gestione degli incidenti, requisiti di logging dei fornitori e indicazioni sul pacchetto di evidenze.