#Protezione Dei Dati
Articles tagged with "Protezione Dei Dati"
83 articles
Scopri come costruire controlli di protezione delle PII pronti per l’audit estendendo ISO/IEC 27001:2022 con ISO/IEC 27701:2025 e ISO/IEC 29151:2022, mappati a GDPR, NIS2, DORA, assurance secondo l’approccio NIST e aspettative di governance COBIT 2019.
Un registro dei contatti regolamentari non è più una semplice attività amministrativa. Per NIS2, DORA, GDPR e ISO/IEC 27001:2022, è un’evidenza operativa che dimostra che l’organizzazione può notificare l’autorità, l’autorità di vigilanza, il fornitore o il dirigente corretto entro i termini previsti.
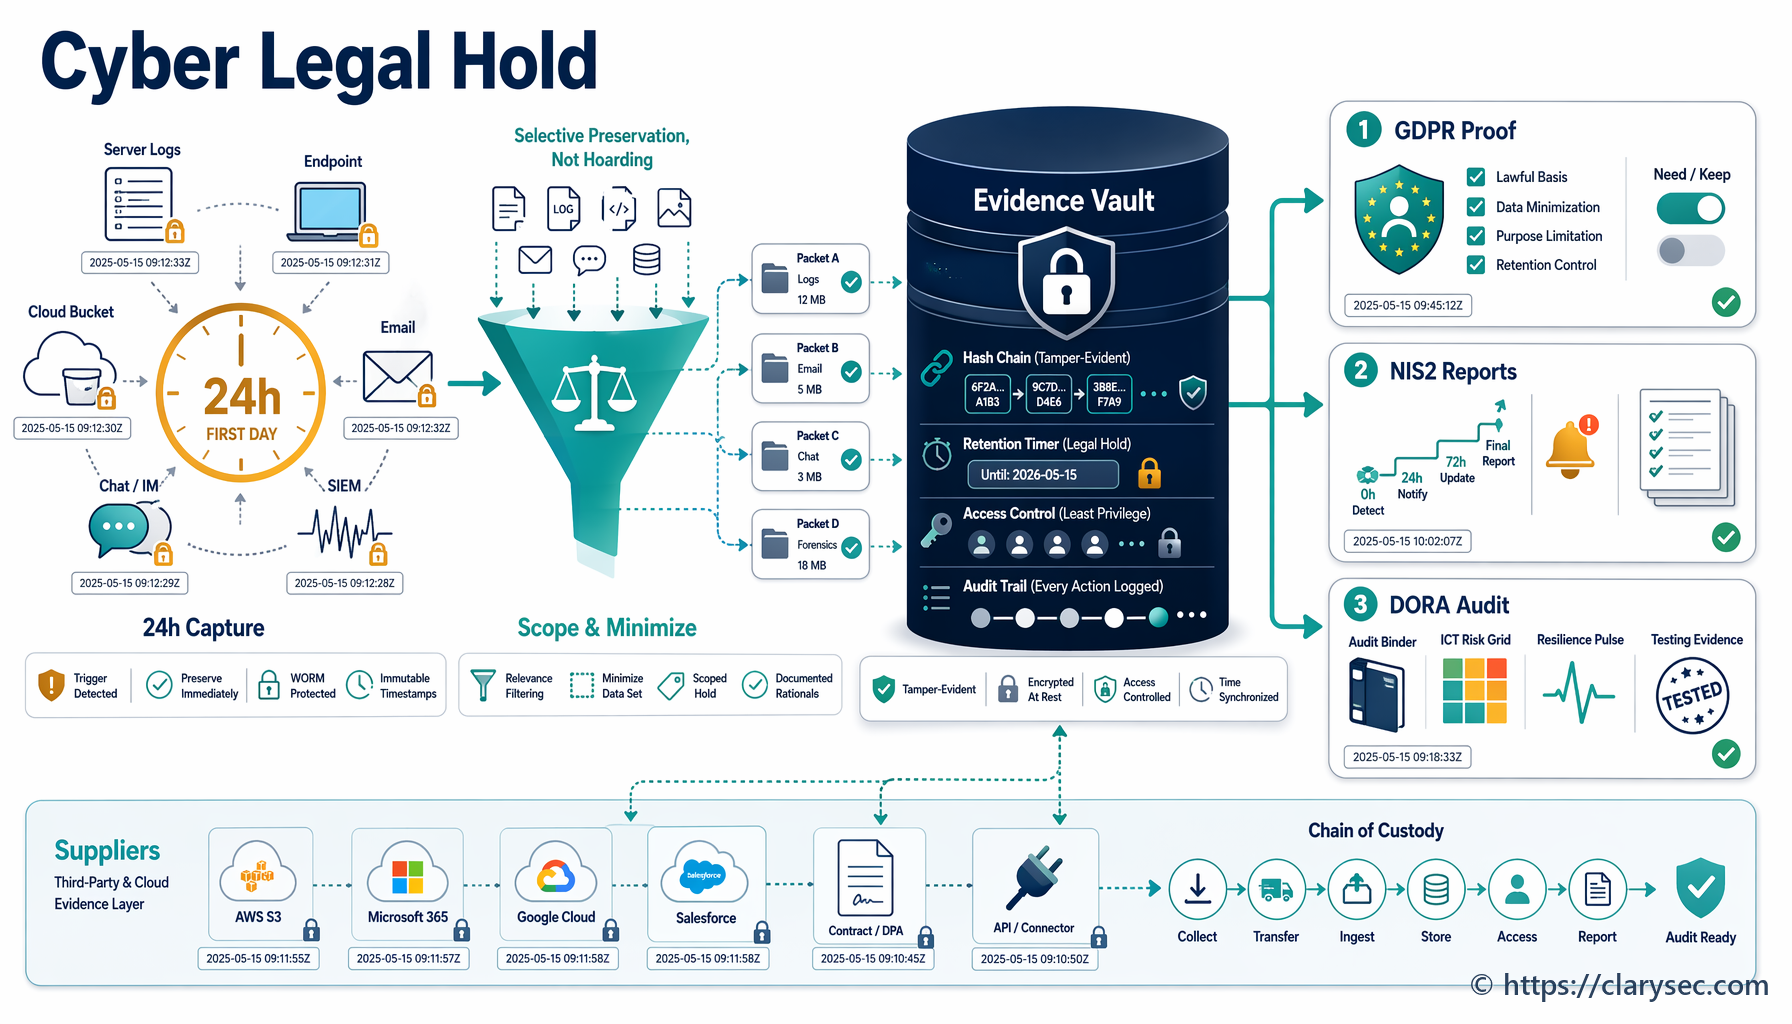
Una guida pratica per CISO sul legal hold per incidenti informatici e sulla conservazione delle evidenze, mappata a ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 e COBIT 2019.
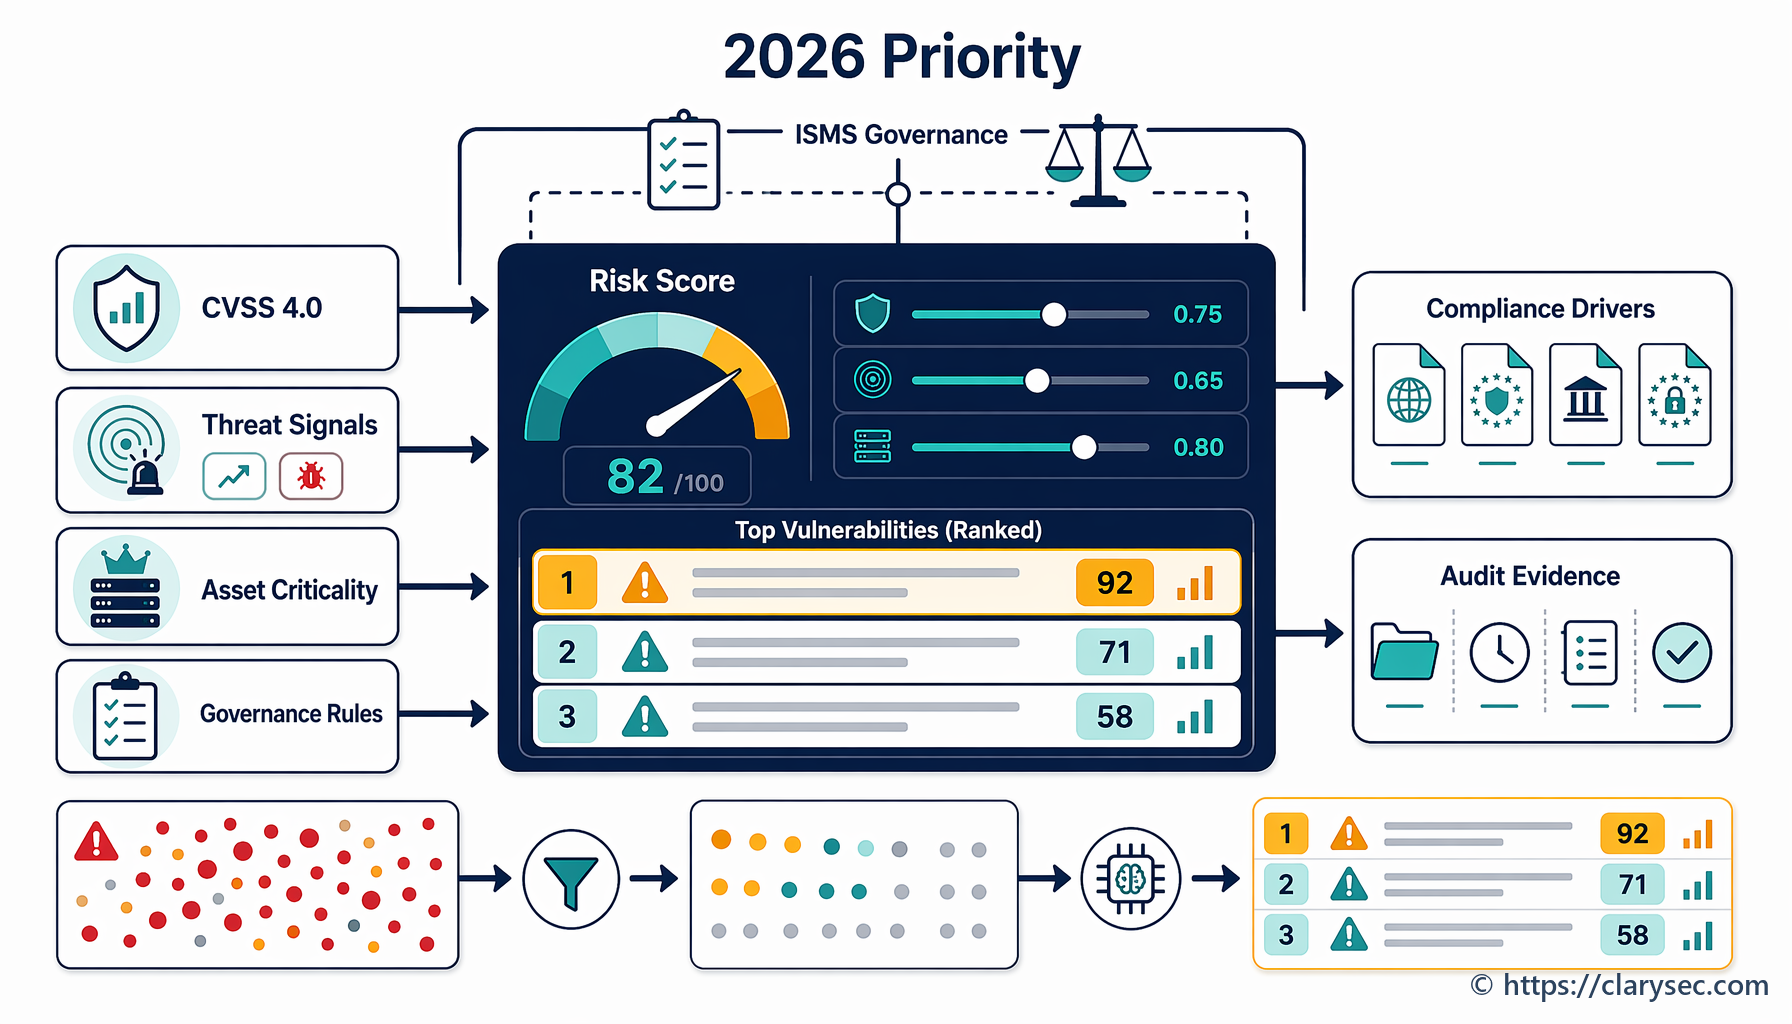
Una guida pratica per CISO alla prioritizzazione delle vulnerabilità basata sul rischio e pronta per l’audit, con CVSS 4.0, EPSS, KEV, EUVD, criticità degli asset, ISO 27001, NIS2, DORA, GDPR, NIST e COBIT.
Guida pratica per CISO alla definizione di un piano di migrazione crittografica pronto per l’era quantistica utilizzando ISO/IEC 27001:2022, ISO/IEC 27002:2022, gli standard NIST PQC e i toolkit Clarysec pronti per l’audit.
Scopri come utilizzare la Dichiarazione di Applicabilità ISO 27001 come ponte pronto per l’audit tra NIS2, DORA, GDPR, trattamento del rischio, fornitori, risposta agli incidenti ed evidenze.
Una guida pratica per CISO alla mappatura della risposta agli incidenti secondo NIST SP 800-61 e NIST CSF 2.0 rispetto alle evidenze ISO/IEC 27001:2022, NIS2, DORA e GDPR. Include clausole di policy, mappature di audit, tempistiche di segnalazione, pacchetti di evidenze e indicazioni sul toolkit Clarysec.
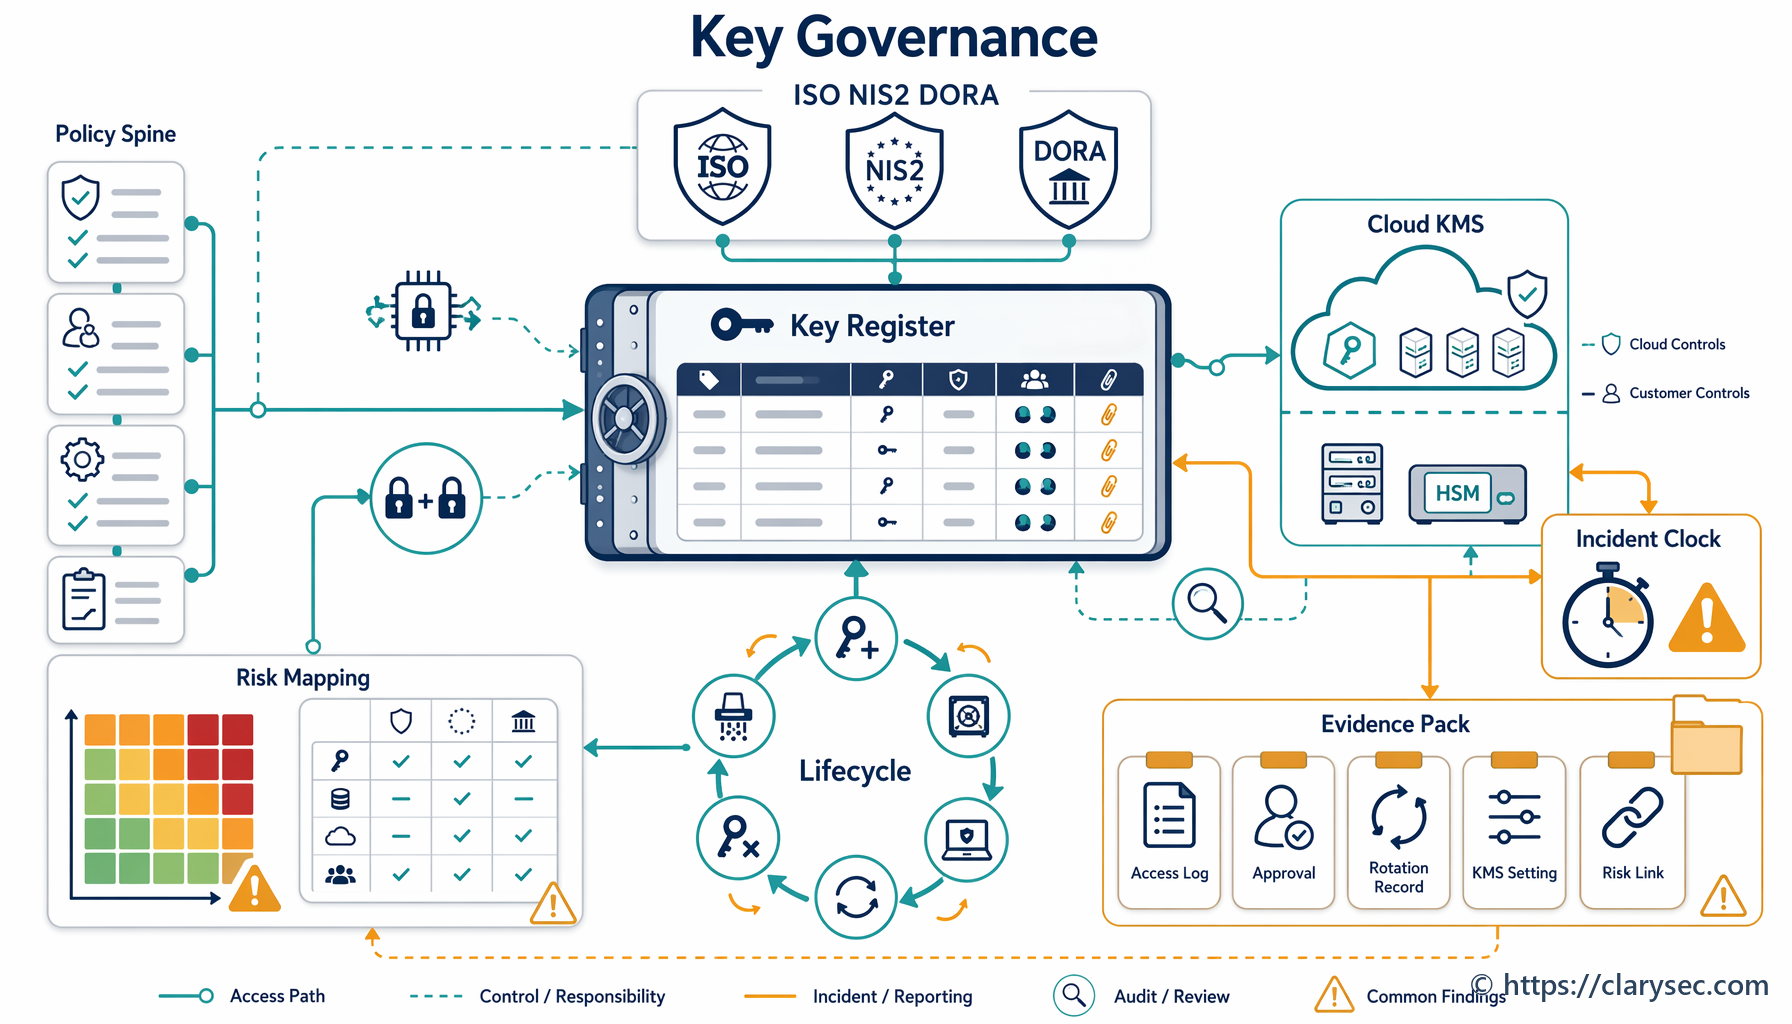
Una guida pratica alla governance delle chiavi crittografiche, dei KMS cloud, degli HSM, della rotazione, del ripristino e delle evidenze di audit in ISO/IEC 27001:2022, NIS2, DORA e GDPR Article 32.
La certificazione cloud EUCS può rafforzare l’affidabilità delle evidenze sui fornitori cloud nel 2026, ma deve essere mappata nel tuo SGSI ISO 27001, nel processo di gestione del rischio dei fornitori, nei contratti, nei playbook di risposta agli incidenti e nelle evidenze di accountability GDPR.