#Protezione Dei Dati
Articles tagged with "Protezione Dei Dati"
83 articles
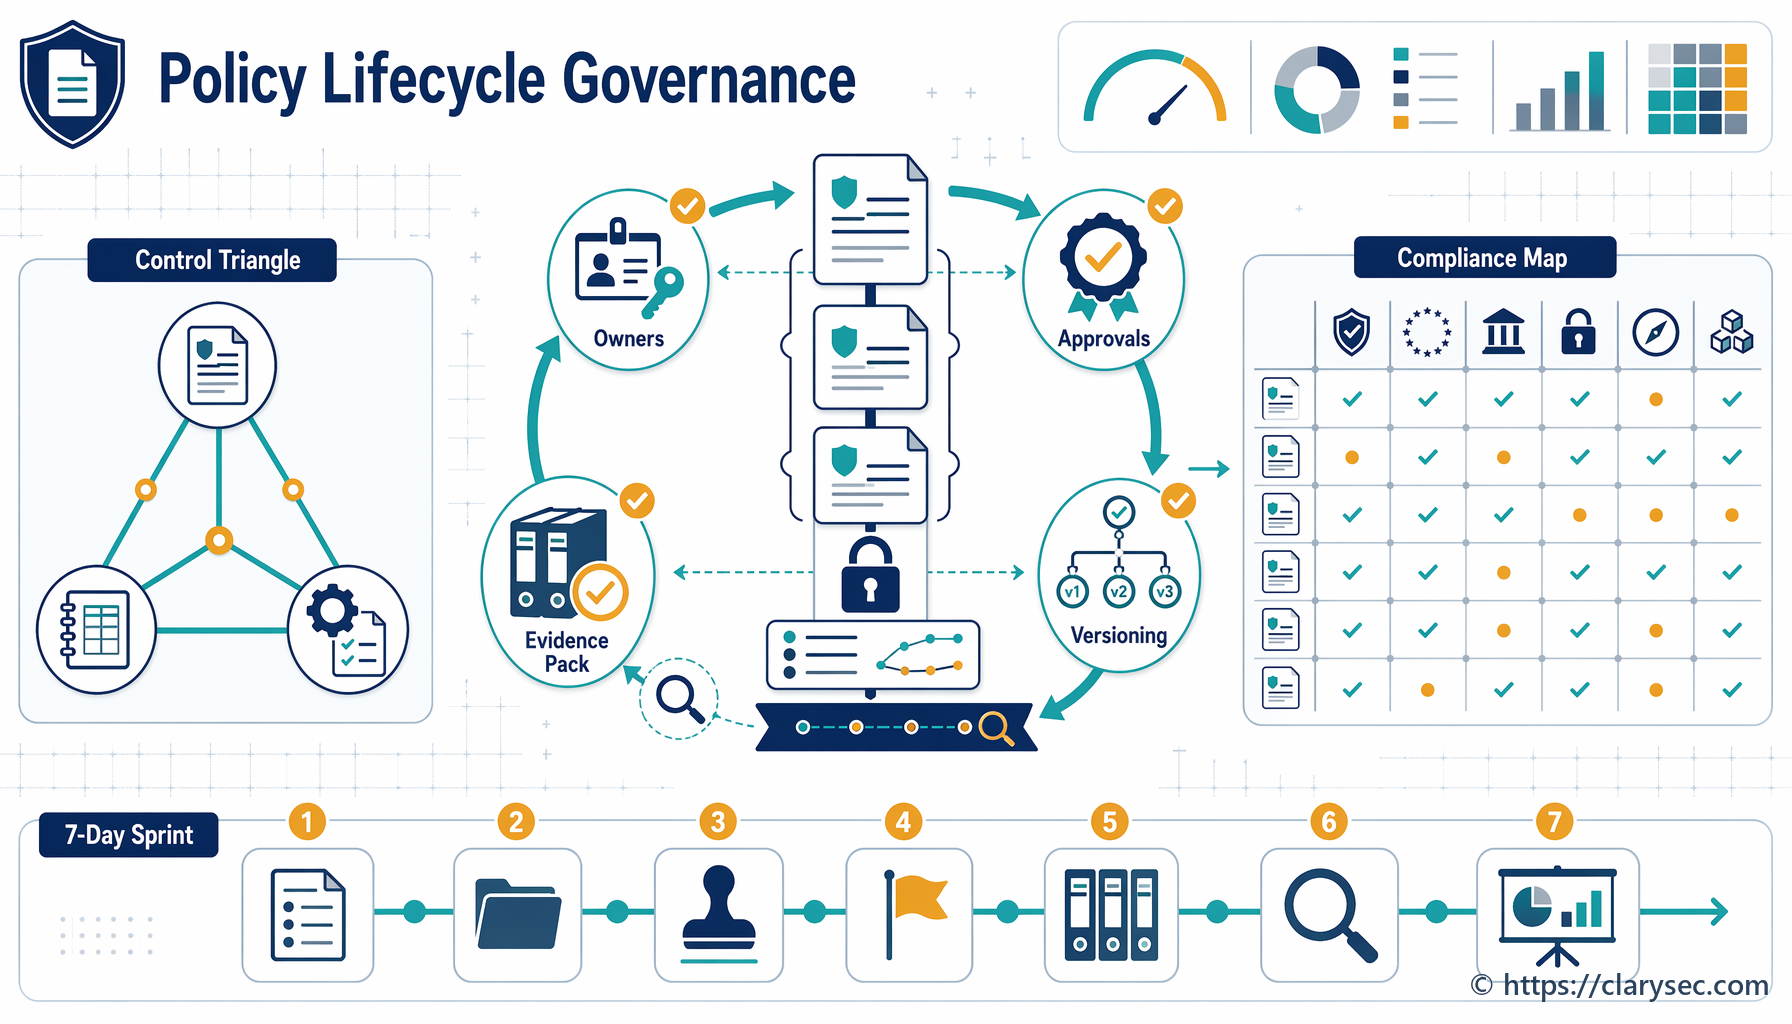
La governance delle politiche è ormai governance delle evidenze. Scopri come controllare le informazioni documentate ISO/IEC 27001:2022 e produrre evidenze pronte per gli audit NIS2, DORA e GDPR.
Una guida pratica per CISO alla definizione del campo di applicazione del SGSI ISO 27001 tra servizi essenziali NIS2, funzioni critiche o importanti DORA, trattamenti GDPR, asset, fornitori ed evidenze di audit.
Una guida pratica per CISO, responsabili della conformità e consigli di amministrazione su come tradurre i rischi cyber qualitativi in esposizione finanziaria, evidenze ISO 27001, supervisione NIS2 e decisioni di resilienza ICT secondo DORA.
Questo articolo approfondito fornisce ai Responsabili della sicurezza delle informazioni (CISO) una guida basata su scenari per istituire una capacità di preparazione forense in grado di soddisfare requisiti regolamentari e di audit rigorosi in ambito NIS2, DORA, ISO 27001 e GDPR.
Una guida pratica per costruire evidenze pronte per gli audit relative alle valutazioni d’impatto sul trasferimento nei servizi cloud, SCC, sub-responsabili del trattamento, misure supplementari, ISO/IEC 27001:2022, NIS2 e DORA.
Una guida pratica per il CISO alla governance delle pipeline CI/CD come sistemi auditabili della catena di fornitura software, con provenienza delle build, runner configurati in modo sicuro, artefatti firmati, evidenze di rilascio e mappature delle politiche Clarysec.
Questo articolo fornisce un playbook pratico per i CISO chiamati a governare la complessa intersezione tra GDPR e IA. Presentiamo un percorso basato su scenari per rendere conformi i prodotti SaaS che utilizzano LLM, con focus su dati di addestramento, controllo degli accessi, diritti degli interessati e capacità di dimostrare la conformità in audit multi-framework.
La regola di notifica entro 24 ore prevista dalla Direttiva NIS2 modifica radicalmente le aspettative operative. Questa guida mostra a Responsabili della sicurezza delle informazioni (CISO) e auditor come progettare un piano di risposta agli incidenti resiliente e conforme, capace di superare il vaglio regolatorio e gli attacchi reali, utilizzando le policy Clarysec e i toolkit di conformità trasversale.
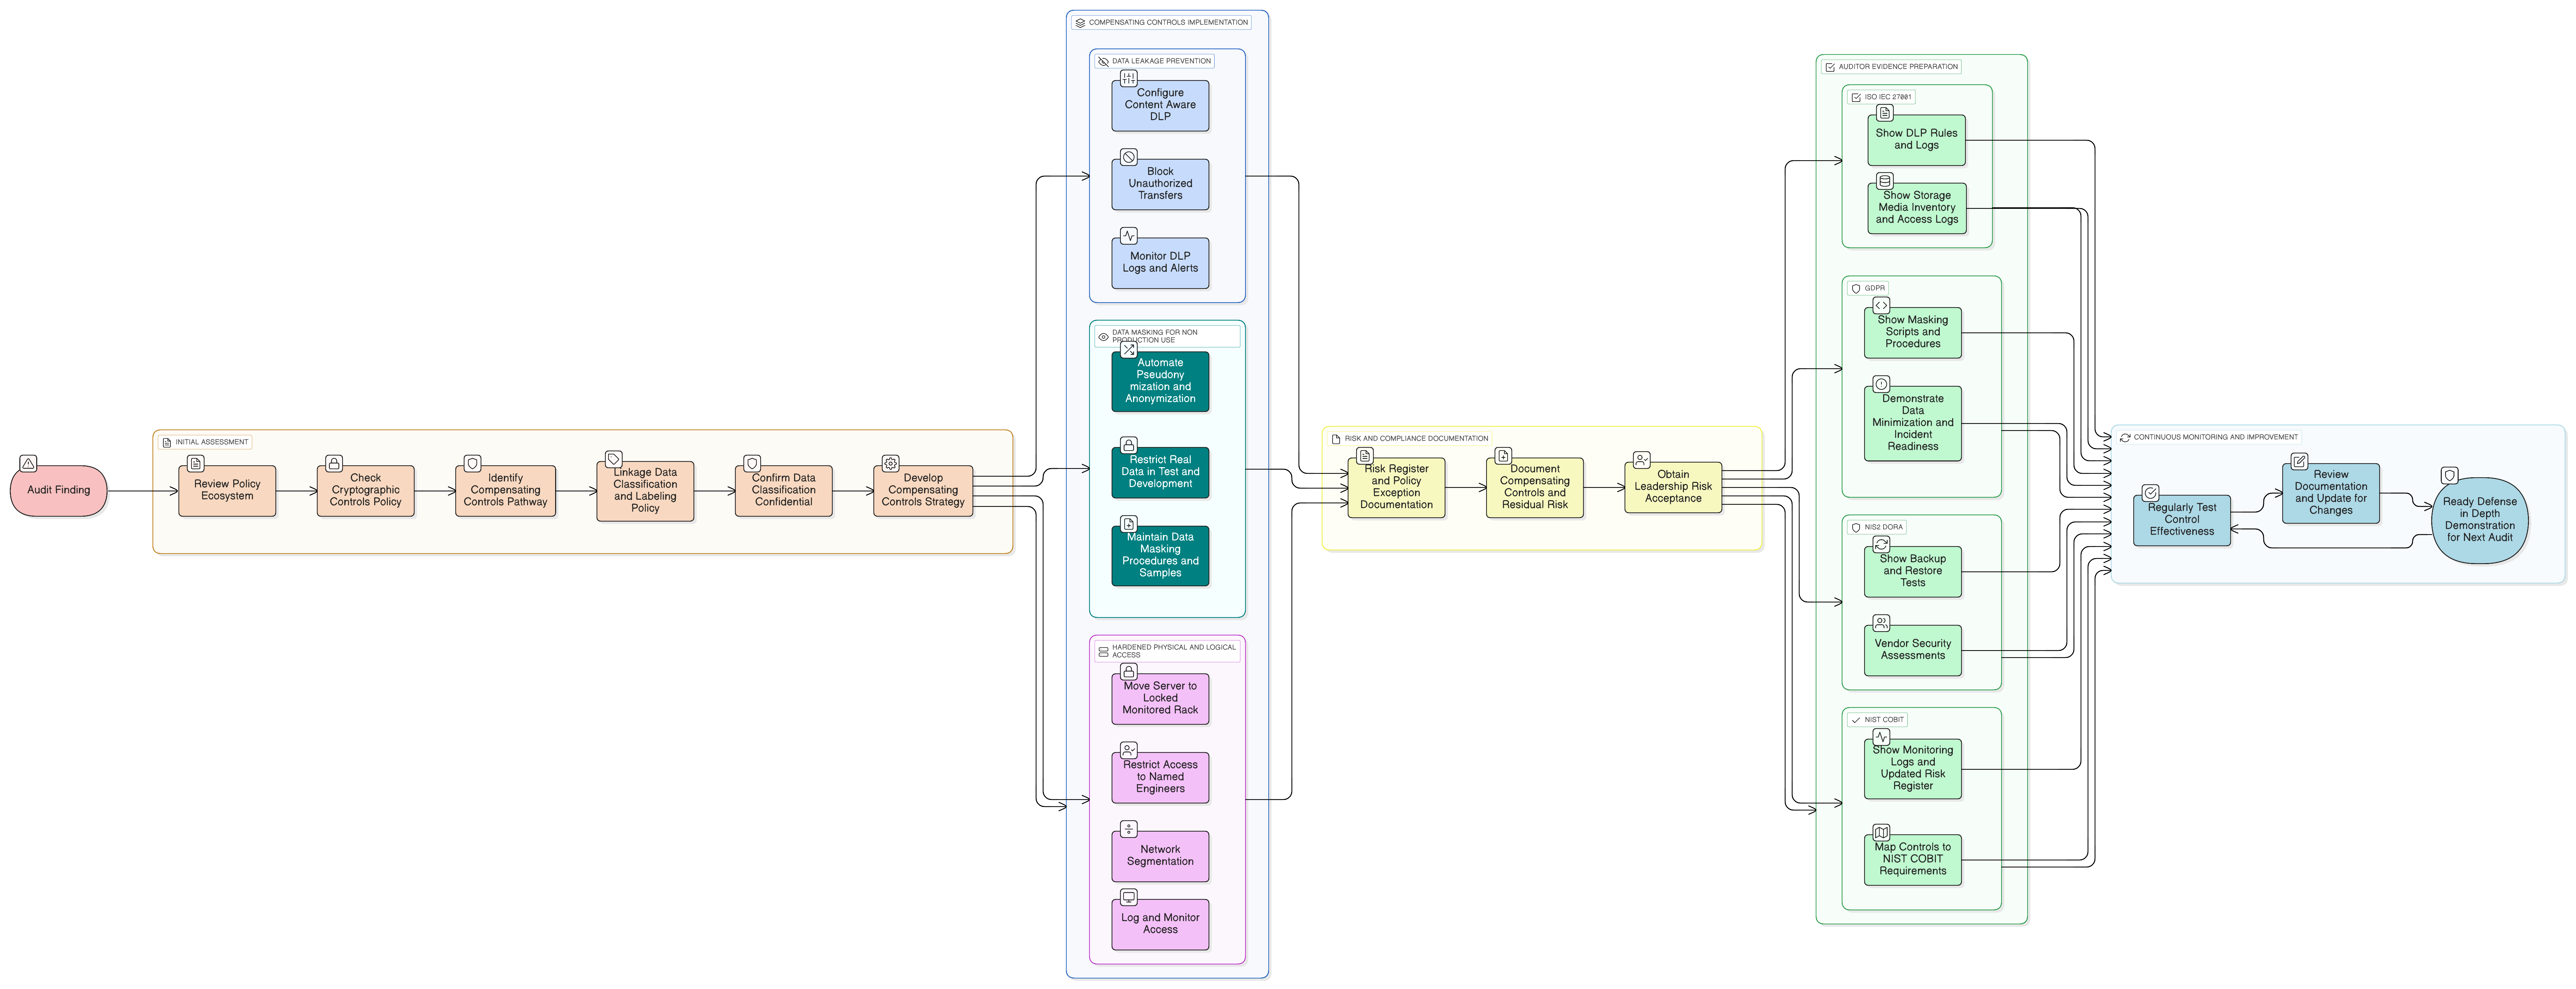
Una guida pratica per CISO sull’attuazione e la documentazione dei controlli compensativi per i dati a riposo quando la cifratura non è praticabile. Analizziamo uno scenario di audit reale, mappando difese stratificate rispetto ai quadri di riferimento ISO/IEC 27001:2022, GDPR, NIS2, DORA e NIST.