PECB · Offerta di lancio · primi 10 utilizzi15% di sconto su corsi PECB e pacchetti Certify + Comply con il codicePECB · 15% di scontoApprofitta dell'offerta →
Trasforma il rischio dei dati legacy in un vantaggio strategico. Questa guida approfondita copre tutto: dalla definizione delle policy e dalla sanitizzazione dei supporti fino alla costruzione di una solida traccia di audit per lo smaltimento dei dati, integrando le roadmap specialistiche e i toolkit di policy di Clarysec.
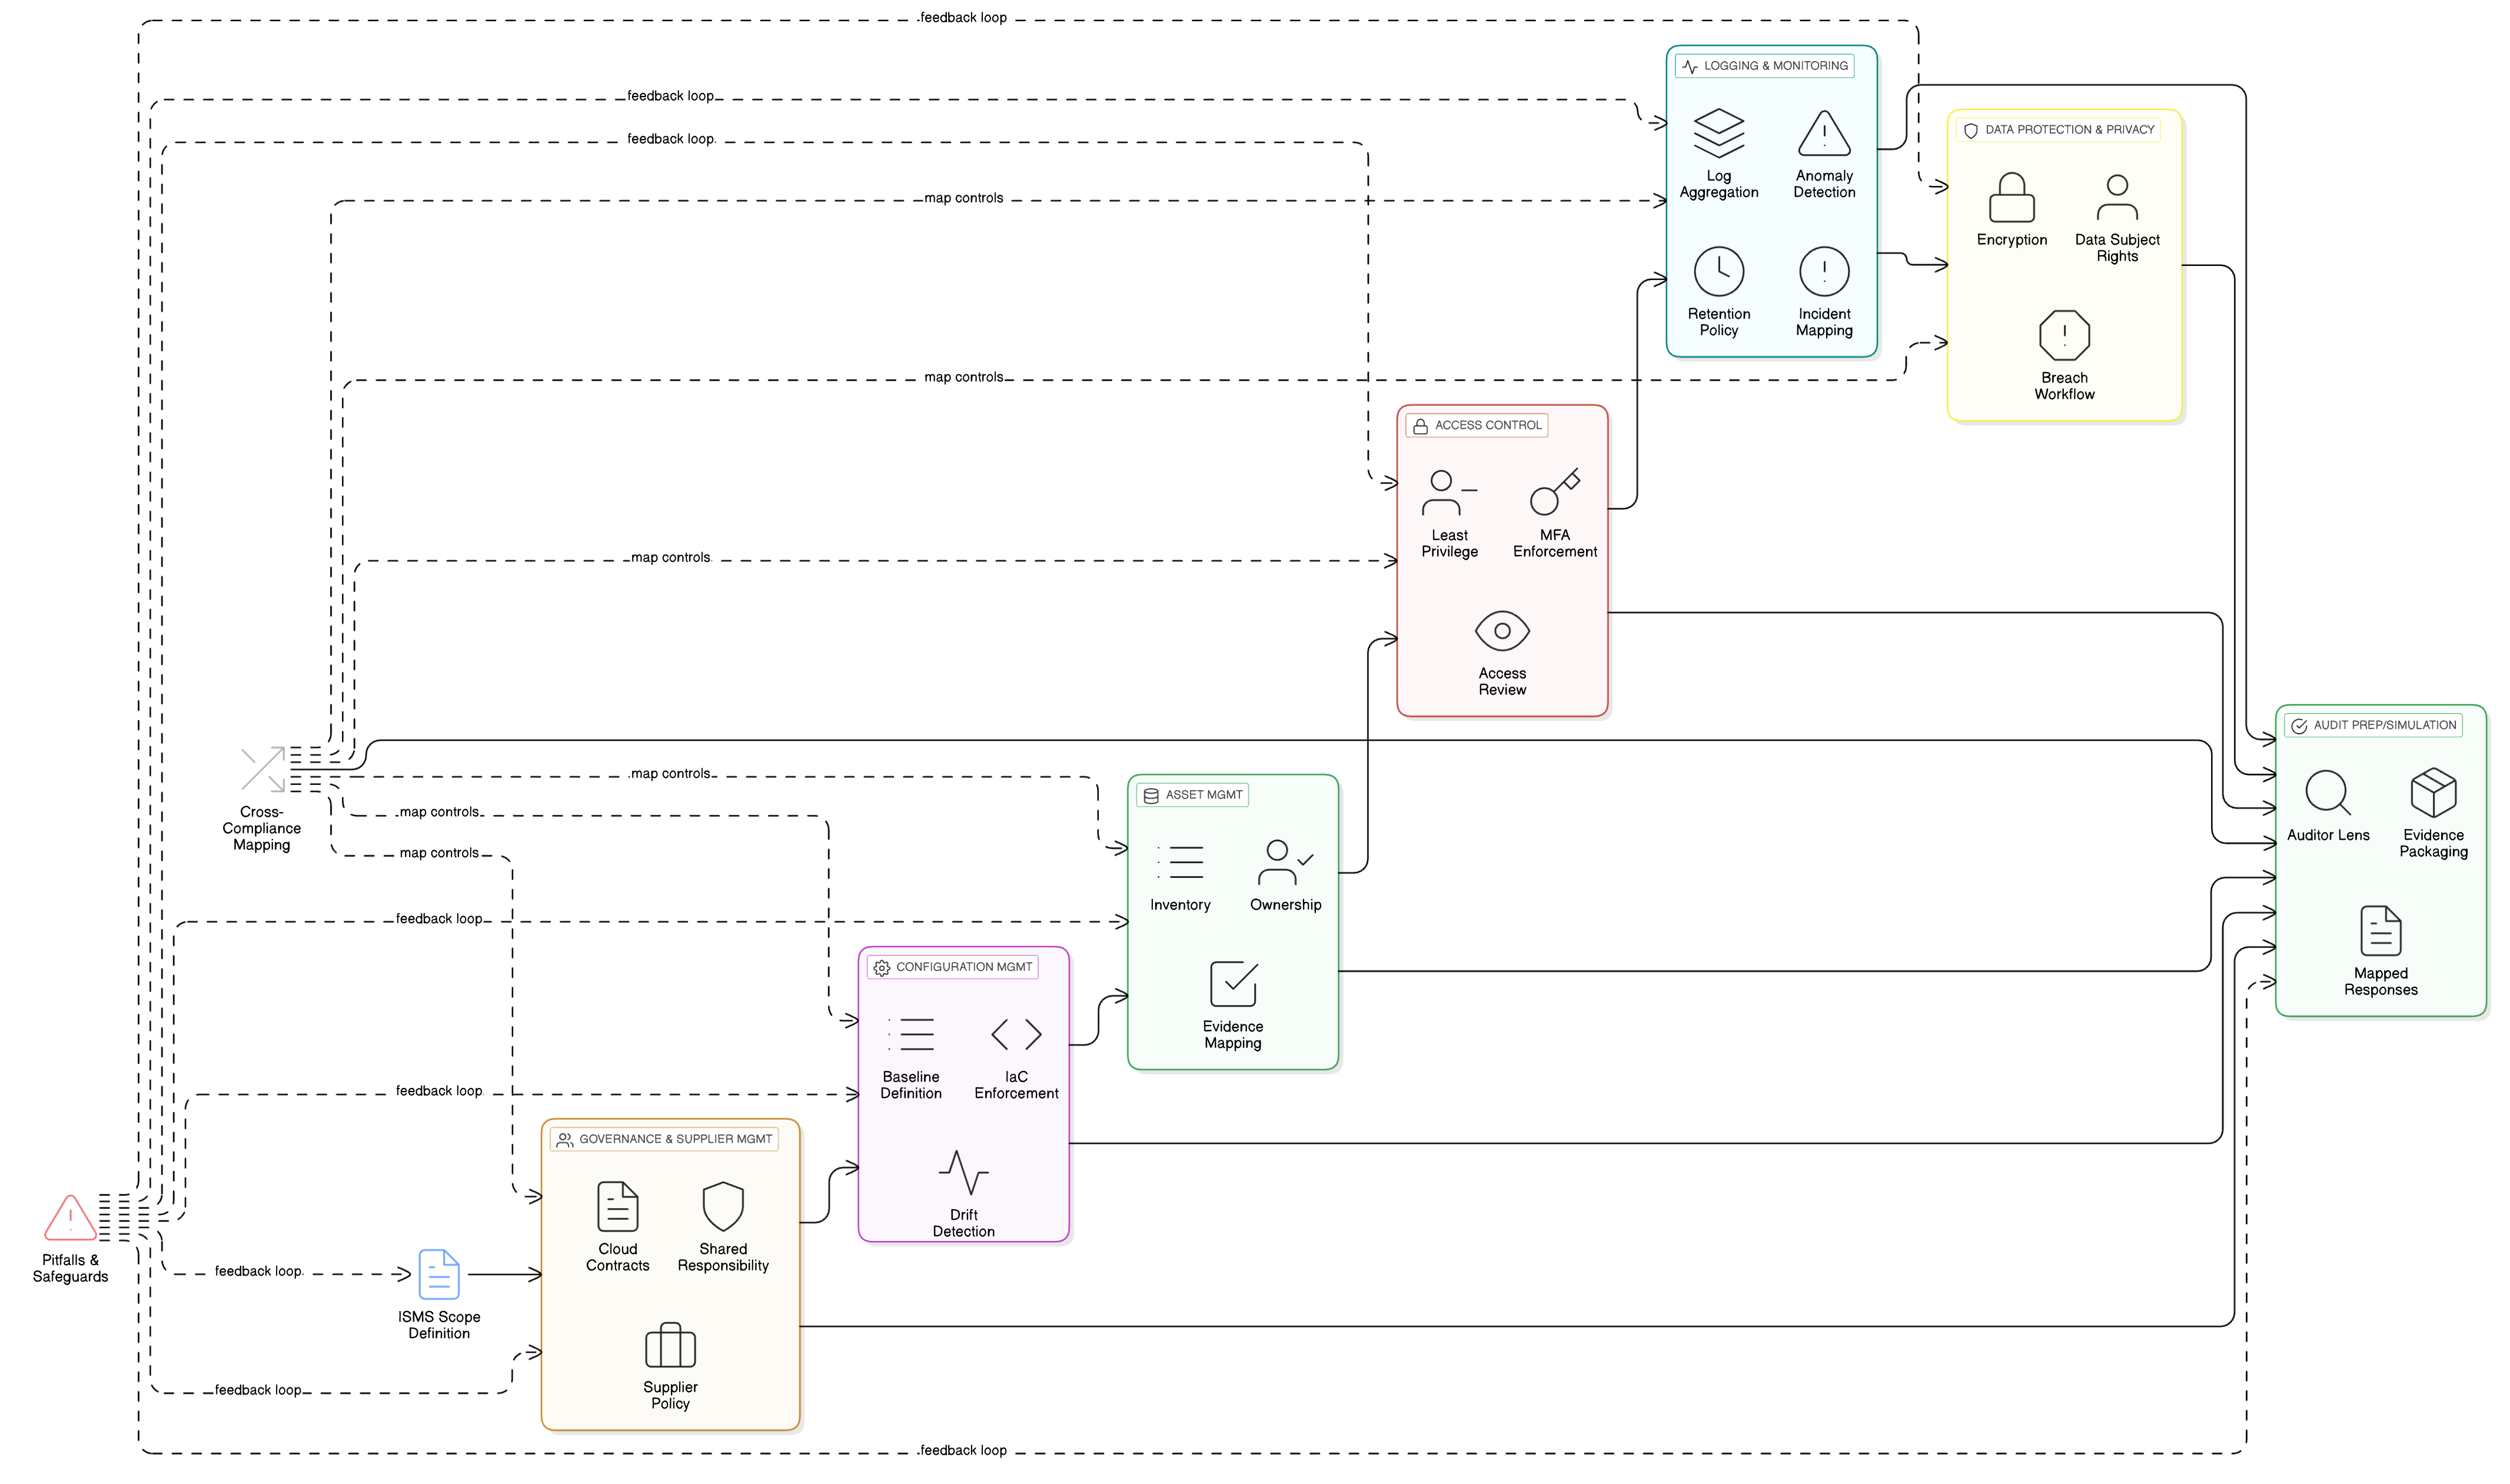
CISO, responsabili della conformità e architetti cloud: scoprite come rendere operativi i controlli cloud ISO 27001:2022 per una conformità continuativa. Casi reali, tabelle di mappatura tecnica e blueprint operativi di Clarysec integrano sicurezza, governance e capacità di dimostrare la conformità in sede di audit attraverso più quadri di riferimento.
Una guida completa per rendere operativa la gestione del rischio fornitori: dalle crisi in consiglio di amministrazione al successo negli audit multi-framework, con scenari reali, toolkit Zenith di Clarysec e modelli operativi per proteggere la catena di fornitura lungo l’intero ciclo di vita.
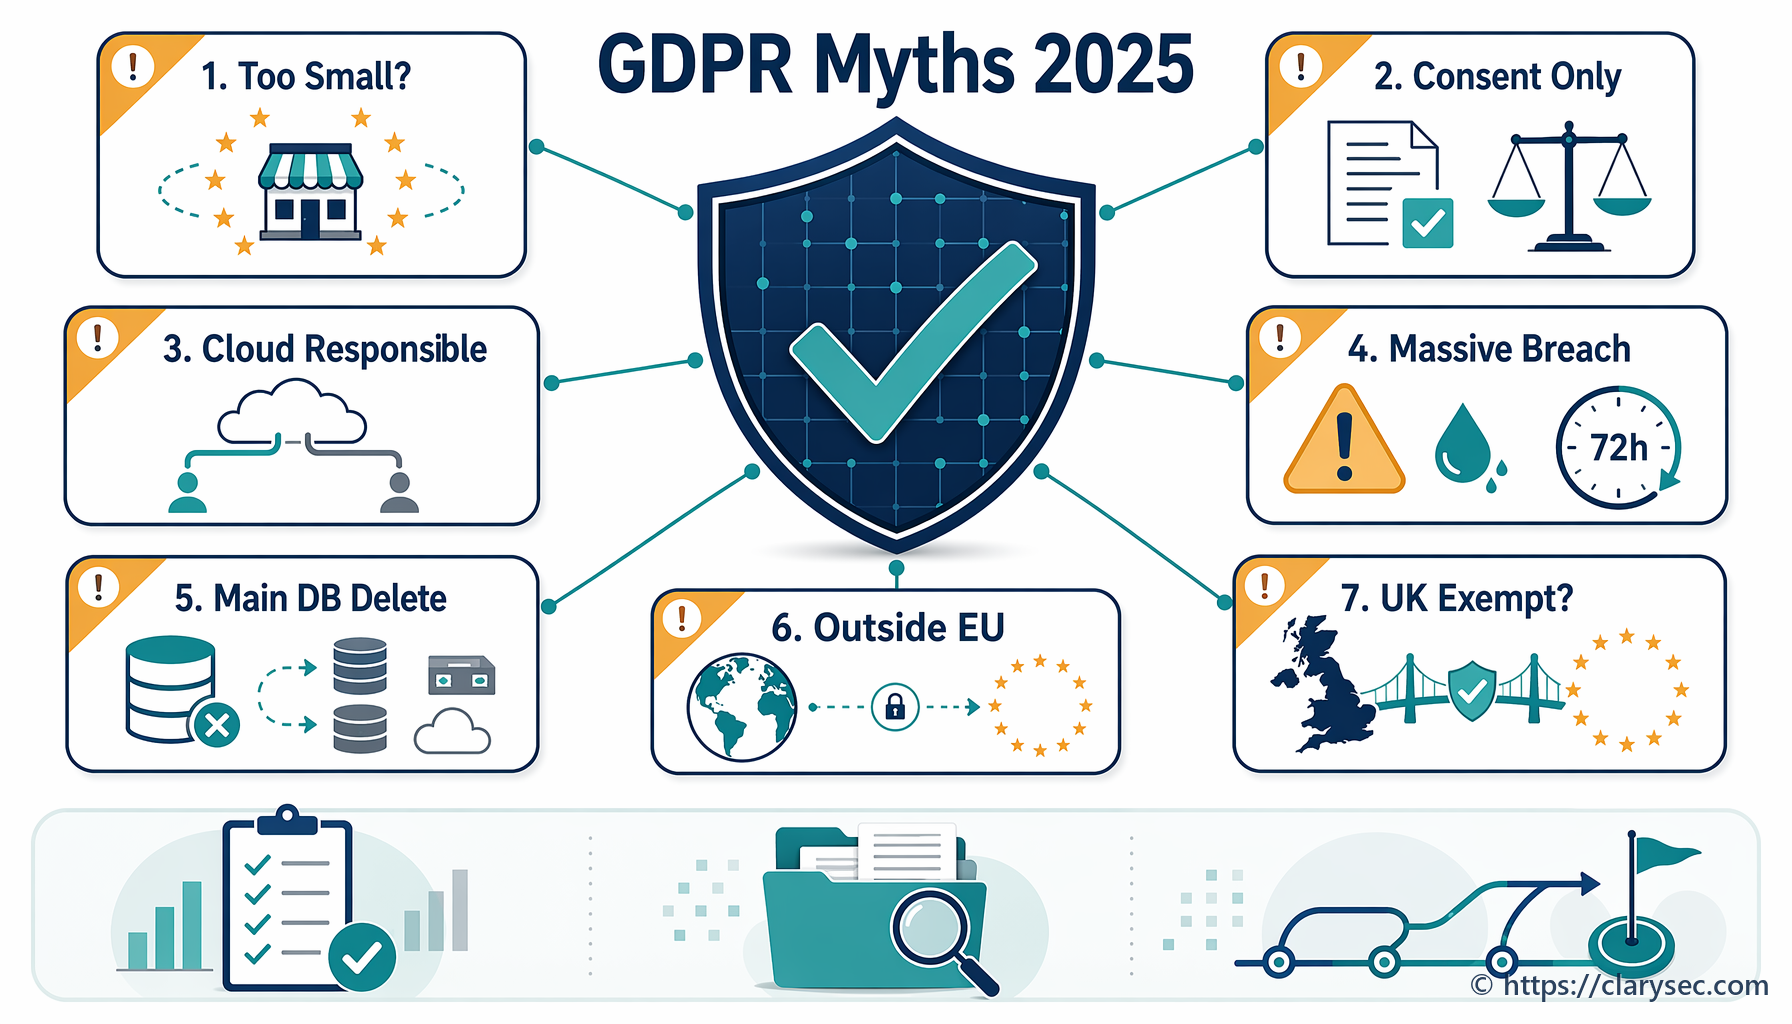
Scopri la verità dietro i 7 principali miti sul GDPR nel 2025. La nostra guida specialistica chiarisce i fraintendimenti più comuni su consenso, violazioni dei dati personali e conformità.
Una guida pratica 2026 per trasformare RoPA e mappatura dei flussi di dati in un livello di evidenze unificato per GDPR Article 30, servizi critici NIS2, dipendenze ICT DORA e audit ISO/IEC 27001:2022.
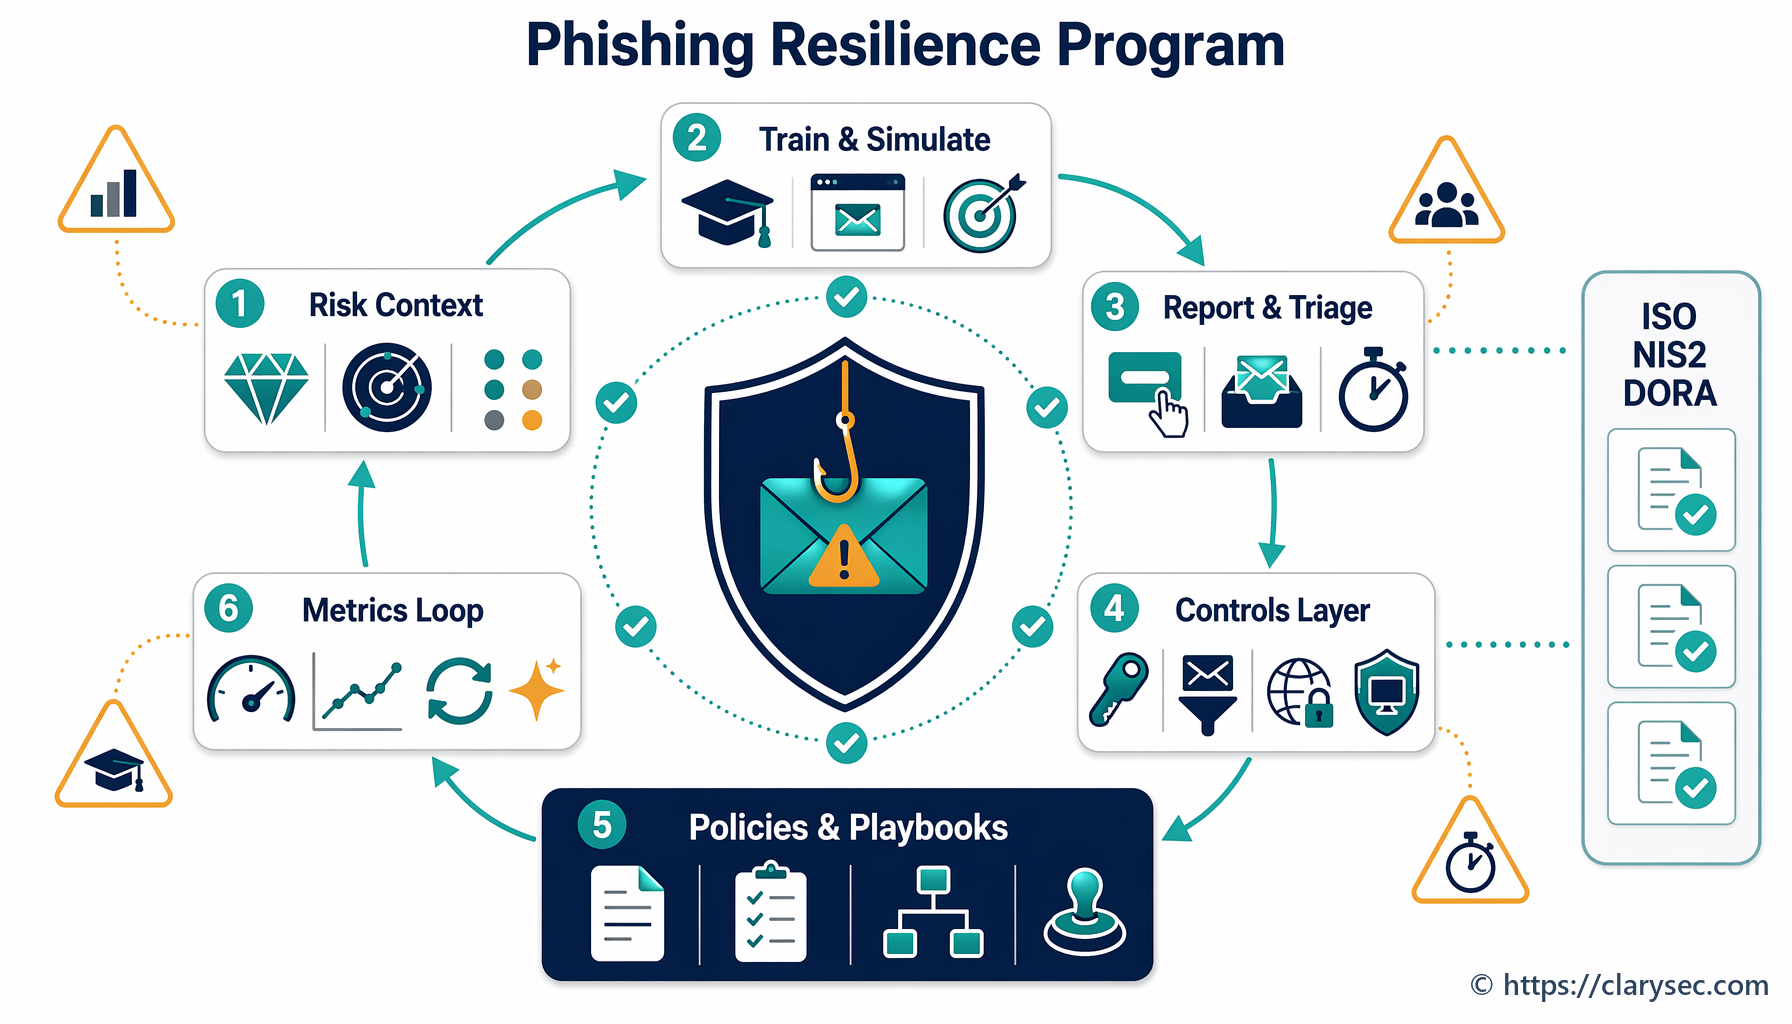
Una guida pratica per CISO e responsabili di PMI sulla costruzione di un programma solido di resilienza al phishing, allineato ai requisiti di ISO 27001:2022, NIS2 e DORA.
Come le PMI possono applicare il controllo degli accessi e la MFA in linea con ISO 27001:2022 A.8.2, A.8.3 e l’articolo 32 del GDPR, riducendo il rischio e dimostrando la conformità normativa.
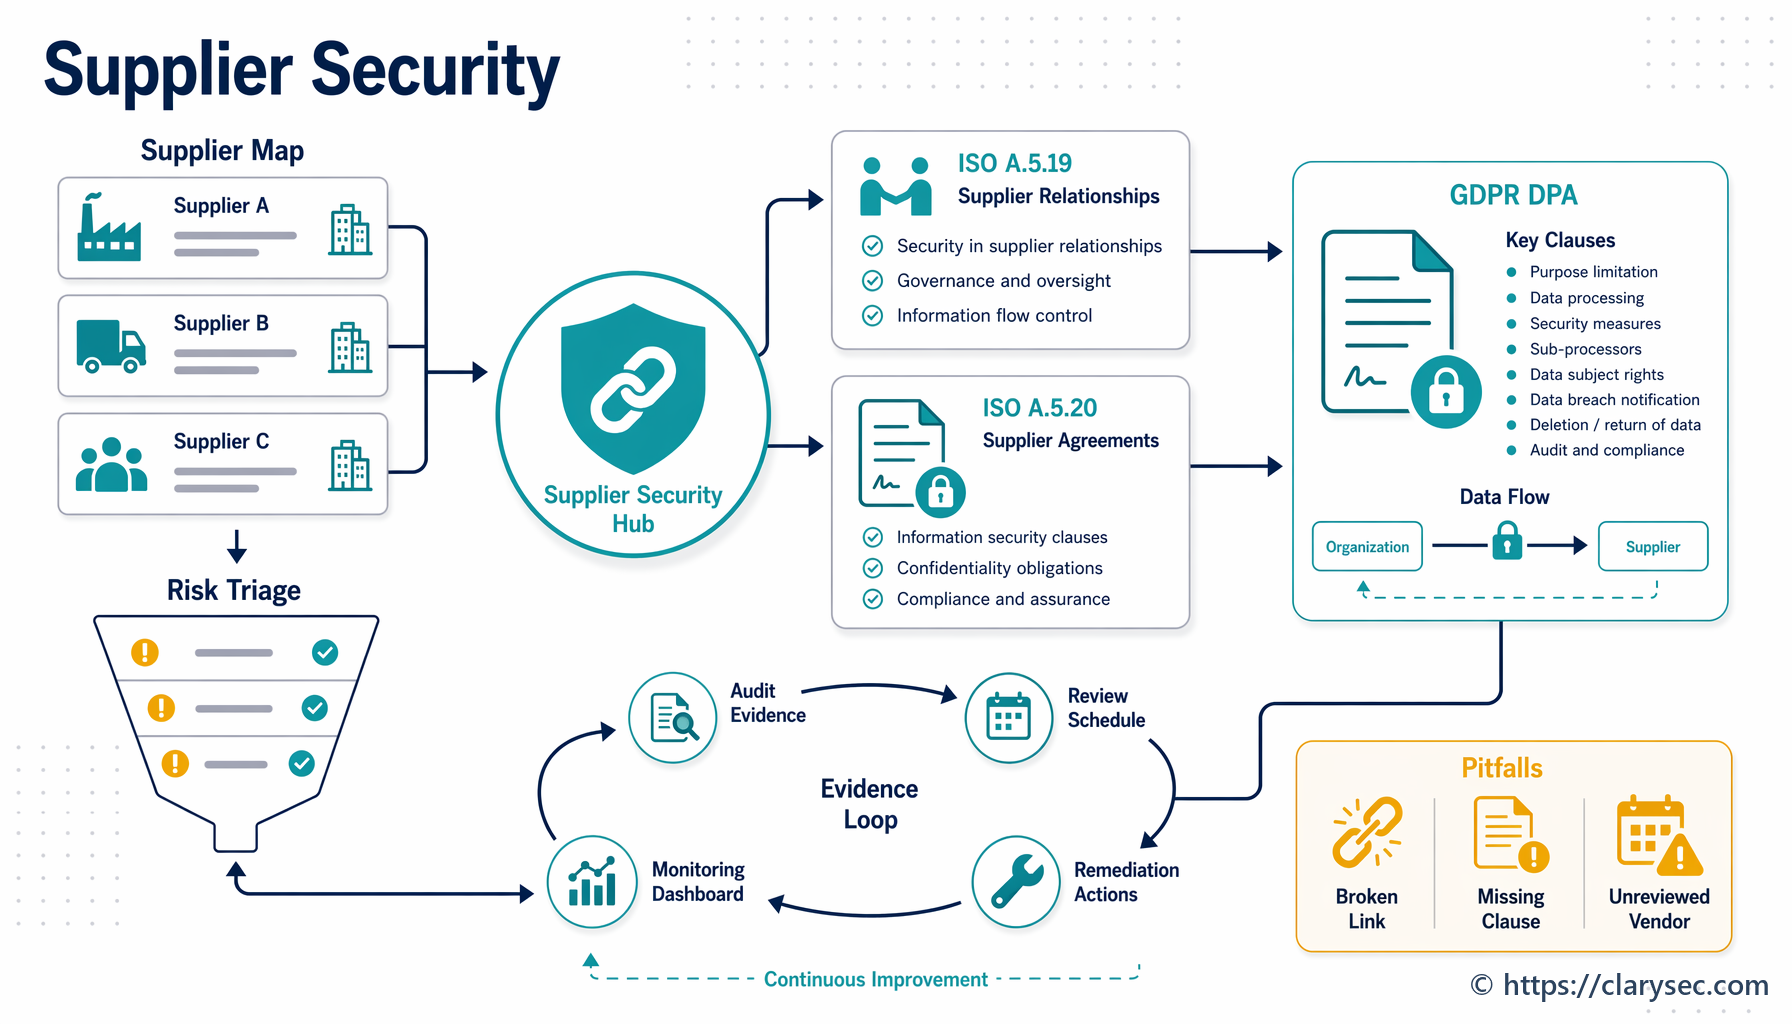
Scopri come gestire i rischi di sicurezza dei fornitori applicando i controlli ISO 27001:2022 A.5.19 e A.5.20, assicurando che DPA e contratti soddisfino i requisiti rigorosi del GDPR.
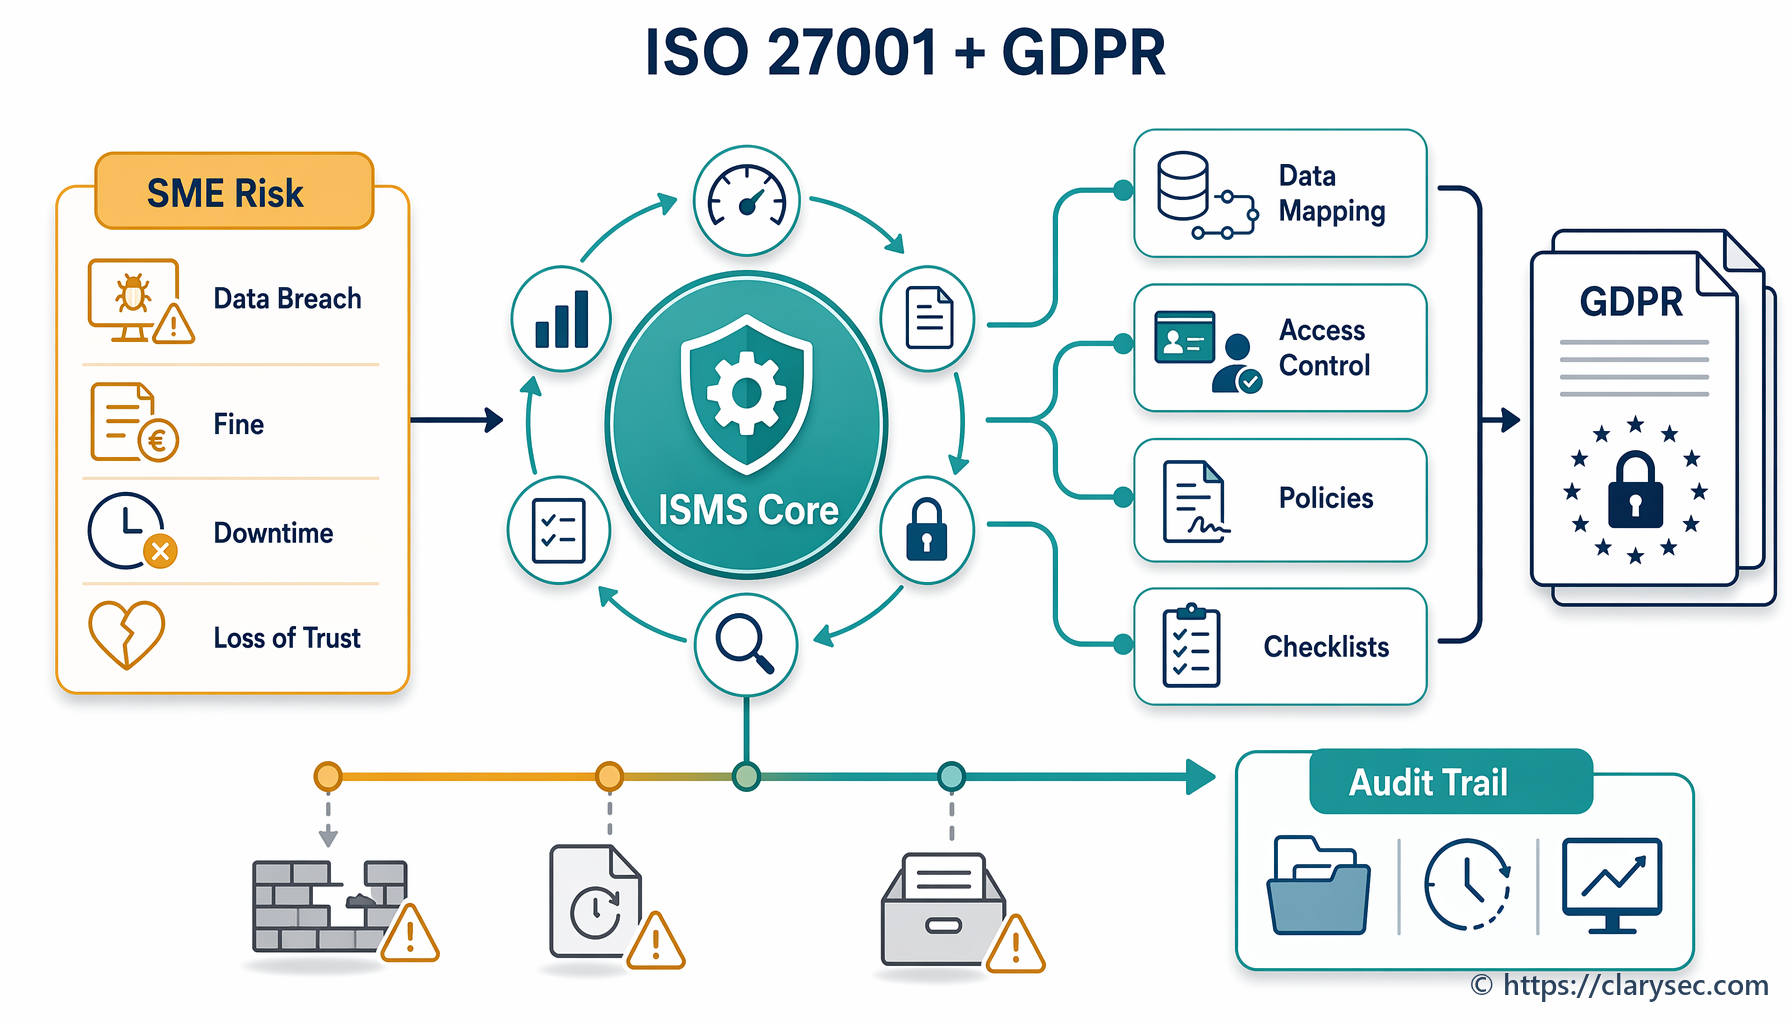
Scopri come le PMI possono utilizzare il quadro ISO/IEC 27001:2022 per costruire un SGSI solido che affronti in modo sistematico i requisiti del GDPR in materia di protezione dei dati.