PECB · Offerta di lancio · primi 10 utilizzi15% di sconto su corsi PECB e pacchetti Certify + Comply con il codicePECB · 15% di scontoApprofitta dell'offerta →
Una guida pratica per costruire una formazione di sensibilizzazione alla privacy basata sui ruoli, difendibile in audit, per ISO/IEC 27701:2025, responsabilizzazione GDPR, NIS2, DORA, NIST e COBIT.
Un playbook operativo per CISO e responsabili compliance HR per governare i dati personali dei dipendenti ai sensi di GDPR, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 e COBIT 2019.
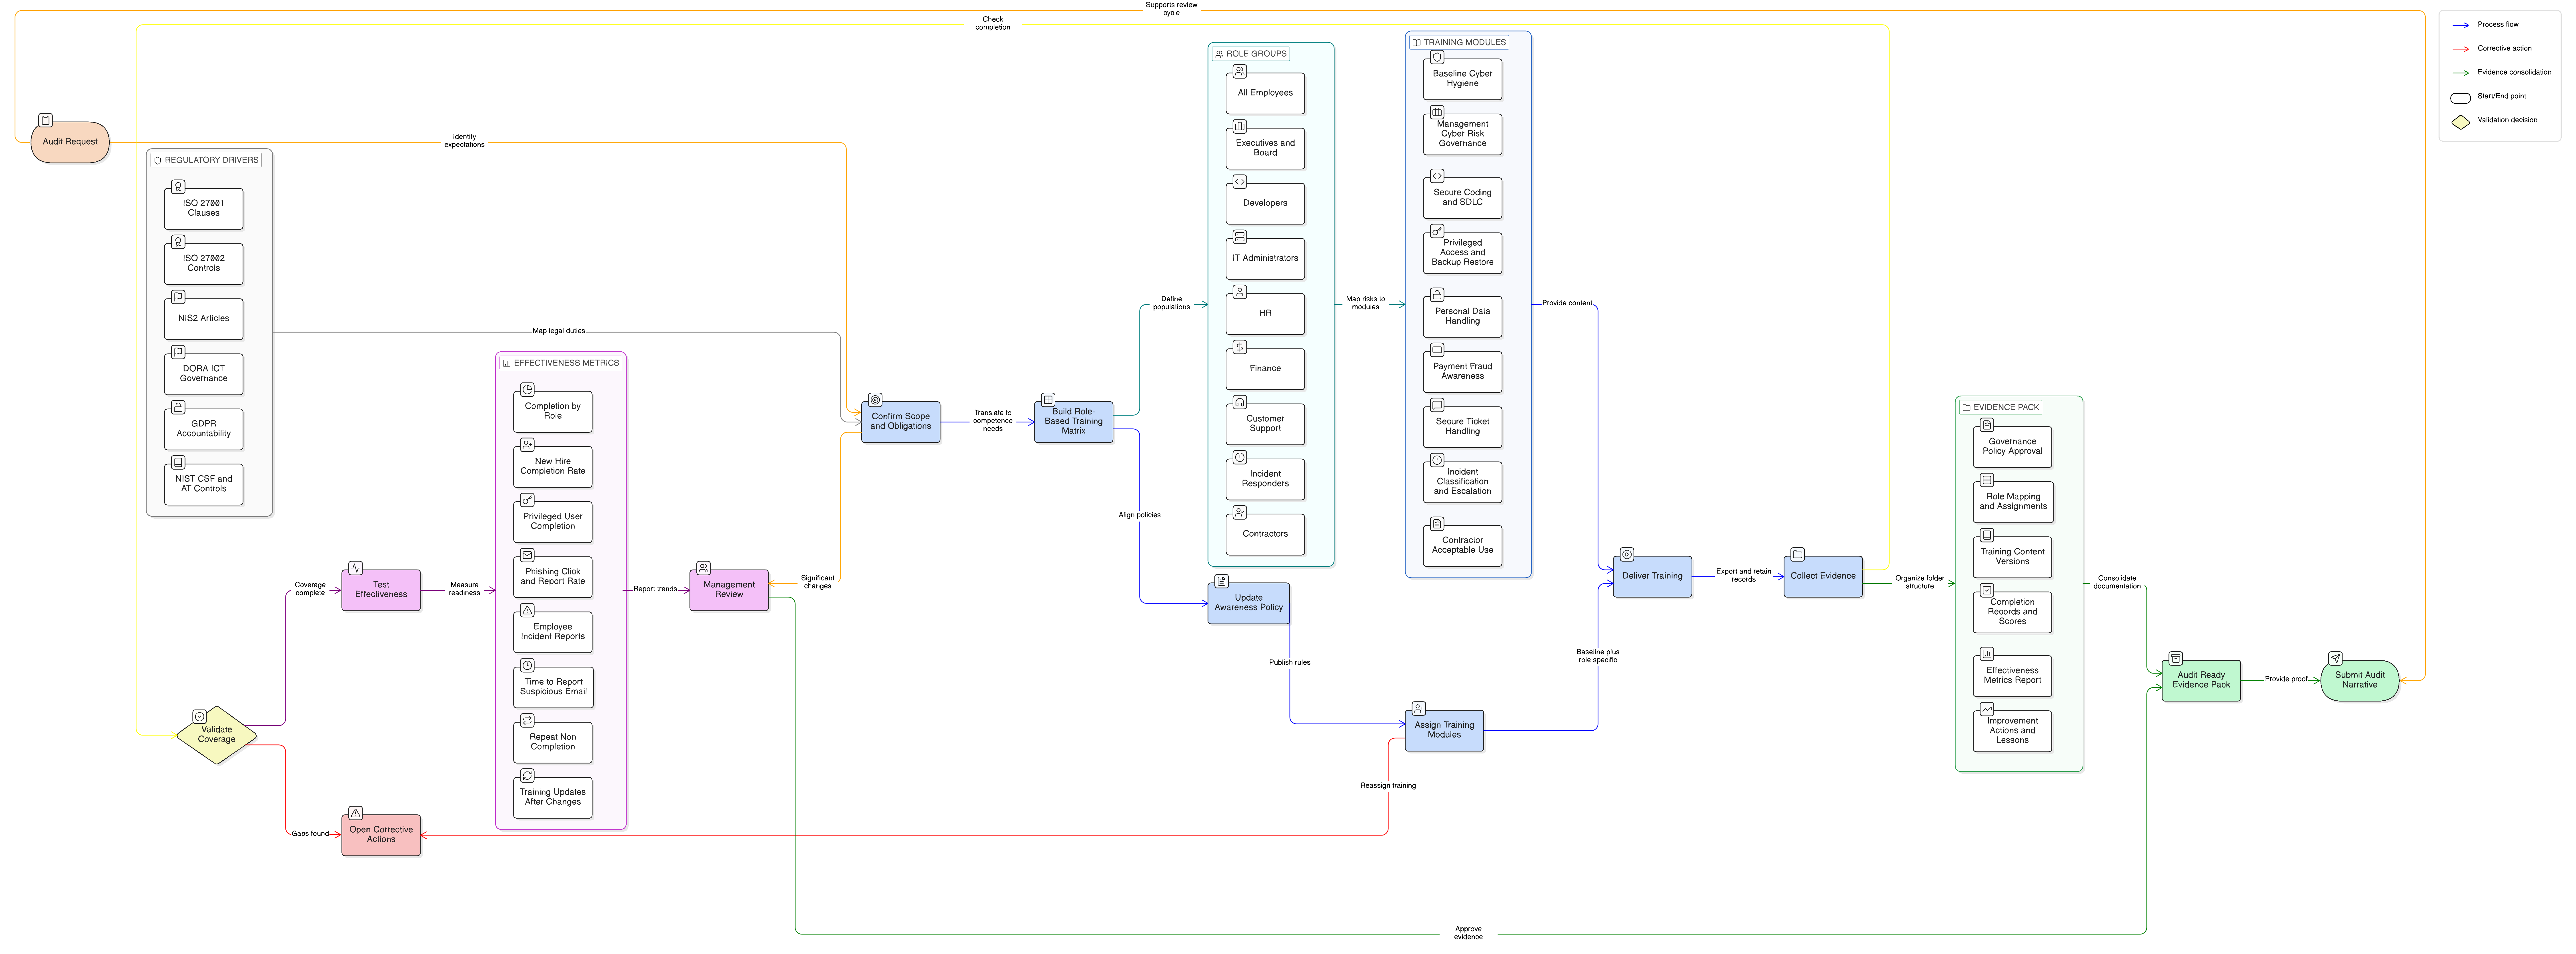
Una guida operativa per il CISO per costruire evidenze pronte per l’audit e basate sui ruoli per la formazione e la consapevolezza in materia di sicurezza nell’ambito di ISO/IEC 27001:2022, NIS2, DORA, GDPR e NIST.
Una guida pratica per CISO per trasformare l’igiene informatica e la formazione in materia di cibersicurezza richieste da NIS2 articolo 21 in evidenze ISO/IEC 27001:2022 pronte per l’audit, con clausole di policy, mappatura dei controlli, allineamento a DORA e GDPR e uno sprint di remediation di 10 giorni.
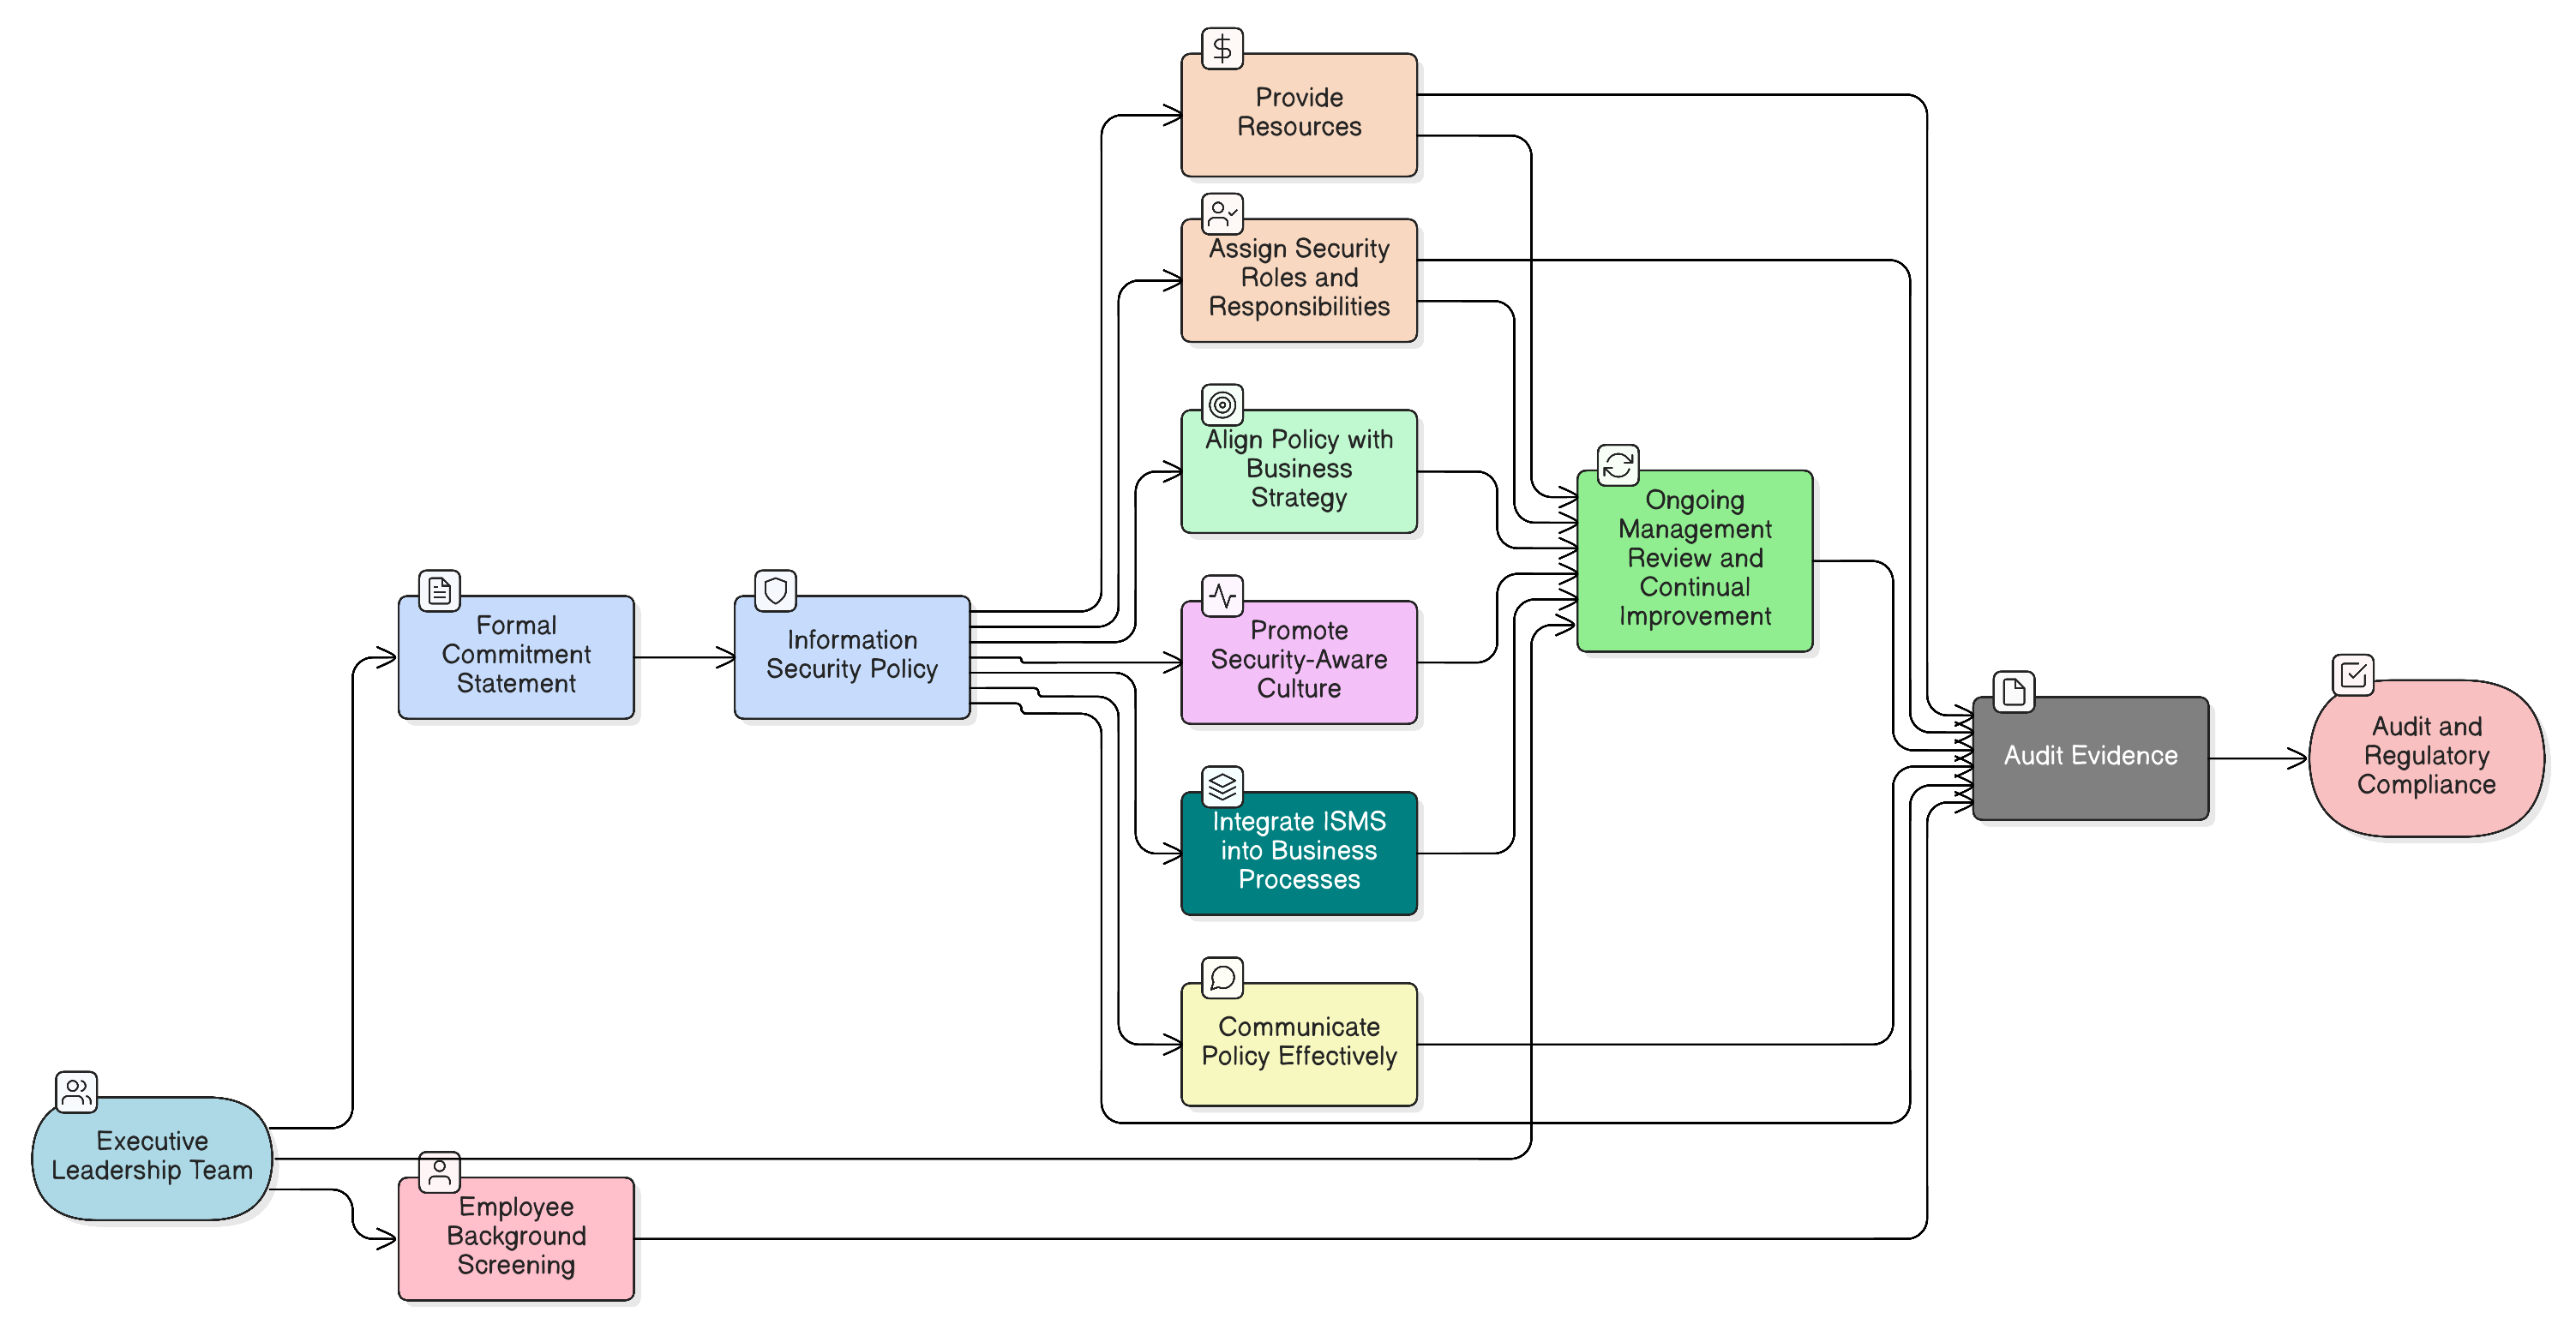
La firma su una politica non basta. Scopri come trasformare il vertice aziendale nel tuo asset di sicurezza più efficace, con azioni concrete, esempi di politiche e mappature di conformità trasversali per ISO 27001:2022, NIS2, DORA e altri quadri di riferimento.