#Risposta Agli Incidenti
Articles tagged with "Risposta Agli Incidenti"
76 articles
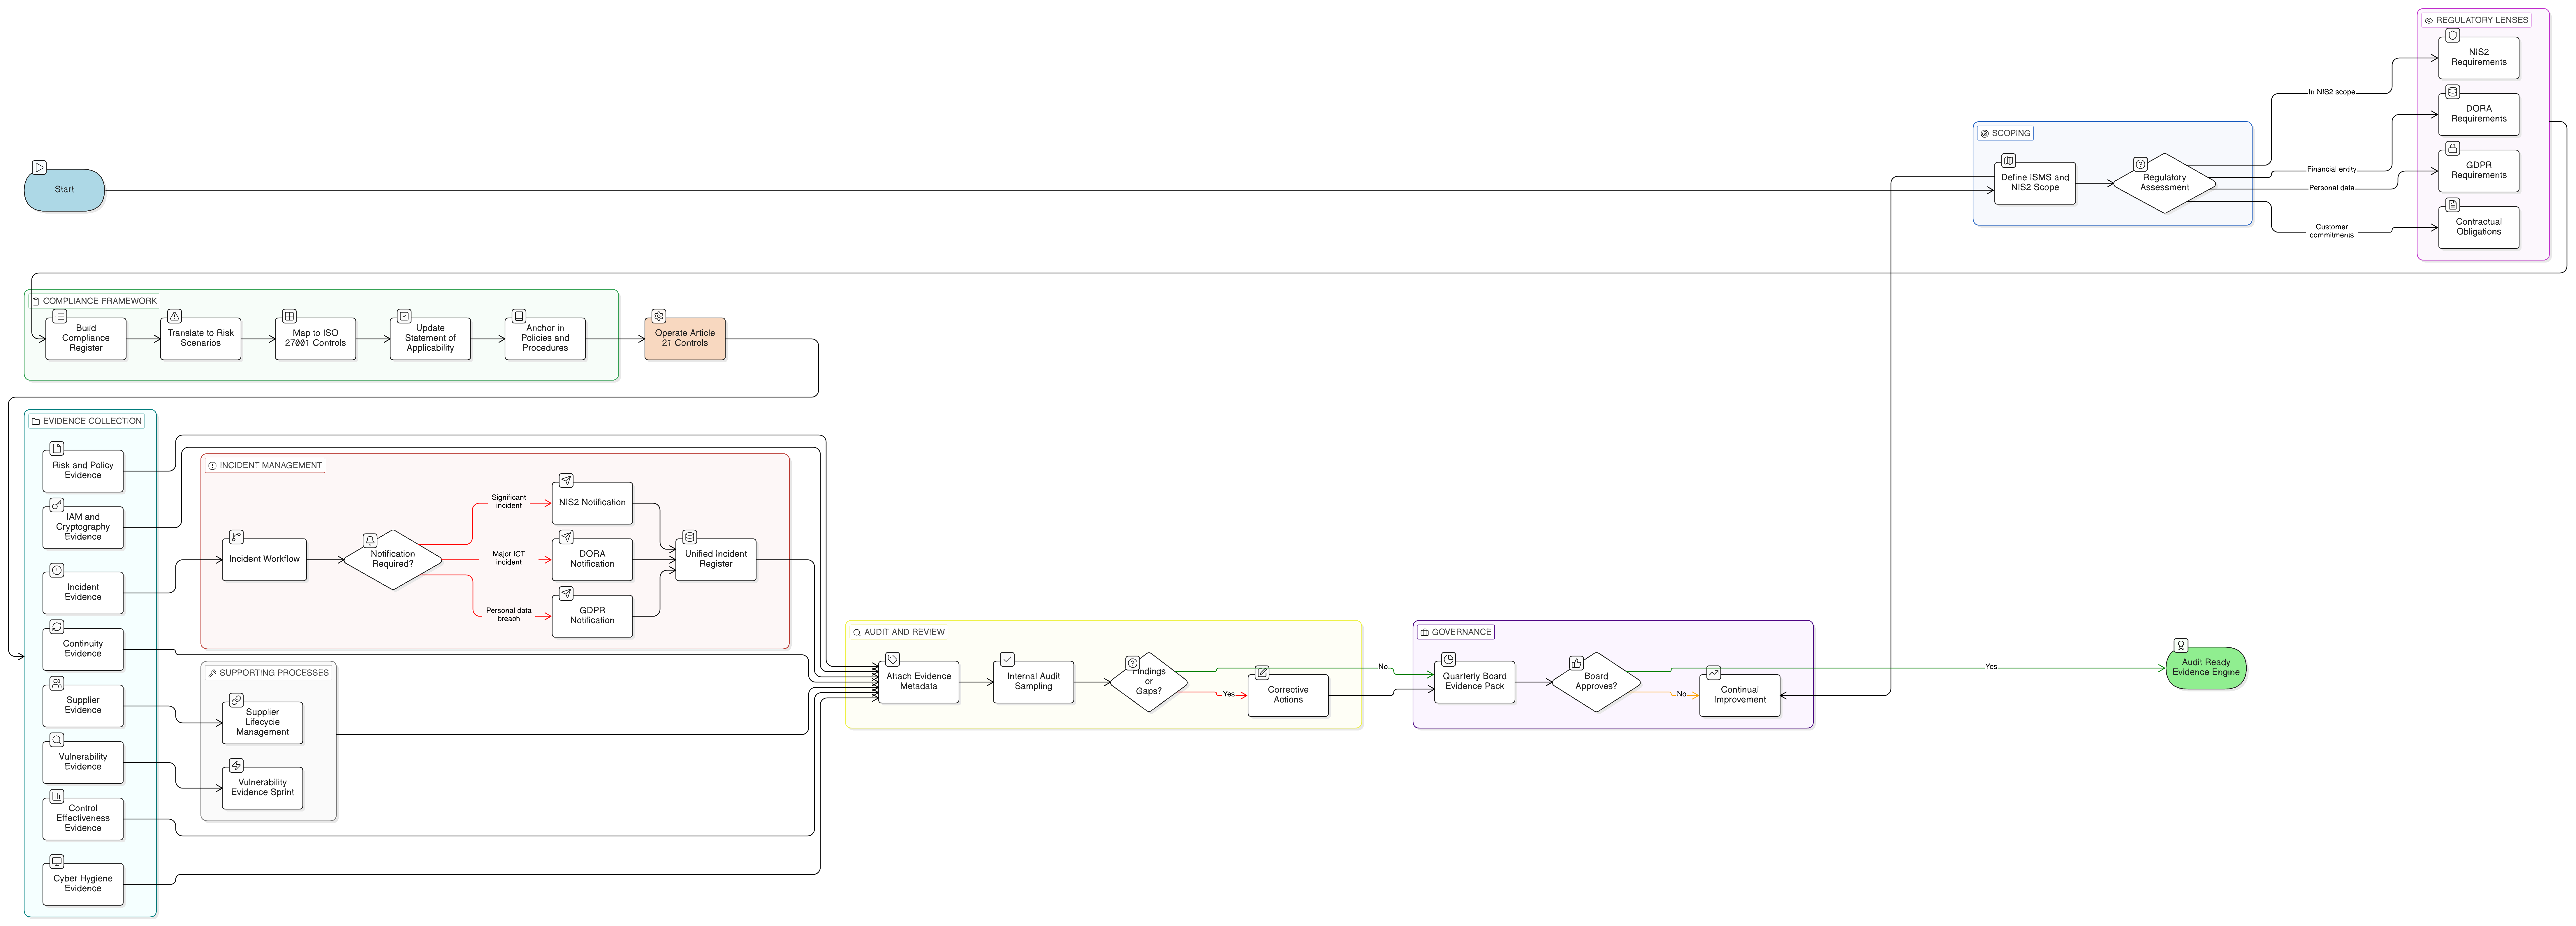
Una guida di riferimento per Responsabili della sicurezza delle informazioni (CISO), responsabili della conformità e responsabili aziendali che devono trasformare le misure tecniche di NIS2 Article 21 in controlli, politiche, titolari, registrazioni ed evidenze difendibili secondo ISO 27001:2022.
La governance DNS e dei registrar di dominio è ormai un tema di resilienza a livello di consiglio di amministrazione. Questa guida mostra come trasformare DNSSEC, registry lock, accessi al registrar, modifiche di zona e monitoraggio in evidenze di conformità difendibili.
Scopri come utilizzare la Dichiarazione di Applicabilità ISO 27001 come ponte pronto per l’audit tra NIS2, DORA, GDPR, trattamento del rischio, fornitori, risposta agli incidenti ed evidenze.
Una guida pratica per CISO alla mappatura della risposta agli incidenti secondo NIST SP 800-61 e NIST CSF 2.0 rispetto alle evidenze ISO/IEC 27001:2022, NIS2, DORA e GDPR. Include clausole di policy, mappature di audit, tempistiche di segnalazione, pacchetti di evidenze e indicazioni sul toolkit Clarysec.
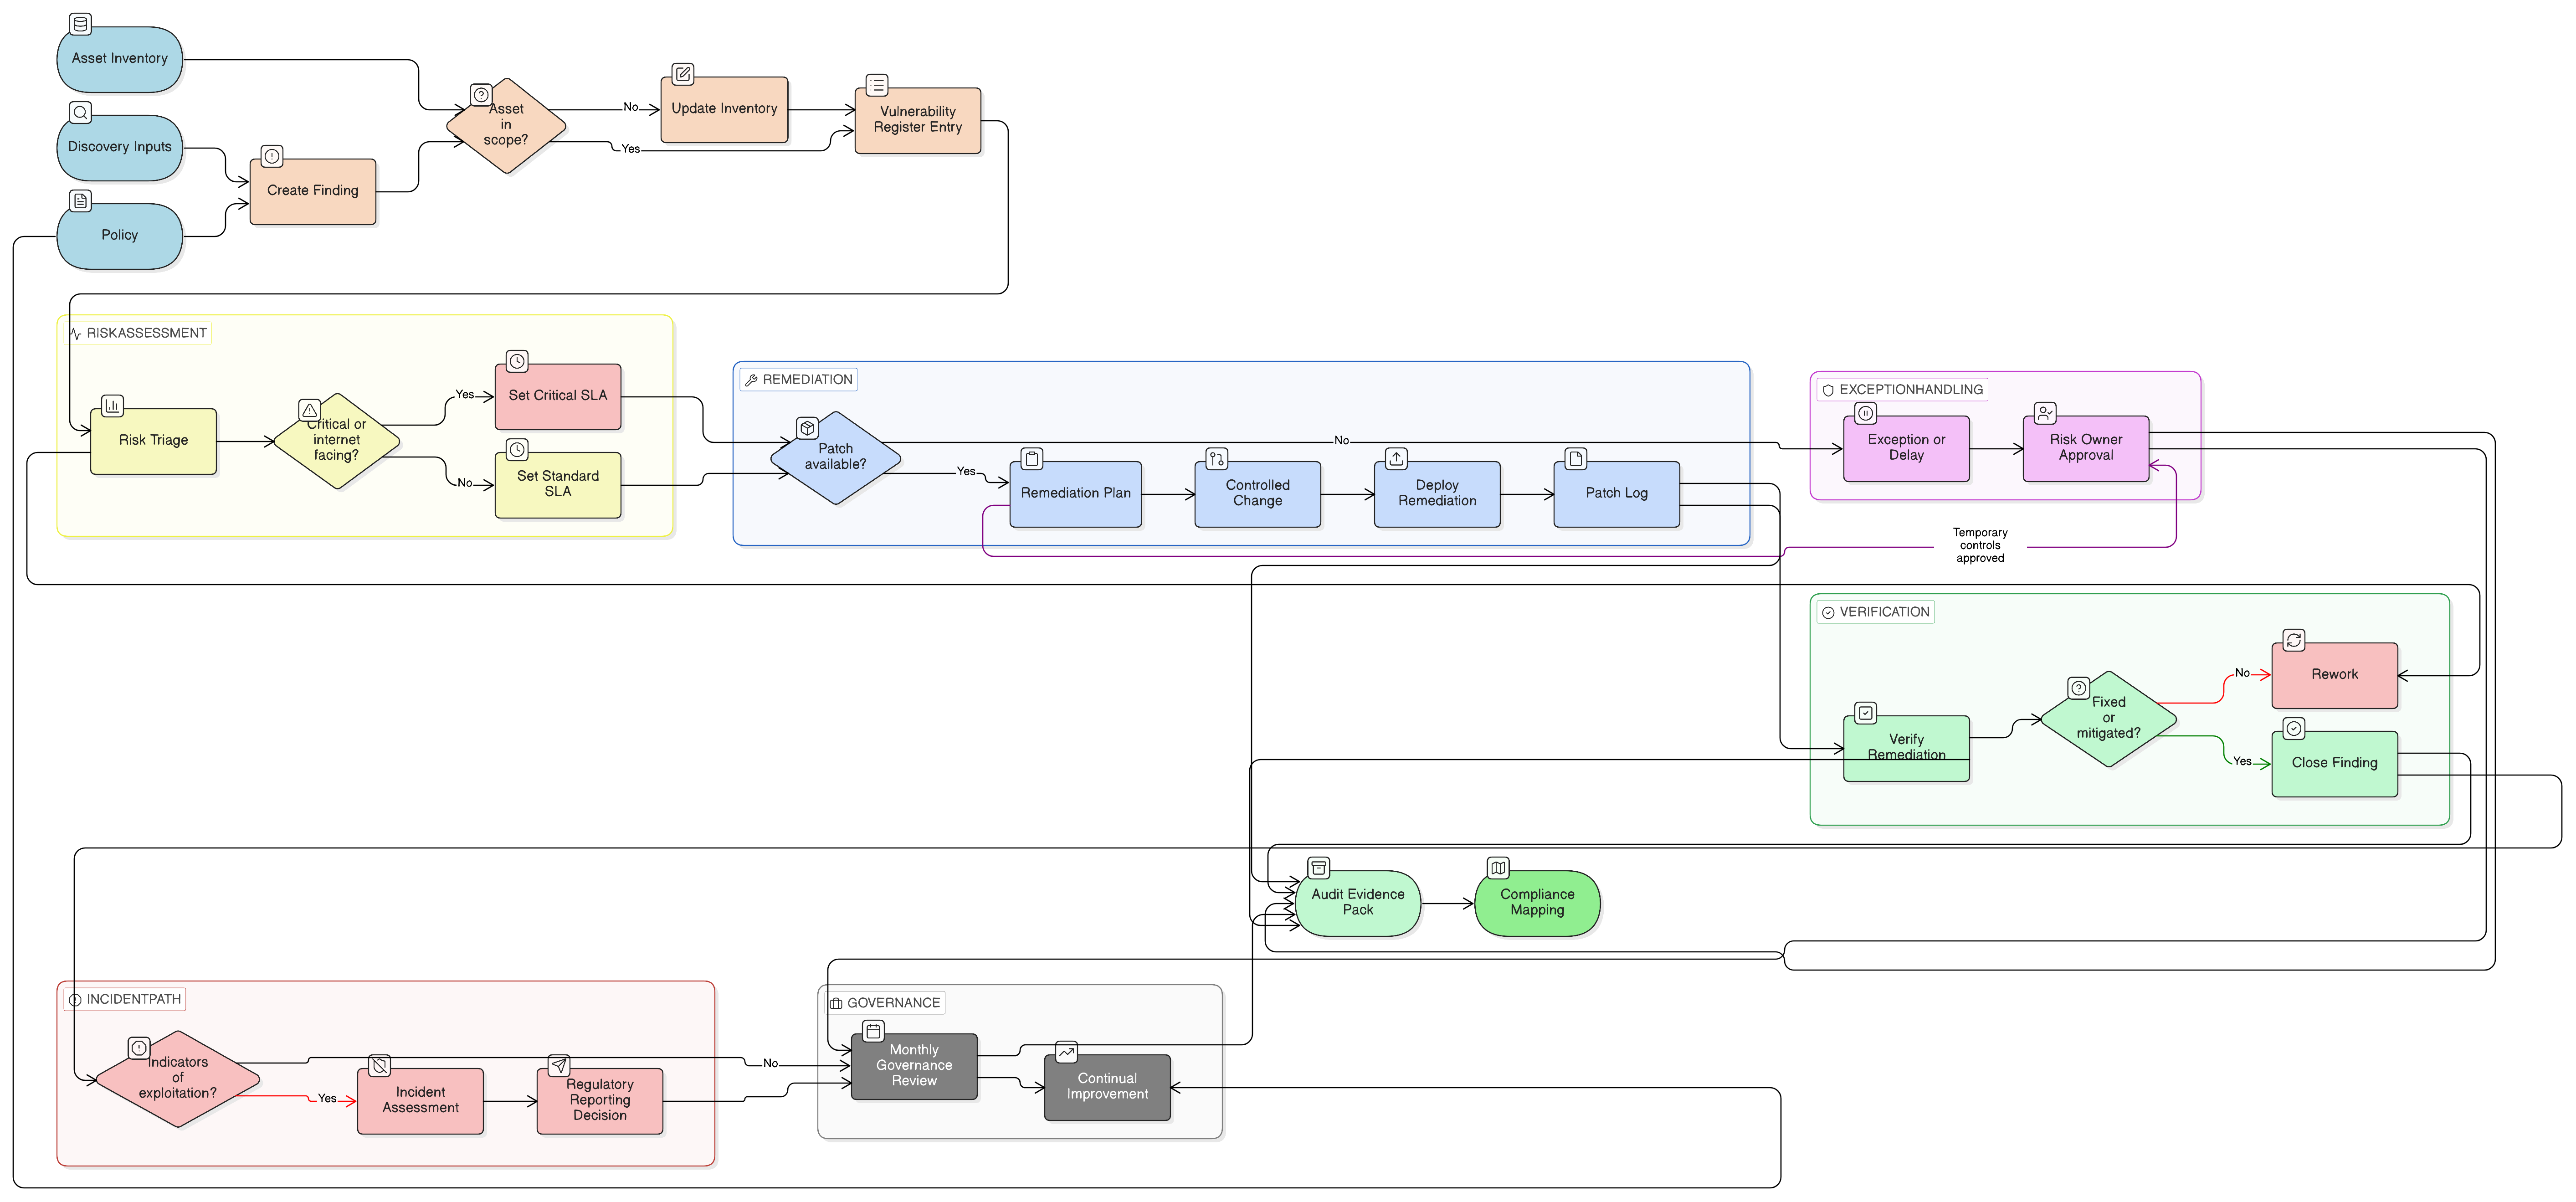
Una guida pratica per CISO per convertire scansioni di vulnerabilità, registri delle patch, decisioni sul rischio ed eccezioni in evidenze pronte per l’audit per ISO 27001:2022, NIS2, DORA, GDPR e COBIT 2019.
Una guida pratica per CISO, responsabili della conformità e consigli di amministrazione su come tradurre i rischi cyber qualitativi in esposizione finanziaria, evidenze ISO 27001, supervisione NIS2 e decisioni di resilienza ICT secondo DORA.
Questo articolo approfondito fornisce ai Responsabili della sicurezza delle informazioni (CISO) una guida basata su scenari per istituire una capacità di preparazione forense in grado di soddisfare requisiti regolamentari e di audit rigorosi in ambito NIS2, DORA, ISO 27001 e GDPR.
Una guida pratica per il CISO alla governance delle pipeline CI/CD come sistemi auditabili della catena di fornitura software, con provenienza delle build, runner configurati in modo sicuro, artefatti firmati, evidenze di rilascio e mappature delle politiche Clarysec.
La regola di notifica entro 24 ore prevista dalla Direttiva NIS2 modifica radicalmente le aspettative operative. Questa guida mostra a Responsabili della sicurezza delle informazioni (CISO) e auditor come progettare un piano di risposta agli incidenti resiliente e conforme, capace di superare il vaglio regolatorio e gli attacchi reali, utilizzando le policy Clarysec e i toolkit di conformità trasversale.