#SGSI
Articles tagged with "SGSI"
119 articles
Questo articolo approfondito fornisce ai Responsabili della sicurezza delle informazioni (CISO) una guida basata su scenari per istituire una capacità di preparazione forense in grado di soddisfare requisiti regolamentari e di audit rigorosi in ambito NIS2, DORA, ISO 27001 e GDPR.
Una guida pratica per costruire evidenze pronte per gli audit relative alle valutazioni d’impatto sul trasferimento nei servizi cloud, SCC, sub-responsabili del trattamento, misure supplementari, ISO/IEC 27001:2022, NIS2 e DORA.
Una guida pratica per il CISO alla governance delle pipeline CI/CD come sistemi auditabili della catena di fornitura software, con provenienza delle build, runner configurati in modo sicuro, artefatti firmati, evidenze di rilascio e mappature delle politiche Clarysec.
Questo articolo fornisce un playbook pratico per i CISO chiamati a governare la complessa intersezione tra GDPR e IA. Presentiamo un percorso basato su scenari per rendere conformi i prodotti SaaS che utilizzano LLM, con focus su dati di addestramento, controllo degli accessi, diritti degli interessati e capacità di dimostrare la conformità in audit multi-framework.
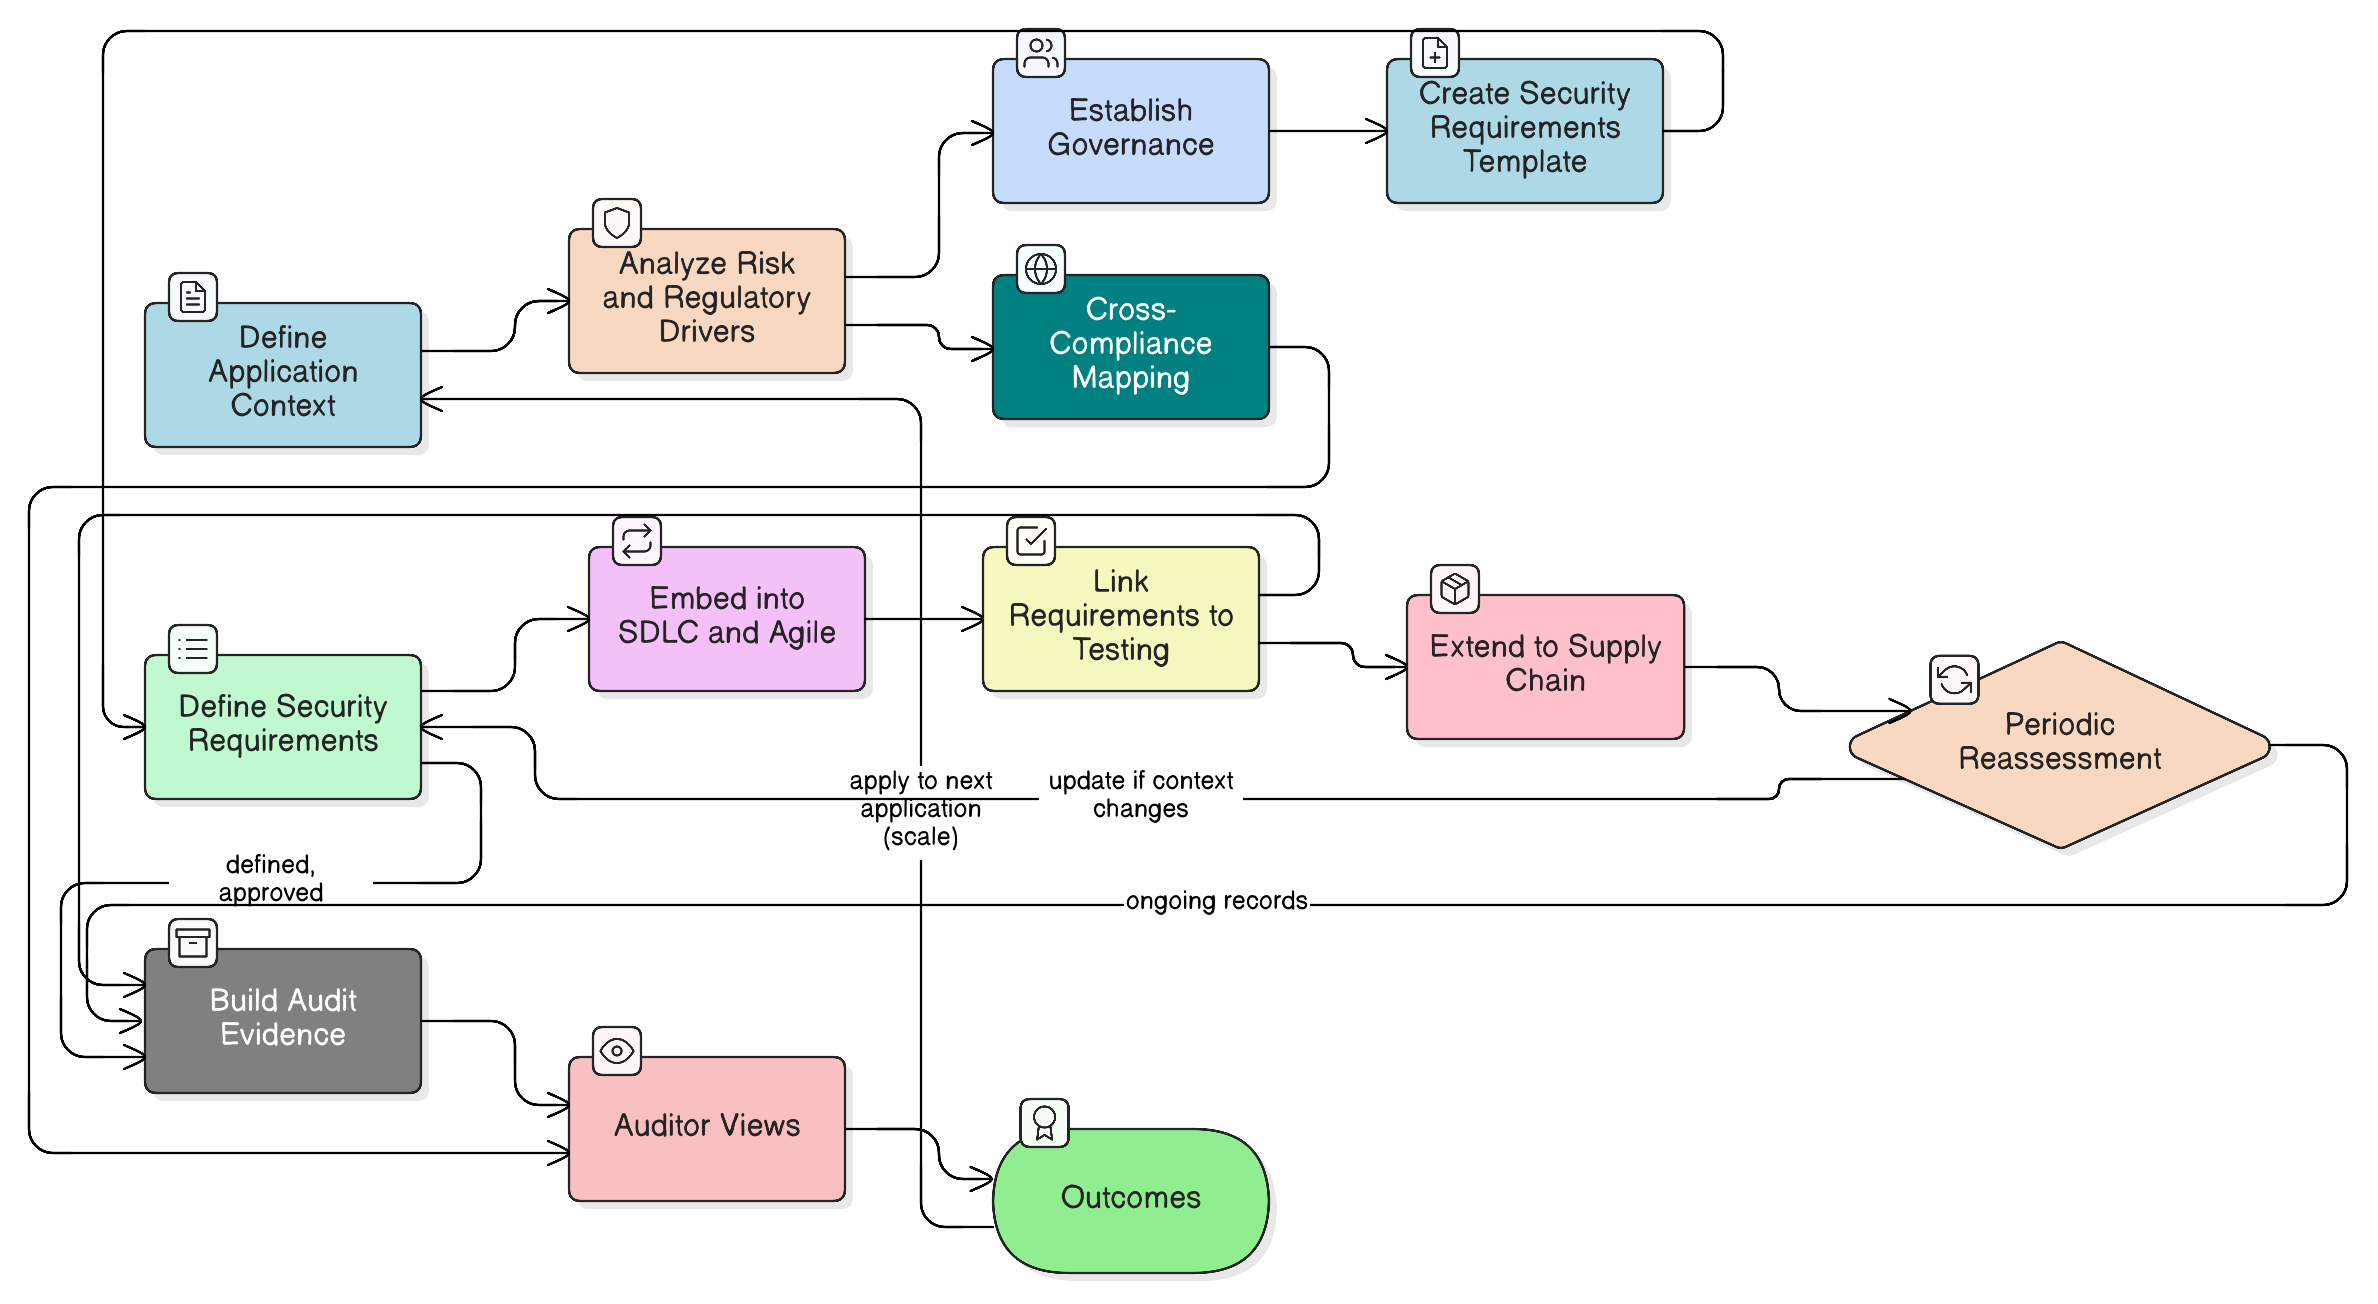
Questa guida completa accompagna CISO e responsabili della sicurezza attraverso una metodologia collaudata per governare i requisiti di sicurezza delle applicazioni. Scopri come passare da correzioni reattive a un modello proattivo di sicurezza fin dalla progettazione, capace di soddisfare gli auditor, proteggere l’organizzazione e allinearsi ai principali quadri di conformità utilizzando le policy e i toolkit comprovati di Clarysec.
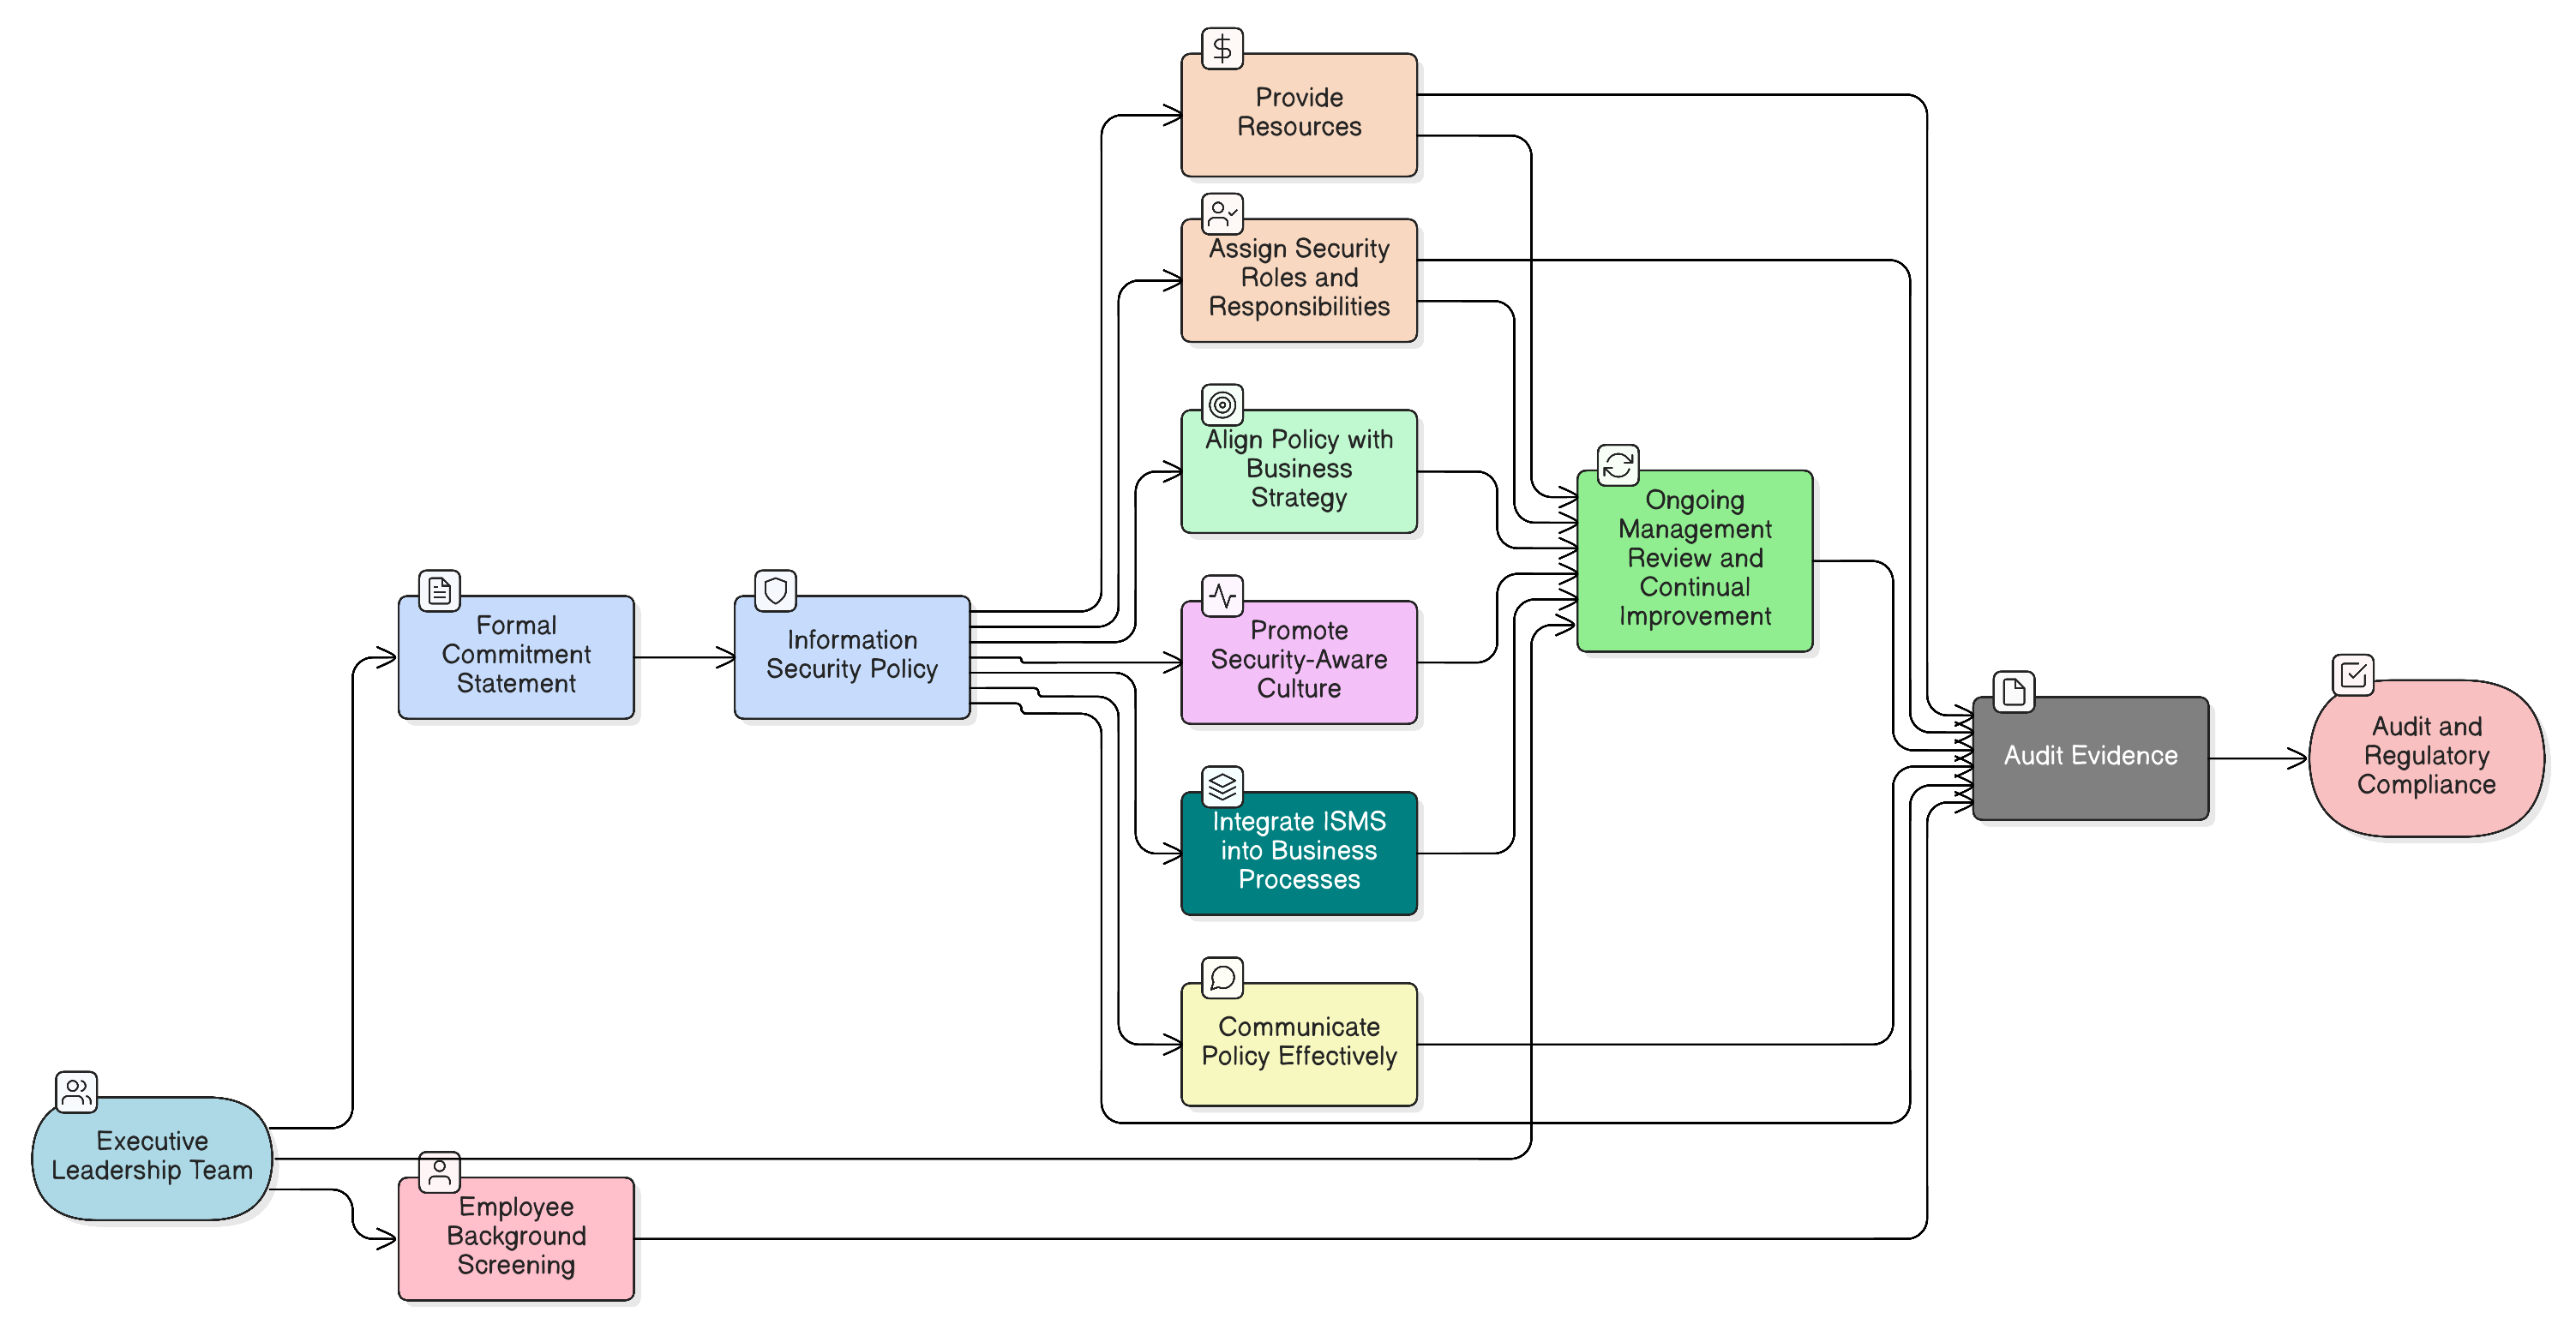
La firma su una politica non basta. Scopri come trasformare il vertice aziendale nel tuo asset di sicurezza più efficace, con azioni concrete, esempi di politiche e mappature di conformità trasversali per ISO 27001:2022, NIS2, DORA e altri quadri di riferimento.
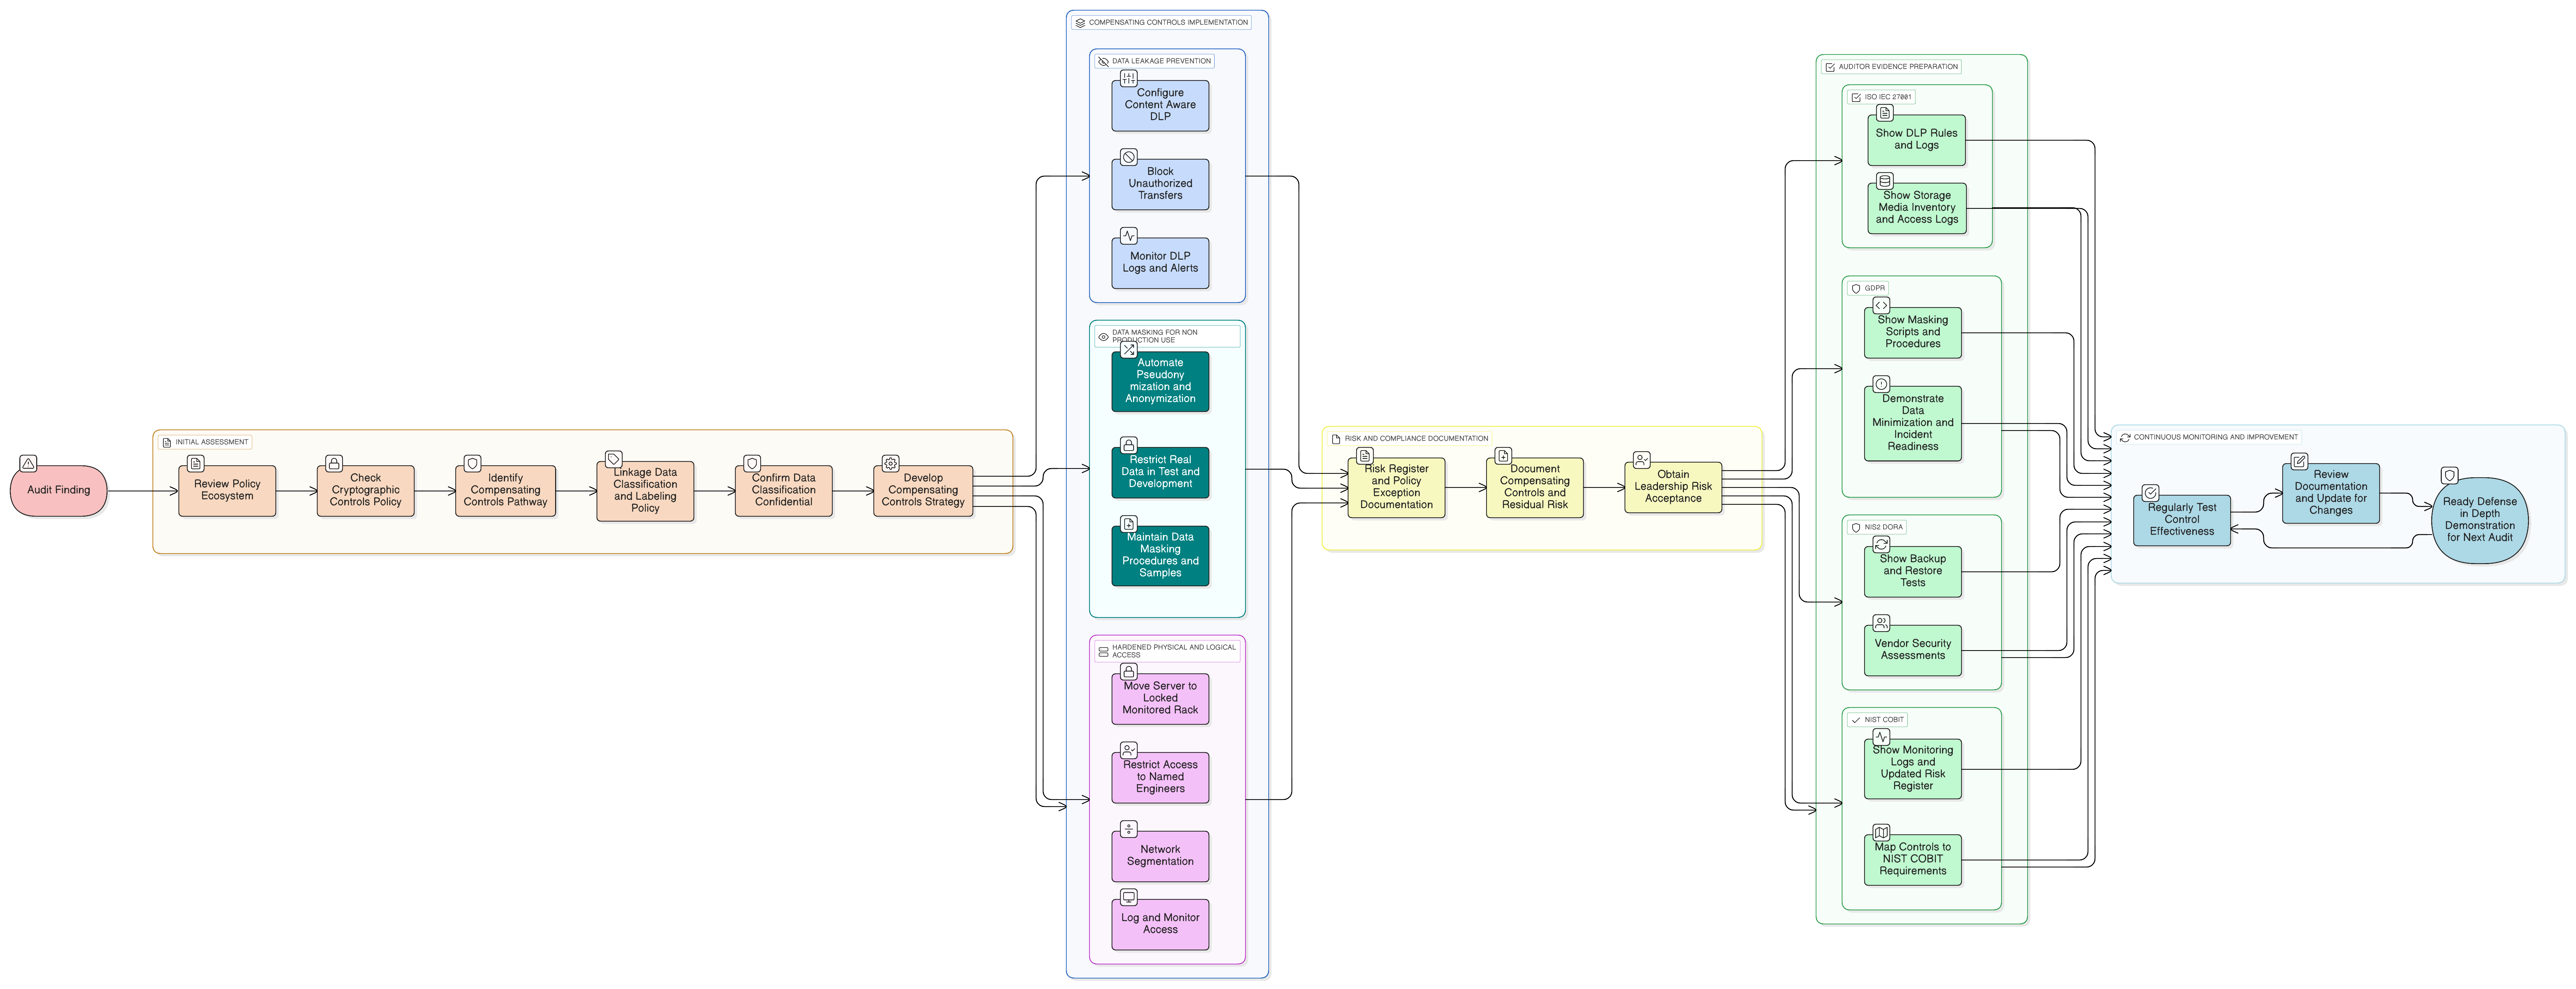
Una guida pratica per CISO sull’attuazione e la documentazione dei controlli compensativi per i dati a riposo quando la cifratura non è praticabile. Analizziamo uno scenario di audit reale, mappando difese stratificate rispetto ai quadri di riferimento ISO/IEC 27001:2022, GDPR, NIS2, DORA e NIST.
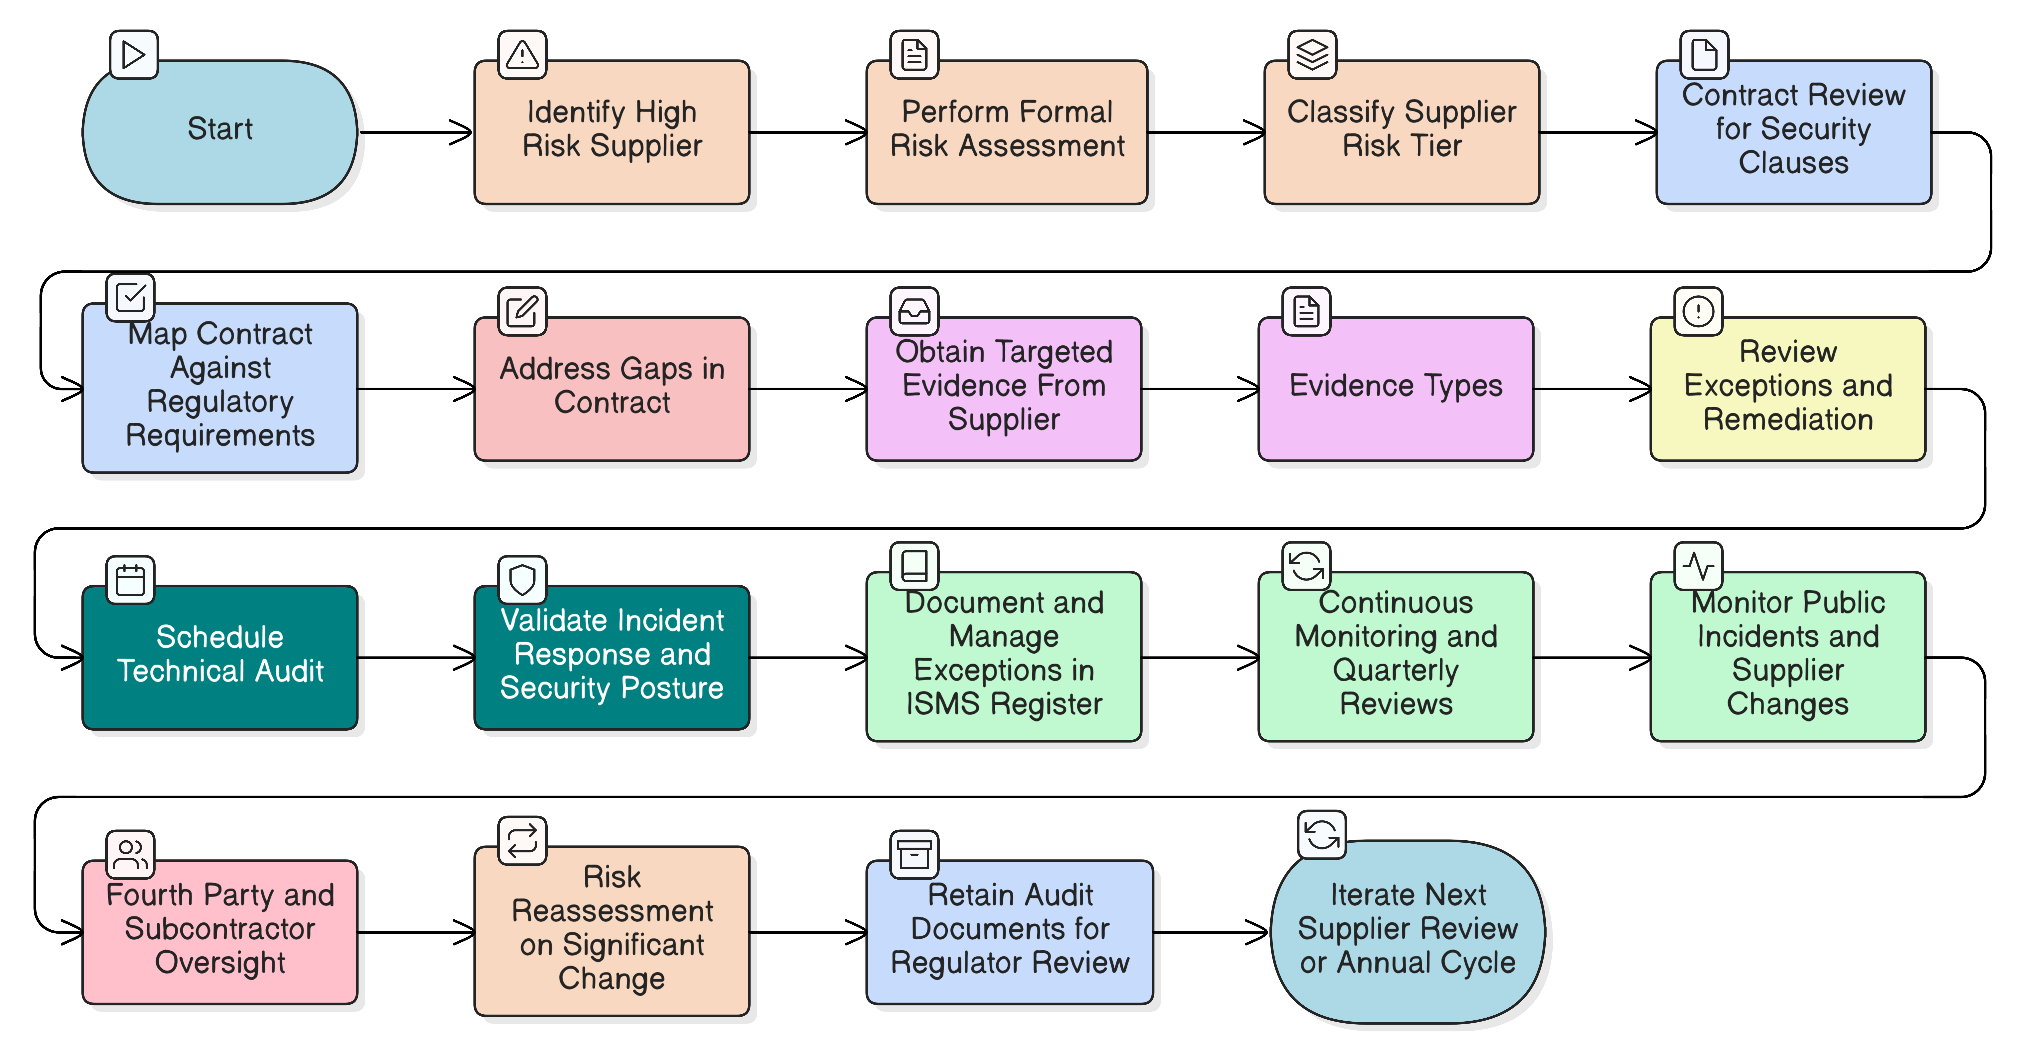
Il nostro articolo di riferimento per i Responsabili della sicurezza delle informazioni sulla gestione degli audit dei fornitori ad alto rischio per NIS2 e DORA. Scopri come attuare una strategia di audit continua e basata sul rischio, facendo leva su quadri di riferimento consolidati, requisiti di policy e checklist operative per soddisfare requisiti normativi stringenti.
Questo articolo guida CISO e responsabili della conformità in un approccio concreto alla costruzione di un programma di gestione del rischio della catena di fornitura conforme a NIS2. Combina indicazioni normative, controlli applicabili e l’esperienza di Clarysec per trasformare la catena di fornitura da vulnerabilità critica in una risorsa resiliente e verificabile in sede di audit.